

>
>
公開日
取引先や入札の条件でPマークの取得を求められたときや、更新の時期が近づいたとき、情シスは個人情報保護管理者から「システム関係の記録をそろえてほしい」と頼まれることがあります。審査では、個人情報を扱うSaaSの台帳、アカウントと権限の管理、委託先の管理、事故への備えなど、情シスが日々の業務で扱っている領域の記録が確認の対象になるためです。
本記事では、JIPDEC(一般財団法人日本情報経済社会推進協会)が公表している構築・運用指針と申請手続きの案内をもとに、Pマークの仕組みと取得が求められる場面を確認したうえで、取得・更新で情シスが準備することを整理しました。審査で確認される項目、記録の作り方、申請までのスケジュールを順に解説し、取得と更新で異なる点は章ごとに分けて示します。
本記事のポイント
Pマークは、個人情報を適切に扱う体制を整えた事業者にJIPDECが付与する制度で、官公庁の入札や取引先の選定で取得を求められることがあります
Pマークの有効期間は2年です。更新申請は、有効期間満了の8か月前の日から4か月前の日までに行います
審査では、個人情報の台帳、アクセス権、委託先、安全管理措置、教育、事故対応の記録が確認されます。台帳には「保管場所」「アクセス権を有する者」などの項目を含める必要があります
取得(新規)では、仕組みを作ってPDCAを1回以上まわし、その記録を添えて申請します。規程を整えただけでは申請できません
2026年10月1日に料金が改定され、更新時の費用は小規模事業者で合計244,200円(税込)です
※2026年11月16日時点のJIPDECの公表資料に基づく整理です。手続きの細部は申請先の審査機関によって異なる場合があるため、最新の案内は申請先で確認してください。
Pマークとは
Pマーク(プライバシーマーク)は、個人情報を適切に扱う仕組み(個人情報保護マネジメントシステム、PMS)を整えて運用している事業者を評価し、マークの使用を認める制度です。運営はJIPDECで、JIS Q 15001に準拠した構築・運用指針に基づいて審査が行われます。付与は国内に活動拠点を持つ法人単位で、有効期間は2年です。
取得が求められる場面
Pマークの取得は、自社の判断だけでなく、取引先や入札の条件をきっかけに検討されることがあります。JIPDECは、官公庁などの入札でPマークの取得が参加条件になっている案件が近年増えていることや、取引先の選定で個人情報の管理体制が重視されるようになっていることを挙げています(JIPDEC「プライバシーマーク取得のメリット」)。同じ資料では、付与事業者の声として、取得していることで取引先からの監査が簡略化された例も紹介されています。
取得を決める前に確認すること
取得を求められたら、準備に入る前に、誰が何を求めているのかを確認します。取引先の要求書や入札の条件にPマークと明記されている場合は、ISMSなど別の認証で代替できると自社で判断せず、要求元に代替の可否を確かめる必要があります。ISMSとPマークの違いや、どちらを軸にするかの考え方は「ISMS認証とPマークの違い」で解説しています。
あわせて、取得した後に続く作業も把握しておきます。Pマークは2年ごとに更新があり、その間も台帳の確認、教育、内部監査などを年1回以上続ける必要があります。費用は次の章で、情シスが担う作業はその後の章で詳しく解説します。
Pマークの取得・更新の流れと費用
Pマークは2年ごとの更新が必要な制度で、取得(新規)と更新では、申請できる時期と準備の中心が違います。審査の手順は共通で、形式審査、文書審査、現地審査を経て、付与が決まります。
取得と更新の違い
取得と更新の違いは、次のとおりです。
項目 | 取得(新規) | 更新 |
|---|---|---|
申請できる時期 | 個人情報保護マネジメントシステム(PMS)を構築し、PDCAを少なくとも1回まわした後 | 有効期間満了の8か月前の日から4か月前の日まで |
申請先 | 業種や本社所在地によって決まる審査機関 | 原則、前回の付与適格決定を受けた審査機関 |
準備の中心 | 規程類を作り、初めて回した運用の記録をそろえる | 有効期間中に続けてきた運用の記録に抜けがないかを確かめる |
審査の流れ | 形式審査→文書審査→現地審査→(指摘があれば改善報告)→審査結果の連絡→付与契約 | 形式審査以降は新規と同じ |
取得では、体制や規程を整えただけでは申請できず、計画、実施、点検、改善のサイクルを1回以上実施した記録が必要です(JIPDEC「新規申請をお考えの方へのご案内」)。情シスの準備では、台帳を作った後に、その台帳をもとに教育や内部監査まで回した記録が必要になります。準備期間を見積もるときは、この運用の期間も含めて考えます。
更新申請の受付期間
更新申請は、有効期間満了の8か月前の日から4か月前の日までに行う必要があります。JIPDECの例では、満了日が2024年12月1日の場合、受付期間は2024年4月2日から8月1日までです。受付期間の最終日が審査機関の休業日にあたるときは、直後の営業日まで延長されます(JIPDEC「更新申請方法」)。
満了日は、手元のプライバシーマーク登録証に記載されています。申請の締切は満了日の4か月前の日で、満了日の直前には申請できません。
2026年10月に改定された費用
費用は、申請料、審査料、付与登録料の3つで構成されます。2026年10月1日から料金が改定されており、JIPDECが公表している料金表(税込)は次のとおりです(JIPDEC「費用」)。
取得(新規)の場合
種別 | 小規模 | 中規模 | 大規模 |
|---|---|---|---|
申請料 | 57,200円 | 57,200円 | 57,200円 |
審査料 | 226,600円 | 518,100円 | 1,094,500円 |
付与登録料 | 52,800円 | 115,500円 | 231,000円 |
合計 | 336,600円 | 690,800円 | 1,382,700円 |
更新の場合
種別 | 小規模 | 中規模 | 大規模 |
|---|---|---|---|
申請料 | 57,200円 | 57,200円 | 57,200円 |
審査料 | 134,200円 | 345,400円 | 749,100円 |
付与登録料 | 52,800円 | 115,500円 | 231,000円 |
合計 | 244,200円 | 518,100円 | 1,037,300円 |
現地審査にかかる交通費や宿泊費は、審査料とは別に請求されます。また、規程づくりや審査対応を外部の専門家に依頼する場合は、その費用も別にかかります。
事業者規模(小・中・大)は、資本金または出資の総額、従業者数、業種で判定されます。ここでいう従業者には、正社員だけでなく役員や派遣社員、出向社員も含まれるため、人事の社員数とは一致しないことがあります(JIPDEC「事業者規模の区分」)。
審査で確認される情シス関連の項目
審査の基準は、JIPDECの「プライバシーマークにおける個人情報保護マネジメントシステム構築・運用指針」(以下、構築・運用指針)です。このうち、台帳、アカウントと権限、委託先、事故対応などの要求事項は、情シスが記録を持っていることが多く、取得でも更新でも確認の対象になります。
審査の基準と2024年10月からの変更
現在の審査は、2024年10月1日に施行された構築・運用指針【JIS Q 15001:2023準拠 ver1.0】に基づいて行われています。旧版の指針(ver1.0.3)が適用されたのは2024年9月30日までです(JIPDEC「審査基準と構築・運用指針」)。
前回の更新申請が2024年9月30日以前だった場合、今回の更新が新しい指針での初めての審査になります。この場合は、JIPDECが公開している新旧対照表で、自社の規程や様式が新しい項番に対応しているかを申請前に確認しておく必要があります。
情シスが記録を用意する項目
構築・運用指針の要求事項のうち、情シスが記録を用意することが多い項目は次のとおりです(構築・運用指針【JIS Q 15001:2023準拠 ver1.0】)。
指針の項番 | 指針が求めていること | 情シスが用意する記録の例 |
|---|---|---|
J.3.1.1 個人情報の特定 | 全ての個人情報を特定し、台帳を整備する。台帳は年1回以上確認する | 個人情報を扱うSaaS・システムの一覧、台帳の確認記録 |
J.9.2 安全管理措置 | リスクに応じて、必要かつ適切な安全管理措置を講じる | アカウントの発行・削除の記録、権限の棚卸し記録、ログやバックアップの管理記録 |
J.9.4 委託先の監督 | 全ての委託先を特定し、選定基準に沿って選び、契約を結んで監督する | 委託先一覧、選定時の評価記録、契約書 |
J.4.3 認識 | 従業者に年1回以上教育を行い、理解度を確認する | 情シスが配信する教育の受講記録 |
J.4.4.2 緊急事態への準備 | 事故などの緊急事態への対応手順を定め、発生時はそれに従う | 事故・ヒヤリハットの対応記録、報告の記録 |
J.6.2 内部監査 | 年1回以上、情報システムを含む全ての業務を対象に内部監査を行う | 情報システムに関する監査の記録と是正の記録 |
指針は、記録の管理そのものも要求事項にしています(J.4.5.5)。教育の実施記録、緊急事態への対応記録、内部監査の記録など、作成すべき記録が列挙されており、審査ではこれらの記録が実際に作られ、管理されているかが確認されます。
現地審査では、個人情報を扱う業務ごとに、個人情報の特定、リスクアセスメント、安全管理措置の状況が確認されます。その際、内部規程や様式に加えて、実際の運用の記録の提示を求められることがあります(JIPDEC「現地審査」)。情シスが持つ記録をすぐに出せる状態にしておくことが、現地審査の準備になります。
個人情報保護管理者と情シスの役割分担
構築・運用指針は、PMSの実施と運用に責任を持つ個人情報保護管理者と、監査を指揮する個人情報保護監査責任者を、事業者の内部の者から指名するよう求めています。この2人は別の者である必要があります(J.2.3.2)。
情シスの役割は、管理者が全体をまとめるなかで、システムやSaaSに関わる記録を作り、審査で説明できる状態にしておくことです。準備を始める段階で、どの記録を誰が出すかを管理者と決めておくと、審査の直前に記録を探す手間が減ります。
内部監査では、監査員が自分の所属部署を監査することはできません(J.6.2)。情シスの業務は、他部署の監査員が監査することになります。監査の進め方はISMSと共通する部分が多いため、「ISMS内部監査の進め方」も参考になります。
個人情報を扱うSaaS・システムの台帳
台帳は、構築・運用指針が含めるべき項目まで定めている記録で、情シスがもっとも深く関わる準備です。SaaSの利用が増えた会社ほど、台帳に書かれた内容と実際の利用状況がずれやすくなります。
台帳に含める項目
構築・運用指針は、個人情報を管理するための台帳を整備し、少なくとも次の項目を含めるよう求めています(J.3.1.1)。
個人情報の項目
利用目的
保管場所
保管方法
アクセス権を有する者
利用期限
保管期限
管理する個人情報の件数(概数でも可)
台帳の内容は、少なくとも年1回、および必要に応じて確認し、最新の状態に保つ必要があります。指針の留意事項には、台帳の整備は個人情報を特定するための手段であって、目的ではないと書かれています。審査では、事業で使っている個人情報を把握できているかが問われます。
このうち情シスが記載や確認を担いやすいのは、保管場所、保管方法、アクセス権を有する者の3つです。保管場所にはSaaSやファイルサーバーの名前が入り、アクセス権を有する者は、そのSaaSに実際にアカウントを持っている人と一致している必要があります。
SaaSから台帳を洗い出す手順
台帳を業務ごとに作っている場合でも、情シスが漏れを防ぐには、利用中のSaaSの一覧から逆にたどる方法が有効です。手順は次のとおりです。
利用中のSaaSを全量把握する。IdPに登録されたアプリだけでなく、経費精算の明細や部署ごとの契約も確認する
各SaaSに個人情報が入るかを、利用部門と一緒に確認する。顧客情報、従業員情報、応募者情報など、対象者の区分も確かめる
個人情報が入るSaaSを、台帳の該当する業務の「保管場所」に反映する。どの業務にも当てはまらないSaaSがあれば、台帳から漏れている業務がないかを確認する
年1回の台帳の確認に加えて、SaaSの新規導入や解約のたびに台帳を見直す
利用中のSaaSを洗い出す方法は、「SaaS棚卸しの進め方」で詳しく解説しています。
台帳と実態がずれやすい場面
台帳と実態のずれは、情シスが把握していないところで個人情報の扱いが増えたときに起きます。ずれが起きやすい場面の例は、次のとおりです。
場面 | 台帳で起きるずれ |
|---|---|
部署が独自に契約したSaaSで顧客リストを管理している | 保管場所に載っていない |
フォーム作成ツールや日程調整ツールで、イベントの申込者情報を集めている | 業務自体が台帳に載っていない |
生成AIサービスに、顧客とのやりとりを入力している | 保管場所や利用目的に反映されていない |
退職者や異動者のアカウントが、SaaSに残っている | アクセス権を有する者が実態より多い |
共有ドライブのファイルが、社外の人も開けるリンクで共有されている | 保管方法の記載と実際の設定が違う |
社員が顧客データを、個人のPCにダウンロードして作業している | 保管場所に端末が載っていない |
情シスが把握していないSaaSの利用(シャドーIT)を見つける方法は、「シャドーITの発見方法」で紹介しています。
マネーフォワード Adminaのコンプライアンス対応では、SaaSごとに、個人情報が入るかどうか、データを保持している国、管理担当者などを登録できます。SaaS可視化で連携したSaaSのアカウントを一覧で確認したり、シャドーIT・シャドーAIの検知で台帳に載っていないサービスを見つけたりすることもできます。

アクセス権と入退社の記録
台帳に書いた「アクセス権を有する者」が実際の権限と一致しているかは、権限の見直しと、入社・異動・退職の処理の記録で示します。アカウントの管理は、技術的な安全管理措置のうち、アクセス制御にあたる部分です。
権限の棚卸しの記録
年1回の台帳の確認に合わせて、個人情報を扱うSaaSの権限を見直し、その結果を記録します。記録には、見直した日、対象のSaaS、確認した人、削除や変更をした権限、承認者を残します。
権限の見直しは、一般ユーザーと管理者ロールで確認する観点が異なります。全ユーザーを対象にした進め方は「アクセス権限の棚卸しの進め方」、SaaSの管理者ロールは「特権ID(SaaS管理者ロール)の棚卸し」で解説しています。
入社・異動・退職の処理記録
入社、異動、退職のたびに、申請、承認、アカウントの発行や削除、完了の確認までを記録に残します。審査では、手順書に加えて、手順どおりに処理された記録があるかが確認されます。
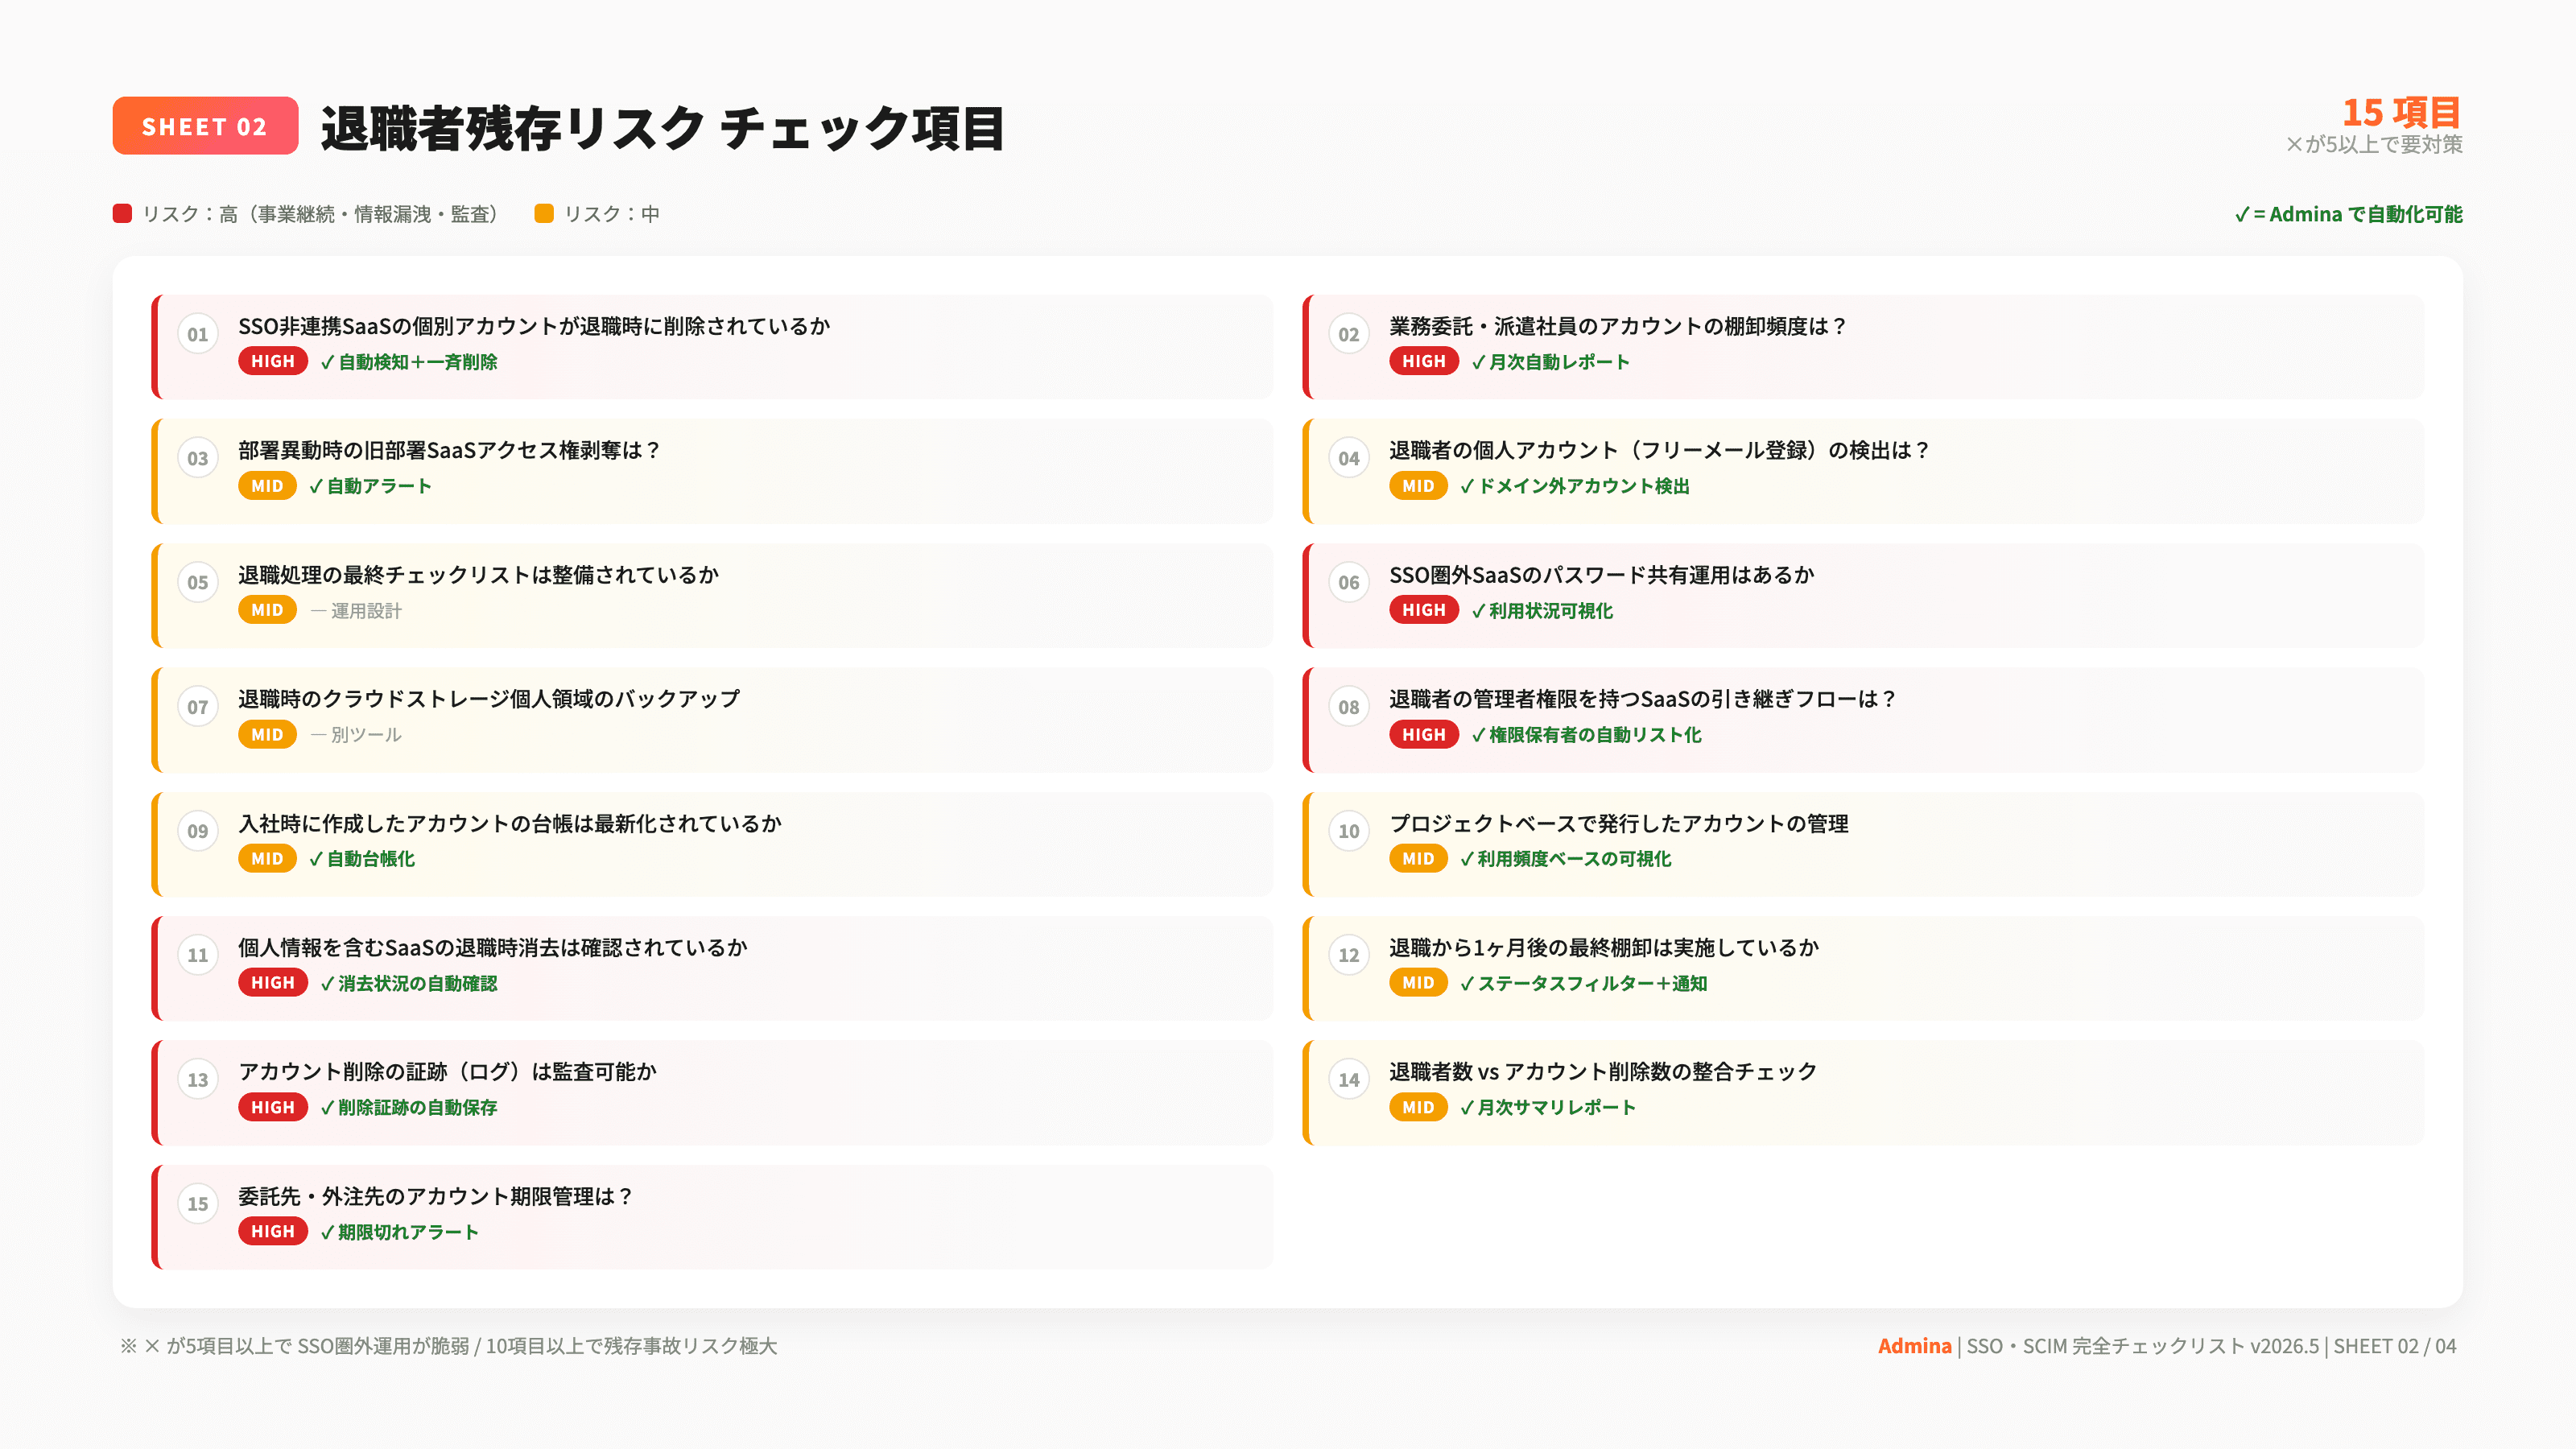
退職者のアカウントは、IdPで停止しても、IdPを経由しないログイン方法が残っているSaaSでは使える状態のままになることがあります。確認の手順は「退職者のアカウント削除」、入退社の処理全体は「入退社フローテンプレート」で紹介しています。
AdminaのID管理では、従業員マスターと連携し、退職済みの従業員のアカウントが残っているSaaSをアラートで確認できます。
派遣社員・業務委託と共有アカウント
構築・運用指針でいう従業者には、正社員や契約社員だけでなく、派遣社員や役員など、事業者の指揮監督を受けて業務に従事する人が含まれます。派遣社員や業務委託の担当者は人事の従業員マスターに載っていないことがあり、アカウントの発行や削除の記録が抜けやすくなります。
Admina Directoryでは、アルバイトや業務委託を含めた情シス用の従業員マスターを作り、マスターに登録されていないアカウントを検知できます。
複数の人で1つのアカウントを使う共有アカウントは、誰が個人情報にアクセスしたかを後から確かめられません。個人ごとのアカウントに切り替えるか、切り替えられない場合は利用者と利用日時の記録を残す運用が必要です。
委託先と外部サービスの管理
構築・運用指針は、全ての委託先を漏れなく特定するよう求めています。SaaSの場合は、サービス事業者が個人データを取り扱うかどうかで、委託先として監督するのか、外部サービスとして選定時に評価するのかが分かれます。
委託先の一覧と契約
個人データの取扱いを委託する場合は、委託先選定基準を定めて委託先を選び、契約を結び、契約に基づいて監督する必要があります(J.9.4)。選定基準には、少なくとも委託する業務について自社と同等以上の保護水準にあることを含めます。契約に盛り込む事項は、次のとおりです。
契約に盛り込む事項 |
|---|
委託者と受託者の責任の明確化 |
個人データの安全管理に関する事項 |
再委託に関する事項 |
個人データの取扱状況について、委託者に報告する内容と頻度 |
契約内容が守られていることを、委託者が定期的に確認できる事項 |
契約内容が守られなかった場合の措置 |
事件・事故が発生した場合の報告・連絡に関する事項 |
契約終了後の措置 |
SaaSでは個別の契約書を結ばず、利用規約やデータ処理に関する契約(DPA)で条件が決まることが多いため、情シスはこれらの文書に上の事項が書かれているかを確認する役割を担います。委託先の点検や、委託先に送るチェックシートの作り方は「セキュリティチェックシートの作り方」で解説しています。
個人データを取り扱わない外部サービスの選定
外部サービスを利用していても、サービス事業者が個人データを取り扱わない契約になっている場合は、委託には当たりません。ただし構築・運用指針は、この場合も、適切な安全管理措置が図られるよう、あらかじめサービス内容を把握し、評価したうえで選定するよう求めています(J.9.2)。
そのため、委託に当たらないと判断したSaaSでも、選定時に何を確認したかの記録が必要です。たとえば、第三者認証の取得状況、データの保管国、利用規約のデータの取扱いに関する条項などです。SaaSの利用が委託に当たるかどうかの判定の流れは、「委託先管理の進め方とチェックリスト」で詳しく扱っています。
Adminaのコンプライアンス対応では、SaaSごとに、SOC2や各種ISOの取得状況、利用規約やプライバシーポリシーのリンクを登録しておけます。
改正個人情報保護法との関係
2026年7月に公布された改正個人情報保護法では、委託先自身が、委託された業務の範囲を超えて個人データを取り扱ってはならない義務が明文化されます。構築・運用指針は、個人情報の取扱いに関する法令を特定し、参照する手順を求めているため(J.1.3)、改正法の施行に合わせて、委託先管理の規程や契約の確認項目を見直す必要があります。施行の時期は「改正個人情報保護法の施行スケジュール」で整理しています。
安全管理措置と事故対応の記録
安全管理措置は、一律の基準が決められているものではありません。審査では、自社のリスクアセスメントの結果に応じて決めた対策が、決めたとおりに運用されているかが確認されます。情シスは、そのうち技術的な対策の運用記録と、事故が起きたときの初動の記録を持っています。
リスクに応じた対策と運用の記録
構築・運用指針は、個人情報の取得から消去までの各局面でリスクを特定し、対策を決め、対応しきれないリスクを残留リスクとして管理するよう求めています(J.3.1.3、J.3.1.4)。情シスは、対策として決めた内容ごとに、運用していることを示す記録を用意します。
対策の例 | 運用を示す記録の例 |
|---|---|
個人情報を扱うSaaSへの多要素認証の適用 | 適用状況の一覧、未設定者への対応の記録 |
アクセスログの取得と確認 | ログの保存設定、定期的な確認の記録 |
PCの暗号化と紛失時の対応 | 端末の台帳、暗号化の適用状況、紛失時の対応記録 |
バックアップの取得 | 取得の設定、復元テストの記録 |
媒体や端末の廃棄 | データ消去の記録、廃棄証明書 |
現地審査では、個人情報を扱っている執務室などで、安全管理措置の実施状況も確認されます。技術的な安全管理措置の考え方は、「安全管理措置(技術的安全管理措置)」で解説しています。
教育の実施記録
構築・運用指針は、従業者に少なくとも年1回の教育を行い、理解度を確認する手順を定めるよう求めています(J.4.3)。情シスがセキュリティ教育やeラーニングの配信を担っている場合は、受講者の一覧、未受講者への対応、理解度を確認した結果を記録に残します。
教育の対象には、派遣社員などの従業者も含まれます。受講者の一覧が正社員だけになっていないかも確認が必要です。
事故の報告と記録
Pマークの付与事業者は、個人情報の漏えい、紛失、目的外利用などの事故が起きたとき、審査機関に報告する必要があります。事故が起きたおそれがある段階も報告の対象です。報告の期限は次のとおりです(JIPDEC「事故等の報告」)。
報告の種類 | 期限 | 対象 |
|---|---|---|
速報 | 発覚日から概ね3〜5日以内 | 要配慮個人情報が含まれる、財産的被害が生じるおそれがある、不正の目的で行われたおそれがある、本人の数が1,000人を超える、などの事故 |
確報 | 原則として発覚日から30日以内(不正の目的で行われたおそれがある場合は60日以内) | 全ての事故 |
報告はPマークポータルサイトから行います。2026年10月以降、事故報告システムはメンテナンス中で、再開までの間はポータルサイトの提出フォームから報告する形になっています。
期限の起点は発覚日のため、情シスがインシデントに気づいた日時の記録が重要になります。影響を受けた本人の数を早く見積もるには、台帳の「管理する個人情報の件数」が役立ちます。個人情報保護委員会への報告は、法令に基づいて別に必要です。事故後の対応は「個人情報が流出したときの対応」で解説しています。
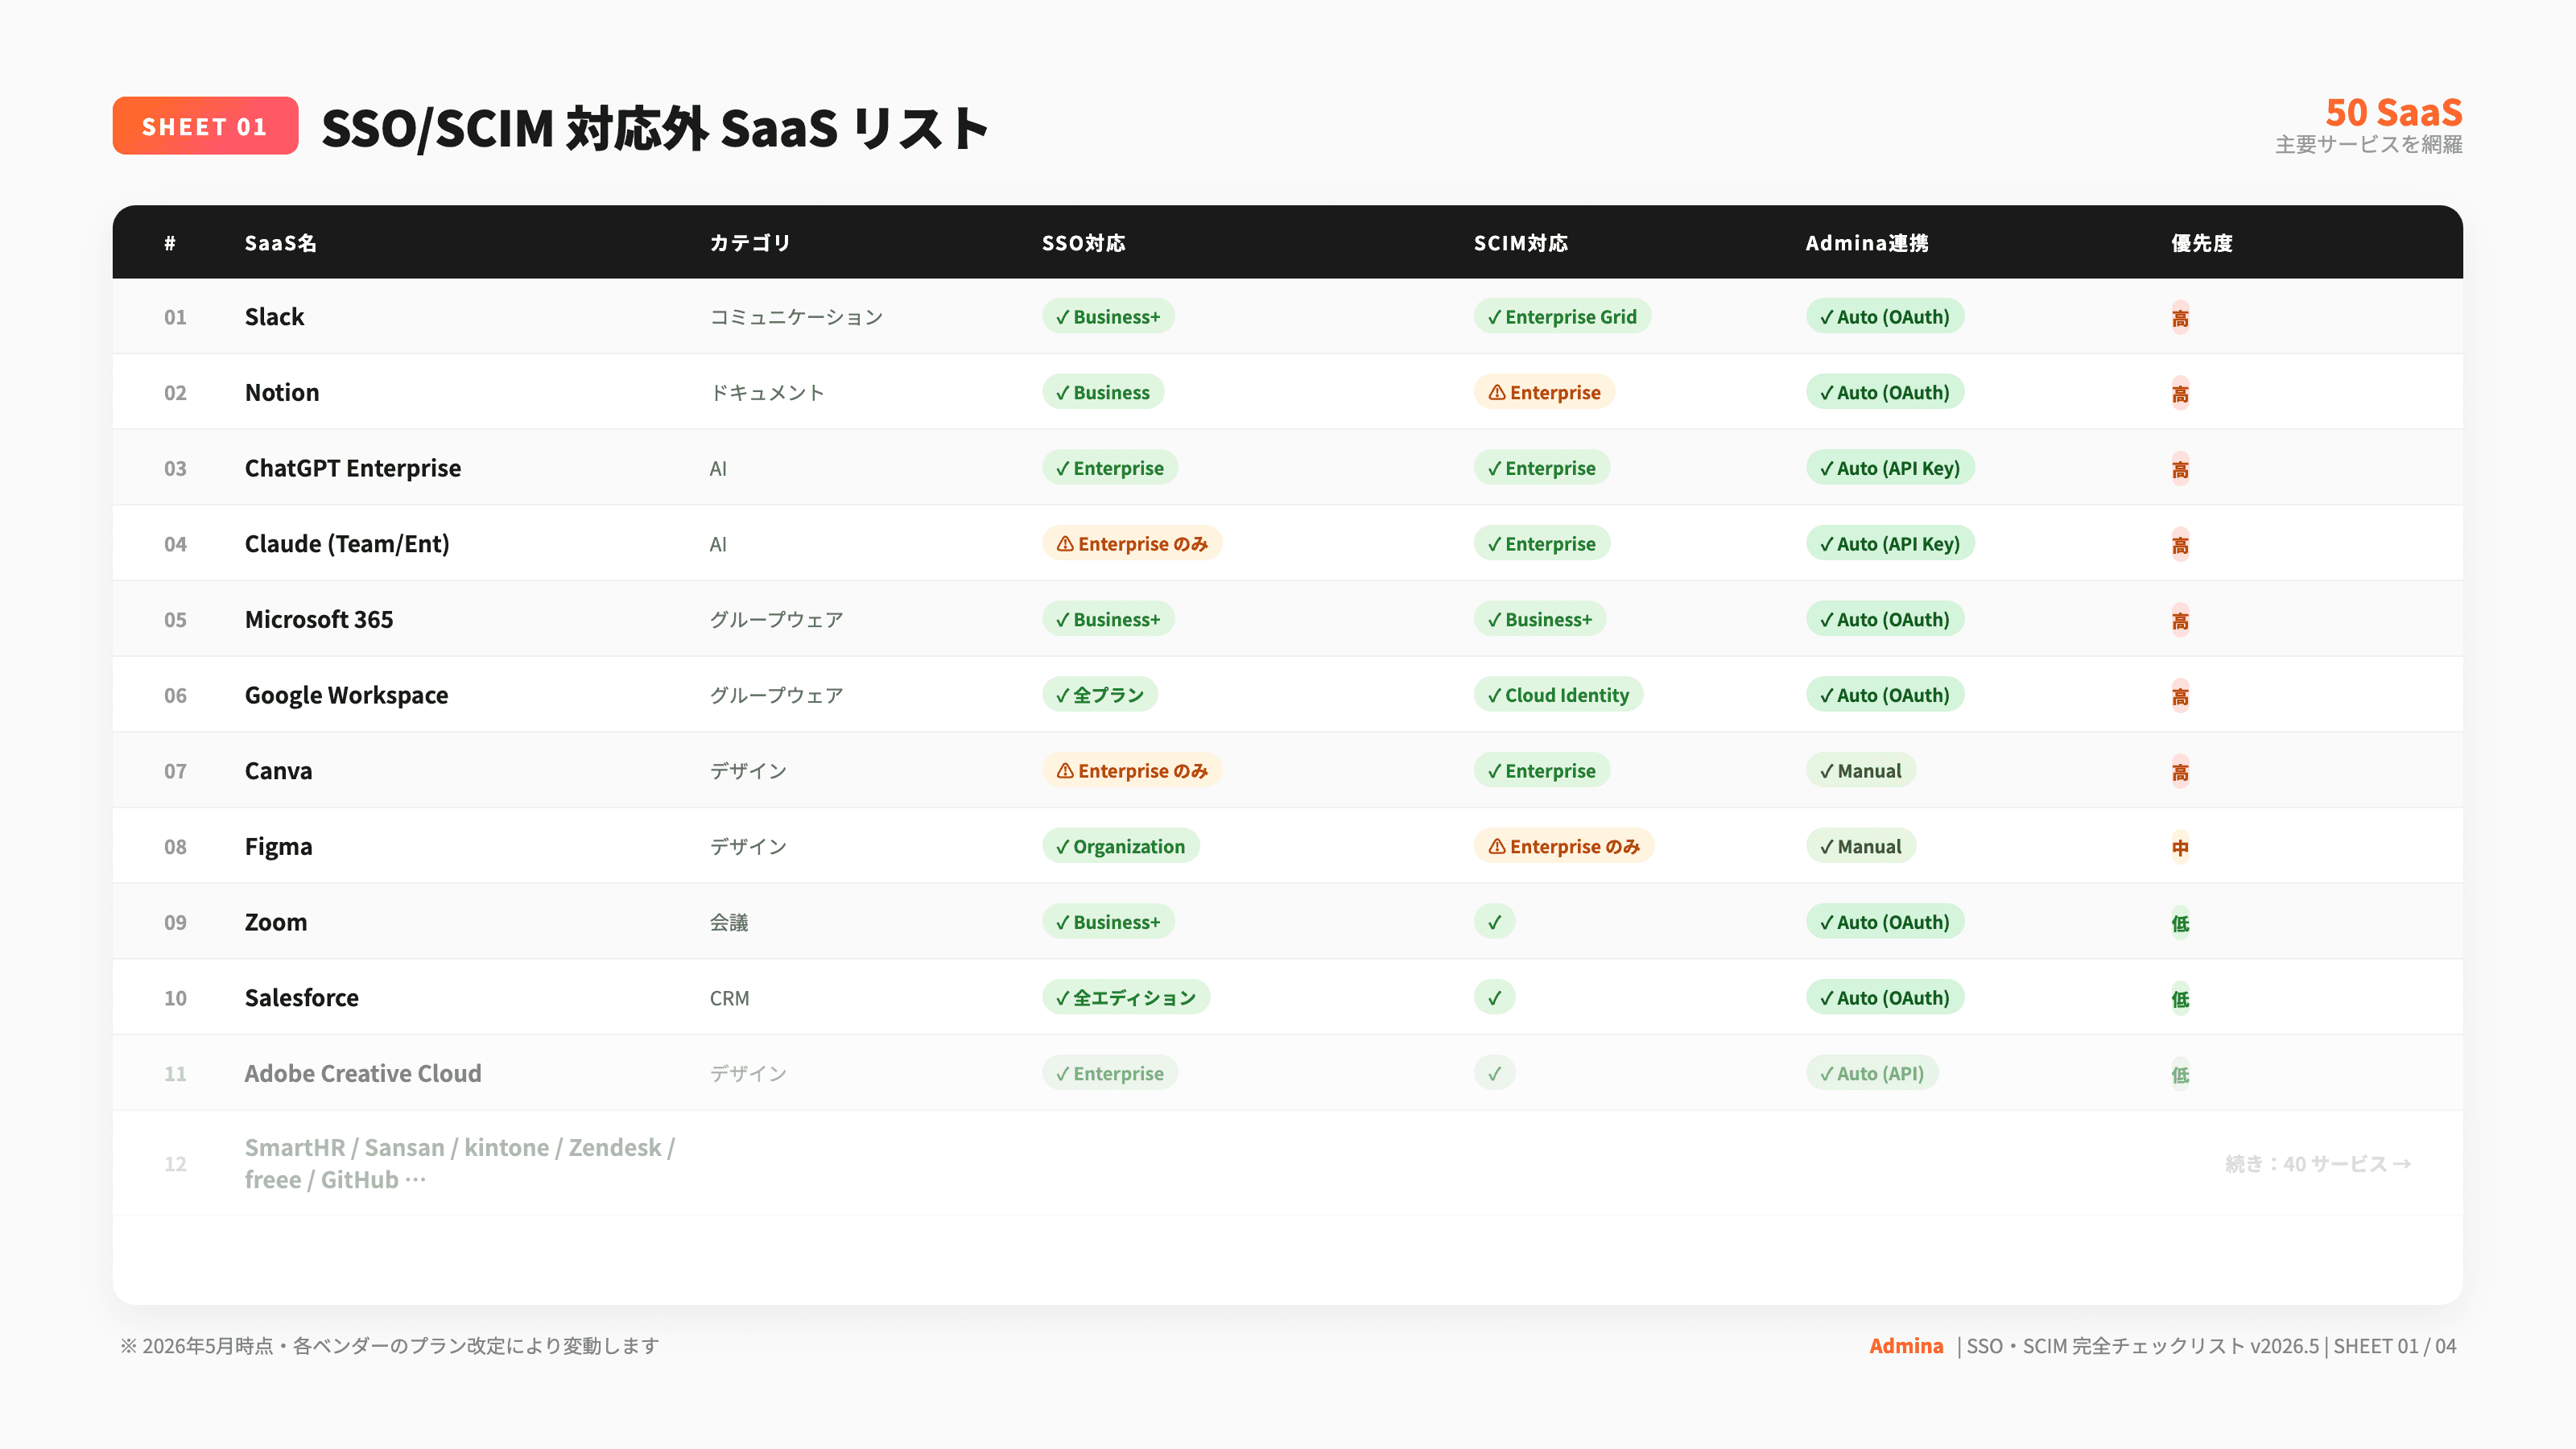
そもそもSCIMの対象になっていないSaaSや、SSOを通さずに作られたアカウントは、IdPの処理では止まりません。IdPを止めたあとに各SaaSで確認する手順は、退職者のアカウント削除|IdP停止後のSaaS確認手順で詳しく解説しています。
取得・更新の準備スケジュール
取得では、PDCAを1回まわす期間が、更新では申請の受付期間が、スケジュールの起点になります。どちらの場合も、内部監査とマネジメントレビューの記録が申請までにそろっている必要があります。
取得の場合
取得は、申請までに仕組みを作って1回運用する必要があるため、情シスの作業も段階ごとに進めます。
段階 | PMS全体の作業 | 情シスの作業 |
|---|---|---|
1. 体制と適用範囲を決める | 個人情報保護管理者と監査責任者を指名し、適用範囲を決める | システムやSaaSに関する記録を誰が作るかを決める |
2. 個人情報を特定し、リスクを評価する | 台帳を作り、リスクアセスメントを行う | 利用中のSaaSを洗い出し、保管場所とアクセス権を台帳に反映する |
3. 規程と様式を整える | 指針が求める内部規程を文書化する | アカウント管理、委託先の選定、事故対応の手順をシステムの実態に合わせる |
4. 運用する | 教育、委託先の評価などを実施し、記録を残す | 教育の配信、権限の見直し、外部サービスの評価を行い、記録を残す |
5. 点検と見直しをする | 内部監査とマネジメントレビューを実施する | 情報システムに関する監査に対応し、指摘を是正する |
6. 申請する | 形式審査、文書審査、現地審査を受ける | 現地審査で求められた記録を提示する |
申請から付与までの各手続きにかかる期間は、申請する時期や審査機関によって異なります。申請前に審査機関に確認しておく必要があります。
更新の場合
更新では、有効期間満了日から逆算して準備を進めます。
時期 | 主な作業 |
|---|---|
受付開始(満了の8か月前の日)より前 | 前回の申請以降の記録に抜けがないかを確認する。台帳の年1回の確認、教育、内部監査、マネジメントレビュー、委託先の評価が対象。前回の審査で受けた指摘が、その後の運用でも守られているかも確かめる |
受付期間中(満了の8か月前の日〜4か月前の日) | 申請する。受付期間の早い時期に申請すると、審査で指摘を受けたときの改善の時間を確保しやすくなる |
申請後 | 文書審査と現地審査を受ける。現地審査の標準時間は5〜8時間 |
指摘を受けた場合 | 指摘事項文書に記載された日付から3か月以内に、改善のエビデンスを添えて改善報告書を提出する |
JIPDECに申請する場合のモデルスケジュールは、更新申請方法のページで公開されています。改善報告の期限は3か月と決まっているため、指摘が出たときに情シス側で誰が是正を担当するかを、申請前に決めておくと対応が遅れません。
準備の人手が足りない場合
規程づくりや記録の整備を外部の専門家に依頼することはできます。ただし、申請担当者、個人情報保護管理者、個人情報保護監査責任者は、申請する事業者の従業者から選ぶ必要があります(JIPDEC「新規申請をお考えの方へのご案内」)。外部に任せられるのは作業の部分で、責任者の役割は社内に残ります。
Admina Digital Workforceは、情シス業務の専門人材が業務を代行する支援サービスで、対応業務に「ISMS/Pマーク 取得・運用」が含まれています。業務を代行しながら手順や記録を整理し、自社に戻したときに運用しやすい状態にすることを重視しています。情シス業務を外部に任せる場合の費用や範囲の決め方は、「情シスのアウトソーシング費用相場と選び方」で解説しています。
よくある質問(FAQ)
Q. ISMSを取得していれば、Pマークの審査に記録を流用できますか?
A. ISMSとPマークは別の制度のため、審査はそれぞれ受ける必要があります。ISMSで整えた資産台帳、アクセス権の管理記録、委託先の評価記録などは、Pマークの準備に流用できるものがあります。ただし、Pマークの台帳には、個人情報の項目、利用目的、件数など、構築・運用指針が定める項目を含める必要があります。
Q. 情シスの担当者が個人情報保護管理者を兼ねてもよいですか?
A. 指針上は兼ねられます。構築・運用指針は、管理者を事業者の内部の者から指名するよう求めていますが、情シスの担当者が務めることは禁止していません。ただし、管理者と個人情報保護監査責任者は別の者にする必要があるため、情シスの担当者が両方を兼ねることはできません。
Q. グループ会社でまとめてPマークを取得できますか?
A. Pマークは国内に活動拠点を持つ法人単位で付与されるため、グループ会社でも1社ずつの申請になります(一部例外あり)。グループで共通のSaaSを使っている場合も、台帳やアクセス権の記録は会社ごとに整える必要があります。
Q. 生成AIサービスに個人情報を入力している場合、台帳に載せますか?
A. 業務で生成AIサービスに個人情報を入力しているなら、その業務の利用目的や保管場所に反映する必要があります。サービス事業者が個人データを取り扱うかどうかによって、委託先として監督するか、外部サービスとして選定時に評価するかが変わります。入力を禁止している場合は、禁止のルールと、守られているかを確認した記録が必要です。利用を禁止していた外部生成AIに個人情報がアップロードされた事例は、「外部生成AIへの個人情報アップロードの事例」で紹介しています。
Q. 事故を報告すると、更新審査に影響しますか?
A. JIPDECは、報告された事故の内容を審査に反映するため、更新申請先の審査機関と共有するとしています。事故の報告は、プライバシーマーク付与に関する規約で付与事業者に義務づけられています。報告とあわせて、原因の分析と再発防止策の実施を記録しておくことが、更新審査への備えになります。
まとめ・準備チェックリスト
Pマークの審査で情シスが求められるのは、個人情報を扱うSaaSやシステムを把握し、アカウントや権限、委託先、事故への備えを、記録で示せる状態にしておくことです。取得では初めての運用の記録を、更新では2年間の運用の記録を、申請までにそろえます。
次のチェックリストで、準備の状況を確認してください。
台帳
☐ 個人情報を扱うSaaSとシステムを、利用中のSaaSの一覧から洗い出した
☐ 台帳に、構築・運用指針が定める8項目が含まれている
☐ 台帳を年1回以上確認した記録がある
アクセス権と入退社
☐ 台帳の「アクセス権を有する者」と、SaaSの実際のアカウントを照合した
☐ 入社・異動・退職のアカウント処理を、申請から完了確認まで記録している
☐ 派遣社員や業務委託の担当者のアカウントも記録の対象になっている
☐ 共有アカウントの利用者を特定できる
委託先と外部サービス
☐ 全ての委託先を一覧にしている
☐ 委託先との契約や利用規約に、指針が定める事項が含まれているか確認した
☐ 委託に当たらない外部サービスについても、選定時の評価を記録している
安全管理措置・教育・事故対応
☐ リスクアセスメントで決めた技術的な対策ごとに、運用の記録がある
☐ 年1回以上の教育を実施し、受講と理解度の記録がある
☐ 事故の報告手順に、速報・確報の期限と報告先が書かれている
スケジュール
☐ (取得)PDCAを1回まわし、内部監査とマネジメントレビューの記録がそろっている
☐ (更新)登録証で有効期間の満了日を確認し、受付期間を把握している
☐ (更新)前回の申請が2024年9月30日以前なら、新しい指針との対応を確認した
☐ 指摘を受けた場合に、3か月以内の改善報告を誰が担当するか決めている
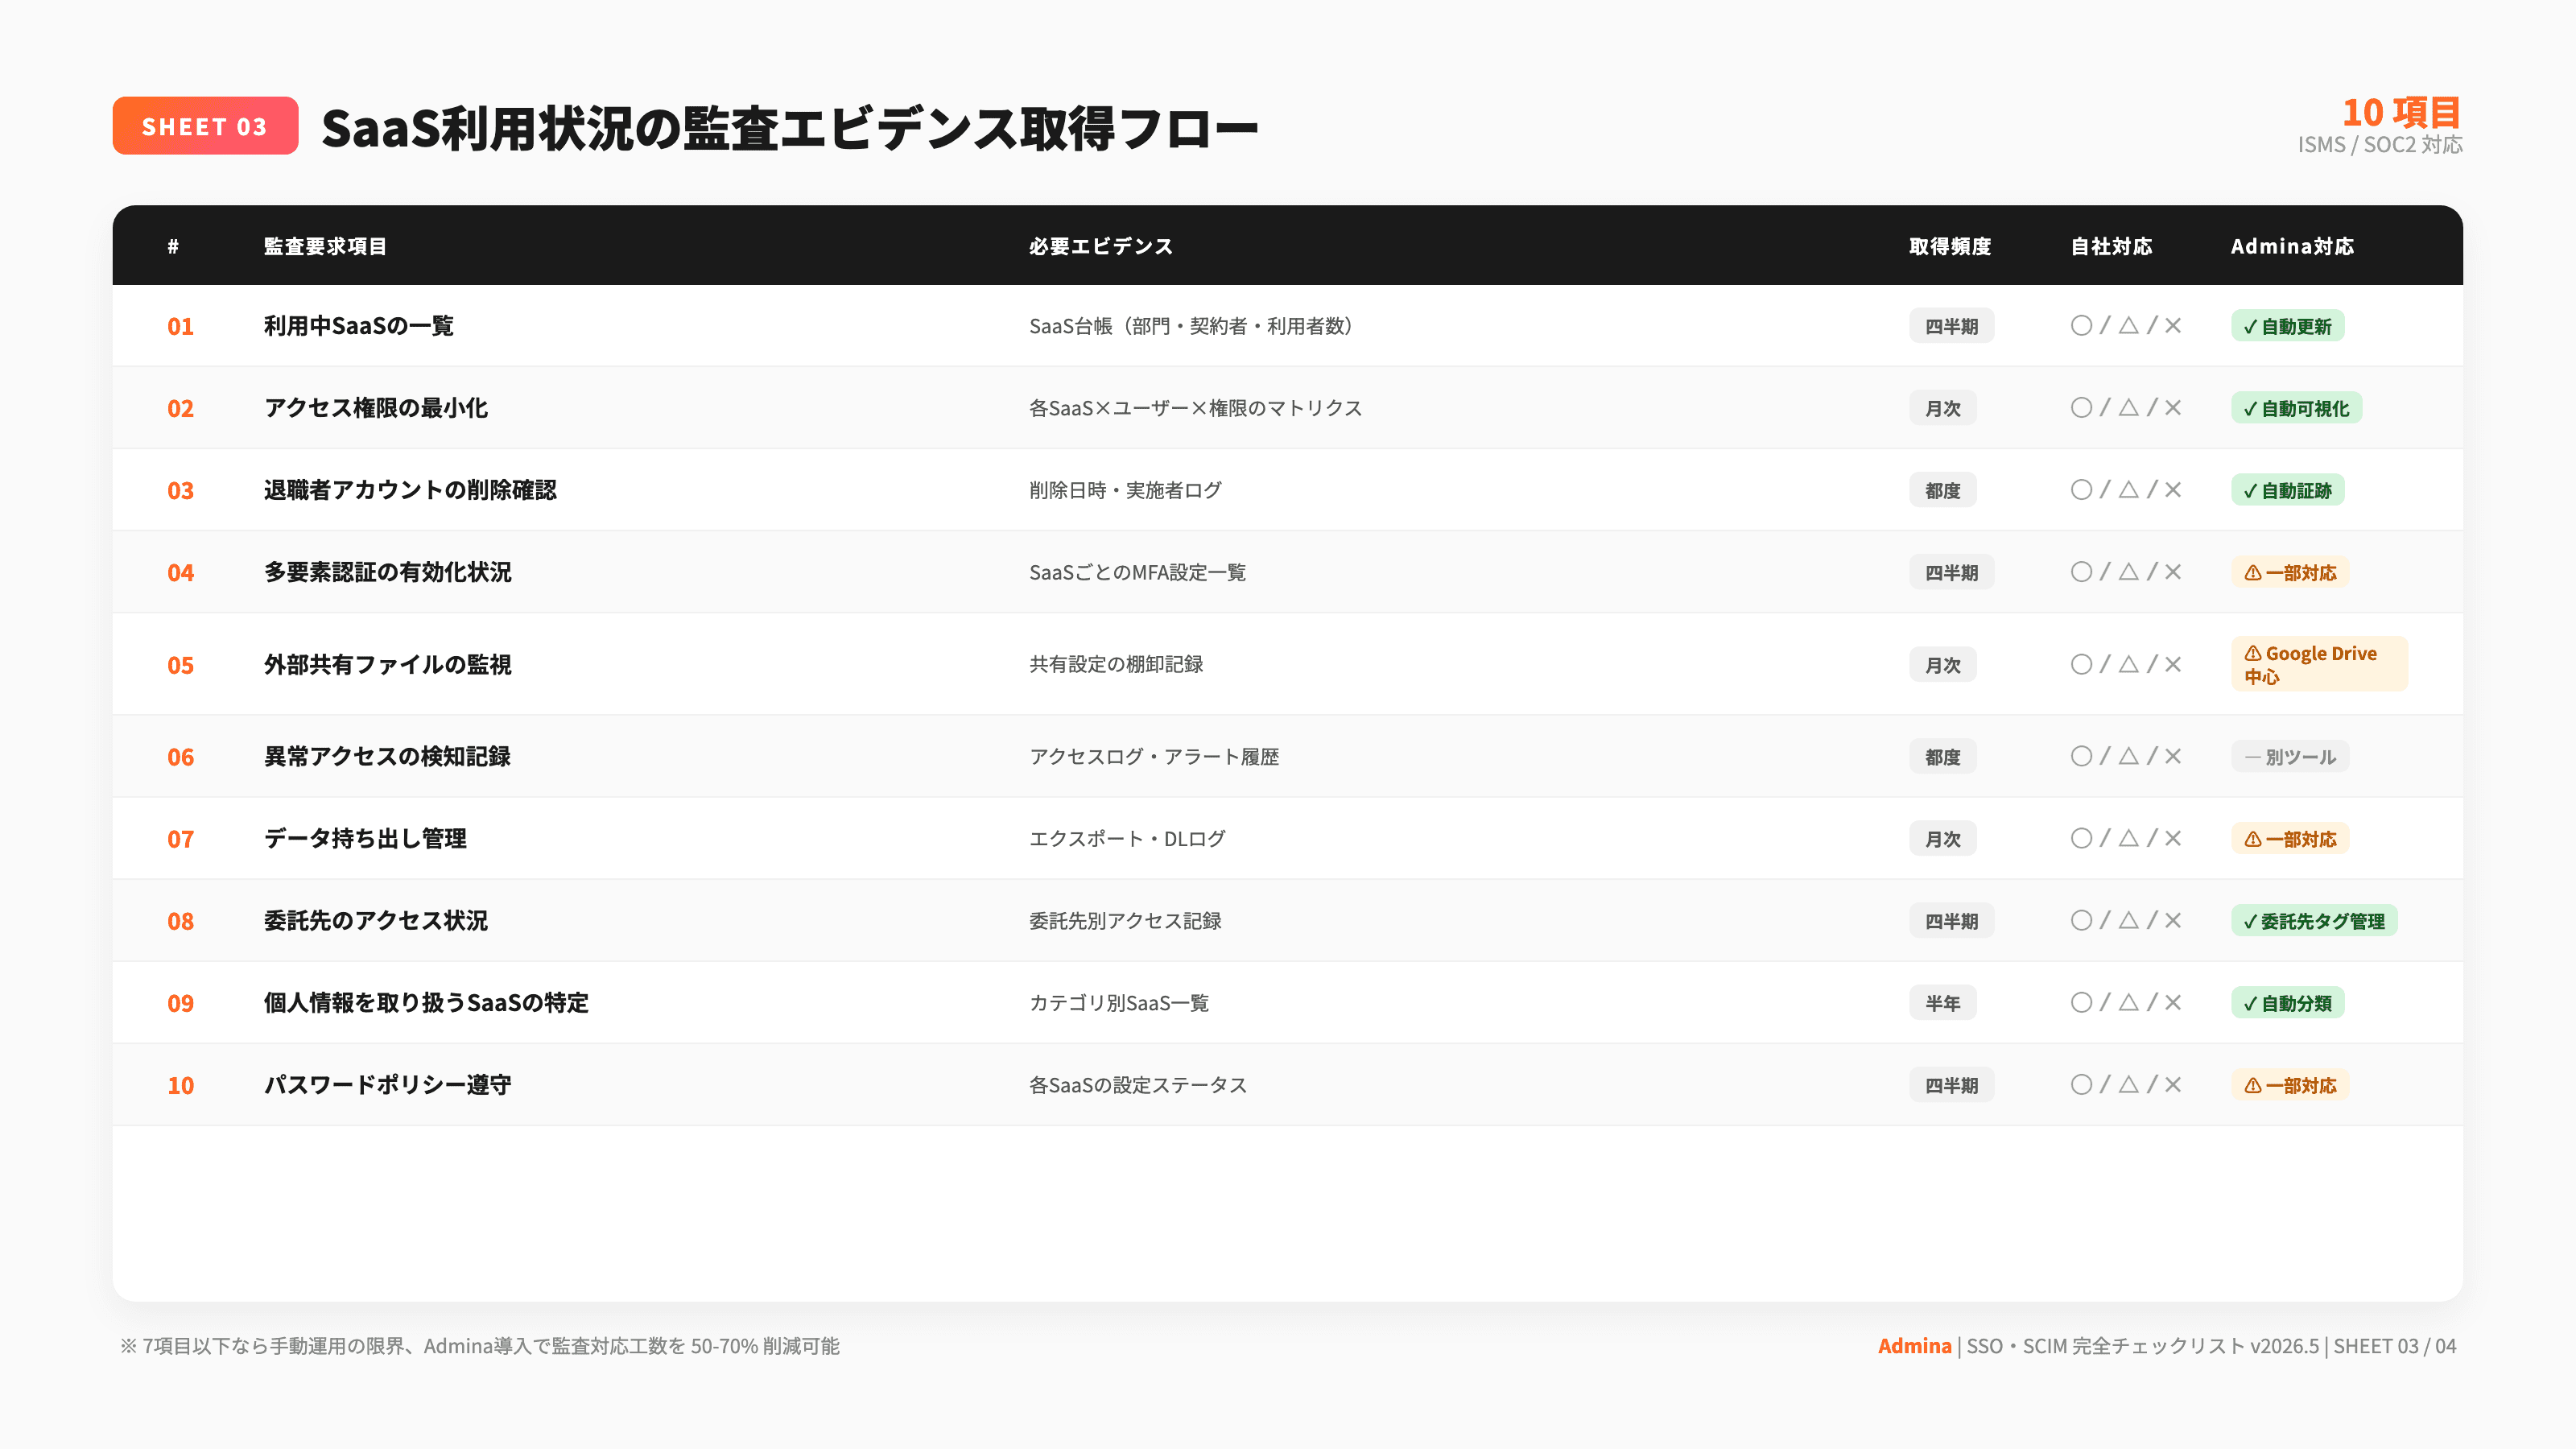
SaaSアカウントの管理状況をまとめて点検したい場合は、記事末尾のチェックリストもあわせて活用してください。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





