

>
>
公開日
最終更新日
VPN接続を検討する情シス担当者は、まず「何と何の間を保護したいのか」を決めてから、回線種別と接続方式を選ぶ必要があります。
TLSを用いたリモートアクセス技術としてSSL-VPNがあります。VPNとは、Virtual Private Network(仮想プライベートネットワーク)の略で、公衆インターネットや通信事業者のネットワーク上に仮想的な通信経路をつくる仕組みです。「Virtual(仮想)」「Private(専用)」「Network(ネットワーク)」を組み合わせた名称が示す通り、物理的な専用回線を持たずに専用回線相当の接続環境を実現する技術です。ただし、VPNが保護するのは原則として端末または拠点のVPN終端から、接続先のVPN終端までの通信区間です。端末のマルウェア感染、過剰なアクセス権、接続先サービスでの情報漏えいまで自動的に防ぐものではありません。
企業利用では、リモートワーク端末を社内システムへつなぐリモートアクセスVPNと、拠点同士を常時接続する拠点間VPNを分けて設計します。回線サービスの分類と、IPsec・SSL/TLSなどの通信プロトコルの分類を混同しないことが、稟議や要件定義での手戻りを減らします。
VPN接続とは
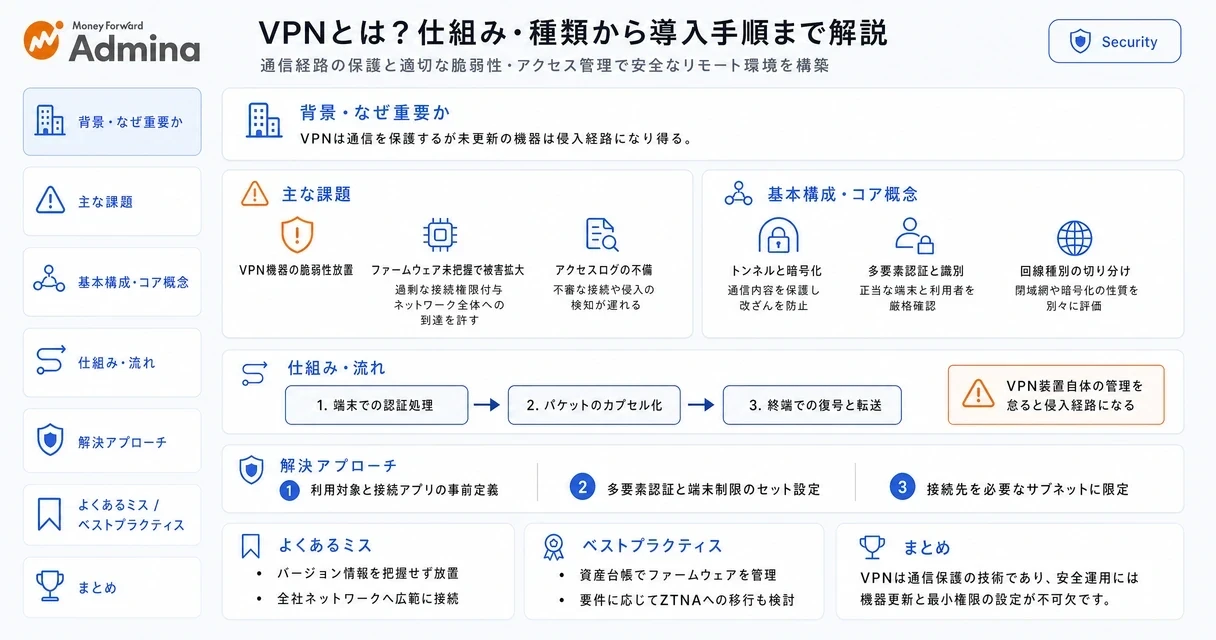
VPN接続とは、通信経路を保護しながら、離れた端末・拠点と社内ネットワークまたはクラウド上の業務資産を接続する技術です。
本記事のポイント
VPNは通信区間を保護しますが、接続端末や接続先アプリケーションを無条件に安全にする技術ではありません。
インターネットVPN、IP-VPN、広域イーサネットは回線・サービスの分類であり、IPsecやSSL-VPNは通信方式の分類です。
リモートアクセスVPNは端末・ID・多要素認証の設計が中心で、拠点間VPNはルーター、経路制御、冗長化の設計が中心です。
VPN機器を公開したまま更新管理を後回しにすると、リモートアクセス環境が侵入経路になります。
VPNは「仮想プライベートネットワーク」を意味します。物理的な専用線を敷設しなくても、インターネットまたは通信事業者の閉域ネットワークを利用して、特定の相手と通信できる状態をつくります。企業での目的はIPアドレスを隠すことではなく、業務システムへの到達経路を制御し、通信の機密性・完全性・接続者の正当性を担保することです。
保護範囲と限界
VPNの保護範囲は、原則としてVPNクライアントまたはVPNルーターからVPNゲートウェイまでです。ただし、フルトンネルかスプリットトンネルか、VPNの終端位置、後段ネットワーク構成、アプリケーション層のTLS利用有無によって実際の保護範囲は変わります。
たとえば自宅のPCから社内のファイルサーバーへ接続する場合、VPNクライアントと会社側のVPN終端装置の間は暗号化できます。一方、VPNに接続済みのPCがフィッシングで認証情報を盗まれた場合や、端末にマルウェアが存在する場合、VPNだけでは被害を止められません。接続後に社内ネットワーク全体へ到達できる設計なら、侵害時の影響範囲も広がります。
そのため情シス部門では、VPNの導入時に「誰が接続するか」だけでなく、「接続後にどのサーバー・SaaS・管理画面へ到達できるか」まで定義します。社内ネットワークへ一律に接続させる方式より、業務上必要な宛先に絞る設計のほうが、アカウント侵害時の横展開を抑えやすくなります。
利用形態の違い
企業のVPN接続は、端末から接続するリモートアクセス型と、拠点のネットワーク同士を接続する拠点間型に分かれます。
利用形態 | 接続元 | 主な接続先 | 設計の中心 |
|---|---|---|---|
リモートアクセスVPN | 社員のPC、スマートフォン | 社内システム、業務サーバー、管理ネットワーク | 端末管理、ID連携、多要素認証、アクセス権 |
拠点間VPN | 本社、支社、店舗、工場、データセンター | 各拠点の社内LAN、クラウド接続点 | ルーター設定、経路制御、帯域、冗長化 |
リモートアクセスVPNでは、会社支給端末だけを許可するのか、私物端末も対象にするのかで必要な統制が変わります。私物端末を許可する場合は、端末証明書、端末のOS更新状況、EDRの導入状況を確認できるかが判断材料になります。確認できるなら限定的な接続を設計し、確認できないならブラウザ経由の業務アプリケーションに接続先を限定します。
▶ 関連記事: encryption(暗号化)の意味とは?AESの仕組みと復号
VPNの仕組みと通信プロトコル
VPNは、トンネリング、カプセル化、暗号化、認証という別々の機能を組み合わせて通信を保護します。
これらを同じ意味として扱うと、L2TP単体でも通信内容が隠れる、閉域網なら常に暗号化されている、といった誤解につながります。方式の選定では、どの機能を誰が提供するのかを分けて確認します。
パケット処理の流れ
VPN通信は、元のパケットを包み、必要に応じて暗号化し、接続相手を認証してからネットワークへ送出します。
認証:利用者、端末、VPN装置の正当性を確認します。企業ではID・パスワードだけでなく、多要素認証やクライアント証明書を組み合わせます。
カプセル化:元のIPパケットを別のパケットの中に格納します。異なるネットワークをまたいで社内向けの通信を運ぶための処理です。
暗号化と完全性保護:通信内容を読めない状態にし、途中で書き換えられていないかを検証できるようにします。
トンネリング:カプセル化されたパケットを、VPN終端間で運ぶ論理的な通信経路です。トンネリング自体は暗号化を意味しません。
終端側の復号・転送:VPNゲートウェイが受信データを処理し、許可された社内ネットワークやアプリケーションへ転送します。
カプセル化のみでは、パケットの中身を秘匿できません。L2TPはトンネリングのためのプロトコルであり、単体では暗号化を提供しないため、通常はIPsecと組み合わせてL2TP/IPsecとして利用します。
主要プロトコル
プロトコルは接続方式の特性を決めますが、実際の安全性は暗号スイート、認証方式、実装製品の更新状況にも左右されます。
方式 | 主な用途 | 特徴 | 情シスの判断 |
|---|---|---|---|
IPsec | 拠点間VPN、リモートアクセス | IP層で通信を保護し、拠点間の常時接続に広く使われます。 | ルーター間接続では経路、暗号設定、鍵更新を設計します。 |
SSL-VPN/TLS VPN | リモートアクセス | TLSを用いて端末からVPNゲートウェイへ接続します。 | 多要素認証、端末証明書、接続先制御を組み合わせます。 |
WireGuard | クラウド型VPN、端末間接続 | 比較的新しい設計で、構成が比較的簡潔です。 | 採用製品のID連携、ログ、端末管理機能を個別に評価します。 |
L2TP/IPsec | OS標準クライアントを使う接続 | L2TPでトンネリングし、IPsecで暗号化します。 | NATやネットワーク側の許可設定で接続性が変わります。 |
PPTP | 旧式環境 | 古い方式で、既知のセキュリティ上の弱点があります。 | 新規導入には使わず、残存していれば移行対象として扱います。 |
IPAはTLS暗号設定ガイドラインの第9章で、TLSを用いたリモートアクセス技術としてSSL-VPNを取り上げています。SSL-VPNを選ぶ場合でも、TLSを使っているという理由だけで安全性を判断せず、ゲートウェイの公開範囲、認証、脆弱性対応、監査ログの取得方法まで要件に含めます。
認証とアクセス制御
VPN接続の認証は、利用者認証、端末認証、接続先への認可を分けて設計します。
パスワードだけの認証では、認証情報の漏えい時に第三者が正規利用者として接続できます。多要素認証を必須にし、端末証明書またはMDM・EDRの準拠判定を併用できれば、アカウント侵害だけでの接続を防ぐ層を増やせます。委託先や一時利用者には、期限付きアカウントと接続先限定のポリシーを割り当て、恒久的な全社ネットワーク権限を付与しない運用にします。
▲ VPN通信におけるパケット処理とデータの流れ(5段階)
回線サービスの比較基準
拠点接続の方式は、通信品質、閉域性、暗号化の要否、ネットワーク設計の自由度、運用体制で選びます。
インターネットVPN、IP-VPN、広域イーサネットは同じ軸の言葉ではありません。インターネットVPNは公衆インターネット上で暗号化通信を行う方式、IP-VPNは通信事業者の閉域IP網を用いるサービス、広域イーサネットはレイヤー2で提供される閉域網サービスです。
回線種別の比較
回線・サービスの違いを整理すると、通信の暗号化と閉域性を別々に判断できます。
方式 | ネットワークの性質 | 暗号化の扱い | 向く用途 | 留意点 |
|---|---|---|---|---|
インターネットVPN | 公衆インターネットを利用します。 | 通常はIPsecやSSL/TLSなどで利用者側が保護します。 | コストを抑えた拠点接続、リモートアクセス | 回線品質はベストエフォートで、装置の脆弱性管理が必要です。 |
IP-VPN | 通信事業者の閉域IP網を利用するレイヤー3サービスです。 | 閉域性と暗号化は別です。機密性要件に応じてIPsecなどを追加します。 | 安定性を重視する拠点間通信 | IP以外のプロトコルをそのまま扱う用途には制約があります。 |
広域イーサネット | 通信事業者が提供するレイヤー2閉域網サービスです。 | 閉域網であっても、要件により利用者側で暗号化を追加します。 | 自社で柔軟にネットワーク設計したい拠点接続 | VLAN、ルーティング、障害切り分けを担える体制が必要です。 |
NTTコミュニケーションズは、広域イーサネットをデータリンク層のレイヤー2で通信するマルチプロトコル対応のサービス、IP-VPNをネットワーク層のレイヤー3で構築するIPに限定されたサービスとして説明しています。広域イーサネットはVPNの一種として扱うのではなく、VPNと比較検討される拠点間接続サービスとして位置付けます。
費用と品質の判断
初期費用と月額費用だけでなく、障害対応、装置更新、監査対応を含めた運用費で比較します。
NTTPCコミュニケーションズは料金目安として、IP-VPNは初期約5万円から、月額約5,000円から5万円以上、インターネットVPNは初期約2万円から、月額約5,000円から2万円前後と案内しています出典:nttpc.co.jp。これらは一般的な目安であり、回線帯域、拠点数、保守、固定IP、冗長化で変動します。見積もり段階では、月額だけを比較せず、障害時の受付時間、代替回線、機器交換、設定変更の費用を同じ表に並べます。
小規模企業のVPN導入について、ロケモバは10~30名規模で50万円から150万円程度という費用目安を紹介しています。内訳にはVPN対応ルーター、セキュリティソフトのライセンス、設定・構築費が含まれます。自社で設定変更と障害切り分けを担えない場合は、初期導入費を抑えても保守委託費が継続するため、運用分担を先に決めて見積もり条件に反映します。
接続方式の判断フロー
回線方式は、通信の重要度と自社で運用できる範囲から絞り込みます。
拠点間で常時接続する業務か、社員端末が一時的に接続する業務かを分けます。
音声、映像、基幹システムなど、遅延や停止が業務に与える影響を整理します。
閉域網が必要な要件か、インターネットVPNと冗長回線で満たせる要件かを判定します。
レイヤー2の自由度が必要で、VLAN・ルーティングを自社または委託先で管理できるなら広域イーサネットを比較対象に入れます。
暗号化が必要な通信は、閉域網利用時も含めてIPsecなどの追加要否を決めます。
クラウドSaaSの利用が中心で、社内LAN全体への接続が不要なら、拠点間VPNの拡張よりもアプリケーション単位のアクセス制御を優先します。反対に、工場設備やオンプレミス基幹システムなど、拠点LAN間で継続的に通信する資産がある場合は、帯域と冗長化を含む拠点間設計を先に固めます。
▲ 代表的な拠点接続方式3種のネットワーク構造と性質の違い
VPN導入のメリットと適用範囲
VPNは、通信経路の保護と到達先の制御を組み合わせることで、外部からの業務アクセスを管理しやすくします。
導入効果は、VPNを入れること自体ではなく、社内ネットワークへの入口を集約し、認証・ログ・アクセス権を一元的に扱える点にあります。
リモートアクセスの統制
リモートアクセスVPNは、社外端末から業務資産へ接続する際の認証・通信経路・記録を統制する手段です。
社員が自宅、顧客先、出張先から接続する場合、VPNゲートウェイを経由させることで、接続元のID、端末情報、接続時刻、接続先をログとして取得しやすくなります。ログをSIEMなどへ転送できるなら、通常と異なる国・時間帯・同時接続を検知する運用へ進めます。ログが取得できない場合は、監査対象の業務をVPN経由に限定せず、ログ取得機能を持つアクセス基盤へ移す判断が必要です。
拠点間通信の集約
拠点間VPNは、複数拠点に散在するサーバーや業務端末の通信経路を集約する方法です。
各拠点が個別にインターネット公開したサーバーへアクセスする設計では、公開資産とアクセス制御の管理対象が増えます。拠点間VPNで必要な通信経路を定義すれば、公開範囲を減らし、拠点ごとのIPアドレスや経路を基準に通信を制御できます。ただし、拠点同士をフルメッシュでつなげば安全になるわけではありません。侵害された一拠点から他拠点へ横移動できないよう、拠点間でもセグメントと通信許可を分けます。
フルトンネルとスプリットトンネル
端末の通信をすべてVPNへ流すフルトンネルと、社内向け通信だけをVPNへ流すスプリットトンネルでは、監視範囲と利用者体験が異なります。
方式 | 通信経路 | 利点 | 注意点 |
|---|---|---|---|
フルトンネル | インターネット通信もVPNゲートウェイ経由にします。 | URLフィルタリング、脅威防御、通信ログを会社側で適用しやすくなります。 | VPN装置・回線の帯域が必要になり、遅延の影響を受けやすくなります。 |
スプリットトンネル | 社内宛てだけVPN経由にし、一般インターネット通信は直接接続します。 | 業務SaaSやWeb会議の通信を分散でき、VPNへの負荷を抑えられます。 | VPN外の通信に会社側のWeb制御を適用できない場合があります。 |
ロケモバは、VPN接続では通常のインターネット接続と比較して通信速度が20~40%程度低下することが一般的だと解説していますrokemoba.co.jp。この数値は特定の回線環境・VPN装置・測定条件下での目安であり、実際の低下幅は接続先の構成、同時接続者数、業務アプリケーションの種類によって大きく変動します。実際の帯域は、利用者数・業務アプリケーション・利用時間帯を踏まえて別途試験で確認し、試験結果が許容値を超える場合はスプリットトンネルや帯域増強を検討します。Web会議や大容量ファイル転送をすべてフルトンネルに集約する場合は、利用者数だけではなく、会議・バックアップ・SaaS同期が重なる時間帯の帯域を確認します。URLフィルタリングやDLP、脅威防御をVPN経由通信へ適用したい場合はフルトンネルを候補にし、SaaS通信の品質を優先する場合はSSEなど別の制御基盤と組み合わせます。
VPN導入時の注意点と失敗パターン
VPN導入で最も避けるべき失敗は、VPNゲートウェイを公開した後に、資産台帳・更新手順・監視責任を決めないことです。
VPNは外部から社内資産への入口になるため、脆弱性対応が遅れると、攻撃者にとっても到達経路になります。通信を暗号化していることと、VPN装置が侵害されないことは別の論点です。
脆弱性管理の不足
VPN機器のファームウェアやOSのバージョンを把握できなければ、脆弱性情報が出ても影響判定に時間がかかります。
インプレスのInternet Watchは、利用中VPN機器のファームウェアまたはOSのバージョン情報を正確に把握している回答は51.7%、正確には把握していない回答は48.3%であったと報じていますinternet.watch.impress.co.jp。同調査では、脆弱性発生時に該当機器・バージョンを特定するまで「1日以内」が36.7%、「数日以内」が43.3%、「1週間以上」が8.7%、「特定できない」が11.3%でした。
資産台帳に機器名だけを記録する運用では、影響確認に必要なバージョン、公開IPアドレス、管理者、保守契約、設定バックアップの所在が欠けます。VPN装置は、機種、シリアル番号、OS・ファームウェア、終端している拠点・利用者、外部公開の有無、最終更新日を1件ずつ記録します。脆弱性情報を受けたとき、対象バージョンが確認できれば緊急更新または緩和策へ進み、確認できなければ外部公開停止を含む暫定対策を優先します。
公開管理ポートの放置
管理用のWeb画面やSSHをインターネットへ公開し続ける設計は、VPN本体の脆弱性とは別に攻撃面を増やします。
ITmediaは、生成AIを悪用したロシア語話者の脅威アクターが、管理ポートの不備を突いて世界で600台超のFortiGateへ不正アクセスした事例を報じています。管理画面は原則として管理用ネットワークまたは特定IPアドレスからのみ到達可能にし、一般利用者のVPN入口と分離します。保守委託先の管理アクセスが必要なら、接続元固定、時間制限、多要素認証、操作ログを契約要件として定義します。
過剰なネットワーク権限
接続した全利用者へ社内ネットワーク全体を見せる設計は、認証情報が侵害されたときの被害範囲を拡大します。
よくある失敗は、導入初期の利便性を優先して「VPN接続済みなら全サーバーへ接続可能」とすることです。利用部門ごとに必要なサーバー、ポート、管理画面を洗い出し、VPN接続後もファイアウォールで通信を分割します。管理者用VPN、一般社員用VPN、委託先用VPNを同じ権限で運用しないことが基本です。
無料サービスの業務利用
業務用途のVPNでは、料金の有無よりも、管理機能、ログ、契約条件、障害対応の確認可否で判断します。
個人向けVPNにはプライバシー保護や地域制限回避を主目的とするサービスがありますが、企業のリモートアクセス基盤には、ID連携、端末制御、監査ログ、障害時の連絡体制が必要です。個人アカウントを社員ごとに契約して社内接続へ流用すると、退職時の停止、ログ保全、権限棚卸しができません。業務データを扱うなら、管理者がアカウントと接続ポリシーを一元管理できる方式を選びます。
VPN接続のやり方と導入手順
VPN接続のやり方は、リモートアクセスVPNと拠点間VPNで異なり、設定前の要件定義と接続後の検証までを一連の手順として実施します。
会社支給のVPNクライアント、OS標準のVPN機能、ルーター間IPsecなど、具体的な操作画面は製品によって異なります。しかし、情シス部門が確認すべき順番は共通しています。
リモートアクセスVPNの手順
リモートアクセスVPNは、利用者・端末・接続先の3点を紐付けてからクライアント設定を配布します。
利用対象の確定:対象社員、委託先、管理者を分け、必要な接続先アプリケーションと利用時間を整理します。
ID・認証方式の設定:IDプロバイダーとの連携可否を確認し、多要素認証を有効化します。共有アカウントは利用者追跡ができないため作成しません。
端末条件の設定:会社管理端末だけに限定するか、端末証明書やEDRの準拠状況で接続可否を判断するかを決めます。
VPNクライアントの配布:正規の配布経路でクライアントと設定プロファイルを提供し、利用者がサーバーアドレスを手入力する運用を減らします。
接続先の制限:全社ネットワークではなく、業務に必要なサブネット、アプリケーション、管理画面に絞ります。
ログと障害受付の設定:認証失敗、接続元、接続時間、設定変更を記録し、異常時の連絡先を明確にします。
利用者向けの案内では、VPN接続前にOS更新とセキュリティソフトの稼働を確認する手順も記載します。接続できない場合にパスワード再設定だけを案内すると、ネットワーク障害、端末証明書失効、多要素認証の失敗を切り分けられません。ログイン、認証、VPNトンネル確立、社内宛て疎通のどこで失敗したかを受付項目に含めます。
拠点間VPNの手順
拠点間VPNは、両拠点のネットワーク設計と障害時の迂回経路を決めてからルーター設定を行います。
ネットワーク重複の確認:本社と支社で同じプライベートIPアドレス帯を使用していないかを確認します。重複していれば、経路制御が成立しないため設計変更が必要です。
通信要件の整理:通信するサーバー、ポート、プロトコル、必要帯域、利用時間帯を一覧化します。
VPN終端と暗号設定:ルーターまたはファイアウォールにIPsecなどを設定し、暗号方式、鍵交換、更新周期を両拠点で一致させます。
経路とフィルタリングの設定:必要な宛先だけをVPNへ流し、不要な拠点間通信は遮断します。
冗長化と障害試験:主回線断、VPN装置停止、DNS障害を想定し、代替回線への切替と復旧確認を行います。
設定バックアップと変更管理:稼働設定を保管し、変更者・変更日時・戻し手順を記録します。
接続完了後の確認項目
VPNが「接続済み」と表示されても、意図した通信だけが保護されているかを検証します。
確認項目 | 確認方法 | 判断 |
|---|---|---|
利用者認証 | 多要素認証を含めて対象者が接続できるかを確認します。 | 不要な利用者が接続できるなら、IDグループまたは認可設定を修正します。 |
接続先制御 | 許可対象と未許可対象の両方へ疎通試験をします。 | 未許可のサーバーへ到達できるなら、VPN後段の通信制御を修正します。 |
IPアドレス | VPN接続後に割り当てIPと経路情報を確認します。 | 想定外のネットワークへ経路が向くなら、ルーティングを見直します。 |
DNS漏えい | 社内向け名前解決と外部向けDNS問い合わせの経路を確認します。 | 社内名が外部DNSへ送信されるなら、DNSサフィックスと配布設定を修正します。 |
通信遮断時の挙動 | VPN切断時に業務通信が意図せず外部回線へ出ないかを確認します。 | 保護対象通信が直接送信されるなら、キルスイッチまたは端末ファイアウォールを設定します。 |
ログ取得 | 認証、接続、切断、管理者変更のログを確認します。 | ログを取得できないなら、監査対象業務への適用範囲を見直します。 |
既存環境にIPアドレスの管理ルールがある場合は、VPN割り当てアドレスも台帳に含めます。また、通信内容を保護する暗号化だけでなく、鍵・証明書の更新担当も決めます。データの暗号化設定を見直す際は、VPN装置側とクライアント側の両方で、古い方式が残っていないかを確認します。
セキュリティ機能と運用体制
VPN経由の通信を安全に運用するには、VPNの認証機能だけでなく、Webアクセス制御、データ保護、脅威検知をどの経路へ適用するかを決めます。
VPNはネットワークへの入口を提供しますが、通信内容の検査やデータ持ち出し防止を必ずしも担いません。フルトンネルかスプリットトンネルか、社内設置型かクラウド型かで、適用できるセキュリティ機能が変わります。
通信経路別の制御機能
URLフィルタリング、DLP、脅威防御は、通信が通過する場所に機能が配置されていなければ適用できません。
機能 | 主な目的 | VPN設計での確認点 |
|---|---|---|
URLフィルタリング | 不審サイト、業務外サイト、危険カテゴリへのアクセスを制御します。 | スプリットトンネルでは、VPN装置側ではなく端末またはクラウド型Webゲートウェイ側に制御が必要です。 |
DLP | 機密データのアップロード、メール添付、外部共有を検知・制御します。 | 暗号化されたVPNトンネル内をどこで復号・検査するか、対象SaaSをどこまで含めるかを決めます。 |
脅威防御 | マルウェア通信、侵入兆候、不審な接続を検知します。 | VPNゲートウェイ、ファイアウォール、EDR、SSEのログを相関できるかが判断材料です。 |
DNSセキュリティ | 悪性ドメインへの名前解決を防ぎます。 | VPN接続時と未接続時でDNS問い合わせ先が変わるかを検証します。 |
フルトンネルで全通信を社内のセキュリティ装置へ集約するなら、URLフィルタリングやDLPを適用しやすくなります。その代わり、Web会議やクラウドストレージも集中し、VPN装置とインターネット出口の負荷が増えます。スプリットトンネルを採用するなら、端末側のEDR、DNS保護、クラウド型のSecure Web GatewayなどでVPN外通信を補完します。
更新と監査の運用
VPN機器の更新は、脆弱性公開時だけに行う作業ではなく、定期更新と緊急更新を分けた運用として設計します。
月次では、資産台帳と実機のバージョン差異、保守期限、管理アカウント、不要なVPNアカウントを棚卸しします。緊急時には、対象バージョンの特定、公開停止またはアクセス制限、修正版の適用、ログ確認、利用者への連絡の順に対応します。設定変更を本番環境だけで行うと、暗号スイート不一致や経路誤設定で全拠点が切断される場合があります。可能なら検証環境または影響が小さい拠点で接続確認をしてから段階展開します。
IPAは中小企業の情報セキュリティ対策ガイドライン第4.0版を公開しています。VPNに限らず、情報資産管理、委託先管理、事故対応体制を含めて整備することが、リモートアクセスの運用を継続可能にします。
ZTNAへの移行判断
社内ネットワーク全体へ接続させる必要がない業務では、VPNの増設よりZTNAによるアプリケーション単位のアクセスへ移行する選択肢があります。
ZTNAはゼロトラストネットワークアクセスの略で、利用者・端末・接続先アプリケーションごとに条件を確認し、許可されたアプリケーションへだけ接続させる考え方です。VPNを直ちに廃止する手法ではなく、用途ごとにVPNと使い分ける移行先です。
VPNとZTNAの使い分け
業務システムへの限定アクセスが中心ならZTNAを比較し、拠点LAN間の広範な通信が必要ならVPNまたは閉域網を維持します。
判断対象 | VPNが適する条件 | ZTNAを比較する条件 |
|---|---|---|
接続先 | 複数の社内サーバーやネットワーク機器へ広く接続する必要があります。 | 利用者ごとに特定の業務アプリケーションへ接続できれば足ります。 |
利用者 | 管理された端末を使う固定的な利用者が中心です。 | 委託先、短期利用者、部門ごとに異なる接続先を持つ利用者がいます。 |
アクセス制御 | ネットワーク単位の制御で業務要件を満たせます。 | アプリケーション単位、端末状態、利用場所などで細かく制御したい場合です。 |
運用課題 | 既存VPN機器の更新・ログ管理を継続できる体制があります。 | VPN装置の公開・更新・権限管理が運用負荷になっています。 |
ぐるなびは、従来のオンプレミスVPN環境からNetskope Private Accessへ移行し、約40%の運用コスト削減を実現したと発表しています。この数値はぐるなびの環境・移行前の構成・運用体制を前提とした結果であり、すべての企業で同じ削減率になることを示すものではありません。一方で、VPN装置の保守、リモートアクセス権限、拠点増加に伴う運用負荷が課題なら、アプリケーション単位のアクセス基盤を評価する根拠になります。
段階移行の進め方
ZTNAへの移行は、全利用者を一度に切り替えるのではなく、接続先を限定した検証から始めます。
VPN接続者、接続先、通信量、利用時間、管理者権限の有無を棚卸しします。
社内LAN全体への到達が不要なWebアプリケーションや特定サーバーを、最初の移行候補にします。
利用者ID、端末状態、アクセス先、ログ保存期間を要件化します。
少数の対象部門で接続性、監査ログ、障害時の代替手段を検証します。
VPNを残す対象とZTNAへ移す対象を分け、不要になったVPN権限を停止します。
接続先アプリケーションの通信要件と監査ログを取得できるなら、限定検証へ進みます。取得できず、障害時に業務を復旧できない場合は、VPNを維持したまま対象システムのログ・認証・ネットワーク構成を先に整備します。NECネクサソリューションズは、Clovernetネットワークサービスについて2025年3月時点で累計2,000社以上、約83,000回線の導入実績があると発表しています。拠点接続は今後も必要な基盤であり、リモートアクセスだけをZTNAへ移すなど、用途単位での併用設計が現実的です。
▲ アクセス要件に応じたVPN継続かZTNA移行かの判断フロー
VPN選定時の確認事項
VPNの選定では、製品名や月額料金より先に、接続対象、責任分界、監査要件、障害時の復旧方法を文書化します。
比較表や提案書に機能名だけを並べても、実際の運用要件に結び付かなければ選定根拠になりません。以下の項目を要件定義書に記載すると、回線事業者、セキュリティ製品、運用委託の比較軸をそろえられます。
要件定義チェックリスト
調達前に確認する事項を、ネットワーク、セキュリティ、運用、契約に分けて整理します。
接続対象:リモートアクセスか拠点間接続か、対象拠点・端末・利用者は誰かを明記します。
通信要件:接続先、プロトコル、必要帯域、遅延許容値、利用時間帯、バックアップ回線の要否を整理します。
認証要件:多要素認証、ID連携、端末証明書、管理者アカウントの分離が可能かを確認します。
アクセス制御:VPN接続後に到達を許可するネットワーク、アプリケーション、管理画面を定義します。
脆弱性対応:ファームウェア更新の提供方法、緊急時の連絡体制、影響判定に必要な資産情報を確認します。
ログ要件:認証、接続、切断、管理者操作、設定変更のログをどこへ保存し、誰が確認するかを決めます。
データ保護:URLフィルタリング、DLP、脅威防御をVPN内外のどの通信へ適用するかを定義します。
契約条件:初期費用、月額、最低利用期間、保守時間、故障時の代替手段、設定変更費を比較します。
確認の結果、多要素認証と監査ログが満たせず、接続先を細かく制限できない場合は、機密情報を扱うリモートアクセス用途への適用を見送ります。反対に、必要なログを取得でき、端末条件と接続先を制御できるなら、対象部門を限定して導入検証を実施します。
稟議資料の構成
VPN導入の稟議では、導入理由を「テレワークのため」とだけ書かず、保護対象と未対応リスクを具体化します。
稟議資料には、現状の接続経路、VPN導入後の経路、対象利用者、接続先システム、認証方式、通信制御、ログ保存先、運用担当、障害時の連絡フローを含めます。さらに、VPNを導入しても端末感染やアカウント侵害が残ることを記載し、EDR、多要素認証、権限管理と併せた対策であることを明確にします。
通信事業者の閉域網を選ぶ場合は、閉域性と暗号化を別要件として記載します。IP-VPNを導入するから暗号化設定は不要、インターネットVPNだからすべての業務通信を同じ経路へ集約する、といった判断を避けることで、設計・調達・監査の論点を分離できます。
まとめ
VPN接続は、社外端末や拠点間の通信を保護するための基盤ですが、VPN終端までの通信を守る技術であって、端末侵害や過剰な権限まで解消するものではありません。インターネットVPN、IP-VPN、広域イーサネットは回線・サービスの違いとして比較し、IPsecやSSL-VPNは通信方式として別軸で選定します。
明日から着手するなら、利用中のVPN機器について、機種、ファームウェア、公開IPアドレス、管理者、接続先、最終更新日を資産台帳へ記録します。そのうえで、VPN接続後に到達できるネットワークを棚卸しし、多要素認証と接続先制限を適用します。社内ネットワーク全体への接続が不要な業務は、ZTNAによるアプリケーション単位のアクセスへ段階的に移す判断ができます。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





