
>
>
公開日
9機関(国家サイバー統括室・IPA・JPCERT/CCなど)の注意喚起19文書をもとに、企業の不正アクセス対策を31項目のサイバーセキュリティチェックリストに整理。項目と着手の目安を一覧にし、担当・根拠・点検方法つきで進捗を自動集計できるExcelを無料で配布します。
このセキュリティチェックリストで確認できること
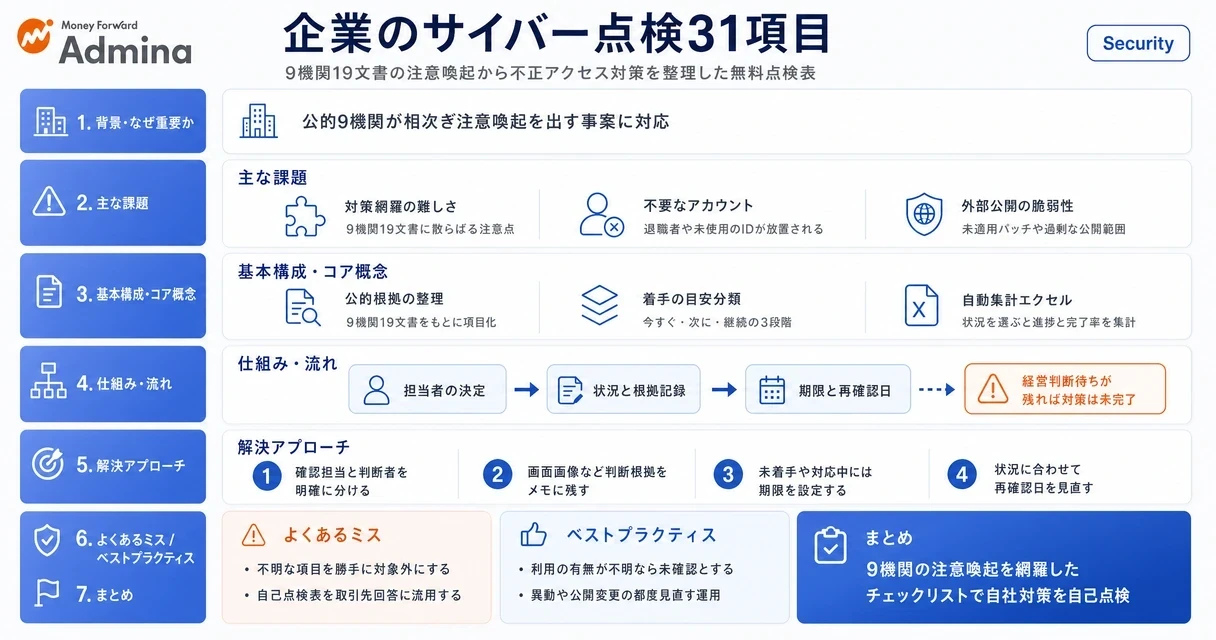
このチェックリストは、企業の情報システム部門の担当者と経営層が、不正アクセス対策の実施状況を点検するためのものです。2026年10月7日から22日にかけて、国家サイバー統括室、IPA、JPCERT/CC、個人情報保護委員会、NICT、経済産業省、総務省、金融庁、警察庁の9機関が出した注意喚起19文書をもとに、編集部が31項目に整理しました。公式のチェックリストではありません。情報は2026年10月23日時点のものです。
本記事のポイント
31項目を、領域と着手の目安つきで本文で一覧にしています。
6つの領域(外部公開と外部サービス、アカウントと権限、APIと外部連携、ログと侵害の兆候、データと委託先、体制と相談先)ごとに、何を確かめるかを説明します。
無料のExcelでは、項目ごとの点検方法を確認し、状況を選ぶと進捗が自動で集計されます。
点検できるのは、自社の不正アクセス対策がどこまでできているかです。取引先から届くセキュリティチェックシートへの回答は目的が違うので、セキュリティチェックシートの作り方を参照してください。何から手をつけるかの考え方は、不正アクセス対策の優先順位の記事で整理しています。
チェックリスト31項目
31項目は次のとおりです。着手の目安(今すぐ/次に/継続)は編集部の目安で、9機関が示した優先順位ではありません。「今すぐ」は侵害の有無の確認や外から届く入口・不要なアカウントの整理、「次に」は公開範囲・権限・認証・ログの見直し、「継続」は定期的な運用や契約・体制の整備にあたる項目です。
番号 | 領域 | 項目 | 着手の目安 |
|---|---|---|---|
1 | 外部公開と外部サービス | 利用している外部サービスを部署単位まで洗い出す | 今すぐ |
2 | 外部公開と外部サービス | 外部公開アプリ・Webシステムの未適用パッチ | 今すぐ |
3 | 外部公開と外部サービス | 外部公開範囲の見直し、不要な管理機能の公開停止 | 次に |
4 | 外部公開と外部サービス | 社内向けBIツール・従業員向けシステムの公開範囲と脆弱性 | 継続 |
5 | アカウントと権限 | 作った覚えのないアカウント、無効化したはずのアカウントの確認 | 今すぐ |
6 | アカウントと権限 | 退職者・未使用アカウントの無効化 | 今すぐ |
7 | アカウントと権限 | 異動時の権限変更 | 今すぐ |
8 | アカウントと権限 | 管理者権限の最小化と保有者の把握 | 次に |
9 | アカウントと権限 | 共有アカウントの把握 | 継続 |
10 | アカウントと権限 | アクセス権の申請・承認、棚卸し、台帳 | 次に |
11 | アカウントと権限 | 多要素認証 | 次に |
12 | アカウントと権限 | パスワードの強度、漏えいの可能性があるID・パスワードの初期化 | 継続 |
13 | APIと外部連携 | APIの対策とサーバ側の認証・認可:レート制限、全エンドポイントのアクセス制御、トークンの最小権限・有効期限・無効化 | 今すぐ |
14 | APIと外部連携 | API連携の管理 | 次に |
15 | ログと侵害の兆候 | 公開アプリと外部サービスのログで侵害の痕跡を確認する、そもそもログを調べられるかを確認する | 今すぐ |
16 | ログと侵害の兆候 | ログの取得内容と保持期間、監視 | 次に |
17 | ログと侵害の兆候 | 侵害後の横展開対策 | 継続 |
18 | データと委託先 | 保有データの再点検 | 今すぐ |
19 | データと委託先 | データ保有の是非と保管場所の再検討、不要な個人データの消去 | 次に |
20 | データと委託先 | クラウドの公開設定 | 継続 |
21 | データと委託先 | 暗号化 | 次に |
22 | データと委託先 | データへのアクセス権の定期確認 | 継続 |
23 | データと委託先 | 委託先・クラウド事業者の把握 | 継続 |
24 | データと委託先 | 契約での要件の明確化 | 継続 |
25 | データと委託先 | 委託先に渡す権限の最小化と、契約終了時の回収 | 継続 |
26 | 体制と相談先 | 異常を見つけたときのインシデント判定と調査依頼 | 今すぐ |
27 | 体制と相談先 | インシデント対応態勢と初動の見直し | 継続 |
28 | 体制と相談先 | 経営層の主導と、投資・体制の整備 | 継続 |
29 | 体制と相談先 | 偽メール・詐欺電話による二次被害への従業員周知 | 継続 |
30 | 体制と相談先 | 止めるかどうかの判断基準と、顧客・取引先への事前の説明 | 継続 |
31 | 体制と相談先 | 対応が続く前提での当番・交代・予算の見直し | 継続 |
項目ごとの担当の割り振り、根拠にした文書と原文の言葉、31項目すべての点検方法は、無料のExcelに入っています。状況を選ぶと進捗も自動で集計されます。項目9(共有アカウント)は注意喚起に明記がなく、管理者権限の最小化に関連して編集部が加えた項目です。
「継続」は後回しでよいという意味ではありません。仕組みがまだなければ初回の点検で対象にし、すでに運用していれば見直す担当と時期を決めます。
領域ごとの確認ポイント
領域ごとに、何を確かめるかと根拠をまとめます。点検方法は3つだけ例を示し、それ以外はExcelの「点検方法(編集部の提案)」の列に載せています。
外部公開と外部サービス(項目1〜4)
IPAは、速やかに行うべき点検として、利用している外部サービスや公開しているシステムの確認を挙げています。国家サイバー統括室は、公開しているシステムは特に攻撃の対象になるとして、修正プログラムを速やかに適用するよう求めています。今月出た脆弱性への対応は、FortiGate、PHP、BIND、Metabaseの記事で整理しています。
点検方法の例(項目1):IdP(社員のログインをまとめて管理する仕組み)の連携一覧、経費やカードの明細、各部署への照会の3つを突き合わせ、どれか1つにしか出てこないサービスを洗い出します(編集部の提案)。
アカウントと権限(項目5〜12)
IPAは、作った覚えのないアカウントの確認を速やかに行うべき点検に挙げ、アカウントの付与範囲や棚卸しの見直し、認証機能の強化を速やかに取り組むべき対策としています。国家サイバー統括室は、退職者や異動者などの不要なアカウントを速やかに無効化するよう求めています。JPCERT/CC の注意喚起と調査では、APIを使って不正にアカウントを作ったり権限を変えたりする手口が確認されています。詳しくは多要素認証の抜け漏れ、退職者アカウントの削除、特権IDの棚卸しの記事を参照してください。
点検方法の例(項目5):アカウントの一覧を、作成の申請・承認の記録や入退社の記録と照らし合わせ、記録のないアカウントと、無効にしたはずなのに使えるアカウントを分けて洗い出します(編集部の提案)。
APIと外部連携(項目13〜14)
NICTと総務省の続報は、公開しているアプリやAPIの対策を早急に行うよう求めています。JPCERT/CC は、漏えいが疑われるAPIトークンを速やかに無効化できるようにしておくよう求めています。JPCERT/CC の注意喚起と調査では、ほかのシステムの侵害で盗まれたAPIキーが使われた手口も確認されています。
ログと侵害の兆候(項目15〜17)
IPAは、侵害の痕跡を調べる前に、そもそもログで調査できるかを確かめるよう案内しています(不正アクセス対策特設サイト)。国家サイバー統括室はアクセスログなどの点検・分析を推奨し、JPCERT/CC は痕跡の確認に使える情報(IoC)を公開しています。
点検方法の例(項目16):設定画面の保持期間だけでなく、実際に取り出せるいちばん古いログの日付を確かめます。調べたい期間のログが残っていなければ、「痕跡なし」ではなく「その期間は調べられない」と記録します(編集部の提案)。
データと委託先(項目18〜25)
IPAは、データを持つこと自体の是非や保管場所の再検討、暗号化を速やかに取り組むべき対策に挙げています。国家サイバー統括室は、まず自社が持つ情報資産の全体像を把握することが重要だとしています。個人情報保護委員会は、不正アクセスによる個人データの漏えいを防ぐための注意喚起を出しています。委託先については、国家サイバー統括室が委託先やクラウド事業者の把握と契約での要件の明確化を、金融庁がサードパーティのリスク管理を求めています。
体制と相談先(項目26〜31)
IPAは、異常を見つけたら速やかにセキュリティインシデントと判定し、専門のセキュリティベンダーに詳細な調査を依頼することを強く推奨しています。10月16日には不正アクセス特別相談窓口を開設しました。PHPの脆弱性対策では、有効な暫定対策が難しい場合に外部からのアクセス遮断やサービスの一時停止が必要かを判断すること、事業責任者や経営層も含めて人員・予算・保守体制を確保できるかを検討することを求めています。偽メールや詐欺電話による二次被害への注意は、警察庁が呼びかけています。
チェックリストを使った自己点検の進め方
Excelを使って点検を進める手順の例です(編集部の提案)。
担当を決める:項目ごとに、確認する担当と、対応方針を判断する人を分けて決めます。複数の部署にまたがる項目は、回答を取りまとめる担当を1人決めます。
状況を記録する:確認した結果を「未着手/対応中/完了/対象外」から選びます。設定画面の画像や作業記録など、判断の根拠をメモの欄に残します。利用していない仕組みは、理由を書いて「対象外」にします。
期限と再確認の日を決める:「未着手」と「対応中」の項目には、担当と期限を入れます。期限の日に状況を見直し、終わっていなければ理由と新しい期限を記録します。
完了の数が増えても、経営の判断待ちの項目が残っていれば対策は終わっていません。進捗の数字とあわせて、残った項目の中身を見直します。

無料Excelの中身と使い方
無料の「不正アクセス対策 点検チェックリスト(2026年10月版)」は4つのシートでできています。
シート | 中身 |
|---|---|
表紙・使い方 | 資料の目的、点検方法の位置づけ、使い方 |
チェックリスト | 31項目。項目ごとに区分、いつやるか(根拠)、誰がやるか、求めている文書、点検方法(編集部の提案)、状況、担当者、期限、メモ |
進捗サマリー | 「状況」から区分ごとの未着手・対応中・完了・対象外の数と完了率を自動で集計(完了率は対象外を除いて計算) |
出典一覧 | 9機関の注意喚起19文書のURL |
点検方法の列は編集部の提案で、注意喚起の原文ではありません。自社の状況に合わせて変えて使えます。

▲ 無料Excelを活用して自己点検と未対応事項の管理を進める手順。
よくある質問
Q:中小企業でも31項目すべて必要ですか。
A:編集部は、企業規模だけでは不要な項目は決まらないと考えています。31項目を一度確認し、利用していない仕組みに関する項目は、対象外と判断した理由と確認日を記録する運用を提案します。利用の有無が分からない場合は「対象外」ではなく「未確認」として扱い、確認担当者を決めて記録に残せば、調査が必要な項目を見失わずに済みます。
Q:どのくらいの頻度で点検しますか。
A:本資料の点検頻度を、全企業共通の周期としては示しません。編集部の提案として、初回点検時に対象の仕組みや運用の変更予定を踏まえて再確認日を決め、退職・異動や公開範囲の変更などがあった場合は、その日を待たずに該当項目を見直す運用とします。業界固有の点検頻度をそのまま全企業へ当てはめず、点検日・確認対象・次回の再確認日を記録に残します。
Q:取引先へ回答する資料とは何が違いますか。
A:このチェックリストは自社の対策の実施状況を自己点検するためのもので、取引先から届く資料は相手の質問に回答するためのものです。自己点検の記録は回答の材料になりますが、質問の対象範囲や求められる証拠が異なるため、本資料を埋めるだけで取引先への回答が完成するわけではありません。取引先向けの資料を作成する場合は、セキュリティチェックシートの作成に関する解説も参照し、相手の設問ごとに回答と根拠を対応させます。
Q:注意喚起が増えたら更新されますか。
A:編集方針として、新たな注意喚起を踏まえて内容を見直す場合は、版を上げて同じURLで更新します。注意喚起の件数が増えるたびに自動で項目を追加するのではなく、既存項目との重複や点検対象への影響を整理して、改訂の要否を判断する方針です。更新頻度や次回公開日は約束せず、利用する際には版を点検記録に残し、後からどの内容に基づいて判断したかを区別できるようにします。
出典:9機関の注意喚起19文書
このチェックリストの根拠にした19文書です。項目番号は記事とExcelで共通です。同じ機関の文書が複数あるものは、機関ごとにまとめて項目番号を示しています。
機関 | 文書(公表日) | 根拠にした項目 |
|---|---|---|
国家サイバー統括室 | 2, 3, 6, 7, 8, 11, 12, 15, 16, 18〜25, 27, 28, 31 | |
国家サイバー統括室 | 各機関の注意喚起の一覧(個別項目の根拠にはしていない) | |
IPA | 1, 2, 3, 5, 8, 10, 11, 14, 15, 16, 18, 19, 21, 26, 28 | |
IPA | 26 | |
IPA | 1, 15 | |
IPA | PHPの更新に向けた事前準備の案内(項目2の参考) | |
IPA | 30, 31 | |
JPCERT/CC | JPCERT/CC の2文書で:2, 3, 4, 5, 13, 14, 15, 17, 19, 27, 29 | |
JPCERT/CC | (上と合わせて) | |
個人情報保護委員会 | 個人情報保護委員会の2文書で:6, 7, 8, 10, 11, 12, 16, 19 | |
個人情報保護委員会 | (上と合わせて) | |
NICT | NICT の2文書で:13, 15, 20 | |
NICT | (上と合わせて) | |
経済産業省 | 2, 23, 27, 28 | |
総務省 | 11, 28 | |
総務省 | 13 | |
金融庁 | 23, 27 | |
警察庁 | 警察庁の2文書で:12, 29 | |
警察庁 | (上と合わせて) |
機関が示した対策と、編集部が補った担当・着手の目安・点検方法は分けて扱っています。被害を受けた企業の名前は記載していません。
まとめ
2026年10月に9機関が出した注意喚起19文書をもとに、企業の不正アクセス対策を31項目に整理しました。外部公開と外部サービス、アカウントと権限、APIと外部連携、ログと侵害の兆候、データと委託先、体制と相談先の6領域です。
項目ごとに担当と期限を決め、状況を記録して点検を進めます。点検方法と進捗の自動集計が入ったExcelは、無料でダウンロードできます。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。