
>
>
公開日
2026年7月に改正個人情報保護法(令和8年改正)が公布され、法務や経営から「情シスとして何を準備すればいいのか」と聞かれる場面が増えています。ところが、施行日はまだ決まっておらず、細かいルールの多くはこれから政令・委員会規則・ガイドラインで定められます。何がいつ決まるのかを押さえないまま動くと、手戻りが増えるか、反対に「決まってから考える」で後手に回りがちです。
本記事では、個人情報保護委員会の公表資料をもとに、施行までのスケジュール、改正項目のうち情シスに関わるもの、課徴金の対象範囲を整理しました。そのうえで、施行を待たずに始められる準備を時期別のチェックリストにまとめています。
全面施行は「公布から2年を超えない範囲で政令で定める日」で、期限は2028年7月16日です。罰則の一部などは2027年1月17日に先行して施行されます
情シスの業務に特に関わるのは、委託先の義務の見直し、漏えい時の本人通知の緩和、顔特徴データの規律の3つです
個人データを扱うSaaS・システムの棚卸しと、委託先との契約の確認は、政令の公布を待たずに始められます
※本記事は2026年10月26日時点の個人情報保護委員会の公表資料に基づく整理であり、法律の解釈を示すものではありません。自社への当てはめは、法務部門や弁護士にご確認ください。政令・規則・ガイドラインの公表に合わせて内容を更新します。
改正個人情報保護法の施行はいつから
改正法の大部分は、2026年7月17日の公布から2年を超えない範囲で政令が定める日に施行されます。期限は2028年7月16日ですが、具体的な施行日は2026年10月26日時点でまだ決まっていません。
改正法の正式名称は「個人情報の保護に関する法律等の一部を改正する法律」(令和8年法律第56号)です。個人情報保護委員会が2026年1月に制度改正方針をまとめ、4月に法案が国会へ提出され、7月に成立しました。公布後は、委員会がロードマップに沿って政令・規則・ガイドラインの検討を進めています。
時期 | 出来事 | 状況 |
|---|---|---|
2026年1月9日 | 個人情報保護委員会が「3年ごと見直しの制度改正方針」を公表 | 済 |
2026年4月7日 | 改正法案を閣議決定し、国会に提出 | 済 |
2026年7月10日 | 国会で可決・成立 | 済 |
2026年7月17日 | 公布(令和8年法律第56号) | 済 |
2026年7月31日 | 委員会が施行に向けたロードマップを含む「今後の取組」を決定 | 済 |
2026年8月26日 | 政令・規則等で定める事項の全体像を決定 | 済 |
2026年9月16日〜10月14日 | 政令・規則の整備に向けた基本的な考え方を3回に分けて議論 | 済 |
2027年1月17日 | 罰則の一部など、一部の規定が先行して施行 | 確定 |
2027年中 | 政令・委員会規則の意見募集と公布、続いてガイドライン・Q&Aの意見募集と公表 | 見込み |
遅くとも2028年7月16日 | 改正法の全面施行(政令で定める日) | 期限のみ確定 |
「見込み」の行は、委員会のロードマップに基づくものです。委員会自身も、現時点の大まかな見込みであり今後の状況で変わり得ると注記しています。
改正法とは別に、委員会は安全管理措置に関するガイドラインの手法の例示を見直す作業も進めており、2027年4月の確定を予定しています。こちらはアクセス制御や認証、不正アクセスの検知といった技術的な対策の例示に関するもので、内容は個人情報保護委員会のWARNING改訂と情シスの点検ポイントで整理しています。社内で「法改正対応」と「ガイドラインの見直し対応」を混同しないよう、管理表を分けておくと後の確認が楽になります。
改正の全体像と、情シスに関わる項目
改正内容は「適正なデータ利活用の推進」「リスクに適切に対応した規律」「不適正利用等防止」「規律遵守の実効性確保」の4つの柱で構成されています。情シスの業務に直接関わるのは、委託先の義務の見直し、漏えい時の本人通知の緩和、顔特徴データの規律の3つです。
柱 | 主な改正項目 | 主な条文(改正後) | 情シスの関わり |
|---|---|---|---|
適正なデータ利活用の推進 | 統計情報等(AI開発等を含む)の作成にのみ使う場合、第三者提供などで本人同意を不要にする特例 | 第30条の2、第31条の3 | 中:自社でAI開発やデータ連携を行う場合 |
同上 | 本人の意思に反しないことが明らかな場合などの同意の例外を拡大 | 第18条、第20条、第27条 | 低:主に法務・事業部門 |
リスクに適切に対応した規律 | 16歳未満の本人について、同意や通知の相手を法定代理人とすることを明文化 | 第35条、第40条の2、第58条の3 | 低〜中:子ども向けサービスを持つ場合 |
同上 | 顔特徴データ等の取扱いについて周知を義務化し、オプトアウトによる第三者提供を禁止 | 第21条の2、第27条第2項 | 高:顔認証の入退室・勤怠などを使う場合 |
同上 | データ処理等の委託を受けた事業者の義務を見直し | 第30条の3、第58条の2 | 高:SaaSや外部業者に個人データを預けている場合 |
同上 | 漏えい等の発生時に、一定の場合は本人への通知を代替措置で済ませられるよう緩和 | 第26条第2項 | 高:インシデント対応 |
不適正利用等防止 | メールアドレスやCookie IDなど、特定の個人に連絡できる情報の不適正利用・不正取得を禁止 | 第31条の2 | 低〜中:マーケティングデータの管理 |
同上 | オプトアウトで提供する際の提供先の身元・利用目的の確認を義務化 | 第27条第7項 | 低 |
規律遵守の実効性確保 | 緊急命令の要件見直しと、違反行為に関与する第三者への要請の根拠規定 | 第148条、第148条の2 | 低 |
同上 | 加害目的の不正提供を処罰対象に加え、詐欺や不正アクセスによる個人情報の不正取得に罰則を新設 | 第178条〜第180条 | 中:内部不正・持ち出し対策 |
同上 | 一定の重大な違反行為に課徴金を導入 | 第148条の3〜第148条の17 | 中:対象範囲の把握 |
「高」とした3項目は、次の章以降で準備の進め方を解説します。
「中」の罰則強化にも、情シスとして押さえておきたい点があります。従業者が業務で扱った個人情報データベースを持ち出して提供する行為は、これまで「不正な利益を図る目的」の場合が処罰の対象でしたが、改正で「損害を加える目的」の場合も対象に加わり、法定刑も引き上げられます。退職予定者による持ち出しのリスクを考えると、異動・退職時に権限を速やかに外す運用の重要性は変わりません。年1回の見直しの進め方はアクセス権限の棚卸しの進め方、退職時に残りやすいアカウントの確認手順は退職者のアカウント削除|IdP停止後のSaaS確認手順で解説しています。
課徴金制度の対象範囲|漏えいだけでは対象にならない
新設される課徴金の対象は、不適正利用や不正取得など4つの違反類型に限られています。サイバー攻撃などによる漏えい、つまり安全管理措置の不備そのものは対象に含まれていません。
課徴金は、違反行為で得た経済的な利益を取り上げることで、違反を抑止するための行政上の措置です。委員会の資料では、対象を次の4類型に限定しています。
対象となる違反行為 | 想定される例 |
|---|---|
不適正な利用の禁止(第19条)違反 | 違法行為や不当な差別を行うことが想定される第三者のために個人情報を利用する |
適正な取得(第20条第1項)違反 | 偽りその他不正の手段で個人情報を取得する |
第三者提供の制限(第27条第1項)違反 | 違法行為を行うことが想定される第三者に個人データを提供する |
統計作成等の特例違反 | 統計作成のためとして受け取った個人データを、統計化せずに販売や広告配信に使う |
さらに、4類型に当たる場合でも、次の条件をすべて満たすときに限って課徴金の対象になります。
事業者が違反行為を防ぐための相当の注意を怠っていたこと
個人の権利利益が侵害された、または侵害される具体的なおそれが生じたこと
対象となる本人の数が1,000人を基準とする大規模な事案であること
課徴金の額は、違反行為によって得た財産上の利益に相当する額とされています。具体的な算定方法や運用の基準は今後示される予定で、衆参両院の附帯決議でも、事業者が過度に萎縮しないよう明確なガイドラインを作ることが求められています。
「漏えいを起こすと課徴金を取られる」という理解は、現時点の制度設計とは異なります。ただし、漏えいが起きたときの委員会への報告と本人への通知、勧告・命令の対象になることは、これまでと変わりません。社内で改正を説明するときは、「課徴金の対象は限定的だが、漏えい時の義務は引き続き重い」と分けて伝えると誤解が生じにくくなります。
準備1:個人データを扱うSaaS・システムを棚卸しする
改正対応の判断の多くは、「どのSaaS・システムに、誰の、どんな個人データが入っているか」がわかって初めてできます。政令の公布を待たずに始められ、後の準備すべての土台になる作業です。
委託先の義務を確認するにも、顔特徴データの扱いを特定するにも、漏えい時に対象の本人数を把握するにも、個人データの所在がわかっていなければ手が付けられません。情シスが持っているIT資産台帳やSaaSの一覧は、多くの場合「何を契約しているか」は記録していても、「どんな個人データが入っているか」までは記録していません。この差分を埋めるのが最初の作業です。
ステップ1:利用中のSaaS・システムを漏れなく洗い出す
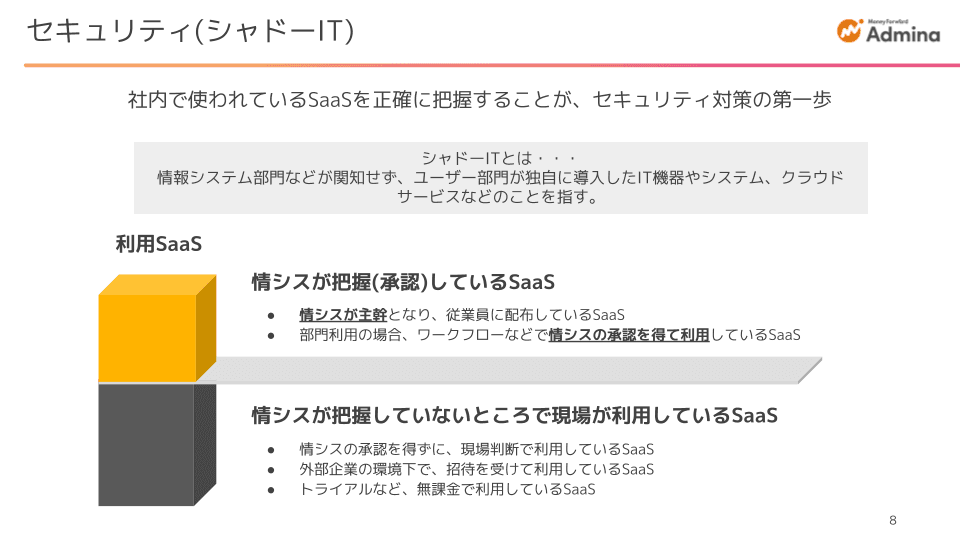
契約中のSaaSだけでなく、部門が独自に契約したSaaS、無料プランで使われているSaaS、生成AIサービスまで含めて洗い出します。個人データが入っているのに情シスが把握していないSaaSは、改正対応でも抜け落ちます。IdPのログイン履歴、経費精算のデータ、ブラウザの利用状況を突き合わせる方法はSaaS棚卸しの手順、部門が独自に導入したSaaSの見つけ方はシャドーITの検知方法で解説しています。
ステップ2:SaaS・システムごとに個人データの中身を記録する
洗い出したSaaS・システムごとに、次の項目を記録します。改正で論点になる項目を最初から入れておくと、政令・規則が出た後の確認が早く済みます。
記録する項目 | 記録する内容の例 | 改正対応で使う場面 |
|---|---|---|
本人の区分 | 顧客、従業員、取引先の担当者、委託元から預かった個人データ | 委託先・委託元のどちらの立場かの判断 |
個人データの種類 | 氏名・連絡先、要配慮個人情報、顔特徴データ、16歳未満の本人の情報 | 顔特徴データ・子どもの規律の対象の特定 |
件数の規模 | 1,000人以下か、1,000人を超えるか | 漏えい報告や課徴金の基準の確認 |
事業者による取扱い | SaaS事業者が個人データを取り扱う契約か、取り扱わない契約か | 委託に当たるかの整理 |
データの保存国 | 国内、海外(国名) | 外国にある第三者への提供の確認 |
管理担当者と契約更新日 | 部門の管理者、情シスの担当者、次回更新日 | 契約見直しのタイミング |
ステップ3:台帳を一か所にまとめ、更新できる状態にする
記録はスプレッドシートでも始められます。Excelで始める場合は、SaaS名・利用目的・契約期間・利用者数などの基本項目がそろったSaaS管理台帳テンプレートに、ステップ2の列を足して使うと手早く整えられます。
ただし、SaaSは増えたり減ったりするため、手作業の台帳は改正法の施行までの2年弱のうちに実態とずれていきがちです。マネーフォワード Adminaでは、連携したSaaSのアカウントや利用状況を自動で集約したうえで、SaaSごとに個人情報の有無、データの保管国、管理担当者、開発元の外部認証の取得状況を登録できます。機能の詳細はコンプライアンス対応とシャドーIT・AI検知のページで紹介しています。
準備2:委託先・SaaSの契約を確認し、顔認証などのシステムを特定する
委託先の義務と顔特徴データの規律は、細かい要件は規則で決まりますが、対象になりそうなSaaS・システムと契約を洗い出しておくことは今からできます。どちらも、準備①の台帳から対象を絞り込むと効率よく進みます。
委託先に関する改正と、今確認しておく契約の項目
改正法では、個人データの取扱いの委託を受けた事業者(委託先)に対して、委託された業務に必要な範囲を超えて個人データを取り扱ってはならない義務が明文化されます(第30条の3)。背景には、委託先が業務の範囲を超えて独自に個人データを利用する事案が生じていることがあります。あわせて、委託契約で取扱いの方法を細かく定めた場合には、委託先の義務の一部を免除する特例も設けられます(第58条の2)。
ここで注意したいのは、SaaSを使っていればすべてが「委託」になるわけではない点です。委員会のQ&Aでは、クラウドサービスの利用が委託に当たるかどうかは、保存しているデータに個人データが含まれるかではなく、サービス事業者が個人データを取り扱うことになっているかで判断するとされています。どのSaaSが委託に当たるかの整理と、委託先管理の進め方は、委託先管理の進め方とチェックリストで詳しく解説します。
契約に定めるべき具体的な事項は、規則で決まります。2026年10月1日の委員会では、検討の論点として、対象となる個人データ、処理の内容、取扱いの期間、取扱いを行う国、漏えい時の報告、委託終了時の返還・消去などが例示されました。規則が確定する前でも、主要なSaaSの利用規約やデータ処理に関する契約で、次の点がどう書かれているかは確認できます。
SaaS事業者が、サービスの改善やAIの学習など、自社のために顧客データを利用できる定めがあるか。ある場合、無効にする設定や契約上の手段があるか
漏えいなどが起きたときに、SaaS事業者から報告を受けられる定めがあるか
再委託の有無と、再委託先の情報が開示されているか
契約終了時に、データの返還や消去が行われるか
データを保存・処理する国が明示されているか
確認の結果は、準備①の台帳に記録しておきます。契約の更新日が近いSaaSから順に確認すると、更新のタイミングで条件の交渉ができます。契約情報を台帳で管理し、更新日を逃さない方法はSaaS契約管理の基本で解説しています。AdminaのSaaS契約管理では、契約情報の一元登録と更新日のリマインドができます。
自社がBtoBのサービスを提供していて、顧客から個人データを預かっている場合は、自社が「委託先」の立場になります。預かったデータを業務の範囲外で使っていないか、たとえば分析やAI開発に流用していないかを、開発・事業部門と確認しておきましょう。
顔特徴データを扱うシステムを特定する
顔特徴データ等については、取り扱っていることや利用目的、利用停止の求めに応じる手続などを本人に周知する義務が新設され、オプトアウトによる第三者提供も禁止されます。対象は単なる顔写真ではなく、顔の特徴から本人を識別できるようにしたデータで、具体的な範囲は政令・規則で定められます。
情シスが管理するシステムでは、顔認証による入退室管理、勤怠打刻、端末のログイン、防犯カメラの顔識別機能などが確認の対象になります。次の点を準備①の台帳に記録しておくと、規則が出たときに周知の要否をすぐ判断できます。
顔認証を使っているシステムと設置拠点
対象者(従業員のみか、来訪者を含むか)
顔特徴データの保存先(端末内か、サービス事業者のサーバーか)と保存期間
システムを提供する事業者と契約内容
準備3:インシデント対応フローに改正の分岐を用意する
漏えい時に委員会へ報告し、本人に通知する義務は改正後も残ります。そのうえで、本人通知は一定の場合に代替措置で済ませられるよう緩和されるため、インシデント対応フローに判断の分岐を入れる場所を今のうちに決めておきます。
現行法では、報告の対象となる漏えい等が起きた場合、委員会への報告と本人への通知が必要です。報告は、事態を知ってから速やかに出す速報と、原則30日以内(不正の目的によるおそれがある場合は60日以内)に出す確報の2段階です。改正後は、本人への通知が行われなくても本人の権利利益の保護に欠けるおそれが少ない場合として規則で定める場合に、代わりの措置をとることで本人通知に代えられるようになります(第26条第2項)。
どのような場合が対象になるかは規則で決まります。委員会の検討資料では、外部と共用していない社内向けのIDのように、それ単体ではほとんど意味を持たない情報だけが漏えいした場合が例に挙がっています。このほか、規則の見直しでは次の点も検討されています。
体制・手順について認定個人情報保護団体などの確認を受けた事業者は、一定の範囲で速報を免除する
漏えいした本人が1名の誤送付などは、確報を一定期間ごとにまとめて報告できるようにする
違法な個人データの第三者提供も、報告の対象に加える
サイバー攻撃に起因する報告について、サイバー対処能力強化法に基づくインシデント報告の基準と整合させ、報告窓口の一元化を調整する
いずれも検討段階のため、現時点でフローを書き換える必要はありません。今できるのは、フローの中で「報告対象に当たるか」「本人通知を代替措置にできるか」を誰が判断し、判断の理由をどこに記録するかを決めておくことです。規則が公布されたら、その分岐に判断基準を当てはめるだけで済みます。
不正アクセスの事例ごとの点検項目と、速報・確報の起算点は個人情報保護委員会のWARNING改訂と情シスの点検ポイント、インシデントの定義や具体例はインシデントとは、漏えい後に従業員へ周知する内容は個人情報が流出するとどうなる?で解説しています。
法務・情シス・セキュリティの役割分担と、政令・ガイドラインの追い方
改正対応は法務だけでも情シスだけでも完結しないため、項目ごとに主担当を決めておかないと、誰も手を付けない作業が残ります。あわせて、政令・規則・ガイドラインの公表を誰がどの頻度で確認するかも決めておきます。
項目 | 主担当 | 情シスの役割 |
|---|---|---|
改正内容の解釈と社内規程の改定 | 法務 | 規程に書くシステム上の運用が実現できるかの確認 |
個人データを扱うSaaS・システムの台帳 | 情報システム | 台帳の作成と更新、シャドーITの把握 |
委託先の契約と点検 | 法務・購買 | 契約条件の技術的な確認、台帳への反映 |
顔特徴データを扱うシステム | 総務・人事(入退室・勤怠の所管部門) | 対象システムの特定と、保存先・保存期間の確認 |
インシデント対応フローと報告 | セキュリティ担当・法務 | ログの提供、影響範囲の特定、本人数の把握 |
子どもの個人情報・統計作成等の特例 | 事業部門・法務 | 対象となるデータとシステムの特定 |
政令・規則・ガイドラインの動きは、個人情報保護委員会のWebサイトにある「令和8年 改正個人情報保護法について」のページに、委員会資料とともに掲載されています。意見募集(パブリックコメント)が始まると、案の段階で内容がわかります。月に1回程度、担当者がこのページと意見募集の一覧を確認し、変化があれば法務と共有する運用にしておくと、見落としを防げます。
情シス・法務・業務部門の分担や、管理表の項目設計の考え方は、安全管理措置を実務に落とすアクセス制御と権限管理の進め方でも整理しています。
今決められること・政令やガイドラインを待つこと
改正対応は、今の時点で進められる作業と、政令・規則・ガイドラインの内容を待つべき作業に分けて計画します。待つべき部分まで先に決めてしまうと、規則が出た後に作り直しになります。
項目 | 今決められること | 政令・規則・ガイドラインを待つこと |
|---|---|---|
委託先 | 委託に当たりそうなSaaS・業者の洗い出し、現行契約の確認 | 特例を受けるために契約に定める事項と、定め方 |
漏えい時の対応 | 判断者と記録場所を決めたフローの分岐 | 本人通知を代替措置にできる場合の基準、速報免除などの報告の合理化 |
顔特徴データ | 対象システムと保存先の特定 | 対象となる身体的特徴の範囲、周知の方法と事項 |
統計作成等の特例(AI開発等) | 特例を使う予定があるかの確認 | 特例の対象となる行為の要件、公表の方法と事項 |
子どもの個人情報 | 16歳未満の本人の情報を扱うサービスの特定 | 利用停止等の請求に応じなくてよい例外の詳細 |
課徴金 | 対象となる4類型の社内共有 | 算定方法と運用の基準 |
表の左列は、どれも準備①の台帳があれば進めやすい作業です。施行までの期間は2年弱ありますが、台帳づくりと契約の確認は対象が多いほど時間がかかるため、規則の公布を待たずに始めておくことをおすすめします。
よくある質問(FAQ)
Q. 改正個人情報保護法はいつから施行されますか?
A. 大部分は、公布日(2026年7月17日)から2年を超えない範囲で政令が定める日に施行され、期限は2028年7月16日です。罰則の一部などは2027年1月17日に先行して施行されます。具体的な施行日は、2026年10月26日時点ではまだ決まっていません。
Q. 個人データの漏えいを起こすと、課徴金の対象になりますか?
A. 漏えいそのもの(安全管理措置の不備)は、課徴金の対象に含まれていません。対象は、不適正な利用、不正な取得、違法な第三者提供、統計作成等の特例違反の4類型で、本人の数が1,000人を基準とする大規模な事案などの条件もあります。ただし、漏えい時の委員会への報告と本人への通知の義務は、これまでどおり残ります。
Q. 中小企業も改正法の対象になりますか?
A. 対象になります。個人情報データベース等を事業に使っている事業者は、規模にかかわらず個人情報取扱事業者として法律の義務を負います。改正後の委託先の義務や漏えい時の対応も、同じく適用されます。
Q. SaaSを使っていれば、すべて委託先管理の対象になりますか?
A. すべてではありません。委員会のQ&Aでは、SaaS事業者が個人データを取り扱わないことになっている場合は、委託にも第三者提供にも当たらないとされています。ただし、その場合も自社の安全管理措置として、契約や設定の確認は必要です。どのSaaSが委託に当たるかは、契約内容とサービス事業者の取扱いを確認して判断します。
Q. 統計作成等の特例ができると、生成AIに個人データを入力しても同意は不要になりますか?
A. 特例は、特定の個人と結び付かない統計情報やAIモデルを作ることだけに使う場合に限った例外で、公表などの条件も課されます。業務で生成AIサービスに個人データを入力する場面を、一般に同意不要にするものではありません。社内の生成AIの利用ルールは、従来どおり利用目的や委託の整理に沿って決める必要があります。
まとめ
改正個人情報保護法は、施行日や細かいルールはまだ決まっていないものの、情シスが今から進められる準備ははっきりしています。個人データを扱うSaaS・システムの台帳をつくり、委託先の契約と顔認証などのシステムを確認し、インシデント対応フローに判断の分岐を用意しておけば、政令・規則が出たときに基準を当てはめるだけで対応できます。
まずは、利用中のSaaSを漏れなく洗い出し、個人データが入っているかどうかを記録するところから始めてください。時期別のチェックリストは次のとおりです。
今すぐ
改正の概要と施行スケジュールを法務・経営と共有した
部門が独自に契約したSaaSや生成AIサービスを含めて、利用中のSaaS・システムを洗い出した
SaaS・システムごとに、本人の区分、個人データの種類、件数の規模、保存国を記録した
主要なSaaSの利用規約・契約で、事業者自身によるデータ利用、漏えい時の報告、再委託、終了時の消去を確認した
顔認証を使うシステムと、顔特徴データの保存先を特定した
インシデント対応フローで、報告対象と本人通知の判断者、記録場所を決めた
改正対応の項目ごとに主担当を決め、委員会の公表資料を確認する担当と頻度を決めた
政令・規則の公布後
委託先の特例を使うかどうかを判断し、契約に定める事項を反映した
本人通知を代替措置にできる場合の基準を、インシデント対応フローに反映した
顔特徴データの周知の要否を判断し、周知の方法を決めた
ガイドライン・Q&Aの公表後
社内規程と委託先に送るチェックシートの項目を見直した
従業員向けの教育資料を更新した
施行前
台帳、契約、フロー、周知が施行日に間に合っているかを最終確認した
参考にした個人情報保護委員会の資料
令和8年 改正個人情報保護法について(改正法の条文、新旧対照表、概要資料)
個人情報の保護に関する法律等の一部を改正する法律の成立を受けた個人情報保護委員会の今後の取組について(2026年7月31日)
個人情報の保護に関する法律等の一部を改正する法律 政令・規則等で定める事項の全体像について(2026年8月26日)
政令・規則の整備に向けた基本的な考え方について①〜③(2026年9月16日、10月1日、10月14日)
「個人情報の保護に関する法律についてのガイドライン」に関するQ&A(Q7-53)


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。