
>
>
公開日
最終更新日
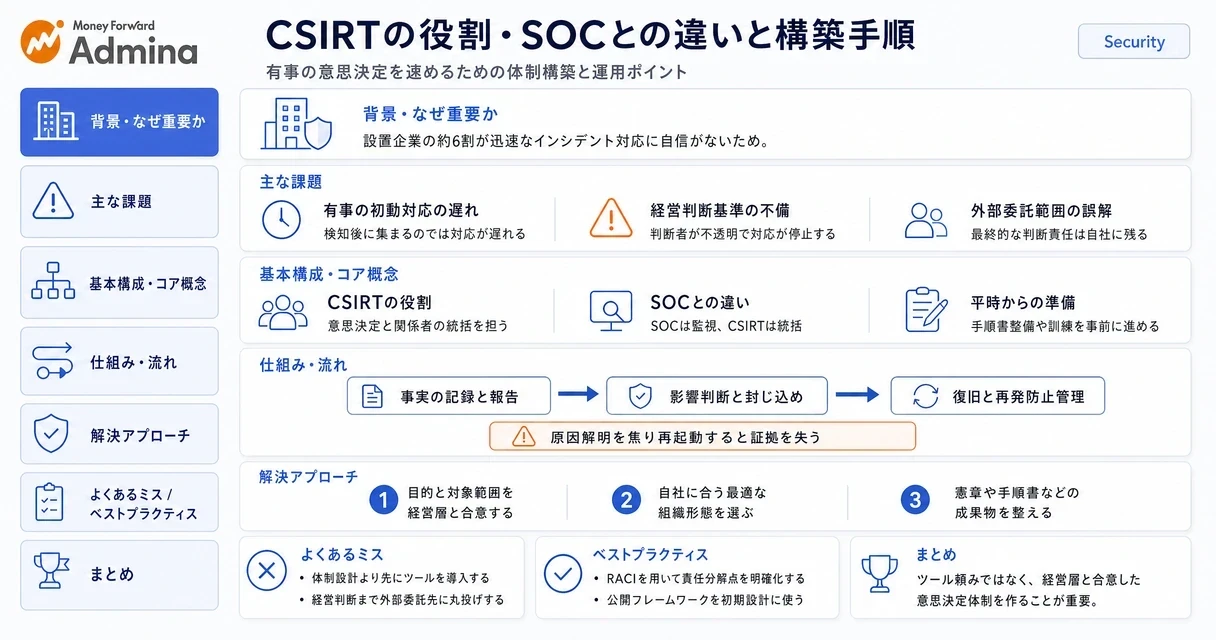
CSIRT(Computer Security Incident Response Team)は、サイバー攻撃や情報漏えいが起きたときに、被害を抑え、事業を復旧させ、必要な報告を進めるための司令塔として位置付けられることが多い組織です。ただし、具体的に担う機能の範囲は組織ごとの設計によって異なります。情シスだけで完結する仕組みではなく、経営層、法務、広報、人事、委託先を含めて機能させます。
「CSIRTとは何かをわかりやすく知りたい」「専任者がいない状態でどう立ち上げればよいか」「SOCや外部サービスとどう組み合わせればよいか」と考える情シス担当者に向けて、組織設計から初期90日間の進め方までを解説します。日常のセキュリティ対策を整えていても、有事の判断者と連絡経路が決まっていなければ初動は遅れます。CSIRTを、文書だけで終わらない実行可能な体制として設計しましょう。
CSIRTとは:定義と基本概念
CSIRTは、インシデント発生時に指示・対応・報告を主導する司令塔組織です。
本記事のポイント
CSIRTは監視を担当するSOCとは異なり、被害抑制に向けた意思決定と関係者統括を担います。
専任チームを置けない場合でも、社内の判断者と外部専門家を組み合わせれば体制を運用できます。
構築時はツール導入より先に、対象範囲、責任分界点、連絡経路、判断基準を決めます。
外部委託しても、事業停止や対外公表などの最終判断は自社に残ります。
CSIRTは「Computer Security Incident Response Team」の略で、日本語では一般にシーサートと呼ばれます。対象はマルウェア感染、アカウント乗っ取り、不正アクセス、委託先を起点とする情報漏えい、脆弱性の悪用などです。発生後に技術調査をするだけではなく、端末隔離やアカウント停止の判断、証拠保全、経営層への報告、顧客・行政機関への連絡方針までを統括します。
CSIRTの主な役割
CSIRTの役割は、検知したアラートをそのまま処理することではなく、事業影響を基準に優先順位を付けて収束まで導くことです。
平時には、脅威情報の収集、対応手順書の整備、連絡先台帳の更新、訓練、再発防止策の管理を行います。有事には、事実確認、重要度判定、封じ込め、調査、復旧、対外報告、振り返りを順に進めます。運用設計の進め方としては、自社で起こり得る脅威シナリオを数件に絞り(IPA「情報セキュリティ10大脅威」が手掛かりになります)、それぞれについてインシデント発生時の司令塔となる部署と対応部署を事前に決めておくと、有事の判断が早くなります。
チーム内の役割例は、CSIRT責任者、インシデントコマンダー、検知・分析担当、封じ込め・復旧担当、証拠保全・フォレンジック連携担当、法務・広報連携担当です。少人数の組織では兼務でも構いませんが、同じ人が全判断と全作業を抱えないよう、代行者を決めます。
SOC・MDR・情シスとの役割分担
SOC、MDR、情シス、CSIRTは代替関係ではなく、担当する工程が異なります。
役割 | 主な目的 | 主な業務 | 有事の責任範囲 |
|---|---|---|---|
CSIRT | 被害の最小化と収束 | 重要度判定、対応方針の決定、部門統括、報告管理 | 対応全体の指揮とエスカレーション |
SOC | 早期検知と分析 | ログ監視、アラート分析、脅威の一次・二次調査 | 検知内容と推奨対応の通知 |
MDR | 検知・初期対応の運用代行 | EDRの監視、アラート調査、端末隔離支援 | 契約範囲内の分析・初期措置 |
情シス | IT基盤の運用と復旧実行 | アカウント停止、ネットワーク設定変更、端末交換、利用者対応 | CSIRT方針に基づく技術作業 |
SOCが「何が起きているか」を検知・分析し、CSIRTが「何を止め、誰に知らせ、どの順で復旧するか」を判断する、という役割分担が一般的な設計例です。ただし、SOCが封じ込めや初期対応を担うケースもあり、実際の責任範囲は契約・組織設計によって異なります。MDRはEDR運用を代行するサービスであり、契約内容によっては隔離などの初期措置まで担います。しかし、全社システムの停止や顧客告知の判断まで自動的に引き受けるわけではありません。
CSIRTとCERT・PSIRTの違い
CSIRTは組織内で起きるインシデント対応を中心に据える概念であり、CERTやPSIRTとは対象範囲が異なります。
CERTは、CSIRTと歴史的・実務的に重複する呼称であり、コンピュータセキュリティ事故への対応組織を指す場合などに用いられることがありますが、その定義や対象範囲は組織や文脈によって異なります。PSIRTは製品の脆弱性対応を担う組織であり、自社がソフトウェアやIoT機器を提供する場合に、脆弱性の受付、公表、修正、顧客連絡を扱います。脆弱性関連情報の取扱いにあたっては、「ソフトウエア製品等の脆弱性関連情報に関する取扱規程(平成29年経済産業省告示第19号)」が関係者の行動規範として示されており、同規程の枠組みのもとでIPAが脆弱性情報の受付・分析を、JPCERT/CCが製品開発者への調整・公表調整を担っています。製品開発者は同規程に沿って修正プログラムの提供や公表を行います。自社製品を提供していない企業では、まず組織内の事故対応を扱うCSIRTの整備を優先します。
▶ 関連記事: SOC(Security Operation Center)とは?構築時の注意点や運用管理のポイント
▲ CSIRTとSOCの役割および担当範囲の違いを示す比較図
CSIRTの設置が必要とされる背景
攻撃の検知後に迷わず意思決定するために、CSIRTには技術対策と別の統括機能が必要です。
ランサムウェアや認証情報の窃取では、感染を検知してから関係者を集めるのでは遅れます。誰が端末隔離を承認するのか、基幹システムを止める権限を誰が持つのか、漏えい可能性がある場合に誰が法務・広報へ連絡するのかを平時から定義しておく必要があります。
国内企業における設置状況
国内ではCSIRTの設置が広がっていますが、設置だけで迅速な対応力が得られるわけではありません。
複数のIT系メディアは、Gartnerの2023年2月調査として、国内の従業員300人以上の組織でCSIRTの設置率が約56%に達する一方、設置企業の多くがインシデント対応に自信を持てていないという傾向を紹介しています。ただし、各媒体の引用形式や設問が完全に一致するか一次資料では確認できないため、具体的な数値は参考値として扱ってください。共通して読み取れる点は、組織名を置くだけでは初動の品質を保証しないということです。
原因は、夜間連絡先が古い、経営判断の基準がない、外部委託先の作業範囲が不明確、演習を実施していないといった運用面にあります。構築後に年1回も訓練しない体制では、手順書があっても緊急時に参照されません。
攻撃者の滞留時間
ランサムウェア対策では、検知精度だけでなく、検知後の判断時間を短くする設計が被害範囲を左右します。
複数のセキュリティベンダーの観測レポートは、侵入からランサムウェア展開までの滞留時間が数時間から数十時間程度にとどまる事例を報告しており、業種・地域・攻撃グループによって大きく異なります。この限られた時間内に、対象端末の隔離、特権アカウントの無効化、バックアップの保護、横展開の確認を判断できるかが分岐点になります。
例えば、EDRが深夜2時に高リスクの挙動を検知した場合、「翌営業日に情シスが確認する」運用では約28時間の猶予を使い切るおそれがあります。24時間365日のSOCまたはMDRを利用する場合でも、隔離の自動実行条件と、電話で起こすべき社内責任者を事前に合意しておく必要があります。
市場拡大と外部支援の活用
セキュリティ運用を外部サービスと組み合わせる選択肢は拡大しており、内製だけを前提にしない体制設計が現実的です。
ミック経済研究所は、国内のマネージドセキュリティサービス市場が2024年度に前年比115.5%の2,359億円、2025年度に前年比113.6%の2,681億円になると予測しています。矢野経済研究所は、2025年度の国内サイバーセキュリティ市場を、事業者売上高ベースで前年度比9.2%増の1兆9,471億円と推計しています。
これらは市場規模の予測であり、個別企業の導入効果を示すものではありません。ただし、夜間監視、脆弱性管理、フォレンジック、訓練支援を必要な範囲で組み合わせる選択肢が増えていることは、専任人材をすぐに採用できない企業にとって判断材料になります。
CSIRTの役割とインシデント対応の流れ
CSIRTは、準備・検知・封じ込め・復旧・再発防止を一続きの業務として管理します。
有事の作業を時系列で分けると、担当者が今やるべきことを判断しやすくなります。特に、原因究明を急ぐあまり端末を再起動したり、ログを消したりすると、証拠を失い、被害範囲の確定が難しくなります。
平時の準備業務
平時のCSIRTは、事故が起きたときに判断を速くする材料を整備します。
最低限必要な成果物は、CSIRT憲章、インシデント分類表、連絡先台帳、対応手順書、資産台帳、ログ保存方針、外部委託先一覧です。CSIRT憲章には、対応対象、責任者、権限、経営層への報告条件、他部門との連携方法を記載します。連絡先台帳には、代表電話だけでなく、夜間連絡先、代行者、契約番号、クラウド事業者の緊急窓口を含めます。
IPAはCSIRT構築の参考資料として、日本シーサート協議会の「CSIRT構築ガイド」や、FIRSTの「FIRST CSIRT Framework」を紹介しています。ゼロから独自の形式を作るより、公開されている構築資料をたたき台にして自社の権限構造へ合わせる方が、初期設計の抜け漏れを抑えられます。
初動から封じ込めまでの対応
初動では、原因を断定する前に、事実、影響範囲、次の判断時刻を記録します。
通報を受けたら、発生時刻、対象資産、発見者、画面表示、操作履歴を記録します。
重要度を「業務影響」「情報漏えいの可能性」「横展開の可能性」で分類します。
高リスクの場合は、インシデントコマンダーが端末隔離、アカウント停止、外部接続遮断の要否を決めます。
調査対象の端末・ログ・クラウド監査証跡を保全し、取得者と時刻を記録します。
一定間隔で状況会議を開き、経営層、法務、広報へ事実と未確定事項を分けて報告します。
優先度は、例えば「P1:事業継続または大量の個人情報に影響する可能性があり、直ちに責任者へ電話連絡」「P2:限定的な端末または部門への影響で、当日中に対応開始」「P3:不審な兆候だが影響未確認で、通常手順で調査」と定義できます。分類名よりも、誰が何分以内に判断するかを明記することが実務上の要点です。
復旧と再発防止の管理
復旧はシステムを再稼働させて終わりではなく、侵入経路を閉じたことを確認して完了します。
復旧前には、侵害された認証情報の無効化、脆弱性修正、悪性ファイルの除去、バックアップの健全性確認、監視強化を行います。その後、発生日からの時系列、判断者、被害範囲、実施措置、未解決課題を事後報告書に残します。再発防止策は「担当者」「期限」「確認方法」を付けて管理し、次回の訓練で有効性を検証します。
フォレンジック調査が必要な場合は、端末を自己判断で初期化せず、対象機器、取得媒体、ハッシュ値、受け渡し記録を残します。証拠保全の手順がない場合は、まず隔離とログ保全を優先し、調査会社への引き渡し条件を契約書で定めます。
▲ インシデント発生から収束・再発防止までの5段階プロセス
CSIRTの構築手順と運用形態
CSIRT構築は、目的と権限を定めてから、組織形態、手順書、訓練の順に進めます。
ツールを先に購入すると、アラートの受け手やエスカレーション先が決まらず、通知だけが増える状態になりがちです。最初に「何を守るために、どの事故へ、どこまで対応するか」を経営層と合意します。
目的・対象範囲の設定
構築の第一段階では、守る業務、対象システム、対象となるインシデント、対応時間帯を文書で定義します。
対象範囲は、社内PC、SaaS、クラウド基盤、顧客向けサービス、委託先接続のように資産単位で切り分けます。全システムを初日から同じ水準で監視できない場合は、売上・顧客情報・認証基盤に直結する資産を優先します。個人情報を扱う業務では、漏えいのおそれを把握した時点から法務を関与させるフローを入れます。
経営層と合意すべき項目は、システム停止を承認できる役職、緊急予算の使用条件、顧客公表の決裁者、休日・夜間の代行者です。この4項目が未決定なら、手順書を細かくしても有事の判断は止まります。
組織形態の選定
組織形態は、社内の人員、対応時間帯、扱う資産、既存の監視体制に合わせて選びます。
運用形態 | 社内に置く機能 | 外部に任せる機能 | 向く条件 | 注意点 |
|---|---|---|---|---|
完全内製型 | 監視、分析、判断、復旧、報告 | 高度なフォレンジックなど限定領域 | 専任人材と24時間対応を維持できる | 採用・育成・夜間当番の負荷が大きい |
ハイブリッド型 | 最終判断、部門調整、復旧作業 | SOC、MDR、脅威分析、調査支援 | 情シスが実作業を担い、監視を補完したい | 連絡基準と実施権限を契約前に決める |
外部委託型 | 経営判断、事業部・法務・広報との連携 | 構築支援、平時相談、初動助言、調査 | 専任者が不在で、まず体制を整えたい | 社内意思決定者まで外部化できない |
情シスがアカウント管理、ネットワーク変更、端末対応を行えるなら、ハイブリッド型では社内の実行力を生かせます。夜間の監視が不足しているなら、SOCまたはMDRを組み合わせます。社内に判断者がいない状態なら、外部サービスを選ぶ前に、少なくとも役員を含む緊急連絡網と承認権限を設けます。
対応手順書と責任分解点の設計
手順書は、攻撃類型ごとの作業一覧ではなく、判断者と期限が分かる設計にします。
最低限、ランサムウェア、不正ログイン、メール誤送信・情報漏えい、クラウド設定不備、脆弱性の緊急公表に対するプレイブックを用意します。各プレイブックには、検知条件、初動担当、隔離権限、証拠保全方法、エスカレーション先、対外連絡の判断者、復旧条件を記載します。
NTTセキュリティ・ジャパンのCSIRT構築支援サービスは、体制検討、プロセス検討、関連規定の作成、サイバー攻撃机上演習の4ステップで支援すると案内しています。自社で構築する場合も、この順番に沿うと、規程だけを先に作って実行体制が未定になる失敗を避けやすくなります。
演習・訓練の実施
訓練では、担当者が手順書を読んだかではなく、定めた時間内に連絡と判断ができたかを確認します。
最初の訓練は、休日の午前にランサムウェア感染を検知した想定で、60〜90分の机上演習にすると実施しやすくなります。評価項目は、責任者へ連絡できた時刻、隔離判断までの時間、法務・広報の招集漏れ、記録の有無です。IPAが公開する学習教材「ABCSIRT」は、2〜4名、20〜30分で実施できるチーム対抗形式の教材であり、初学者が対応判断を練習する入口として使えます。
CSIRTサービスの選定基準と費用相場
CSIRTサービスは月額だけで比較せず、実施範囲、初動時間、権限、緊急調査費を同じ条件で比較します。
サービス名や「24時間対応」という表現だけでは、自社に必要な対応を受けられるか判断できません。特に、隔離を実行するのか助言だけなのか、フォレンジック費用が月額に含まれるのか別料金なのかで、事故時の負担は変わります。
比較時の評価項目
選定時は、契約書と提案書で以下の項目を横並びにして、社内で不足する機能を補えるかを判定します。
比較項目 | 確認する内容 | 判断への影響 |
|---|---|---|
対応範囲 | 助言、隔離、ログ調査、フォレンジック、報告書作成の範囲 | 社内で手を動かせない作業があるなら実務支援を含める |
受付・初動時間 | 夜間・休日の受付、初回連絡までの時間、連絡手段 | 24時間監視が必要なら電話連絡とSLAを明文化する |
既存環境との連携 | EDR、SIEM、クラウド監査ログ、チケット管理との接続可否 | ログ取得が難しければ対象資産を限定して開始する |
責任分界点 | 誰が隔離を実行し、誰が報告書を作成・提出するか | 自社の判断者が不在なら契約しても初動が止まる |
情報管理体制 | ISO27001、プライバシーマーク、再委託先管理、データ保管場所 | 機微情報を渡す場合は委託先の統制条件を契約に反映する |
IT運用の委託先を比較する際には、ISO27001やプライバシーマークの取得状況が評価項目になります。ただし、認証の有無だけで実務対応力を判断せず、実際のエスカレーション図、夜間連絡方法、報告書サンプル、再委託の範囲まで確認します。クラウド監査ログをAPIで取得できるなら既存の監視基盤と連携し、取得できない場合は対象サービスを絞ってCSV出力を定期保全する運用へ切り替えます。
構築・運用・緊急対応の費用相場
CSIRTの費用は、初期構築、平時運用、事故時の緊急対応に分けて見積もると比較しやすくなります。以下の金額は、監視対象の端末数、監視時間帯(平日のみ/24時間)、EDRライセンスの有無、フォレンジック作業の含有範囲によって大きく変動します。同じ金額帯でもサービス内容が異なるため、見積依頼時は対象資産数・対応時間・含まれる作業を条件として提示したうえで各社の提案を比較してください。
費用区分 | 相場 | 主な内容 | 見積もり時の確認点 |
|---|---|---|---|
初期構築支援 | 300万〜1,500万円程度 | 体制設計、規程・手順書作成、訓練、立ち上げ支援 | 対象システム数、拠点数、規程改定の範囲 |
運用アウトソース・伴走支援 | 月額50万〜300万円程度 | 平時相談、定例会、監視・分析、対応支援 | 監視時間、対象端末数、月内対応時間の上限 |
フルマネージドセキュリティ | 月額30万〜50万円が相場の一例 | 監視、EDR、脆弱性管理、インシデント対応 | CSIRT統括や対外報告まで含むか |
スポット調査・復旧支援 | 1件50万〜200万円が相場の一例 | フォレンジック、被害範囲特定、復旧支援 | 緊急着手費、時間外費用、報告書費用 |
ITreviewは、CSIRT初期構築支援を300万〜1,500万円程度、運用アウトソース・伴走支援を月額50万〜300万円程度、スポット支援・アドバイザリーを時間単価2万〜10万円程度の参考相場として紹介しています。スポット調査・復旧支援やフルマネージドセキュリティの費用帯については、ベンダー各社の提案資料や見積依頼で個別に確認が必要です。サービス範囲と対象規模が異なるため、同じ金額帯でも直接比較はできません。
月額50万円の支援を12か月利用する場合、平時運用費だけで年間600万円です。これに初期構築300万円、事故時のスポット調査100万円を想定すると、初年度の予算枠は1,000万円になります。この試算は契約額を示すものではありませんが、月額費用だけで稟議を作ると、有事費用や訓練費用が抜けることを防げます。
サービス導入事例から見る立ち上げ期間
外部支援を活用すると、構築の期間を短縮できる場合がありますが、社内の意思決定を省略できるわけではありません。
網屋は、CSIRT構築支援サービスとクラウドCSIRTサービス「セキュサポ」を活用し、CSIRT構築と運用体制の確立を3か月で実現した事例を公表しています。この事例の成果は、あらかじめ体制確立を目的に外部支援を組み合わせた点にあります。自社でも3か月で進めるなら、初月に責任者と対象範囲、2か月目にプレイブックと連絡網、3か月目に机上演習というように、社内決裁の日程を先に確保します。
CSIRT運用における注意点と失敗パターン
CSIRT運用で最も多い失敗は、外部委託や手順書によって経営判断まで代替できると考えることです。
インシデント時には、技術的に正しい措置と事業上許容できる措置が一致しない場合があります。例えば、全端末のネットワーク遮断は被害拡大を防げても、受注・物流・顧客対応を止める可能性があります。この選択は、外部ベンダーだけでは決められません。
外部委託への丸投げ
外部委託は専門知識と対応力を補えますが、社内の意思決定者を不要にするものではありません。
よくある失敗は、「24時間対応」の契約を結んだため、夜間に端末隔離やサービス停止まで委託先が判断してくれると誤解することです。実際には、委託先はアラート通知と推奨対応までで、隔離実行には顧客の承認が必要な契約もあります。隔離権限を委託先へ渡すなら、対象資産、実行条件、誤隔離時の連絡方法、復旧担当を事前に定義します。権限を渡さないなら、夜間に承認できる自社担当者をオンコール表へ登録します。
責任分解点の曖昧さ
RACIを用いて、誰が実行し、誰が最終責任を持ち、誰へ相談し、誰へ連絡するかを事故類型ごとに明文化します。
業務 | 実行担当 | 最終責任者 | 相談先 | 連絡先 |
|---|---|---|---|---|
端末隔離 | 情シスまたはMDR | CSIRT責任者 | 事業部責任者 | 利用者、経営層 |
被害範囲調査 | SOC・調査会社・情シス | CSIRT責任者 | 法務、クラウド管理者 | 経営層 |
個人情報漏えいの判断 | CSIRT・法務 | 担当役員 | 個人情報保護担当 | 広報、関係部門 |
対外公表 | 広報 | 担当役員 | 法務、CSIRT | 顧客、取引先、必要な関係先 |
ここでの担当は一例です。自社の就業時間、権限規程、委託契約に合わせて置き換えます。隔離担当が確認できれば自動または即時隔離を採用し、確認できなければ高リスク端末だけを対象にして電話承認を必須にするなど、権限の有無で手順を分けます。
訓練不足と連絡先の陳腐化
連絡先と手順書は作成時点で完成ではなく、人事異動やシステム変更に合わせて更新する運用資産です。
連絡先台帳を長期間見直さないと、夜間に退職者や異動者へ電話する事態が起きます。組織の規模や人事異動の頻度に応じて連絡テストと机上演習の実施間隔を設定し、変更点を定期的に洗い出す運用にすると更新漏れを防ぎやすくなります。演習後は「連絡が取れなかった人」「判断に迷った場面」「ログが不足した資産」を課題として記録し、次回までの期限を設定します。
立ち上げ初期90日間のチェックリスト
初期90日間では、完璧な監視体制を目指すより、重大事故で止まらない最低限の判断経路を完成させます。
期間 | 実施項目 | 完了条件 |
|---|---|---|
1〜30日 | 対象資産の優先順位付け、CSIRT責任者・代行者の任命、緊急連絡網の作成 | 夜間を含む連絡先と承認者を一覧化している |
31〜60日 | ランサムウェア、不正ログイン、情報漏えいのプレイブック作成、RACIの合意 | 隔離・停止・対外連絡の判断者が事故類型ごとに決まっている |
61〜90日 | 机上演習、ログ取得状況の確認、外部委託先との連絡試験、改善課題の登録 | 演習記録と改善担当・期限を残している |
この90日で24時間監視まで整備できない場合でも、P1事故の電話連絡先、端末隔離の実行者、法務・広報の招集条件を決められれば、初動の空白は減らせます。その後は、演習で見つかった不足を基に、EDR、ログ基盤、外部監視の優先順位を付けます。
▲ 有事における一次対応(端末隔離・サービス停止)の意思決定フロー
CSIRTに関するよくある質問
CSIRTに関する疑問は、組織の設置形態と有事の権限を分けて考えると整理できます。
専任者がいなくてもCSIRTは作れるか
専任者がいなくても、兼任の情シス、責任者、法務・広報の連携体制としてCSIRTを作れます。ただし、夜間の判断者、端末隔離の実行者、外部専門家への連絡先を決めないまま名称だけ付けても、有事には機能しません。
SOCを導入すればCSIRTは不要か
SOCを導入した場合でも、業務停止の承認、復旧優先順位の決定、対外報告といった意思決定と部門統括の機能は別途定義する必要があります。SOCサービスの内容によっては封じ込めや初期対応支援を含む場合もありますが、重要なのはCSIRTとして必要な機能を誰がどの範囲で担うかを組織内で明確にすることです。
最初に整備すべき文書は何か
最初に整備する文書は、CSIRT憲章、緊急連絡先台帳、優先度分類表、主要な事故類型のプレイブックです。これらがそろうと、誰が判断し、誰が作業し、どの条件で経営層へ上げるかを共有できます。
個人情報保護法への対応はCSIRTだけで完結するか
CSIRTの設置だけで法令対応が完結するわけではありません。報告の要否・期限・対象は事故の態様や取り扱う情報の種類によって変わります。なお、個人情報保護委員会は、個人の権利利益を害するおそれがある一定の類型の漏えい等について委員会への報告と本人通知を求めており、すべての「漏えいのおそれ」が一律に義務対象となるわけではありません。漏えいの可能性を把握した場合は、法務・個人情報保護担当が個人情報保護法および監督官庁のガイドラインを照らして、対象事態の該当有無・報告期限・本人通知の要否を事実に基づき判断します。プレイブックには、「法務・個人情報保護担当に通知するタイミング」と「最終的な報告・通知の判断者」を事故類型ごとに明記します。
まとめ
CSIRTとは、サイバーセキュリティインシデントへの対応を統括し、被害抑制から復旧、再発防止までを進める司令塔組織です。SOCやMDRが検知・分析を担っていても、システム停止、顧客対応、対外報告を判断するCSIRT機能は別途必要です。
明日から着手するなら、まずランサムウェア、不正ログイン、情報漏えいの3類型について、夜間を含む連絡先、端末隔離の実行者、最終判断者を1枚にまとめます。その後、90日間でプレイブックとRACIを整え、机上演習で実際に連絡と判断が機能するかを検証しましょう。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。