

>
>
公開日
最終更新日
SCS評価制度は、企業のセキュリティ対策の水準を★の段階で示す国の制度です。正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」で、略称が「SCS評価制度」です。経済産業省と内閣官房国家サイバー統括室が制度の方針を定め、IPA(情報処理推進機構)が運営します。
2026年10月28日には、IPAから要求事項・評価基準の改訂版(Ver.1.1)と、自己評価や第三者評価の進め方を示すガイド、評価基準の解釈を補う「解説書」が公開されました。★3・★4の登録申請は2027年3月に受付が始まる予定です。
この記事では、公開された公式文書をもとに、情シスが最初に押さえるべき制度の全体像を整理します。★の段階、評価の対象範囲、費用と取得の流れ、ISMSとの関係、取引先に★を求めるときの考え方まで、順に確認できます。
この記事の要点
★の段階は★1〜★5。★1・★2はIPAの「SECURITY ACTION」が該当し、新たに評価・登録の仕組みができるのは★3・★4(★5は検討中)
★3は「専門家確認付きの自己評価」(有効期間1年)、★4は「第三者評価+技術検証」(有効期間3年)
★3・★4の登録申請は2027年3月に受付開始予定
登録料は★3が10,000円(2028年3月31日までの割引価格。通常は20,000円)、★4が60,000円
取得は任意。ただし取引先から契約条件として求められる場合がある
評価の対象は、事業で使うIT基盤全体(クラウドサービスや在宅勤務の端末を含む)
目的別に読む(SCS評価制度の記事)
★3の81評価基準を確認しながら準備したい → SCS評価制度★3取得チェックリスト
★4が必要か判断したい、★4の準備を始めたい → SCS評価制度★4取得ガイド
SCSセキュリティ専門家になるための資格を知りたい → サイバーセキュリティ資格とSCS評価制度
制度の全体像を知りたい方は、このまま読み進めてください。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)とは
SCS評価制度は、取引先ごとにばらばらだったセキュリティ要求を、国の共通の基準にそろえるための制度です。発注する側(委託元)が受注する側(委託先)に必要な★を示し、委託先がその水準の対策を行っているかを★の取得状況で確認する、という使い方が想定されています。
制度ができた背景
取引先や委託先を足がかりに、攻撃者が本来狙う企業へ侵入する「サプライチェーン攻撃」が続いています。委託先の一社が止まると、発注元の生産や出荷まで止まることがあります。手口と被害の傾向は「サプライチェーン攻撃とは?手口・脅威の推移と中小企業の対策」で解説しています。
IPAは、この状況で双方が抱えていた課題を次のように整理しています。
立場 | 課題 |
|---|---|
委託元(発注側) | 委託先の対策状況が見えにくく、自社で作ったチェックリストが適切かどうかも担保しにくい |
委託先(受注側) | 取引先ごとに異なる要求事項を求められ、回答と対応の負担が大きい |
SCS評価制度は、この両方を共通の要求事項と★の段階で解決しようとするものです。

▲ サプライチェーン攻撃の仕組みと標的となる構造
対象になる企業
業種や企業規模は問いません。IPAのFAQでは、中小企業だけでなく大企業も評価の対象にできるよう設計していると説明されています。
取引先から求められていなくても、自社の対策状況を示すために自主的に取得することもできます。
取得は任意
★の取得は義務ではありません。★を取引の条件にするかどうかは、契約の当事者間で決めます。
IPAのFAQは、要求事項をすべて満たしていないことを理由に、制度開始後すぐに取引停止が求められるわけではないとも明記しています。★を取ったかどうかだけでなく、要求事項を共通のチェックリストとして使い、取引先の対策状況を確認する使い方も想定されています。
SCS評価制度はいつから始まる?2026年11月時点のスケジュール
★3・★4の登録申請は、2027年3月に受付が始まる予定です。2026年10月に評価のやり方を示すガイドと解説書がそろい、制度の中身はほぼ固まりました。残っているのは、申請手続きの手引と、評価する側(評価機関や専門家)の公開です。
時期 | 出来事 | 状況 |
|---|---|---|
2026年3月27日 | 経済産業省・国家サイバー統括室が制度構築方針を公表 | 済 |
2026年4月21日 | IPAがSCS評価制度のサイトを公開 | 済 |
2026年8月28日 | 基本規程などを公開 | 済 |
2026年9月18日 | 登録料を公表 | 済 |
2026年10月28日 | 要求事項・評価基準 Ver.1.1、自己評価等ガイド、第三者評価ガイド、技術検証ガイド、解説書を公開 | 済 |
2026年11月末頃 | 「登録申請の手引」を公表 | 予定 |
2026年12月下旬 | 評価機関・技術検証事業者・研修事業者を公開。SCSセキュリティ専門家の登録手続きを公表 | 予定 |
2027年1月以降 | SCSセキュリティ専門家向けの研修開始、専門家の一覧を公開 | 予定 |
2027年3月 | ★3・★4の登録申請の受付開始 | 予定 |
★5の要求事項、評価の方法、開始時期は、経済産業省と国家サイバー統括室で検討中です。
情シスとしては、受付開始を待たずに準備を始める時期です。★3でも、取得単位と適用範囲の決定、自己評価、専門家の確認という手順を踏むため、申請の直前に慌てて整えても間に合いません。
★1〜★5の段階と、★3・★4の違い
★の段階は★1〜★5で示されます。★1・★2には、IPAが運営する「SECURITY ACTION」の一つ星・二つ星が当たり、SCS評価制度として新たに評価と登録の仕組みが設けられるのは★3・★4です。★5は内容を検討中です。
★1〜★5の全体像
段階 | 位置づけ | 評価の方法 | 状況 |
|---|---|---|---|
★1 | SECURITY ACTION 一つ星:「情報セキュリティ5か条」に取り組むことを宣言する | 自己宣言 | 運用中 |
★2 | SECURITY ACTION 二つ星:自社診断で現状を把握し、情報セキュリティ基本方針を定めて公開することを宣言する | 自己宣言 | 運用中 |
★3 | すべてのサプライチェーン企業が最低限実装すべき対策 | 専門家確認付きの自己評価 | 2027年3月に申請受付開始予定 |
★4 | サプライチェーン企業が標準的に目指すべき対策 | 第三者評価(技術検証を含む) | 2027年3月に申請受付開始予定 |
★5 | さらに目指すべき高度な対策 | 検討中 | 検討中 |
※出典:経済産業省・内閣官房国家サイバー統括室「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(2026年3月)、IPA「★3・★4 要求事項・評価基準 解説書」(2026年10月28日)
★1・★2は宣言するだけで、外部の確認は受けません。★3からは、要求事項を満たしているかを専門家や評価機関が確かめる仕組みに変わります。
SECURITY ACTIONの二つ星に取り組んでいる企業は、作った情報セキュリティ基本方針を★3の準備の出発点にできます。★3では、セキュリティ対応方針の策定と社内への周知が要求事項に含まれているためです。
★3と★4の比較
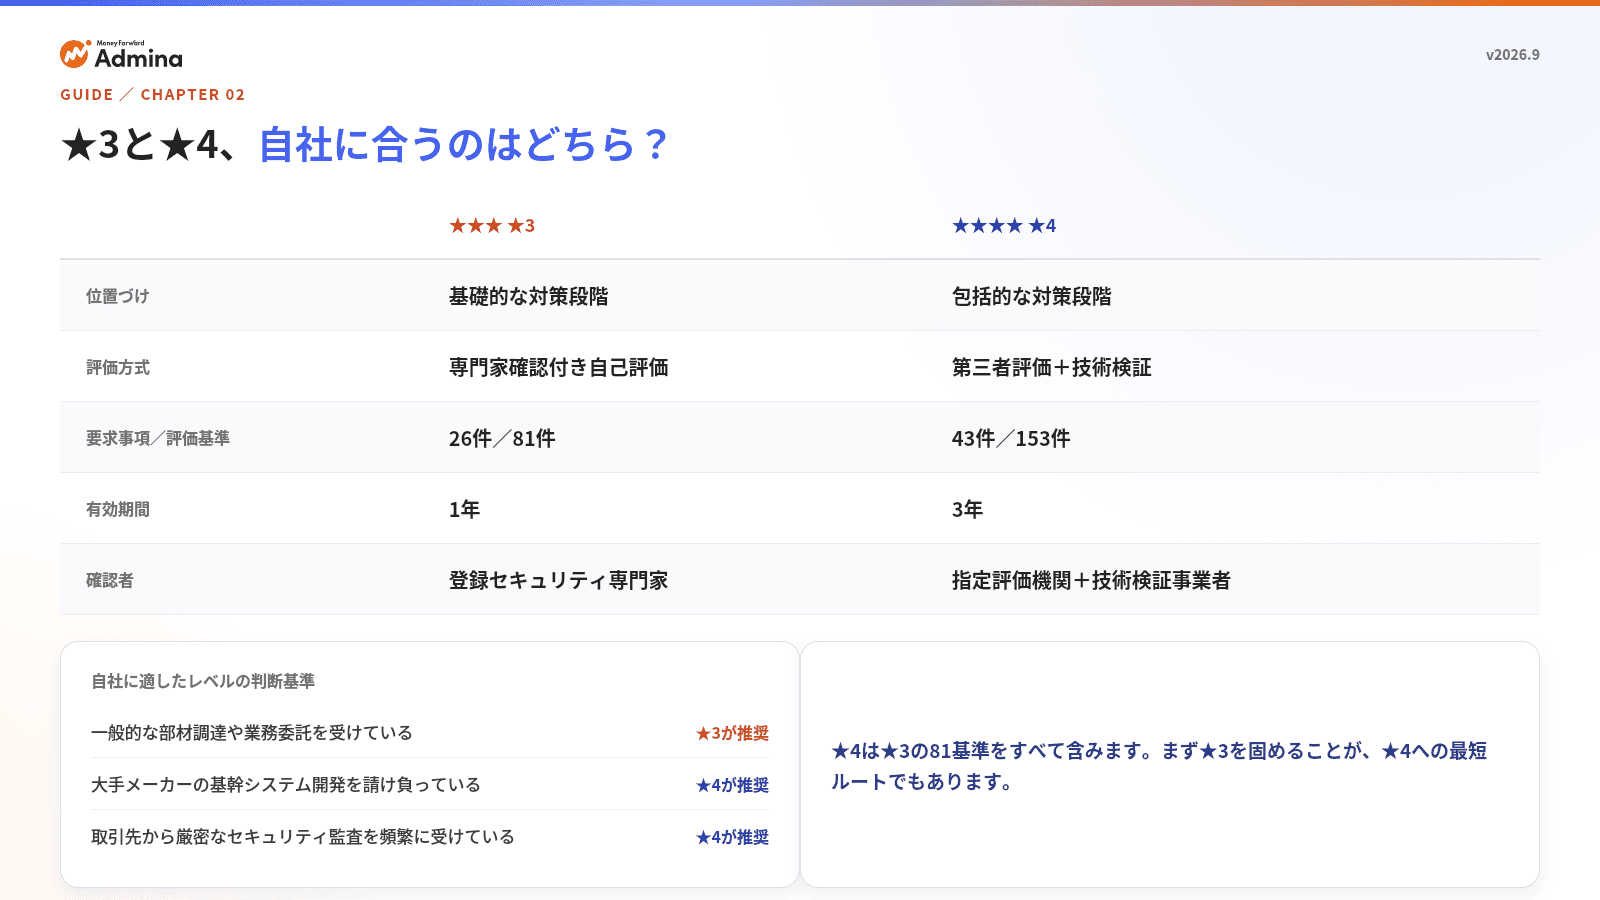
★3と★4は、想定する脅威と評価のやり方が大きく違います。
項目 | ★3 | ★4 |
|---|---|---|
想定する脅威 | 広く知られた脆弱性などを悪用する、一般的なサイバー攻撃 | 供給停止などでサプライチェーンに大きな影響を与える攻撃、機密情報など漏えいの影響が大きい資産への攻撃 |
要求事項・評価基準 | 26要求事項・81評価基準 | 43要求事項・153評価基準(★3を含む) |
評価の方法 | ★3確認責任者(SCSセキュリティ専門家)が自己評価の内容を確認 | 評価機関による第三者評価と、技術検証事業者による技術検証 |
有効期間 | 1年 | 3年 |
登録料 | 20,000円(2028年3月31日までは10,000円) | 60,000円 |
※出典:IPA「★3・★4 要求事項・評価基準 解説書」(2026年10月28日)、「★3・★4 要求事項・評価基準 Ver.1.1」
上位の段階には、下位の段階で求められる事項がすべて含まれます。そのため、★3を取っていなくても★4に申請できます。
★3・★4を取るには、その段階で定められた要求事項と評価基準をすべて満たす必要があります。一部だけ満たして取得する、という仕組みではありません。
自工会・部工会ガイドラインとの対応
自動車業界の「自工会/部工会・サイバーセキュリティガイドライン」に取り組んでいる企業も多いでしょう。制度構築方針では、★3がLv1、★4がLv2にそれぞれ対応すると整理されています。
★3・★4それぞれの準備の進め方は、次の記事で詳しく解説しています。
★3の81評価基準と準備の手順:SCS評価制度★3取得チェックリスト
★4で追加される対策と第三者評価の流れ:SCS評価制度★4取得ガイド
評価基準の構成と適用範囲:何が、どこまで評価されるのか
評価基準は7つの大分類と16の中分類に分かれていて、ガバナンスから復旧までの対策を一通り求めます。評価の対象になるのは、取得単位の組織が使うIT基盤全体です。特定の業務システムだけを切り出して評価を受けることはできません。
7大分類・16中分類
大分類と中分類は、米国NISTのサイバーセキュリティフレームワーク(CSF 2.0)をもとにしています。そこに、サプライチェーン対策の制度ならではの分類として「取引先管理」を加えた構成です。
大分類 | 中分類 | ★3の要求事項数 | ★4の要求事項数 |
|---|---|---|---|
1.ガバナンスの整備 | 組織の状況/役割、責任、権限/ポリシー/監督 | 3 | 6 |
2.取引先管理 | サイバーセキュリティサプライチェーンリスクマネジメント | 3 | 5 |
3.リスクの特定 | 資産管理/リスクアセスメント | 4 | 6 |
4.攻撃等の防御 | アイデンティティ管理、認証、アクセス制御/意識向上とトレーニング/データセキュリティ/プラットフォームセキュリティ/技術インフラのレジリエンス | 13 | 21 |
5.攻撃等の検知 | 継続的監視/有害事象の分析 | 1 | 3 |
6.インシデントへの対応 | インシデント管理 | 1 | 1 |
7.インシデントからの復旧 | インシデント復旧計画の実行 | 1 | 1 |
合計 | 16中分類 | 26 | 43 |
※出典:IPA「★3・★4 要求事項・評価基準 解説書」表4
要求事項の数を見ると、★4で大きく増えるのは「攻撃等の防御」と「ガバナンスの整備」です。★4では、ログの取得や経営層への定期報告など、対策を続けているかを点検し、記録する仕組みが多く求められます。
なお、要求事項を満たすために特定のセキュリティ製品を導入する必要はありません。IPAのFAQは、企業の規模やシステム構成によって求められる対応は同じではないとして、EDRや資産管理システムなど特定製品の導入は求めないと説明しています。
取得単位:原則は法人単位
★を取る単位(取得単位)は、原則として法人または個人事業主です。
事業部や企業グループを単位にすることもできます。その場合は、★3なら確認を担う専門家(★3確認責任者)、★4なら評価機関から、単位の妥当性について確認を受けます。プロジェクト組織のように期間が決まっている組織は、取得単位にできません。
適用範囲に含まれるもの・含まれないもの
適用範囲には、取得単位の組織が使うサーバ、端末、ネットワーク機器、クラウドサービスなどのIT基盤を含めます。情シスが判断に迷いやすい点を、解説書をもとに整理しました。
区分 | 主なもの |
|---|---|
含まれる | ・社内のサーバや端末、ネットワーク機器 |
含まれない | ・工場などの制御システム(OT) |
クラウドサービスは、利用者として行う対策(ID管理、多要素認証、バックアップなど)の実施に加えて、サービス事業者の対策状況の確認も求められます。確認には、認証の取得状況やSOC2報告書、サービス仕様などが使えます。
適用範囲から外すものがある場合は、外す対象と理由を整理し、外したものとの境界で、ファイアウォールやVLANなどによる保護策を講じる必要があります。
取得単位と適用範囲の決め方は、★3でも★4でも最初の作業です。具体的な設定の手順は「SCS評価制度★3取得チェックリスト」で解説しています。

ISMS・Pマークとの違いと重なる部分
SCS評価制度はISMSやPマークとは別の制度なので、すでに認証を持っていても★は別に取る必要があります。ただし、ISMSなどで整えた規程や台帳、運用の記録は、SCS評価制度の自己評価の材料として使えるものが多くあります。
3つの制度の違い
項目 | SCS評価制度(★3・★4) | ISMS(ISO/IEC 27001) | Pマーク |
|---|---|---|---|
目的 | サプライチェーン全体のセキュリティ水準を上げる | 情報セキュリティを管理する仕組みを継続的に改善する | 個人情報を適切に保護する |
対策の決め方 | 国が定めた要求事項を一律に満たす(ベースラインアプローチ) | 自社のリスク評価に基づいて管理策を選ぶ | JIS Q 15001に沿って個人情報保護の仕組みを作る |
対象範囲 | 取得単位が使うIT基盤全体 | 自社で決めた範囲(部署単位なども可) | 個人情報の取扱い |
評価の方法 | ★3:専門家確認付き自己評価 | 認証機関による審査 | 審査機関による審査 |
有効期間 | ★3:1年 | 3年(毎年サーベイランス審査) | 2年 |
IPAのFAQは、ISMSとSCS評価制度を「相互補完的な制度」と位置づけています。どちらかがもう一方の上位にあるわけではありません。
重なる部分:ISMSで整えたものは流用できる
ISMSの附属書Aの管理策と、SCS評価制度の要求事項には重なる領域が多くあります。ISMSの運用で作った文書や記録は、SCS評価制度のアセスメントシートで「どの規程に定めているか」「どんな記録があるか」を答える材料になります。
領域 | ISMSで整備済みなら流用できるもの | 対応するSCS評価制度の要求事項(例) |
|---|---|---|
資産管理 | 情報資産台帳、機器・ソフトウェアの管理台帳 | 3-1-1 情報機器・OS・ソフトウェアの把握 |
情報の分類 | 機密区分と取扱いのルール | 3-1-4 機密区分に応じた情報の管理 |
ID・アクセス管理 | アカウント管理規程、権限の申請・承認の記録、棚卸の記録 | 4-1-1 ユーザIDの管理手続/4-1-7 アクセス権の管理ルール |
委託先・クラウド管理 | 委託先の評価記録、秘密保持契約、クラウド利用のルール | 2-1-2 機密情報の取扱い/3-1-3 外部情報サービスの管理 |
教育 | セキュリティ教育の計画と受講記録 | 4-2-1 セキュリティの意識向上のための教育・研修(★4)/4-2-2 インシデント発生時の教育・訓練(★3) |
インシデント対応 | 対応手順、連絡体制、報告書の様式 | 6-1-1 インシデント対応手順 |
バックアップ | バックアップの取得ルールとリストア手順 | 4-3-4 適切なバックアップ |
Pマークを持っている企業も、委託先との秘密保持契約、教育の記録、事故発生時の対応手順などは同じように使えます。
ISMS取得の基本と、記録を整える内部監査の進め方は、次の記事で解説しています。
ISMS取得企業がSCS評価制度で追加の対応が必要になりやすい点
ISMSは「何をどこまでやるか」を自社のリスク評価で決めます。SCS評価制度は、具体的な数値や条件まで要求事項で決まっています。そのため、ISMSを運用していても、次のような点で追加の対応が必要になることがあります。
適用範囲のずれ
ISMSの認証範囲を一部の部署やサービスに絞っている場合、SCS評価制度の適用範囲(取得単位が使うIT基盤全体)とずれます。範囲外だった部署の端末やSaaSも、対策と記録をそろえる必要があります。
具体的な期限・条件が決まっている対策
重大な脆弱性を修正するアップデートを、リリースから14日以内に適用する(★3)
重要な機密情報を扱うクラウドサービスでは、常に多要素認証を使う(★3)
ファイアウォールや認証サーバのログを6か月保管し、認証ログは月1回以上点検する(★4)
インターネットとの境界にあるネットワーク機器に、CVSS基本値7.0以上の脆弱性を残さない(★4。技術検証の対象)
多要素認証の適用漏れを洗い出す方法は「多要素認証の導入後に残る穴と適用漏れを防ぐ点検方法」で解説しています。
SCS評価制度だけでは、ISMSやPマークの要件は満たせない
逆の向きにも注意が必要です。★を取っても、ISMSのリスクアセスメント、内部監査、マネジメントレビューや、Pマークで求められる個人情報の特定や本人からの開示請求への対応までは満たせません。解説書も、★3・★4の取得がほかの法制度や基準に優先するものではないと明記しています。

SCS評価制度の取得の流れと費用
★3は社内で自己評価を進め、専門家の確認を受けて申請します。★4は評価機関による審査と技術検証が加わります。どちらも最初に取得単位と適用範囲を決め、最後に要求事項への適合を宣言(自己適合宣言)してから申請する点は同じです。
★3・★4の取得の流れ
手順 | ★3 | ★4 |
|---|---|---|
1 | 取得単位と適用範囲を決める | 取得単位と適用範囲を決める |
2 | アセスメントシートで自己評価を行う | アセスメントシートで自己評価を行う |
3 | ★3確認責任者(SCSセキュリティ専門家)が内容を確認し、署名する | 評価機関が文書確認、実地審査、技術検証を行い、評価報告書を出す |
4 | 自己適合宣言を行う | 自己適合宣言を行う |
5 | IPAに登録申請する | IPAに登録申請する |
登録後 | 1年ごとに更新(更新時にも確認を受ける) | 有効期間中も毎年、自己評価の結果を評価機関に提出する |
※出典:IPA「★3・★4 自己評価等ガイド」「★3・★4 要求事項・評価基準 解説書」
★3・★4を取得した企業は、IPAのWebサイトで公開される予定です。
情シスが押さえておきたい点は3つです。
★3確認責任者は社内の人でもよい
★3の確認は、社内の★3確認責任者に頼むこともできます。★3確認責任者は、情報処理安全確保支援士やCISSPなどの資格を持ち、研修を受けてIPAに登録したSCSセキュリティ専門家です。資格の要件と社内で育てるときの考え方は「サイバーセキュリティ資格とSCS評価制度」で解説しています。
★3の確認は「書かれた内容の妥当性」を見る
★3の確認は、アセスメントシートに書かれた内容が妥当かどうかを確かめるもので、対策が実際に行われているかまでは原則として確かめません。そのぶん、書いた内容が事実であることの責任は、申請する企業が負います。
登録後も記録を残し続ける
署名済みのアセスメントシートは、PDFにしてハッシュ値(SHA-256)と一緒に保管します。★4では、登録日から1年後と2年後の前後3か月以内に自己評価の結果を評価機関へ提出しないと、登録が取り消される場合があります。
また、ネットワーク構成の大きな変更やクラウドへの大規模な移行など、対策の達成に大きく影響する変更があったときは、すぐに再確認(★3)または再評価(★4)を受ける必要があります。
費用:登録料と、それ以外にかかるもの
IPAに払う登録料は次のとおりです。
段階 | 登録料 | 期間 |
|---|---|---|
★3 | 20,000円(2028年3月31日までは割引で10,000円) | 1年 |
★4 | 60,000円 | 3年 |
※出典:IPA「よくある質問」A3-2
登録料は、取得にかかる費用の一部にすぎません。予算を考えるときは、次も見込んでおく必要があります。
★3確認責任者による確認の費用(外部の専門家に頼む場合)
評価機関による第三者評価と技術検証の費用(★4)
足りない対策を整えるためのツール導入、設定変更、規程作成の費用と工数
専門家や評価機関の費用は、評価機関が公開される2026年12月下旬以降に明らかになる見込みです。
中小企業向けの支援:お助け隊サービス(新類型)
IPAは、中小企業の★3・★4取得を支援する「サイバーセキュリティお助け隊サービス(新類型)」の実証事業を進めています。課題の診断、ITツールの導入、規程整備や教育、申請の支援までをまとめて提供するサービスです。
実証期間は2026年10月〜2027年9月の予定で、採択された15事業者のサービスに中小企業が無償で参加できます。募集状況は事業者ごとに異なるため、IPAの「サイバーセキュリティお助け隊サービス(新類型)実証事業」のページで確認してください。IPAは2027年度末までの制度化を目指しています。
自社はどの★を目指すか、取引先に何を求めるか
受注側は、取引先から求められる★と、自社がサプライチェーンの中で担う役割から目指す★を決めます。発注側は、取引先を一律に扱わず、取引先の位置づけに応じて適切な★を示すことが、制度で想定されている使い方です。
受注側:★4を求められやすい企業の特徴
★4には、取引先の対策状況を年1回以上確認する要求事項(評価基準2-1-3-1)があります。確認の対象になるのは、次のいずれかに当てはまる取引先です。
発注元の重要な機密情報を預かっている
発注元の事業継続にとって重要な位置づけにある
発注元の内部システムにアクセスできる
つまり、★4を取った発注元は、この条件に当てはまる取引先の対策状況を確認することになります。自社がどれかに当てはまるなら、取引先から★4の取得や★4相当の対策状況の説明を求められる可能性があります。当てはまらなければ、まず★3から準備を始めるのが現実的です。
★4が必要かどうかを判断する観点は「SCS評価制度★4取得ガイド」で詳しく解説しています。取引先から送られてきたチェックシートへの回答の進め方は「セキュリティチェックシートの作り方」をご覧ください。
発注側:取引先に★を求めるときの留意点
発注側の情シスが取引先に★を求めるときは、次の点を押さえておきます。
取引先を区分してから求める★を決める
上の3条件に当てはまる重要な取引先と、それ以外を分けて、求める★を決めます。すべての取引先に★4を求めると、取引先の負担が大きくなるうえ、自社の確認作業も増えます。
★がない取引先の確認方法も決めておく
★の取得状況の確認のほか、訪問しての点検や、チェックシートへの回答で対策状況を確かめる方法も、★4の評価基準2-1-3-1で確認方法の例として挙げられています。★の取得を待たずに、要求事項をチェックリストとして使って確認を始めることもできます。
契約期間と有効期間を合わせて考える
★3の有効期間は1年です。IPAのFAQは、契約が満了するまで必要な★を維持し続けることを求める、といった運用を例に挙げています。
公共調達での扱いは発注機関が決める
★の取得が公共事業の入札要件になるかどうかは、調達を行う機関の判断です。
委託先の対策状況を確認する手順は「委託先管理の進め方とチェックリスト」でも解説しています。
準備の第一歩:IT資産とSaaSの利用状況を把握する
★3でも★4でも、最初につまずきやすいのは「自社が何を使っているか」の把握です。
★3では、パソコンやサーバの台数とOS、ネットワーク機器、社外の組織が提供するシステム(クラウドサービスを含む)との接続を把握する仕組みが求められます。解説書は、社員が会社の承認を得ずに使っているクラウドサービス(シャドーIT)を把握することも重要だと指摘しています。
退職者のアカウントを速やかに削除・無効化することも★3の要求事項です。IdPで止めても各SaaSにアカウントが残るケースは多く、確認の手順は「退職者のアカウント削除|IdP停止後のSaaS確認手順」で解説しています。
表計算ソフトの台帳では、SaaSのアカウントや部署ごとに導入されたツールの更新が追いつかないことがあります。マネーフォワード Adminaは、SaaSの利用状況とアカウントの可視化とデバイスの管理を一つの画面で行えます。SCS評価制度の要求事項とAdminaの機能の対応は「SCS評価制度(★3)対応をAdminaで実現」でまとめています。IT資産の可視化の進め方は「SCS評価制度SaaS対応にIT資産可視化が不可欠な理由」もあわせてご覧ください。
SCS評価制度の公式文書の読み方と運営体制
SCS評価制度の公式文書は、要求事項を定めた本体と、自己評価・第三者評価・技術検証のガイド、解釈を補う解説書に分かれています。情シスがまず読むのは「要求事項・評価基準」「解説書」「自己評価等ガイド」の3つです。
公式文書の地図:誰が、いつ読むか
文書(番号) | 内容 | 情シスが読む場面 |
|---|---|---|
★3・★4 要求事項・評価基準(SCS-400) | 要求事項と評価基準の本体。Ver.1.1(2026年10月28日) | 準備の最初。自社の対策と突き合わせる |
★3・★4 要求事項・評価基準 解説書(SCS-620) | 取得単位・適用範囲の考え方、設定事例、各評価基準の解釈と対策例 | 適用範囲を決めるとき、評価基準の解釈に迷ったとき |
★3・★4 自己評価等ガイド(SCS-410) | 自己評価の進め方と、評価基準ごとの適合基準・自己評価方法 | 自己評価を始めるとき |
アセスメントシート(★3用・★4用) | 自己評価の結果を記入する様式。適用範囲に関する質問事項を含む | 自己評価の記入と証跡の準備 |
★4 第三者評価ガイド(SCS-420) | 評価機関が行う第三者評価の手続き | ★4を目指すとき、審査の流れを把握する |
★4 技術検証ガイド(SCS-430) | 技術検証の手続きと、受ける側の留意点 | ★4で境界機器の検証に備えるとき |
★3・★4 登録申請の手引 | 登録申請と登録後の維持の手続き | 2026年11月末頃公表予定。申請の前 |
※出典:IPA「要求事項・評価基準、ガイド、要求事項・評価基準 解説書 等の位置づけ」(2026年10月28日)
文書はすべてIPAの「要求事項・評価基準」のページから入手できます。
10月28日の改訂(Ver.1.1)では、要求事項と評価基準の数は変わっていません。修正されたのは、セキュリティパッチの適用(4-4-4-2)など3つの評価基準の文言です。14日以内に適用できない場合の代替策は、自己評価等ガイドで具体的に示されています。
運営体制
制度は、経済産業省と国家サイバー統括室の監督のもと、IPAが運営しています。
組織 | 主な役割 |
|---|---|
運営審議委員会 | 運営方針や制度の文書類を審議する |
事務局(IPA) | 運営管理、★3・★4の登録、普及促進 |
指定委員会 | 評価機関・技術検証事業者・研修事業者の指定と監督 |
規程の一覧や委員の名簿、会合の資料は、IPAの「制度規程・委員会」のページで公開されています。
よくある質問(FAQ)
Q. SCS評価制度のSCSは何の略ですか?
A. 正式名称「サプライチェーン強化に向けたセキュリティ対策評価制度」を短く呼ぶための略称です。経済産業省やIPAの文書でも「SCS評価制度」と表記されています。
Q. SCS評価制度の取得は義務ですか?
A. 義務ではなく任意です。★を取引の条件にするかどうかは、契約の当事者間で決めます。ただし、取引先から契約の条件として★の取得を求められる場合があります。
Q. SCS評価制度の★1・★2とは何ですか?
A. ★1・★2には、IPAが運営する「SECURITY ACTION」の一つ星・二つ星が当たります。どちらも自社で取り組みを宣言するもので、外部の確認は受けません。SCS評価制度として新たに評価と登録の仕組みが設けられるのは★3・★4です。
Q. SCS評価制度の申請はいつからできますか?
A. ★3・★4の登録申請は、2027年3月に受付が始まる予定です。申請方法を示す「登録申請の手引」は2026年11月末頃に公表される予定です。
Q. SCS評価制度の取得にかかる費用はいくらですか?
A. IPAに払う登録料は、★3が20,000円(1年。2028年3月31日までは10,000円)、★4が60,000円(3年)です。このほか、専門家による確認や評価機関による審査の費用、足りない対策を整える費用がかかります。
Q. 要求事項を一部満たしていないと、すぐに取引停止になりますか?
A. IPAのFAQは、満たしていないことを理由に制度開始後すぐに取引停止が求められるものではないと説明しています。取引上どう扱うかは、契約の当事者間で決めます。
Q. ISMSを取得していれば、SCS評価制度は不要ですか?
A. 別の制度なので、★を示すには別途の取得が必要です。ISMSで整えた規程や台帳、記録は自己評価の材料として流用できますが、パッチ適用の期限や多要素認証の条件など、SCS評価制度で具体的に決まっている対策は追加で確認が必要です。
Q. 自社が提供しているSaaSは、適用範囲に含まれますか?
A. 社外向けに提供しているITサービスの提供基盤は、適用範囲に含めません。一方、自社が業務で利用しているクラウドサービスは適用範囲に含まれます。提供基盤と社内のIT基盤がつながっている場合は、境界での保護策が必要です。
Q. 特定のセキュリティ製品を導入しないと取得できませんか?
A. 特定製品の導入は求められていません。企業の規模やシステム構成によって必要な対応が違うため、要求事項を満たせれば手段は問われません。
Q. ★3の確認は社内の人でもできますか?
A. できます。資格と研修の要件を満たしてIPAに登録したSCSセキュリティ専門家であれば、社内の人が★3確認責任者を務められます。
まとめ
SCS評価制度は、取引先ごとにばらばらだったセキュリティ要求を、国の共通基準と★の段階にそろえる制度です。2026年10月に評価の進め方を示すガイドと解説書が公開され、★3・★4は2027年3月の申請受付開始に向けて、準備に必要な情報がほぼそろいました。
情シスが今から取り組むことは、次の3つです。
自社がサプライチェーンの中でどの立場にあるかを整理し、目指す★を決める
取得単位と適用範囲を決め、IT基盤(クラウドサービスや在宅勤務の端末を含む)を把握する
要求事項・評価基準と解説書を読み、自社の対策と記録の不足を洗い出す
ISMSやPマークで整えた規程や記録があれば、それを土台にできます。★3の81評価基準で自社の状況を確認するところから始めてください。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





