

>
>
公開日
最終更新日
この記事で決められるのは、端末の調達方法ごとの登録経路、ライセンスの比較条件、返却時の解除手順の3点です。既存端末も条件を満たせば後から組織管理へ追加できますが、初期化や利用者への再配布を伴うため、新規購入端末とは作業を分けます。
MDMライセンスは端末単位またはユーザー単位で契約し、利用料に初期設定・運用支援費を加えて比較します。「MDMキー」が指す対象の違いは、「MDMキーの種類とアクティベーションロック解除」の節で正式名称別の表にまとめています。
本記事は、社用端末の調達・設定・返却を担当する情シス向けの実務ガイドです。ライセンスの比較条件、Apple端末の登録手順、Androidとの制御差、証明書失効時の復旧までを扱います。端末を配る前に、管理権限と更新担当者、紛失・退職時の処理を決めておきます。初めて導入する50台未満の組織は、費用の節と「新規端末の登録・配布フロー」から読み始められ、「Apple Configuratorによる既存端末の追加」は既存端末をABMへ加える場合だけ読めば足ります。

iPadのMDM導入とは
iPadのMDM導入とは、端末を管理サービスへ登録し、会社の設定・アプリ・セキュリティ制御を継続して配布する作業です。導入の概要では、iPad・iPhoneなどiOS端末へのアクセス制御と情報保護、管理者と利用者の役割を最初に整理します。
本記事のポイント
会社所有のiPad・iPhoneは、ABMとMDMを連携して登録・再配布の手順を統一します。
MDMライセンスは、課金単位・初期費用・必要な管理機能を同じ条件で比較します。
「MDMキー」は標準化された単一の名称ではないため、解除対象と正式なキー名を区別します。
配布前に、証明書更新・紛失対応・返却時のロック解除を実機で試します。
MDMの基本的な定義や仕組みは、MDM(モバイルデバイス管理)とは・仕組み・機能で解説しています。ここでは、契約後に誰が何を設定し、どの状態なら利用者へ引き渡せるかを具体化します。費用の相場はライセンス料だけでなく初期設定費や支援費を含め、製品ごとに別記する比較条件へそろえます。
Apple Business Manager(ABM)へ登録しただけでは、パスコード設定や業務アプリの配布まで完了しません。MDM側に登録プロファイルや配布設定を用意し、実際の端末が指示を受け取れるところまで検証します。Apple端末に特化した管理と、Microsoft Entra IDなどのID基盤を含む複数OS管理では、必要な連携やライセンス条件が変わります。
社用端末と私有端末では、管理できる範囲も利用者への説明も変わります。最初に所有形態を分け、社用端末には必要な端末制御、私有端末には業務領域を限定した管理を割り当てます。私有端末では業務データの保護範囲、利用者のアクセス権、登録解除後の扱いに注意し、個人情報保護委員会の通則ガイドラインや個人情報保護に関する法律に沿った社内ルールへつなげます。
▶ 関連記事: MDMとは?仕組みと選び方・主要製品比較を解説【2026最新】
MDMキーの種類とアクティベーションロック解除
「MDMキーでアクティベートとは」という疑問は、画面の表示で答えが分かれます。ロック画面でApple Accountの入力を求められているなら、管理対象端末のアクティベーションロック解除(バイパスコードの利用)が対象です。Macの起動時や復旧時にリカバリキーの入力を求められているなら、FileVaultリカバリキーを指します。MDM管理画面で製品の利用開始時に入力する文字列なら、登録・ライセンスキーです。「設定」の「VPNとデバイス管理」に出るプロファイル情報は、いずれのキーにも当たりません。
通称と正式名称の区別
MDMキーは、すべての製品で同じ対象を指す標準用語ではありません。
現場では、アクティベーションロックのバイパスコード、MacのFileVaultリカバリキー、製品の登録・ライセンスキーなどを指して使われることがあります。APNs証明書の鍵を同じ呼び方で記載した社内資料があっても、端末のロック解除には流用できません。
正式名称 | 用途 | 管理場所・扱い |
|---|---|---|
アクティベーションロックのバイパスコード | 対応する管理対象端末の再アクティベーション | MDMに保管された端末別コードを権限付きで取得します。 |
FileVaultリカバリキー | Macの暗号化ボリュームのロック解除・復旧 | MDMへ預託し、閲覧記録と使用後の更新を管理します。 |
APNs証明書・秘密鍵 | Apple端末への管理通知に用いる認証 | 管理サーバー側で保管し、証明書の期限を管理します。 |
製品の登録・ライセンスキー | MDM製品や管理エージェントの利用開始 | 契約情報として管理し、端末のロック解除情報と分離します。 |
再キッティング前の解除手順
解除できるのは、会社所有でMDMまたはABMに解除手段が残っている端末だけです。ABMとMDMを連携しただけでは過去の個人Apple Accountによるロックは解除されないため、その場合は利用者によるアカウント解除か、所有証明を伴う正規の対応へ切り替えます。
端末を消去する前に、シリアル番号と解除手段を突き合わせます。
資産台帳とMDMで対象端末のシリアル番号を照合し、会社所有であることと管理権限を確定します。
MDM上でアクティベーションロックの状態とバイパスコードの保管状況を調べます。ABM側で解除操作を利用できる端末なら、その経路も選択できます。
対応する管理コマンドやABMの操作で解除します。端末画面でコード入力を使う場合は、MDM製品が案内する入力方法に従います。
解除後に消去し、ネットワークへ接続してアクティベーションとMDM再登録を実行します。
新しい利用者への割り当てと業務アプリ配布が完了してから引き渡します。
組織所有端末の割り当てや管理操作は、AppleのABMユーザガイドに沿って扱います。利用可能な解除手段がなければ消去を先行させず、利用者によるアカウント解除や所有証明を伴う正規の対応へ切り替えます。
キーの確認場所と閲覧権限
解除コードは、端末の設定画面ではなく、原則としてMDM管理画面の端末詳細から取得します。
iPhone・iPadの「設定」にある「VPNとデバイス管理」は、登録されたプロファイルの確認場所です。そこに表示される署名や識別子は、バイパスコードそのものではありません。コードは問い合わせ票やチャットへ平文で貼らず、作業担当者だけが閲覧できる保管先を使い、取得者・使用日時・対象端末を記録します。
▶ 関連記事: ゼロタッチキッティングとは?OS別の仕組みと導入手順を解説
MDMライセンスの費用と契約条件の比較
MDMライセンスは、端末数だけで比較せず、課金単位と必要機能をそろえて年間総額を計算します。
見積で確定する費用項目
価格表は稟議の概算に使い、発注時には同じ台数・契約期間・支援範囲で見積もりを取り直します。
提供元の掲載価格は時期と税区分が製品ごとに異なるため、本記事では金額の比較表を載せません。見積で次の項目をそろえて比べます:課金単位(端末かユーザーか)、税区分、初期費用、最低契約数、支援費、追加機能の扱い。
端末課金とユーザー課金の選択
共有iPadが多いなら端末課金を、同じ従業員が複数端末を使うならユーザー課金を先に試算します。
ただし、専用端末向けのライセンスを一般ユーザー向けライセンスの代替として扱うと、必要機能を使えない場合があります。Microsoft Intuneの契約は、Microsoftのライセンス案内で契約単位を区別します。
初期構築費を含む年間総額
ライセンスが安くても、登録作業や問い合わせ対応を社内で引き受けるなら、その工数を別枠で計上します。
例えば、見積で確定した月額単価をX円(税込)、台数をN台とすると、年間のライセンス費用はX×N×12です。初期費用を加えた初年度の小計は、X×N×12+初期費用になります。導入支援・追加機能・社内作業時間は含みません。この小計に必要な支援だけを加えると、内製と外注を同じ範囲で比較できます。
最低契約台数、年契約の更新日、中途解約・減数の条件を確認します。
Windows・Mac追加時に必要となるライセンス変更と追加費用を確認します。
日本語サポートの受付時間、緊急時の対応範囲、作業代行の有無をそろえます。
Jamf Proを候補に含める場合も、Jamf Proの対象範囲を踏まえ、同じ端末・作業範囲で見積もります。
▶ 関連記事: MDM連携とは?台帳を自動更新する仕組みとJamf等との棲み分け
iPad・iPhoneとAndroidの管理機能の違い
MDMで制御できる範囲は、OS名だけでは決まらず、端末の所有形態と登録モードで変わります。
iPadOS・iOSの自動登録とアプリ配布
会社所有のiPad・iPhoneでは、自動デバイス登録と監視対象の設定を組み合わせて管理します。
自動デバイス登録(ADE)は、初期設定時に組織のMDMへ登録する仕組みです。監視対象では追加の制限を使えますが、監視対象にしただけで管理プロファイルの削除が自動的に禁止されるわけではありません。ADEの登録プロファイルで削除不可の設定を行い、実機で利用者による解除操作を試します。
業務アプリは、ABMの「Appとブック」とMDMを連携して配布します。端末ベースでライセンスを割り当てれば、個人のApple Accountに購入を依存させずに運用できます。配布先グループ、必要ライセンス数、退職・交換時の回収方法を決め、アプリが端末に入った状態まで検証します。
Android Enterpriseの管理モード
Androidでは、私有端末向けの仕事用プロファイルと、会社所有端末向けの端末全体管理を分けます。
GoogleのAndroid Enterpriseの概要に沿って所有形態と管理方式を整理し、Appleの監視対象と同一の機能名や制御条件で扱わないようにします。
所有形態・方式 | 管理対象 | 削除・解除に関する扱い |
|---|---|---|
会社所有のiPad・iPhone/ADE | 端末設定、制限、管理対象アプリなど | 登録プロファイルで削除不可を設定します。Configurator追加端末は別途実機で解除操作を試します。 |
私有のApple端末/ユーザー登録 | 業務用アカウント・管理対象データなど | 利用者による登録解除を前提に、業務アクセス停止と組み合わせます。 |
私有Android/Work Profile | 仕事用プロファイル内の業務データ・アプリ | 利用者自身が仕事用プロファイルを削除できます。 |
会社所有Android/Fully Managed | 端末全体の業務利用設定 | 管理アプリの解除や初期化などを、対応するポリシーで制御します。 |
会社所有Android/仕事用プロファイル併用 | 業務領域と、許可された端末全体の設定 | 私有端末向けと同じ制御範囲ではなく、所有形態と製品設定を合わせて検証します。 |
私有端末の業務領域を分離しても、業務情報の撮影や別経路での転記まで一律に防げるわけではありません。BYODを認める場合は、技術的な制御に加え、保存先・共有先・登録解除後のアクセス停止を利用規程に記載します。
▶ 関連記事: Iru APIとAdminaの連携手順|エラー防止と設定ガイド

▲ 社用端末と私有端末(BYOD)におけるMDMの管理範囲と解除制御の比較です。
ABM連携によるiPad・iPhoneの導入手順
ABM連携は、組織準備、トークン連携、プロファイル割り当て、アクティベーション、配布の5段階で進めます。
新規端末の登録・配布フロー
新規購入端末は、調達時にABMへの割り当てを依頼すると、開封後の登録作業をそろえやすくなります。
段階 | 担当・作業 | 次へ進む条件 |
|---|---|---|
1.初期準備 | 情シスがABMの組織登録と管理者権限を用意し、調達担当が販売店との組織情報の連携を進めます。 | 対象シリアル番号がABMに表示され、端末の所有部署が台帳と一致します。 |
2.トークン連携 | 情シスがABMのデバイス管理サービスとMDMを連携し、APNs証明書とAppとブックの接続も設定します。 | MDMへの端末同期とアプリライセンス同期が成功します。 |
3.プロファイル割り当て | 端末をMDMへ割り当て、ADEの登録プロファイル、認証方法、部署別設定を用意します。 | 登録必須・削除制御・設定画面の扱いが意図した値になります。 |
4.アクティベーション | 担当者または利用者が端末を起動してネットワークへ接続し、組織の登録画面から設定を進めます。 | MDM管理画面に登録済みと表示され、管理コマンドへ応答します。 |
5.配布・引き渡し | 情シスが業務アプリ、Wi-Fi、証明書、パスコード制限を配布し、利用者へ引き渡します。 | 業務アプリへのログインと、紛失時の連絡手順まで利用者が確認します。 |
APNs証明書、ADE用トークン、Appとブックのトークンは、一つの更新だけで全連携を維持できると考えず、管理台帳では別々の行に記録します。初期設定用のネットワークに認証画面や通信制限がある場合は、登録が途中で止まらないか、配布場所と同じ回線で試します。
自動化する工程と人が承認する工程の分け方は、ゼロタッチでのキッティング自動化でも解説しています。自動登録後にアプリが届くまで待つ工程や、利用者本人の認証は残るため、初回ログインまでを受け入れ条件に含めます。
Apple Configuratorによる既存端末の追加
ABMに未登録の既存iPadも、対応条件を満たせばApple Configuratorで後から追加できます。
量販店などで購入した端末を、調達元から自動割り当てできないという理由だけで対象外にはしません。ただし、Configuratorで組織管理へ追加する工程では初期化を伴うため、利用中の私有端末へ無断で実施する運用は避けます。会社所有への移管やデータ退避を終えてから作業します。
資産の所有者、対応OS、端末状態、必要なConfiguratorの実行環境を整理します。
業務データの退避とアクティベーションロックの解除を済ませ、端末を消去します。
対応するMacまたはiPhoneのApple Configuratorで、対象iPadをABMへ追加します。
ABMでMDMへ割り当て、MDM側へ同期してADEの登録プロファイルを適用します。
セットアップを進め、監視状態・管理登録・アプリ配布を実機で検証します。
Configuratorで追加した端末は、調達元から割り当てた端末と登録経路が異なります。削除不可を設定した端末と同じ前提で扱わず、利用者が管理登録を解除できるかを実機で試し、結果を台帳に残します。厳格な制御をすぐ必要とする用途では、調達元からABMへ登録できる端末を割り当てます。
段階展開の受け入れ条件
全社配布前には、通常利用と例外処理を同じ検証端末で試します。
営業用iPhone、共有iPad、持ち出し禁止端末などから代表機を選び、アプリ更新、回線切り替え、パスコード忘れ、紛失モード、消去・再登録を実行します。登録成功だけを合格にすると、返却時に解除コードが取れない、必要アプリが配れないといった問題が本番で残ります。

▲ ABM連携によるiPad・iPhoneの登録から利用者へ配布するまでの5段階の手順です。
MacとWindowsを含むMDMの選定基準
MacやWindowsも管理する場合は、管理画面の統合数より、各OSで実行する作業を同じ粒度で比較します。
macOS管理の検証項目
MacのMDM選定では、FileVaultの鍵預託、OS更新、アプリ配布、ローカルアカウント管理を実機で試します。
「macOS対応」と記載された製品でも、配布できる設定やインストーラーの扱い、更新の延期・強制方法は同一ではありません。Apple端末専用の製品と複数OS対応の製品を比べるときは、機能の有無に加え、管理者が何回操作するか、失敗端末をどう抽出するかまで記録します。
比較軸 | Macでの検証 | 混在環境での判断 |
|---|---|---|
暗号化・復旧 | FileVault有効化、鍵預託、復旧後の鍵更新 | WindowsのBitLocker回復キーも、適切な権限で管理できるか試します。 |
OS更新 | 更新期限、再起動通知、未適用端末の抽出 | OSごとの期限差を残したまま、一つの報告書へ集約します。 |
アプリ配布 | ストアアプリ、独自パッケージ、更新失敗時の再配布 | モバイル用アプリ配布とPC用ソフト配布を別々に試します。 |
ID・権限 | 利用者の認証、管理者権限、退職者の処理 | 既存ID基盤と連携し、退職処理の起点を統一します。 |
ログ・台帳 | 管理操作ログ、最終通信、設定適用結果の出力 | APIかCSVで資産台帳と照合できれば、管理製品を無理に一本化しません。 |
ID基盤との役割分担
MDMは端末の状態を管理し、ID基盤は利用者の認証とアクセス判定を担当します。
Microsoft Entra IDやOktaと接続する場合は、対応する連携方式と必要ライセンスを分けて設計します。Microsoftの条件付きアクセスの概要を踏まえ、端末準拠を条件にする対象アプリ、例外用アカウント、登録前の初回アクセス経路を定めます。条件付きアクセスのすべてがMDMを必須とするわけではないため、端末状態を使うルールに対象を絞ります。
KandjiなどApple端末向け製品と別の管理基盤を併用するなら、シリアル番号を共通キーにして台帳を突き合わせます。具体的な連携作業は、KandjiとAdminaの連携手順と注意点で扱っています。
▶ 関連記事: BitLockerとは?有効化・無効化の手順と法人の設定管理
MDM導入・運用の4大失敗パターンと対策
MDMの手戻りは、登録方法の取り違え、BYODの説明不足、遠隔消去への過信、証明書更新忘れを配布前に検証すると減らせます。
失敗1:登録方式と削除制御の取り違え
ABM登録済み、監視対象、管理プロファイル削除不可は、同じ状態を表す言葉ではありません。
調達元からの割り当て、Configuratorによる追加、利用者による手動登録を台帳で区別します。社用端末で登録解除を制限する場合は、ADEプロファイルの設定と端末の実際の削除操作を照合します。Configurator追加端末は利用者による解除操作の可否を実機で試し、Androidは管理モードごとに別のテスト項目を使います。
失敗2:BYODの管理範囲の説明不足
私有端末を利用する従業員には、会社が取得する情報と消去できる範囲を登録前に示します。
「個人情報は見えません」と一括して説明せず、端末識別情報、業務アプリ情報、位置情報の利用有無、個人写真などの扱いを項目別に示します。ユーザー登録や仕事用プロファイルを採用する場合も、登録解除後に業務サービスへアクセスできないかまで試します。BYODを希望しない従業員には社用端末を割り当て、同意を業務継続の唯一の条件にしない運用を用意します。
失敗3:リモートワイプへの過信
紛失端末がオフラインなら、消去指示を送信しても即座に実行されたとは判断できません。
紛失時は、端末へのロック・消去指示と並行して、ID基盤側でセッション失効、トークン無効化、業務サービスのアクセス停止を行います。管理画面の「送信済み」と端末の「実行完了」を分けて記録し、未達なら監視を続けます。初期設定では暗号化とパスコードを適用しますが、解除済み端末の不正操作など、暗号化だけでは防げないリスクも残ります。
暗号化消去は、復号鍵を抹消してデータを読めなくする方法です。廃棄・返却では単に消去コマンドを送るのではなく、対象媒体に適した方式と完了記録を残します。
失敗4:APNs証明書の更新忘れと誤作成
APNs証明書が期限切れになると、管理通知が届かなくなります。新規作成になった場合は、登録済み端末の再登録が必要になることがあります。
APNs証明書は、作成に使ったApple Accountで更新します。証明書は原則1年ごとの更新対象です。期限切れの証明書は元の証明書を更新して復旧できず、新規作成になる場合があります。新規作成後は登録済み端末の再登録が必要になることがあるため、更新は期限前に完了させます。
失効に気づいたら、まず作成に使ったApple Account、証明書の識別情報、MDMに登録済みの証明書を照合します。更新可能なら同じ証明書を更新し、テスト端末への管理指示が復旧してから全体を監視します。更新先を特定できない段階では、新規作成の前に、登録済み端末への影響(再登録の要否)を評価します。
推奨する社内期限 | 担当・処理 | 完了条件 |
|---|---|---|
満了60日前 | 主担当が証明書・トークンの一覧を確認します。 | 更新用アカウントと認証手段を利用できます。 |
満了30日前 | 主担当が更新し、副担当が識別情報を照合します。 | MDMへの反映とテスト端末の応答が成功します。 |
満了7日前 | 責任者が未完了項目を引き取ります。 | 更新済み記録が残り、未処理案件がありません。 |
▶ 関連記事: 【2026】ワイプとは?リモートワイプの仕組みとPC消去手順
導入後の監査・返却・障害復旧の運用
本番運用では、設定変更の記録、利用者の異動・退職、端末返却、障害時の復旧を一つの端末台帳で追跡します。
体制に合わせた担当分担
運用モデルは従業員数だけで区切らず、実際に担当できる人員と対応時間で決めます。
専任者がいなければ、登録・更新・紛失対応のどこを委託するかを契約に記載します。複数担当者がいる場合は、設定変更の実行者と承認者を分けます。拠点やOSが多ければ、全社共通ポリシーと部署例外を別グループにし、例外ごとに責任者と終了日を持たせます。規模を理由に機能を増やすのではなく、未対応になる業務を埋めます。
ログ監査とデータ保持
監査で使うログは、取得項目と保存期間、外部出力の方法を契約前に決めます。
少なくとも、管理者のログイン、設定変更、キー閲覧、ロック・消去命令、端末の最終通信と実行結果を対象にします。管理画面で閲覧できても保存期間が短ければ、社内の保存基準を満たせません。APIを使えるなら定期取得し、APIがなければCSVを定期保存する担当と日を決めます。
個人情報を扱う端末では、個人情報保護委員会の通則編ガイドラインに沿って安全管理措置を検討します。
返却・退職時の処理順序
返却端末は、利用者のアクセス停止、データ回収、ロック解除、消去、再登録の順で処理します。
人事・所属部門の確定情報を起点に、業務アカウントと有効なセッションを停止します。
業務データを承認済みの保存先へ回収し、私有端末なら業務領域だけを対象にします。
会社所有端末のアクティベーションロックと必要な回復手段を整理します。
消去指示の完了を記録し、次の利用者用に登録・アプリ配布を試します。
再配布する端末はABMから解放せず、売却・譲渡する端末だけ別の承認手順で組織から外します。
端末を初期化しただけでは、利用者のアカウントやクラウド上のセッションまで停止できません。逆に、アカウントを停止しただけでは端末内のデータは消えません。退職処理では、この二つを別の完了欄にします。
障害時の切り分けと復旧記録
管理コマンドが届かない場合は、端末一台の問題か、組織全体の問題かを先に切り分けます。
一台だけなら電源・通信・登録状態を調べ、複数台なら証明書、トークン、ネットワーク変更、サービス障害を順に追います。復旧作業では一台で変更を試し、成功後に対象を広げます。台帳のシリアル番号・利用者・最終通信を自動照合する場合は、MDM連携でデバイス台帳を一元管理する方法も使えます。
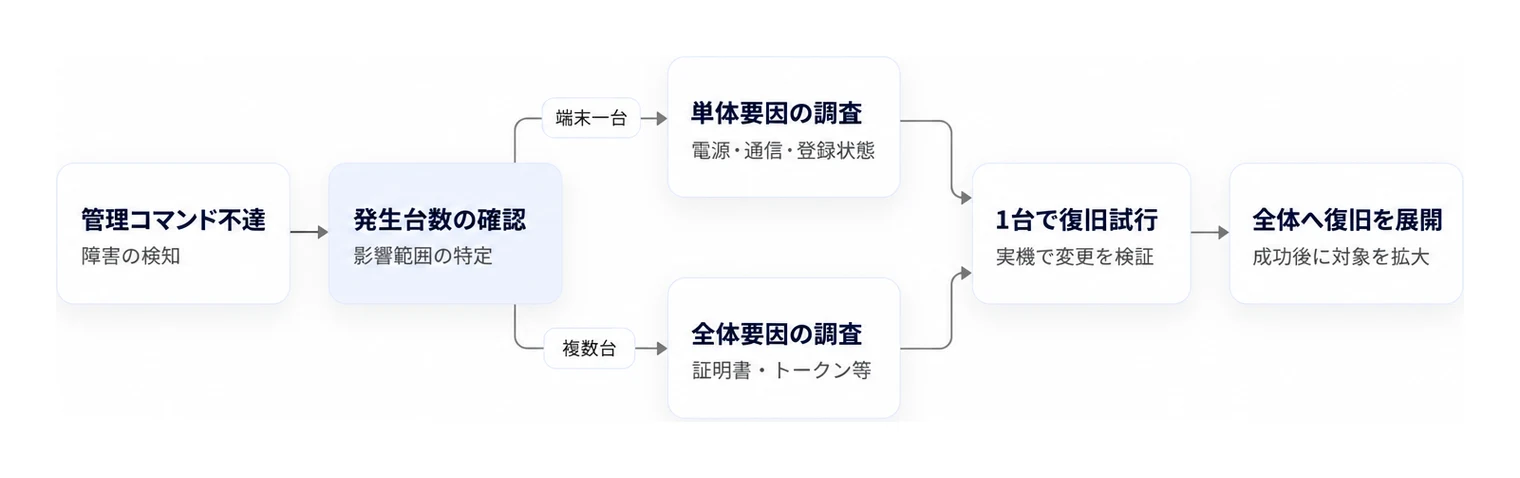
▲ 管理コマンドが届かない場合に影響範囲を切り分けて復旧を進める判断フローです。
まとめ
iPad・iPhoneのMDM導入では、ABMへの登録方法とライセンス条件を先にそろえ、端末の配布から返却までを実機で試します。アクティベーションロックの解除コード、FileVaultの回復キー、APNs証明書は別々に管理し、更新・閲覧権限を混同しません。
明日着手するなら、端末一覧に「所有形態・OS・ABM登録経路・利用者・返却予定」を追加します。その一覧から代表機を選び、登録、業務アプリ配布、消去、再登録を一巡させ、見積総額と担当者の作業時間を確定します。
必須(全構成):ABMへの登録経路を台帳に記録し、APNs証明書・ADEトークン・Appとブックのトークンの期限と更新担当を別々に決め、返却時にバイパスコードを取得できるか代表機で試す。
複数OS:Androidは管理モードごと、MacはFileVaultの鍵預託と復旧後の鍵更新をそれぞれ試し、退職処理の起点をID基盤に統一する。
比較時:課金単位と税区分、初期費用と支援費、最低契約台数と更新日、ログの保存期間を、全候補で同じ条件にそろえる。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





