
>
>
公開日
ユミルリンク 不正アクセスの第2報を基に、Cuenote FCの49システム・延べ51,628,280件の影響と利用企業の対応を整理。第1報との違い、影響公表企業、対象情報、パスワード変更や配信停止の判断、不審メール対策を一次資料から解説します。2026年10月27日時点。
第2報の要点(2026年10月27日時点)
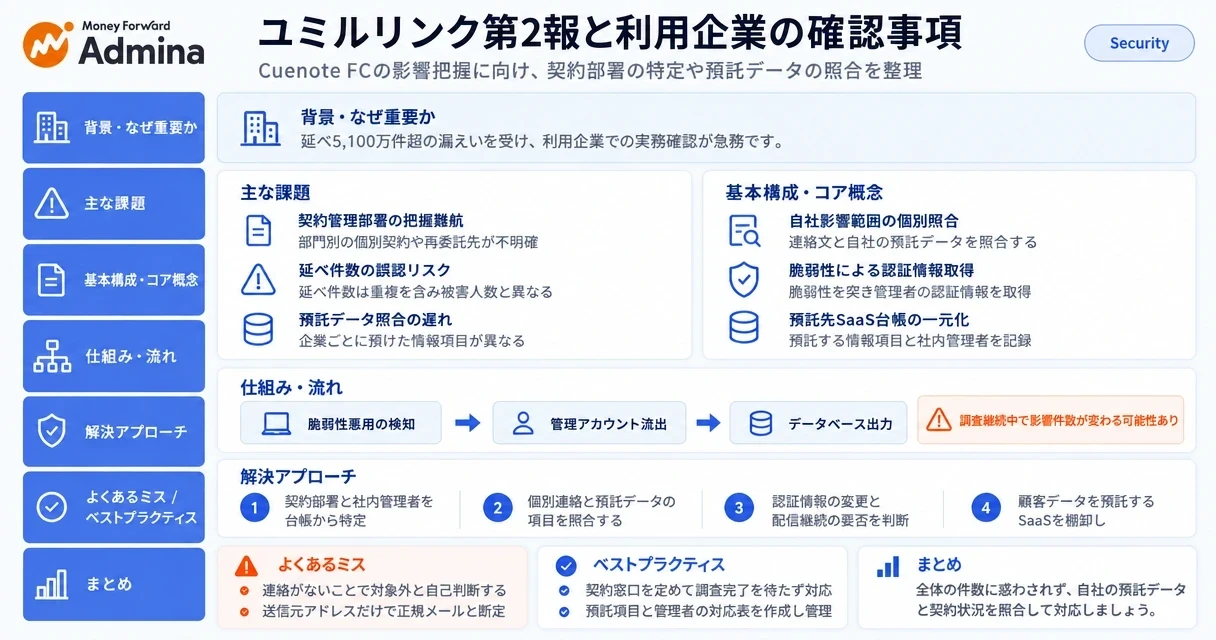
ユミルリンクは2026年10月26日、メール配信サービス「Cuenote」への不正アクセスについて第2報を公表しました。Cuenote FCの49システムでデータが出力された痕跡があり、メールアドレスを含む情報は延べ51,628,280件です。16システムは件数を調査中で、件数は増える可能性があります。
何が起きたか | ライブラリの脆弱性を突かれ、サポート・品質管理担当者の認証情報の取得、不正プログラムの設置、データベースからのデータ出力が行われました(第2報)。 |
|---|---|
件数 | Cuenote FCの49システムで延べ51,628,280件。延べ件数のため、そのまま人数にはなりません。Cuenote BASEでは契約者情報190件が閲覧可能な状態でした。 |
対象の情報 | メールアドレスを含む情報です。含まれる項目は利用企業ごとに異なり、調査完了後に報告されます。 |
影響のないサービス | Cuenote SR-S、SMS、Auth、Survey、Push、安否確認は影響なしとされています。 |
利用企業がまずやること | 契約部署と管理者を特定し、ユミルリンクからの個別連絡と、預けているデータの項目を照合します。管理画面のパスワード変更と二段階認証も、第2報で求められています。 |
情報は2026年10月27日時点です。最新の状況はCuenoteの障害情報ページで更新されます。第3報が出た場合は、この記事も更新します。公表された事実と編集部の提案を分けて説明します。
第2報で何がわかったか
第1報では5システムとされていた範囲が、その後の調査で広がりました。件数の増加は「上方修正」ではなく、調べる範囲が広がった結果です。
比較軸 | 第1報 | 第2報 |
|---|---|---|
公表日 | ||
Cuenote FCのシステム数 | 5システム | 49システム(不正アクセスの試行は81システム) |
件数 | メールアドレスを含む情報 延べ約900万件が出力されたと試算 | 延べ51,628,280件(16システムは件数を調査中) |
手口 | プログラムの脆弱性、サポート・品質管理担当者の認証情報の取得、不正プログラムの設置とデータ出力、他システムへの認証の試行 | 左記に加え、不正プログラムを介した他システムのデータ参照、ログイン時のセッション情報の取得による不正ログイン |
Cuenote BASE | 記載なし | 1システムで契約者情報190件が閲覧可能な状態 |
試行・出力・閲覧可能な状態の違い
第2報によると、Cuenote FCで不正アクセスの試行があったのは81システムです。複数の企業で共用する3システムでは漏えいはなく、単一企業向けの78システムのうち49システムでデータ出力の痕跡がありました。81システムすべてで情報が漏えいしたわけではありません。
Cuenote BASE(ユミルリンクの顧客管理システム)は、契約者情報190件(企業名・氏名・電話番号・メールアドレス)が「閲覧可能な状態」だったとされ、Cuenote FCの「出力」とは書き方が異なります。190件はCuenote FCの件数に足しません。
延べ51,628,280件は重複を含む件数で、同じ数の個人が対象という意味ではありません。調査中の16システムがあるため、確定した数字でもありません。
判明した手口と未確認事項
第2報は原因を「ライブラリの脆弱性」と記載しています。その脆弱性からサポート・品質管理担当者の認証情報が取得され、不正プログラムの設置、データベースからの出力、他システムのデータ参照、セッション情報を使った不正ログインへと広がりました(第2報)。ライブラリ名、CVE番号、攻撃者、侵入が始まった時期は公表されていません。
対象情報と届出
Cuenote FCに保存される情報として、第2報は、アドレス帳(メールアドレスと、氏名・都道府県・生年月日など企業ごとに異なる付属情報)、配信記録、Webアクセス記録、サービス利用者情報(利用企業の担当者の氏名・メールアドレス・住所・電話番号)を挙げています。どの項目が含まれていたかは企業ごとに異なり、調査完了後に報告されます。
届出は、警視庁(10月19日)、個人情報保護委員会(10月19日)、JIPDEC(10月20日)に行われ、IPAには原因の特定後に届け出る予定です。
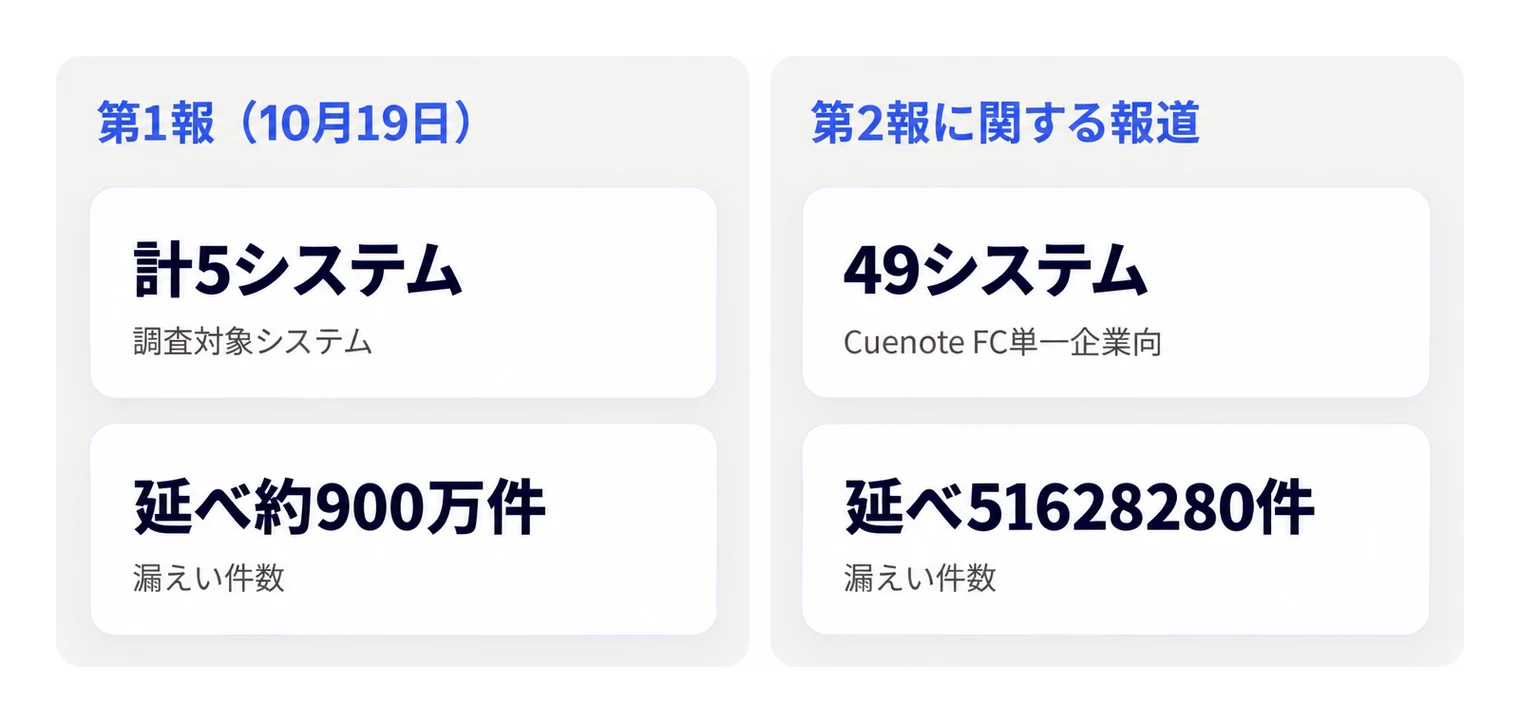
▲ 報道された第1報と第2報における対象システム数および漏えい件数の比較。
時系列
ユミルリンクは10月16日に異常を確認し、修正や予防停止を進めながら調査範囲を広げています。
ユミルリンクは、不正アクセスに関する第2報の経緯表で、以下の対応と判明事項を公表しています。サービスの停止・再開と調査の進展を分けて読むと、利用企業が受け取った連絡や自社の対応記録と照合できます。
日付 | 公表された対応・判明事項 |
|---|---|
10月16日 | 異常を検知しました。脆弱性を狙った攻撃を特定して修正を適用し、Cuenote BASEを停止しました。 |
10月17日 | 不正プログラムを確認し、外部セキュリティ会社へ協力を要請しました。 |
10月18日 | サポート・品質管理アカウントの削除を開始しました。特定データセンターのシステムを予防停止し、管理画面・APIへの接続元をIPアドレスで制限しました。 |
10月19日 | 警視庁と個人情報保護委員会へ届け出ました。 |
10月20日 | 予防停止したシステムを順次再開しました。JIPDECへ届け出るとともに、不審メールへの注意を呼びかけました。 |
10月22日 | 全システムを対象に、過去にさかのぼる調査を開始しました。 |
10月25日 | 新たにデータの出力記録を確認しました。 |
10月26日 | 新たに判明した企業へ連絡し、第2報を公表しました。 |
同じ第2報で、ユミルリンクはIPAへの届出を原因特定後に予定していると説明しています。各機関への届出は、それぞれの機関が本件の注意喚起を発表したという意味ではありません。
10月20日の順次再開は、調査完了を意味しません。その後も調査対象が広がり、新たな出力記録が判明しています。自社の記録を照合する場合は、再開通知と漏えいに関する個別連絡を分けて扱います。両方が残っていれば受信日と判断内容を別々に記録し、再開通知しかなければ、それだけを根拠に「自社への影響なし」とは判断しません。
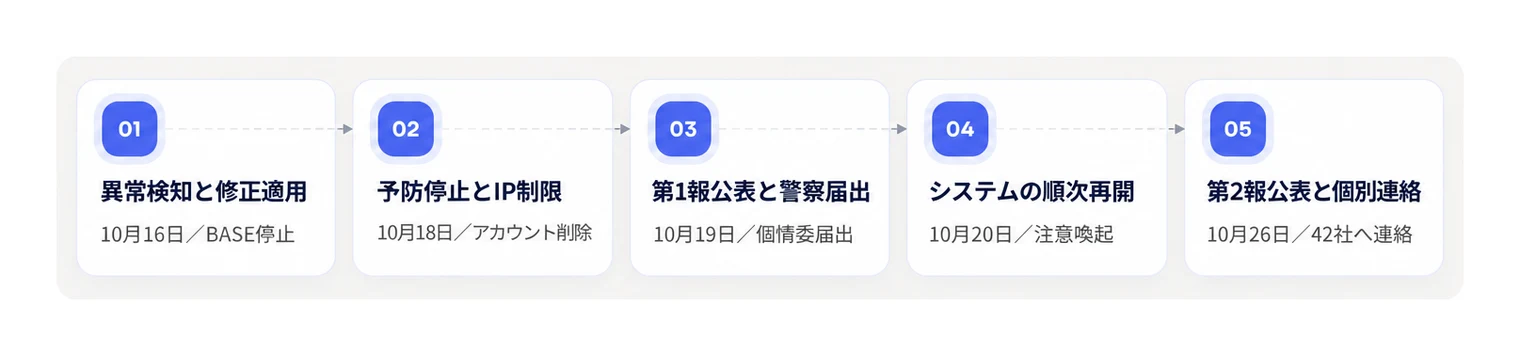
▲ ユミルリンクによる不正アクセス検知から第2報公表までの対応経緯。
影響を公表した利用企業
利用企業が公表した対象情報や件数は、企業ごとに異なります。以下は、各社の公式発表で確認できた内容です。
社名・サービス | 公表日 | 件数 | 対象の情報・対応 |
|---|---|---|---|
JR東海・JR西日本・JR九州(エクスプレス予約・スマートEX) | ユミルリンクにて確認中 | メールアドレス、会員ID、氏名(カタカナ)、会員種別。漢字氏名・生年月日・住所・電話番号・カード情報は対象外 | |
毎日新聞社 | 記載なし | ニュース・イベント案内の受信者のメールアドレス等。カード情報は含まない。10月21日に配信を再開したが、26日に再び停止 | |
サイボウズ | 確認中 | メール配信に関わる個人情報。10月20日時点では対象外とされていたが、26日に漏えいの可能性が高いとの連絡を受けた。kintone、Garoonなどのデータへの影響はないとしている | |
野村證券(i-Port) | 記載なし | メールアドレス等。口座・ポートフォリオの情報は含まない | |
大日本印刷(honto) | 調査中 | メールマガジンを許諾した人の氏名・メールアドレス・内部識別番号 | |
埼玉県(ぷらっとさいたま、再委託先経由) | 669者 | 法人名・担当者名・メールアドレス・業種 | |
アスマーク(D style web) | 未確定 | メールアドレス・氏名など | |
アイスタイル | 記載なし | Cuenoteの利用を段階的に停止 |
サイボウズと毎日新聞のように、第2報の前後で判断が変わった例があります。件数や対象は今後変わる可能性があり、「影響なし」とした公表も、その時点の判断として読む必要があります。
他社の件数よりも、自社が預けている情報に同じ種類の項目があるかを確認する材料として使います。JR3社のように「カード情報は対象外」とする説明も、その会社の範囲の話で、すべての利用企業に当てはまるわけではありません。

Cuenote を契約している会社が今週確認すること
まず、Cuenoteの契約部署と管理者を特定してください。その後、預託データと個別連絡を照合し、認証情報の変更と配信継続の判断に進みます。
以下の6項目は、今週の対応を進めるための実務表です。担当の割り振り、着手順、結果に応じた行動は編集部の提案であり、ユミルリンクが指定した手順ではありません。契約窓口を決めたら、影響調査の完了を待たず、認証情報への対応と配信経路の確認を並行して進める構成です。
番号 | 確認・対応 | 担当の例 | 根拠区分 | 結果に応じた行動 |
|---|---|---|---|---|
① | 契約の有無と管理部署を把握します。契約書・請求記録・社内のサービス台帳を照合し、マーケティング・広報・事業部門が個別に契約している利用も棚卸し対象に含めます。 | 購買・経理、情報システム、各利用部門 | 編集部の提案です。 | 契約が見つかれば、管理部署をユミルリンクとの連絡窓口に定めます。見つからなければ「利用なし」で終了せず、メール配信などの委託先に、再委託先を含むCuenote利用の有無を照会します。間接利用が判明した場合は、委託先を通じて調査結果を受け取る担当を決めます。 |
② | 個別連絡の有無と、サービスに預けたデータを突き合わせます。アドレス帳に登録した属性、取り込んだファイルの項目、配信記録などを整理し、連絡文に記載された対象と比較します。 | 契約管理部署、配信担当、情報管理担当 | サイボウズは、Cuenote FCについて個人情報漏えいの可能性の連絡を受けたと公式発表しています。突き合わせの手順は編集部の提案です。 | 連絡があれば、通知されたシステムと自社の契約・預託項目を対応付けます。連絡がなくても、利用実績がある、登録窓口が不明、委託先経由で利用している場合は照会に進みます。個別連絡がないことだけを理由に対象外とは判断しません。 |
③ | 管理画面のパスワード変更、同じパスワードの使い回し先の変更、二段階認証の設定状況を確認します。二段階認証は、パスワードに加えて別の認証手段で本人確認する仕組みです。 | 情報システム、管理者アカウントの利用者 | ユミルリンクは第2報の「お客様へのお願い」で、ログインパスワードの変更、同じパスワードを使っている他サービスの変更、二段階認証の設定を求めています。 | 使い回しがあれば、他サービスも変更対象に含めます。二段階認証を利用でき、未設定なら設定を進めます。設定可否や変更方法が不明なら契約窓口から問い合わせます。パスワード変更後も、影響範囲の調査やログの確認は継続し、変更だけで本件への対応を完了扱いにしません。 |
④ | 配信の継続・一時停止と、外部システムとの連携を遮断する範囲を判断します。配信担当は、予約配信、データの受け渡し先、停止によって遅れる案内を一覧にします。 | 配信担当、情報システム、事業責任者 | 利用企業の公表では、配信の停止(JR3社、毎日新聞、アイスタイル)や連携の遮断(大日本印刷)が行われています。停止・継続の条件は編集部の提案です。 | 影響を受けた配信経路や連携範囲を特定できなければ、該当経路の一時停止を判断します。影響範囲を分離できる場合は停止範囲を限定し、継続する経路の条件を記録します。停止による顧客案内の遅延も評価し、利用可能な別経路があれば代替連絡手段を用意します。全面停止を前提にはしません。 |
⑤ | ユミルリンクに、出力された項目・件数と、判断の根拠となる証跡の提供を求めます。証跡とは、処理やアクセスの事実を確認するためのログなどの記録です。 | 契約管理部署、情報システム、情報管理担当 | アスマークは、出力されたデータの項目・件数・証跡の提供をユミルリンクに求めると公表しています。依頼文の記入欄は編集部の提案です。 | 回答を得られた項目は、②で整理した預託データと照合します。件数だけでは対象者を特定できない場合は、対象を絞り込むための追加情報を依頼します。回答が未確定なら、未確定の理由と次回連絡の予定を確認し、社内の判断資料に残します。 |
⑥ | 情報管理・法務担当が、個人情報保護委員会の公式ガイドラインに照らして、同委員会への報告と本人への連絡の要否を検討します。対象項目、対象者、判明した事実、残る不明点を同じ資料にまとめます。 | 情報管理、法務、顧客対応担当 | 社内の判断手順に関する編集部の提案です。すべての利用企業に同じ報告・連絡義務が生じるとは断定しません。 | 対象項目が判明した場合は、報告・連絡の要否を判断し、必要な通知対象と案内内容を整理します。未確定なら調査を継続しつつ、問い合わせ窓口や案内文を準備します。不明点を推測で埋めず、確認済みの事実と調査中の事項を分けて管理します。 |
⑤の依頼文には、次の記入欄をそのまま利用できます。回答を受け取った担当者は、各欄を「回答済み」「未確定」に分け、未確定事項を誰が引き継ぐかまで記録します。
対象契約・システム:____
対象期間:____
出力項目・件数:____
根拠となるログ等:____
未確定事項と次回連絡:____
管理画面の認証対策と、預託データへの影響調査は別の対応として管理します。
今週の社内共有では、単なる実施済みチェックではなく、「判明した事実/未確定事項/担当/次の行動」をそろえます。契約が見つからない、連絡が来ない、パスワードを変えたという理由だけで調査を閉じない運用にします。
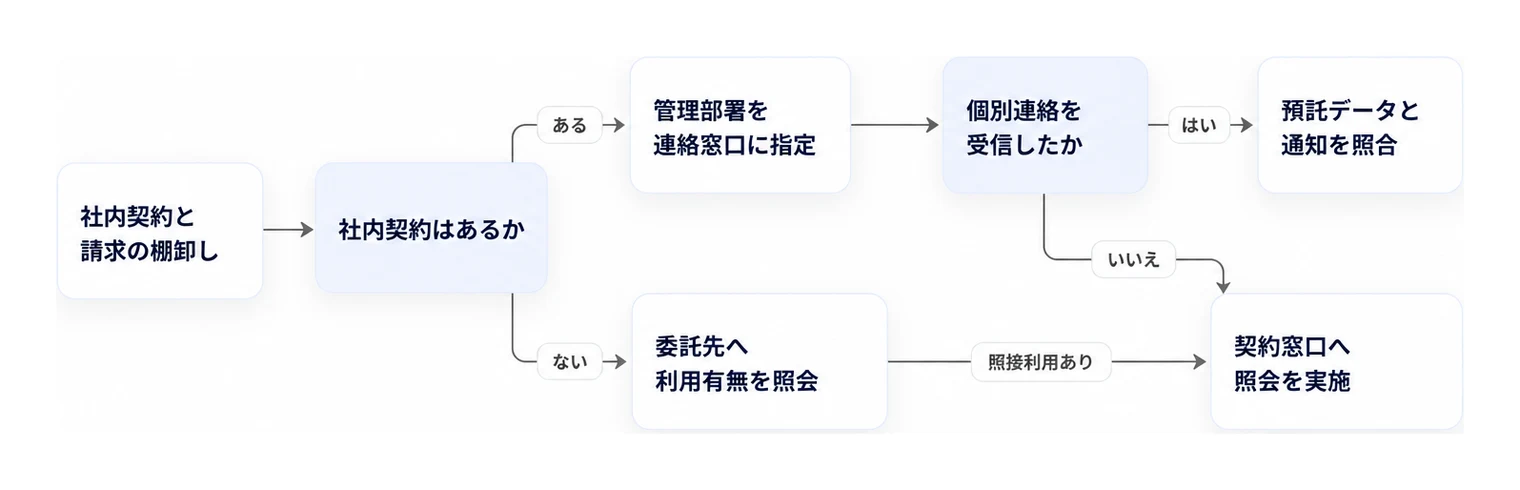
▲ Cuenoteの契約状況と個別連絡の有無に応じた利用企業の確認手順。
自社の名前やドメインで不審なメールが送られたとき
ユミルリンクは10月20日、同社のドメインが使われた不審メールについて、返信やリンク操作をせず削除するよう呼びかけています。ユミルリンクの10月20日付の不審メールに関する注意喚起では、以下の識別情報と、受信した場合に避ける操作を案内しています。
項目 | 公式注意喚起の内容 |
|---|---|
件名 | 「ご利用確認のお願い」「利用内容確認のご依頼」 |
送信者表示と送信元 | 表示名「セゾンカード」「SAISON」で、送信元はinfo@cuenote.jpとされたメール |
受信時の対応 | 返信、URLへのアクセス、QRコードの読み取りをせず削除します。 |
送信者の表示名やアドレスだけで、正規メールとは判断しません。この注意喚起で確認できるのは「同社のドメインが使われた」という範囲までです。Cuenoteの仕組みから送信されたとまでは確認できません。また、info@cuenote.jpというアドレスだけを根拠に、そこから届くすべてのメールを正規または不正と一括判定する扱いも避けます。
自社の顧客向けに注意喚起を作る場合は、編集部の提案として、次のひな型を使えます。角括弧の箇所を自社で確認した内容に置き換え、未確認の特徴を実際に発生した事実として載せない構成です。
記載項目 | 顧客向け告知の記載例 |
|---|---|
確認した件名・表示名 | 当社名をかたる不審メールを確認しています。確認した件名は[件名]、表示名は[表示名]です。 |
避ける操作 | 該当する不審メールには返信せず、本文のURLへのアクセスやQRコードの読み取りをせずに削除してください。 |
正規の確認窓口 | ご不明な点は、不審メール内の連絡先ではなく、[公式サイト上の問い合わせ窓口]で受け付けます。 |
公表日・更新日 | 公表日:[日付]/更新日:[日付] |
自社名義の不審メールを確認できた場合は、件名や表示名などの具体的な特徴を掲載します。未確認なら、ひな型の「確認しています」は使わず、自社で発生したとは断定しません。確認済みの他社の注意喚起を紹介する場合も、自社の被害とは区別し、判明している事実と顧客に取ってほしい行動に限定します。告知の更新時も、特徴が追加されたのか、案内する行動が変わったのかを明記すると、顧客が変更点を判断しやすくなります。
メール配信など、顧客データを預けている SaaS の棚卸し
顧客データの預託先と管理者アカウントを対応付けると、委託先で事故が起きた際の照会先と調査範囲を整理できます。
今回は、サポート・品質管理担当者の認証情報が入口の一つになりました(第2報)。以下の棚卸しや権限整理は、この事実とは区別した編集部からの運用提案であり、不要アカウントが本件の原因だったという説明ではありません。
顧客データを預けているSaaSがある場合は、サービス名だけでなく、預託する情報項目と、その情報にアクセスできる社内外の管理者を同じ台帳に記録します。メール配信などの用途で分けたうえで、次の表をSaaSごとに埋める形式にすると、契約部署への照会と権限点検をつなげられます。
SaaS名 | 契約部署 | 預託する情報項目 | 社内管理者 | 委託先のサポート権限 | 退職・異動者の残存アカウント | 事故時の連絡先 |
|---|---|---|---|---|---|---|
利用サービス名を記入 | 契約を管理する部署を記入 | 実際に預けている項目を列挙 | 管理者名と責任者を記入 | 閲覧・変更・出力の可否を記入 | 有無と対象アカウントを記入 | 委託先窓口と社内担当を記入 |
不明な欄は空欄にせず「未確認」とし、照会担当を添えます。特に、契約担当者と管理者が同一とは限らないため、契約書の担当者名だけで権限点検を完了扱いにしない運用にします。
社内管理者を特定できる場合は、管理画面のアカウント一覧と台帳を照合し、権限点検に進みます。特定できなければ、契約部署と請求情報をたどり、管理責任者を割り当ててから一覧を取得します。
退職・異動者のアカウントが残っている場合は、業務の引き継ぎ状況を整理し、不要なアカウントを削除します。異動後も利用する場合は、現在の担当業務に必要な権限だけを残します。
委託先のサポート権限がある場合は、アクセスできる情報項目、操作内容、利用条件を照会します。常時の権限が不要なら、作業時に限定する運用を委託先と調整し、制限できない場合はその範囲を台帳に残します。
権限の見直しはSaaSの特権アクセス点検、委託先を通じたリスクの補足はサプライチェーン攻撃の解説を参照できます。ここでは対策全般に広げず、「どのデータに、誰が、どの権限で触れられるか」の対応関係を整理します。
台帳に載っていない利用先は、経理の支払い履歴や各部門へのヒアリングから洗い出します。利用先の把握と、本件の漏えい有無の判定や侵入防止は別です。検知したSaaSも棚卸し表に追加し、預託データと管理者を対応付けます。
Admina は、ログイン情報・ブラウザ拡張機能・Admina Tracker・支払い履歴の4つの方法で、情シスが把握していないSaaSの利用を検知します(シャドーIT・AI検知)。Cuenote FCの製品情報はSaaSデータベースにまとめています。個人情報が流出したときの対処は「個人情報が流出するとどうなる?」で解説しています。
委託先やSaaS経由の不正アクセスへの備えを含め、9機関の注意喚起をもとにした31項目を「サイバーセキュリティチェックリスト」にまとめています。
よくある質問
自分の情報が対象かどうかは、利用企業ごとの調査結果と公表内容で判断します。
Q:自分のメールアドレスが対象か確かめる方法は?
A:利用企業からの連絡を待ち、登録先の各社が出す公式発表で、対象サービスと対象情報を確認します。2026年10月27日時点で、ユミルリンクの発表や報道に、個人がメールアドレスを入力して対象かどうかを調べられる一括照会窓口の案内はありません。連絡がないことだけでは対象外と判断せず、対象条件が公表されていなければ、自分への影響は未確認として扱います。
Q:延べ件数とは何ですか?
A:延べ件数とは、同じ情報の重複を含むデータ件数であり、そのまま被害人数を表す数字ではありません。第2報では、Cuenote FCの49システムで延べ51,628,280件とされています。ただし、調査は継続しているため、この数字を最終確定値や被害の上限としては扱いません。
Q:カード情報やパスワードは漏れたのですか?
A:第2報では、Cuenote FCはメールアドレスを含む情報(項目は企業ごとに異なる)、Cuenote BASEは企業名・氏名・電話番号・メールアドレスとされています。JR東海のエクスプレス予約・スマートEXに関する発表はクレジットカード番号等の漏えい可能性を否定していますが、これを全利用企業に一般化はできません。漏えいの項目にパスワードは挙がっていません。一方で、Cuenoteを利用する企業の担当者には、管理画面のパスワード変更と二段階認証の設定が求められています。
Q:info@cuenote.jpからのメールは本物ですか?
A:送信元のメールアドレスだけでは本物かどうかを判断できません。ユミルリンクは10月20日の注意喚起で、件名「ご利用確認のお願い」「利用内容確認のご依頼」、送信者表示「セゾンカード」「SAISON」のメールについて、返信やURL・QRコードの操作をせず削除するよう案内しています。不審なメールを受け取った場合は、返信や本文のURL・QRコードの操作を避け、メール内の導線ではなく公式発表と照合して判断します。
Q:Cuenoteは今も使えますか?
A:ユミルリンクは、予防停止したシステムを10月20日から順次再開したと第2報の経緯表で公表しています。ただしその後も調査対象が広がっているため、全サービスが稼働しているとは断定しません。利用企業の管理担当者は、Cuenoteの障害情報・最新情報で自社システムに対応する案内を確認できればその内容に沿って運用し、確認できなければ再開済みと判断せず契約先への照会に進みます。
まとめ
ユミルリンクの第2報(2026年10月26日)で、Cuenote FCの49システム・延べ51,628,280件の情報漏えいが判明しました。16システムは調査中で、件数は増える可能性があります。
原因はライブラリの脆弱性で、サポート・品質管理担当者の認証情報の取得や、セッション情報を使った不正ログインまで広がりました。
Cuenoteを契約している会社は、契約部署と預けているデータの項目を特定し、管理画面のパスワード変更と二段階認証を進めます。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。