
>
>
公開日
最終更新日
Androidのroot化とは、OSの最高管理者権限を取得し、通常は変更できないシステム設定やアプリの動作を変更する行為です。フォントやUIの変更、高度な自動化などに使えますが、起動障害や決済・銀行アプリの利用制限につながる場合があります。
やり方は端末によって異なり、代表的な方式では、ブートローダーのアンロック後に、その端末の公式ファームウェアから用意した起動用イメージへパッチを適用します。
日常用スマートフォンで見た目や使い勝手を変えたい方は、まず標準設定で目的を満たせるかを判断します。開発・研究用端末で検証する方は復元手段を用意し、情シス担当者は業務端末の改造禁止、検知後のアクセス遮断、データ保護を先に決めます。前半で一般利用者向けの判断材料を、後半で企業の管理手順を解説します。

root化とは
この章では、root権限が通常の権限と何が違うのか、ブートローダーアンロックやiPhoneの脱獄とどう区別するのかを整理します。
本記事のポイント
Androidで最高権限を取得すると、標準機能の範囲を超えるカスタマイズや自動化を実行できます。
アプリの利用制限は、端末の状態とアプリ事業者の判定方針によって変わります。
業務端末では改造禁止を原則とし、検証が必要な端末は業務環境から分離します。
root権限と通常権限の違い
最高管理者権限は、通常のアプリに与えるカメラや位置情報の権限よりも広い範囲を操作する権限です。Androidはアプリごとの動作範囲を分離していますが、最高権限を与えた処理は、その境界を越えてシステム設定や保護されたデータへアクセスできる場合があります。
ただし、最高権限を取得しても、暗号化やハードウェア保護を含むすべての制約が消えるわけではありません。権限をどのアプリへ渡すか、いつ許可を取り消すかまで利用者が管理します。
ブートローダーアンロックとroot化の違い
ブートローダーアンロックは起動用ソフトウェアの書き換えを許可する操作であり、最高権限の取得そのものとは別です。ロックを解除しただけでは、通常のアプリが最高権限を取得するわけではありません。
同様に、開発者向けオプションやUSBデバッグの有効化も、端末を改造した証拠にはなりません。端末を管理するときは、開発設定、起動時のロック状態、OSの改変、root権限の有無を分けて扱います。
iPhoneの脱獄との違い
Androidのroot化とiPhoneの脱獄は、標準の制限を越える操作という点で共通しますが、OSの構造や利用する手段が異なります。Androidに対して「Jailbreak」という語を使う例もありますが、一般にはAndroidではroot化、iOSでは脱獄と呼びます。
Androidがオープンソースを基盤としていても、すべての製品がアンロックを許可しているわけではありません。また、法的な扱いはOS名だけでは決まらず、自己所有端末の改変、DRMの回避、コンテンツの複製、他人の端末への操作を分けて判断します。
Androidのroot化でできることとメリット・デメリット
最高権限を取得する利点は標準権限では扱えない設定や処理を変更できる点ですが、日常利用ではアプリの互換性と保守の負担も比較して判断します。操作を誤った場合は、起動不能や情報流出といった深刻な影響につながることがあります。
カスタマイズと自動化の拡張
Androidで最高権限を取得すると、対応するツールやモジュールを使って、システムのフォント、UI、アニメーション、自動処理の対象などを変更できます。Google Pixelで最高権限を取得してできることも、このようなOS側の変更が中心であり、Pixel固有の隠し機能が一律に解放されるわけではありません。
目的 | root化で扱える変更例 | 先に比較する非rootの方法 |
|---|---|---|
見た目の変更 | システム側のフォントやUIへの変更 | テーマ、ランチャー、表示設定 |
内蔵アプリの整理 | 対応する構成でのシステムアプリの削除・置換 | 無効化、通知停止、権限の制限 |
自動化の拡張 | 通常権限では変更できない設定の自動操作 | 標準の自動化機能、許可されたAPIの利用 |
バックアップ・調査 | 対応ツールによる保護領域のデータ取得や調査 | 公式バックアップ、アプリのエクスポート |
システムアプリを完全削除すると、そのアプリを参照する別の機能が動かなくなる場合があります。容量を空ける目的なら、まず無効化やユーザーデータの整理で効果を測り、それで不足する場合に限って検証端末で変更します。
また、カスタムROMの導入と最高権限の取得は別の操作です。ROMを変更しても最高権限を付けない構成があり、権限を取得した公式OSを使う構成もあります。
標準機能との比較による必要性の判断
標準設定で目的を達成できるなら、root化せずに運用するほうが更新や故障対応の手順を増やさずに済みます。2010年代、特にAndroid 2.x〜4.xの時代に書かれた容量不足対策やアプリ削除の手順を、現代の端末へそのまま適用する理由はありません。
端末を比較する際は、機種名ではなく、標準機能、残りの更新期間、必要なアプリでroot化の要否を決めます。「速度を上げたい」なら、空き容量、発熱、バッテリー劣化、常駐アプリを先に調べ、root化によって原因を解消できるかを切り分けます。
Play Integrity APIとアプリ制限の関係
金融機関や決済・DRMアプリは、改ざん検知によって動作を制限する場合があります。Googleが全アプリを一括停止する仕組みではなく、起動を拒否する、決済だけを制限する、追加認証へ進めるなど、サービスごとに処理が異なります。
検証レベル | 判定の意味の概要 | 利用時の読み方 |
|---|---|---|
MEETS_BASIC_INTEGRITY | 基本的な整合性の判定です | この判定だけでメーカー認定や未改変を保証するものではありません |
MEETS_DEVICE_INTEGRITY | 正規のAndroid端末としての整合性を確認する判定です | root化や起動状態の変更が、判定に影響する場合があります |
MEETS_STRONG_INTEGRITY | ハードウェアに基づく証明など、追加条件を含む判定です | OSの世代やセキュリティ更新状態も含めて扱います |
MEETS_STRONG_INTEGRITYが得られない原因をroot化だけに限定せず、端末の対応状況や更新状態も含めて判断します。
Google ウォレット、PayPay、d払い、銀行アプリ、『原神』『ウマ娘』などを使う端末では、各サービスの利用条件を分けて扱います。iD、QUICPay、Suicaを含むおサイフケータイの機能も、アプリ、端末、決済基盤が同じではないため、「一度root化するとすべて永久に使えない」とは判断しません。
更新・保証・安全性への影響
root化後は、OS更新時に改変内容との整合性を保ち、root権限を渡すアプリも管理します。不審なアプリに権限を許可すると、通常より広い範囲の情報や設定を操作される危険があります。
日常用端末では、失敗したときの代替機、データの復元、修理費用まで負担できないなら、権限を取得しない方法にとどめます。
Androidをroot化するやり方と対応端末の判断基準
Androidのルート化は、復元手段を用意してから検証端末で進めます。
公式ファームウェアを使うパッチ方式の流れ
代表的なパッチ方式では、対象端末と一致する公式の起動用イメージを用意し、対応ツールで変更したものを書き込みます。端末によってbootやinit_bootなど対象が異なるため、似た機種のファイルや別の更新版を流用しません。
利用目的を限定します。必要な操作を一つに絞り、標準機能で代替できる場合はそこで終了します。
端末を特定します。型番、販売地域、販売事業者、OSビルド番号を記録します。
復元に備えます。端末外へデータを退避し、公式ファームウェア、復元手順、認証情報を用意します。
アンロック条件を確認します。対象モデルで許可され、データ消去や機能制限を受け入れられる場合に限って次へ進みます。
対応方式を適用します。ツールと端末の組み合わせが一致する場合に、対象イメージへパッチを適用します。
変更後の状態を記録します。起動、通信、権限の付与先、必要なアプリ、復元手順を検証します。
アンロックの前に、写真や連絡先だけでなく、認証アプリ、電子証明書、業務アプリの再登録まで準備し、復旧後に本人確認を完了できない状態を避けます。
メーカー別の対応端末の傾向
最高権限を取得できる端末かどうかは、ブランドよりも具体的な型番と販売条件で判断します。Google Pixel、Xiaomi、OnePlusなどにはアンロックを扱う機種があります。
メーカー・端末群 | 判断時の着眼点 | 検証を止める条件 |
|---|---|---|
Google Pixel | 対象個体のアンロック可否、正確なビルド、公式イメージの一致 | 販売条件で解除できない場合や復元用イメージを用意できない場合 |
Xiaomi | 地域、アカウント、申請条件、対象モデル | 対象機種の解除条件を満たせない場合 |
OnePlus | 地域別モデル、販売事業者、利用可能な復元手段 | 別地域の手順しか見つからない場合 |
Samsung Galaxy | 型番別の解除可否、Knox関連機能への影響 | 必要な機能に不可逆な影響がある場合 |
この表は対応機種の保証リストではなく、購入前・作業前に判断を分けるための表です。メーカーの対象機種向け案内で解除と復元の両方を扱えるなら検証候補にし、解除だけ可能で復元経路がない端末は選びません。
旧式のワンクリックアプリとの違い
古いワンクリック方式と、公式イメージを使うパッチ方式では、権限を得る経路が異なります。Kingroot、Kingo ROOT、iRootなどの名称で流通する古い手順は、特定世代の脆弱性や端末構成を前提にしており、Android 16などへそのまま適用できる根拠にはなりません。
「Android 4対応」「PC不要」という説明だけで、現在の端末へAPKを導入しないようにします。配布元、署名、対応ビルドを特定できないファイルは使わず、旧端末を研究する場合も、日常のアカウントや業務ネットワークから分離します。
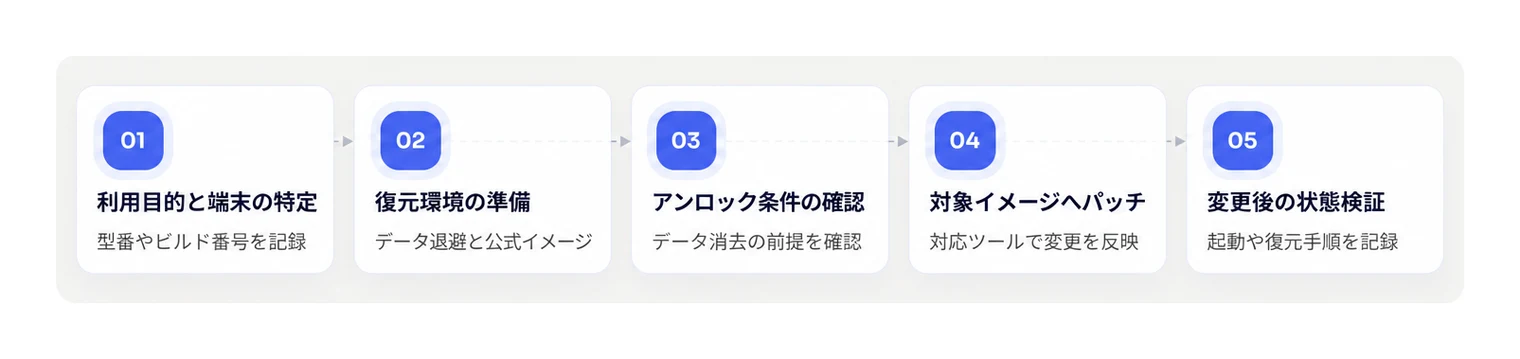
▲ 公式ファームウェアを用いたパッチ方式によるroot化作業の基本手順。
root化ツールの変遷とKernelSU・APatchの仕組み
Magiskはv24.0(2022年1月)でMagiskHideを削除し、ZygiskとDenyListを導入しました。最高権限を扱う仕組みは端末のカーネル構成や導入方式によって分かれています。どの方式でもアプリの整合性判定を通過できる保証はありません。
Magisk・KernelSU・APatchの方式比較
ツールを比較するときは、検知回避の評判よりも、対応する端末、カーネル、導入方式、必要なモジュールを先に揃えます。起動イメージやカーネル側の変更が必要な構成では、OS更新後の保守方法も比較対象に含めます。
ツール | 主な動作の位置づけ | 選定時に照合する条件 |
|---|---|---|
Magisk | 起動用イメージへの変更を通じてroot権限やモジュールを扱います | 対象イメージ、OSビルド、利用するモジュール |
KernelSU | カーネル側で最高権限を制御します | 対応カーネル、導入方式、モジュールの互換性 |
APatch | カーネルへのパッチを通じて権限を扱います | 端末のカーネル構成、対応条件、復元方法 |
KernelSUの公式ガイドでは、KernelSUとMagiskはいずれもモジュールでシステムレスな変更を扱うと整理しています。システムレスとは、元のシステム領域へ直接変更を書き込まず、実行時の仕組みなどで変更を反映する方式を指し、端末が未改変と判定されることを意味しません。
モジュール互換性と検知の限界
KernelSUで使えるモジュールを、Magiskと同じ条件で導入できるとは限りません。同公式ガイドでは、KernelSUモジュールはリカバリーモードからインストールできず、Zygiskを標準では内包しない一方、ZygiskNextを利用する構成を案内しています。
従来のMagiskHideを前提とした手順や、「カーネル側で動くので見つからない」という説明だけでツールを選ばないようにします。端末上のアプリによる確認と、サーバー側で評価する整合性の証明は別であり、一方の確認を通過しても他方の条件を満たすとは限りません。導入後は必要な処理が動くかを検証し、検知回避を業務利用の前提にしません。
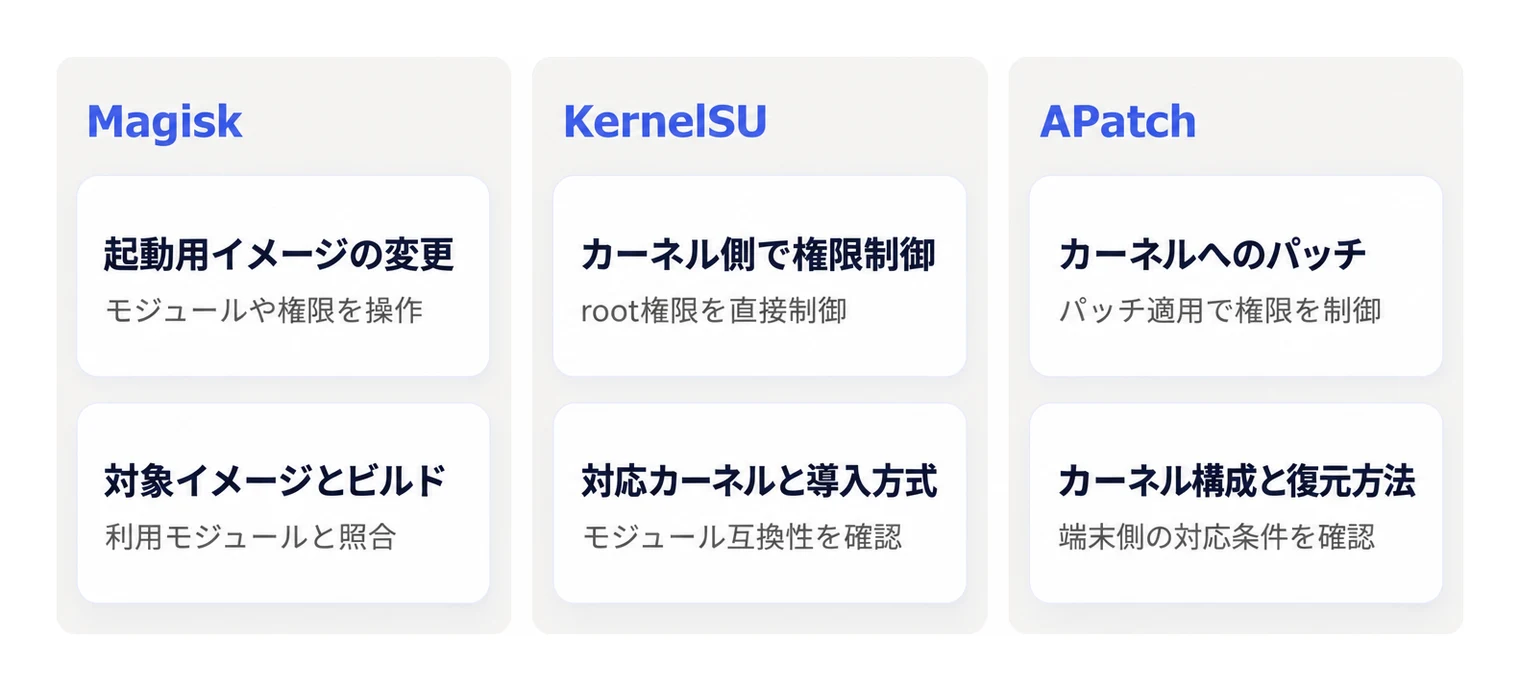
▲ 主要なroot化ツールにおける動作の仕組みと選定条件の比較。
よくある誤解と危険な失敗パターン
root化の失敗を避けるには、データ消去、ソフトウェアの復元、ハードウェアに残る変更履歴を別々に判断します。
初期化とunrootの混同
復元時は、対象機種の公式構成に戻ったことを確かめてから、メーカーの手順に沿ってロック状態を扱います。
Samsung Knoxの仕様の一般化
Samsung Knox eFuseのような不可逆の改変記録を、すべてのAndroid端末に共通する仕様として扱うのは誤りです。Samsung Knoxの公式ナレッジベースは、Knox Warranty Bitを一度だけ書き込めるe-fuseとし、一度トリップすると元に戻せないと説明しています。
対象モデルでは、Knoxサービスを使う機能への影響を区別して扱います。必要な機能に不可逆の制限が生じる構成なら、その端末での検証を中止し、別の検証機を用意します。これを根拠に、他メーカーを含むすべての決済機能が永久に停止すると結論づけません。
文鎮化と復旧不能の混同
起動できない状態でも、復元用の起動モードへ入れるかどうかで対応が変わります。いわゆるソフトブリックでは、公式イメージの復元などで戻せる場合がありますが、保存データを維持できるとは限りません。
ハードブリックでは通常の復元経路を使えず、メーカー設備や基板修理が必要になる場合があります。画面が黒いという症状だけで両者を判定せず、充電、PCからの認識、復元モードへの移行可否を切り分けます。復元用モードに入れない場合は、別機種向けのファイルを試す操作を止め、改変履歴を伝えて修理窓口へ相談します。
更新直後の再作業と設定の放置
OS更新では起動用イメージやカーネルが置き換わるため、更新前のパッチやモジュール構成を使い回さないようにします。更新後は、対象ビルドとの一致、起動、権限の付与先、必要なアプリの動作を再点検します。
Verified Bootも、単に「一文字変えたら必ず文鎮化する」という仕組みではありません。起動時の検証結果はロック状態、署名、対象パーティションなどに関係するため、エラーの原因を特定せずに書き換えを重ねないようにします。
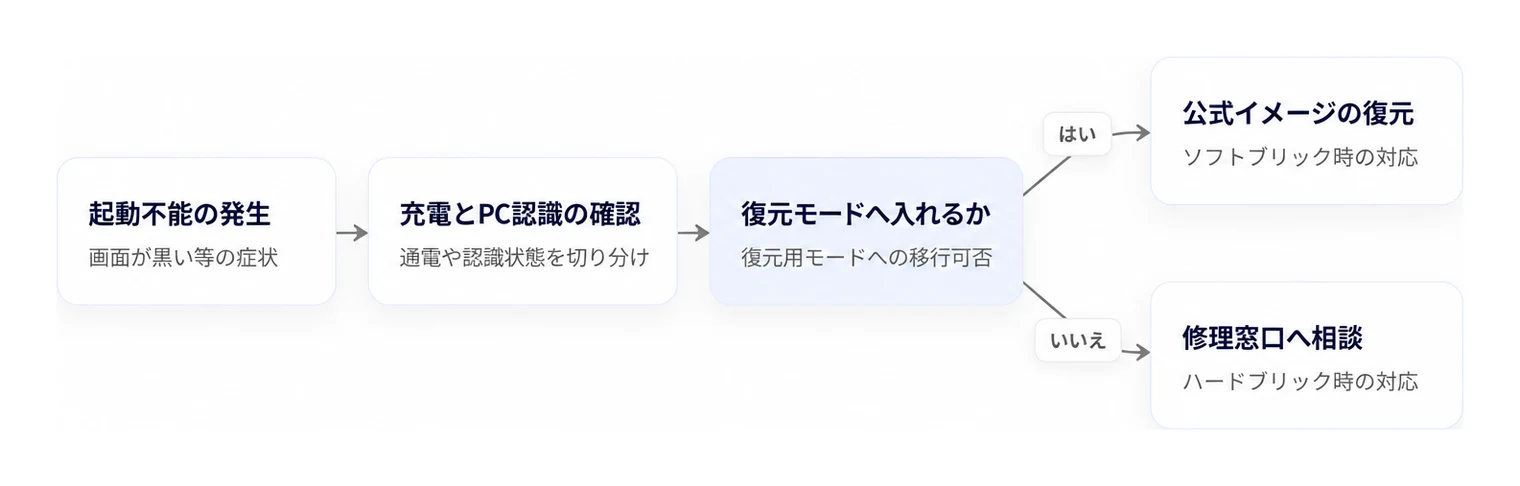
▲ 端末が起動しないトラブル発生時における状態の切り分け手順。
企業におけるAndroid端末の管理とセキュリティ
情シスは業務端末の改造を原則禁止し、違反を検知した際は業務アクセスの停止から状態確認へ進む手順を定めます。
BYODルールと2026年の公的検討
業務端末の安全性は、最高権限を取得した形跡の有無に加え、OS更新、端末の真正性、認証情報の保護を組み合わせて判断します。デジタル庁は2026年4月9日の検討資料(行政機関がデジタルアイデンティティウォレットを活用する際の検討事項リスト案)で、スマートフォンに関する確認項目の候補として、OSの制限を外す改造の有無、生体認証の精度、Walletソフトウェアの真正性、Key Attestationなどを挙げています。これは検討資料の論点であり、一般企業へ一律に適用される義務としては扱いません。
社内規程では、最高権限の取得、ブートローダーアンロック、未承認OSの導入を区別して禁止範囲を記載します。例外が必要な開発・脆弱性検証では、責任者、検証期間、使用するアカウント、接続先、終了後の処理を申請書へ残します。
管理モード別の保護範囲
MDMで実施できる操作は、Android Enterpriseの管理モードと端末の所有形態によって変わります。BYODで使うWork Profileと、会社所有端末を全面管理するFully Managedを同じ設定表で扱わず、消去対象を先に分けます。
利用形態 | 管理の考え方 | 検知後の処理方針 |
|---|---|---|
個人所有端末のWork Profile | 自社規程で管理対象を業務領域に限定します | 業務アクセス停止と業務データの削除を優先します |
会社所有端末のFully Managed | 自社規程で端末全体を管理対象にします | 隔離後、証跡を保存し、承認された範囲で初期化します |
開発・研究用の例外端末 | 通常業務の端末群から分離します | 検証用ネットワークとアカウントだけを使用します |
管理モード名だけで、端末の改造やブートローダーの状態を必ず検知できるとは判断しません。MDMのエージェント、端末の整合性情報、更新状態など、実際に取得できるシグナルをテスト機で確かめ、取得できない項目を「正常」と表示しない運用にします。
MDM製品の選定と条件付きアクセス
MDMの選定では、検知から通知、アクセス遮断、復旧承認までを実機で試します。LANSCOPE エンドポイントマネージャー クラウド版、mobi connect、SOTI MobiControlなどを比較する際も、従業員数だけで候補を固定しません。
比較する項目は、対応する管理モード、取得できる整合性情報、通知先、認証基盤との連携、業務領域の削除、オフライン時の動作です。ベンダーが公開する導入企業名を参考にする場合も、導入企業名だけで自社のAndroid構成への適合性を判断せず、対象OSと管理範囲を同じ比較表へ揃えます。
条件付きアクセスを使う場合は、端末の準拠状態を認証基盤へ渡せることと、対象サービスがその制御に対応することを導入条件にします。連携できるなら非準拠端末のサインインを遮断し、連携できないサービスは管理済み端末だけに配布するなど、接続経路を限定します。端末がオフラインでも即座にワイプできるとは想定せず、サーバー側のセッション失効も手順に含めます。
国内企業の端末管理事例
シャープの事例では、10,000台以上の業務用スマートフォンを管理対象にしています。シャープが公開するLINC Biz emmの導入事例によると、ITソリューション部門は社内の内線・外線用端末へ同製品を導入しました。
業種・規模:電機メーカーの社内業務用スマートフォン10,000台以上です。
対象と施策:内線・外線用の業務端末を端末管理ソリューションの対象へ組み込みました。
確認できる導入範囲:10,000台以上への導入であり、端末改造の検知件数や削減効果を示す事例ではありません。
この規模を自社へ当てはめて工数削減率を推計せず、端末台帳、配布、更新、担当者の役割を整える際の参考にします。
BYODチェックリストと検知後の初動
BYODでは、登録前の説明と検知後の処理を一つの申請フローにまとめます。個人領域を誤って消去しないよう、本人同意、消去対象、承認者を記録します。
いつ・誰が | 確認・実施する内容 | 結果による判断 |
|---|---|---|
登録前・利用者と情シス | 改造禁止、収集情報、業務データ削除の範囲に合意します | 合意できない場合は会社管理端末へ切り替えます |
登録時・情シス | 管理モード、OS更新、認定状態、取得可能な検知情報を照合します | 基準を満たす場合だけ業務アクセスを許可します |
検知直後・運用担当 | 業務アクセスを停止し、端末識別子、検知時刻、判定内容を保存します | 誤検知の可能性を調べるまで解除しません |
調査後・責任者 | 改変の有無と情報流出の可能性を調べます | 侵害が疑われる場合は認証情報も失効します |
再登録時・情シス | 公式構成と準拠状態を再評価します | 基準に戻らない端末は業務利用から除外します |
開発者向けオプション、OEMロック解除の設定、Google Play プロテクトの状態は補助情報として扱います。これらの単独の設定だけでroot化を断定せず、検知情報と端末の履歴を突き合わせます。調査前の自動ワイプで証跡を失わないよう、アクセス遮断とデータ消去の実行条件を分けます。
よくある質問
最高権限を取得する場合の費用、修理、中古端末の判断は、作業代よりも復元条件と利用目的を基準に整理します。
Q:Androidで最高権限を取得すること自体は違法ですか?
A:自己所有端末で最高権限を取得することと、DRM回避、不正コピー、他人の端末への無断操作は分けて考えます。著作権法を含む法的な判断は具体的な行為と目的で変わるため、保護技術やライセンスに関わる業務検証は、実施前に法務担当へ対象と手順を提示します。
Q:最高権限を取得するための料金はいくらですか?
A:ツール自体が無料でも、検証用端末、代替機、再設定の時間、故障時の修理費を予算に含めます。
Q:文鎮化した端末は修理できますか?
A:復元モードへ入れる場合はソフトウェアの復元で戻せる可能性があり、通常の復元経路を使えない場合はメーカー設備や基板修理が必要になることがあります。窓口には機種と改変内容を伝え、修理条件と費用に合意できる場合に依頼します。
Q:中古Androidが改造されていないかはどう確認しますか?
A:Google Play ストアの設定内にあるPlay プロテクトの認定状態と、起動時のブートローダーアンロック警告を確認します。認定済みだけで未改変を保証できず、開発者向けオプションの有効化もroot化の証拠にはならないため、警告や認定異常がある端末はメーカー診断と販売店の説明で解消できなければ返品・交換の対象として扱います。
まとめ
安全な端末運用のための第一歩
個人利用では、変更したい機能を一つに絞り、標準設定や最高権限を必要としないアプリで実現できるかを先に試します。検証が必要なら、日常の決済や認証に使わない端末を用意し、公式構成への復元経路とバックアップを揃えます。
情シスはBYOD規程の改造禁止条項とMDMの管理モードを確認します。本番適用前にテスト端末で検知、通知、業務アクセス停止を実施し、個人領域を消去せずに対処できることを確認してください。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。