

>
>
公開日
最終更新日
サイバーキルチェーンとは、サイバー攻撃の一連のプロセスを7つの段階に体系化したフレームワークです。
攻撃を偵察から目的実行までの流れで捉えると、自社の対策がどの段階をカバーし、どこに検知・防御の空白があるかを確認できます。侵入を完全に防ぐ前提ではなく、複数の段階で連鎖を断ち切る考え方が中心です。
本記事は、2026年8月時点で企業のセキュリティ対策を設計・運用する担当者に向けて、7フェーズの攻撃例と監視ログ、具体的な製品・機能、対応手順を解説します。自社のセキュリティ体制を点検する際にも活用できます。
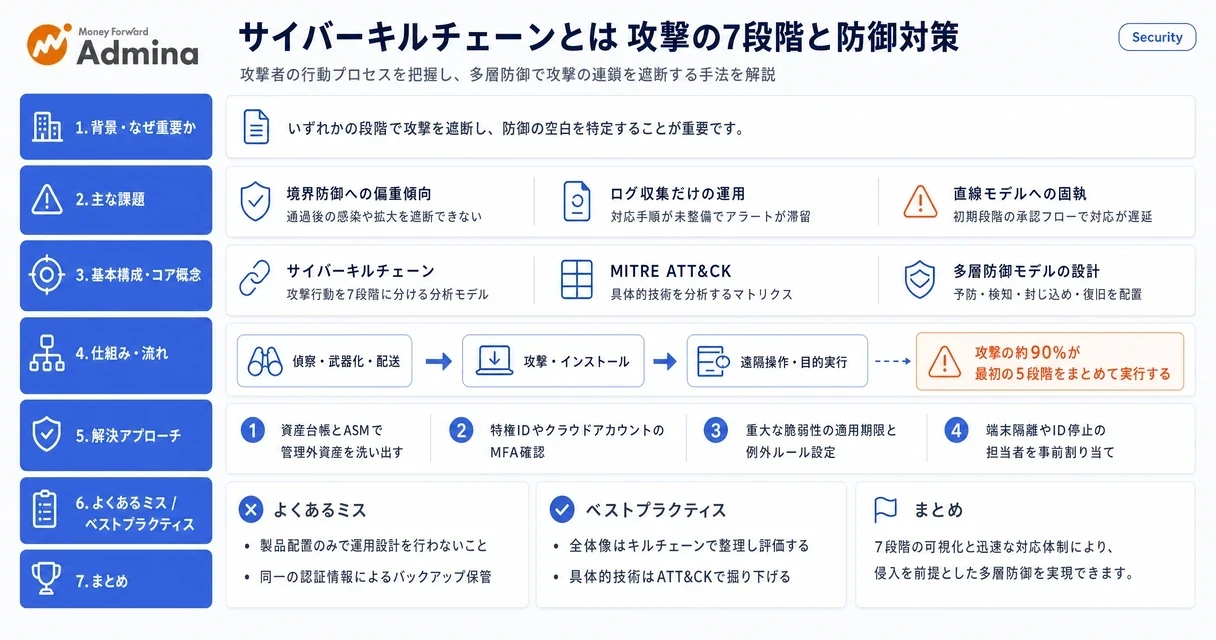
サイバーキルチェーンとは
サイバーキルチェーンとは、攻撃者の行動を7段階に分け、いずれかの段階で攻撃の鎖を遮断するための分析モデルです。
本記事のポイント
攻撃を偵察、武器化、配送、攻撃、インストール、遠隔操作、目的実行に分けます。
各段階に監視ログと対策を割り当てると、防御の空白を特定できます。
全体像にはキルチェーン、具体的な攻撃技術の分析にはMITRE ATT&CKを使います。
予防だけでなく、検知、封じ込め、復旧の担当と証跡を各段階に対応付けます。
ロッキード・マーティン社が2011年に提唱したCyber Kill Chainを基礎としており、同社の「Intelligence-Driven Computer Network Defense Informed by Analysis of Adversary Campaigns and Intrusion Kill Chains」では7段階の攻撃連鎖として整理されています。IPAはサイバーセキュリティ情報を記述する標準仕様STIXを解説する資料の中で、Kill_Chain_Phaseの例としてロッキード・マーティン社の7段階を紹介しています(参考:IPA「STIX」解説ページ)。なお、「サイバー切るチェーン」は検索時に見られる表記揺れで、正しい名称はサイバーキルチェーンです。
サイバーキルチェーンの7つのフェーズと監視ログ
7つのフェーズごとに攻撃者の行動と確認すべきログを結び付けると、検知後の初動を決めやすくなります。表では日本語の説明名と、ロッキード・マーティン社が示した英語の標準名称を対応付けています。
フェーズ | 標準名称 | 攻撃者の行動 | 主な監視対象 |
|---|---|---|---|
1. 偵察 | Reconnaissance | 公開情報収集、ポートスキャン | WAF、DNS、公開サーバーのアクセスログ |
2. 武器化 | Weaponization | マルウェアや不正文書の作成 | 脅威インテリジェンス、サンドボックス結果 |
3. 配送 | Delivery | メール、Web、USBなどで到達 | メール、プロキシ、DNS、端末接続ログ |
4. 攻撃 | Exploitation | 脆弱性悪用や不正コマンド実行 | EDR、WAF、OS、アプリケーションログ |
5. インストール | Installation | マルウェアやバックドアの定着 | プロセス、レジストリ、サービス変更ログ |
6. 遠隔操作 | Command and Control | 外部の攻撃基盤との通信確立 | DNS、FW、プロキシ、NDRの通信ログ |
7. 目的の実行 | Actions on Objectives | 窃取、暗号化、破壊、業務妨害 | 認証、ファイル操作、DLP、クラウド監査ログ |
1. 偵察フェーズ
攻撃者は社員情報、ドメイン、公開サーバー、利用製品を調べます。通常アクセスと区別しにくいため、外部公開資産と不要な情報を先に減らします。
2. 武器化フェーズ
標的の環境に合わせて不正文書や攻撃コードを準備します。この行為は通常は攻撃者側で行われるため、組織内のログで直接観測することは困難です。脅威インテリジェンスやサンドボックス結果は、配送されたファイルや実行時に得られる兆候を補助的に分析する情報として扱います。
3. 配送フェーズ
標的型メールや改ざんサイトのほか、VPNなど外部公開機器の脆弱性も侵入口になります。送信元だけでなくURL、添付ファイル、通信先を組み合わせて判定します。
4. 攻撃フェーズ
エクスプロイトはシステムの脆弱性を発動させる段階です。単なるリンククリックやマクロ実行は、実行やソーシャルエンジニアリングとして別に整理される場合があります。
5. インストールフェーズ
自動起動設定、サービス登録、正規ツールの悪用によって侵入状態を維持します。未知のファイルだけでなく、設定変更や親子プロセスの不自然さも監視します。
6. 遠隔操作フェーズ
Command and Controlは、感染端末と攻撃者側インフラの間に指令・通信経路を作る段階です。定期的な外部通信や希少なドメインへの接続が手掛かりになります。
7. 目的実行フェーズ
攻撃者は権限昇格や横展開を経て、情報窃取や暗号化を実行します。ランサムウェア攻撃では、マルウェアによる侵入後にC2通信を確立し、情報窃取や横展開を経て暗号化を実行する例があります。
▲ 攻撃者が目的を達成するまでに辿るサイバーキルチェーンの7つの段階
攻撃の連鎖を断ち切る具体的な対策
対策は単一製品に集約せず、予防、検知、封じ込め、復旧を複数のフェーズに配置します。
IPAが2025年2月14日に公表した「2024年度中小企業における情報セキュリティ対策の実態調査報告書(速報版)」(IPA プレスリリース)では、不正アクセスを受けた企業の48.0%が脆弱性を突かれ、19.8%が取引先やグループ会社などを経由して侵入されました。過去3期の被害額は平均73万円、復旧期間は平均5.8日であり、被害企業の約7割が取引先への影響を回答しています。
対象フェーズ | 主な機能・製品 | 検知・遮断・復旧の分担 |
|---|---|---|
偵察 | ASM、脆弱性診断 | 未把握の公開資産と不要ポートを特定し、公開停止や設定変更で露出を下げる |
武器化・配送 | 脅威情報、メールゲートウェイ、SWG | 不正ファイル、URL、既知の攻撃基盤を判定し、メール・Webアクセスの制御で到達を抑える |
攻撃 | パッチ管理、WAF、EPP | 脆弱性悪用と不正実行を防ぎ、検知時は端末・アカウントの対応手順へ接続する |
インストール | EDR、アプリケーション制御 | 永続化、不審プロセス、設定変更を検知し、EDRの隔離機能または運用担当の隔離判断で封じ込める |
遠隔操作 | NDR、DNSセキュリティ、FW | NDRは通信の可視化・検知を担い、遮断はFW、SASE、DNS制御、SOAR連携などの制御機構で実行する |
目的実行 | SIEM、DLP、PAM | SIEMはログ集約と相関分析で兆候を検知し、DLP、PAM、ID停止、通信制御などの連携先で持ち出しや特権悪用を抑える |
復旧 | イミュータブルバックアップ | 暗号化後の復元とバックアップ破壊への耐性を確保し、復元テストの結果を記録する |
経済産業省・内閣官房が2026年3月に公表したサプライチェーンセキュリティ(SCS)対策評価制度の確定版では、☆3 Basicの要求事項は26件、☆4 Standardの要求事項は43件としています(参考:経済産業省 SCS評価制度関連資料)。取引先経由の侵入も想定し、自社だけでなく委託先管理とインシデント対応を対策範囲に含めます。
アラート対応の評価指標と記録方法
アラート削減を評価する場合は、導入前後の件数だけでなく、重複判定の基準、重大度別の確認時間、未対応アラート数、隔離やID停止までの所要時間を同じ条件で記録します。自組織のログでこれらの証跡を取得できれば運用変更の効果を比較でき、取得できなければ削減件数のみを導入判断の基準にせず、まずログ形式と担当フローを整備します。
情シス向け段階別セキュリティ対策チェックリスト
最初の着手点は、外部公開資産と特権アカウントを把握し、復元可能なバックアップを確保することです。
更新状況の点検では、OSやソフトウェアの適用状況だけでなく、新たな脅威の情報を誰が受け取り、どの資産・アカウント・通信制御の判断へ反映するかを記録します。担当、期限、証跡、例外承認、検知ルール、エスカレーション先を同じ台帳に置くと、更新作業と検知後の対応を切り離さずに確認できます。
本日:資産台帳とASMの結果を突き合わせ、管理者不明のドメイン、VPN、クラウド環境を洗い出します。担当者、確認日、資産所有者を証跡として台帳に残します。
本日:特権IDと重要なクラウドアカウントのMFA、休眠アカウント、外部委託先の権限を確認します。権限削除の実施者と例外承認者を記録します。
今週:重大な脆弱性の適用期限と例外承認者を決めます。期限内に更新できない資産は通信制限へ切り替え、制限日と解除条件を残します。
今週:EDR、NDR、SIEMのアラートについて、端末隔離、ID停止、通信遮断の担当者を割り当てます。SIEMで検知できた場合に、どの制御機構で遮断するかとエスカレーション先を対応表に記入します。
毎月:復元テストを実施し、バックアップ用認証情報が本番環境と分離されているかを記録します。復元時間と復元できなかったデータを残し、復旧手順の修正対象を決めます。
定期訓練:不審メールの報告から封じ込め、経営報告、取引先連絡までを通して検証します。訓練で担当不在や権限不足が判明した場合は、連絡網または承認経路を更新します。
▲ 自社の対策状況に応じたセキュリティ強化の優先着手ルート
サイバーキルチェーンの限界と発展モデル
サイバーキルチェーンは全体像の説明に適していますが、反復する侵入後活動やID・クラウド中心の攻撃は別のモデルで補完します。
比較項目 | サイバーキルチェーン | MITRE ATT&CK | Unified Kill Chain |
|---|---|---|---|
提唱主体 | ロッキード・マーティン社 | MITRE | Paul Polsら |
構造 | 直線的な7段階 | 戦術と技術のマトリクス | 侵入前後を含む複数段階のモデル |
視点 | 攻撃全体の流れ | 攻撃者の具体的な行動 | 侵入前後を含む反復的な流れ |
主な用途 | 経営説明、多層防御の設計 | 検知ルール、脅威ハンティング | 複雑な侵入シナリオの分析 |
ATT&CKの戦術とキルチェーンの段階は一対一では対応しません。例えばフィッシングは初期アクセス、マクロやスクリプトは実行として整理され、侵入後は探索、認証情報アクセス、横展開が繰り返されます。全体像をキルチェーンで整理し、検知できていない技術をATT&CKで掘り下げます。
Unified Kill Chainは、キルチェーンとATT&CKをまたぐ観点で侵入前後の行動を整理する際の補助モデルとして扱えます。NISTの「The Cybersecurity Framework (CSF) 2.0」に照らして、MFAを含むID保護、クラウド監査ログ、委託先管理を、組織の統治・リスク管理と対応付けます。対象となる業務、ログの保管先、委託先との責任分界が確認できれば、検知ルールとエスカレーション先をその範囲に合わせて定義し、確認できなければ対象システムを限定して運用を開始します。
▲ サイバーキルチェーンとMITRE ATT&CKの役割と使い分けの対比
導入時の注意点と失敗パターン
導入で避けるべき失敗は、7段階を順番どおり進む固定シナリオとして扱い、製品を置くだけで運用設計を終えることです。
境界防御への偏重:メールやFWを通過された後のEDR、NDR、ID停止手順がなければ、インストール以降を遮断できません。
ログ収集だけのSIEM:SIEMはログ集約・相関分析の基盤です。検知ルール、優先度、担当者に加え、隔離、ID停止、通信遮断を行う連携先と遮断権限を決めなければ、アラートが対応待ちで滞留します。
検知だけのNDR:NDRは通信の可視化と異常検知を担います。通信遮断を行う場合は、FW、SASE、DNS制御、SOARなどの実行先と承認経路が定義されているかで初動の手順が変わります。
バックアップ取得だけの運用:本番と同じ認証情報を使い、復元テストをしない構成では、ランサムウェアに同時破壊される恐れがあります。
直線モデルへの固執:初期侵入から侵入後活動までを短時間で進める攻撃もあります。初期段階だけに長い承認フローを置かず、端末隔離やID停止を即時実行できる体制にします。
よくある質問
実務では、キルチェーンで攻撃の流れと対策範囲を整理し、ATT&CKで検知方法と調査手順を具体化します。
Q. サイバーキルチェーンとMITRE ATT&CKの使い分けは?
A. 経営層への説明や対策の過不足確認には、7段階で理解しやすいサイバーキルチェーンを使います。SOCの検知ルールや調査手順には、具体的な戦術・技術を整理したATT&CKを使います。
Q. 自社で最初に着手すべきフェーズは?
A. 外部公開資産を把握できていない場合は偵察・攻撃フェーズ、把握済みなら特権ID、EDR、バックアップを確認します。重大な未修正脆弱性が見つかればパッチ適用を先行し、適用できなければ通信制限で露出を下げます。
Q. キルチェーンだけで全ての攻撃に対応できる?
A. 対応できません。正規アカウントの悪用、内部不正、クラウド環境で反復する探索や横展開は、MITRE ATT&CK、ゼロトラスト、NIST CSF 2.0を組み合わせ、ログ取得範囲と対応権限を補います。
まとめ
サイバーキルチェーンを活用したセキュリティ強化の第一歩
サイバーキルチェーンを使うと、攻撃の7段階に対して、自社の予防・検知・対応・復旧策を対応付けられます。直線的なモデルだけではID悪用やクラウド攻撃を捉えきれないため、MITRE ATT&CKやNIST CSF 2.0の観点も組み合わせます。資産台帳と外部公開資産を照合できる体制なら、重大な未修正脆弱性を抽出し、更新可能な資産はパッチ適用、更新できない資産は通信制限と監視強化へ分けて対応します。照合結果や例外承認、遮断担当、復元テストの結果を残せば、次回の検知・復旧手順を具体化できます。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





