

>
>
公開日
最終更新日
この記事を読むと、9事例を自社の権限・認証・ログの点検項目に置き換え、現行の義務とガイドライン改正案を分けて整理できます。
急ぐ場合は、①サポート切れや既知の脆弱性がある外部公開資産、②所有者不明の管理者ID、③退職者アカウントの残存、④他者のID指定で個人データを取得できるAPI、⑤認証・操作ログの保存期間の5点を、人事名簿や契約情報と突き合わせて抽出します。報告対象かどうかの判定、クラウドが委託に当たるかの整理、本人への通知は、法務と詰める項目です。
当日:外部公開資産と管理者IDの一覧を人事名簿・契約情報と照合し、所有者不明の対象を抽出します。
1週間以内:退職者アカウントの停止、他者のID指定で個人データを取得できるAPIの公開制限、ログ保存期間の一覧化を済ませます。
1か月以内:APIの認可修正と再試験、委託先・クラウドの事故連絡窓口の契約反映、速報・確報を想定した連絡訓練まで進めます。
個人情報保護委員会は2026年10月7日に「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」を改訂しました。この記事は、情報システム部門(情シス)とセキュリティ委員会の担当者向けに、9事例の点検方法と検知後の報告手順を整理します。
情報、および本文で引用する個人情報保護委員会・IPA・警察庁などの公開資料は、2026年10月30日時点の内容です。本文では「現行の義務」「推奨・手法の例示」「運用提案」を区別します。個人情報保護委員会は10月28日にガイドライン(通則編)の改正案を示し、10月29日から11月27日まで意見を募集しています。改正案は、現行の義務とは分けて扱います。原因の基本整理は「情報漏洩はなぜ起こる?原因や予防策・対策まで解説」も参照できます。
個人情報保護委員会のWARNINGと現行義務の整理
個人情報保護委員会が公表した不正アクセス対策の注意喚起文書(通称WARNING)は、実際の事案に沿って、安全管理措置と従業者・委託先の監督を点検するための資料です。
個人情報保護委員会は、2024年12月11日に初版を公表し、2026年10月7日に「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」を改訂しました。公式文書は、資産管理や認証、委託先監督、APIの認可など、組織が実施する対策を扱っています。
改訂版の「はじめに」は、各事例の問題点への措置が不十分な場合、個人情報保護法第23条の安全管理措置、第24条の従業者の監督、第25条の委託先の監督に違反すると判断する可能性を明記しています。特定製品の有無だけで対応済みとせず、対策の実施記録と責任者まで残します。
2026年10月7日の公表資料の位置づけ
同日の注意喚起は安全管理措置の再徹底を扱い、WARNINGは個別事例の原因と対策を扱います。
個人情報保護委員会は「大規模な漏えい等事案を踏まえた対応について(注意喚起)」で、安全管理措置の再徹底、ガイドライン見直し予定内容の先取り、不要な個人データの消去を取り上げました。大量の個人情報や、漏えいによって本人に深刻な被害が生じる情報を扱う事業者は、データの性質と量に沿って対応範囲を決めます。
WARNINGの対策は、どれか一つを選べば足りるものではありません。脆弱性を修正しても、管理者IDが放置されていれば別の侵入経路が残ります。認証を強化しても、APIが他人のデータを返せば情報取得を防げません。情シスは入口、権限、保存先、検知の順に担当を割り当て、部門間に残る未対応事項をセキュリティ委員会へ上げます。
2026年10月に各機関が出した注意喚起を「いつやるか」で整理する場合は不正アクセス対策の優先順位、現行の安全管理措置の義務の範囲は安全管理措置とアクセス制御の整理を参照できます。
現行の技術的安全管理措置の点検観点
技術的安全管理措置は、講じなければならない措置と実現方法の例示を分けて読みます。
点検観点 | 情シスが点検する対象 | 運用で残す記録の例 |
|---|---|---|
(1)アクセス制御 | 個人データを扱う担当者と、利用できるデータの範囲 | 権限一覧、承認履歴、権限変更履歴 |
(2)アクセス者の識別と認証 | 利用者を識別し、正当な利用者かを確かめる仕組み | 認証方式、管理者一覧、認証設定の記録 |
(3)外部からの不正アクセス等の防止 | 不正アクセスや不正ソフトウェアへの対策 | 更新履歴、検知記録、対応履歴 |
(4)情報システムの使用に伴う漏えい等の防止 | 設計、通信、データ取扱いに伴う漏えい対策 | 設計レビュー、暗号化設定、取扱手順 |
特定の製品を導入したかどうかではなく、個人データの取扱状況に応じた措置を実施しているかを点検します。手法の例示と異なる方法を採る場合は、対象リスク、適用するシステム、その方法でリスクを抑えられる理由を記録します。サービスの管理画面で設定できない対策があれば、接続元制限、データ投入範囲の縮小、別のログによる補完などを検討します。
監査用の一覧では「製品導入済み」と「設定・運用を検証済み」を別にします。認証機能が契約に含まれていても、管理者アカウントへ適用していなければ、その対象の対策は完了していません。設定の証跡と対象アカウントを照合し、適用漏れがあれば是正担当へ戻します。
▶ 関連記事: 安全管理措置を実務に落とすアクセス制御と権限管理の進め方
改訂版WARNINGの変更点と9事例の全体像
改訂版ではAPI悪用が事例9として加わり、資産、権限、保存場所、委託先まで横断した点検範囲が明確になりました。
個人情報保護委員会の改訂版WARNINGの事例1〜9を、情シスの担当領域に対応づけると次のようになります。事例の見出しは、社内の点検に使いやすいように要約しています。表の作業を実施する際は、対象システムの管理者と業務上の承認者を先に決めます。
事例 | 点検領域 | 着手する作業 |
|---|---|---|
1 脆弱性が放置された | 資産管理・保守契約 | 貸与品を含む資産と、脆弱性対応の契約範囲を突き合わせます。 |
2 脆弱性への対応が遅れた | 更新管理・サポート期限 | 社内ネットワークの機器も含めて更新漏れを抽出します。 |
3 不正ログイン | 認証・検知 | 認証強度、ログ保存期間、分析担当を調べます。 |
4 グループ会社・海外拠点が狙われた | 拠点横断の資産管理 | 海外拠点や外部事業者からの貸与機器を台帳に追加します。 |
5 グループ会社間のアクセス制御不備 | 管理者権限・接続範囲 | 会社間の接続経路と、個人データへ到達できる権限を整理します。 |
6 個人領域に保存したデータ | 保存場所・保存期間 | 端末内の業務データと古いデータの残存を調べます。 |
7 グループ会社への監督が不十分 | 委託先監督 | 親会社への業務集約を含めて、監督の担当と記録を整理します。 |
8 クラウドサービスからの漏えい | サービス選定・契約 | 利用規約、安全性評価、個人データの取扱態様を調べます。 |
9 APIが悪用される | API管理・認可 | 公開APIと、利用者ごとのデータアクセス判定を点検します。 |
既存6事例で厚くなった原因と対策
既存事例の追記は、担当者個人の注意に任せず、契約・台帳・日常の運用へ反映します。
事例 | 追記・強化された論点 | 社内で使う点検資料 |
|---|---|---|
1 | 保守契約に脆弱性対応が含まれない、情報収集後の役割分担がない、貸与品を把握していない | 保守契約書、責任分担表、IT資産台帳 |
2 | 社内なら安全と考え、サポート期限切れの機器を使い続ける | サポート期限一覧、更新計画、例外承認記録 |
3 | ログの保存・監視ルールがなく、検知が遅れる | ログ取得一覧、保存規程、分析記録 |
4 | 海外拠点の貸与品VPN装置が台帳から漏れる | 拠点台帳、回線契約、貸与機器一覧 |
6 | 従業者への日頃の取扱ルールの周知・徹底 | 保存場所のルール、教育記録、監査記録 |
7 | グループ全体のポリシー改訂に子会社が対応していない | 適用状況一覧、是正計画、進捗報告 |
この表は事例1〜4・6・7の該当箇所を整理したものです。すべての事例で対策が一から変わったわけではありません。例えば事例6では、保存場所の管理という対策を続けながら、従業者が日常業務でルールを守れるかまで点検します。規程の配布履歴があっても、端末への複製や個人領域への保存が続いていれば、実際の作業手順を改めます。
事例1の契約点検では、保守という名称だけで更新作業まで委託済みと扱わないようにします。障害対応、脆弱性情報の通知、影響判定、パッチ適用がそれぞれ契約に含まれるかを対応づけます。契約外の作業があれば、自社の実施担当と費用負担を決め、次回の更新まで未処理にしない扱いにします。
多層防御と法違反リスクの接続
9事例の対策は、技術設定に加えて、経営層が決める責任分担と是正期限まで記録します。
管理表には「対策済み」だけでなく、担当部門、期限、証跡、未対応時の暫定措置も記録します。外部公開を止められないシステムなら、事業部門が停止時の影響を示し、技術担当が接続制限などの代替策を提示し、経営層が残るリスクと期限を承認します。担当部門の名前だけで個人や代行者が決まっていない案件は、事故時に判断が止まるため、連絡先まで割り当てます。
貸与品のVPN装置も、所有者が自社でないという理由で対象外にしません。回線契約や保守契約から機器を拾い、管理画面へ入れる担当、更新を依頼できる担当、事故時に停止できる担当を整理します。接続構成の整理には、VPNとは?仕組み・種類から接続のやり方までわかりやすく解説を参照できます。
個人情報保護委員会の事例を社内監査へ使う場合は、事例番号だけを不適合理由にしません。自社で扱う個人データ、侵入経路、既存対策、残る影響を記載したうえで、現行の安全管理措置との関係を法務と整理します。技術担当は事実と設定を示し、法的な評価と社内の改善提案を別欄にします。
▶ 関連記事: 情報漏洩はなぜ起こる?原因や予防策・対策まで解説
9事例に対応する権限・認証・APIの点検手順
点検は外部から侵入できる経路を絞り、その後に個人データへ到達できる権限とAPIの認可を調べます。
以下は個人情報保護委員会のWARNINGの各事例と対策例に沿った整理です。担当や作業順、受入試験の判定方法は、自社の運用へ落とし込むための提案として示します。対象を抽出したら、変更前の設定と実行結果を同じ作業記録へ残します。
IT資産と脆弱性の管理
事例1・2・4への対応では、資産の洗い出しから影響判定、改修依頼までを同じ担当表でつなぎます。
購買台帳に載る自社保有機器に加えて、回線業者からの貸与品、保守業者の設置機器、海外拠点の機器を集めます。機器ごとに型番、バージョン、外部公開の有無、サポート期限、保守担当を記入します。脆弱性情報を受け取った担当者が、影響する資産を抽出し、更新できる担当へ作業を渡します。契約に更新作業が含まれなければ、自社で実施する担当を決めるか契約を改めます。
直ちに更新できない機器は、外部公開の停止や接続元の制限などを検討し、例外の期限を設けます。社内ネットワークにあることを理由にサポート切れを放置してはいけません。更新後はバージョンだけでなく、設定、通信、業務機能の状態まで照合します。暫定措置を解除する際も、修正の適用と再侵入経路の解消を作業記録へ残します。
資産台帳に機器が見つからない場合は、調査不能として終わらせず、回線の請求、保守契約、クラウドの管理画面から追加で抽出します。特定できない機器が外部へ公開されているなら、管理者を探す作業と公開範囲の制限を並行します。
認証とアクセス制御の管理
事例3・5では、利用者本人を確かめる認証と、閲覧・操作できる範囲を決める認可を別々に点検します。
管理者権限の放置、退職者アカウントの残存、業務に不要な過剰権限があれば、不正アクセス後に到達できる範囲が広がります。通常業務のアカウントへ管理者権限が付いたままなら、認証情報を奪われた際に設定変更や大量取得まで許すおそれがあります。情シスはアカウントの所有者を特定し、データ管理部門は現在の職務で必要な権限を判定します。
抽出:人事名簿とサービスのアカウント一覧を照合し、退職者、所属不明、長期間利用のないアカウントを抽出します。
判定:データ管理部門が、現在の職務で必要な閲覧・更新・出力権限を承認します。承認者がいない権限は、業務影響を調べて制限します。
是正:不要な権限を取り消し、退職者アカウントを停止します。継続中のセッションや連携トークンも失効対象に含めます。
再発防止:入社・異動・退職の手続きに権限変更を組み込み、期限付きの特権と定期棚卸しを運用します。
アクセス権の見直しでは、直接付与した権限とグループ経由の権限を分けます。画面上の所属を変更しても、以前のグループや共有フォルダの権限が残れば、異動前の個人データへ引き続きアクセスできます。権限一覧は利用者単位とデータ単位の両方から抽出し、付与経路を追える状態にします。
定期棚卸しの運用基準には、対象サービス、対象権限、承認者、回答期限、未回答時の扱い、是正後の検証担当を記載します。人事異動や退職を契機とする変更は、定期棚卸しの日まで待たずに実施します。管理者権限や大量出力権限は一般利用者と区別し、利用目的が終わった時点で取り消す手続きを設けます。
管理者用と通常業務用のアカウントを分け、管理者権限を使う人・場面・時間を絞ります。共有管理者IDを残す場合は、利用者を追跡する手段と、利用後の認証情報管理まで決めます。人が使うIDとシステム連携用のIDを混在させず、連携用IDには所有部門、接続先、認証情報の管理者を登録します。所有者が不明になった場合は、依存する処理を調べてから権限の縮小や停止へ進めます。
個人情報保護委員会が示す技術的安全管理措置の例示では、組織外からのアクセス、管理者権限、重要な個人データへのアクセスに、フィッシング耐性のある多要素認証を挙げています。対応する環境なら、セキュリティキーや適切に構成したパスキーなどを候補にし、登録・紛失・復旧時に弱い経路へ戻らない手順も整えます。名称だけで判断せず、採用方式と復旧経路を組み合わせて評価します。
ログには認証成功・失敗、管理者権限の付与、データ出力を残し、想定外の大量取得や権限変更を調査します。認証が成功したという理由で、その後の操作を正常と扱わない設計にします。グループ会社間の接続では、接続できるネットワークとアクセスできるデータを分け、一社の侵害が他社へ広がる経路を制限します。
個人データの保存場所の管理
事例6では、業務データの保存先を決め、端末内や個人領域に複製が残る作業を見直します。
事例6の対策例には、個人情報管理台帳の整備、決められた保存場所での作成・加工・保存、監査部門による定期的な監査が含まれます。情シスは保存先を用意し、事業部門は保存対象と利用目的を登録し、監査部門は実態とルールの差を調べます。
指定した保存先を使えない業務がある場合は、担当者の違反として処理する前に、作業上の理由を調べます。大容量ファイルや外部との受け渡しに対応できないなら、利用可能な承認済みの経路を用意します。個人領域で一時加工する例外を認める場合は、対象データ、利用期限、削除担当を決め、作業終了後に複製の残存を点検します。
グループ・委託先・クラウドの管理
事例7・8は、個人データを誰がどのように取り扱うかに沿って、委託と監督の範囲を整理します。
クラウド利用ごとに、契約、機能、サービス提供者による個人データの取扱いを法務と確認し、委託に当たるかを判断します。委託に当たる場合は選定・契約・定期評価の記録を残し、該当しない場合も、安全なサービス選定と自社設定の管理を続けます。親会社へ業務を集約している場合も、誰が事故連絡を受け、子会社のデータへの影響を判定するかを決めます。
利用規約や安全性評価資料では、アクセス管理、ログ、事故時の連絡、再委託を調べます。資料が不足する場合は、機微な個人データの投入を保留し、代替手段か契約上の補完を検討します。事故時に必要なログを取得できるなら提供手順を契約へ反映し、取得できないなら自社側のログで補える範囲と残る調査限界を記録します。
評価票を受け取るだけで完了にせず、自社の取扱データと接続範囲に関係する項目から是正状況を追います。
APIの認可と公開範囲の管理
事例9では、ログインできることと、指定した個人データを取得できることを別の判定として実装します。
事例9は、ログイン後にURLや会員IDなどのパラメータを書き換え、他の利用者の情報へアクセスできた事案です。委員会は、管理対象から漏れたAPI、連番の識別子、不要な情報を含む応答、アクセス回数制限の欠如などを問題点として挙げています。対策例には、APIの棚卸し、認可の実装、ランダムな識別子、レートリミットがあります。
実装・試験の対象 | 運用提案としての判定基準 | 担当 |
|---|---|---|
データ単位の認可 | リクエストごとに、認証済み利用者と対象データの所有者・所属組織・役割をサーバー側で照合します。 | 開発部門 |
パラメータ改変試験 | 別利用者や別組織のIDへ変更しても、本文・添付・一覧・件数から他者情報を取得できない状態にします。 | 開発・品質保証 |
応答と出力範囲 | 画面表示に不要な個人データは応答に含めず、検索・一括出力にも同じ認可を適用します。 | 開発・業務部門 |
公開APIの管理 | バージョン、所有部門、認証方式、利用目的を台帳化し、不要な旧APIを停止します。 | 開発・情シス |
異常取得への対応 | 利用者や接続元ごとの回数制限とログを設け、連続した他者ID指定を調査対象にします。 | 開発・監視担当 |
受入試験では、同じ組織の別利用者、別組織の利用者、権限を取り消した利用者を使い、閲覧、更新、添付取得、一括出力をそれぞれ試します。正常な利用者が自分のデータを扱える試験と、他者のデータを扱えない試験を組み合わせます。エラーが返っていても、応答本文に個人データが含まれていれば不合格として修正します。
UUIDなど推測しにくい値へ変えても、認可処理の代わりにはなりません。画面でボタンを非表示にするだけでは、APIへ直接送信する操作を防げません。委託開発なら判定基準を受入条件に含め、不合格のAPIは修正まで公開範囲を制限します。認可修正後は、既存の連携や管理者機能へ回避経路が残っていないかも試験します。
管理単位の考え方は「APIエンドポイントとは?URLとの違いから管理・セキュリティまで」、台帳整備は端末管理台帳のエクセル限界とは?効率化とツールの選び方、職務別の権限整理はRBACとは?ABACとの違いや読み方・情シス向け設計手順を解説で補えます。
▶ 関連記事: VPNとは?仕組み・種類から接続のやり方までわかりやすく解説
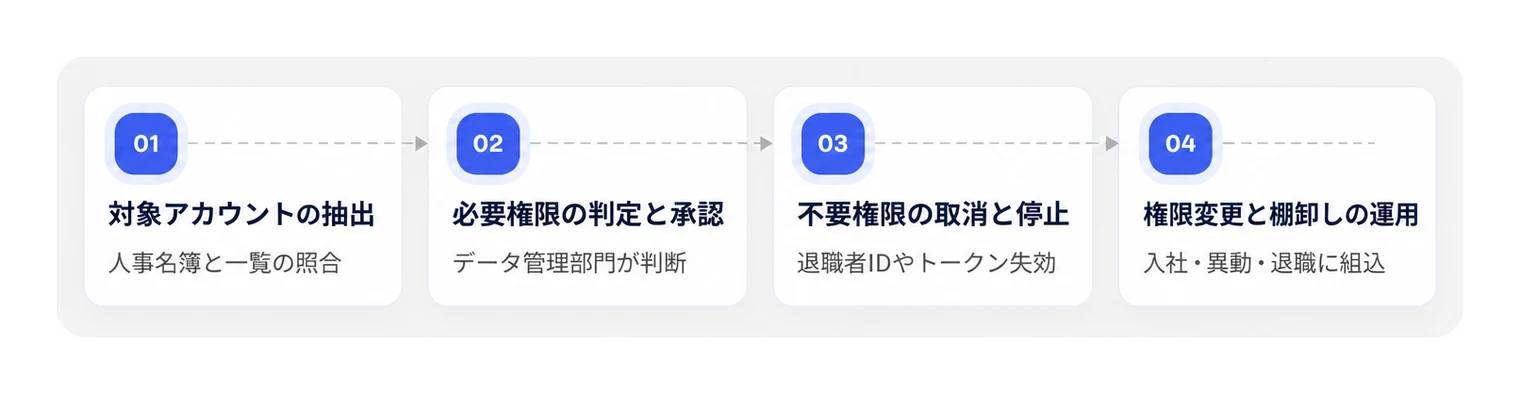
▲ 人事情報と実態を突き合わせて権限の過剰付与を防ぐ点検の4ステップです。
意見募集中の改正案と技術的安全管理措置の5項目
通則編の改正案は意見募集中であり、社内では現行の技術的安全管理措置への対応と、改正案の5項目に沿った準備を分けて進めます。
個人情報保護委員会は、2026年10月28日の第374回委員会でガイドラインの改正案を示しました。意見募集期間は10月29日から11月27日までです。
委員会は第374回委員会・資料2-1で、大規模な漏えいを受けて施行を可能な限り前倒しする方針を示しています。また、手法の例示の追加は新たな規律を設けるものではないと説明しています。例示された手法を一律の製品導入義務として扱わず、自社のリスクに応じた実施方法を整理します。
2026年10月の改正手続きと漏えい等の速報値
今回の改正手続きは、大規模な漏えい等を踏まえて前倒しが検討されており、過去の予定だけで社内の着手を遅らせない扱いにします。
個人情報保護委員会は同日の参考資料2で、2026年4月1日から10月16日までに漏えい等した延べ本人数を約2億6,000万人、不正アクセスによる漏えい等の報告を9月303件、10月は16日までで830件と示しています。いずれも速報ベースの数字です。
延べ本人数を、重複のない被害者数や特定企業の被害規模へ読み替えません。報告件数も、9月と10月では集計期間が異なるため、そのまま月間の増加率へ換算しない扱いにします。経営報告では、集計期間と速報である旨を数値の横に残し、自社の是正期限を判断する背景情報として使います。
10月7日の注意喚起は内容の確定を「来年4月」としていましたが、その後、10月28日に改正案が示され、意見募集と施行の前倒しに向けた手続きが進んでいます。社内計画に過去の予定を書いている場合は、意見募集中という現在の状態へ更新します。
改正案の5項目と手法の例示
第374回委員会の通則編改正案は、技術的安全管理措置を5項目に分けて手法を例示しています。
以下の表は、第374回委員会・資料2-2-2の通則編改正案に沿った整理です。改正案には、組織的安全管理措置の項目の再構成と、Q&Aの例示のガイドラインへの一本化も含まれます。
改正案の項目 | 主な手法の例示 | 情シスの準備対象 |
|---|---|---|
(1)アクセス制御 | 特権アカウントの割当ての最小化、異動・退職時の権限変更、定期棚卸し、場所・時間・端末状態などに応じたアクセス判定 | 人事情報との照合、権限承認者、期限付き特権、アクセス条件の設定 |
(2)アクセス者の識別と認証 | パスワードの使い回し防止、ログイン失敗時のID停止、フィッシング耐性のあるものを含む多要素認証 | 認証方式、適用対象、登録・紛失・復旧手順 |
(3)外部からの不正アクセス等の防止 | ソフトウェアの最新化、許可していないソフトウェアの導入防止、組織の基準を満たす端末からのアクセス | 更新管理、導入権限、承認済みソフトウェア、端末条件 |
(4)情報システムの使用に伴う漏えい等の防止 | 設計時の安全性確保、テストで扱う個人データの最小化、通信の暗号化、復元困難な方法による消去 | 設計レビュー、試験データ、通信設定、削除方法 |
(5)不正アクセス等の検知等 | ログの一定期間保管と保護、定期的な分析、IDS/IPSやEDRなどによる監視、侵害時の隔離やアカウント無効化 | 取得ログ、保存先、分析担当、停止・隔離の判断権限 |
経緯を参照する場合は、第369回委員会・資料2の安全管理措置の手法の例示の追加等の検討資料と、10月7日の注意喚起の別紙「技術的安全管理措置」を区別して読みます。現在の社内検討では、意見募集の対象となっている改正案を基準資料にし、過去の検討資料を確定済みの規定として転記しません。
監査表には「現行基準への対応状況」と「改正案への準備状況」を別列で設けます。特定の手法が未導入という理由だけで現行法への違反と判定せず、既存の代替策と対象リスクを併記します。一方、すでに判明している退職者IDや未更新機器は、改正案の確定を待たずに処理します。
検知と被害拡大防止の準備
監視製品を選ぶ前に、残すログと異常時の実行担当を決めます。
認証ログ、アクセスログ、管理操作ログ、通信ログについて、取得元、保存先、保存期間、分析担当を一覧にします。取得できる操作と取得できない操作を分け、個人データの出力や権限変更を追えるかを試します。ログを取得できても、時刻や利用者IDの対応が分からなければ、別サービスとの関連づけで調査が止まります。時刻の扱い、アカウントの識別子、管理者による代理操作の記録も合わせて整理します。
調査対象期間をさかのぼれないサービスは、エクスポートや外部保存が可能なら補完します。不可能なら、調査できる範囲と必要な代替記録を経営層へ報告します。保存期間は全社一律の日数を当てはめず、検知に要する時間、データの機微性、契約条件、保存容量を踏まえて定めます。保存期間を過ぎて消去されたログは、後から設定を変えても復元できるとは限らないため、事故前に外部保存の可否を試します。
常時監視を委託する場合も、アラート後のサービス停止やアカウント無効化を誰が判断するかは自社で割り当てます。
施行時期と社内準備の区別
社内の計画は、未定の施行日を置かず、先行作業と確定内容を受けて行う決裁を分けて作ります。
人事データとの照合、ログ取得の可否調査、未許可ソフトウェアの把握は先行して進めます。社内規程と監査基準の最終改定は、公表される確定内容との差分を反映して決裁します。意見募集の終了日をそのまま施行日や対応期限へ読み替えず、社内の是正期限は各リスクに応じて設定します。
予算申請では、現在の不備を直す費用と、改正案を見据えた機能追加の費用を分けます。前者は対象リスクと是正期限から判断し、後者は既存機能で補える範囲を試してから計上します。脆弱性対応の基本は、脆弱性とは?で補えます。
改正個人情報保護法(令和8年改正)の施行は、このガイドライン改正案とは別の手続きです。改正法の施行スケジュールは改正個人情報保護法はいつから?施行スケジュールと情シスが今から準備することで整理しています。
▶ 関連記事: 端末管理台帳のエクセル限界とは?効率化とツールの選び方

不要データの消去・IT資産の可視化と役割分担
不要データの削減と権限管理は、資産台帳、人事情報、各サービスの実データを照合し、判断者と実行者を分けて進めます。
全データを一つの製品へ集約しなくても、台帳間でサービス名と管理責任者を一致させれば照合を始められます。資産台帳、アカウント台帳、個人データの所在一覧に共通のサービス名と管理責任者を持たせ、脆弱性対応、退職時の停止、漏えい時の影響調査をつなげます。所有部門が不明なサービスは、費用負担部門や契約者から責任者を特定し、特定できるまで個人データの追加投入を止める扱いにします。
保存期間と消去担当の対応表
事業部門が保存の必要性を判断し、情シスが保存先と削除手段を対応づけます。
個人情報保護委員会は注意喚起の「不要となった個人データの消去」で、利用する必要がなくなった個人データを遅滞なく消去する努力を取り上げています。情シスだけで一括削除を判断せず、利用目的、法令上の保存期間、係争や事故調査に伴う保全の必要性を整理してから実行します。
登録する項目 | 判断・作業の担当 | 判断後の処理 |
|---|---|---|
データの種類と利用目的 | 事業部門 | 利用目的が続くならアクセス範囲を維持し、終了しているなら保存根拠を調べます。 |
法令・契約上の保存期間 | 法務・管理部門 | 保存義務があるなら期間とアクセス制限を設定し、満了後の処理を予約します。 |
本体・複製・バックアップの所在 | 情シス・サービス管理者 | 保存先ごとに削除、保持設定、バックアップの世代更新を組み合わせます。 |
消去の承認と実施記録 | データ管理責任者・実施担当 | 承認日、対象範囲、方法、結果を記録し、失敗した対象は再処理します。 |
アカウントの停止とデータの消去は分けます。退職者のログインを止めても、ストレージのファイル、外部共有リンク、連携先への複製が残る場合があります。逆に、退職者の業務データを承継せずに削除すると、業務記録を失うおそれがあります。まず承継先を決め、不要な複製と共有権限から整理します。
消去処理を自動化する場合は、利用目的の終了を何の情報で判定するかを決めます。最終更新日だけを使うと、参照用に保持している業務記録まで削除対象になるおそれがあります。対象を抽出した後に事業部門が承認し、実行結果を確認できる手順を設けます。保全対象のデータがあるなら、通常の消去処理から除外する管理情報も登録します。
クラウドと個人端末に残る複製の整理
保存先を減らすときは、ファイル本体、外部共有設定、連携先の複製を別々に扱います。
利用を終えたSaaS、端末へのダウンロード、共有用のコピーを一覧にし、削除できる範囲と保持される範囲をサービスごとに記録します。バックアップから即時消去できない場合は通常利用から隔離し、復元時に不要データを再び業務利用へ戻さない手順を設けます。バックアップの保存期限と、業務システム上の削除日を同じ記録へ残すと、消去後の残存範囲を追えます。
外部共有リンクを解除しても、相手がすでにダウンロードした複製までは消せません。受け渡し先が契約上の管理対象なら、保存期限と削除連絡の方法を取り決めます。相手先の記録を取得できない場合は、その限界を保存場所の一覧に残し、今後の受け渡し方法を期限付き共有などへ変更します。
SaaS自体の棚卸しは「SaaS棚卸しの進め方と実践的ツール比較|費用削減の5ステップ」で整理しています。外部公開されたファイルを調べる手段には、サービスの管理画面やAPIによる抽出、Adminaの外部共有コンテンツ管理があります。公開が業務上必要なら対象者と期限を設定し、不要なら共有を解除して履歴を残します。
表計算から始める棚卸し手順
対象と担当を見渡せる組織なら、表計算で照合・承認・是正結果の記録を始められます。
契約・購買・回線・クラウド管理画面から、機器とサービスの一覧を集めます。
人事名簿とアカウント一覧を照合し、所属不明、退職済み、管理者権限を抽出します。
事業部門へ個人データの種類、保存場所、保存期間を照会します。
各部門が権限と保存の必要性を承認し、情シスが停止・変更・削除を実行します。
実行結果を台帳へ戻し、次回照合日と未解決事項の担当を設定します。
照合時点の違いにも注意します。人事名簿が更新された後、サービスの一覧が古いままなら、すでに停止したアカウントを再び未処理として扱う場合があります。抽出日時を一覧へ付け、変更の多いサービスから実データを再取得します。承認後に権限が追加された場合は、前回の承認で処理済みとせず、その差分を次の是正対象へ回します。
表計算の注意点は、ファイルを作る費用よりも、実際の変更と記録のずれです。異動が頻繁、拠点が分散、サービス管理者が多数という条件では、毎回の手作業で更新漏れが生じやすくなります。前回との差分を追えない、承認履歴が残らない、退職日までに停止できない場合は、データ連携やワークフローへ置き換える対象を絞ります。
台帳・IDaaS・SIEM・EDRの比較
台帳は管理対象、IDaaSは認証とID管理、SIEMはログ分析、EDRは端末の検知・対応をそれぞれ担います。
仕組み | 主な管理対象 | 実施する作業 | 単独では補えない範囲・注意点 |
|---|---|---|---|
表計算・資産管理台帳 | 機器、契約、サービス、責任者 | 管理対象と対応状況を一覧化します。 | 実機やサービスと照合しなければ、古い情報が残ります。 |
SaaS管理・ID管理の仕組み | サービス、利用者、退職者アカウント | 利用状況の収集や棚卸し、ライフサイクル管理を支援します。 | 未連携サービスは別の収集経路が必要です。 |
IDaaS | 認証、シングルサインオン、ID連携 | 認証ポリシーを適用し、対応サービスへID変更を連携します。 | サービス固有の細かな権限や、連携外のローカルIDは別途管理します。 |
SIEM | 認証・操作・通信などのログ | 複数のログを収集・関連づけし、調査へつなげます。 | ログを取得できないサービスの状況は分析できません。 |
EDR | 対応端末の挙動・侵害兆候 | 端末上の異常を検知し、隔離や調査を支援します。 | 未導入端末、SaaS内の権限設定、APIの認可不備は別途対処します。 |
監査・委託先評価 | ルールと実態、契約と運用 | 証跡を抽出し、未対応事項を是正します。 | 評価時点の確認だけでは日々の設定変更を追えません。 |
例えば退職者アカウントを検知しても、停止担当が決まっていなければ権限は残ります。SIEMが異常を検知しても、夜間に隔離を承認できなければ封じ込めが遅れます。導入前に、通知の受信者、実行者、承認者、休日の代行者を記入します。検知から実行までの接続を試し、連絡できない担当や操作できない権限があれば修正します。
比較時は、すべての機能を一つの製品に求めず、現在止まっている作業へ対応づけます。対象一覧の収集が遅いなら台帳連携、認証適用がばらつくならID管理、取得済みログを分析できないなら分析体制を先に整えます。ログそのものが取得できない状態で分析製品を追加しても、欠けた期間の調査は補えません。
関連サービス:マネーフォワード Admina
マネーフォワード Adminaは、台帳更新やアカウント照合を効率化する選択肢として、監視・認証の仕組みと役割を分けて検討します。
マネーフォワード Adminaは当社の提供製品であり、以下の機能紹介は注意喚起に書かれた特定製品の導入要件ではありません。既存の表計算、管理画面、API連携で運用できるなら、その手順を継続できます。情報収集や差分確認に遅れが出る対象があれば、次の機能と既存運用を対応づけます。
SaaSの利用状況可視化は、誰がどのサービスを利用し、2要素認証を設定しているかを整理する用途に対応します。
ID管理は、従業員マスターとの連携や、退職済みアカウントの検知・アラートを使った停止フローに組み込めます。
シャドーIT検出は、情シスが把握していないサービス利用を調べる手段です。
評価時は、自社の対象サービスから取得できる項目と、別途収集する項目を分けます。取得できない情報は管理画面やCSVで補い、停止処理を自動化する場合も誤停止から復旧する担当を設けます。退職・異動の業務手順には「情シス向け入退社フローテンプレート」を利用できます。連携を追加した後は、対象人数の一致だけでなく、管理者権限や停止済み状態が意図どおり反映されるかを試します。
台帳で2要素認証の設定有無が見えても、その方式がフィッシング耐性を持つかは別の評価です。ログの長期保存、常時監視、端末隔離も可視化機能だけで完結させず、SIEMやEDR、運用担当へ割り当てます。製品の評価資料には、収集できる情報、手作業で補う情報、実行できる操作、承認が必要な操作を同じ項目で記載すると、既存運用との分担を判断できます。
認証への攻撃手法を整理する場合は、ブルートフォース攻撃の対策とは?2026年最新のパスワード新常識を参照できます。
▶ 関連記事: 脆弱性とは?
不正アクセス検知時の対応状況と報告の基準項目
不正アクセスを検知したら、封じ込めと証拠保全を進めながら、報告対象の判定と速報の準備を並行します。
「不正アクセスによる漏えい等の事案を踏まえた対応について」を社内で整理する際は、検知、初動、報告、復旧を一つの時系列に載せます。漏えい件数を確定してから法務へ連絡する運用にせず、個人データへの不正アクセスや漏えいのおそれを把握した段階で連携します。技術担当は分かっている事実と未判明事項を区別し、法務は現時点の情報で報告対象性を判定します。
報告対象かどうかは人数だけで決めない
漏えい等報告では、不正の目的をもって行われたおそれがある個人データの漏えい等の事態は、人数に下限がなく、対象が1人でも報告対象になります。要配慮個人情報、財産的被害のおそれ、本人の数が1,000人を超える事態などにも報告対象の類型があります。個人情報保護委員会の「漏えい等の対応とお役立ち資料」に沿って法務と判定し、人数だけで報告不要と扱わない運用にします。
例えば、対象人数がまだ分からなくても、不正アクセスによって個人データが取得されたおそれがあれば、人数の確定を待たずに判定を進めます。
速報・確報の起算点と期限
確報の期限は、攻撃が始まった日ではなく、事業者が報告対象の事態を知った日から数え、速報は知った後の「速やかに」を基準に管理します。
個人情報保護委員会の漏えい等報告の案内では、速報は事態を知った後「速やかに」行い、その目安が概ね3〜5日以内です。3〜5日は一律の法定日数ではなく、速やかな報告の目安として扱います。確報は知った日から30日以内で、不正の目的をもって行われたおそれがある事態では60日以内です。
社内では、誰がいつ何を知ったかを受付記録へ残します。担当者が報告対象となる事実を把握してから責任者への連絡が遅れた分を、報告期限へ上乗せしません。委託先から通知を受けた場合も、通知日時と内容を記録し、委託元・委託先それぞれの報告関係を法務が整理します。委託先が調査中であっても、自社の判定に必要な情報を整理して連絡を続けます。
段階 | 時点・期限 | 主担当と実施内容 |
|---|---|---|
検知・受付 | 異常を把握した時点 | 情シス・監視担当が検知日時、対象、検知元を記録し、事故対応責任者へ連絡します。 |
封じ込め・保全 | 初動で並行実施 | 技術担当が接続制限やID停止を実施し、ログ、設定、証拠を保全します。 |
報告対象の判定 | 初動から継続 | 法務・個人情報管理担当がデータの種類、不正目的のおそれ、人数などを整理します。 |
速報 | 知った後、速やかに。概ね3〜5日以内が目安 | その時点で判明している内容を報告し、未判明部分は調査を継続します。 |
確報 | 知った日から30日以内。不正目的のおそれがある事態は60日以内 | 原因、影響、対応、再発防止策などをまとめます。 |
本人への通知 | 報告対象の事態について、状況に応じて速やかに実施 | 法務・広報・窓口担当が、本人の被害を抑える内容と連絡方法を整理します。 |
本人への通知を、確報が完成するまで待つ手続きとして扱いません。直接の通知が困難な場合の代替措置や、業種ごとの報告先の委任も含め、法務が委員会の案内に沿って提出先・手段を決めます。報告・通知の担当を同じ人へ集める場合は、調査や社外問い合わせと競合しないよう、代理担当を置きます。
企業資料に残す初動対応の基準項目
不正アクセス検知時の対応状況を説明する企業資料には、事実、判断、実施済み措置、未解決事項を分けて記載します。
基準項目 | 記録する内容 | 記録を使う判断 |
|---|---|---|
認知の経緯 | 検知日時、認知者、外部通報、アラートの内容 | 報告の起算管理と初動の検証 |
対象と範囲 | システム、アカウント、データの種類、対象期間、人数 | 報告対象の判定と利用者への影響評価 |
確認した事実 | 不正ログイン、取得操作、外部通信、ログの欠落 | 漏えいの有無・おそれと調査範囲 |
封じ込め | 停止・隔離・権限変更の実施日時と担当 | 継続中の被害と再侵入経路の評価 |
証拠保全 | 取得ログ、保存先、取得者、改変防止、専門家への引渡し | 追加調査、原因分析、説明の整合性 |
連絡と意思決定 | 経営・法務・委託元への連絡、報告先、通知方針 | 承認待ちによる遅延の解消 |
残る課題 | 未判明事項、次の調査、担当、期限 | 確報と再発防止計画への引継ぎ |
他社の事故資料を、そのまま自社の判断へ当てはめないようにします。類似する手口でも、扱うデータ、取得可能なログ、攻撃者の操作、本人への影響が異なります。企業資料の基準項目は共通化し、事実と法的判断は自社の事案に沿って記載します。
社内報告と対外公表には、同じ時系列と用語を使います。調査で対象範囲が変わった場合は、前回の説明を消すのではなく、何が新たに判明し、判断をどう更新したかを記録します。未判明事項に推定値を置く場合は、確定数と混在させず、推定した根拠と次の調査を併記します。
ログ欠落と予防的措置の説明
ログに記録がない場合は、侵害を否定する前に、記録の取得範囲と保存期間を整理します。
「不正アクセスは検知されず予防的措置として実施されました」と説明する場合は、何の措置を、どの対象へ、どの判断で実施したかを記載します。例えば、認証情報の変更、セッションの失効、接続制限はそれぞれ目的が異なります。「予防的」という一語でまとめず、現時点の調査結果と将来の被害を抑える操作を分けます。
保存期間が短い、取得設定がない、対象の操作が記録されないなどの欠落があれば、調査できない期間・範囲として残します。別の認証ログ、ネットワーク機器、委託先の記録で補えるなら追加取得し、補えない場合はその制約を法務へ伝えます。ログの欠落がある状態で、調査対象期間全体について漏えいがなかったと断言しません。
外部バックアップを設ける場合は、定期取得が成功した記録だけでなく、検索や復元を試します。保存先へのアクセス権限は通常のサービス管理者と分離し、侵害されたアカウントから証拠を消去されにくい構成にします。取得を始めた日以前のログを補えるかは別問題なので、保存開始日も台帳へ残します。
警察・委員会への連絡と最終判断
警察への相談と個人情報保護委員会への報告は、目的と判断基準を分けて進めます。
不正アクセスなど犯罪が疑われる場合は、警察への相談に向けて接続先、操作記録、ログを保全します。警察へ相談したことを理由に、個人情報保護委員会への報告や本人通知を完了した扱いにはしません。委員会への報告対象性は、個人データの種類、漏えい等のおそれ、不正目的のおそれなどから整理します。
届出・報告・通知の要否と提出先は、個別事案に応じて法務と関係する専門窓口へ最終確認し、対象となる場合は定められた手続きへ進めます。対象外と判断する場合も、その根拠、判断者、追加情報が出た場合の再判定条件を残します。窓口への相談結果を待つ間も、被害の封じ込めと証拠保全は継続します。
証拠保全と業務復旧の順序
再インストールや設定初期化の前に証拠を確保し、復旧は侵入経路の是正と監視再開を条件に承認します。
隔離で被害を止められるなら、端末やサービスの接続を制限してからログを取得します。緊急停止が必要なら停止を優先し、その判断者と理由を残します。攻撃経路、悪用アカウント、残存する認証情報を処理せずに再公開すると、同じ経路から再侵入されるおそれがあります。復旧後の監視担当と異常時の再停止条件も、再公開前に決めます。
復旧の検証では、業務機能の動作と安全性を別に扱います。画面が開くことだけで完了にせず、権限、認証、外部接続、ログ取得が意図した状態へ戻っているかを試します。暫定的に機能を制限する場合は、事業部門が代替手順を決め、利用者へ制限範囲と問い合わせ先を案内します。
外部支援を使う場合は、事故前に緊急連絡先とログ提供・端末引渡しの承認者を決めます。委託先経由の影響は、サプライチェーン攻撃とは?手口・脅威の推移と中小企業の対策でも整理しています。
▶ 関連記事: RBACとは?ABACとの違いや読み方・情シス向け設計手順を解説

▲ 不正アクセスによる個人データ漏えい等事態を把握した際の報告期限の判断フローです。
リスク別の優先順位と着手チェックリスト
着手順は従業員数ではなく、外部公開、管理者権限、個人データの機微性・量、委託先からの接続で決めます。
次の優先度は運用提案です。下位の項目でも、不正アクセスが疑われる、ログが消失しかけている、大量の個人データへ直接到達できるといった条件があれば、最優先へ繰り上げます。チェック欄を埋める前に対象を特定し、実行後に証跡を付けます。
当日:外部公開資産と管理者IDの照合
当日は外部から侵入できる資産と強い権限を抽出し、所有者不明の対象に担当を割り当てます。
外部公開資産の一覧を契約・回線情報と照合し、サポート切れや既知の脆弱性がある対象を抽出します。
管理者IDの所有者と用途を人事名簿・業務担当表に照合します。
侵害が疑われる対象は、通常の棚卸しから事故対応へ移し、封じ込めとログ保全を進めます。
所有者が不明な管理者IDは、代替の管理手段を確保してから制限します。業務で使っている可能性があるという理由で放置せず、利用ログと接続先から用途を調べます。緊急停止が必要な状況なら、停止の判断者と業務影響を記録して実行します。
1週間以内:退職者ID・API・ログの是正
直近の是正では、退職者の利用継続、他者データの取得、調査記録の消失を先に止めます。
退職者のアカウントや有効なセッションが残っていれば、業務承継と証拠保全を踏まえて停止・失効します。
他者のIDに変更すると個人データを取得できるAPIは、公開範囲を制限します。
管理者権限、大量出力権限、グループ会社間の接続権限を抽出し、業務上の承認者へ判定を回します。
認証・アクセス・操作ログの保存期間と取得担当を一覧化し、取得漏れがあれば外部保存や代替ログを設定します。
要配慮個人情報や財産的被害につながる情報へ到達できる経路は、認証強度と出力権限を優先して見直します。
アカウントを停止したら、サービスへ再ログインできないことと、連携トークンなどの別経路が失効していることを検証します。APIの公開制限は暫定措置として記録し、認可の修正担当と再試験日を決めます。ログの取得を始めた場合は、実際に検索できる対象期間まで作業記録へ戻します。
1か月以内:契約・受入試験・連絡訓練の整備
今月中の作業では、暫定措置を恒久対策へ移し、委託先との連絡と社内の意思決定を試します。
APIの認可修正と再試験を行い、別利用者・別組織の情報を取得できない結果を保存します。
委託先とクラウドサービスの事故連絡窓口、連絡期限、調査協力の範囲を契約・手順へ反映します。
個人データの保存場所と保存期間を整理し、利用目的が終わったデータを消去の承認へ回します。
グループ会社や海外拠点から、ポリシーの適用結果を示す証跡を受け取ります。
速報・確報を想定した連絡訓練を行い、休日の代理担当や承認者へ連絡できない箇所を修正します。
訓練では、漏えい人数や原因が未確定の状態を設定します。調査が完了しないと報告書を作れない手順なら、判明分と未判明分を分けて速報を準備する流れへ改めます。業務停止の承認に時間がかかる場合は、事前に許可できる接続制限やID停止の範囲を経営層と決めます。
改正案への準備と完了判定
改正案への準備は、現在の高リスク事項の是正と並行して進め、確定内容に合わせて規程を最終化します。
現行の通則編10-6の4項目と、意見募集中の改正案の5項目を別列で管理します。
ログ取得、分析、隔離、アカウント停止の担当が連続しているかを試します。
認証方式を変更する場合は、端末対応、利用者登録、紛失時の復旧まで含めて限定検証します。
確定した公表内容との差分を反映し、社内規程と監査基準を最終化します。
チェックが終わった項目には、設定画面、変更履歴、試験結果などの証跡を付けます。未対応項目は理由だけで閉じず、暫定措置、責任者、解消期限を記入します。期限を延ばす場合は、当初の計画を消さず、延長理由と残存リスクを承認者へ提示します。
担当者の交代時は、台帳の保管場所だけでなく、未解決事項、例外承認、緊急連絡先を引き継ぎます。次の担当者が同じ対象を抽出し、実行結果まで追える状態になれば、引継ぎを完了します。
まとめ
恒久対策は、個人情報保護委員会の注意喚起文書(WARNING)にある9事例に沿って進めます。10月29日から意見募集中のガイドライン改正案は、現行の義務と分けて管理します。
まず、外部公開資産と管理者IDの一覧を人事名簿・契約情報と照合します。所有者不明の権限や未更新機器を抽出し、担当者、暫定措置、是正期限を記入してください。あわせて、事故時の速報を誰が準備し、誰が提出するかを決めます。
参考資料
個人情報保護委員会「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」(2024年12月11日初版、2026年10月7日改訂)
個人情報保護委員会第374回個人情報保護委員会(2026年10月28日)の資料(ガイドライン(通則編)の改正案)
総務省「不正アクセスによる情報漏えい等の事案を踏まえた対応について(注意喚起)」(国家サイバー統括室の注意喚起の周知)


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





