

>
>
公開日
最終更新日
Codexを企業利用する際は、生成能力の比較より先に、誰がどのリポジトリ・端末・外部サービスへ接続できるかを統制します。OpenAI Codexは、自然言語の指示からコードベースを調査し、複数ファイルの編集、テスト、修正案の作成までを進める開発支援AIエージェントです。開発者の生産性向上が期待できる一方、ソースコード、認証情報、本番環境へのアクセスを扱うため、情シス部門にはSaaS管理と開発基盤の両面からの設計が必要になります。
本記事は、Codexの導入可否を判断する情シス、開発部門の管理者、非エンジニアによる社内ツール開発を統制する担当者を対象とします。Codex 料金、プラン、商用利用、ライセンス、利用効果、失敗パターンを確認し、限定検証から全社利用までの判断材料をまとめます。
要点を動画で1分解説
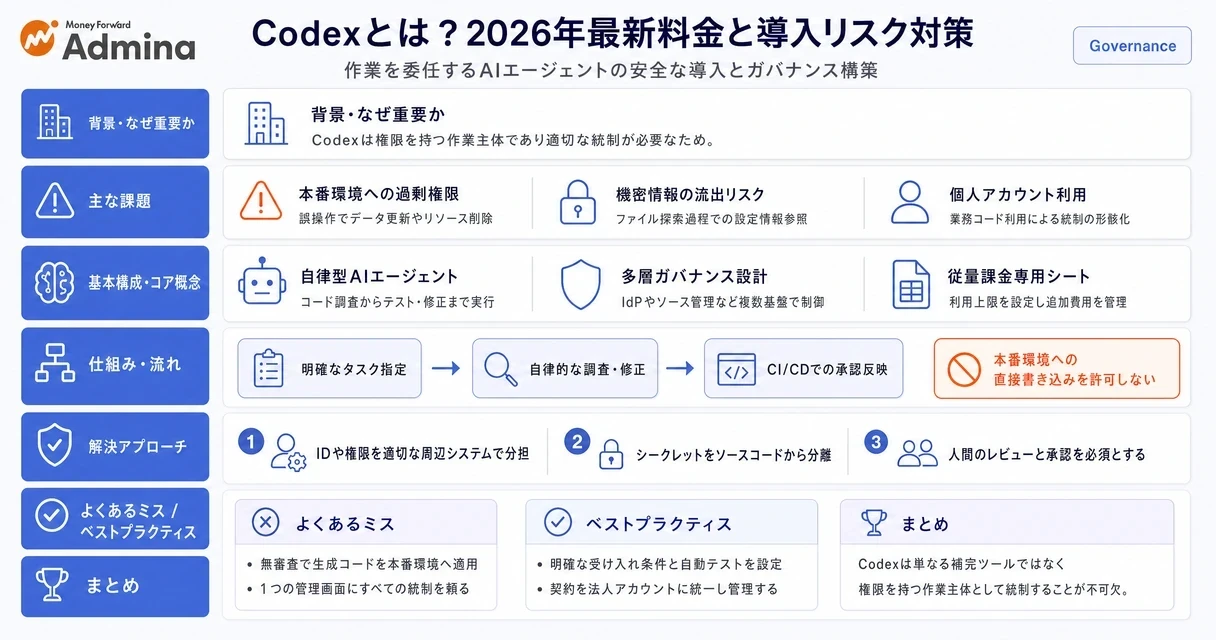
Codexとは
Codexとは、コードの提案にとどまらず、調査・編集・テストを一連のタスクとして実行するAIエージェントです。
本記事のポイント
現在のCodexは、2021年に知られたコード生成モデルとは異なり、開発作業を委任する製品として扱います。
法人利用では、ChatGPTの契約管理だけでなく、リポジトリ、端末、CI/CD、APIキーの権限設計が必要です。
商用利用では、生成コードにも通常のセキュリティ検査とOSSライセンス確認を適用します。
本番環境への直接書き込みを許可せず、人間の承認をCI/CDで強制する構成を採用します。
従来モデルとの違い
2021年のCodexはコード生成モデルであり、現在のOpenAI Codexは作業環境と実行機能を含むエージェント製品です。従来のコード補完は、開発者が入力している箇所に候補を表示する用途が中心でした。現在のCodexは、依頼内容を基に対象ファイルを探し、変更案を作り、テストを実行し、差分の説明までをまとめます。
この違いは統制対象にも表れます。補完機能だけならエディタ拡張の利用管理が中心ですが、エージェントではクラウド実行環境、ローカル端末のシェル、GitHubなどのリポジトリ、外部ツール接続が対象になります。情シスでは「コードを生成するAI」ではなく、「権限を持つ作業主体」としてリスク評価を行います。
利用者と対象業務
Codexは開発者向け機能を中心としつつ、情シスの定型業務や非エンジニアの小規模な自動化にも利用できます。開発部門では、依存ライブラリの更新、テストコード作成、バグの原因調査、既存コードの文書化が代表的な用途です。情シスでは、端末棚卸し用スクリプト、CSV加工、ログ要約、SaaS利用状況の集計といった反復作業に適用できます。
一方で、顧客情報を扱うアプリ、本番データを更新するスクリプト、複数部門が日常利用する業務ツールは、個人の試作として扱いません。所有者、ソースコードの保存場所、利用者、停止時の影響、外部送信先を登録し、社内システムとして審査します。作成が容易になるほど、保守責任が曖昧な野良システムが増えるためです。
利用インターフェース
Codexの利用経路ごとにデータの流れと必要な統制が異なります。ブラウザ上のCodexはタスク委任やクラウド実行に向き、CLIは開発者の端末での細かな操作に向きます。IDE連携は編集作業を短縮し、API連携はCI/CDや社内ワークフローへ組み込む用途です。
利用経路 | 主な用途 | 主な統制対象 | 許可判断 |
|---|---|---|---|
ChatGPT内のCodex | コード調査、タスク委任 | ワークスペース、接続先、保持設定 | 法人IDと許可リポジトリを設定できる場合に利用します。 |
Codex CLI | ローカルでの編集、テスト | 端末権限、シェル操作、秘密情報 | 管理端末と検証用ディレクトリに限定します。 |
IDE連携 | エディタ内の変更支援 | 拡張機能、リポジトリ権限 | 許可済み拡張機能のみを配布します。 |
API連携 | CI/CD、定期処理 | APIキー、予算、実行ログ | サービスIDと予算上限を分離できる場合に接続します。 |
OpenAIが公開するCLIは軽量なターミナル型エージェントとして利用できますが、端末に導入できることと業務利用を許可できることは別です。管理外端末、共有アカウント、本番用認証情報が存在する作業ディレクトリでは利用させず、検証端末から始めます。
▶ 関連記事: MCP企業導入のセキュリティ完全ガイド|ガバナンスとリスク対策
2026年の最新機能と提供状況
2026年のCodexは自律性が強化されているため、機能名ではなく実行権限と監査可能性で利用可否を決めます。
推奨モデルと長文処理
HP Tech&Deviceが2026年5月31日に紹介したモデル情報では、GPT-5.5がCodexのデフォルトかつ推奨モデルと案内されています。同記事では、100万トークンを超えるコンテキストウィンドウと最大12万8,000トークンの出力上限が説明されています。コンテキストウィンドウとは、AIが一度に参照できる情報量です。なお、モデル名・仕様・料金は変更される場合があります。契約前にOpenAIのModelsページおよびPricingページで最新情報を確認し、記載内容が異なる場合は本記事の数値を調達根拠にしないでください。
長い設計書や大規模リポジトリを扱える反面、設定ファイルやログに含まれる機密情報まで参照範囲に入るおそれがあります。検証対象にするリポジトリには、実運用の秘密情報、個人情報を含むダンプ、未公開の契約書を置かず、マスキング済みデータを使います。
Goal modeと自律性
IPAは2026年6月26日公開の「AIセキュリティ短信」で、同年5月22日に発生したOpenAI CodexのGoal mode導入と自律性強化を取り上げています。目標を与えて複数工程を進める機能は、定型的な修正やテスト準備の時間を減らせます。一方で、操作対象の誤認や、想定外のファイル変更が起きたときの影響も大きくなります。
自律実行を使う場合は、読み取り、変更案の作成、テスト実行、マージ、本番反映を同じ権限で行わせません。変更案の作成までは検証環境で許可し、マージは保護ブランチの必須レビュー、本番反映はCI/CDの承認ゲートで止めます。人間の承認をプロンプト上の指示だけに頼る構成は採用しません。
提供状況の確認基準
地域、契約プラン、管理者設定ごとの提供範囲は、2026年9月時点で一次情報から一律の仕様として公開されていません。特定機能が利用可能かどうかは、契約中ワークスペースの管理画面、注文書、契約条件の3点で判断します。機能の有効・無効を管理者が制御でき、操作ログを取得でき、停止手段が明確なら限定検証へ進みます。
反対に、外部接続先の許可設定ができない、操作履歴を追えない、退職者のアクセス停止を自動化できない場合は、本番データを扱う業務へ接続しません。その場合は、ローカルの検証用リポジトリでのテスト生成や文書化に用途を絞ります。未確認の仕様を調達資料へ転記せず、「未確認のため本番利用の前提にしない」と記録します。
外部接続とMCP
外部ツール接続は、Codex本体の設定だけでは完結せず、接続先の認証・権限・ログも含めて管理します。MCPは、AIエージェントと外部システムを接続するための方式です。課題管理、クラウドストレージ、データベース、社内ナレッジに接続できる反面、MCPサーバーを追加するたびに情報持ち出し経路が増えます。
接続台帳には、接続名、所有部門、認証主体、読み取り・書き込み権限、送信するデータ区分、ログ保存期間、停止担当者を記録します。所有者がいない接続、本番データへの書き込みが可能な接続、アクセスログを残せない接続は許可リストへ登録しません。画面操作を自動化するComputer Use系の機能も、APIより権限が見えにくいため、検証用アカウントだけで運用します。
▶ 関連記事: 【2026年8月最新】Claude Code 企業利用の統制ガイド|APIキー管理・MCP連携・シャドーAI対策
数値と事例で見る導入効果
導入効果は生成量だけでは判断できません。工数、品質、復旧時間、レビュー負荷を導入前後で比べます。
国内市場と利用段階
IT Leadersは、矢野経済研究所の2025年12月調査として、生成AI活用企業のうちAIエージェント利用企業が3.3%にとどまると紹介しています。自律型エージェントの利用は、一般的な生成AI活用より限定的です。自律的なコード生成の本格利用は、チャット型生成AIの活用とは別の体制整備を必要とするためです。
IT Leadersは、矢野経済研究所が2025年12月に公表した調査として、国内民間企業の生成AI活用率は43.4%で、2024年調査の25.8%から17.6ポイント増えたと紹介しています。また、生成AIを活用している企業(215社)のうち、AIエージェントを利用している企業は3.3%にとどまります。AIエージェントの利用率は企業全体ではなく生成AI活用企業を母数とした数値であり、チャット型生成AIの導入経験を、そのまま自律型エージェントの運用能力と見なさないことが実務上の前提になります。
総務省の令和7年版情報通信白書は、生成AIを積極活用または領域を限定して活用する方針を持つ日本企業の比率が、2024年度に49.7%だったと示しています。2023年度の42.7%から増えていますが、方針を持つことと、権限管理や監査を実装していることは別です。情シスでは方針策定と同時に、利用可能なデータ区分と接続先の基準を定めます。
発信元・調査 | 数値 | 導入判断への読み替え |
|---|---|---|
IDC Japan、2026年5月調査(IT Media掲載) | IT Mediaの記事によると、AI主体のコード生成を行う企業は11.4%とされていますが、原典の調査設計・対象範囲は別途確認が必要です。 | 先行事例を参照する場合は、調査条件が自社と一致するかを確認します。 |
矢野経済研究所、2025年12月調査 | 生成AI活用率43.4%、AIエージェント利用率3.3% | 通常の生成AI規程だけではエージェント統制に不足します。 |
IDC Japan、2024年国内AIシステム市場予測 | 市場規模は1兆3,412億円、前年比56.5%増 | 一時的な個人ツールではなく継続的な管理対象として扱います。 |
IDC Japanは2024年時点の国内AIシステム市場を前年比56.5%増の1兆3,412億円と公表し、2024年から2029年の年平均成長率を25.6%、2029年の市場規模を4兆1,873億円と予測しています。この予測は2024年時点のものです。現在は利用サービスや価格体系が変化している可能性があるため、予算策定では市場予測ではなく、自社の利用者数とAPI使用量を基礎にします。
シンプレクスの工数削減
OpenAIはシンプレクスのCodex活用事例として、1画面当たりの設計工数40%削減、開発工数70%削減、内部結合テスト工数17%削減を公表しています。これらの数値はOpenAIが公表した事例紹介(openai.com)に基づくものであり、対象工程、測定期間、比較条件の詳細は原典を参照してください。金融領域を含むシステム開発では、単にコードを書く時間だけでなく、設計とテストの品質管理が成果を左右します。同社の数値は、用途と工程を限定して測定した事例として参照できます。
自社PoCで同じ削減率を前提に予算を組むことは避けます。例えば、月100件の小規模修正があり、1件当たり30分の実装時間を削減できれば削減候補は月50時間です。しかし、AI生成差分の確認が1件当たり15分増えれば、レビュー増加分は月25時間となり、実質削減は月25時間です。設計、実装、テストを分けて記録し、どの工程で効果が出たかを判定します。
NTTデータグループの障害分析
GXOの2026年公開記事は、NTTデータグループがChatGPT EnterpriseとCodexを約9,000人規模に展開し、インシデント分析時間を30分に短縮したと紹介しています。この成果はCodex単体ではなく、生成AIの展開、業務設計、利用者教育を含む取り組みとして捉えます。大量のログや過去障害情報を整理する作業では、AIが候補を絞り、人間が原因と対策を確定する分担が有効です。
障害対応で利用する場合は、過去の障害チケット、監視ログ、構成情報に含まれる顧客情報や認証情報を分類します。まずはマスキング済みログの要約と原因候補の抽出に限定し、復旧コマンドの自動実行は許可しません。過去10件程度の障害を対象に、初動から原因候補提示までの時間、誤った候補の割合、最終確認時間を比較すると、効果を検証できます。
Ciscoのビルド時間削減
OpenAIはCiscoの事例として、Codex導入後にビルド時間を約20%削減し、毎月1,500時間以上のエンジニアリング工数を削減したと公表しています。これらの数値はOpenAIが公表した事例紹介に基づくものであり、対象チームの規模、導入前後の比較条件、測定期間の詳細は原典を参照してください。ビルドやテストの改善は、受け入れ基準が明確で自動検証しやすいため、AIエージェントの適用候補になりやすい領域です。
ただし、ビルド時間が短くなっても、脆弱性件数や変更失敗率が上がれば総合的な成果とは言えません。CIの実行時間、失敗率、レビュー待ち時間、リリース後のロールバック件数を導入前後で測定します。数値の改善が確認できたタスクだけを対象に広げることで、利用範囲を安全に拡大できます。
▶ 関連記事: Claude Enterprise認証管理 完全ガイド|Enterprise-Managed AuthorizationによるMCPガバナンス
Codexの主要機能と適用業務
Codexは、受け入れ条件が明確で自動テストによる検証が可能な業務から適用すると成果を測定しやすくなります。
コード調査と複数ファイル編集
影響範囲の調査と定型的な修正は、Codexが担当しやすい代表的な作業です。既存リポジトリを読み、関連する設定、関数、テストを探して修正候補を作る作業は、人間が探索に費やす時間を減らせます。依存ライブラリの更新、型エラーの解消、命名規則の統一、限定的なリファクタリングが適用候補です。
タスクは「ログイン周辺を改善する」のように曖昧に渡しません。対象ディレクトリ、変更してよいファイル、変更禁止の設定、受け入れ条件、実行してよいテスト、失敗時の停止条件を記載します。初回の検証では、人間が1時間程度で完了できる作業や数百行程度の変更に絞ります。大規模な設計変更を避けると、差分をレビューしやすくなります。
テスト生成とPull Request準備
テストコードの作成とPull Requestの下書きは、品質ゲートを維持したまま利用しやすい用途です。Codexは変更内容を基に単体テストの案を作り、既存テストの失敗箇所を説明し、変更理由を要約できます。開発者はゼロから記述する時間を減らし、境界条件、例外処理、業務要件の確認に時間を使えます。
やってはいけないことは、Codexの出力にマージ権限を与え、レビューなしで保護ブランチへ反映することです。生成した変更は必ず別ブランチに置き、CIでテスト、静的解析、依存関係スキャン、シークレットスキャンを実行します。必須レビューと必須ステータスチェックをリポジトリ側で設定できない場合は、変更案の生成だけに留めます。
運用自動化と定期処理
レポート作成、ログ要約、未処理チケットの分類は、書き込みを伴わないため初期導入に適しています。情シスでは、端末一覧の整形、アカウント棚卸しデータの加工、エラーログの分類、月次報告の下書きなどに利用できます。結果を下書きとして保存し、担当者が翌営業日に承認する運用なら、誤出力がそのまま外部へ送信される事故を防げます。
自動化の境界は、元に戻せるかどうかで引きます。集計、要約、分類、下書き生成は再実行できるため自動化対象にできます。顧客への通知、権限変更、データ削除、クラウド資源の停止、支払い処理は、取り消し可能でも業務影響が大きいため、人間の承認を通します。
非エンジニアによる内製ツール
非エンジニアへの展開では、作成の自由度よりも保守責任を登録する仕組みを先に用意します。CSVの集計、ファイル名の一括変更、簡易フォーム、部門用ダッシュボードは、従来より短時間で試作できます。Microsoft Copilot、ChatGPT、Claude、Gemini、Claude Code、Codexなどは、IPAが運営するマナビDXでも教材・対象AIツールの例として挙げられています。
個人利用で、機密情報を扱わず、外部公開せず、停止しても業務が止まらないツールは、簡易な届け出で管理できます。顧客情報を扱う、10人以上が利用する、外部サービスに接続する、月次業務の前提になるツールは、共有リポジトリへの登録、業務所有者の明記、エンジニアのレビュー、廃止手順の設定を完了してから公開します。
▶ 関連記事: Claude Fable 5恒久提供新料金プランと従量課金への移行対策
▲ Codexへ作業を委任できるかを判断するフロー

料金体系とコスト・ライセンス管理
Codex料金は月額プランだけで判断せず、追加利用、API、従量課金シート、管理工数を分けて管理します。
料金プランの比較
個人向けのPlusとProは価格が公開されていますが、法人向けの契約条件と利用上限は契約内容によって異なります。Codex CLIの料金について、2026年のQiita解説はPlusを月額20米ドルと整理しています。Pro(ChatGPT Pro)は月額200米ドルとされますが、Codex CLI固有の料金ではなく、ChatGPTプランの参照情報です。いずれも法人の調達金額や利用上限を確定する根拠にはしません。
BusinessとEnterpriseでは、利用者管理、請求管理、データ取り扱い、認証連携の条件が契約によって変わります。料金が公開されていないEnterpriseは「要問合せ」として扱い、推測額を予算書へ記載しません。無料プランでCodexを恒常利用できるという前提も置かず、有料プランが利用条件となる情報を基に、利用部門の契約形態を統一します。
プラン・課金方式 | 公表・参照される価格 | 主な利用者 | 情シスの判断基準 |
|---|---|---|---|
Plus | 月額20米ドル | 個人の検証、小規模利用 | 業務コードを扱う場合は個人契約のまま運用しません。 |
Pro | 月額200米ドル | 高頻度に利用する個人開発者 | 高利用量でも、法人ID・端末統制がなければ業務用途を広げません。 |
Business | 契約条件を確認 | 小中規模の組織利用 | 利用者管理とデータ条件が要件を満たす場合に候補とします。 |
Enterprise | 要問合せ | 全社展開、厳格な統制が必要な組織 | SSO、監査、契約上のデータ条件を満たす場合に選定します。 |
Codex専用シート | トークンベースの従量課金 | Business・Enterpriseでの追加利用 | 月額固定費ではなく、部門別予算上限を設定します。 |
AI GiftXは、2026年4月からBusinessおよびEnterprise向けに、月額固定費なしのトークンベース従量課金となるCodex専用シートが導入されたと紹介しています。利用量が大きい部署では席数だけでは費用を説明できないため、固定費と従量費を別の費目として集計します。
API課金と予算統制
API連携の利用料はChatGPTのユーザー契約と別に管理します。CI/CD、社内チャットボット、定期レポート処理にCodex関連のモデルを組み込む場合、トークン量やモデルによって費用が変わります。固定単価を長期の社内規程へ書き込むと、価格改定時に統制が崩れるため、金額ではなく予算上限と停止条件を規程化します。
例えば月間予算を10万円とし、80%到達時に部門責任者へ通知し、100%到達時に新規ジョブを停止する構成にします。APIキーは個人単位で配らず、開発・検証・本番を分離したプロジェクトとサービスIDに発行します。これにより、退職者の無効化、原価配賦、漏えい時の影響範囲の切り分けができます。
商用利用と権利処理
Codexで生成したコードを商用製品へ組み込む場合も、著作権とOSSライセンスの確認を省略しません。AIが出力したコードに既存の公開コードと類似する断片が含まれる可能性があります。特にGPLなどコピーレフト条件を含むライセンスでは、結合方法、配布形態、派生物の扱いによってソース開示義務が問題になることがあります。
「AIが生成したので権利問題はない」と判断することはやってはいけません。商用リリースに含める差分には、出所の記録、コードレビュー、ソフトウェア構成分析、ライセンススキャン、コード類似性検査を適用します。ライセンスを特定できない長い一致コードが見つかった場合は採用せず、独自実装または利用条件が明確な代替ライブラリへ置き換えます。個別の法的評価は、法務部門または弁護士が契約と利用形態を確認して判断します。
実務用のライセンス判定基準
生成コードは、短い定型表現と、機能の中核を担う長い実装を分けて審査します。短い構文や一般的な定型コードだけでは直ちに利用禁止にはしません。一方、外部の特定プロジェクトと長く一致する実装、独自のコメントや著作権表示を含む出力、ライセンス不明の依存関係は、リリース候補から外します。
確認項目 | 採用できる条件 | 採用しない条件 |
|---|---|---|
生成差分 | 人間が目的・内容・影響範囲を説明できる | 生成理由や動作を説明できない |
OSS依存関係 | ライセンスとバージョンをSBOMに記録できる | ライセンス不明、脆弱性未確認 |
コード類似性 | 出所を確認し、利用条件を満たせる | 長い一致があり、条件を確認できない |
秘密情報 | シークレットスキャンが検知なし | キー、接続文字列、個人情報を含む |

情シスが直面する5つの導入リスク
Codex導入の失敗は、モデルの精度不足より、過剰権限・未管理アカウント・検査不足から起きやすくなります。
本番環境への過剰権限
Codexへ本番の管理者権限、データベース更新権限、デプロイ権限をまとめて与える運用は停止します。指示の誤解、環境名の取り違え、スクリプトの不備が起きると、大量のデータ更新やクラウド資源の削除につながります。AIが正しく意図を理解する前提で権限を広げる構成は、復旧作業まで自動化しかねません。
開発・検証・本番でIDを分離し、Codexには読み取り専用または検証環境の限定権限を付与します。本番変更はPull Request、CI/CD、変更管理システムを通し、承認者と実行者を分けます。削除系APIをブロックでき、ロールバック手順を定期的にテストしている場合だけ、限定的な運用自動化を検討します。
機密情報と認証情報の流出
ソースコード、ログ、設定ファイルに含まれるAPIキーや個人情報は、Codexが参照する前に分離します。エラー修正を依頼しただけでも、AIが関連ファイルを探索する過程で設定値やログを読む可能性があります。プロンプトで「秘密情報を読まない」と指示しても、技術的なアクセス制御にはなりません。
秘密情報はリポジトリに平文で保存せず、シークレット管理基盤から実行時に渡します。コミット前とCI上の両方でシークレットスキャンを動かし、検知時はトークン失効、履歴確認、再発行までを手順化します。実データが必要なテストは、匿名化済みデータまたは最小限の合成データを利用します。
非エンジニアによる野良システム
部門がCodexで作成した業務ツールを個人PCや個人アカウントへ残すと、異動・退職時に保守不能になります。簡易アプリでも認証、入力検証、ログ、バックアップ、障害連絡先が欠けると、業務が止まったときに復旧できません。特に表計算ファイルを起点にしたツールは、利用者が増えた後に業務システム化していることがあります。
届け出では、所有者、利用者数、利用データ、外部送信先、ソースコードの保管先、停止時の影響を必須項目にします。複数人が利用する、顧客データを扱う、外部公開する、定期業務に使うツールは、共有リポジトリと運用責任者なしでは公開しません。
脆弱性とライセンス混入
動作する生成コードでも、認可不足、入力検証漏れ、古い依存関係、OSSライセンス違反を含む場合があります。生成結果をそのまま採用すると、脆弱性診断や依存関係確認の工程が抜け落ちます。AIによるレビュー結果も、最終的なセキュリティ保証にはなりません。
生成コードにはSAST、SCA、DAST、シークレットスキャン、単体テストを適用します。認証、認可、暗号化、決済、個人情報処理、アクセス制御を変更するコードは、担当エンジニアとセキュリティ担当者がレビューします。ライセンス不明のコードを「あとで確認する」としてマージする運用は認めません。
PoCの成功と本番失敗
短時間のデモが成功しても、本番運用の総工数が減るとは限りません。PoCでは正常系の実装速度が見えやすい一方、例外処理、テスト、監視、障害対応、監査、教育、ライセンス確認の負荷が後から発生します。生成量だけをKPIにすると、レビュー待ちの差分が増え、品質低下を見落とします。
導入前後で、タスク完了時間、レビュー工数、差し戻し率、変更失敗率、平均復旧時間、API費用、セキュリティ指摘数を比較します。総工数が20%以上削減し、変更失敗率が悪化せず、重大な情報漏えいがゼロという水準を、限定検証を拡大するための例示的な通過条件にできます。自社のリスク許容度が高い場合は本番権限の分離基準をさらに細分化し、通過条件の数値も自社の業務特性に合わせて設定します。
情シス主導のガバナンス設計
Codex導入では、利用禁止の通達よりも、ID・権限・ログ・予算を日常運用に組み込む方が有効です。
統制対象と制御場所
Codexの管理画面だけでは本番環境を守れないため、周辺システムごとに統制を分担します。利用者IDはIdPとワークスペース、リポジトリ権限はGitHubなどのソース管理基盤、本番反映はCI/CD、端末はMDMとEDR、API費用は請求管理と実行基盤で制御します。1つのサービスにすべての責任を持たせる設計は、監査時に権限の所在を不明確にします。
統制対象 | 制御場所 | 最低限の設定 | 設定できない場合 |
|---|---|---|---|
利用者ID | IdP、ワークスペース | SSO、MFA、退職時の停止 | 対象者を限定し、月次棚卸しを実施します。 |
リポジトリ | ソース管理基盤 | 許可リスト、最小権限、保護ブランチ | 本番コードへの接続を許可しません。 |
端末 | MDM、EDR、OS | 暗号化、管理端末、実行制御 | 私物端末では業務リポジトリを扱いません。 |
外部接続 | MCP、接続先SaaS | 許可リスト、操作ログ、所有者 | 接続自体を禁止または読み取り専用にします。 |
本番反映 | CI/CD、クラウド | 承認ゲート、職務分離、ロールバック | 自動変更を許可しません。 |
API費用 | APIプロジェクト、請求管理 | 上限、通知、キー更新 | ジョブ側の停止処理を実装します。 |
導入前チェックリスト
以下の項目に未対応がある場合は、本番データを扱わない検証に限定します。すべてを初日から高度に自動化する必要はありませんが、未対応項目を例外として放置せず、担当者と期限を台帳に記録します。
法人管理のアカウントと個人アカウントを分離しています。
SSOとMFAを設定し、退職日または異動日にアクセスを止められます。
接続可能なリポジトリと外部ツールを許可リスト化しています。
本番データベースと本番クラウドへの直接書き込み権限を付与していません。
保護ブランチ、必須レビュー、CIテストを技術的に強制しています。
APIキー、接続文字列、個人情報をリポジトリから分離しています。
生成コードにSAST、SCA、シークレットスキャンを適用しています。
月額予算、80%通知、上限到達時の停止動作を定めています。
部門ツールの所有者、保守責任者、廃止手順を登録しています。
4フェーズの導入計画
Codexは、利用実態の把握、限定検証、効果評価、部門展開の順に進めます。いきなり全社アカウントを配布すると、シャドーITと正式利用の区別がつかなくなります。対象業務を絞り、数値を残しながら範囲を広げます。
フェーズ | 期間の目安 | 実施内容 | 次へ進む条件 |
|---|---|---|---|
準備 | 第1〜2週 | 利用実態、契約、データ分類、責任者を整理します。 | 利用者・接続先・対象データの台帳が完成しています。 |
限定検証 | 第3〜6週 | 5〜20名、検証用リポジトリ、読み取り中心で試します。 | 重大な権限逸脱と情報漏えいがゼロです。 |
効果評価 | 第7〜10週 | 工数、品質、費用、レビュー負荷を比較します。 | 総工数と品質の改善を確認できます。 |
部門展開 | 第11週以降 | 部門別グループ、監査、予算配賦を拡張します。 | 退職者停止と定期棚卸しを運用できます。 |
規模差を踏まえた展開
企業規模による導入率の差を踏まえ、未整備のID管理をCodex導入で一気に解決しようとしません。IPAが2026年7月に公表した「DX動向2026」では、AI導入率は従業員1,001人以上の企業で78.3%に達する一方、101人以下では16.6%にとどまります。同調査では、導入効果として業務の効率化・迅速化を挙げた企業が91.6%だった一方、売上・利益向上は3.9%でした。
この差は、ツール性能だけでなく、ID管理、データ整備、利用支援の成熟度が成果へ影響することを示します。小規模組織では、まず利用者台帳、許可リポジトリ、月額上限を整えます。大規模組織では、SCIMによるアカウント連携、監査ログの集約、部門別の費用配賦まで実装できる場合に全社展開します。
▲ 本番環境への直書き込みを防ぐ安全なガバナンス統制構成
競合ツールとの比較と選定基準
CodexとGitHub Copilot、Claude Code、Cursorの選定では、モデルの回答品質だけでなく、既存の開発基盤と統制機能の適合性を比較します。
主要ツールの比較軸
各ツールは得意な操作場所と導入形態が異なるため、同じ評価項目で比較します。エディタでの即時補完を重視するのか、ターミナルでの自律的なタスク実行を重視するのか、クラウド実行とリポジトリ連携を重視するのかで選定結果が変わります。PoCでは同じ課題、同じリポジトリ、同じテスト条件で評価します。
比較項目 | OpenAI Codex | GitHub Copilot | Claude Code | Cursor |
|---|---|---|---|---|
主な強み | タスク委任、CLI、クラウド実行の横断利用 | エディタ内補完とGitHub連携 | ターミナル中心のコード理解・編集 | AI機能を統合したIDE操作 |
主な操作場所 | ChatGPT、CLI、IDE、クラウド | IDE、GitHub周辺機能 | ターミナル、開発環境 | 専用IDE |
向く検証課題 | 複数ファイル修正、テスト、調査 | 日常的な補完、レビュー支援 | 大きなコードベースの調査・修正 | IDE上の対話的な編集 |
情シスの確認点 | ChatGPT契約、接続先、実行権限 | GitHub組織、ライセンス、ポリシー | 契約、端末、外部接続 | 端末配布、拡張機能、組織管理 |
Codexを選ぶ条件
ChatGPTの法人利用をすでに統制し、コード調査からテスト準備までを一つの運用にまとめたい場合はCodexを評価対象にします。ChatGPTワークスペースと利用者管理を集約できる場合、個人契約が増える状態よりも棚卸しを行いやすくなります。CLI、クラウド、IDEなど複数の入口を使うため、入口ごとのポリシー差をなくせるかが選定の焦点です。
ただし、全員に同じツールを配布する必要はありません。日常的な補完だけが必要な開発者にはIDE統合型、複雑な修正をバッチで処理するチームにはエージェント型というように、業務と権限に応じて使い分けます。契約を複数持つ場合でも、SaaS台帳、利用者、費用、データ区分を共通の管理基準に統一します。
GitHub Copilotとの違い
GitHub Copilotはエディタ内の補完とGitHubとの親和性が中心で、Codexは作業単位で調査・編集・テストを委任する用途に比重があります。実際の利用感は、選ぶモデル、IDE、リポジトリ規模、管理設定によって変わります。製品名だけで性能差を決めず、既存の保護ブランチ、コードレビュー、CIの流れを壊さないかで判断します。
GitHub Enterpriseを中心に開発基盤を統一している企業では、Copilotの管理機能との整合性を検証します。ChatGPTの法人利用が広く、開発以外の調査・文書化・運用自動化も同じ契約基盤で管理したい企業では、Codexの統合管理を評価します。どちらを選んでも、生成コードに対するレビューとスキャンは省略しません。
選定時の評価シート
比較PoCでは、利用者の感想だけでなく、再現可能な数値と統制要件を記録します。各ツールに同じ修正課題を与え、完了時間、テスト通過率、レビュー指摘数、コスト、管理者が取得できるログを記録します。無料試用の印象だけで年間契約を決めると、運用開始後に監査や請求管理で手戻りが発生します。
同一タスクでの実装時間とレビュー時間を記録します。
変更したファイル数、テスト成功率、差し戻し理由を記録します。
SSO、アカウント削除、監査ログ、接続先制御の可否を確認します。
月額費用、従量課金、追加管理工数を合算します。
機密情報を含まない検証リポジトリで再現試験を行います。
▲ 主要AI開発ツール4社の強みと操作場所の対比
よくある質問
Codexの商用利用、料金、無料利用、GitHub Copilotとの違いは、契約条件と自社の統制要件を分けて判断します。
Codexの商用利用
Codexは商用開発の支援に利用できますが、生成コードを無審査で製品へ組み込むことはできません。商用リリース前に、人間によるコードレビュー、脆弱性検査、OSSライセンス確認、出所記録を行います。著作権やコピーレフト義務の最終判断は、利用するコード、配布方法、契約条件に応じて法務部門が行います。
Codexの料金
Codex料金はPlusが月額20米ドル、Proが月額200米ドルという参照情報がありますが、BusinessとEnterpriseは契約条件で確認します。2026年4月からはBusiness・Enterprise向けにトークンベースで従量課金されるCodex専用シートも案内されています。法人利用では席数料金だけでなく、追加利用とAPIの月額上限を設定します。
無料利用の可否
Codexを無料プランで恒常的に利用できる前提では導入計画を立てません。有料のChatGPTプランが利用条件となる情報があり、無料利用の可否や上限は提供時期・アカウント条件で変わります。法人の業務コードを扱う場合は、無料枠の有無にかかわらず、法人管理のアカウントへ統一します。
GitHub Copilotとの違い
GitHub Copilotはエディタ内補完とGitHub連携を中心にし、Codexはタスクを受けてコード調査・編集・テストを進めるエージェント用途に強みがあります。どちらが適するかは、開発者の作業場所、既存のGitHub管理、ChatGPTの法人契約、必要な監査ログで決まります。比較PoCでは、同じタスクを使い、実装時間だけでなくレビュー時間と品質を測定します。
非エンジニアへの展開
非エンジニアは、データ整形や小規模な自動化からCodexを利用できますが、業務システムを自由に公開する権限は与えません。顧客情報を扱う、複数人が使う、外部へ公開する、定期業務に組み込むツールは、共有リポジトリ、責任者、レビュー、運用手順を登録してから利用します。個人PCのみで動く未登録ツールを放置しないことが、野良システム化の防止につながります。
▶ 関連記事: 【2026】Claude(クロード)とは?読み方・料金と企業活用
まとめ
Codex導入で最初に行う作業は、利用者、接続リポジトリ、端末、APIキー、外部接続先、本番権限を一枚の台帳にまとめることです。その後、5〜20名の検証チームで、テスト生成、コード調査、ログ要約など、影響を戻しやすい業務から試します。シンプレクスやCiscoの事例は工数削減の可能性を示しますが、自社では実装時間だけでなく、レビュー負荷、変更失敗率、障害復旧時間、ライセンス確認工数、API費用を測定します。明日からは、個人契約を含むCodex利用実態の棚卸しと、本番書き込み権限の有無の確認から着手します。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





