

>
>
公開日
最終更新日
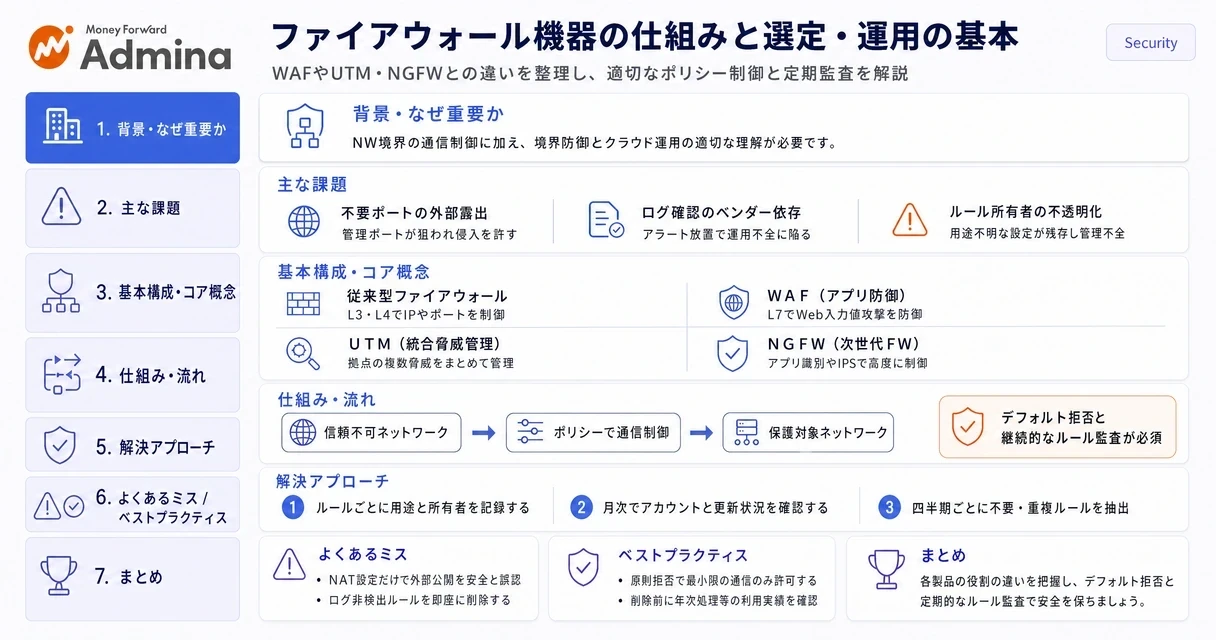
ファイアウォール機器はあらかじめ設定したルールに基づきネットワーク境界を通るパケットを精査して通信の可否を判定します。
設計・運用では、ファイアウォールが担うネットワーク境界制御と、Webアプリケーション向けのWAF、複数機能を統合したUTM、高度な可視化・制御を担うNGFWの役割を混同しないことが出発点です。クラウド利用や拠点間通信、暗号化通信の増加により、L3・L4制御だけでは対処できない場面が増えています。
本記事では、ファイアウォール機器の仕組みと分類を整理したうえで、WAF・UTM・NGFWとの違い、導入形態、運用ルールの監査方法を解説します。個別製品の価格比較ではなく、通信フローと管理体制に応じて必要な対策を判断するための基礎知識を扱います。
ファイアウォール(FW)とは
ファイアウォールとは、信頼できないネットワークと保護対象のネットワークの間で、定義済みのポリシーに従って通信を許可または遮断する仕組みです。
本記事のポイント
ファイアウォール機器は、IPアドレス、ポート番号、通信状態などを基準に通信を制御します。
WAFはWebアプリケーションへの攻撃を主対象とし、ネットワーク境界を守るファイアウォールの代替にはなりません。
UTMは複数機能をまとめて運用したい環境に、NGFWはアプリケーション識別やIPSを含む高度な制御が必要な環境に適します。
導入後はルールの棚卸し、管理者アクセスの保護、ログ監視を継続しなければ防御力を維持できません。
ファイアウォールは、社内LAN、拠点ネットワーク、クラウド環境などの境界に置かれます。外部から内部への着信通信だけでなく、内部端末から外部への通信もポリシーに従って制御できるため、侵害された端末が不正な宛先へ通信する場面の抑止にも使われます。
情シス担当者が扱うネットワーク型ファイアウォールでは、通信の送信元・宛先、利用するプロトコル、ポート、時間帯、ユーザー、アプリケーションなどを条件としてルール化します。原則として必要な通信だけを許可し、それ以外を拒否する「デフォルト拒否」の設計が基本です。
防御対象の範囲
ネットワーク型ファイアウォールは、社内ネットワークの出入口やネットワーク区画の間を保護します。公開Webサーバー、業務サーバー、端末用ネットワークを分け、区画間の通信も制限することで、侵入後の横展開を抑える構成にできます。
一方、端末上のホストベースファイアウォールは、その端末に届く通信を制御する仕組みです。ネットワーク型と端末側の制御は役割が異なるため、社内ネットワークとクラウドの接続形態に応じて組み合わせます。個人向けの詳細な設定手順ではなく、組織としては端末管理基盤でポリシーを統制できる状態が判断基準になります。
導入状況と背景
バッファローは2023年12月に実施した「中小企業のセキュリティ実態調査」(対象:中小企業の情報システム担当者等)で、UTMの導入率は22.8%だったと公表しています(出典:バッファロー株式会社「中小企業のセキュリティ実態調査」2023年12月実施、)。境界防御機器を導入していない組織だけでなく、導入済みでもアラート確認やルール管理が属人化している組織が課題になります。
ファイアウォール機器の仕組みと分類
ファイアウォール機器は通信を一定の条件で照合する点は共通ですが、検査方式、導入形態、統合機能を分けて理解すると選定を誤りません。
「NAT型」「アプライアンス型」のように異なる分類軸を同列に並べると、何を比較しているのかが不明確になります。ここでは、通信をどう検査するか、どこで提供するか、どの機能を統合するかに分けて整理します。
検査方式
パケットフィルタリングは、送信元・宛先IPアドレス、プロトコル、ポート番号など、主にL3・L4のヘッダー情報をルールと照合する方式です。高速に処理しやすい一方、通信の内容やアプリケーション固有の攻撃まで検査する用途には限界があります。
ステートフルインスペクションは、TCP接続などの通信状態を保持して判断する方式です。内部から開始した正規の通信に対する戻り通信を許可し、外部から一方的に始まる不審な通信を制限できます。多くの企業向けファイアウォールで基本となる考え方です。
プロキシ型検査は、機器がクライアントとサーバーの間で通信を中継し、アプリケーション層の内容を検査する方式です。HTTPなどの内容を詳細に扱えますが、対象プロトコル、性能、証明書運用を事前に設計します。
導入形態
アプライアンス型は、拠点やデータセンターに物理または仮想のファイアウォールを配置する形態です。社内システムや拠点間VPNの通信を近い場所で制御しやすい反面、容量計画、冗長化、機器更新、パッチ適用を自組織で管理します。
FWaaSは、クラウド事業者やセキュリティ事業者が提供するファイアウォール機能をサービスとして利用する形態です。インターネットに直接接続する拠点やリモート利用者、SaaS利用を一元的なポリシーで扱いやすくなります。ただし、通信経路、ログ保管場所、接続障害時の業務影響を導入前に整理します。
統合製品
NGFWは、従来のファイアウォール機能に加え、アプリケーション識別、侵入防止、URLフィルタリング、マルウェア対策、TLS復号後の検査などを統合できる製品カテゴリです。DPIはパケットの内容を深く検査する技術であり、暗号化通信の復号そのものとは別の工程です。TLS通信を検査する場合は、復号、検査、再暗号化の運用が加わります。
総務省は『情報通信白書 令和8年版』soumu.go.jpで、セキュリティアプライアンス市場におけるPalo Alto Networksのシェアが2024年第2四半期に22.4%となり首位だったと紹介しています。Fortinetのシェアについては同白書の関連ページsoumu.go.jpで20%前後と示されています。市場シェアだけで製品を決めず、自社の通信量、必要な検査、運用体制を選定条件にします。
▲ ファイアウォールにおける3つの検査方式の仕組みと特徴の比較
ファイアウォール・WAF・UTM・NGFWの違いと使い分け
WAF・UTM・NGFWは防御対象と管理単位が異なるため、どれか一つで全ての攻撃に対応するものではありません。
ファイアウォールとWAFの違いは、主に検査対象です。L4のファイアウォールはネットワーク通信の制御を中心に担い、WAFはHTTPリクエストなどL7のWebアプリケーション通信を検査します。NGFWはアプリケーション識別やIPSを統合して検査範囲を広げますが、Webアプリケーション固有の防御設計をWAFなしで代替できるとは限りません。
種類 | 主な防御対象 | 主な検査層 | 適する判断条件 | 単独利用時の限界 |
|---|---|---|---|---|
従来型ファイアウォール | ネットワーク境界、区画間通信 | L3・L4 | IP・ポート・通信状態を中心に制御したい場合 | Webアプリケーション固有の入力値攻撃の検査は限定的です。 |
WAF | 公開Webサイト、Web API、Webアプリケーション | L7 | SQLインジェクション、クロスサイトスクリプティングなどを対策したい場合 | 社内ネットワーク全体の出口・入口制御は担いません。 |
UTM | 拠点ネットワークの複数脅威 | 主にL3~L7 | ファイアウォール、IPS、Web・メール対策などをまとめて管理したい場合 | 高負荷な復号検査や細かな分離要件では性能・機能を確認します。 |
NGFW | ネットワーク境界、区画間、アプリケーション通信 | 主にL3~L7 | アプリケーション単位の制御、IPS、詳細な可視化が必要な場合(UTMと機能が重複する製品もあるため、名称ではなく必要な検査機能・処理性能・運用体制で比較する) | 設定・ログ分析・更新を担う運用体制がなければ機能を生かせません。 |
UTMとNGFWの判断基準
UTMはUnified Threat Management、すなわち統合脅威管理を指します。ファイアウォール、IPS、アンチウイルス、Webフィルタリングなどの複数機能を一台または一つの管理画面で扱う考え方で、中小規模の拠点で導入・運用の負担を抑えたい場合に検討対象になります。
NGFWは、アプリケーション識別、ユーザー単位のポリシー、IPS、詳細なログ分析などを含む高度なファイアウォールです。多様なSaaS、拠点間通信、公開システム、細かなネットワーク分離を扱い、通信をより細かく制御したい場合に適します。両者には機能が重なる製品もあるため、名称ではなく必要な検査機能、暗号化通信の処理性能、ログ分析、管理体制で比較します。
WAFとの役割分担
WAFは、Webアプリケーションに届くリクエストを対象に、不正な入力値や既知の攻撃パターンを検査します。IPAは、WAFがアプリケーションレベルで通信を監視し、ネットワークレベルを監視するIDS・IPSと組み合わせることで強固な防御につながると説明しています。
公開Webシステムがある場合は、ネットワーク境界のファイアウォールまたはNGFW、Webアプリケーション向けのWAF、OS・ミドルウェアの脆弱性対策、認証・権限管理を役割分担させます。DDoS対策はWAFだけで一律に対応できる機能ではなく、契約するサービスの帯域、防御方式、上流ネットワーク対策を含めて判断します。
▲ 自社のセキュリティ要件に応じた最適な製品(FW・WAF・UTM・NGFW)の選定フロー
ゼロトラスト環境におけるFWaaS(クラウド型)の動向
FWaaSは、拠点やデータセンターだけを防御の中心に置けない環境で、通信ポリシーをクラウド経由で統一する選択肢です。
SaaS利用やリモートワークが増えると、利用者の通信を一度本社へ戻して検査する構成では遅延や回線負荷が生じる場合があります。FWaaSは、利用者や拠点がクラウド上のセキュリティ基盤へ接続し、インターネット向け通信を共通ポリシーで検査する構成です。ゼロトラストは製品名ではなく、利用者・端末・通信を都度検証し、必要最小限のアクセスに絞る考え方です。
矢野経済研究所は、2025年度の国内サイバーセキュリティ市場規模を、事業者売上高ベースで前年度比9.2%増の1兆9,471億円と推計しています。総務省は『情報通信白書 令和8年版』soumu.go.jpで、2025年の国内情報セキュリティ製品市場規模(売上額ベース)を前年比13.8%増の7,434億3,900万円と公表しています。セキュリティ投資の増加は、機器の導入だけでなく監視・運用サービスへの需要拡大を含みます。
クラウド移行時の判断材料
FWaaSを検討する場合は、最初に通信フローを分類します。SaaS向け通信、インターネット閲覧、拠点間通信、社内サーバーへの管理通信、公開Webシステムへの通信を分けると、クラウドへ移す経路と拠点に残す経路を決めやすくなります。
監査ログをAPIまたは定期エクスポートで取得でき、既存の監視手順に統合できるなら限定した利用者・拠点から検証に進みます。ログ保管場所、保存期間、障害時の通信経路が要件を満たせない場合は、オンプレミス型または併用構成を維持します。
TLS復号の運用上の注意点
暗号化通信を復号して検査する構成では、社内端末へ信頼する証明書を配布し、例外対象を管理する必要があります。証明書ピンニングを使うアプリケーション、医療・人事など機微な情報を扱う通信、法務や労務上の扱いを事前に整理せず、一律に復号対象を広げる運用は避けます。
復号対象を決める際は、業務アプリケーションの動作検証、利用部門の合意、性能測定、例外ルールの期限設定を行います。復号検査で遅延が許容範囲を超える場合は、検査対象の優先順位を下げるのではなく、通信の分類と機器・サービスの処理能力を見直します。
ファイアウォールが持つ主な機能
ファイアウォールの基本機能は、通信条件に基づくフィルタリング、アドレス変換、ポートおよび通信状態の制御です。
製品によって追加機能は異なりますが、基本機能とIPS・WAF・EDRなどの補完関係を分けて理解すると、設定責任の抜け漏れを減らせます。
パケットフィルタリング
パケットフィルタリングは、送信元IPアドレス、宛先IPアドレス、プロトコル、ポート番号、方向などをルールと照合する機能です。例えば、社内端末から外部へのHTTPS通信を許可し、外部から社内端末への不要な着信通信を拒否するポリシーを設定します。
ルールは広く許可するほど設定が簡単になりますが、意図しない通信まで通す可能性が高くなります。送信元、宛先、サービス、用途、所有者、期限を記録し、業務に必要な範囲に絞ります。
NAT・NAPT
NATは、プライベートIPアドレスとグローバルIPアドレスを変換する機能です。複数端末が一つのグローバルIPアドレスを共有して外部へ接続する場合は、ポート番号も変換するNAPTが使われます。NATはアドレスを変換する機能であり、それ自体が通信を安全と判定する検査方式ではありません。
公開サーバーに対して宛先変換を設定する場合は、変換ルールだけでなく、許可する送信元、公開ポート、サーバー側の更新、WAFの有無を別々に確認します。NAT設定があるから外部公開が安全になるわけではありません。
IDS・IPSとの補完関係
IDSは通信やログを分析して侵入の兆候を検知し、通知・記録する仕組みです。IPSは一般にインライン、つまり通信経路上に配置され、検査した通信を遮断できる仕組みです。NGFWにはIPS機能を統合する製品があります。
ファイアウォールが許可したHTTPS通信でも、IPSは既知の脆弱性を狙う攻撃パターンを検知できる場合があります。ただし、暗号化された通信内容を検査するにはTLS復号後の検査が必要になる場合があります。公開Webシステムでは、IPSに加え、L7でWebアプリケーションを保護するWAFを役割分担させます。
ファイアウォール未導入時に生じるセキュリティリスク
ファイアウォールがない、またはポリシーが適切に管理されていない環境では、不要な通信経路を制限できず、侵入や侵害拡大のリスクが高まります。
未導入だから直ちに侵害されるわけではありませんが、外部公開サービス、VPN、管理用インターフェース、端末からの外部通信に対する制御点が不足します。閉域網、クラウドネイティブ環境、SASE環境でも、通信の許可範囲を定義し、ログを取得する仕組みは必要です。
侵入経路の拡大
境界でのポート制御や送信元制限がなければ、不要な管理ポートやテスト環境が意図せず外部から到達可能になる場合があります。VPNやリモートアクセス機器もインターネットから到達する資産であるため、ファームウェア更新、多要素認証、管理画面への接続元制限を組み合わせます。
IPAは、VPN機器から侵入されたランサムウェア事例で、年2回のリストア訓練を行っていた組織が発覚から5日後にバックアップデータから基幹システムを再稼働できた一方、社内システムの利用再開には41日、リモートアクセスの利用再開には4か月を要したと紹介しています。境界防御だけで被害を防ぐ前提ではなく、侵入を前提に復旧手順も整備します。
運用不全による防御低下
中小企業のセキュリティ運用に関する各種事例では、UTMを設置している企業であっても、発生したアラートの確認や対応が外部委託先に委ねられたままになりやすい傾向が指摘されることがあります。検知通知を受けても、誰がいつ判断し、どの通信を止め、どの部門へ連絡するかが決まっていなければ、機器を設置した効果が限定されます。
監視を外部委託する場合でも、アラートの重大度、連絡窓口、遮断判断の権限、月次報告で確認する項目を情シス側で定義します。ベンダーの監視範囲と、自社で責任を持つ資産管理・脆弱性対応の範囲を分けることが必要です。
ファイアウォール運用における注意点と定期監査手順
ファイアウォール運用では、不要な許可ルールを減らしながら、年次処理や障害復旧用の例外通信を誤って止めない監査手順が必要です。
よくある失敗は、「ログに出ていないルールは不要」と判断して即時に削除することです。月次・年次処理、災害復旧、保守作業、季節イベント、障害時の迂回経路では、通常期間に利用されない通信が必要になる場合があります。デッドルール候補は削除対象ではなく、確認対象として扱います。
監査前の準備
監査では、設定ファイルだけでなく、対象期間の通信ログ、変更履歴、ネットワーク構成図、資産台帳、公開システム一覧をそろえます。ログ保存期間が短く年次処理を確認できない場合は、削除判断を先送りし、次回実行まで利用状況を記録する運用に切り替えます。
ルールには、用途、申請番号、所有部門、設定日、見直し日、終了予定日を記録します。所有者が不明なルールは、運用担当だけで削除せず、資産管理者と業務部門を含めて用途を判断します。
定期監査チェックリスト
月次:管理者アカウント、多要素認証、管理画面への接続元制限、ファームウェアおよび脅威定義の更新状況を確認します。
四半期:一時許可ルール、全許可に近い広範なルール、不要な公開ポート、重複ルールを抽出します。通信ログで利用実績を確認し、所有者と用途を照合します。
削除前:年次・月次処理、障害時の迂回経路、バックアップ、監視、保守契約で必要な通信を確認します。利用が確認できなければ、まず期限付きの無効化または限定環境での検証を行います。
変更時:変更申請、承認、実施時刻、影響範囲、ロールバック手順を記録します。業務影響が出た場合に元へ戻せることを、変更前に確認します。
変更後:許可・遮断ログ、対象システムの監視、利用部門の動作確認を行い、問題がなければ設定と構成図を更新します。
管理者アクセスの保護
管理用インターフェースをインターネットへ広く公開する運用は避けます。専用の管理ネットワーク、VPN、送信元IP制限、多要素認証、個人アカウントの利用を組み合わせ、共用管理者IDを減らします。
IPAは2025年にCisco Secure Firewall ASAおよびCisco Secure FTD、WatchGuard Fireboxの脆弱性情報を公開しています。特定製品の利用有無を資産台帳で確認できれば、影響判定と更新計画に進みます。利用状況を確認できない場合は、まず機器名、バージョン、設置場所、保守契約の有無を台帳化して対応対象を特定します。
▲ 設定ミスや過剰削除を防ぐファイアウォールルールの定期監査フロー
よくある質問
ファイアウォールの役割分担と機器選定で生じやすい疑問を、情シス運用の観点から整理します。
ファイアウォールとルーターの違い
Q:ルーターがあれば、ファイアウォールを別途導入する必要はありませんか?
A:ルーターの主な役割は異なるネットワーク間でパケットを転送することです。業務用ルーターにはACL、ステートフルファイアウォール、VPNなどを備えるものもあるため、別機器が常に必要とは限りません。必要な検査深度、暗号化通信の性能、ログ分析、冗長化、運用機能を満たすならルーターの機能で対応し、満たさない場合は専用ファイアウォールやクラウド型サービスを追加します。
IDSとIPSの違い
Q:IDSとIPSはどのように違いますか?
A:IDSは不審な通信や攻撃兆候を検知し、通知・記録する仕組みです。IPSは通信経路上で検査し、シグネチャやポリシーに一致した通信を遮断できます。誤検知で業務通信を止める可能性があるため、IPSは検知モードでログを評価してから段階的に遮断へ移行します。
WAF導入の判断
Q:NGFWを導入していればWAFは不要ですか?
A:公開Webアプリケーションがあり、入力値を悪用する攻撃やWeb APIへの不正リクエストを対策する場合は、WAFを別の防御層として検討します。NGFWのIPSやアプリケーション制御はネットワーク防御を補強しますが、Webアプリケーション固有のルール、仮想パッチ、誤検知調整をどこまで扱えるかは製品・構成によって異なります。
まとめ
セキュリティ強化に向けた最初のステップ
ファイアウォール機器は、ネットワーク境界の通信をルールで制御する基盤です。しかし、Webアプリケーションを守るWAF、複数の対策を統合するUTM、高度な可視化と制御を担うNGFWは役割が異なります。公開Webシステム、拠点、クラウド、端末の通信経路を一つの製品で無理に処理しようとせず、各層の責任範囲を定義します。
明日から着手する作業は、現在のファイアウォールポリシーから、広すぎる許可ルール、一時ルール、所有者不明のルールを抽出することです。通信ログ、変更履歴、業務部門への確認結果をそろえ、利用実績だけで即時削除せず、期限付き無効化とロールバック手順を用意して整理します。組織の規模・構成によって起点は異なります。拠点一か所で公開Webシステムがない小規模環境では境界FWのルール棚卸しから始め、公開Webシステムを持つ企業はその通信経路へのWAF配置の有無を先に確認し、クラウドやSaaS中心の環境ではFWaaSや既存機器が実際のアウトバウンド通信を制御できているかを通信ログで検証します。これにより、製品の追加検討より先に、既存の防御機能を実効的に使える状態へ近づけます。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





