
>
>
公開日
最終更新日
今すぐ作成したい方は、登録画面のパスワード欄を選び、Chromeが表示する候補を採用する手順へ進めます。サービスが許可する範囲で長い文字列にし、サービスごとに異なる文字列を使います。
Chromeの「安全なパスワードを自動生成」という案内を見て不安になった方は、次の章でGoogleアカウントと端末の保存先を確かめられます。無料のパスワード生成サイトを使う場合も、HTTPSの表示だけでは判断せず、生成方法と外部送信の有無を見ます。
法人の担当者向けには、生成後の保存・共有・復旧管理と、国内企業の導入事例を後半にまとめました。個人用の最短手順と、会社の認証情報を管理する手順を分けて読める構成です。
パスワード生成とは?Chromeで始める自動生成の手順
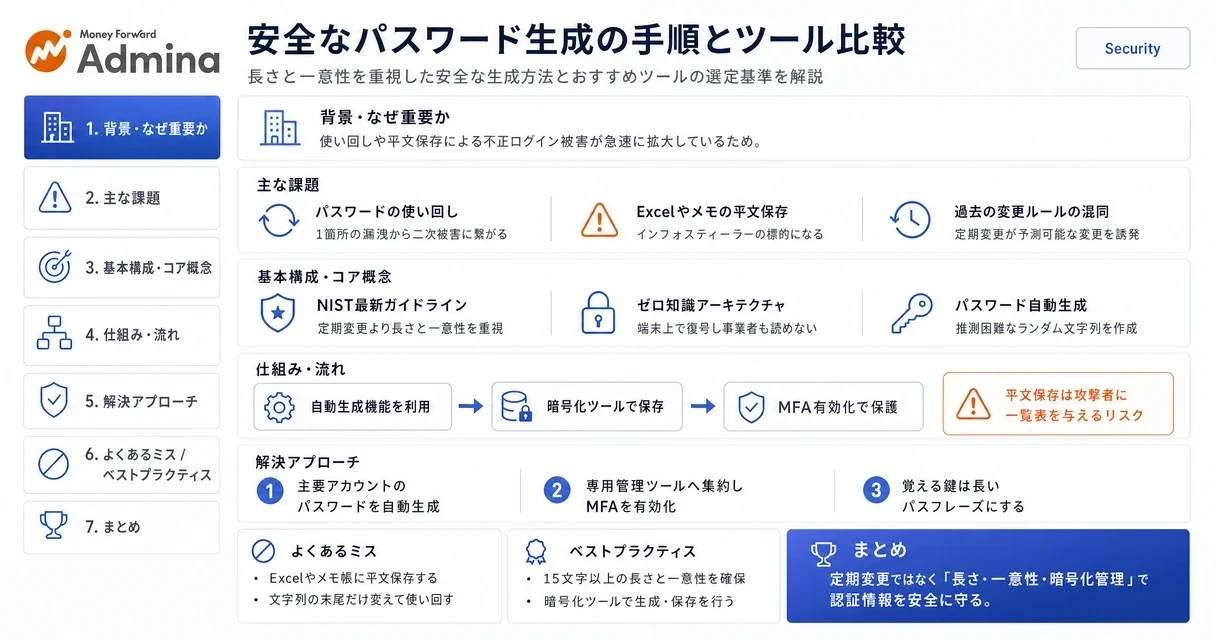
パスワード生成とは、アカウントに設定する文字列を作ることで、自動生成機能を使えば自分で規則を考えずに新しい候補を作成できます。
本記事のポイント
個人はChromeかパスワードマネージャーで生成し、保存まで済ませます。
サービスごとに異なるパスワードを設定し、使い回しを避けます。
無料生成サイトは、ブラウザ内の処理・乱数の方式・外部送信の有無で選びます。
業務用は会社の承認済みツールを使い、共有と復旧の担当者を決めます。
Chromeのパスワード自動生成手順
パソコン版Chromeでは、新規登録画面のパスワード入力欄から候補を選びます。
Googleの安全なパスワードの生成に関する公式ヘルプでは、次の操作を案内しています。まず普段使うChromeのプロフィールを開き、個人用と仕事用のどちらを操作しているかを確かめてから進めます。
アカウントを作成するウェブサイトを開き、登録フォームのパスワード入力欄を選びます。
表示された「安全なパスワードを使用」を選びます。
候補を採用する際に「提案されたパスワードを使用」を選びます。
案内が表示されない場合は、パスワード入力欄を右クリックして「パスワードを生成」を選びます。
サイトの登録操作を最後まで進め、登録したアカウントでログインできるか試します。
この生成手順で作成したパスワードは、ChromeにGoogleアカウントでログインしていればそのアカウントへ、未ログインなら端末内へ保存されます。ただし、パスワードの保存とサービスへの登録完了は別の処理です。確認メールへの対応が残っていれば、メール内の案内に沿って登録を完了させます。
パスワード作成直後のチェックリスト
登録直後は、保存された情報で実際にログインできる状態まで確かめます。
登録したサービスのドメインが正しいかを見ます。
ログインに使うメールアドレスやユーザー名に入力ミスがないかを見ます。
生成した文字列が、別サービスのパスワードと同じでない状態にします。
別のタブやログアウト後の画面でログインを試します。
多要素認証を利用できる場合は、登録後に設定します。
既存パスワードを変更する場合は、変更前の保存情報を先に削除しません。サービス側で変更を完了し、新しいパスワードでログインできた後に、保存情報の更新を確定します。登録エラーが出たまま保存情報だけを書き換えると、どちらが有効かわからなくなります。
パスワードマネージャー内での生成手順
Chrome以外のブラウザや複数の端末を使う方は、利用中のパスワードマネージャー内で作成すると保存先をそろえられます。
管理ツールで、新しいログイン情報の項目を作ります。
サービス名、正しいログイン先、ユーザー名を登録します。
生成機能で、サービスが許可する文字数と文字種を選びます。
生成結果を登録フォームへ入力し、登録完了後にログインを試します。
生成結果を一度メモ帳へ貼り付ける操作は挟まず、管理ツールと登録画面の間で扱います。職場の共有アカウントなら、作成時点で会社の共有保管庫を保存先に選びます。個人の保管庫で作成してから渡す手順より、移し忘れを減らせます。
個人利用と業務利用の使い分け
個人は自分が使い続けられる保存先を選び、業務では会社が管理を引き継げる保存先を使います。
Chrome中心の個人利用なら、まず標準機能で生成と自動入力を試せます。SafariやMicrosoft Edgeなども併用するなら、必要な環境で同じ保管情報を使えるかを基準にします。会社で使う認証情報は、便利さだけを理由に個人向けの保存先へ移しません。
▶ 関連記事: 1Passwordの料金比較!値上げ後に最安で買う方法を解説
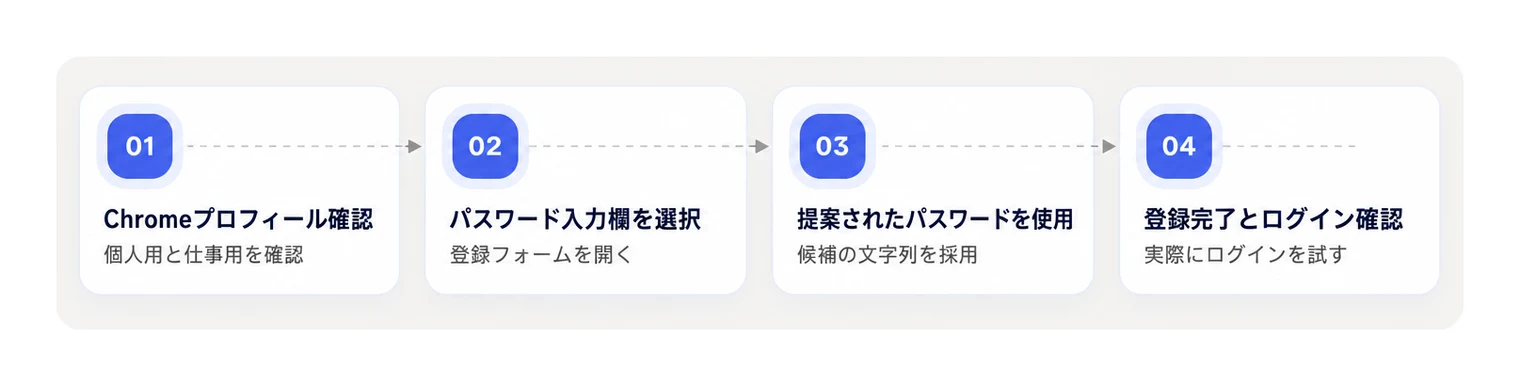
▲ Chromeで安全なパスワードを自動生成しアカウント登録を完了するまでの手順
Chromeの「安全なパスワードを自動生成」の安全性と保存先
Chromeの自動生成は個人のパスワード作成に使えますが、使い始める前に保存先のGoogleアカウントとログインIDを確かめます。
Googleアカウントと端末の保存先
Googleアカウントにログインして保存する場合と、ログインせず端末へ保存する場合では、別の端末から使える範囲が変わります。
GoogleのChromeのパスワード生成・保存の案内を踏まえ、アカウントに保存する場合は、操作中のプロフィールに表示されるGoogleアカウントを見ます。ログインしていない状態で保存した情報は端末内で扱うため、別の端末にも同じように表示されるとは限りません。
Googleアカウントに保存した情報は、Googleパスワードマネージャー、またはブラウザのアドレス欄へ「passwords.google.com」と入力して開く管理画面で探せます。端末にだけ保存した情報は、その端末のChrome設定から開きます。サービス名だけで見つからない場合は、ログイン先のドメインや登録メールアドレスでも探します。
保存した状態 | 最初に見る場所 | 利用時の判断 |
|---|---|---|
Googleアカウントに保存 | 同じアカウントのGoogleパスワードマネージャー | 別端末では、同じ保存先のアカウントを使います |
未ログインで端末に保存 | 保存操作をした端末のChrome設定 | 端末を手放す前に移行方法を決めます |
会社管理のプロフィールで利用 | 会社指定の管理画面と利用ルール | 個人用プロフィールへの移し替えは行いません |
ユーザー名と生成パスワードの組み合わせ
自動生成時の「ユーザー名」とは、そのサービスへログインする際にパスワードと組み合わせるIDです。
メールアドレスを使うサービスも、任意の英数字のIDを使うサービスもあります。Chromeが安全なパスワードを生成しても、サービスのユーザー名まで自動で決めるわけではありません。登録フォームに入力したIDとパスワードが対応するよう、保存された項目を見ます。
サイトの画面構成によっては、ユーザー名の欄が空欄になったり、表示名が入ったりする場合があります。そのときは保存項目を開き、実際にログインで使うIDへ直します。プロフィールに表示するニックネームと、認証に使うIDが別なら、ログインできるほうを保存します。
用途別のログインID設計
個人用と仕事用のアカウントは、パスワードに加えてログインIDの用途も分けると取り違えを減らせます。
利用場面 | IDの扱い | 避ける操作 |
|---|---|---|
個人のサービス | 自分が管理し続けられるメールアドレスを使います | 退職すると使えなくなる会社メールで私用登録をしません |
会社の個人アカウント | 会社指定のメールアドレスや社員IDを使います | 私用メールを業務の復旧先にしません |
部署の共有アカウント | サービス規約と会社の方針に沿い、管理責任者を記録します | 担当者の私物スマートフォンだけで復旧する状態にしません |
同じメールアドレスで複数サービスへ登録する場合でも、パスワードはそれぞれ独立させます。サービス名を末尾に加えるだけの作り方は、組み合わせの規則を推測されるため避けます。ユーザー名を秘密にする対策より先に、パスワードの使い回しをなくします。
候補が出ない場合の切り分け
Chromeでパスワード自動生成の候補が出ないときは、入力欄から順に原因を絞ります。
症状 | 見る場所 | 次の操作 |
|---|---|---|
候補が表示されない | 新規登録・変更用のパスワード欄 | 欄を右クリックし「パスワードを生成」を選びます |
保存の案内も出ない | プロフィールと保存設定 | 意図したアカウントと設定なら再試行し、違えば切り替えます |
複数の候補が重なる | パスワード管理用の拡張機能 | 利用する管理ツールを一つに決め、不要な候補表示を止めます |
会社端末でだけ使えない | 会社の管理ポリシー | 制限を回避せず、指定ツールで生成します |
登録時に文字数エラーが出る | サービス側の入力条件 | 対応する条件で新しい候補を生成します |
シークレットウィンドウや特殊な登録フォームでは、通常の画面と同じ動作にならない場合があります。入力欄を選び直しても使えなければ、利用中の管理ツールで生成する方法へ切り替えます。候補が出ないことだけを理由に、短く覚えやすい文字列へ戻す必要はありません。
▶ 関連記事: 【2026最新】パスワードリスト攻撃とは?企業がすべき対策
無料パスワード生成サイトの安全性を見極める基準
無料の生成サイトを使うなら、CSPRNGの採用・ブラウザ内での生成・生成結果を送信しない設計の三つを最初に見ます。
一般の利用者は、これらの説明と運営者情報が見つからなければ、Chromeか利用中のパスワードマネージャーで作成します。以下の技術的な検証は、業務用サイトの採用を判断する情報システム部門、つまり情シスや開発担当者向けです。個人で今すぐ作りたい方が、開発者ツールを操作する必要はありません。
一般ユーザー向けの判断基準
利用前には、処理方法とデータの扱いを具体的に説明しているサイトを候補にします。
判断基準 | 探す説明 | 説明がない場合の行動 |
|---|---|---|
CSPRNGの採用 | 暗号用途に適した乱数を使う説明 | 見た目の複雑さで判断せず、管理ツール内で生成します |
ブラウザ内での生成 | 端末側で生成処理が完結する説明 | サーバー側で作る可能性を残さず、別の生成方法へ移ります |
生成結果の送信なし | 文字列を外部へ送信・記録しない説明 | 生成結果を認証情報として採用しません |
運営者の明示 | 運営主体、問い合わせ先、プライバシー説明 | 誰がデータを扱うか不明なら利用を見送ります |
HTTPSは通信中の情報を保護しますが、接続先の運営者が情報を取得しないことまでは保証しません。鍵のマークが付いている、検索結果の上に出る、広告が少ないといった見た目だけで、そのサイトの安全性は決められません。
ブラウザ内で完結する生成処理
ブラウザ完結型では、自分の端末上で新しい文字列を作るため、サーバーへ生成を依頼する経路を減らせます。
ただし、生成場所と生成後の送信は別に調べます。ブラウザで作った後に、履歴機能や解析処理を通じて送信する実装も技術的には可能です。「ブラウザ内で生成」という一文だけで、文字列を取得されないとは判断できません。
生成専用サイトには、現在使っているパスワードやログインID、利用サービス名を入力しません。新しい文字列だけを作る用途に限定します。既存パスワードを入力して強度を試す機能が併設されていても、実際の認証情報を渡す操作は避けます。
CSPRNGによる予測困難な乱数
CSPRNGは、暗号用途で予測を困難にするための乱数生成器です。
ブラウザの実装なら、Web Crypto APIのcrypto.getRandomValues()などを使っているかが判断材料になります。一般的な疑似乱数関数のMath.random()を、そのまま認証情報の生成に使う設計は避けます。出てきた文字列が複雑でも、それだけでは内部の生成方式を評価できません。
ソースコードを読む担当者は、乱数を文字へ割り当てる部分も調べます。乱数値を候補文字数で割った余りに変えるだけでは、条件によって文字の出現確率が偏ります。使う乱数APIに加え、偏りを避ける処理がある場合に、実装面の評価を次へ進めます。
情シス向けの通信検証手順
採用候補のサイトを調べるときは、業務では使わないテスト文字列で通信を記録します。
ブラウザの開発者ツールでNetworkパネルを開き、記録を開始します。
ページを読み込み、生成・再生成・コピーを順に操作します。
リクエスト本文、URLのクエリ、WebSocketなどに生成結果が含まれないか調べます。
生成直後だけでなく、時間を置いた通信や画面を離れる際の送信も見ます。
ローカルストレージや履歴に、生成結果を残す実装がないか調べます。
広告やアクセス解析の通信があるだけでは、パスワードの送信と断定できません。逆に、一度送信が見えなかっただけでは、将来の変更や遅延送信を否定できません。第三者スクリプト、ブラウザ拡張機能、端末感染による影響も、通常の通信確認だけでは評価しきれません。
業務利用の承認基準
業務用の生成サイトは、通信の観測に加えてソースレビューと運営者の評価ができる場合に限定検証へ進めます。
承認担当者は、公開コードと実際の配信内容、第三者スクリプトの扱い、変更時の通知、問い合わせ窓口を評価記録に残します。ソースが公開されていても、評価時と同じコードが今後も配信されるとは限らないため、採用後の変更管理も担当を決めます。そこまで管理できなければ、会社が承認したパスワードマネージャー内での生成へ統一します。
生成と保存をまとめて扱う方法は、パスワードマネージャーとは?Google比較と安全性・選び方でも解説しています。
▶ 関連記事: パスワードマネージャーとは?Google比較と安全性・選び方
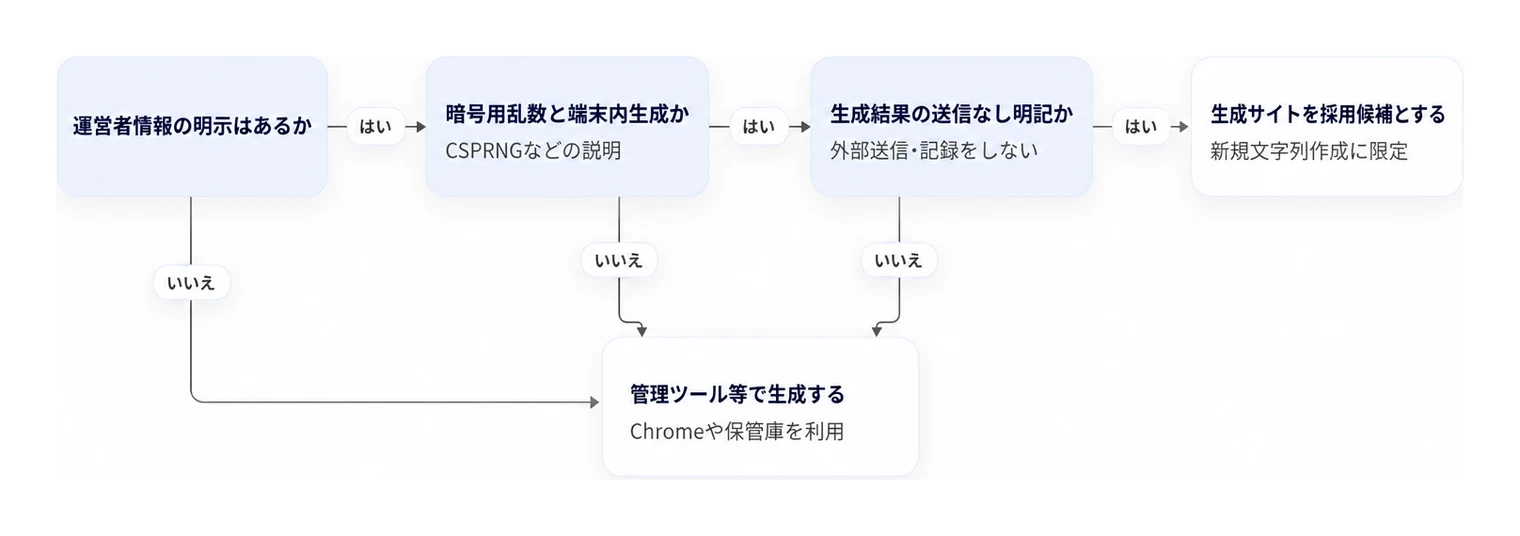
▲ 無料のパスワード生成サイトを利用するか判断する基準フロー
安全なパスワード作成の条件と文字数
安全なパスワードを作るなら、サービスごとに異なるランダムな文字列を用意し、対応する範囲で長めに設定します。
NISTが認証システムの提供者に示す最低文字数は、利用者が設定する長さとは分けて読みます。記号を何個入れたかだけで判断せず、長さと使い回しの有無から整えます。
NISTの認証方式別の文字数要件
NISTの文字数要件は、パスワードを受け付けて検証するサービス提供者側の要件です。
NISTはSP 800-63B-4のパスワード検証要件で、単要素認証に用いるパスワードを最低15文字とし、多要素認証の一要素としてのみ用いる場合には最低8文字を認めています。また、サービス側は少なくとも64文字までの長さを許容すべきとしています。
利用条件 | サービス提供者側の要件 | 利用者側の設定方針 |
|---|---|---|
パスワードだけで認証 | 最低15文字以上 | サービスの上限内で長めに生成します |
多要素認証の一要素としてのみ利用 | 最低8文字以上を許容 | 短くする理由がなければ長い文字列を維持します |
受け付ける最大文字数 | 少なくとも64文字まで許容すべき | サービスの上限内で設定します |
64文字の許容は、すべての利用者が64文字にするという指定ではありません。既存サービスに上限があるなら、その範囲で十分な長さを選びます。入力制限が厳しいサービスでは、多要素認証の有効化や不審なログインの通知も合わせて使います。
多要素認証の組み合わせ
多要素認証では、知っている情報・持っている物・身体の特徴など、異なる種類の要素を組み合わせます。
パスワードの次に秘密の質問へ答える方式は、どちらも知識に頼ります。画面が二段階になっていても、それだけで多要素認証と同じ扱いにはなりません。利用者はサービスの設定画面で、認証アプリ、セキュリティキーなど、用意された追加の認証手段を選びます。
一つの端末に認証手段を集める場合は、その端末を失ったときの復旧も先に考えます。認証を強くした後でログインできなくならないよう、復旧コードの扱いは後半の保存・復旧管理でまとめて決めます。
文字種の強制と定期変更の扱い
NISTは、サービス提供者に対して文字種の混在や定期的なパスワード変更を要求しないよう定めています。
大文字・小文字・数字・記号を必ず一つずつ含めるといった規則は、利用者が末尾の数字だけを変える原因にもなります。一方、管理ツールが英数字や記号を使ってランダムな文字列を作る操作は、そのまま利用できます。サービスが記号を受け付けるなら対応する条件で生成し、受け付けないなら許可された文字で長さを確保します。
侵害の証拠がある場合は変更します。漏洩したパスワードを使い続ける理由に、定期変更をしない方針を使ってはいけません。使い回しが見つかった場合も、他のサービスへ被害が広がる前に、それぞれ独立した文字列へ置き換えます。
覚えるパスフレーズと保存する文字列
覚える必要があるマスターパスワードには長いパスフレーズを使い、各サービスのパスワードは生成して保存します。
パスフレーズは、無関係な単語をランダムに組み合わせて作ります。名前、誕生日、会社名、好きな歌詞など、自分に関係する情報を材料にしません。有名な文章を長く入力するだけでは、攻撃者が候補に含めやすくなります。
各サービス用のパスワードは覚えようとせず、生成機能へ任せます。長い文字列でも自動入力できるなら、手入力の負担は増えません。記事や説明画面に載った例をコピーして使うと、他の人と同じになるため、自分の環境で新しく生成します。
パスキー対応サービスの扱い
パスキーを利用できるサービスでは、その認証方法も選択肢に入れ、未対応のサービスでは一意なパスワードを使います。
FIDO Allianceはパスキーの仕組みとフィッシング耐性を案内しています。パスキーは接続先に結び付いた認証を使うため、偽のサイトへパスワードを入力する方式とは異なります。移行する際は、使う端末でログインと復旧を試してから従来の手段を整理します。
端末の生体認証で保管庫を開く操作と、サービスへパスキーでログインする操作は別です。仕組みや設定手順は、パスキーとは?仕組みやメリット、設定方法を解説で確認できます。
▶ 関連記事: パスキーとは?仕組みやメリット、設定方法を解説
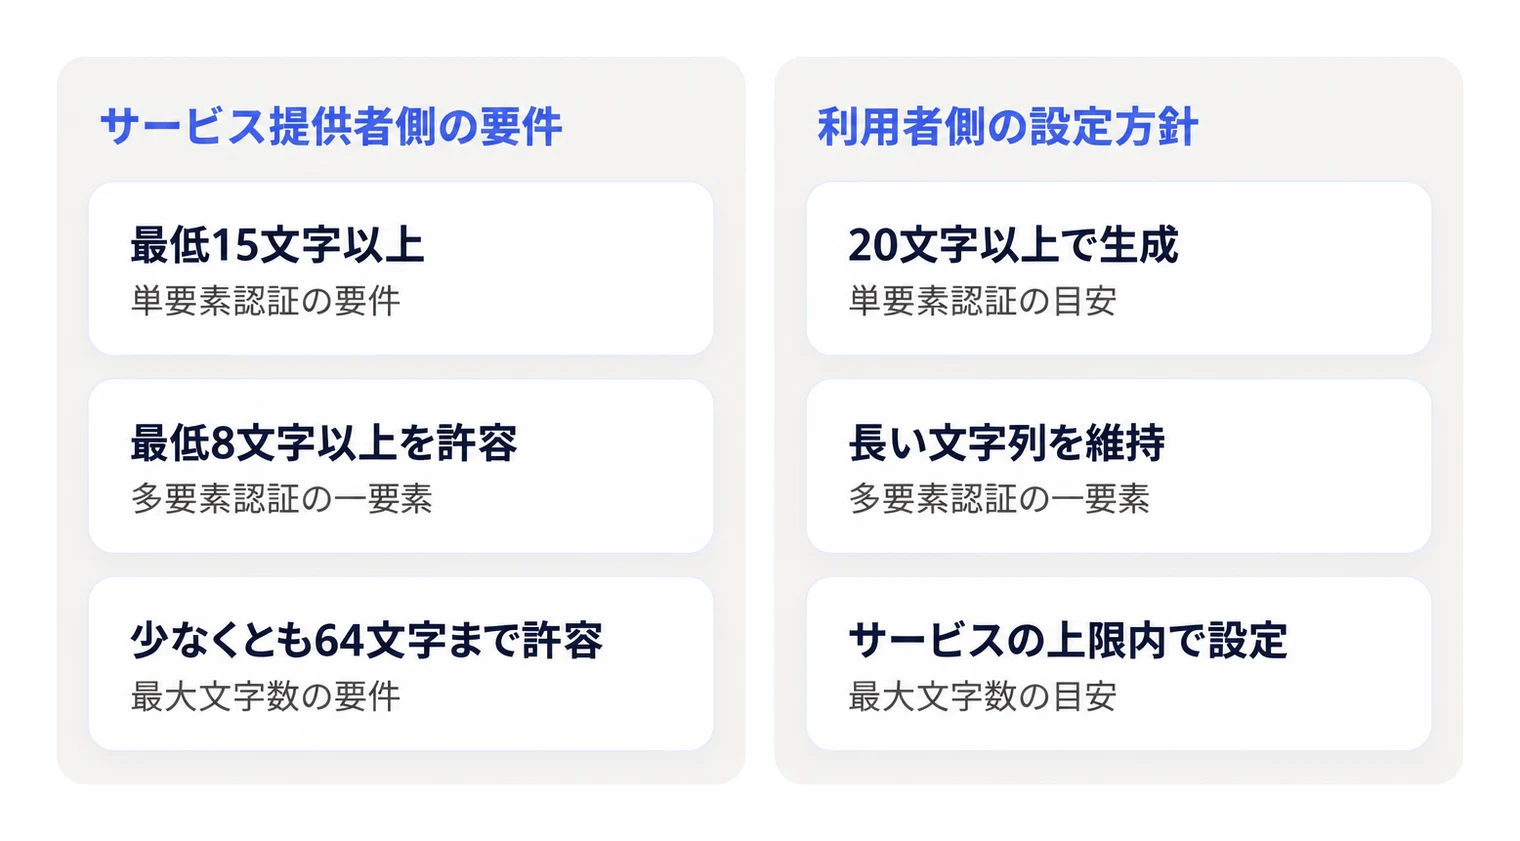
▲ NIST基準におけるサービス提供者側の文字数要件と利用者側の設定方針の比較
生成後のパスワードの保存・共有・復旧管理
生成したパスワードは暗号化された保管庫へ保存し、共有相手と復旧方法を使い始める前に決めます。
総務省は、サービスごとに異なるパスワードをすべて記憶しなくて済むよう、パスワード管理ツールやブラウザの保存機能の活用を案内しています。長い文字列を作っても、付箋や共有ファイルへ戻せば、保存先を見た相手に使われるおそれが残ります。
暗号化保管庫とゼロ知識アーキテクチャ
ゼロ知識アーキテクチャでは、事業者が保管庫の内容を復号できないよう、利用者側で暗号化・復号する設計を採ります。
Bitwardenのセキュリティホワイトペーパーは、クライアント側での暗号化と鍵の扱いを説明しています。保管庫の内容を暗号化してからサーバーへ保存する方式は、サーバーに平文の一覧を置く方法と異なります。
ただし、保管庫の中身と、アカウント名や利用履歴などの管理情報では、保護の範囲が異なる場合があります。法人の担当者は、組織管理者が読めるデータ、復旧に使う権限、共有時の鍵の扱いを設計資料で整理します。必要な情報へ管理者がアクセスできるなら業務の引き継ぎを設計し、アクセスできないなら別の引き継ぎ経路を用意します。
個人利用の端末管理
個人では、保存先を一つに決め、端末のロックと管理ツールの認証を設定します。
暗号化された保管庫をオフライン用に端末へ置く方法と、メモ帳へ平文で一覧を作る方法は異なります。ローカル保存そのものを避けるより、どの形式で保護され、誰が解除できるかを見ます。共有パソコンなら、自分専用のOSユーザーとブラウザプロフィールを使い、使い終わったらロックします。
保管庫を開いたまま端末を渡すと、暗号化していても表示中の情報を見られます。離席時の自動ロックを設定し、OSとブラウザの更新を有効にします。見知らぬ拡張機能を増やさず、認証情報を扱う環境を絞ります。
共有保管庫の権限設計
会社の共有パスワードは、個人宛てのチャットではなく、部門や業務に対応する保管庫で共有します。
経理、広報、開発などの業務単位で保存先を分け、閲覧・編集・再共有の権限を担当者へ割り当てます。全社員が同じ保管庫を見られる状態から始めると、異動や退職時に対象を絞りにくくなります。最初は担当業務に必要な範囲へ限定し、追加が必要になった時点で責任者が承認します。
決める項目 | 記録する内容 | 担当 |
|---|---|---|
アカウントの所有者 | 業務名、管理責任者、連絡先 | 利用部門 |
共有範囲 | 利用者、閲覧・編集権限、利用期限 | 部門責任者 |
変更時の作業 | 更新するサービス、連携先、動作確認者 | 利用部門と情シス |
緊急対応 | 通常担当者が不在の場合の代行者 | 管理責任者 |
個人IDを発行できるサービスなら、共通IDを増やさず個人IDへ移します。共有が残るサービスだけを保管庫へ登録すると、誰が利用したかを追いやすくなります。
異動・退職時のアクセス回収
退職時は管理ツールの権限を削除し、本人が知っていた共有パスワードをサービス側でも変更します。
アクセス権を削除しても、過去に閲覧・コピーされた文字列までは回収できません。人事から退職情報を受けた担当者は、退職日にアカウント停止と共有権限の削除を実行し、部門責任者が共有パスワードの変更対象を確定します。
変更した認証情報をバッチや外部連携も使っている場合は、連携先を同時に更新します。変更後は利用部門がログインを試し、情シスが連携の動作を見ます。異動時も、旧部署の権限を残したまま新部署の権限だけを追加しないよう、削除と付与を同じ依頼で処理します。
復旧コードと緊急手順の保管
復旧コードは、普段使う端末や保管庫と同時に失わない場所へ置きます。
個人なら、印刷した復旧コードを自宅の施錠できる場所へ保管する方法があります。法人なら、権限を持つ複数の担当者が、通常の管理者アカウントを使えない場合でも緊急手順を実行できるようにします。復旧コードを同じ保管庫にしか保存しないと、保管庫に入れないときに取り出せません。
テスト用アカウントで、通常端末を使わずに復旧を始めます。
代替の認証手段でログインできるか試します。
復旧後に必要な保管情報へアクセスできるか見ます。
使った復旧コードを更新し、新しい保管場所を記録します。
復旧に成功すれば本番用の手順へ反映し、途中で止まれば代替手段を追加してから利用を広げます。端末を失ってから試すのではなく、登録直後に一度実行すると、復旧経路の抜けを見つけられます。
おすすめのパスワード生成ツールと選定基準
生成ツールは、個人なら利用端末との相性、法人なら生成後の保存先と管理権限を基準に候補を絞ります。
おすすめの生成ツールを探す場合も、全員に同じ製品が合うわけではありません。Chromeで個人の登録を済ませたいなら標準機能から始め、複数ブラウザを使うなら専用ツールを試します。法人では、生成した情報を会社の保管庫へ直接入れられる構成を選びます。
利用目的に応じたツール選定観点の比較
最初の比較では、生成・保存を行う環境と、利用者が担当する管理作業をそろえます。
ツール | 主な利用場面 | 生成後の利用・管理 | 選定時の試用対象 |
|---|---|---|---|
Googleパスワードマネージャー | Chrome中心の個人利用 | Googleアカウントや端末での保存・自動入力 | プロフィール、保存先、登録から再ログインまでの操作 |
iCloudキーチェーン | SafariとApple端末を中心に使う環境 | 利用中のAppleアカウントと端末での管理 | Windowsを含む利用環境と端末変更時の操作 |
1Password | 個人の管理や、チーム内の認証情報の集約 | 生成した認証情報を保管庫で扱う運用 | 作成先の保管庫、共有先、管理者による引き継ぎ |
Bitwarden | 個人利用や、運用方式も検討する法人利用 | クライアント側で暗号化する保管庫での管理 | 利用環境、組織の権限、クラウドとセルフホストの担当範囲 |
Keeper | 部門や複数拠点での認証情報管理 | 共有アカウントを含む会社管理の運用 | 権限設定、社員の利用手順、既存環境からの移行 |
※機能や料金はプラン・契約条件により異なります。生成機能の画面、管理者機能、共有や復旧の条件は、導入対象の構成でそろえて比較します。
ここでは、未提示の料金を推測した比較は行いません。法人契約は必要な構成で見積もりを取り、非公開の金額は要問合せとして扱います。ユーザー単価だけで決めず、追加機能と管理作業を含む予算で導入範囲を決めます。
生成機能を比較する共通チェック表
生成機能の違いは、同じ登録条件を各ツールへ与えて試すと判断しやすくなります。
比較軸 | 試す操作 | 結果に応じた選び方 |
|---|---|---|
文字数の指定 | 20文字以上と、利用サービスの上限で生成します | 必要な長さを扱えれば採用候補へ残します |
記号の選択 | 記号可・記号不可の条件で作成します | 制限に合わなければ別の生成手段を用意します |
類似文字の除外 | 手入力がある場面で読み間違えやすい文字の扱いを試します | 自動入力中心なら長さを優先し、手入力が残る場合に使い勝手を評価します |
パスフレーズ生成 | 覚える用途で、無関係な単語の組み合わせを作ります | マスターパスワードなど必要な用途に限定して採用します |
生成後の保存・共有 | 新しい項目を会社の保管庫へ保存します | 個人保管庫を経由せず保存できれば、その手順を標準化します |
管理者機能 | テストユーザーの権限変更と退職を再現します | 社内の担当者で処理できれば導入対象を広げます |
この表は製品の機能一覧ではなく、候補を同じ条件で試すための判定表です。対象サービスを三つほど選び、新規登録、変更、再ログインを実行します。生成画面の機能が多くても、実際の入力条件に合わなければその用途には採用しません。
PBKDF2反復回数とSecret Keyの違い
暗号化強度の比較では、鍵を導出する処理の負荷と、マスターパスワード以外の秘密情報を合わせて見ます。
マイナビのKeeperと1Passwordの比較記事は、PBKDF2の反復回数をKeeperは100万回、1Passwordは650,000回とし、1PasswordではSecret Keyも組み合わせると整理しています。PBKDF2は、マスターパスワードから暗号化用の鍵を作る際に計算を繰り返し、総当たりの試行に負荷をかける仕組みです。
同じ条件なら反復回数を増やすと試行ごとの負荷が増えますが、数字だけでは製品全体の優劣を決められません。Secret Keyのような追加の秘密情報、マスターパスワードの強さ、鍵の保管先、認証と復旧の設計も影響します。利用者は、独立した長いマスターパスワードを使い、追加の秘密情報を紛失しない保管手順を整えます。
ゼロ知識と漏洩監視の役割
ゼロ知識の設計と漏洩監視は、対処する場面が異なるため、別々の項目として評価します。
前者は保管庫の内容を誰が復号できるかに関わり、後者は流出した認証情報への対応を助けます。1PasswordのWatchtowerやKeeperのBreachWatchといった名称だけで採否を決めず、社内では誰が通知を受け、どのアカウントを変更するかまで担当を割り当てます。
漏洩通知を受けたら、通知画面から不明なログイン先へ進まず、普段使っている正規の入口から対象サービスを開きます。変更後に連携システムも使えるなら対応を完了し、止まる場合は連携側の保存情報も更新します。
セルフホストと契約条件の判断
セルフホストを検討する法人は、データの置き場所と同時に保守担当を決めます。
サーバー更新、バックアップ、障害対応、復元テストを社内で担えるなら、クラウド版と運用方式を比較できます。担当者を置けない場合は、ライセンス費用だけを理由にセルフホストを選ばず、クラウド版の管理範囲と契約条件で比較します。データの持ち出し方法も試し、契約変更時に移行できる状態を作ります。
1Passwordの契約を検討する際の料金の考え方は、1Passwordの料金比較!値上げ後に最安で買う方法を解説も参考にできます。最終的な契約は、利用する構成と人数をそろえた見積もりで判断します。
国内企業の導入事例と2026年の利用実態
法人で導入範囲を決めるときは、他社の管理対象と移行手順を参考にし、削減効果は自社で測ります。
人数だけで製品を決めるより、保存先が分散しているか、共有IDがどこにあるか、拠点をまたいで利用するかを先に整理します。以下の国内事例も、導入規模と当時の課題を読むと、どの業務から試すかを考えやすくなります。
株式会社ZOZOの1Password集約事例
ZOZOは、自社の技術ブログで1Passwordによる認証情報の管理集約を公開しています。
ZOZOは2020年の1Password導入紹介で、400人規模の組織に1Passwordを全社導入したことを紹介しています。以下は2020年時点の事例であり、現在は組織規模や運用が変化している可能性があります。
項目 | 当時の内容 |
|---|---|
業種・規模 | ファッションEC関連事業、約400名 |
紹介時期 | 2020年 |
施策 | 1Passwordへ管理を集約 |
自社で保存先が社員ごとに分かれている場合は、最初に保存先の種類と、各アカウントの管理責任者を洗い出します。移行対象が決まったら、部門ごとの保管庫へ登録してログインを試します。導入人数だけを目標にせず、担当者不明のアカウントを残さない手順へ落とし込みます。
キャディ株式会社のKeeper全社導入事例
キャディは、国をまたいで働く全社員へKeeperを導入しました。
Keeperのキャディ株式会社の導入事例によると、同社はグローバル600名以上を擁し、日本・アメリカ・ベトナム・タイの4カ国で事業を展開しています。同社はKeeperを全社員へ展開しました。
項目 | 事例の内容 |
|---|---|
業種・規模 | 製造業向けサービス、グローバル600名以上、4カ国で事業展開 |
施策 | Keeperを全社員へ導入 |
移行の対象範囲 | 日本・アメリカ・ベトナム・タイで事業を展開する組織の全社員 |
複数拠点へ展開する法人なら、各国で使う端末とサービスを同じ試用対象へ含めます。日本の管理者だけが操作できる状態を避け、通常の担当者が不在でも現地の利用者を支援できるようにします。導入後の効果を測る際も、根拠のない削減率は置かず、実際の問い合わせ内容と対応時間を記録します。
ゾーホージャパンの2026年法人調査
法人の導入計画では、一般社員と同じ手順を管理職や経営層にも用意します。
ゾーホージャパンは2026年のパスワード管理に関する調査で、法人向けパスワード管理ツールの未導入率を全体で約54%、経営層で約59%と報告しています。また、業務サービスでの使い回しは全体で約65%に上ります。
役職者だけ従来のメモ管理を残すと、重要なアカウントが移行対象から外れます。導入担当者は、役職別に異なるルールを作るより、登録・生成・自動入力までを同じ短い手順で案内します。本人が操作できるなら通常の移行へ進め、難しければ担当者が画面を見ながら支援し、秘密情報そのものは受け取りません。
トレンドマイクロの2026年利用者調査
個人への案内では、複雑な文字列を考えさせるより、生成して保存する操作を伝えます。
トレンドマイクロは、Webサービス利用者1,034人を対象とする2026年のパスワード利用実態調査で、84.3%が複数サービスで同じパスワードを使い回していると報告しています。保存方法では、40.9%が頭の中で記憶し、34.3%が紙のメモやノートに記入していました。
この調査はWebサービス利用者を対象としており、会社のツール導入率を直接示すものではありません。個人向けの説明では、生成、保存、再ログインの順を実演します。利用者が自分で再ログインできれば次のサービスへ進み、できなければ保存先とIDの組み合わせを直してから移行を続けます。
パスワード自動生成の失敗パターンと注意点
自動生成を使っても、保存先の混在や更新漏れが残れば不正利用やログイン不能につながるため、変更前後の操作を一続きで進めます。
失敗の多くは、生成後に平文へコピーしたり、保存先を誤ったり、連携先の更新を漏らしたりする場面で起こります。
失敗例1:平文ファイルへの書き戻し
生成結果をExcelやメモ帳へ貼り付け直すと、ファイルを取得した相手に一覧を読まれるおそれがあります。
保存・共有は前の章の保管庫へまとめ、移行用のCSVだけを例外として扱います。CSVを使う場合は会社管理の端末で取り込み、件数とログインを検証します。取り込みが終わったら、ダウンロード先や一時フォルダに加え、クラウド同期先にコピーが残っていないかも整理します。
ファイル名を目立たなく変えたり、別のフォルダへ移したりしても、平文の内容は保護できません。移行完了の判定は、登録件数ではなく、利用できる保管情報へ置き換わったかで行います。
失敗例2:会社情報の個人アカウントへの保存
業務の認証情報を個人のGoogleアカウントへ保存すると、会社側で引き継げない保存先が残ります。
仕事用と個人用のプロフィールを切り替える際は、登録操作の前にアカウント表示を見ます。間違って保存した場合は、そのまま使い続けず、会社指定の保管先へ移します。対応担当者は会社の手順に沿って、認証情報の変更や不要な保存項目の削除を進めます。
会社の情報を削除するために個人アカウント全体の閲覧を求めると、私的な情報まで扱うことになります。誤保存が起きた場合の連絡先を決め、利用者が早い段階で申告できる案内を用意します。
失敗例3:パスワード変更に伴う連携停止
共有IDのパスワードを変更する前に、同じ認証情報を使うバッチや外部連携を洗い出します。
変更するサービス、参照しているシステム、担当者、切り替え時刻を記録し、関係者が対応できる時間に進めます。変更後は人のログインだけで完了にせず、連携の実行結果まで見ます。正常に動けば切り替えを完了し、認証エラーが出れば連携先の保存情報を更新します。
漏洩が疑われる場合は対応を急ぎますが、問題のない全アカウントを根拠なく一斉変更する運用は避けます。サービスアカウントやAPIキーを通常の個人用パスワードと同じ一覧で扱っているなら、変更の影響範囲も別に記録します。
失敗例4:管理ツールと端末の防御不足
管理ツールには利用できる多要素認証を設定し、端末の更新と自動ロックも有効にします。
保管庫を生体認証で開けても、別端末からアカウントへログインする認証が同じように保護されるとは限りません。端末上で開く操作と、遠隔ログイン時の認証設定をそれぞれ整えます。管理者のアカウントでは、普段の業務と管理操作を分けられるなら分けて使います。
端末感染が疑われたときは、その端末で新しいパスワードを作り直しません。端末をネットワークから隔離した後、安全な端末から不要なセッションを失効させ、影響を受けた認証情報を変更します。盗まれたセッションが残る場合は、パスワード変更だけで対応を終えません。
失敗例5:生成AIへの秘密情報の入力
生成AIのチャットには、実際のパスワード、復旧コード、APIキーを入力しません。
文字列を考えてもらうために、現在のパスワードを例として渡す操作も避けます。説明資料を作る際は架空のサービス名と仮のデータを使い、本番の認証情報は保管庫の外へ出しません。自動生成は、保存先と一体で使えるブラウザや管理ツールの機能へ任せます。
社内の教育資料には「機密情報を入れない」とだけ書かず、パスワード、認証用の秘密鍵、復旧コード、接続文字列などの具体例を並べます。入力してしまった場合はチャットを消すだけで終えず、会社の窓口へ連絡し、対象の秘密情報を失効・更新します。
失敗例6:使い回しの規則を残した置き換え
既存パスワードの末尾だけを変える方法では、漏洩した一件から他の候補を推測されます。
会社名と年度、サービス名と同じ語句など、共通の型を残さず、新しい文字列を独立して生成します。移行するときは、主要メール、管理者アカウント、使い回しが見つかったアカウントから順に進めます。変更済みの情報でログインできたら次へ移り、一度に大量の変更を抱えないようにします。
漏洩した認証情報が別サービスにも試される仕組みは、【2026最新】パスワードリスト攻撃とは?企業がすべき対策で解説しています。
よくある質問
パスワード生成で迷ったときは、生成方法・文字数・保存先の順で判断します。
Q:Chromeの「安全なパスワードを自動生成」は大丈夫ですか?
A:個人のパスワード作成に使える機能です。候補を採用する前に保存先のGoogleアカウントを見て、業務用なら会社の指定ツールを優先します。
Q:自動生成時に表示されるユーザー名とは何ですか?
A:そのサービスへログインするときに使うメールアドレスやIDです。パスワードの自動生成とは別なので、保存項目に登録されたIDが、実際のログインIDと合っているかを見ます。
Q:安全なパスワードは何文字にすべきですか?
A:利用するサービスが対応していれば、20文字以上を目安にランダムな文字列を生成します。NISTの最低文字数はサービス提供者側の要件で、単要素認証では15文字以上、多要素認証の一要素としてのみ使う場合は8文字以上を認めています。
Q:無料のパスワード生成サイトは安全ですか?
A:無料かどうかでは判断できません。生成方法、外部送信の有無、運営者がわからなければ、そのサイトを使わずChromeか利用中のパスワードマネージャーで生成します。
Q:Chromeで候補が出ないときはどうしますか?
A:新規登録画面のパスワード欄を右クリックし、「パスワードを生成」を試します。使えなければプロフィールと保存設定を見直し、会社の制限がある場合は承認済みツールへ切り替えます。
Q:生成されたパスワードを自分で覚える必要はありますか?
A:各サービスのパスワードは、管理ツールに保存して使えます。覚える対象をマスターパスワードなどへ絞り、端末を失っても復旧できる手段を別に保管します。
Q:ユーザー名もサービスごとに変えるべきですか?
A:まずパスワードをサービスごとに異なる文字列へ変えます。ユーザー名はサービスの指定と個人・業務の用途に合わせ、仕事用の復旧先に私用メールだけを登録する状態を避けます。
Q:自動生成した文字列が登録条件に合わない場合はどうしますか?
A:サービスが許可する文字数と文字種で再生成します。候補をその場で何度も削って調整するより、条件を設定できる生成機能へ切り替えると、保存情報との食い違いを防げます。
Q:パスキーを使えばパスワード管理は不要ですか?
A:利用するすべてのサービスがパスキーへ移るまでは、パスワードの管理が残ります。対応サービスではパスキーのログインと復旧を試し、未対応サービスでは一意なパスワードと追加の認証を使います。
まとめ
安全なパスワード生成を始める最初の一歩
個人は、次にアカウントを作るときにChromeか利用中の管理ツールでパスワードを生成し、保存した情報で再ログインを試します。既存アカウントでは、主要メールと使い回しがあるサービスから置き換えます。
法人は、会社の保管庫で生成から保存までを試し、共有と復旧の担当者を決めます。無料サイトの処理方式を判断できなければ承認済みツールを使い、退職時には権限の削除と既知の共有パスワードの変更を進めます。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。