
>
>
公開日
最終更新日
サイバー攻撃の侵入口には、公開サーバー、VPN機器、メール、盗まれたアカウントなどがあります。企業では、自社の公開資産とアカウントの把握から着手します。
直近の傾向と国内事例を整理し、攻撃の種類ごとに防御方法を比較します。製品導入後に誰が監視し、どこまで隔離するかも扱います。
この記事で確認したこと(確認日: 2026年10月22日):国内の注意喚起、公開資料の被害・導入事例、企業の予防策と初動、個人情報漏えい時の報告要件を扱います。本文では法令上の義務、公的機関が示す推奨・手法の例、企業で採用する運用案を区別し、統計には対象期間を添えています。

サイバー攻撃とは
サイバー攻撃とは、コンピュータやネットワーク、クラウド、利用者の認証情報を不正に侵害し、情報や金銭を奪ったり、業務を妨げたりする行為の総称です。事業規模を問わず、外部公開サービスやアカウントが侵入口になるため、企業は自社の資産と権限を把握します。
英語のcyberattackも同じ意味で使います。悪意のあるソフトウェアを送り込む攻撃だけでなく、盗んだパスワードで正規のサービスにログインする行為や、大量の通信でサービスを停止させる行為も含みます。生成AIを悪用した自然な文面の詐欺や、生成した音声・画像を用いるなりすましも想定します。
本記事のポイント
企業が最初に行う対策は、資産の一覧化、多要素認証、更新管理、バックアップの復元確認、連絡網の整備です。
近年の攻撃では、外部公開サービスとアカウントの両方を侵入口として扱います。
ランサムウェアに備える際は、暗号化からの復旧と、盗まれた情報への対応を分けて準備します。
専任者が少ない企業は、最初の1日で連絡網の照合と公開中のアプリ・VPN・管理画面の一覧化を行い、30日以内に資産台帳、多要素認証、公開機器の更新、バックアップ復元の未実施項目へ担当者と完了条件を付けます。
端末監視製品を導入する前に、通知を受ける担当者、夜間の対応者、隔離の承認者を決めます。
2026年10月の状況
2026年10月は、外部公開サービスとアカウントの侵害を想定して、自社の入口を点検する局面です。
国内で不正アクセスによる情報漏えいの公表が相次ぐなか、IPAは2026年10月9日公開のセキュリティ注意喚起で、公表事例の傾向として外部公開しているアプリやサービスの侵害とアカウントの侵害を起点に挙げています。同じ日に国家サイバー統括室も不正アクセスによる漏えい等の事案を踏まえた対応を公表し、JPCERT/CCも注意喚起を出しています。企業がいま何をいつやるかは、不正アクセス対策の記事に整理しています。情報は2026年10月22日時点のものです。
情シスは、公開中のアプリ、管理画面、VPN、クラウドアカウントを一覧にし、更新状況と認証ログを照合します。不審なアクセスがある場合は、予防的な設定変更だけで済ませず、ログ保全と影響範囲の調査へ切り替えます。対応の優先順位は、後半のチェックリストと初動タイムラインにまとめています。
サイバー攻撃の基本的な仕組み
攻撃者は、初期侵入後に権限と接続範囲を広げ、情報窃取や暗号化、業務妨害へ進みます。
典型的な流れは、公開資産の探索、初期侵入、権限拡大、内部探索、情報窃取や破壊です。ただし、すべての攻撃がこの順序を取るわけではありません。盗んだクラウドの認証情報から、社内ネットワークを経由せずにデータへ到達する攻撃もあります。
正規の管理ツールやPowerShellを悪用する場合は、不審な実行ファイルの有無だけで判断できません。利用者、実行時刻、接続元、操作対象を組み合わせて、本来の業務と異なる行動を探します。
サイバー攻撃の主な侵入経路
「攻撃はどこから来るのか」という疑問には、通信の発信元と、自社へ入る経路を分けて答えます。
VPN機器やリモートデスクトップ用機器だけでなく、標的型メールなど、ほかの経路にも対策を割り当てます。
主な入口 | 侵入につながる状態 | 最初の点検対象 |
|---|---|---|
VPN・リモートアクセス機器 | 未修正の脆弱性、不要な外部公開、認証情報の漏えい | 製品とバージョン、公開範囲、更新状況、接続ログ |
リモートデスクトップ | インターネットへの直接公開、弱い認証、過大な接続権限 | 接続経路、多要素認証、接続元制限、利用者一覧 |
メール・偽サイト | 添付ファイルの実行、偽画面への入力、承認操作の誘導 | 不審メールの報告先、認証方式、送金確認手順 |
公開アプリ・API | 認証・認可の不備、設定ミス、古いソフトウェア | 管理責任者、更新状況、アクセス制御、操作ログ |
クラウド・SaaSアカウント | パスワードやセッションの窃取、退職者権限の残存 | 管理者一覧、認証履歴、セッション、外部連携 |
メール、VPN、公開アプリは同じ攻撃のなかで併用される場合があります。感染経路の比率が小さいという理由だけで、特定の入口を点検対象から外さない運用にします。
侵入後の横展開と対応速度
侵入後の被害拡大を止めるには、通知の受領から端末隔離までを事前に決めます。
CrowdStrikeはGlobal Threat Reportで、別の端末へ移動するまでのブレイクアウトタイムについて、平均29分、最速27秒という数値を報告しています。この指標は侵入後の横展開の速さを扱うもので、業務復旧の目標時間とは別です。高速な横展開を前提に、夜間も含めた隔離判断の経路を定めます。
夜間に通知を読む人がいない場合は、翌朝の確認を前提にせず、外部の監視・対応サービスへ一次判断を委託します。社内で対応するなら、重大アラートの連絡手段、代替担当者、隔離できる範囲を当番表と手順書に記載します。
サイバー攻撃の目的と2026年の傾向
2026年の企業対策では、金銭目的の攻撃、取引先経由の被害、AIを悪用する詐欺を、それぞれ異なる手順で防ぎます。
攻撃動向を読む際は、報道された件数、警察への報告件数、特定製品が検知した通信件数を混ぜないようにします。観測対象が違えば、「攻撃が多い」という表現の意味も変わります。自社の優先順位には、業務の停止影響と、自社が公開している入口を使います。
金銭目的と犯罪の分業化
金銭目的の攻撃では、情報を盗む担当、侵入口を売る担当、脅迫する担当が分かれる場合があります。
RaaSは、ランサムウェアの開発者が攻撃基盤を提供し、実行役と収益を分ける仕組みです。侵入時点で暗号化が起きなくても、認証情報の窃取や不正ログインが後の脅迫につながります。情シスは「ファイルが暗号化されていない」という理由で調査を終えず、大量ダウンロード、外部転送、管理者追加も追跡します。
過去の増加率としては、チェック・ポイント・リサーチの2022年調査を紹介した発表があります。これは2022年時点の資料であり、現在は状況が変化している可能性があります。2026年の対策判断には、冒頭の注意喚起と、自社の直近のログを優先します。
中小企業とサプライチェーンのリスク
中小企業も、自社の情報と取引先への接続権限の両方を狙われます。
MCB FinTechカタログの記事は、警察庁の「令和6年におけるサイバー空間をめぐる脅威の情勢等について」をもとに、ランサムウェア被害件数が大企業では減少し、中小企業では前年比37%増加したと紹介しています。同記事が取り上げるIPA「情報セキュリティ10大脅威 2025」の組織編では、1位がランサム攻撃による被害、2位がサプライチェーンや委託先を狙った攻撃、5位が機密情報等を狙った標的型攻撃です。いずれも2025年版の順位・紹介値として扱います。
取引先の保守に使う端末、共有アカウント、遠隔接続には、一般業務より狭い権限を設定します。委託先が侵害された場合に備え、接続停止の担当者と、停止後に業務を続ける方法を契約部門と情シスで決めます。
生成AIを悪用した詐欺と認証情報の窃取
生成AIを悪用した詐欺には、文章の自然さではなく、依頼内容と承認経路で対処します。
IPAは「情報セキュリティ10大脅威 2026」で、AIの利用をめぐるサイバーリスクを組織向けの3位に初めて選出しています。企業では、自然な日本語のメール、取引先を装った連絡、声や顔を再現するディープフェイクを想定します。
振込先の変更、機密情報の送付、認証設定の解除は、メールやオンライン会議だけで承認しません。登録済みの電話番号への折り返しや、既存の申請システムでの複数承認を条件にします。急ぎの依頼ほど例外処理へ流れやすいため、代替承認者と緊急時の連絡方法を先に登録します。
送信ドメイン認証とメール対策の動向
メール対策では、受信者の教育と、自社ドメインを悪用させない設定を並行して進めます。
総務省の令和8年版情報通信白書は、JPドメインの送信ドメイン認証について、2025年12月時点の導入率をSPF約89.6%、DMARC約37.2%としています。SPFは送信元サーバーの認証、DMARCは認証結果に応じた取り扱いや報告の仕組みを扱います。
自社ドメインの管理者は、業務メール、請求書配信、採用システムなどの送信元を棚卸ししてから設定します。正規メールの認証結果を把握できれば制御を段階的に強め、把握できなければ報告を収集する段階で送信経路を修正します。
国家関与と法整備の動向
国家を背景とする攻撃への備えでは、機密情報の保護と、長期潜伏を発見する監視を分けて設計します。国家間の地政学的な緊張が高まる局面では、重要インフラや関連企業への侵害を想定した監視も対象にします。
IPAの解説資料は、サイバー対処能力強化法と同整備法が2025年5月16日に成立し、5月23日に公布された経緯を扱っています。成立・公布の事実と、個別規定による事業者の義務は分けて判断します。政府の制度関係資料は、旧NISCの政府情報への入口からもたどれます。
重要インフラやその委託業務を担う企業では、法務担当が対象事業・設備・適用規定を整理し、情シスが資産情報と事故時の連絡経路を対応づけます。直接の法定対象でない委託先も、契約で事故連絡やログ提供を引き受ける場合があります。法律上の報告と契約上の報告を別欄にし、一方への連絡だけで完了扱いにしない手順にします。
サイバー攻撃の発信元と今後の動向
攻撃の通信元が分かっても、それだけで攻撃者の所在地や国籍は断定できません。
IPAの同資料は、警察庁が2024年中に観測したサイバー攻撃関連通信について、99.4%が海外のIPアドレスを発信元としていたと紹介しています。攻撃者は第三者のサーバーや侵害端末も使うため、企業は国別の遮断だけに頼らず、通常と異なる認証や操作を検知します。
今後を見据えるなら、公開サービス、アカウント、外部連携を一緒に管理します。クラウドの認証ログを取得できる場合は端末の記録と突き合わせ、取得できない場合は、まず利用契約とログ収集方法を見直します。
▶ 関連記事: サイバー攻撃のリアルタイム可視化ツールと自社対策【2026】
サイバー攻撃で企業が受ける影響
被害を受けた際の損失は、復旧費用に加えて、業務停止、顧客対応、信用低下、取引先への影響まで広がります。
経営層は「何台の端末が感染したか」と「どの業務が止まるか」を別々に把握します。感染台数が少なくても、認証基盤や受発注システムが使えなければ全社へ波及します。被害想定には、停止期間中の売上と追加支出を分けて記載します。
調査・復旧費用と必要工数
端末を再設定するだけでは復旧費用を見誤ります。原因調査と再発防止まで含めて試算します。
IPA「中小企業の情報セキュリティ対策ガイドライン第4.0版」は、VPN機器からのランサムウェア感染事案について、原因・事故範囲調査、システム復旧、再発防止に約2.5億円以上と45人月を費やした事例を掲載しています。これは個別事例の費用・工数であり、すべての企業の平均ではありません。
同資料の事例では、基幹システムはバックアップから5日後に再稼働した一方、各社内システムの利用再開まで41日、リモートアクセスの再開まで4か月を要しました。「基幹システムが起動した日」と「従業員が通常業務へ戻れた日」は分けて管理します。
事業停止とサプライチェーンへの波及
取引先の障害でも、自社の仕入れ、製造、配送が止まる場合があります。
IPAの経営者向け資料には、部品仕入先のランサムウェア感染により、委託元の大手自動車製造メーカーが国内全工場の生産を停止した事例があります。また、大手食品メーカーのマルウェア感染によるシステム障害では、四半期報告書の公表が2か月以上延期されました。
事例を調べる際は、感染経路に加え、停止した業務、代替手段、再開までの期間を読み取ります。被害企業名や攻撃の再現方法を追うより、自社の発注、納品、請求を手作業へ切り替えられるかを点検するほうが、事業継続の判断に直結します。
売上と信用への影響
経営判断では、支払った復旧費用と、失った売上機会を分けて扱います。
IPAの同資料は、国内でサイバーインシデントに関する適時開示を行った企業について、株価が平均10%下落し、純利益が平均21%減少した分析を紹介しています。開示企業を対象とした結果なので、非上場企業やすべての被害企業に、その割合をそのまま当てはめる試算は避けます。
社内の試算例として、日商2,000万円の事業が5営業日停止すれば、単純計算の売上影響は1億円です。後日に販売を取り戻せる部分は機会損失から分け、調査費、外注費、追加人件費、補償費を別に積み上げます。この計算は実際の被害統計ではなく、予算を検討するための仮定です。
顧客対応と法務対応の負担
情報漏えいが疑われた段階から、調査と顧客対応の担当を分けて動かします。
顧客への連絡対象、問い合わせ窓口、公表文、契約上の通知先を調査の進捗に合わせて更新します。原因が確定するまで一切説明しない運用では、顧客側のパスワード変更や不正利用への備えが遅れます。一方で、根拠のない人数や侵入経路を断定すると、後の訂正が増えます。公表文には判明済みの事実、継続調査中の範囲、顧客が取る行動、次回更新の予定を分けて記載します。
法務担当は、個人情報保護法上の報告、業法による連絡、契約上の通知、保険会社への事故連絡を一覧にします。個人情報保護委員会への報告対象と期限は、後半の初動セクションで整理します。
業務ごとの復旧目標
復旧目標は、システム単位ではなく、売上や顧客対応に結び付く業務単位で決めます。
RTOは、停止してから業務を再開するまでに許容する時間です。RPOは、どの時点のデータまで戻れば業務を再開できるかを示します。受注は当日中の再開が必要でも、過去資料の検索は翌日以降でよい場合があります。事業部が許容時間を決め、情シスがバックアップと代替環境で達成できるかを測定します。
復元試験では、ファイルの復元だけで合格にしません。認証、名前解決、データベース、業務アプリ、外部接続の順で依存関係を確認し、担当者が実際に受注登録や請求処理を終えるまでの時間を記録します。
サイバー攻撃の主な種類と防衛策
攻撃は、悪用する手段、狙う対象、目的を分けて見ると、重複と違いを整理できます。
マルウェアは悪意のあるソフトウェアの総称で、ランサムウェアはその一種です。フィッシングは人をだます手口、標的型攻撃は特定組織を狙う攻撃の進め方、サプライチェーン攻撃は取引・供給関係を経由する攻撃を指します。一つの事件が複数の種類に当てはまる場合があります。
サイバー攻撃の種類の比較表
自社の対策を選ぶ際は、攻撃対象、典型的な手口、防衛策を同じ軸で比較します。
種類 | 主な攻撃対象 | 典型的な手口 | 優先する防衛策 |
|---|---|---|---|
マルウェア | 端末・サーバー | 不正プログラムを実行させ、情報窃取や遠隔操作を実施 | 更新、実行制御、ウイルス対策、端末の挙動監視 |
ランサムウェア | 端末・サーバー・保存データ | データの暗号化や窃取を行い、金銭を要求 | 侵入口の修正、権限分離、端末隔離、変更不能なバックアップ |
フィッシング・BEC | 利用者・経理担当者 | 偽メールや偽サイト、なりすましで入力や送金を誘導 | パスキー、多要素認証、別経路の本人確認、複数承認 |
標的型攻撃 | 特定組織の人・端末・ネットワーク | 組織を調査し、メールや公開機器などから侵入して長期潜伏 | 不審メールの報告、公開資産管理、認証監視、内部権限の制限 |
アイデンティティ攻撃 | アカウント・認証基盤 | パスワード、Cookie、セッショントークンを悪用 | 認証強化、端末状態の検証、セッション失効、権限点検 |
DDoS攻撃 | ネットワーク・公開サービス | 多数の送信元から通信を集中させ、処理能力を消費 | 通信事業者の防御、CDN、通信制御、代替案内 |
ゼロデイ攻撃 | 未修正のソフトウェア | 修正プログラムの提供前などに脆弱性を悪用 | 公開範囲の縮小、機能停止、仮想パッチ、挙動監視 |
サプライチェーン攻撃 | 委託先・供給網・保守経路 | 取引先の接続、更新プログラム、外部サービスを経由 | 委託先権限の限定、接続分離、契約上の事故連絡、ログ監査 |
Webアプリ攻撃 | 公開アプリ・API・データベース | SQLインジェクション、認証・認可不備、設定ミスを悪用 | 安全な開発、脆弱性診断、WAF、認可の検証 |
マルウェアとランサムウェアの違い
マルウェア対策では不正な実行を防ぎ、ランサムウェア対策では復旧と情報窃取への対応も準備します。
情報窃取型マルウェアは、ブラウザに保存した認証情報などを盗みます。トロイの木馬は、正規のファイルやソフトウェアに見せかけて実行させる形態です。ランサムウェアは、暗号化や情報公開の脅迫と金銭要求を組み合わせます。名前を暗記するより、実行防止、挙動の検知、権限制限、復旧の各担当を決めます。
二重脅迫では、暗号化前に盗んだ情報の公開も迫ります。バックアップで業務を再開できても、漏えい対応は残ります。暗号化せずに窃取や削除で脅すノーウェアランサムも想定し、Amazon S3などではアクセスキー、削除権限、大量取得、監査ログの変更を監視対象にします。
フィッシングとビジネスメール詐欺の違い
フィッシングには認証情報の保護を、ビジネスメール詐欺には送金や変更手続きの分離を割り当てます。
フィッシングは、実在の企業や機関を装って偽サイトへ誘導し、認証情報やカード情報を盗む手口です。BECとも呼ぶビジネスメール詐欺は、経営者や取引先を装い、不正送金や振込先変更を指示します。本物のメールアカウントを乗っ取って送信する場合もあるため、差出人の表示名や文章の自然さだけでは判定できません。
経理部門は、口座変更を受けたら登録済み連絡先へ照会し、申請者以外が承認する手順にします。社内の被害想定には、実際の振込上限や承認権限を使います。
標的型攻撃とサプライチェーン攻撃の違い
標的型攻撃は狙いの定め方、サプライチェーン攻撃は侵入に使う関係性で区別します。
標的型攻撃では、相手企業の組織や業務を調べ、担当者に合わせたメールや脆弱性の悪用を組み合わせます。サプライチェーン攻撃では、委託先やソフトウェア供給元など、信頼している関係を足場にします。取引先を狙って自社へ侵入する攻撃は、両方の特徴を持ちます。
対策では、取引先から届いたファイルも検査し、保守接続を常時有効にしません。作業対象と時間を限定し、通常と異なる操作があれば、委託元と委託先のどちらが接続を止めるかを契約段階で決めます。
アイデンティティ攻撃とセッション窃取
認証済みのセッションが盗まれた場合は、パスワード変更と接続の失効を分けて実施します。
Cookieやセッショントークンを悪用されると、ログイン後の状態を再利用される場合があります。被害が疑われるアカウントでは、認証ログ、端末、外部連携を調べ、影響範囲に応じてセッション失効、パスワード変更、APIキー再発行を行います。メールでは転送ルールや代理権限の追加も調査します。
パスキーは偽サイトに対する耐性を高めますが、認証後の端末を侵害する攻撃には別の防御を割り当てます。端末の更新と挙動監視を併用し、認証の成功だけで安全と判定しない運用にします。
DDoS攻撃とゼロデイ攻撃
DDoS攻撃は通信の集中、ゼロデイ攻撃は脆弱性の悪用に備えて、異なる緊急手順を用意します。
DDoS攻撃では、大量の通信を自社設備だけで処理しようとせず、通信事業者やCDNの防御へ切り替えます。障害発生前に、連絡先、切り替え権限、DNS変更の担当、利用者向けの代替案内を登録します。
ゼロデイ攻撃では、修正プログラムがない間の代替策を選びます。対象機能を止められるなら停止し、業務上止められない場合は接続元制限や公開範囲の縮小、WAFによる防御を組み合わせます。これらを恒久対策とせず、修正版の提供後に検証と適用へ進みます。
Webアプリ攻撃とAPI・バックエンドへの攻撃
公開アプリを守る際は、画面の認証と、接続先サーバーの認可を別々に検証します。
SQLインジェクションではデータベースへの入力処理、認可不備では「その利用者がそのデータを操作してよいか」という判定が問題になります。WAFは通信の検査に使い、アプリ内部の権限設計は開発側で修正します。
公開アプリを解析してバックエンドのサーバーやAPIを狙う攻撃もあります(A2B攻撃の記事で対応の優先順位を説明しています)。アプリ内に埋め込んだ情報だけを信頼せず、サーバー側で認証、認可、利用量の制限を実装します。開発担当と運用担当が、公開API、秘密情報、ログの取得範囲を共同で点検します。
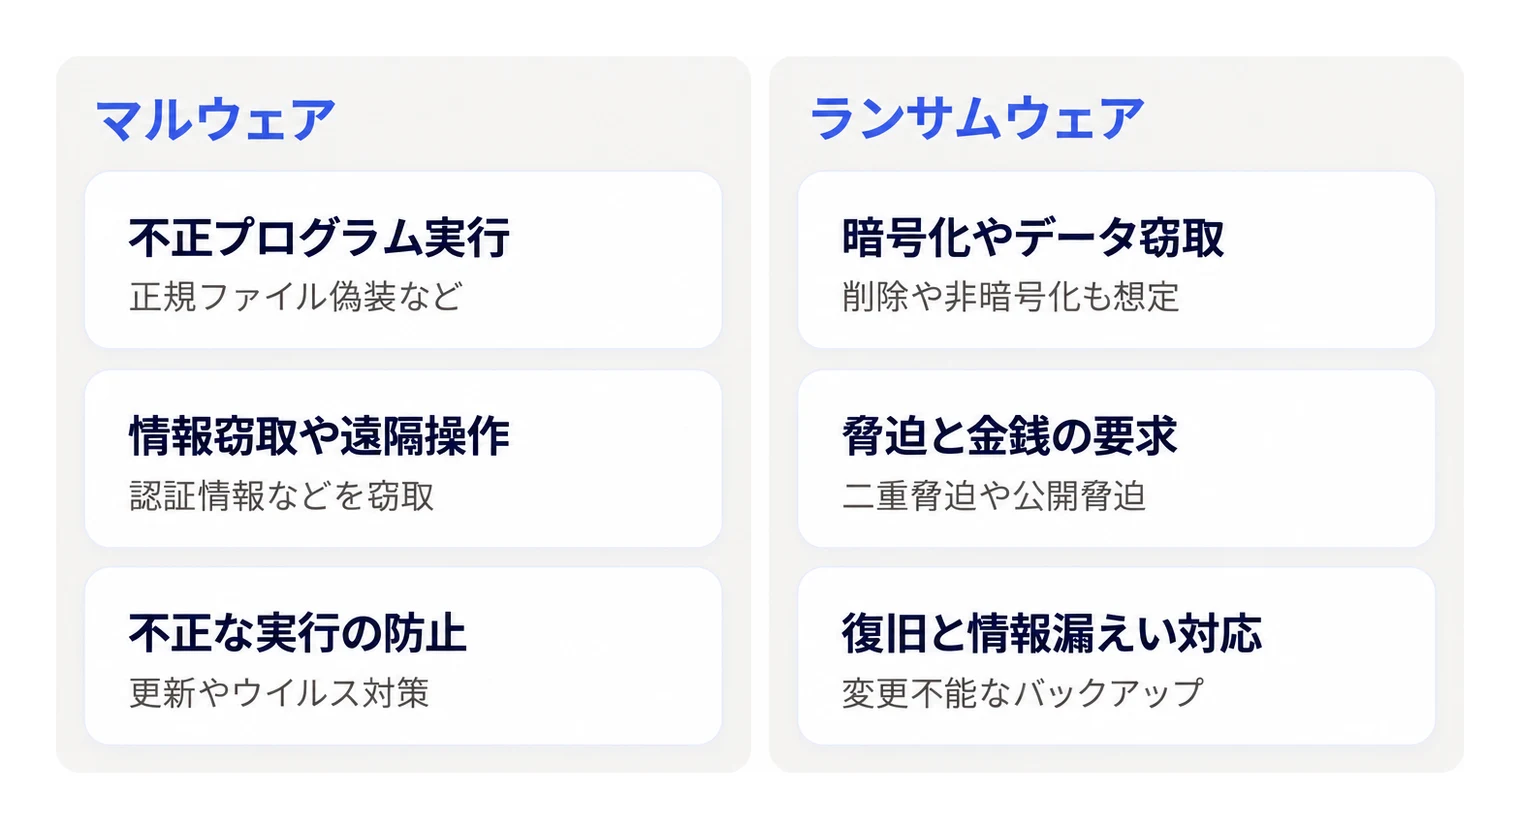
▲ マルウェアとランサムウェアにおける主な手口と目的および防衛策の違いです。

企業が取るべきサイバー攻撃対策
企業の対策は、入口を減らす予防、侵入を見つける検知、被害を止める対応、業務を戻す復旧を重ねて進めます。
最初から多くの製品を買うより、未管理の端末、未更新の公開機器、強すぎるアカウント権限を減らします。その後、社内で対応できない時間帯や調査範囲を外部サービスで補います。製品ごとの機能表と、導入後の担当表を同時に作ります。
統治と対策の優先順位
経営層は、対策の実行前に、責任者、予算、停止判断の権限を決めます。
NRIセキュアは、NISTが2024年2月26日に公開したCSF 2.0について、従来の5機能に「Govern(統治)」が加わったと解説しています。企業のリスク管理とサイバーセキュリティを結び付ける観点で、特定、防御、検知、対応、復旧の各活動を経営の意思決定へつなげます。
経済産業省のサイバーセキュリティ経営ガイドラインは、経営者が認識する3原則と、情報セキュリティ責任者へ指示する重要10項目で構成します。これは経営管理の指針として扱い、すべての項目を一律の法的義務として説明しません。
IT資産と公開範囲の管理
情シスは、端末だけでなく、SaaS、ドメイン、公開API、保守接続まで管理台帳へ登録します。
台帳には、名称、管理部門、責任者、用途、保存データ、外部公開の有無、管理者、保守期限、ログの取得先を持たせます。請求データ、認証基盤、端末管理、ネットワークの情報を突き合わせれば、契約はあるのに管理者が不明なサービスを探せます。
責任者が不明なサービスは、すぐ削除するのではなく、利用部門と業務影響を特定します。業務で使っていなければ停止し、必要なサービスなら責任者と管理方法を登録します。管理台帳に載った件数ではなく、所有者不明の資産が何件残ったかを追います。
脆弱性対応と緊急変更
更新の順番は、脆弱性の深刻度に加え、外部公開、悪用の有無、到達できる権限で決めます。
悪用が確認された公開機器では、通常の月次更新を待たず、緊急変更の承認者が適用、機能停止、接続制限を判断します。「48時間以内」などの社内目標を採用する場合も、すべての機器に一律適用せず、対象の重要度と代替策を定義します。適用後は、管理画面の表示だけでなく、バージョンと接続状況まで照合します。
IPAは中小企業向けの自社診断に、外部から内部ネットワークへの不要な通信の遮断と、ウェブサイトの安全な運用を追加しています。同案内では「バックアップを取ろう!」を加え、情報セキュリティ6か条へ改訂しています。点検結果は、担当者と完了予定日を付けて管理します。
パスキーと多要素認証
管理者、メール、VPN、クラウド管理画面から認証を強め、紛失時の復旧方法も登録します。
対応サービスでは、FIDO2に基づくパスキーを利用します。パスキーは接続先に結び付いた暗号鍵で認証するため、偽サイトへの認証情報入力に対する耐性を高めます。パスワードを使うサービスでは、長く一意な値を管理し、使い回しを避けます。
多要素認証を導入しても、例外アカウントや復旧手順が弱ければ、その経路を狙われます。予備の認証手段を登録し、管理者による再設定は本人確認と記録を条件にします。共有アカウントが残る場合は、利用者を特定できる管理方法へ移行します。
ゼロトラストと最小権限
社内からの接続でも無条件に信頼せず、利用者、端末、接続先に応じてアクセスを判断します。
NISTのZero Trust Architecture SP 800-207は、ネットワーク上の位置だけで暗黙の信頼を与えず、リソースへのアクセスを判断する原則を整理しています。企業では、通常業務用と管理者用のアカウントを分け、一般利用者の不要な管理権限を外します。
端末状態を取得できれば、未更新端末や管理外端末から重要データへの接続を制限します。取得できないサービスは、接続元制限や利用権限の縮小で補います。業務を止める可能性がある設定は、対象部門を限定し、例外申請と戻し方を試してから広げます。
EDRとSOC・MDRの選定条件
端末の監視製品は、検知性能と、検知後に誰が動くかを分けて選びます。
EDRは端末の操作や通信を記録し、不審な挙動の検知と調査を支援する仕組みです。SOCはアラートを監視・分析する組織やサービス、MDRは監視から調査・対応までを外部へ委託するサービスです。名称だけで対応範囲を判断せず、隔離代行、承認条件、休日対応を契約で比較します。
EDRの費用は、端末数、ログ保管期間、MDRの有無、サポート範囲で変わるため、ライセンス、初期設定、監視、調査、復旧支援を項目ごとに分け、複数社の見積もりで比較します。
IT Leadersは、国内エンドポイントセキュリティ市場の調査を紹介し、2024年のEDR市場が前年比22.8%増としています。導入拡大を自社での採用理由にせず、正規ツールの悪用や侵入後の調査に対応できるかで評価します。
比較項目 | 契約前に決める内容 | 自社の判断 |
|---|---|---|
監視時間 | 営業時間のみか、24時間365日か | 夜間要員がいなければ、その時間帯を委託範囲へ含めます |
隔離の代行 | 通知のみか、承認後または事前合意で隔離するか | 社内判断が遅れる時間帯は、隔離条件を事前合意します |
調査の範囲 | 端末内か、認証・メール・クラウドも含むか | 対象外のログは、社内担当と取得手順を残します |
追加費用 | 詳細調査、現地対応、復旧、報告書の料金 | 定額範囲を超える費用の承認者を決めます |
誤検知時の復帰 | 解除の担当、所要時間、業務部門への連絡 | 隔離と復帰の両方を試験します |
バックアップと復元試験
バックアップは、本番環境と同じ攻撃で削除・暗号化されない保存先を確保します。
CISAのStopRansomware Guideは、オフラインバックアップ、定期的な復元テスト、重要アカウントへの多要素認証などを挙げています。実務では、3つのコピーを2種類の媒体へ保存し、1つを別の場所に置く「3-2-1」の考え方もよく使われます(CISAのガイドの記載ではなく、一般的な手法です)。
本番とバックアップの管理者を分離し、復元に必要な手順書と認証情報も別に保管します。月次のファイル復元、四半期の業務システム復元など、業務影響に合わせた試験日を設定します。失敗した場合は保存容量の追加だけで済ませず、依存システムと手順の不足を修正します。
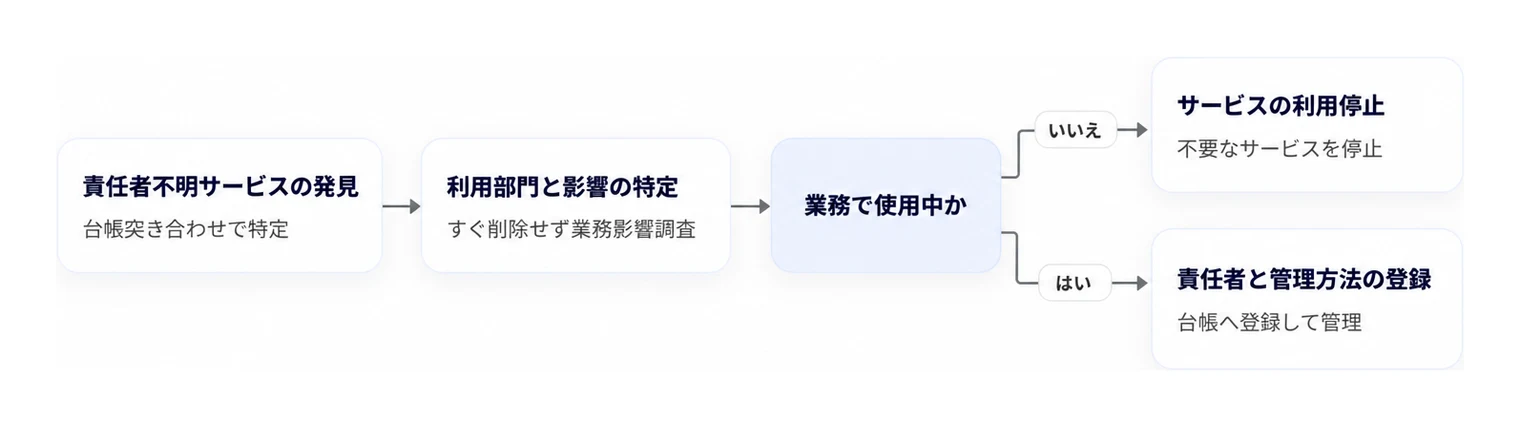
▲ 管理台帳の突き合わせで発見された責任者不明サービスへの対応判断フローです。
対策を継続するための体制と運用
導入後の運用は、従業員数ではなく、監視できる時間帯、扱うデータ、止められない業務に合わせて組み立てます。
専任者の有無や拠点数は参考になりますが、人数だけで特定の製品を割り当てません。少人数でも外部公開サービスを運営していれば、公開資産と認証の監視を優先します。大規模でも一部業務の委託範囲が明確なら、社内と外部の担当を限定できます。
経営層と実務担当者の役割分担
経営層が業務停止と対外説明を判断し、情シスが技術調査と封じ込めを実行します。
経済産業省のサイバーセキュリティ経営ガイドライン Ver 2.0(2017年)は、被害の発覚の経緯の約半数が外部からの指摘によるものだったとしています。自社で異常を見つけられない場合にも、取引先、利用者、外部機関からの連絡を受け取れる窓口を用意します。
担当 | 平常時に決める内容 | 事故時の実行内容 |
|---|---|---|
経営層 | 停止を許容できる業務と時間、緊急予算、権限委譲先 | 事業継続、広範囲の停止、重要な対外説明を判断します |
情シス・対応チーム | 台帳、ログ、隔離手順、調査会社との連絡方法 | 影響範囲を調査し、隔離と復旧を実行します |
法務・個人情報担当 | 法令と契約の通知要件、判断記録の様式 | 報告・通知対象と期限を整理します |
広報・顧客対応 | 公表承認者、問い合わせ窓口、文面のひな型 | 判明した事実と顧客が取る行動を案内します |
事業部 | 代替業務、手作業の帳票、再開の合格条件 | 業務を継続し、復旧後の処理結果を確認します |
監視要員が不在の場合の外部委託
社内に監視要員がいない時間帯は、通知先を増やすだけでなく、一次判断を担う相手を決めます。
委託先には、通知基準、連絡回数、応答がない場合の扱い、隔離を代行する条件を渡します。生産設備や医療・物流など、切断自体が大きな影響を及ぼす対象は、一般PCとは別の承認手順にします。対象外の設備と、代わりに実施する接続制限も明記します。
契約後は、模擬アラートで実際に連絡が届くかを試します。担当者が休暇中でも代替者へ届くなら本番運用へ進み、届かない場合は連絡網と契約条件を修正します。
委託先と外部連携の管理
委託先の評価は、質問票だけで終わらせず、与える権限と事故時の行動へ反映します。
委託先が個人データや管理者権限を持つ場合は、再委託、保存先、認証方式、ログ提供、事故連絡、契約終了後の削除を契約へ記載します。監査報告書などを取得できれば内容を評価し、取得できない場合は、接続元制限、権限縮小、作業立ち会いで補えるかを判断します。
SaaSの外部連携では、承認済みアプリ、APIキー、サービスアカウントも棚卸しします。人の退職時に個人アカウントを止めても、連携用の資格情報が残る場合があります。利用部門が廃止を決めたサービスは、データ移行、契約終了、連携解除まで一つの作業票で追います。
生成AIの社内利用ルール
生成AIを業務で使う前に、入力できる情報、利用環境、承認が必要な処理を決めます。
顧客データ、契約書、ソースコードを扱う場合は、学習利用、保存期間、管理者ログ、削除手段を契約条件で評価します。条件を満たす環境では限定した部門で検証し、満たさない環境では機密情報を入力しない用途へ限定します。利用者に判断を丸投げせず、利用可能なサービスと禁止情報の例を一覧にします。
外部文書の指示でAIの動作を誘導するプロンプトインジェクションにも備えます。AIが文書を読み、外部へ送信したり設定を変えたりできる場合は、接続先と権限を限定します。送金、削除、アクセス権変更は自動実行させず、人の承認と操作記録を挟みます。
教育と段階的な展開
教育と製品展開は、実際の業務で安全に動くかを確かめながら広げます。
模擬フィッシングではクリック率だけを評価せず、受信から報告までの時間と、報告後に担当者が取った行動を記録します。報告した人が不利益を受ける仕組みは避け、誤って開いた場合でも早く連絡できる窓口を設けます。
ゼロトラストやログ集約を全社へ展開する前に、対象部門で業務影響、誤検知、例外処理、元に戻す手順を試します。SIEMは複数のログを集約して関連を分析する仕組みですが、ログを集めるだけでは調査は進みません。最初に検知したい事象と担当者を決め、そのために必要なログから取り込みます。
サイバーセキュリティ対策チェックリストと初動
攻撃を疑った直後は、被害の拡大防止と証拠保全を進め、復旧は調査方針を決めてから開始します。
以下の頻度と時間は、企業が手順書を作るための運用案です。法定期限とは分けて記載しています。生産設備など、切断が安全性や可用性に影響する対象は、設備責任者と対応責任者が事前に決めた手順で隔離します。
担当者付きの実務チェックリスト
点検票には、実施の有無に加えて、担当者、証拠、未完了時の期限を記録します。
点検項目 | 実行内容 | 頻度の例 | 主担当 |
|---|---|---|---|
連絡網 | 経営層、情シス、法務、広報、外部業者の連絡先を照合します | 四半期、人事異動時 | 対応責任者 |
資産台帳 | 端末、サーバー、SaaS、ドメイン、公開APIを台帳と突き合わせます | 月次、新規導入時 | 情シス、利用部門 |
アカウント | 退職者、休眠、共有、管理者、外部連携の権限を照合します | 退職・異動時と月次 | 人事、情シス、管理部門 |
認証 | メール、VPN、管理画面の多要素認証と例外を点検します | 月次と設定変更時 | 認証基盤の管理者 |
更新 | 公開機器とアプリの更新状況、保守切れ、緊急情報を照合します | 定期点検と注意喚起時 | 各システムの責任者 |
端末監視 | 未導入端末、停止中センサー、未対応アラートを調べます | 日次です | 情シスまたは委託先です |
ログ | 取得漏れ、保存先、時刻のずれ、保存期限を点検します | 月次と構成変更時です | 運用担当です |
復元 | ファイルと業務システムを実際に戻し、再開までの時間を測ります | 月次・四半期などです | 情シスと事業部です |
委託先 | 権限、事故連絡、再委託、ログ提供、契約終了時の削除を点検します | 契約時とリスクに応じた定期評価です | 契約部門と情シスです |
訓練 | 不審メール報告、隔離、法務連絡、代替業務を通して試します | 半期などです | 対応チームと事業部です |
最初の点検では、冒頭のポイントに挙げた5項目を優先します。未実施があれば30日間の改善計画に担当者と完了条件を記載し、すでに侵害の兆候がある項目は通常の改善計画から切り離して初動対応へ移します。
感染を疑った直後の対応タイムライン
初動では、隔離と連絡を急ぎ、証拠保全と影響判断を並行して進めます。
経過時間の目安 | 実施内容 | 担当と判断条件 |
|---|---|---|
0〜15分 | 発生時刻、端末名、利用者、画面、警告文を記録し、疑わしい端末の通信を隔離します | 通常の業務端末は事前手順に従いEDRやネットワークで隔離します。設備系は責任者の手順に従います |
15〜60分 | 対応責任者、監視委託先、経営層へ連絡し、関連端末とアカウントを特定します | 認証情報の侵害が疑われる場合は、影響アカウントの停止やセッション失効を判断します |
1〜4時間 | 認証、端末、VPN、メール、クラウドのログと必要な証拠を保全します | 調査担当が保全方法と取得順を決めます。保存期限が短いログを優先します |
当日中 | 影響業務、代替業務、外部相談、公表、法定報告の対象を整理します | 事業継続の判断は経営層、報告要件の判断は法務・個人情報担当が担います |
保全・方針決定後 | 侵入口を修正し、分離した環境で復旧と安全性の検証を進めます | 原因を残したまま元のネットワークへ戻さず、再開の承認者を記録します |
やってはいけないことは、ログ保全と調査方針の決定前に、独断で端末を再起動・初期化したり、ログや不審ファイルを削除したりすることです。証拠が失われると、漏えいの有無や侵入経路の判断が難しくなります。電源断の要否は、進行中の被害と保全への影響を調査担当が評価します。
アカウントの侵害では、端末隔離だけでクラウドへの接続は止まりません。対象サービスのセッション、アクセスキー、転送設定、外部連携を調べます。全社一斉の失効は業務停止を伴うため、侵害範囲、管理者権限の悪用、認証基盤の状態に応じて責任者が実施範囲を決めます。
ログ保全と調査記録のひな型
調査記録は、後から事実と判断を区別できる形式で残します。
記録項目は、発見日時、発見者、対象機器・アカウント、観測した事実、実施した操作、取得した証拠、承認者、次の作業です。ログの時刻はタイムゾーンも記録し、取得元、取得日時、担当者を付けます。原本と分析用コピーを分け、閲覧権限を制限します。
不正アクセスの可能性を把握してから、誰がいつ何を知ったかも記録します。これは、個人情報漏えいの報告期限や契約上の通知期限を整理する際にも使います。判断が変わった場合は以前の記録を消さず、追加情報と変更理由を追記します。
個人情報保護委員会への報告対象
個人データの漏えい等が発生し、または発生したおそれがある場合は、法定報告対象への該当性を判定します。
個人情報保護委員会の漏えい等が発生した場合の対応案内は、報告対象となる事態と、委員会への報告・本人通知を整理しています。主な区分は、要配慮個人情報を含む個人データ、財産的被害が生じるおそれのある個人データ、不正の目的をもって行われたおそれのある事態、本人の数が1,000人を超える事態です。人数が少なくても、別の区分に当たれば報告対象になります。業種ごとのガイドラインや委託契約の内容で報告の要否や分担が変わるため、最終判断は個別の事案ごとに法務担当または弁護士と行います。
個人情報を扱う端末で警告が出たという情報だけで、漏えいを断定するわけではありません。一方、流出が確定するまで判断を保留し続ける扱いにもできません。保存データ、アクセス権限、不正な閲覧・取得の痕跡を調べ、漏えい等のおそれを含めて法務・個人情報担当が判定します。
速報・確報の起算点と委託先の連絡
報告期限は、調査の完了日ではなく、報告対象の事態を知った日を基準に管理します。
委員会の案内では、速報は速やかに行い、その目安は事態を知った後おおむね3〜5日以内です。確報は原則として事態を知った日から30日以内、不正の目的をもって行われたおそれのある事態では60日以内です。速報の時点で原因や対象人数が確定していなくても、把握済みの内容を報告し、調査結果を確報へ反映します。
委託先からの連絡で事態を知った場合も、委託元はその連絡内容と受領日時を記録し、自社の報告対象性と期限を判定します。委託先は、委託元へ通知した場合は委員会への報告義務を負わないとされています(個人情報保護法第26条第1項ただし書)が、委託元への連絡があればすべての対応が終わるわけではありません。契約では、連絡の期限、判明事項、追加報告、ログ提供、本人通知の分担を決めます。
本人通知は、状況に応じて速やかに行い、二次被害を防ぐために本人が取れる行動も伝えます。法改正や制度に関する公表資料は個人情報保護委員会の公式情報で扱いますが、社内手順では将来の制度と現在の報告義務を同じ欄に混ぜず、適用する要件と期限を事故記録へ残します。
外部相談と安全な復旧
社内で調査や調整を担えない場合は、保全を続けながら外部の専門窓口へ相談します。
JPCERT/CCはインシデント対応依頼の窓口を設けています。犯罪の被害は都道府県警察の相談窓口へ連絡し、契約済みの調査会社や保険会社にも通知します。相談時は、発生時刻、対象、影響、実施済みの操作、残っているログを整理します。
攻撃者への連絡や身代金の支払いを、現場担当者だけで決めません。復旧では、侵入口の修正、侵害された認証情報の更新、環境の検証、業務部門による動作確認を終えてから接続を戻します。再開後も、同じアカウントや通信先へのアクセスを監視し、再侵入の兆候を追います。
▲ サイバー攻撃や感染を疑った直後に進める初動対応のタイムラインです。
よくある質問
サイバー攻撃の多さや最新事例を判断する際は、件数の対象と、自社で取る行動をセットで整理します。
Q:最近サイバー攻撃が多いのはなぜですか
A:企業がインターネットへ公開するサービスやアカウントには、業務時間外でも攻撃が届きます。自動探索や盗まれた認証情報の悪用も想定し、報道件数だけで増減を判断せず、自社の公開資産、認証失敗、不審な操作を継続して調べます。
Q:2026年の最新事例から何を読み取ればよいですか
A:被害企業名よりも、侵入の起点、停止した業務、復旧の範囲、顧客が取る対応を読み取ります。自社では公開アプリとアカウントを先に点検し、異常があればログ保全と調査へ移ります。
Q:ウイルス対策ソフトがあれば十分ですか
A:ウイルス対策ソフトだけでは、盗まれた認証情報の利用、正規ツールの悪用、委託先経由の侵入をすべて扱えません。認証強化、権限管理、公開機器の更新、端末監視、バックアップを組み合わせ、検知後の担当者まで決めます。
Q:EDRとMDRのどちらを選ぶべきですか
A:社内でアラートの分析と隔離を実行できるなら、EDRを自社運用する選択肢があります。担当者がいない時間帯や調査能力を補う場合はMDRを検討し、通知のみか、調査と隔離まで含むかを契約で比較します。
Q:バックアップがあれば身代金への備えは十分ですか
A:バックアップは業務の復旧に使えますが、盗まれた情報の公開リスクは残ります。変更不能なコピーと復元試験に加え、情報の持ち出しを検知するログ、最小権限、漏えい時の報告・通知手順を準備します。
まとめ
サイバー攻撃への備えは、自社の入口と、止まると困る業務を把握するところから始めます。公開アプリ、VPN、クラウドアカウントの管理者が、更新状況と認証ログを照合します。
明日からは、資産台帳、多要素認証、公開機器の更新、バックアップ復元、連絡網の5項目を点検し、未完了の項目に担当者と期限を付けます。異常が見つかった場合は通常の改善作業を止め、隔離と証拠保全へ切り替えます。EDRや外部監視の導入は、その後に残る対応時間と調査範囲を埋める条件で判断します。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。