

>
>
公開日
最終更新日
社内MCPサーバーやAIツールを管理する情シス担当者は、自作運用か外部サービスへの接続かによって、対応範囲が分かれます。
MCP公式ブログは、2026年7月28日公開の仕様「2026-07-28」で、initializeとinitializedのハンドシェイク、およびMcp-Session-Idの廃止を案内しています。今回のMCPアップデートでは、通信方式の変更がサーバーの運用設計にも影響します。
この記事では、MCPの仕様変更による運用・セキュリティへの影響を整理します。利用者・自作運用・SaaS導入の各ケースに沿って、情シスが着手する棚卸しと移行判断をチェックリストで示します。

3つのポイントでわかるMCP 2026-07-28の変更点
今回の更新は「セッションの廃止」が核心で、MCPサーバーを一般的なWebサービスと同じように運用・拡張できるようになったのが最大のポイントです。
ステートレス化:接続ごとに状態を保持する仕組み(initialize と Mcp-Session-Id)を廃止。どのサーバーがリクエストを受けても処理できるようになった
拡張フレームワークの正式化:拡張フレームワークが正式化され、長時間処理の「Tasks」がコア仕様から拡張機能へ移り、UI描画の「MCP Apps」も拡張の一つとして扱われる
認証の強化:OAuth 2.0の認可フローが見直され、クライアント側でのissuer検証が必須になった
いずれもすぐに既存環境が壊れるわけではなく、非推奨となったRoots・Sampling・Loggingは最低12カ月は利用できます。
▶ 関連記事: 【2026】Claude(クロード)とは?読み方・料金と企業活用
そもそもMCPとは何か:情シスが押さえる基礎
MCP(Model Context Protocol)は、AIエージェントやAIアプリを社内外のツール・データに接続するためのオープンな共通規格です。
AIサービスごとに個別の接続方式を作るのではなく、MCPに対応しておけばさまざまなAIから同じツールを呼び出せる——これがMCPの狙いです。
情シスの視点では、MCPは「AIエージェントが社内のSaaSやデータへアクセスするための入口」に相当します。どのAIがどのMCPサーバー経由でどのシステムに触れているのかを把握できていなければ、シャドーAI・シャドーITの温床になりかねません。MCPそのものの企業導入・統制の全体像は、MCP 企業導入の完全ガイド|セキュリティ統制とAI Agentガバナンスで体系的に解説しています。あわせて、代表的なAIアシスタントの基礎はClaudeとは?も参考にしてください。
▶ 関連記事: MCP企業導入のセキュリティ完全ガイド|ガバナンスとリスク対策
最大の変更点「ステートレス化」の中身
ステートレス化とは、接続のたびに状態を維持する「セッション」の仕組みを廃止し、1つ1つのリクエストが単独で完結するように変えたことを指します。 従来はまず initialize / initialized のやりとりでハンドシェイクを行い、その後は Mcp-Session-Id というヘッダーで同じ接続状態を維持していました。
新仕様では、Streamable HTTPの接続確立フローからinitializeハンドシェイクとMcp-Session-Idがプロトコル層ごと除去されました。呼び出す機能やツール名はHTTPヘッダーで示し、プロトコルのバージョンやクライアント情報、利用可能な機能といった付帯情報は、各リクエストが本文側で個別に伝えます。サーバーが提供する機能を事前に確認したい場合は、新設された server/discover を任意で使えます。
わかりやすく言えば、旧MCPは「担当者制の窓口」でした。最初に名乗って担当者が決まり、以降はその人としか話が通じない。担当者が不在なら処理が止まります。新MCPは「番号札のいらない窓口」で、どの窓口に行っても同じ処理ができ、必要な情報は毎回リクエスト自身が持参する形です。
なお、ステートレス化によって買い物かごの中身のような「アプリが持つ状態」が保存できなくなるわけではありません。状態を維持する必要がある場合は、サーバーが状態を示す識別子(ハンドル)を発行し、AIエージェントが次のツール呼び出しで明示的に渡します。これまで通信の内部に隠れていた状態が、ツールの引数として「見える場所」に移った、という理解が正確です。
▶ 関連記事: 1Password for Claudeとは?パスワードを渡さずAIにログインさせる仕組みと情シスの統制ポイント
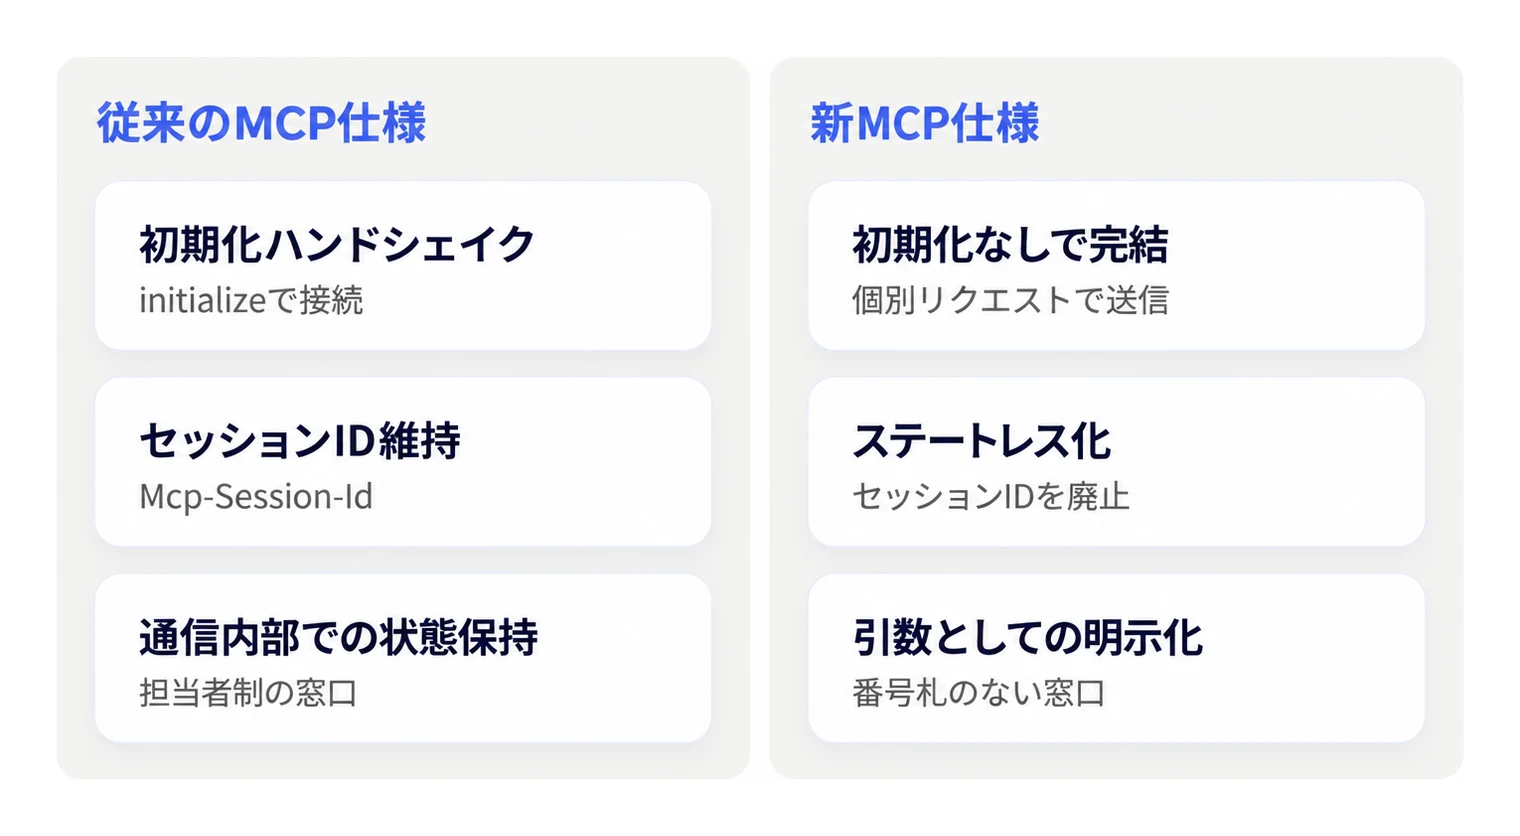
▲ 従来のセッション維持型と新仕様のステートレス型における通信方式の比較。
ステートレス化で情シスに何が起きるか
運用面のメリットは、MCPサーバーを一般的なHTTPサービスと同じ感覚でスケールさせられるようになったことです。 これは自社でMCPサーバーを運用する情シスにとって直接的な恩恵です。
ステートレス化により、リクエストはどのサーバーが受けても処理できます。一般的なロードバランサーでそのまま振り分けられ、サーバー間で状態を共有するストレージも不要になります。
確認したい点は次の3つです。第一に、社内MCPサーバーの可用性とスケール設計を見直す好機であること。第二に、状態がツール引数として明示化されることでどの処理でどのデータが使われているか監査しやすくなること。第三に、運用がシンプルになる分、外部公開の敷居も下がるため、意図しない公開を防ぐ棚卸しが一層重要になることです。
▶ 関連記事: 【2026年8月最新】Claude Code 企業利用の統制ガイド|APIキー管理・MCP連携・シャドーAI対策
セキュリティはどう変わるか
新仕様ではOAuth 2.0の認可フローが見直されましたが、ステートレス化だけで安全性が保証されるわけではありません。 ただし恩恵を受けるには、クライアント・サーバー双方が新仕様に対応したうえで、トークン保護、ツール権限の最小化、監査ログ、公開設定の管理を別途行う必要があります。IPA 産業サイバーセキュリティセンターの中核人材育成プログラム第9期受講生がまとめた資料は、ツール定義の改ざんでAIエージェントに任意コマンド実行やデータ漏洩を行わせる攻撃手法が実証されたと報告しており、通信方式が変わってもこの種のリスクは残ります。
認証面では、主に以下が強化されました。
発行者(issuer)検証の必須化:クライアント側で認可レスポンスのissパラメーター(RFC 9207)の検証が必須となり、認可レスポンスの発行元が、クライアントが認可リクエストを送った認証サーバーと一致するかを照合することで、別の認証サーバーからの応答を取り違える「mix-up攻撃」を防ぎやすくする
Dynamic Client Registrationの非推奨化:クライアント情報を文書として公開する「Client ID Metadata Documents(CIMD)」への移行が進む
情シスの実務としては、AIエージェントのアクセスを既存のIdPやSSOの統制下に置けるかを確認するのが要点です。認証・ID管理の考え方はClaudeエンタープライズの認証・認可管理、シークレット管理は1Password for Claude 活用ガイドが参考になります。
▶ 関連記事: Claude Enterprise認証管理 完全ガイド|Enterprise-Managed AuthorizationによるMCPガバナンス

そのほかの主要な変更点
セッション廃止に伴い、ユーザー確認・通信効率・機能拡張のそれぞれで新しい仕組みが導入されました。 実装の詳細はエンジニア領域ですが、情シスは「何が新しくなったか」を俯瞰しておくと、社内からの問い合わせや導入判断に対応しやすくなります。
MRTR(Multi Round-Trip Requests):処理の途中で追加確認が必要なとき、サーバーは「input_required」と質問を返し、クライアントは回答を付けてリクエストを再送します。データ削除前の確認などを、接続を維持せずに処理できます
HTTPヘッダーとキャッシュの刷新:Streamable HTTPでは、呼び出す機能を示す
Mcp-Method、ツール名やリソースURIなどを示すMcp-Nameの付与が必須になります。豆蔵の技術ブログは、ヘッダーと本文の内容が一致しないリクエストはサーバーが拒否すると解説しています。Streamable HTTPのリクエストでは、ゲートウェイやWAFがヘッダーを手がかりに振り分け・計量でき、JSON本文を解析する手間を減らせます。ツール一覧などの応答には有効期間ttlMsとキャッシュ範囲cacheScopeが加わり、不要な再取得を減らして通信量を削減できます拡張フレームワークの正式化:新機能をコア仕様から切り離して追加できる仕組みが整いました。長時間処理を扱う「Tasks」は、実験的なコア機能から公式の拡張(io.modelcontextprotocol/tasks)へ移されました。チャット内にフォームや表を表示する「MCP Apps」も、拡張の一つとして提供されています
3機能の非推奨化:Roots・Sampling・Logging が非推奨になりました。仕様の非推奨機能一覧では、これらを削除できるのは2027年7月28日以降に公開される版からとされています。旧来のHTTP+SSE通信方式は2025-03-26版から非推奨で、この猶予の対象ではなく、関連する提案(SEP-2596)の確定から3カ月後以降に削除できるとされています
WAFやゲートウェイがMcp-MethodやMcp-Nameを条件に振り分け・記録しやすくなるため、情シスはJSON本文を解析せずにツール単位の制御を設計しやすくなります。
▶ 関連記事: GPT-5.6 Lunaとは?性能・料金とSol・Terra比較
情シスが取るべき対応:影響範囲別チェックリスト
やるべきことは「自社にMCPサーバーがあるか」「その運用主体は誰か」で大きく変わります。 大多数のケースではAIツール側のアップデートで自然に移行が進みますが、カスタムサーバーを持つ場合は移行計画を立てます。
パターン1:AIツールの「利用者」として使っている場合(多数派) Claude Code・Cursor・各種AIアシスタントを通じてMCPサーバーに接続しているだけなら、ツール側のアップデートで対応される見込みです。情シスの実務は、社内で使われるツールのバージョンを最新に保つ運用ルールを整えることです。古いバージョンのまま放置すると、新仕様のサーバーと通信できなくなる可能性があります。
パターン2:MCPサーバーを「自作・運用」している場合 社内ツールやSaaS連携のためにMCPサーバーを構築している場合は、移行作業が発生します。具体的には、initialize ハンドシェイクや Mcp-Session-Id を使ったルーティングへの依存、Roots・Sampling・Logging の利用有無をコード内で確認し、影響範囲を特定します。主な作業は、OAuth関連のエンドポイント実装とステートレス対応です。作業は優先度順に進めます。最優先は、クライアントが付ける Mcp-Method・Mcp-Name ヘッダーと本文の内容が一致しないリクエストを、400 Bad Requestで拒否する検証の実装です。自社で認可サーバーも運用している場合は、認可レスポンスへのiss(RFC 9207)の付与もあわせて進めます。次に、旧HTTP+SSEの利用有無、ロードバランサーのスティッキーセッション設定、WAFログ・監査ログの項目を洗い出し、ヘッダー単位で振り分け・記録できる構成かを見直します。最後に、ステージング環境で新旧クライアントとの接続テストを行います。認可エラーや接続エラーが旧クライアントで増えた場合は本番切り替えを見送り、旧構成へ戻す、というロールバック条件を事前に決めておきます。
パターン3:外部ベンダーのMCPサーバーを「導入」している場合 利用中のSaaSやコネクターがMCPサーバーを提供している場合は、提供元の対応方針とスケジュールを確認します。新仕様対応のクライアントと旧仕様のサーバー(またはその逆)の組み合わせでは互換性の問題が出る可能性があるため、バージョンの整合を管理台帳で追える状態にしておくと安全です。
いずれのパターンでも、最初の作業は社内の連携の洗い出しです。以下は、自社がどのパターンに当てはまる場合でも共通して確認したいチェックリストです。上から順に埋めていくことで、影響範囲の特定と初動を漏れなく進められます。
社内で稼働しているMCPサーバー・AIエージェント連携をすべて洗い出したか
それぞれの運用主体(自社で自作/外部ベンダー提供/利用者がツール経由で接続のみ)を特定したか
各連携の接続先システムと認証方式(IdP / SSO連携の有無、トークンの管理方法)を一覧化したか
自作サーバーがある場合、
initializeハンドシェイクやMcp-Session-Idを使ったルーティングに依存していないか確認したか非推奨となった Roots・Sampling・Logging を利用していないか、コード内を検索して確認したか
社内で使うAIツール(Claude Code・Cursor 等)のバージョンを最新に保つ運用ルールがあるか
外部ベンダー提供のMCPサーバーについて、提供元の新仕様対応スケジュールを確認したか
上記を管理台帳(一覧)として記録し、定期的に棚卸しできる状態にしたか
これらを一覧化しておけば、非推奨機能の移行判断を計画的に進められます。AIエージェント全般の統制・比較は主要AIエージェント比較、コーディングエージェントのガバナンスはClaude Code エンタープライズ・ガバナンスガイドが判断材料になります。GPT系エージェントを併用している場合はGPT-5.6 エンタープライズ導入ガイドもあわせて判断材料になります。
▶ 関連記事: ChatGPT Work・Gemini Spark・Claude Cowork徹底比較|情シスが押さえる選定基準と統制ポイント

▲ 自社のMCP利用形態に応じた情シスの対応方針判断フロー。
情シスがこの変化をどう活かすか
ステートレス化を機に、自作・外部提供のMCPサーバーについて、接続先と運用責任者を管理台帳に記録してください。台帳には認証方式と利用中のAIツールも記載します。 運用が容易になるほどMCPサーバーは社内に増え、把握しきれない接続が生まれやすくなるためです。
洗い出しが済んだら、接続先と責任者を管理台帳で継続的に管理します。
可視化
どのAI・どのエージェントが、どのMCPサーバー経由で、どのSaaSやデータへアクセスしているかを棚卸しする。
統制
認証をIdP / SSOの下に集約し、エージェントに与える権限を最小化する。
ライフサイクル管理
使われなくなったMCP連携やアカウントを定期的に棚卸し・削除する。
この管理を続ければ、AIエージェントが想定外の権限で動いた場合も、接続先・責任者・認証経路を追跡しやすくなります。想定外の挙動が事故につながった事例は、OpenAIエージェント暴走インシデントの教訓にまとめています。
上の3段階は、管理台帳(スプレッドシート)と各IdPの管理画面でも進められます。SaaS・アカウント・デバイスの利用実態を横断的に可視化する土台があれば、AIエージェントによる新たな接続経路も同じ枠組みで管理でき、棚卸しの手間を減らせます。マネーフォワード Adminaは、社内のSaaS利用状況やアカウントを一元的に把握し、棚卸しと統制を継続する情シスの実務を支援します。
▶ 関連記事: OpenAIのAI暴走・他社に不正侵入|情シスが点検すべき10項

▲ AIエージェントの本格運用に向けて情シスが進めるべき3段階の活用ステップ。
よくある質問(FAQ)
Q. 情シスとして、いますぐ何か対応が必要ですか?
A. 多くの場合、緊急の対応は不要です。Roots・Sampling・Loggingは非推奨後も最低12カ月は利用できます。ただし「社内にMCPサーバーやAIエージェント連携がどれだけあるか」の棚卸しは早めに着手します。
Q. 社内でClaudeやCursorなどのAIツールを使っているだけなら影響はありますか?
A. 自社でMCPサーバーを運用していなければ、サーバー側の移行作業は対象外です。情シスの実務としては、社内で使うツールのバージョンを最新に保つ運用ルールを整えておくと安全です。古いバージョンのまま放置すると、新仕様のサーバーと通信できなくなる可能性があります。
Q. ステートレス化でセキュリティは強くなりますか、弱くなりますか?
A. 仕様は、強くなるか弱くなるかを評価していません。セッションの代わりに状態を示すハンドルを使う設計になったため、仕様のセキュリティのベストプラクティスは、ハンドルを持っていることを認証とみなさないこと、推測されにくいハンドルを使うこと、ハンドルを認証済みのユーザーに結び付けることを求めています。あわせて、クライアント側のissuer検証が必須になりました。いずれもクライアント・サーバー双方が新仕様に正しく対応している必要があります。認証・認可の統制はClaudeエンタープライズの認証・認可管理も判断材料になります。
Q. 非推奨になった機能を使っている場合、いつまでに移行すればよいですか?
A. 今回の改定で非推奨となったRoots・Sampling・Loggingは、2027年7月28日以降に公開される版から削除の対象になり得ます。旧来のHTTP+SSE通信方式は2025-03-26版から非推奨で、この猶予の対象外のため、より早く削除される可能性があります。HTTP+SSEを使っている場合は、Streamable HTTPへの移行を優先します。すぐに停止するわけではありませんが、猶予期間の終盤に問題が顕在化しないよう、影響範囲の確認は前倒しで進めます。
Q. MCP AppsやTasksとは何で、情シスは何を気にすべきですか?
A. MCP Appsはチャット内にフォームや表などの操作可能なUIを表示する拡張、Tasksは長時間処理を非同期で扱う拡張です。MCP Appsを使う場合は、UI経由でどのデータが扱われるかを把握しておくことが重要です。AIエージェント全般の統制観点は主要AIエージェント比較を参考にしてください。
まとめ
MCP 2026-07-28で導入されたステートレス化は、セッション管理という根幹を作り変える大きな改定です。背景には、MCPがローカルツールとの連携からクラウド規模の本番インフラへと使われ方を広げたという現実があります。ステートレス化・拡張フレームワーク・認証強化により、MCPは「ツール呼び出しの薄い橋渡し」から「AIエージェントのためのプラットフォーム基盤」へと進化しつつあります。
実務ポイントは3つです。第一に、自社でMCPサーバーを運用していなければ、サーバー側の移行作業は発生しないこと。第二に、Roots・Sampling・Loggingは非推奨後も最低12カ月は利用できるため、影響範囲の確認を落ち着いて進められること。第三に、運用が容易になる分、MCP連携の可視化・認証集約・ライフサイクル管理をいまのうちに整えておくことが、シャドーAIの抑制とセキュリティ確保に直結することです。
MCPの企業導入と統制の全体像はMCP 企業導入の完全ガイドを、AI活用を安全に進める実務の基点はマネーフォワード Adminaをご覧ください。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





