
>
>
公開日
個人情報が流出するとどうなるのか、偽メール・なりすまし・詐欺電話などの二次被害と対処を整理します。情報システム部門向けに、個人が行う認証設定の見直し、会社の従業員周知、報告・本人通知の判断材料を解説。流出を知らせるメールへの対応も、すぐ使える周知文のひな形とともに紹介します。

個人情報の流出とは
個人情報の流出とは、本人や管理者が意図しない相手に個人情報が渡ることです。流出した情報は、偽メールやなりすましなどに悪用される可能性があります。
本記事のポイント
流出した情報は二次被害につながるおそれがあります。
個人はメール経由の操作を避け、認証設定を見直します。
会社は確認済みの事実と連絡窓口を従業員に伝えます。
個人向け:まず行う3ステップ
メール内のリンクや電話番号を使わず、公式アプリや登録済みのブックマークから流出の案内を調べます。
パスワードを入力した場合や流出対象に認証情報が含まれる場合は、同じパスワードを使うサービスも含めて変更し、多要素認証を設定します。
入力・承認・送金をした場合は、操作内容と時刻を記録し、社内窓口やサービスの正規窓口へ連絡します。
会社担当者向け:初動チェックリスト
確認済みの事実と調査中の内容を分けて周知文に記載します。
正規の連絡窓口と続報の掲載場所を決め、配信前に利用できるか点検します。
自社の漏えい等の可能性があれば、法務・個人情報管理責任者が報告と本人通知の要否を判断します。
主な対象読者は、従業員への周知を担う情報システム部門の担当者・管理者です。個人として流出通知を受け取った方は「個人が行う二次被害への対処」から、会社の担当者は「会社が従業員に周知する内容」から読むと、必要な手順に早く進めます。「個人情報が流出するとどうなる」という疑問に対し、個人情報漏えいによる二次被害と、個人・会社それぞれの流出後の対応を整理します。従業員本人の被害防止と会社の周知業務を、一続きの対応として捉えます。
2026年10月、国内の事業者や団体で情報流出が相次いでいることを受け、警察庁はサイバー警察局便り Vol.19で、個人に向けて「更なる被害を防ぐために」次の3点を呼びかけています。
メール内のリンクを安易にクリックしない(情報流出元の企業をかたる偽メールの可能性がある)
安全なパスワードを設定して使い回さない。ワンタイムパスワードなどを用いた多要素認証も有効
警察庁推奨アプリをインストールする(スマートフォンの詐欺電話対策)
本記事は、流出した後に起きることと、その対処を扱います。流出が起きる原因と企業側の予防策は「情報漏洩はなぜ起こる?原因や予防策・対策まで解説」をご覧ください。
情報は2026年10月22日時点です。
流出した情報の使われ方
流出後の警戒対象は、相手に渡った情報の種類によって変わります。氏名・連絡先なら個別の呼び掛け、認証情報ならログインの試行を想定し、確認された情報に合わせて対応を分けます。
氏名・住所・連絡先の利用
氏名や住所、電話番号、メールアドレスが流出した場合は、それらを使った個別の連絡を警戒します。名前を呼び掛けたり、住所を挙げたりして、本人に関係のある案内だと信じさせようとする接触が考えられます。
ただし、連絡先の流出だけで不正ログインや金銭被害が発生したとは判断できません。知らない相手から具体的な個人情報を示された場合も、情報を知っていることと、正規の担当者であることは別です。本人確認を理由に追加情報を求められたら、その場では渡さず、会社が公表している窓口から連絡の真偽を確かめます。
認証情報の利用
認証情報が流出した場合は、対象アカウントへのログインの試行を想定し、認証設定の見直しを優先します。認証情報とは、ログイン時に本人であることを確かめるための情報で、パスワードなどが該当します。
IBMは2024年のデータ侵害調査で、最初の攻撃経路として最も多かったのは「盗まれた、または漏えいした認証情報」で、全体の16%を占めたと報告しています。これは組織のデータ侵害に関する集計であり、個人の被害確率ではありません。
パスワードの流出が確認された場合は変更し、同じものを別のサービスでも使っているなら、そちらも変更対象に含めます。追加の認証を設定できる場合は、その設定も見直します。
情報の組み合わせによる信用の演出
複数の情報を示す連絡では、説明の具体性と相手の正当性を切り分けます。氏名と連絡先などを組み合わせた呼び掛けでも、それだけで正規の連絡とは判断しません。
以下は、流出が確認された情報を基にした対応の整理例です。会社の周知では、確認済みの範囲と未確認の範囲を分けると、個人が取る行動を判断しやすくなります。
流出が確認された情報 | 想定する接触 | 個人の対応 | 会社の周知内容 |
|---|---|---|---|
氏名・住所・連絡先 | 本人に関係する案内を装う連絡 | 追加情報を求められたら、公表窓口で真偽を確認 | 対象項目と正式な問い合わせ先 |
パスワードなどの認証情報 | ログインの試行 | 対象のパスワード変更と認証設定の見直しを優先 | 対象アカウントと変更手順 |
氏名と連絡先などの組み合わせ | 既知の情報を示して信用させる連絡 | 内容が一致していても、別の経路で相手を確認 | 会社が使用する連絡経路と相談先 |
情報の種類は警戒対象を絞る材料であり、悪用の発生を断定する材料ではありません。流出原因や調査方法とは切り分けて、確認された情報と実際の接触内容から対応を選びます。
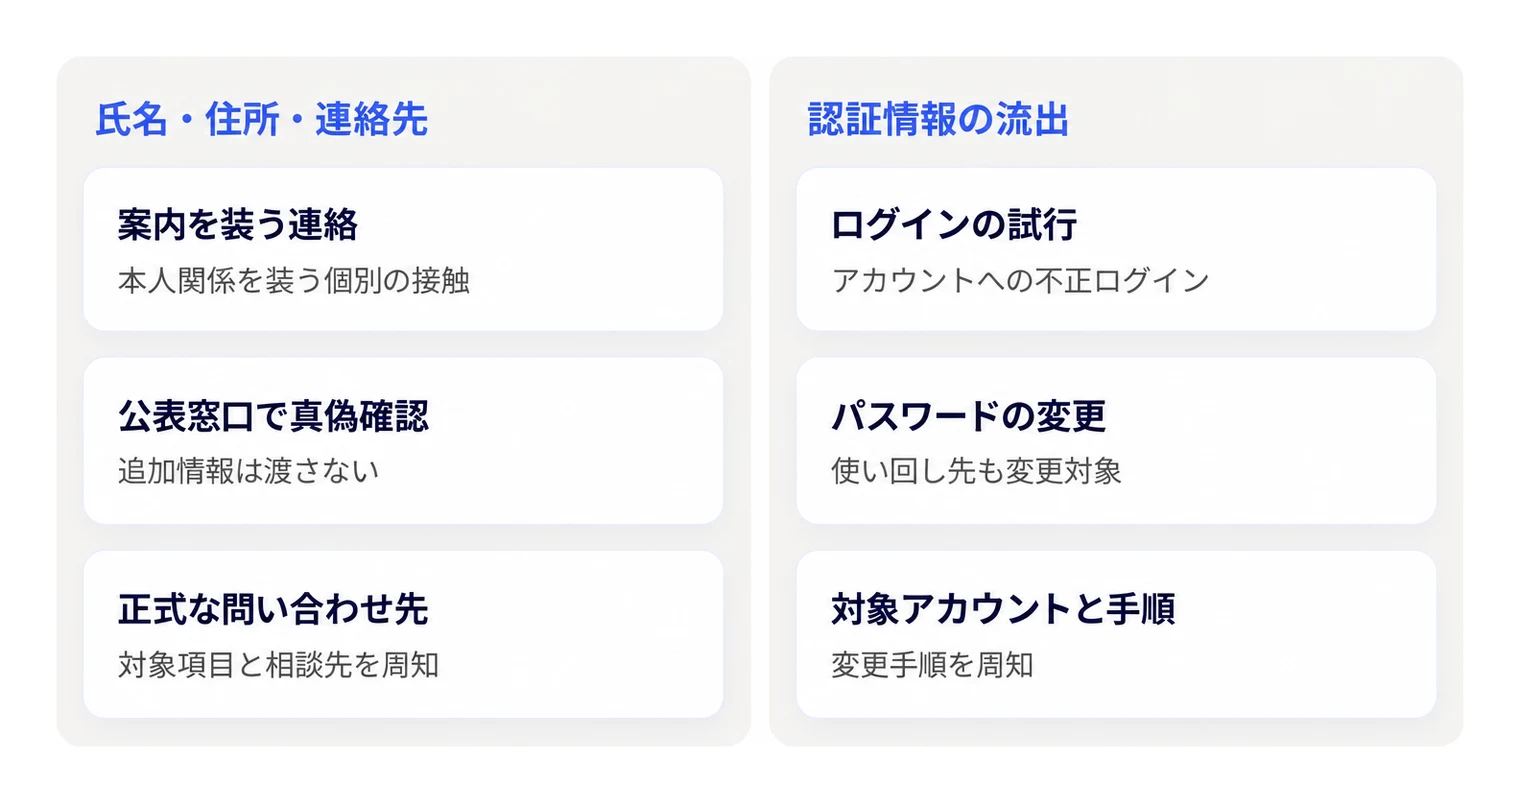
▲ 流出が確認された情報の種類に応じた想定接触と対応の違い
個人情報流出後によくある二次被害
個人情報の流出後は、偽メール・なりすまし・詐欺電話による追加被害への警戒が必要です。流出した情報を使った接触が、認証情報の入力や支払いにつながる可能性があります。ただし、不審な連絡が届いたことだけで、情報の流出や金銭被害が確定するわけではありません。
判断の出発点は、連絡の内容だけでなく、自分がどこまで操作したかです。連絡を受けただけの段階と、情報入力・送金まで行った段階を分けて整理します。
接触・操作の段階 | 記録する内容と対応 |
|---|---|
不審なメールや電話を受けただけ | 受信・着信時刻、相手の表示、要求内容を残し、返信や支払いを保留します。 |
リンクを開いたが、入力はしていない | 開いた時刻とページ上で行った操作を記録し、情報入力を中止します。 |
パスワードなどを入力した、または送金した | 入力した情報の種類、操作時刻、送金先・金額を整理し、対応窓口へ速やかに連絡します。 |
業務アカウントや会社の支払いに関係する場合は、社内の情報システム部門など、定められた窓口へ連絡します。私用サービスに関係する場合は、そのサービスの既知の正規窓口を使います。不審な連絡に記載された番号やリンクを、そのまま相談先にしないようにします。業務と私用の両方に影響する操作をした場合は、それぞれの窓口へ状況を伝えます。
個人情報保護委員会は、漏えい等の発覚時に事業者が講じることが望ましい措置として、内部報告・被害拡大防止などの6事項を示しています。業務に関係する兆候は、被害が確定するまで抱え込まず、社内で調査につなげる判断材料として共有します。詳しくは個人情報保護委員会の漏えい等発生時の対応案内にあります。
偽メールによる情報の再入力
偽メールでは、登録情報の確認や更新を理由に、認証情報などの再入力を求める接触に警戒します。メールから移動した先で入力すると、流出済みの情報に加え、パスワードや支払い情報まで相手に渡すおそれがあります。警察庁も、情報流出元の企業をかたる偽メールの可能性を挙げ、メール内のリンクを安易にクリックしないよう呼びかけています。自分の氏名が書かれていることだけを信用の根拠にせず、入力を求められた段階で操作を止めます。定義や見分け方の詳細は、フィッシングの手口と見分け方で確認できます。
なりすましによるアカウントの悪用
なりすましでは、本人のアカウントを使った不正な操作や、本人を装う連絡に警戒します。認証情報が相手に渡ると、アカウント内の情報閲覧や、登録された支払い手段の悪用につながるおそれがあります。身に覚えのないログイン通知や利用履歴を見つけた場合は、通知内のリンクではなく、普段使うアプリや保存済みの入口から利用状況を調べます。自分の操作と一致しなければ、時刻と履歴を対応窓口へ伝えます。
詐欺電話による支払いの要求
詐欺電話では、相手が個人情報を知っていても、支払い要求をその場で受け入れないことが判断の基本です。氏名や連絡先を示して信用させ、未払い料金などを理由に送金へ誘導する可能性があります。要求の真偽を判断できない場合は通話を終え、以前から把握している正規窓口に連絡します。会社の請求に関係するなら社内の担当者へ回し、私用の請求なら当該サービスの正規窓口へ照会してから支払いを判断します。
警察庁は、無料でできるスマートフォンの詐欺電話対策として警察庁推奨アプリのインストールを勧めています。少しでも不審に思った場合は、最寄りの警察署、サイバー犯罪相談窓口、警察相談専用電話「#9110」に相談できます。
窓口へ伝える際は、「不審だった」という印象と、実際に行った操作を分けます。入力や送金をしていない場合も、その旨と接触時刻を残せば、対応する側が状況を整理しやすくなります。
個人が行う二次被害への対処
個人がやることは、警察庁がサイバー警察局便り Vol.19で呼びかけている3点が基本です。メールのリンクを安易に開かない、パスワードを使い回さない、多要素認証を設定する、の3つです。個人情報の流出が判明したら、流出した情報の種類と、自分がどこまで操作したかで対応を分けます。連絡先だけが流出した場合と、パスワードを入力してしまった場合では、優先する作業が異なります。
メール内リンクの回避
流出を知らせるメールの真偽照合は「「あなたの個人情報が流出しています」というメールへの対処」にまとめているため、この章では操作後の対応を中心に扱い、メール内のリンクは使わず公式アプリなどから調べる点だけを押さえます。
「流出確認」「本人確認」と案内されても、そのメールからログインや情報入力を進めません。
受信しただけなら、リンクを開かずに社内の指定窓口へ相談します。すでに開いた場合は、その先で情報を入力したか、認証の承認操作をしたかを切り分けて伝えます。何をしたかが曖昧な場合も、確かめるために同じリンクを開き直すのではなく、覚えている範囲を記録します。
使い回しパスワードの変更
流出対象に認証情報が含まれる場合や、不審な画面でパスワードを入力した場合は、対象アカウントと同じパスワードを使うアカウントの変更を優先します。
変更は公式アプリなどから行い、サービスごとに異なるパスワードにします。連絡先だけの流出と分かっており、不審な入力もしていない場合は、すべてのパスワードを一律に変更する対応から始めず、不審な連絡への警戒を優先します。流出項目が分からない場合は会社の通知や指定窓口で対象を確認し、認証情報が含まれると分かれば変更へ進みます。
多要素認証の設定
多要素認証を利用できるサービスでは設定し、業務サービスで本人が変更できない場合は情報システム部門へ依頼します。
多要素認証とは、覚えているパスワードと、手元の端末による確認など、異なる種類の要素を組み合わせて本人確認する仕組みです。パスワードだけに頼らない認証に切り替えます。
ただし、設定だけで被害を完全に防げるわけではありません。自分でログインしていないのに承認を求められた場合は承認せず、業務アカウントなら情報システム部門へ連絡します。すでに不審な入力をした場合も、多要素認証の追加だけで対応を終えず、パスワード変更と操作内容の報告を進めます。
操作後の連絡と記録
情報入力や承認、不審な利用があった場合は、それ以上の操作を止め、操作内容・時刻・対象サービスを記録して社内窓口へ連絡します。
被害が確定するまで待たず、分かっている事実と分からない点を分けて伝えます。受信しただけなのか、入力や承認まで進んだのかを区別すると、社内側が対応範囲を判断する材料になります。
時点 | 本人の行動 | 社内への連絡内容 |
|---|---|---|
判明・受信時 | メール内リンクを避け、公式アプリなど別経路で通知や利用状況を調べます。 | 流出通知の内容、メールの受信時刻、リンクを開いたかどうかを伝えます。 |
情報入力や承認の直後 | 操作を止め、入力したパスワードとその使い回し先の変更に着手します。変更権限がなければ対応を依頼します。 | 対象サービス、操作時刻、入力した情報の種類、承認の有無、変更済みの範囲を伝えます。 |
不審な利用を把握した時 | 公式経路で利用履歴を確認し、サービスの相談窓口へ利用停止などを相談します。 | 身に覚えのない利用の内容と時刻、対象サービス、窓口へ相談した内容を伝えます。 |
報告のために不審な画面へ戻ったり、入力を再現したりする必要はありません。記録にはパスワードそのものを書かず、「パスワードを入力した」「承認した」などの操作内容を残します。時刻が曖昧なら概算と書き、記録を整えるために連絡を遅らせないようにします。
会社が従業員に周知する内容
会社は確認済みの事実、従業員が取る行動、連絡窓口を分けて周知します。外部サービスで従業員情報が流出した場面と、自社が情報管理主体として事故対応する場面では、従業員への案内と報告義務の判断を分けて進めます。
確定情報と未確定情報の区別
周知文では、確認できた内容だけを事実として示し、分かっていない内容は「調査中」と明記します。対象者や対象情報が未確定なら、「全従業員が対象」「被害はない」といった断定は避けます。
外部サービスの事故なら、情シスは提供元の公式発表と自社への連絡内容を整理し、従業員に関係する範囲を案内します。会社から預けた情報が含まれるなら法務・個人情報管理責任者と自社の対応義務も検討し、従業員個人の利用に関する事故なら、会社の支援窓口とサービス提供元の窓口を区別します。「外部で起きた事故だから自社の判断は不要」と扱わない運用にします。
従業員向け周知文のひな形
次のひな形は、角括弧内を確認済みの内容に差し替えて使います。未確定の項目は空欄や推測で埋めず、「調査中」と記載します。
件名:個人情報の流出に関するお知らせ
従業員の皆さまへ
現時点で確認できている内容と、お願いする対応を以下のとおりお知らせします。
項目 | 記載内容 |
|---|---|
判明した事実 | [確認日時・情報の確認元・確認できた事象を記入]。発生経緯など未確定の内容は調査中です。 |
対象情報 | [確認できた情報項目と対象者の範囲を記入]。未確定の情報項目・対象範囲は調査中です。 |
従業員の対応 | [現時点で実施を依頼する行動を具体的に記入]。追加の対応の要否は調査中です。 |
正規の連絡窓口 | [社内で確認済みの担当部署・連絡方法を記入]。外部サービスへの問い合わせは[公式に案内された窓口を記入]で受け付けています。 |
続報の掲載場所 | [社内の正式な掲載場所を記入]で更新します。次回の案内予定は[決定済みの日時、未定なら「調査中」と記入]です。 |
配信前に、窓口と掲載場所が実際に利用できるかを社内で点検します。実施すべき行動をまだ決められないなら、その旨を明記し、調査中の内容と従業員への依頼を混在させません。
自社事故時の報告と本人通知
自社の漏えい等では、従業員への周知とは別に、報告と本人通知の対象に当たるかを判断します。個人情報保護委員会は、「漏えい時の対応について」で、社内報告・被害拡大防止、事実関係調査・原因究明、影響範囲の特定、再発防止策の検討・実施、本人への連絡、公表という措置を講ずることが望ましいと案内しています。
個人情報保護委員会は、漏えい等の報告・本人通知の義務化に関する案内で、情報の性質、財産的被害のおそれ、不正の目的の有無、規模といった観点から、報告の対象となる事態を示しています。
人数だけで報告不要とは判断しません。個人情報保護委員会の案内では、要配慮個人情報が含まれる漏えい等、不正利用で財産的被害が生じるおそれのある漏えい等、不正の目的による漏えい等、1,000人を超える漏えい等のおそれがある事態が報告の対象で、対象事態では本人への通知も原則として必要です。少人数でも、情報の性質や財産的被害のおそれ、不正目的の有無を判断対象に含めます。
個人情報保護委員会の漏えい等報告の案内では、報告対象となる場合の期限を次のように示しています。起点は発覚時であり、従業員向け周知の期限ではありません。
発覚からの時系列 | 対応 |
|---|---|
発覚時 | 社内報告と被害拡大防止に着手し、報告対象の判断に必要な事実を整理します。 |
3〜5日以内 | 報告対象の場合は、発覚後速やかに、その時点で把握している事項を速報として報告します。 |
30日以内 | 確報を行います。 |
60日以内 | 不正な目的で行われたおそれがある場合の確報期限です。 |
自社事故の可能性があるなら、情シスは発覚日時・対象情報・影響範囲を整理し、法務・個人情報管理責任者が報告要否と本人通知の方針を判断する分担にします。社内周知を配信しただけで、報告や本人通知も完了した扱いにはせず、連絡先が不明などで本人通知が困難な場合は、事案の公表や問い合わせ窓口の設置といった代替措置を検討します。
続報と問い合わせ対応
続報は掲載場所を統一し、更新日時と前回から変わった内容を示します。対象範囲が変わった場合は、追加の対応が必要な従業員を明確にします。
問い合わせへの回答も、確認済みの内容と調査中の内容に分けます。窓口で判断できない質問は法務・個人情報管理責任者に集約し、回答が確定したら周知文にも反映する運用にすると、担当者ごとの説明の食い違いを抑えられます。
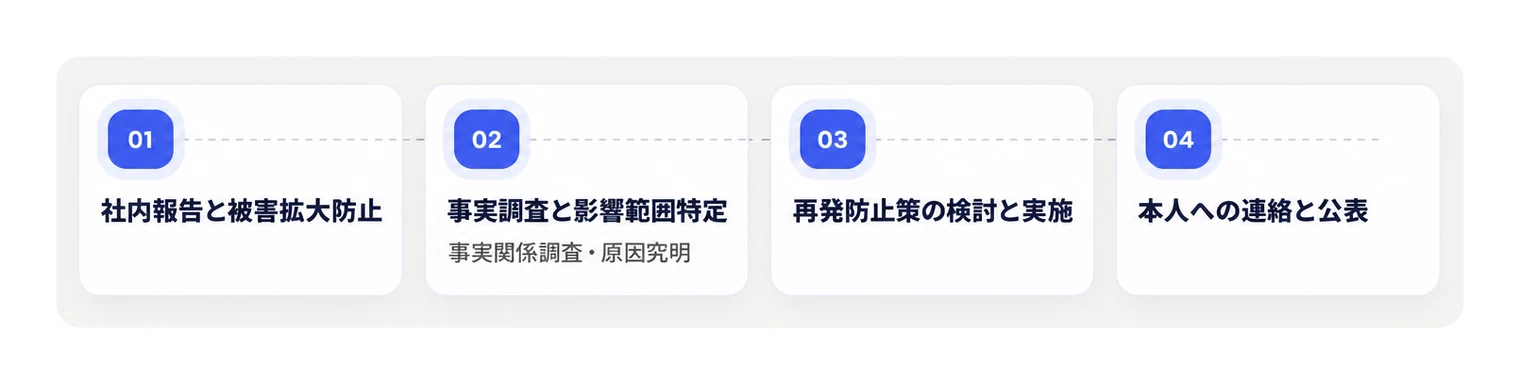
▲ 個人情報保護委員会が案内する漏えい等発生時に事業者が講じる措置の流れ
「あなたの個人情報が流出しています」というメールへの対処
流出を知らせるメールを受け取った場合は、メール内のリンクや連絡先を使わず、普段使っている正規の窓口から事実を調べます。メールの真偽と、自分の情報が実際に流出したかは、別々に判断します。
正規の経路による事実の照合
受信メールは使わず、公式アプリや既知の窓口から流出案内を照合します。
一般に、件名や本文に氏名、メールアドレスなどの個人情報が書かれているだけでは、正規の通知とは判断できません。個人情報保護委員会は、個人情報保護法ガイドラインの通則編で、法第26条第2項に基づく本人への通知について説明しています。事業者から本人へ通知が行われる場合があるため、流出通知を一律に偽物と決めつけて削除するのも避けます。これは通知制度の説明であり、メールの真偽を保証するものではありません。
受信した時点では、メール内のリンク、添付ファイル、電話番号を使わず、普段利用する公式アプリや既知の窓口を開きます。
正規の経路で流出案内を把握できた場合は、その経路で対象となる情報と必要な対応を読み取ります。
案内を把握できない場合は、メール経由の入力・返信・送金を止め、既知の窓口への照会、または情報システム部門への連絡に切り替えます。
すでに入力・承認・送金を行った場合は、真偽の調査完了を待たず、操作内容に応じた対応と連絡へ進みます。
案内を把握できた場合の対応
正規の案内では、対象サービス・対象者・流出した情報の種類を確認します。
公式アプリや既知の窓口の案内で、対象サービス、対象者、流出した情報の種類を照合します。自分が対象に含まれると分かれば、その正規経路で示された対応に進みます。対象範囲が不明なら、既知の窓口に照会し、対象と判明した段階で対応を選びます。
実際に流出事故があっても、受信メールまで本物とは限りません。案内を見つけた後もメールへ戻らず、正規経路で操作を続けます。
案内を把握できない場合の対応
案内が見つからない場合は、メールを信用も削除もせず、既知の窓口へ照会します。
案内を把握できないことだけで、「偽メール」「流出していない」とは断定しません。サービスに関する通知なら既知の窓口へ、業務用アカウントや会社の情報に関する通知なら情報システム部門へ連絡します。問い合わせ時には、通知の有無と自分が対象かを分けて尋ねます。
受信しただけで入力などをしていない場合は、メールの指示による認証変更や支払いには進まず、照会結果に応じて対応を判断します。
入力・送金後の社内連絡
すでに操作した場合は、メールの真偽を待たず、認証設定の変更と社内連絡を進めます。
入力・承認・送金を行った場合は、メールの真偽が確定するまで待ちません。認証情報を入力したなら正規経路から認証設定の変更へ進み、承認したならその内容を正規窓口へ伝えます。送金した場合は利用した金融機関へ、カード番号を入力した場合はカード会社へ、電子決済を使った場合は決済事業者の既知の窓口へ連絡して利用停止を相談し、金銭をだまし取られた場合は、最寄りの警察署やサイバー犯罪相談窓口に相談します。警察相談専用電話「#9110」でも相談できます。個人の対処の詳細は、「個人が行う二次被害への対処」の「操作後の連絡と記録」にまとめています。
業務に関係する場合は、受信だけか操作まで行ったかを明示して情報システム部門へ伝えます。
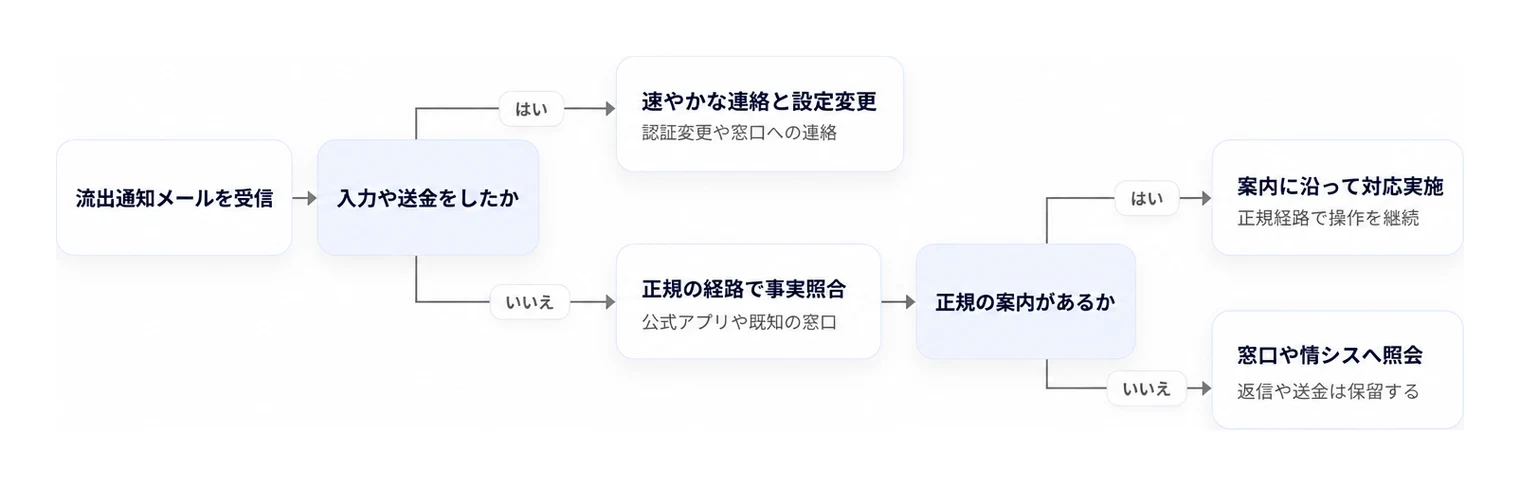
▲ 流出を知らせるメールを受信したときの確認と対応フロー
二次被害への対応で避けたい失敗パターン
流出後の対応では、未確認情報の拡散と通知への安易な反応を避けます。通知の全削除や過剰な情報共有も、避けたい失敗パターンです。以下は実際の失敗事例や被害削減の実績ではなく、個人と会社が追加被害や誤解を防ぐための運用上の提案です。
個人情報の記載を根拠にした信用
相手が氏名や住所を知っていても、それだけで信用せず、以前から利用している窓口へ連絡を切り替えます。「自分の情報と一致する」という理由で、追加の個人情報を伝えたり、支払いや認証の要求に応じたりする判断は避けます。連絡を受けた場合は、相手が示した電話番号ではなく、手元の契約書などにある既知の窓口を使います。窓口で連絡内容が事実と確認できれば案内に沿って対応し、確認できなければ情報提供や支払いを保留します。
流出通知の一律削除
不審なメールに反応しない対応と、流出状況を把握しない対応は分けます。「危険そうだから」と通知をすべて削除・無視するのではなく、メールとは別の経路で状況を調べます。具体的な照合手順は「「あなたの個人情報が流出しています」というメールへの対処」にまとめています。案内の有無が判断できるまでは、メール内の入力・支払い要求に応じません。
周知文への個人情報の過剰掲載
従業員へ一斉周知する場合は、全体周知と対象者への個別連絡を分けます。全員向けの文面に対象者の氏名・住所や未確認の被害状況を並べる運用は避けます。全体周知には、確認済みの概要、従業員が避ける行動、社内相談先を記載する形にします。本人に関わる詳細を伝える必要があれば、宛先を限定した個別連絡で扱います。未確認の相談内容は確認担当者の間にとどめ、全体に伝える場合も、確定した事実と調査中の事項を区別します。
対応前の見直しには、次のチェック欄を使います。
☐ 相手の知っている情報ではなく、独立した連絡経路で真偽を判断します。
☐ 共有する前に、受け手が対応するために必要な情報だけに絞ります。
まとめ
個人情報が流出すると、その情報を使った偽メール、なりすまし、詐欺電話といった二次被害が起こり得ます。個人は、メール内のリンクを使わず正規の経路で事実を確かめ、パスワードの使い回しをやめて多要素認証を設定します。入力や送金をしてしまったら、操作内容と時刻を記録してすぐに窓口へ連絡します。
会社は、確認できた事実と調査中の内容を分けて従業員に周知し、正規の連絡窓口と続報の掲載場所をはっきりさせます。自社の漏えい等にあたる可能性がある場合は、従業員への周知とは別に、個人情報保護委員会への報告と本人通知の要否を判断します。
まとめ
個人情報流出後は、二次被害への備えが必要です。個人が行う認証対策と、会社が担う従業員への周知は分けて進めます。
明日からの最初の一歩は、個人ならメール内のリンクを使わず、公式アプリや登録済みのブックマークから流出の案内を調べること、会社担当者なら既存の社内連絡窓口を、本記事の周知文ひな形に明記する作業です。従業員が不審な連絡を受けたときに迷わないよう、正規の窓口名と連絡先を記載し、社内で配信できる周知文に整えます。個人の対応だけで終わらせず、会社へ相談できる形にします。
参考資料
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。