
>
>
公開日
最終更新日
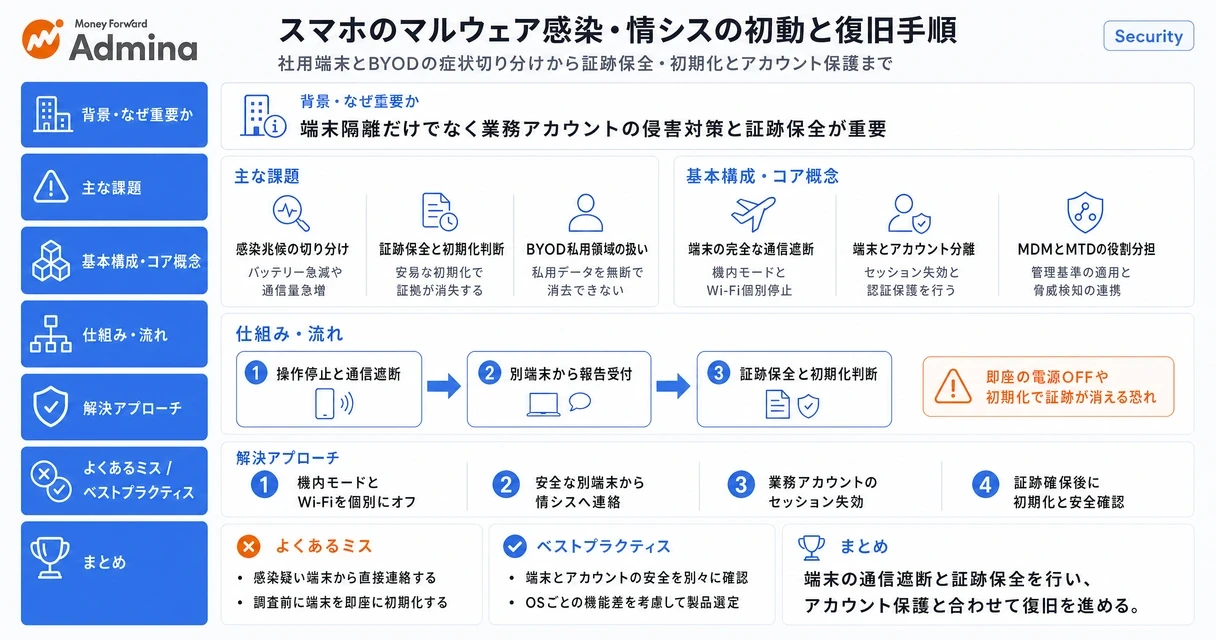
スマホがマルウェアに感染すると、情報の窃取、遠隔操作、不正送金などが起こり得ます。社用スマホやBYODでは、まず通信を隔離し、安全な別端末で認証情報を保護したうえで、操作履歴を追えない場合は初期化を判断します。
最初の15分で行うこと
ログイン、決済、認証の承認操作を止める。
機内モードをオンにし、Wi-FiとBluetoothも切る。
別の電話や管理端末から情シスへ連絡する。
発生時刻、表示された画面、直前に開いたリンクやアプリ名を控える。
アプリの削除や初期化は、情シスの指示が出るまで行わない。
バッテリーの急減や発熱だけでは感染と断定できません。一方、身に覚えのないSMS送信、不審なアプリ、業務アカウントの異常なログインが重なった場合は、端末とアカウントの両方を調査します。
この記事は、社用スマホやBYODを管理する情シス担当者向けに、感染症状の切り分け、Android・iOS別の対処、証跡保全、業務復帰までの流れを整理したものです。個人で使うスマホでも、機内モードにして別の端末からパスワードを変更する初動は共通ですが、MDMやBYOD規程に関する部分は企業向けの内容です。従業員には操作を止めて報告する範囲を伝え、情シス側で削除・初期化の可否を決めます。
スマホのマルウェア感染とは
スマホのマルウェア感染とは、悪意のあるプログラムが端末内で動作し、情報の窃取や不正な通信などを行う状態です。スマートフォンでは、端末そのものの感染だけでなく、認証情報の窃取、業務アカウントの不正利用、遠隔操作などの脅威も切り分けます。
本記事のポイント
バッテリー急減・異常発熱・ポップアップ・通信量急増は、感染を疑う手掛かりです。
感染が疑われる端末は、機内モードに切り替え、Wi-FiとBluetoothの停止も確かめて隔離します。
社用端末や業務利用中のBYODは、証跡を残して情シスが削除・初期化を判断します。
復旧時は端末の安全性とアカウントの安全性を別々に確認してから業務接続を再開します。
マルウェアとウイルスの包含関係
マルウェアは悪意のあるソフトウェアの総称で、ウイルスはその一部です。
スマートフォンで問題になるマルウェアの種類には、トロイの木馬、バンキングマルウェア、スパイウェア、アドウェア、スケアウェア、ワーム・ウイルスなどがあります。種類ごとの特徴を比較すると、金融サービスの認証情報を狙うもの、過剰な広告や偽警告で操作を誘うもの、プライバシーに関わる情報を収集するものなど、調べるべき対象が異なります。広告や偽警告も、追加アプリの導入や認証情報の入力へ誘導する入口になり得ます。
通商産業省(現経済産業省)の「コンピュータウイルス対策基準」(1995年告示、2000年最終改定)は、自己伝染・潜伏・発病のいずれかの機能を持ち、意図的に被害を及ぼすプログラムをコンピュータウイルスと定義しています。業務上の対応では、自己増殖するかどうかより、何を読み取られ、どの権限で動作したかを調べます。トロイの木馬やスパイウェアも調査対象に含めます。
端末感染とアカウント侵害の違い
偽サイトでパスワードを入力しただけの場合と、不正アプリを導入した場合では、復旧対象が異なります。
前者ではアカウントの乗っ取りが中心となり、端末の初期化だけでは解決しません。後者では端末内の権限や設定も調べます。従業員への聞き取りでは、「リンクを開いた」「情報を入力した」「ファイルを取得した」「アプリや設定を追加した」を分けて記録します。感染の有無が確定するまで何もしないのではなく、確認できた被害に応じてアクセス停止を進めます。
端末棚卸しでは、アプリの導入経路(情シス指定の配布元か否か)と、ユーザー補助・デバイス管理アプリなどの特別な権限を確認項目に含めます。会社配布の設定と照合すると、通常の業務設定との差を見分けられます。
スマホがマルウェアに感染したときの症状と確認項目
バッテリー消費の急増や不審なSMS送信は、スマホのマルウェア感染を疑うきっかけになります。単独の症状ではなく、アプリや認証操作の異常とあわせて確認します。
ただし、OS更新直後の処理、動画視聴、電池の劣化でも発熱や消耗は起こります。情シスは単独の症状で感染と決めず、発生時刻、直前の操作、普段との違いを組み合わせて切り分けます。症状がない場合でも、認証情報の窃取やアカウント侵害を否定できません。
感染兆候の自己診断表
従業員から申告を受けたら、次の表で観測内容と調査対象を対応付けます。
症状 | 記録する内容 | 情シスの次の判断 |
|---|---|---|
バッテリーの急減・異常発熱 | 使用していない時間帯の消耗と、電池使用量の多いアプリ | 既知の業務処理で説明できなければ、アプリの導入履歴を調査します。 |
モバイル通信量の急増 | 増加した期間、アプリ別通信量、海外利用の有無 | 業務利用と一致しなければ、隔離して不審な通信先を調べます。 |
不審なポップアップ | ブラウザ内か、ホーム画面や他のアプリ上にも出るか | ブラウザ内なら通知許可や表示中のページ、画面全体なら追加アプリも調べます。 |
身に覚えのないSMS送信・請求 | 送信履歴、通信会社の利用明細、発生時刻 | 通信を止め、法人契約の窓口へ不正利用を連絡します。 |
未知のアプリ・設定の追加 | 名称、導入時期、権限、プロファイルやVPN設定 | 会社配布の設定と照合し、説明できないものは調査対象にします。 |
不審なログイン・認証要求 | 対象サービス、時刻、接続元、承認操作の有無 | 安全な管理端末からセッション失効と認証情報の保護を進めます。 |
偽警告と感染症状の区別
Webページの「ウイルスに感染しました」という表示だけでは、端末感染の証拠になりません。
表示された電話番号への連絡、警告経由のアプリ導入、支払いは止めます。従業員がページを見ただけなら、画面とアクセス時刻を残して閉じます。認証情報を入力したならアカウント保護へ進み、アプリやプロファイルを追加したなら端末調査も行います。ポップアップを消せたことだけを理由に、業務利用へ戻さない運用にします。
感染が疑われる社用スマホ・BYODの初動手順
感染が疑われたら、従業員は端末の通信を止め、情シスは別の安全な端末から報告受付とアカウント保護を進めます。
社用端末とBYODで共通するのは、被害拡大を止める順序です。一方、取得できる証跡や消去できる範囲は異なります。BYODでは私用データまで一律に取得・消去せず、利用規程と本人の同意に沿って業務領域を扱います。
ネットワーク隔離と報告の順序
隔離では、機内モードの表示だけでなく、実際に残っている通信経路を確認します。
端末操作の停止:ログイン、決済、認証承認を中止します。端末を触っていないときにも操作が進む場合は、その状況を報告に含めます。
通信の遮断:機内モードをオンにし、Wi-FiとBluetoothも個別にオフにします。テザリングや有線接続を利用しているなら、それらも解除します。
安全な経路での連絡:別の電話や管理端末から情シスへ連絡します。感染疑い端末のチャットやメールを連絡手段に使い続けません。
証跡の記録:発生時刻、直前の操作、表示内容、アプリ名、入力した情報を記録します。必要なら別端末で画面を撮影します。
業務アクセスの制限:情シスは端末の接続許可を止め、影響したアカウントのセッションを失効させます。
端末を隔離すると、MDMからの遠隔操作も届かなくなる場合があります。通信中の不正操作が続いているなら手元での遮断を優先し、サーバー側で実行できるアカウント停止は別経路で進めます。管理コマンドを送るためだけに、従業員の判断で再接続させないようにします。
認証情報と金銭被害への対応
パスワード変更は感染疑い端末では行わず、安全な管理端末や代替端末から実施します。
業務メール、ID基盤、対象SaaSの順に影響範囲を整理し、変更とあわせて既存セッション、認証用端末、復旧先情報を点検します。不審な多要素認証の承認や新しい認証手段の登録があれば、それらも取り消します。身に覚えのない送金・借り入れ・通信料金がある場合は、端末調査の完了を待たず、金融機関や通信会社の法人窓口へ連絡します。
情シスへの報告テンプレート
報告には、再現操作を求めず、現時点で分かっている事実だけを集めます。
「利用者・端末管理番号/社用またはBYOD/OS/発生時刻/症状/直前に開いたリンク・導入したアプリ/入力した情報/隔離状況/金銭被害の有無」を受付票にします。分からない項目は空欄のまま受け付け、ログ調査で補います。報告を完成させるために不審なリンクを再度開かせる運用は避けます。
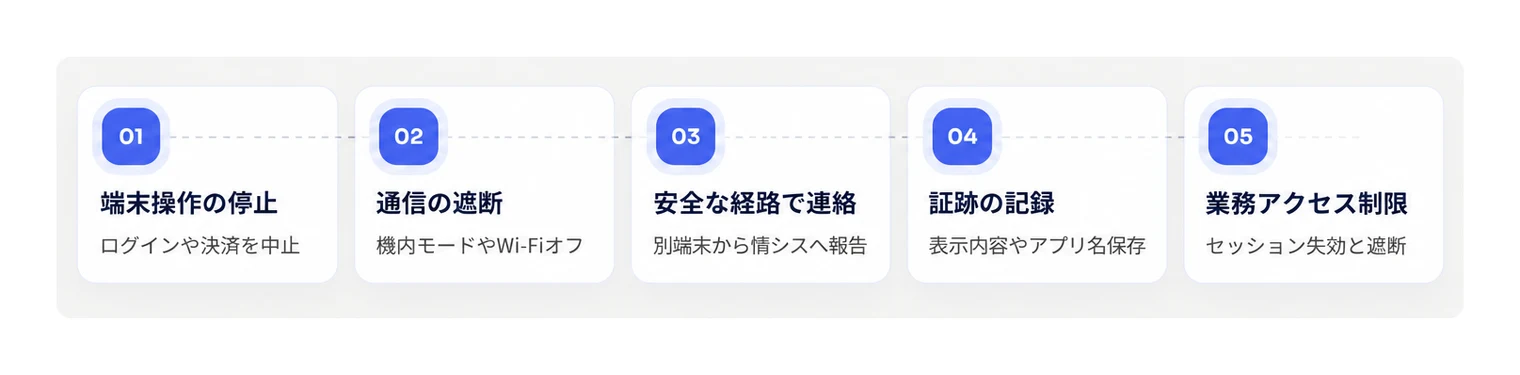
▲ マルウェア感染が疑われる端末に対する初動手順の5ステップ
Android・iPhone別の調査と安全な復旧
Androidはアプリと特別な権限、iPhoneはアプリに加えて構成プロファイルや管理設定を調べ、証跡を保存してから復旧します。
設定の名称や配置はOS、メーカー、管理ポリシーで変わります。以下の経路が見つからない場合は設定内検索を使い、管理端末ではMDMの台帳とも照合します。従業員が見つけた項目を直ちに削除するのではなく、情シスが会社配布の設定かどうかを判定します。
Androidのアプリ・権限調査
Androidのマルウェア感染が疑われる場合は、最近追加したアプリと、そのアプリに許可した操作を対応付けます。
「設定」のアプリ一覧で、申告されたアプリ名と導入時期を記録します。
権限管理でSMS、連絡先、マイク、カメラなどの許可を調べます。
「ユーザー補助」「デバイス管理アプリ」「他のアプリの上に表示」「不明なアプリのインストール」など、特別な権限を調べます。
情シスが証跡を確保した後、管理ポリシーに沿って権限解除、削除、利用中の保護機能による検査を行います。
Google Play プロテクトを利用する端末では、隔離前に出ていた警告や検査結果も記録します。削除ボタンが使えない場合は、管理者権限や会社の制御が関係していないかを調べ、従業員に管理機能の無効化を一律に指示しません。
iPhoneのアプリ・プロファイル調査
iPhoneでは、未知のアプリだけでなく、通信や管理に関係する追加設定も調査対象です。
「設定」の「一般」から「VPNとデバイス管理」を開き、プロファイルや管理登録の名前を記録します。会社のMDM登録、業務用証明書、VPN設定と一致するなら保持し、説明できない設定は導入経緯を調べます。プロファイルは設定を配布する仕組みであり、存在そのものがマルウェア感染の証拠ではありません。削除すると業務接続が切れる場合があるため、会社設定との照合を先に済ませます。
初期化の判断基準と証跡保全
遠隔操作中に何をされたか追えない場合は、アプリ削除だけで完了とせず、証跡を保存して初期化へ進みます。
IPAは遠隔操作アプリを悪用する手口への2023年の注意喚起で、操作内容を確認できない場合にスマートフォンの初期化を案内しています。これは当時の相談に基づく対処方針で、現在はOSやアプリの仕様が変化している可能性があります。企業では、必要なログや設定情報を確保し、調査責任者が消去を承認します。BYODを端末全体で初期化する場合は、業務領域だけの消去で足りるかを先に判断します。
復元と業務アクセス再開の条件
初期化が終わっても、すぐに業務利用を再開してはいけません。端末、アカウント、管理状態を確認したうえで、情シスが接続再開を承認します。
初期化後はOSを更新し、承認済みの配布経路から必要なアプリだけを再導入します。疑わしいアプリや設定を含むバックアップは丸ごと戻さず、業務データと設定を分けて復元します。MDM登録、保護機能、認証情報の変更、セッション失効、異常ログインの有無を確認し、すべて満たせば接続を再開します。満たせない項目が残る場合は、代替端末で業務を継続します。
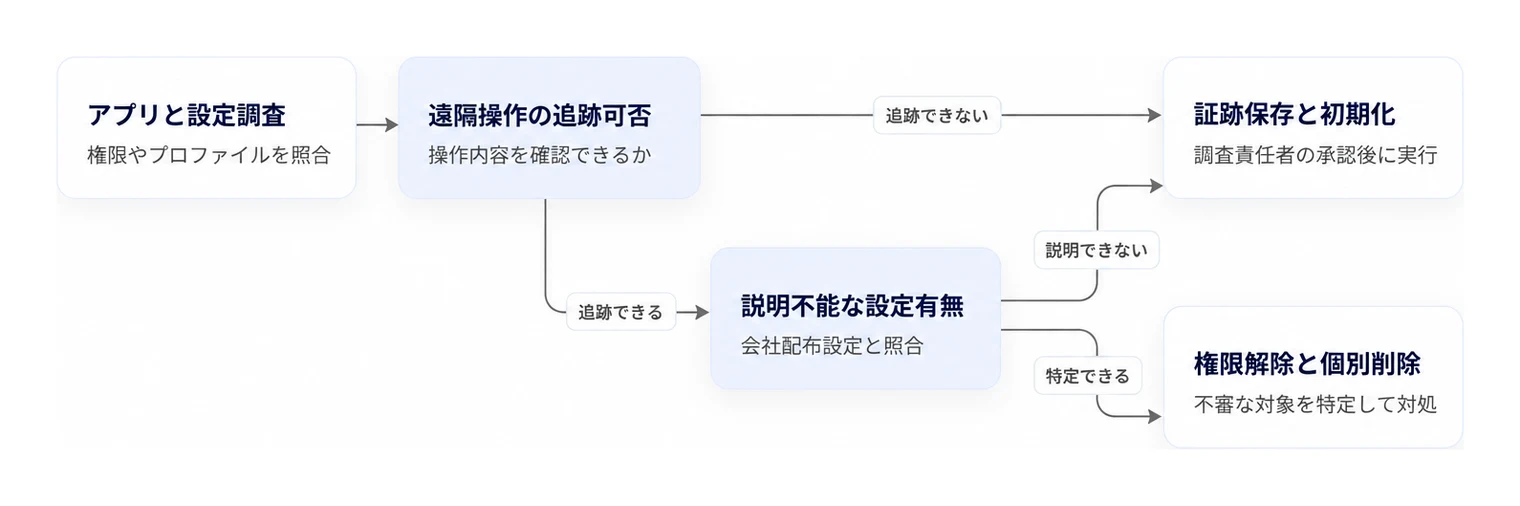
▲ 感染疑い端末における初期化か個別対処かを判断するフロー
感染経路とiPhone・Androidの防御範囲
スマホの感染経路を調べるときは、不正アプリの導入、認証情報の入力、設定の追加、脆弱性の悪用を分けます。
リンクを開いたことと、プログラムが実行されたことは同じではありません。SMSやQRコードは誘導の入口であり、その先で何をしたかによって被害と対応が変わります。情シスの聞き取りでは「怪しいサイトを見たか」だけで終えず、ダウンロードや許可の操作までたどります。
SMS・QRコードからの不正アプリ導入
宅配通知や業務連絡を装う誘導では、表示内容よりもアプリの配布元と要求される操作を見ます。
QRコードを読み取った後に、認証情報の入力、アプリ追加、プロファイル導入を求められた場合は、正規の業務手順と照合します。デジタル庁は、同庁のアプリを入手する際のApp Store・Google Playの利用と開発元・提供元の確認を案内しています。業務アプリでも名称やアイコンだけで判断せず、情シスが配布元を指定します。
Wi-Fi・Bluetoothと脆弱性悪用の条件
公共Wi-FiやBluetoothに接続したという事実だけで、マルウェア感染とは判断しません。
通信経由でプログラムを実行させるには、対象OSやアプリの脆弱性、攻撃可能な通信機能、利用者による追加操作などの条件を調べます。偽のアクセスポイントで認証情報を入力した場合は、端末感染と切り離してアカウント侵害に対応します。接続履歴は調査の手掛かりになりますが、「同じネットワークにいたから感染した」と原因を確定させないようにします。
iOSの保護機構と防ぎきれない操作
iOSにはアプリを分離するサンドボックスやコード署名などの防御機構があり、iPhoneを無防備な端末として扱うのは不適切です。
一方、偽サイトへのパスワード入力は、利用者がブラウザ上で情報を送信する操作なので、アプリ間の隔離だけでは止められません。構成プロファイルの追加は設定の変更につながり、脆弱性悪用では保護境界の回避が問題になります。
マルウェア感染による具体的な被害事例と影響範囲
スマホの感染被害は、端末内の情報流出からSMSの不正送信、業務アカウントを介した社内資産への侵入まで広がる可能性があります。
ただし、端末の感染が直ちに社内システム全体の侵害を意味するわけではありません。攻撃者が取得した認証情報、付与された権限、接続可能なサービスを確認し、調査対象を広げます。遠隔操作アプリは正規の支援業務にも使われるため、アプリ自体の性質と、だまして導入させる悪用を区別します。
主なマルウェアの種類と特徴の比較表
分類名は重複するため、情シスは名称よりも被害につながる機能を優先して読み取ります。
種類 | 主な動作 | 業務上の調査対象 |
|---|---|---|
トロイの木馬 | 無害なアプリを装い、不正な処理を実行します。 | 導入元、実行時期、許可した権限を調べます。 |
バンキングマルウェア | 金融サービスの認証情報や操作を狙います。 | 入力した情報、認証SMS、送金・決済履歴を調べます。 |
スパイウェア | 位置情報、連絡先などを収集します。 | 取得可能だった業務情報と外部送信の範囲を調べます。 |
アドウェア・スケアウェア | 広告や偽警告を使って追加操作を誘います。 | 通知許可、導入アプリ、支払い・契約の有無を調べます。 |
ワーム・ウイルス | 自己複製や他のファイルへの感染を行います。 | 実行条件、共有経路、他端末への影響を調べます。 |
セキュリティ製品の検出名を報告に使う場合も、名称だけで端末感染を確定しません。特にWebコンテンツの検出と、端末内に常駐するアプリの検出は分けます。検出した製品、対象ファイルやURL、検出時刻を併記して調査へ渡します。
遠隔操作による金銭被害の相談事例
正規の遠隔操作機能でも、相手の指示で導入すると、意図しない金融操作に悪用される場合があります。
IPAは2022年7月以降に寄せられた副業勧誘と遠隔操作アプリの被害相談を2023年に公表しています。相談では、広告やSNSのDMから接触した相手にアプリを導入させられ、消費者金融から借り入れをさせられる手口を扱っています。当時の事例であり、現在は誘導方法やアプリの仕様が変化している可能性があります。企業でも、業務サポートを名乗る相手に画面共有や操作権限を渡した場合は、正規の受付記録との照合から始めます。
SMS悪用と企業内への横展開
SMS送信権限や業務用の認証情報を奪われた場合は、端末外の被害も追跡します。
不正なSMS送信は通信料金や第三者への誘導に影響し、業務アカウントの悪用はメール、クラウド上のデータ、接続先システムに影響します。侵入後に別の端末やサーバーへ移動する攻撃はラテラルムーブメントと呼びます。調査では、最初の端末に保存されていた情報と、その情報で到達できた資産を分けます。社内ネットワークへの接続実績や不審なログインがなければ、感染だけを根拠に横展開が起きたとは扱いません。
感染を防ぐ設定基準と従業員向けチェックリスト
情シスは、OS更新、アプリ配布、権限管理、報告経路を端末の管理基準に組み込みます。
IPAの「2024年度中小企業における情報セキュリティ対策に関する実態調査」では、パソコンやスマホなどのOS・ソフトウェア更新を実施または一部実施する割合は73.0%、ウイルス対策ソフトの導入と定義ファイル更新は71.4%でした。いずれもスマホだけの実施率ではありません。同調査では、緊急時の体制整備・対応手順作成は一部実施を含め39.8%であり、保護機能の導入状況と初動体制は別々に点検します。
業務利用を許可する設定基準
更新や管理状態を把握できない端末は、そのまま業務アクセスを継続させず、利用条件を見直します。
社用端末では、サポート対象のOS、画面ロック、承認済みアプリ、必要な管理登録を基準にします。BYODでは端末全体を管理できるかどうかに応じて、業務アプリや業務データの保存範囲を限定します。OS更新を業務検証のために保留する場合は、解除担当と代替措置を決めます。利用者に更新を任せるだけでなく、情シス側で未更新端末を抽出して対応します。
配布用の予防チェックリスト
従業員には、設定の名前だけでなく、異常があった場合の連絡先まで一緒に配布します。
□ OSとアプリの自動更新を有効にし、保留中の更新は社内ルールに沿って適用します。
□ アプリは情シスが指定した配布元から導入し、SMSや広告から直接追加しません。
□ 不明なアプリのインストール許可は、承認済みの用途以外では付与しません。
□ SMS、連絡先、ユーザー補助などの権限を求められたら、業務上の用途と照合します。
□ 知らないWi-Fiへの自動接続を避け、不要な接続先の登録を削除します。
□ Bluetoothの未知のペアリング要求を拒否し、不要な共有・検出設定を解除します。
□ 金融機関や通信会社の手続きは、公式アプリや登録済みのブックマークから開始します。
□ 画面ロックと業務アカウントの多要素認証を設定します。
□ 不審な認証要求は承認せず、情シスへ発生時刻を報告します。
□ 感染が疑われたら、削除や初期化より先に隔離と報告を行います。
Wi-FiやBluetoothは、業務で使う通信まで一律に常時オフにするのではなく、信頼できない接続先や不要な共有を制限します。隔離時の通信停止と、平常時の安全な接続設定を分けて案内すると、従業員が業務中に設定を戻してしまう混乱を避けられます。
MDM・MTDの役割分担と国内企業の導入事例
企業のスマホ対策では、MDMで管理基準を適用し、必要な脅威検知をMTDなどで補います。
MDMはモバイルデバイス管理、MTDはモバイル脅威防御を指します。MDMをMTDへ一律に置き換えるのではなく、アプリ配布や設定管理と、危険なアプリ・通信への対処を分担させます。BYODでは取得する情報を業務上必要な範囲に絞り、従業員への説明と対応権限を利用規程に記載します。
OS別の機能差を踏まえた選定
同じ製品でもAndroidとiOSで保護機能が異なるため、採用前に対象OSごとの検証項目を作ります。
MicrosoftのMicrosoft Defender for Endpointのモバイル向け公式資料では、マルウェア対策機能はAndroidを対象とし、APKと、それ以外のドキュメント・アーカイブ・スクリプトなどをスキャンします。モバイル向けWeb保護ではURLとドメインのカスタムインジケーターを扱いますが、ファイルとIPのインジケーターは対象外です。iPhoneにもAndroidと同じファイル検査を期待して導入計画を作らず、必要な防御と対応できる機能を照合します。
Check Point Harmony Mobileなどの候補を評価する際も、検知対象、OS別の制約、業務通信への影響、情シスに届く通知、隔離後の復旧操作を同じ条件で検証します。検知したことだけで評価を終えず、利用者への連絡からアクセス再開まで実行できるかを試します。
国内企業の具体的な導入事例
公開事例は、対象端末数や導入範囲の確認に使います。自社の感染削減率や防御率を見積もる根拠にはしません。
企業・業種と対象規模 | 公開時期 | 課題・対象業務 | 施策 | 公開された導入結果 |
|---|---|---|---|---|
インボディ・ジャパン/体成分分析装置関連/AndroidスマートフォンとWindows PC約200台 | 2024年 | 社員貸与端末の保護 | CLOMO MDM エンドポイントセキュリティ secured by Deep Instinctの導入 | 社員貸与の異なる種類の端末へ導入 |
横浜信用金庫/金融/全役職員向けスマートフォン約1,300台 | 2025年(取材時点) | 金融機関に求められるセキュリティ水準の維持と、約1,300台の配備・運用体制の構築 | Lookout、CLOMO MDM、LINE WORKS、PHONE APPLI PEOPLEを含むシステム設計・導入 | 管理・セキュリティ・業務アプリを含む構成で配備 |
アイキューブドシステムズは2024年の発表で、インボディ・ジャパンの社員貸与端末約200台への導入を公表しています。ここでの台数はAndroidスマートフォンとWindows PCの合計です。スマホだけの導入台数や、導入後の感染削減率として扱いません。
横浜信用金庫の導入支援事例では、全役職員向けスマートフォン約1,300台の配備に合わせた管理・保護・業務アプリの構成を紹介しています。情シスが自社へ応用するなら、保護製品だけを追加するのではなく、端末配布、アカウント登録、問い合わせ受付、紛失・感染時の対応まで一緒に検証します。
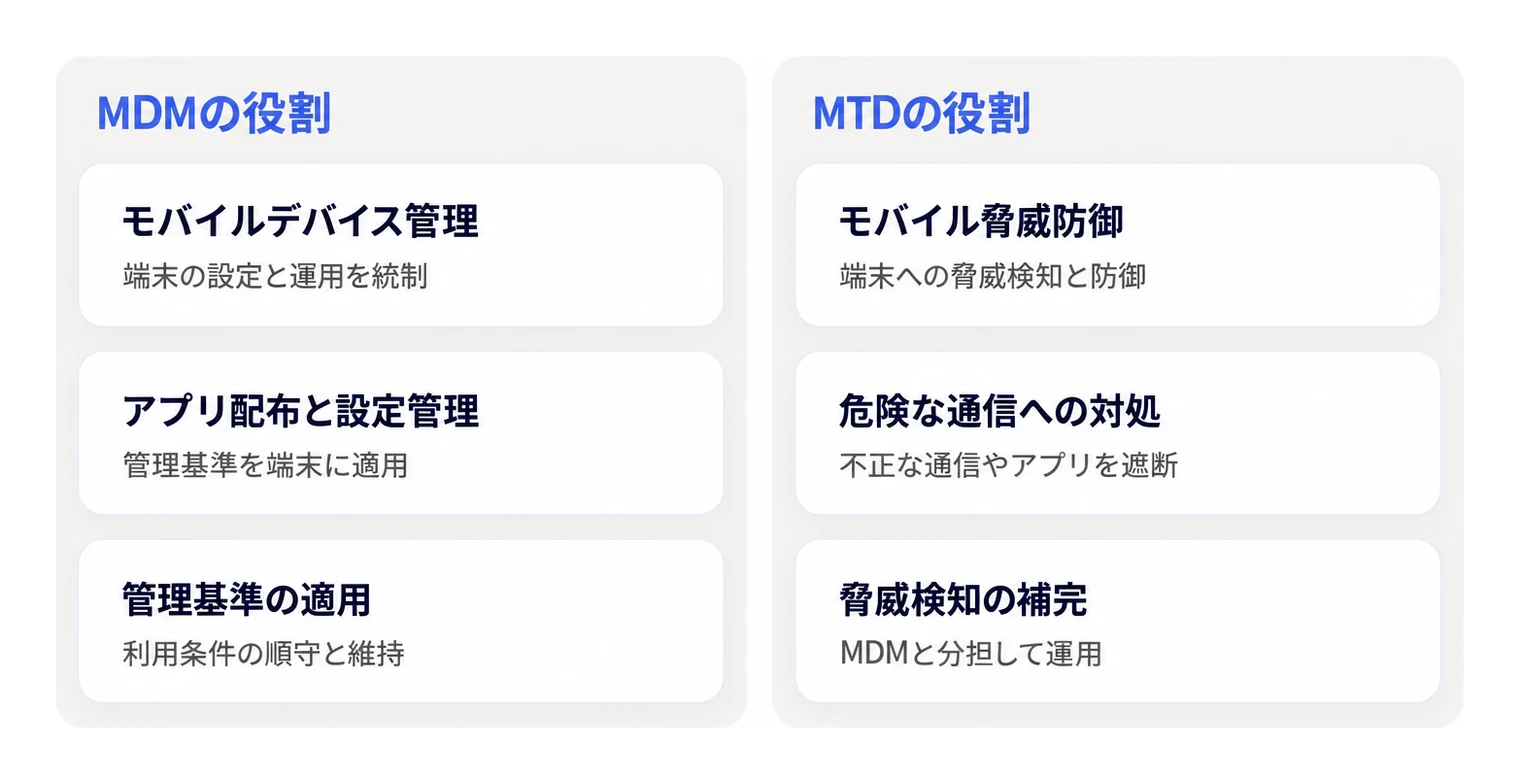
▲ 企業のモバイルセキュリティにおけるMDMとMTDの役割分担の比較
まとめ
業務スマートフォンを安全に戻すための初動体制
情シスは、感染疑い端末の隔離、証跡保全、アカウント保護、復旧承認の担当をあらかじめ決めます。
まず、従業員向けの連絡手順に「機内モードとWi-Fi・Bluetoothの停止」「別端末からの報告」「勝手に削除・初期化しない」を追記します。次に、社用端末とBYODで消去できる範囲を整理します。端末の症状が消えただけでは業務へ戻さず、認証情報、管理登録、更新状態を点検し、条件を満たした端末から接続を再開します。
よくある質問
感染対応で迷いやすい操作は、端末の調査と業務アカウントの保護を分けて判断します。
Q:スマホがマルウェアに感染したら、すぐ初期化すれば解決しますか?
A:端末を初期化しても、盗まれた認証情報や継続中のログインセッションは別途対処します。社用端末やBYODでは証跡を保存し、安全な別端末からアカウント保護を進めてから、情シスが消去を承認します。
Q:感染疑い端末は、電源を切るべきですか?
A:通信を止めて保持できる場合は、隔離したまま情シスの調査判断を待ちます。電源断や再起動で失われる情報があるため、従業員へ再起動を一律に指示せず、通信遮断ができない場合や安全上の問題がある場合は対応責任者が次の操作を決めます。
Q:iPhoneにもAndroidと同じマルウェア検査を行えますか?
A:同じ製品名でもOSごとに機能が異なるため、Androidと同じ検査を前提にしません。iPhoneではアプリ・プロファイル・管理状態に加え、業務サービスのログイン履歴を調べ、利用できる保護機能と組み合わせます。
Q:BYODで従業員が初期化を拒否した場合はどうしますか?
A:私用端末を無断で消去せず、まず業務アカウントのアクセスと同期を停止します。利用規程に沿って業務領域の削除や端末全体の復旧を協議し、安全性を確認できるまでは代替端末や会社が許可した環境へ業務を切り替えます。
Q:社内で原因を判断できない場合の相談先はどこですか?
A:IPAの情報セキュリティ安心相談窓口の案内を参照し、症状、操作履歴、発生時刻を整理して相談します。金銭被害や不正利用がある場合は、相談の回答を待たず、金融機関・通信会社・対象サービスの窓口にも停止手続きを依頼します。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。