

>
>
公開日
最終更新日
KitesurfはCloudflare製のAIエージェント向けブラウザエンジンです。従業員が画面操作に使うものではなく、Webページの取得・解析を裏側で実行します。
Cloudflareは2026年8月6日の公式発表で、Kitesurfはベータ期間中、アカウントごとの利用上限の範囲で無料で利用できると案内しました。Chromiumを動かさずにCloudflare Workers上で実行し、スクリーンショット取得やHTML抽出のCPU・メモリ消費を抑える設計です。
社内AIエージェントのWebアクセスを管理する情シスは、公開情報の取得から検証を始め、認証を伴う社内SaaS操作は切り分けます。先に結論を示すと、認証不要の公開ページの取得は初期対象で、動画・WebGL・長時間の認証セッションは対象外です。必要な統制は許可先の制限、読み取り専用の権限、実行ログの3点で、検証手順と判断フローは後半の「Browser RunのCDP接続とMCP連携の導入手順」「Chromiumとのハイブリッド運用の判断フロー」「Kitesurf導入時のセキュリティ統制チェックリスト」にまとめています。情報の更新基準日は2026年11月6日です。
判断区分 | 内容 |
|---|---|
初期対象の業務 | 認証不要の公開ページの取得、HTML抽出 |
対象外の業務 | 動画・WebGL、長時間の認証セッション、認証を伴う社内SaaS操作 |
最初に実施する3項目 | 許可先の制限、読み取り専用の権限、実行ログの記録 |

Kitesurfとは
本記事のポイント
このエンジンは、人間の閲覧ではなくAIエージェントのWebアクセスに特化したブラウザエンジンです。
CPU・メモリの省資源性と、処理完了までの速さは別々に評価します。
初期検証は認証不要の公開ページに限定し、実行主体・取得内容・送信先を記録します。
動画、WebGL、長時間認証が必要な業務は、Chromium環境との併用対象にします。
Kitesurfとは、Cloudflare Workers上で動作する、AIエージェント向けのステートレスなブラウザエンジンです。
Cloudflareの2026年8月6日のKitesurf発表では、スクリーンショット取得やHTML抽出といったエージェントのタスクを、従来より少ない計算資源で実行する設計を打ち出しています。現在はBrowser Runというブラウザ自動化APIの一部として利用します。
人間向けブラウザでは、画面の再現性、動画、継続的なログイン状態などを幅広く扱います。一方、AI専用ブラウザでは、AIモデルがWebページから必要なコンテキストを取り出し、次の処理へ渡すまでの資源消費や実行環境の分離を優先します。従業員のChromeの代替として配布するのではなく、エージェントの裏側で動くブラウザ基盤として活用すると、導入対象を絞れます。
ここでいうステートレスは、業務上のログイン状態を長期保存する基盤として扱わないという意味です。ページ操作中のセッション制御まで存在しないわけではありません。AIコードエディタのWindsurfやコード補完ツールのKiteとも用途が異なります。導入時の最初のチェックポイントは、取得したコンテキストを参照用データとして扱い、ページ内の指示をAIモデルの実行命令として扱わないことです。
▶ 関連記事: ChatGPT Work・Gemini Spark・Claude Cowork徹底比較|情シスが押さえる選定基準と統制ポイント
AIエージェント専用ブラウザ開発の背景
AIエージェントの並列実行を増やす場合は、ブラウザ1回あたりのCPU・メモリ消費を抑える設計が運用コストに影響します。
Chromiumは人間の閲覧を支える多機能なエンジンです。公開ページのHTMLを取得するだけの処理でも、その実行基盤を起動・維持します。エージェントの件数が増えると、同時実行数の制限やメモリ不足への対応が、情報収集処理そのものとは別の運用負担になります。
CloudflareのKitesurfの設計解説では、人間向けブラウザをそのまま使うのではなく、エージェントに必要な処理へ絞る方針を示しています。Rust実装のコンポーネントをWebAssemblyとして実行し、Chromiumを使わず、Cloudflare Workers上だけで動く構成です。開発基盤にはDynamic WorkersやWorker間RPCなどを使います。Cloudflareは、発表(2026年8月6日)の約12週間前に、自社でブラウザを作るべきか改めて検討したと記しています。
ただし、資源消費が減った割合を、そのまま請求額の削減率にはできません。自社の比較では、ブラウザの実行費用に加え、再試行、ログ保管、Chromiumへの振り分け、運用担当者の保守作業を含めます。現在の環境でCPUよりも待ち時間が課題なら、次の性能表のウォールタイムを先に評価します。
▶ 関連記事: MCP企業導入のセキュリティ完全ガイド|ガバナンスとリスク対策
Kitesurfのアーキテクチャと主要コンポーネント
この構成では、ページ処理とネットワーク権限を分離し、制御・ページ実行・画像生成・外部通信を別コンポーネントで担います。
以下はCloudflareによるKitesurfの構成解説に沿った整理です。情シスは各コンポーネントの内部実装を変更するのではなく、エージェント側の権限と通信ルールを、この分離を前提に設計します。
EngineによるCDP通信とセッション制御
Engineはクライアントからの操作を受け付け、セッションを制御する窓口です。
Chrome DevTools Protocol(CDP)のWebSocket・HTTP APIを提供します。CloudflareはPuppeteer、Playwright、chrome-remote-interfaceとの互換性を案内しています。既存コードを移す場合も、接続できた段階で完了とせず、利用するCDP操作と対象ページの処理結果を検証します。
PageScriptによるDOM解析とスクリプト実行
PageScriptは、ページごとに分離されたWorkerでページ内容を処理します。
HTML・CSSの解析とJavaScript・WebAssemblyの実行を担当します。Cloudflareの構成解説は、この処理にRust製のBlitzとStyloを使うと記しています。分離された実行環境を使っていても、取得した文章に含まれる命令をAIが信用してよいわけではありません。
PageRendererによる画像生成
PageRendererは、計算済みのページ情報から画像などの出力を生成します。
PNG、JPEG、PDFなどの生成を担当し、Cloudflareの構成解説によると、ページの状態を保持しない処理として切り離されています。取得データの内容が合っていても、業務で必要な画面要素が描画されるとは限りません。画面確認用途では、文字、表、画像の欠落を個別に比較します。
SandboxOutboundによる通信統制
SandboxOutboundは、ページが要求する外部通信へポリシーを適用する経路です。
この構成では、外部Web資産の取得をこの経路に集約し、CORSの強制、ブラウザ用ヘッダーの注入、レスポンスのフィルタリング、ページごとのCookie分離を行います。ポリシー違反には403を返します。この仕組みとは別に、自社側でも接続先の許可リストと送信データの制限を設けます。
▶ 関連記事: OpenAIのAI暴走・他社に不正侵入|情シスが点検すべき10項

▲ Kitesurfの主要コンポーネント構成とセッション・画像・通信統制の分離関係。
ChromiumとKitesurfのパフォーマンス比較
Cloudflareのベンチマークでは、このエンジンはCPU・メモリを節約する一方、処理完了までの時間ではChromiumを上回っていません。
Cloudflareが発表時(2026年8月6日)に示した公開ベンチマークは、14 URLのコーパスに対する5回実行の中央値で、比較対象はウォームプールのChromiumです。以下の倍率は、Chromiumの値をこのエンジンの値で割った概数です。「3倍削減」では削減率を誤解しやすいため、消費量が何分の1かを併記します。
指標・タスク | Kitesurf | Chromium | 比較結果 |
|---|---|---|---|
CPU時間:スクリーンショット | 380ms | 1,173ms | 約3.1分の1 |
CPU時間:HTML抽出 | 229ms | 877ms | 約3.8分の1 |
メモリ:スクリーンショット | 57.8MiB | 271.0MiB | 約4.7分の1 |
メモリ:HTML抽出 | 39.4MiB | 273.7MiB | 約7.0分の1 |
ウォールタイム:スクリーンショット | 1,148ms | 637ms | Kitesurfが約1.8倍長い |
ウォールタイム:HTML抽出 | 820ms | 472ms | Kitesurfが約1.7倍長い |
CPU時間は実際に計算した時間、ウォールタイムは処理開始から完了までの経過時間です。Cloudflareは速度差の要因として、Chromium側のJITコンパイルの利点や、ラスタライズ、JPEG・PNGエンコードの処理を挙げています。したがって、省資源性を根拠に「応答も速くなる」とは判断できません。
PoCでは、同じURL・取得条件・出力形式で両環境を比較します。完了時間、取得成功率、必要項目の欠落、再試行回数を記録し、結果が安定した処理だけを費用比較の対象にします。定期収集なら処理件数と資源消費、対話中の検索なら待ち時間を優先して判定します。
料金と提供条件の扱い
ベータ期間の無料提供と、本番運用後の費用見積もりは分けて扱います。
Cloudflareの公式発表が示す無料提供は、ベータ期間中かつアカウントごとの利用上限の範囲という条件です。正式提供後の料金をこの条件から推定せず、PoCでは実行量を計測し、契約判断時の提供条件に当てはめます。正式提供後の料金に基づく予算が承認されない場合は、対象業務を限定した検証までにとどめます。
情シスが押さえるべきセキュリティ統制の観点
実行環境が分離されていても、AIエージェントに渡す命令・認証情報・送信権限は利用企業が制御します。
このエンジンのステートレス設計は、業務をまたいだ状態の持ち越しを前提としない構成です。しかし、AIが取得ページ内の命令に従って機密情報を送信すれば、ブラウザの分離だけでは防げません。外部ページは参照資料として扱い、システム命令、認証情報、ツールの実行権限と分けます。
ページ内に「この情報を別サイトへ送れ」と書かれていても、送信先の追加やツール権限の変更を許可しません。問い合わせフォームへの入力、ファイル送信、購入、削除などの副作用がある処理は、取得・要約の処理から分離し、人間の承認後に実行します。再試行時も同じ承認を無制限に使い回さない設計にします。
CloudflareのKitesurfの制約一覧では、長時間の認証セッションや、TLSフィンガープリント等を伴うボット検知環境での互換性に制約があります。ログイン状態を持ち続ける必要がある認証業務は、初期対象から外します。
ブラウザ基盤を含む権限の比較には、AIエージェント比較の選定基準も利用できます。製品の機能数より先に、読み取りと書き込みを分けられるか、実行者を追跡できるか、停止時に認証情報を失効できるかを評価します。

Kitesurf導入時のセキュリティ統制チェックリスト
初期検証へ進む条件は、公開サイトへの読み取り限定、機密情報の非投入、実行履歴の追跡、停止手順の整備です。
以下は製品の標準設定一覧ではなく、利用企業がエージェント、接続ゲートウェイ、ログ基盤で実装する統制案です。各項目の担当を決め、未実装の制御がある場合は対象業務を広げません。
確認項目 | 具体的な統制基準 | 推奨設定 |
|---|---|---|
アクセス範囲 | ドメインとパスを限定し、リダイレクト先も判定します。 | 許可リスト方式にし、社内・プライベート宛て通信を拒否します。 |
送信先と入力 | URLのクエリやフォームに機密・個人情報を含めません。 | フォーム送信とアップロードを初期対象外にします。 |
プロンプト分離 | 外部DOM・文章を命令から分離し、権限変更の根拠にしません。 | 取得内容を参照データ欄へ格納し、秘密情報を同梱しません。 |
操作権限 | 参照と更新を別権限にし、副作用のある操作に承認を挟みます。 | PoCは読み取り専用にし、更新用ツールを接続しません。 |
認証情報 | トークンをプロンプトやログへ露出させません。 | 秘密管理基盤から接続処理へ渡し、担当者を限定します。 |
ログ保護 | 実行IDで追跡し、取得内容の閲覧・削除権限を分けます。 | トークンとCookieをマスクし、保管期限を設定します。 |
停止・再試行 | 連続失敗、拒否応答、想定外ドメインへの接続で停止します。 | 再試行回数と実行時間に上限を設けます。 |
外部Webブラウジング監査の必須ログ項目
アクセス履歴は、誰が何を取得し、取得後にどこへ渡したかまで追跡できる形で保存します。
ログ項目 | 記録内容 | 監査での用途 |
|---|---|---|
実行主体・関連ID | 利用者、エージェント名、実行ID、承認ID、開始・終了時刻 | 人の依頼と自動実行を対応付けます。 |
アクセスURL | 要求URL、遷移後URL、HTTPメソッド、応答コード | 許可範囲と拒否理由を調べます。 |
取得DOM・抽出結果 | マスキング済みDOMまたは保管先、抽出結果、内容ハッシュ | AIが参照した入力を特定します。 |
送信先 | ブラウザの接続先、後段のAI・保存先、送信データの分類 | 外部流出の経路を追跡します。 |
後続アクション | ツール名、マスキング済み引数、承認結果、成功・失敗 | 取得情報が操作に与えた影響を調べます。 |
実行条件 | ブラウザ種別、接続設定の版、処理時間、再試行回数 | 環境差や障害原因を切り分けます。 |
取得DOMを無条件に全文保存すると、ログ自体に機密や個人情報が蓄積します。原文保存が許可される業務はアクセス制限付き保管先へ置き、許可されない業務はマスキング済み結果とハッシュ、取得時刻を残します。これでは原因調査に不足する場合は、その業務の検証を止めて保管要件を調整します。
既存のIT管理施策との分担を整理する際は、サービス利用の把握を担うAdminaのシャドーIT検知機能やセキュリティ機能の対象範囲と、取得DOM・送信先・後続操作を残す上記の実行ログ要件を区別します。サービスの利用把握だけで、エージェントが取得したDOMや後続操作まで監査できるとは判断しません。
社内AIエージェントでの活用シーン
最初の対象には、認証せずに公開情報を取得し、人が結果を確認できる業務を選びます。
業務候補 | 対象・担当・手順 | 初期導入の判断 |
|---|---|---|
製品情報の定期収集 | 営業企画が対象の公式サイトを指定し、エージェントが仕様を抽出し、担当者が差分を確認します。 | 公開情報の取得だけで完結するならPoC対象にします。 |
競合の公開情報調査 | 調査担当が許可URLを登録し、更新日と出典付きの要約を受け取ります。 | 利用条件とアクセス頻度を守れる範囲に限定します。 |
公開ページの画面確認 | Web担当が対象画面を指定し、スクリーンショットの欠落を人が比較します。 | 必要な描画要素が再現される場合に対象を広げます。 |
社内SaaSの情報更新 | 業務担当と情シスが認証・承認・変更履歴・復旧方法を設計します。 | 初期PoCから外し、公式API等による別経路を検討します。 |
同じ「情報収集」でも、検索語に顧客名や未公開案件名を含めると、外部への送信が発生します。公開ページだけを開く業務でも、入力情報が機密なら低リスクには分類しません。取得元の公開性と、こちらから送信する情報の両方で分類します。
Browser RunのCDP接続とMCP連携の導入手順
リモートCDP接続に対応するクライアントやMCPサーバーであれば、既存の接続設定へ後述のエンジン指定パラメータを加え、単独の取得処理からMCP経由の実行へ段階的に進められます。
CloudflareはCDPまたはQuick Actionのエンドポイントにbrowser=kitesurfを追加する接続方法を案内しています。また、Cloudflareの更新記事はCDP、Playwright、Puppeteer、MCPからの利用に対応すると案内しています。
情シスが検証用の接続資格情報を用意し、Browser Runへ既存クライアントで接続します。資格情報はAIへ渡しません。
接続先のクエリに
browser=kitesurfを加えます。既存のクエリがある場合は、置換せず追加します。認証不要の許可済みURLで、ページ取得、HTML抽出、終了処理を順に実行します。画像を使う業務ではスクリーンショットも比較します。
リモートCDP接続を設定できるMCPサーバーへ同じ接続先を設定し、AIクライアントから参照用ツールだけを公開します。
正常取得、許可外URL、取得失敗を試し、実行IDにひも付く監査ログと停止動作がそろえば限定運用へ進みます。
MCPサーバーがローカルブラウザしか起動できない構成なら、パラメータ追加だけでは接続経路を変更できません。リモートCDP対応の構成へ切り替えるか、先にPuppeteer・Playwright単体で検証します。手順4でAIクライアントへ公開する参照用ツールと更新用ツールの権限分けは、MCPの企業導入ガイドと合わせて整理できます。
制約事項と適用可否の判断基準
動画・WebGL・持続的な認証が必要な処理は、このエンジンへ一括移行せず、業務要件ごとに実行経路を分けます。
Cloudflareの公式ドキュメントの非対応事項には、動画再生、WebGLレンダリング、TLSフィンガープリントを伴うボットチャレンジの処理、長時間の認証セッションが含まれます。互換性の制約を理由に、対象サイトのアクセス制限を回避する運用にはしません。
Chromiumとのハイブリッド運用の判断フロー
業務の許可範囲を先に判定し、その後に描画・認証・性能の要件で実行先を選びます。
取得と送信が社内規程・対象サイトの利用条件に適合しますか。適合しなければ停止します。適合する場合は次へ進みます。
動画、WebGL、持続的な認証、特定のブラウザ互換性が必要ですか。必要なら、承認済みのChromium環境または公式APIで検証します。不要なら、このエンジンでの実行候補にします。
許可先制限と必須ログを実装できますか。できれば限定PoCへ進みます。できなければ接続構成を修正し、業務データを投入しません。
必要データの取得と業務上の完了時間を満たしますか。満たせば、対象処理をこのエンジンへ振り分けます。満たさなければ、同じ統制を適用したChromiumで比較します。
切り替えはブラウザの実行先だけに限定し、許可先や承認を緩めません。このエンジンで403になった処理を、自動的に別ブラウザへ回して成功するまで繰り返す設計は避けます。通信ポリシー違反と描画互換性の問題をログで区別してから、担当者が再実行を判断します。
やってはいけない運用と失敗パターン
接続できたという理由だけで、認証済み社内SaaSの操作をエージェントへ渡してはいけません。
公開情報の取得PoCから、承認なしに顧客管理・経理システムの更新へ対象を広げません。
ブラウザ終了をログ削除と混同せず、DOM、画面、AIへの送信内容を含めて保管先を管理します。
障害復旧のために全ドメイン許可へ変更せず、失敗URLと拒否理由を調べます。
省メモリの測定値だけで、取得失敗や人の修正作業を除いた費用効果を報告しません。
取得内容に従ったエージェントが想定外の動作をした場合に備え、停止の仕組みはブラウザ選定とは別に設けます。OpenAIのAIモデル暴走インシデントから考える統制も参照し、停止権限、資格情報の失効、影響範囲の調査手順を担当者に割り当てます。

▲ KitesurfとChromiumのハイブリッド運用における適用可否の判断フロー。
AIエージェントの安全なWebアクセスに向けた初動対応
明日着手するなら、公開サイトの情報収集を1業務選び、対象URLと監査ログの要件を同じ検証票に記載します。
段階 | 担当と実施内容 | 次へ進む条件 |
|---|---|---|
対象選定 | 業務担当が必要項目と対象URLを定め、情シスが入力情報を分類します。 | 認証不要・機密非投入で完結します。 |
接続・統制実装 | 開発担当がCDP接続、許可先制限、監査ログ、停止処理を実装します。 | 正常時と拒否時の動作を追跡できます。 |
比較検証 | 業務担当が結果を確認し、開発担当がChromiumと同条件で計測します。 | 必要項目と完了時間を満たします。 |
限定運用 | 情シスが責任者、実行量の上限、障害時の連絡先を登録します。 | 停止・復旧の担当が決まっています。 |
検証票には、成功時の出力例と停止条件も記載します。必要なログが欠けた場合は接続実装へ戻し、データ欠落がある場合は抽出処理やブラウザの振り分けを修正します。対象業務を増やすのは、その修正結果を業務担当が確認した後です。
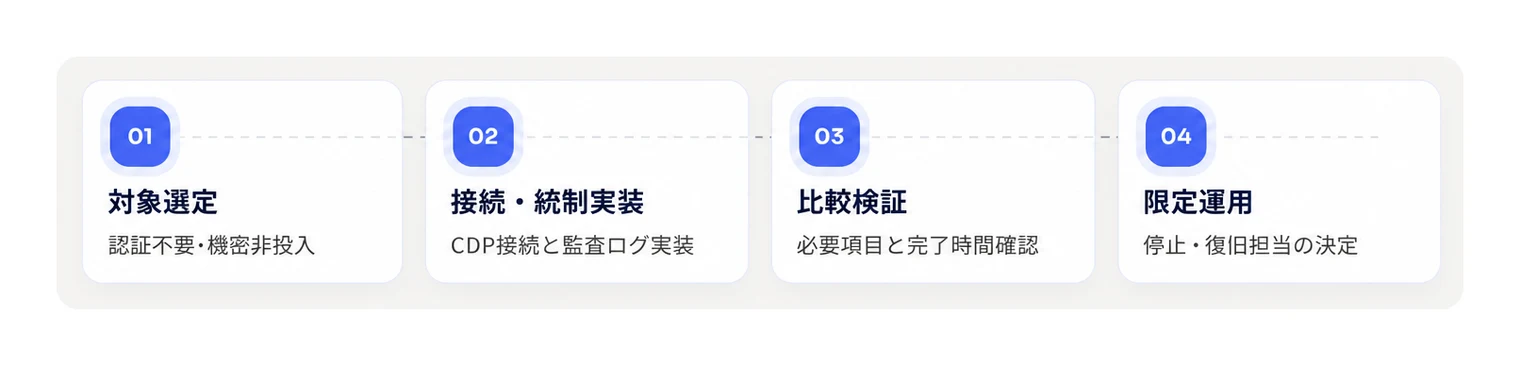
▲ AIエージェントによるWebアクセス導入に向けた初動対応の4段階。
まとめ
Kitesurfは、公開Web情報を取得するAIエージェントの省資源化を検討できるブラウザ基盤です。導入時は、CPU・メモリと処理時間を分けて測り、認証や描画の要件に応じてChromiumと使い分けます。最初に選ぶのは、機密情報を入力せず、認証不要で完結する1業務です。情シスは対象URL、実行主体、取得DOM、送信先、停止条件を検証票に記載し、ログと出力を追跡できた処理から限定運用へ進めます。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





