

>
>
公開日
最終更新日
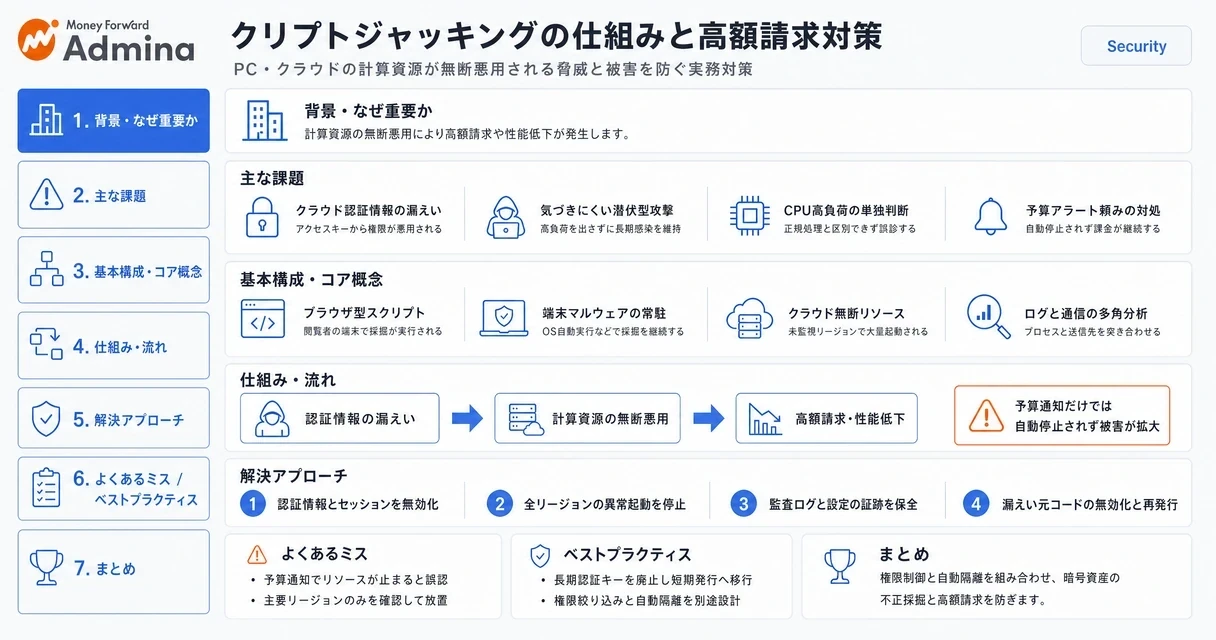
クリプトジャッキングとは、他人の端末やクラウド環境に侵入し、そのCPU・GPUなどの計算資源を使って暗号資産を採掘する行為です。英語ではcryptojackingと表記し、不正マイニングとも呼ばれます。
被害は「PCが少し重い」だけで収まるとは限りません。動作低下に気付かないまま放置されるケースもあれば、漏えいしたクラウド認証情報を悪用されると、攻撃者は短時間で高性能インスタンスやGPUを起動し、利用料金を被害組織へ負担させます。また、自社Webサイトが改ざんされた場合は、訪問者の端末を無断で使うことになり、信用低下にも直結します。
本記事は、発熱やバッテリー消費が気になる個人利用者と、クラウド・コンテナ・端末を管理する情報システム部門を対象にしています。前半では仕組みと症状を、後半では検出、緊急対応、対策製品の選定軸を解説します。
クリプトジャッキングとは
クリプトジャッキングとは、攻撃者が所有者の許可なくPC、スマホ、サーバー、クラウドの計算資源を利用して暗号資産をマイニングする攻撃です。
本記事のポイント
不正マイニングは、端末マルウェア、Webスクリプト、漏えいしたクラウド認証情報などを入口に実行されます。
CPU使用率の上昇だけでは感染を断定できず、プロセス、通信先、永続化設定、監査ログを突き合わせます。
クラウドでは予算通知だけで利用停止されないため、権限制御と自動隔離を別に設計します。
スマホでは発熱、急な電池消費、未知のバックグラウンド通信が初期兆候になります。
IPAは令和7年度春期情報処理安全確保支援士試験午前Ⅱ問5で、クリプトジャッキングを「PCに不正アクセスし、そのPCのリソースを利用して、暗号資産のマイニングを行う攻撃」として出題しています(出典:IPA「令和7年度春期情報処理安全確保支援士試験午前Ⅱ問題」)。また平成31年度の同試験でも「他人のPC又はサーバに侵入して計算資源を不正に利用し、台帳への追記の計算を行う」行為として出題されています(出典:IPA「平成31年度春期情報処理安全確保支援士試験午前Ⅱ問題」)。
目的はファイルの暗号化や身代金要求ではなく、被害者のCPU、GPU、メモリ、ネットワーク、電力、クラウド利用枠を攻撃者の利益へ転用することです。攻撃者は高負荷を目立たせないよう処理量を調整し、長期にわたって潜伏することがあります。
ランサムウェアとの相違
ランサムウェアは業務停止や情報公開を材料に身代金を要求しますが、クリプトジャッキングは被害者に気付かれない状態を維持するほど攻撃者の収益が増えます。不正マイニングしか見つからない場合でも、侵入に使われた認証情報や脆弱性がデータ窃取にも使われていないかを調べます。
比較項目 | クリプトジャッキング | ランサムウェア |
|---|---|---|
主な目的 | 計算資源とクラウド料金の搾取 | 身代金の要求 |
主な兆候 | 高CPU・GPU使用率、発熱、請求急増 | 暗号化ファイル、脅迫文、ログイン不能 |
攻撃者の行動 | 潜伏して継続実行 | 被害を顕在化させて要求 |
初動 | 認証情報の失効、異常リソースの停止 | 端末隔離、影響範囲の特定、復旧判断 |
法的判断の位置付け
Coinhive事件(令和2年(あ)第457号)では、2022年1月20日付で最高裁判所第一小法廷が被告人を無罪とする判断を下したと各報道機関が報じています。この事件で検討されたのは、閲覧者の意思に反する動作であるか、社会的に許容できない不正なプログラムであるかという点とされていますが、判決の正確な判示内容は最高裁判所ウェブサイト等の一次資料で確認してください。確認内容によって、自社が提供するサービスの適法性判断が変わります。判決の射程については判決理由の直接確認が必要であり、他人のクラウドアカウントへの侵入やマルウェアの常駐といった行為への影響については弁護士など専門家に確認してください。なお、本記事は法的助言を目的とするものではなく、個別の事案については弁護士など専門家に確認してください。弁護士への相談結果によって、自社が提供するサービスの適法性判断や対応方針が変わります。
▶ 関連記事: ランサムウェア対策とは?感染したときの対処法や駆除の手順まで解説
不正マイニングの手口と仕組み
不正マイニングは、Web閲覧、端末感染、クラウド認証情報の漏えい、コンテナ環境の設定不備を起点として実行されます。
ブラウザスクリプトの悪用
ブラウザ型では、改ざんされたWebサイトや不正広告に埋め込まれたJavaScriptが、閲覧者のCPUをマイニングに使用します。特定のタブを開いたときだけCPU使用率が上がり、閉じると負荷が下がる場合は、常駐型マルウェアではなくWebページや拡張機能が原因である可能性があります。
過去には政治関連検証サイトPolitifact.comに不正なマイニングツールが設置され、利用者PCのCPU使用率が100%となった事例が報告されました。ITmediaは2018年3月の記事で、2017年には仮想通貨の高騰を背景にクリプトジャッキング関連の検出件数が前年比8,500%増加したと報じています(出典:ITmedia NEWS「2018年3月30日」記事、測定対象・範囲・地域は当時の参照レポートに基づくため、ブラウザ内攻撃のみの数値かどうかは原典を確認してください)。その後も攻撃手法や隠蔽方法は変化しており、2024 SonicWall Cyber Threat Reportでは2023年の検出件数が前年比659%増と報告されています。現時点での傾向は各社の最新脅威レポートを参照してください。
端末マルウェアの常駐
常駐型は、フィッシングメール、海賊版ソフト、偽アプリ、悪意あるブラウザ拡張機能、脆弱性の悪用などで端末に侵入します。攻撃者はOS起動時の自動実行、タスクスケジューラ、サービス、MacのLaunchAgentなどに設定を追加し、ブラウザを閉じても採掘を継続させます。
XMRigをはじめとするオープンソースのマイニングツールが悪用される事例が報告されており、ファイル名だけでは正規ツールとの判定が難しい場合があります。情シスが調査する際は、プロセスの親子関係、実行コマンド、保存先、デジタル署名、外部接続先を合わせて確認します。
クラウド認証情報の悪用
クラウド型では、公開リポジトリ、CI/CDログ、設定ファイル、コンテナイメージに残されたアクセスキーやトークンが狙われます。攻撃者は取得した認証情報で利用可能なリージョン、起動可能なインスタンス、サービス上限を調べ、高性能CPU・GPUを持つリソースを起動します。
Teslaのクラウド環境が侵害された事例では、Kubernetesダッシュボードをはじめとするクラウドリソースへのアクセスおよび認証情報の取得を原因とする侵害が、外部のセキュリティリサーチャーによって報告されました。ただし、侵害経路の詳細な因果関係については発表元の一次資料を確認してください。大規模企業でも、公開管理画面とシークレット管理の不備が重なると監視の死角が生まれます。
コンテナとサプライチェーンの悪用
コンテナ環境では、悪意あるイメージにマイナーを混入させる方法や、設定不備により外部に露出した管理APIを経由してPodを作成する手法が報告されています。取得数が多いイメージでも安全性は保証されません。信頼済みレジストリ、イメージ署名、ダイジェスト固定、SBOM、実行時通信の確認を組み合わせます。
近年のGPUジャッキング
GPUジャッキングとは、盗んだ認証情報や過剰な権限を使い、GPU搭載クラウドリソースを無断起動して計算処理へ転用する行為です。用途は暗号資産採掘に限らず、パスワード解析、計算資源の転売、AI処理なども含まれます。
請求額の増加だけでは、攻撃者がマイニングをしていたのか、別のGPU処理をしていたのかを断定できません。GPU利用率、起動イメージ、コンテナコマンド、外部通信、ストレージアクセスを同じ時系列で確認できれば、課金事故と情報漏えいの両面を判定できます。
▶ 関連記事: ドライブバイダウンロードとは?攻撃の仕組み・被害事例・対策を解説
スマホとPCに現れる症状
クリプトジャッキングの初期兆候は、アイドル時にも続く発熱、性能低下、バッテリー消費、未知の通信です。
PCの初期兆候
何も操作していないのにファンが回り続ける、アプリの起動が遅い、Web会議中に映像が途切れる、CPUやGPU使用率が高止まりする場合は調査対象です。ただし、OS更新、バックアップ、動画編集、検索インデックス、正規のAI処理でも同様の症状が出ます。
特定のWebサイトを開いたときだけ高負荷になり、タブを閉じると解消する場合は、ブラウザ型のスクリプトや拡張機能を優先して調べます。再起動後も同じプロセスが復活する場合は、スタートアップ、サービス、タスクスケジューラなどの永続化設定を確認します。
Androidの初期兆候
Androidでは、使っていない時間帯の電池消費、極端な発熱、見覚えのないアプリ、データ通信量の急増が兆候となる場合があります。ただし、これらの症状だけでは感染と断定できず、電池使用量とデータ通信量の内訳をアプリごとに確認したうえで判断します。GMOグループのセキュリティブログは、Malwarebytes Inc.の調査としてAndroidデバイスを対象としたクリプトジャッキングの広がりを紹介していますが、具体的な台数や対象範囲はMalwarebytesの原典レポートによって異なる可能性があります。
設定画面で電池使用量とモバイルデータ使用量をアプリごとに表示し、使用実績がないアプリが上位にある場合は削除候補にします。企業管理端末なら、削除前にアプリ名、パッケージ名、導入日時、通信先を記録して管理者へ渡すと、同一アプリの横展開を防げます。
iPhoneの初期兆候
iPhoneではアプリのサンドボックス化とバックグラウンド処理の制限により、一般的な常駐型マイナーは動作上の制約を受けやすい構造になっています。それでも、悪質なWebページ、構成プロファイル、不審なカレンダー登録、通知許可を悪用した詐欺は発生します。Safari閲覧中だけ端末が熱くなる場合は、該当タブを閉じ、履歴とWebサイトデータを削除して症状が消えるかを確認します。
見覚えのない構成プロファイルやデバイス管理設定がある場合は、会社支給端末か個人端末かで対応を分けます。会社支給端末であれば勝手に削除せず、管理部門がMDM設定との整合を確認できれば削除または再登録へ進みます。
偽警告との違い
「ウイルスに感染しました。今すぐ電話してください」と表示して電話や決済を誘導する画面は、サポート詐欺の可能性があります。本来のクリプトジャッキングは、利用者に気付かれず計算資源を使い続ける方が攻撃者に有利です。
偽警告が出ても電話番号へ連絡せず、遠隔操作ソフトやアプリを入れません。タブを閉じられない場合はブラウザを強制終了し、再起動時に前回のページを復元しなければ、再表示を避けられます。
▶ 関連記事: EDRとアンチウイルスの違いとは?IPSとの比較と選定ポイント
▲ 端末の高負荷や発熱が発生した際の原因切り分けフロー
被害の確認方法
クリプトジャッキングの確認では、CPU使用率だけで断定せず、プロセス、通信、永続化、クラウド監査ログ、請求情報を順に照合します。
端末プロセスの確認
WindowsではCtrl、Shift、Escを同時に押してタスクマネージャーを開き、CPU、GPU、電力使用量、ネットワーク使用量で並べ替えます。Macではアクティビティモニタを開き、CPU、エネルギー、ネットワークの各タブで高負荷プロセスを確認します。
使用率が高い状態でも、正規の更新処理や業務ソフトが原因であれば感染とは限りません。不審なプロセスが見つかった場合は、プロセス名、保存先、デジタル署名、親プロセス、起動時刻、コマンドラインを記録します。デジタル署名が正規ベンダーのもので保存先も標準パスであれば正規ソフトとして除外候補になります。署名なし、または保存先が一時フォルダや不明なパスの場合は、そのプロセスを感染候補として次のネットワーク確認ステップへ進みます。企業端末では、正規ソフトを誤って停止しないよう、記録後にEDRまたはSOCの調査へ引き継いでから対処を判断します。
ネットワーク通信の確認
DNSログ、プロキシログ、ファイアウォールログで、未知のドメイン、通常と異なる海外通信、短い間隔で継続する外向き通信を確認します。マイニングプールは通信先を変えることがあるため、単一のドメイン遮断だけで安全とは判断できません。
高負荷プロセスと外部通信が同じ時間帯に発生し、再起動後も再現する場合は、常駐型マイナーの可能性が高いため、端末をネットワークから隔離して永続化設定とバックドアの調査範囲を広げます。通信がブラウザを閉じた時点で止まる場合はWebスクリプト起点が有力で、初期化より前に該当ページのURL、有効な拡張機能の一覧、通知許可の発行先を記録します。拡張機能に心当たりのないものがあれば削除で症状が解消するか試し、解消しなければさらに常駐設定を調べます。
クラウド環境の横断確認
クラウドでは、利用料金をサービス、リージョン、アカウント、タグ、日付、時間帯で分解します。その後、監査ログでインスタンス起動、ロール引き受け、アクセスキー作成、IAM権限変更、ログ無効化、上限変更の操作を時系列化します。
普段使わないリージョンや子アカウントを除外すると、攻撃者が作成したリソースを見逃します。監査ログで異常なAPI操作が確認できた場合は、送信元IP、ユーザーエージェント、認証方式、作成されたリソースを時系列で追跡し、侵害された認証情報の特定と封じ込めへ進みます。異常なAPI操作が見当たらない場合は、Marketplace利用、リージョン間データ転送、予約購入、正規バッチ処理が費用増加の原因である可能性があるため、それらの利用履歴を確認し、該当するものがなければ別経路からの侵害を疑って調査範囲を全サービスに広げます。
確認順 | 確認対象 | 異常時の判断 |
|---|---|---|
1 | CPU・GPU使用率 | 高負荷プロセスの詳細を記録します。 |
2 | ブラウザ・拡張機能 | タブ終了で解消する場合はWeb起点を調べます。 |
3 | 自動起動設定 | 再起動後に復活する場合は常駐を疑います。 |
4 | DNS・通信ログ | 高負荷と通信の時間的な一致を確認します。 |
5 | クラウド監査ログ・請求 | 異常な起動操作があれば認証情報の封じ込めへ進みます。 |
クラウド高額請求につながる失敗パターン
クラウド高額請求は、予算アラートへの過信、長期認証情報の放置、全リージョン未確認、証跡の削除によって拡大します。
予算通知への過信
多くのクラウドサービスでは、予算アラートは費用が設定額へ近付いたことを通知する仕組みとして設計されており、自動停止の有無や設定方法は各クラウド事業者の仕様によって異なります。通知を受け取ってから担当者が確認するまで課金は継続するケースがあるため、各サービスの公式ドキュメントで自動停止アクションの設定可否を確認してください。確認結果によって、予算超過時の封じ込め手順が変わります。通知を受け取ってから担当者が確認するまで課金は継続するため、夜間や休日に高性能インスタンスを起動されると被害が大きくなります。
たとえば、仮に異常なリソース利用が合計で毎時3,000ドル(高性能GPUインスタンス数十台分を想定した仮の単価)に達し、48時間停止できなければ、単純計算で144,000ドルになります。実際の請求額は、起動したインスタンスタイプ、台数、稼働時間、リージョンによって変わります。これは特定クラウドの現行価格や実被害額ではなく、単価・台数・稼働時間の積で請求額が膨らむ構造を示す試算です。
長期アクセスキーの放置
公開リポジトリからキーを削除しても、すでに取得された認証情報は無効になりません。漏えいを検知した場合は、コードを削除する前後にかかわらず、キーを無効化して再発行します。
CI/CDや開発端末で長期キーを使っている場合は、短期トークン、SSO、OIDC連携へ移行できるかを検討します。長期キーが存在しなければ、誤って公開する対象そのものを減らせます。
全リージョン未確認
普段利用するリージョンだけを確認して異常なしと判断する失敗は少なくありません。攻撃者は利用者が見慣れていないリージョンに仮想マシン、コンテナ、固定IP、スナップショットを作成することがあります。
請求情報に異常があり、リソース一覧に対象が見つからない場合は、全アカウント、全リージョン、全サービスを対象にします。停止済みリソースでもスナップショットやIPアドレスに課金が残る場合があるため、稼働中リソースだけでは調査を終えません。
証跡の即時削除
最も避けたい対応は、不審なインスタンス、IAMユーザー、ログを削除してから調査を始めることです。送信元IP、実行コマンド、作成者、侵害された権限を失うと、再発防止やクラウド事業者への相談に必要な根拠が不足します。
認証情報は先に無効化し、監査ログとリソース設定を変更できない保管先へ複製します。業務継続への影響が大きい場合は、最小限の証跡を確保したうえで異常リソースを停止し、詳細解析は停止後に進めます。
被害発生時の緊急初動
クラウド侵害を疑った場合は、認証情報の無効化、証跡保全、異常リソース停止、事業者連絡、漏えい元の除去を並行して進めます。
優先順 | 実施内容 | 判断の目安 |
|---|---|---|
1 | アクセスキーとセッションの無効化 | 侵害が疑われる認証情報を止め、短期セッションやCI/CDトークンも対象にします。 |
2 | 管理者IDとメールの保護 | 安全な端末からパスワード、MFA、回復先、転送ルールを確認します。 |
3 | 証跡保全とリソース停止 | 監査ログと設定を保存後、全リージョンの異常リソースを停止します。 |
4 | クラウド事業者への連絡 | 発生日時、サービス、リージョン、操作履歴、停止内容を整理して伝えます。 |
5 | 漏えい元の除去と再発行 | Git履歴、CI/CD、端末、コンテナ、チャットを調べ、同じ秘密情報を更新します。 |
認証情報の封じ込め
アクセスキーの削除だけでは、すでに発行済みの一時セッションが残ることがあります。ロールの引受、SSO、フェデレーション、CI/CDトークンを利用している場合は、侵害経路に応じて関連セッションも無効化します。
キー所有者が不明でも、攻撃が続く可能性がある場合は有効なまま調査を続けません。業務影響を抑える必要があるなら、代替の短期認証へ切り替えたうえで停止し、失敗した処理から依存関係を洗い出します。
端末の隔離と調査
端末で常駐型マイナーが疑われる場合は、ネットワーク切断またはEDRによる隔離を先に実施します。その後にフルスキャン、永続化設定、資格情報アクセス、PowerShellやスクリプト実行履歴を調べます。
個人端末で不審なアプリを入れた可能性がある場合は、別の安全な端末から主要サービスのパスワードを変更します。業務端末では、利用者が独断で初期化すると証跡が失われるため、管理部門が保全方針を決めてから再イメージを実施します。
事業者連絡時の情報
クラウド事業者への連絡では、最初に異常を認識した時刻、侵害開始と考える時刻、影響アカウント、リージョン、サービス、概算額、停止した対策を整理します。請求減額やクレジットの対応可否は各クラウド事業者が個別に判断するものであり、全額免除を前提にできません。各事業者のサポート窓口で支払期限と調査期間を確認すると、その結果に応じて対応方針を決められます。
▲ クラウド侵害疑い発生時における緊急初動の5段階手順
クリプトジャッキング対策の選定基準
クリプトジャッキング対策は、保護対象ごとにエンドポイント、クラウドワークロード、ネットワーク、Webサイトの統制を組み合わせます。
Gartnerの2025年サイバーセキュリティ動向に関する資料では、2024年に実施した大企業を対象とする調査として、組織が平均45のサイバーセキュリティツールを利用しているという数値が紹介されています(詳細な調査条件はGartner公式資料を参照してください)。ツールを増やすだけでは、アラートの見落としや調査の分断が起こります。既存のEDR、クラウドログ、DNSログ、請求データを誰が相関分析するかまで決める必要があります。
保護対象ごとの対策領域
保護対象 | 主な対策領域 | 検知の着眼点 | 料金情報の扱い |
|---|---|---|---|
PC・モバイル端末 | EPP、EDR、MDM | 高負荷プロセス、永続化、悪性通信 | 端末数課金が一般的で、個別見積が多いです。 |
クラウドVM・コンテナ | CWPP、CNAPP、CSPM | 異常なプロセス、権限変更、公開設定 | ワークロード数やクラウド利用量により変わります。 |
ネットワーク | DNSセキュリティ、SWG、NDR | マイニングプール、未知の外部通信 | 利用者数、拠点数、通信量で変わります。 |
公開Webサイト | WAF、改ざん検知 | 不正JavaScript、ファイル改ざん | リクエスト数やサイト規模により変わります。 |
製品の料金は保護対象数、ログ保管期間、監視代行の有無、契約期間で変わり、公開情報だけでは比較できない製品もあります。料金が非公開のサービスは要問合せとして扱い、見積条件に端末数、クラウドアカウント数、ワークロード数、ログ容量、MDRの対応時間を含めると比較しやすくなります。
検知方式の選定
既知マルウェアのシグネチャ検知は必要ですが、正規ツールの悪用、ファイルレス攻撃、難読化スクリプトには不十分な場合があります。端末ではプロセス挙動、クラウドではAPI操作とランタイム挙動、ネットワークではDNSや通信先を組み合わせて検知します。
24時間のアラート確認ができない組織では、MDRやSOC連携の有無を選定条件に含めます。自社のAI学習やビルド処理とマイニングを区別できる運用ルールがなければ、検知精度が高くても正規処理を停止するおそれがあります。
国内企業の導入事例
マクセル、マクセルフロンティア、マクセルクレハは、PC4,100台とサーバー250台にCrowdStrike Falconを導入した事例を公開しています。大規模な端末・サーバー環境では、端末単体のウイルス対策だけでなく、複数拠点の検知情報を集約し、横断的に調査できる構成が必要になります。
この事例はクリプトジャッキング専用の導入事例ではありませんが、不正な高負荷プロセスや侵害後の挙動を調査する基盤としてEDRを運用する際の規模感を示します。自社の端末数が少ない場合でも、アラートの受信先、隔離権限、夜間連絡先を先に決めれば、同じ考え方を適用できます。
再発防止の実務対策
再発防止では、端末、ソースコード、ID、クラウド設定、コンテナ、費用監視を別々にせず、侵入前の制限と侵入後の封じ込めを重ねます。
端末とブラウザの統制
OS、ブラウザ、ドライバ、業務アプリを継続的に更新し、不要なブラウザ拡張機能を削減します。WebフィルタリングまたはDNS制御を利用できる環境では、既知の悪性ドメインやマイニングプールへの通信を遮断します。
EDRの停止、除外設定の追加、脆弱なドライバの読み込み、管理者権限の変更を検知対象に含めます。マイナーだけを検知するのではなく、防御機能を無効化する前兆を捉えると、攻撃の早期発見につながります。
シークレット管理
ソースコードとGit履歴を対象にシークレットスキャンを実行し、クラウドキー、トークン、証明書が含まれていないかを確認します。検出された値が有効なら、履歴の削除より先に失効とローテーションを実施します。
開発環境でpre-commit検査、プルリクエスト検査、CI検査を使い分ける場合は、機密性が高いクラウドキーを検出した時点でプッシュを拒否するルールを設けます。誤検知への例外申請を残せば、開発速度と統制を両立しやすくなります。
IAMとGPU利用の制御
全リージョン、全サービスへの管理権限を開発者やCI/CDへ与えず、必要な操作、リソース、期間、リージョンへ権限を絞ります。GPUインスタンス起動、サービス上限変更、IAM作成、ログ停止などは通常の開発権限から分離します。
GPUを使わないアカウントでは、起動をポリシーで拒否します。GPUを使うアカウントでは、承認済みロール、タグ、起動テンプレートなどの条件がそろった場合だけ実行を許可すると、盗難認証情報による無差別起動を抑えられます。
コンテナとKubernetesの統制
Kubernetesの管理APIをインターネットへ直接公開する構成はリスクが高いとされており、RBACでサービスアカウントの権限を名前空間と操作単位に絞ることが一般的な設計として挙げられます。特権コンテナ、ホストネットワーク、ホストパス、不要な外向き通信を許可しない設定が有効です。
イメージは信頼済みレジストリからダイジェスト固定で取得し、署名とSBOMを検証します。実行中のPodでCPU上限に張り付く処理、外部から新規取得された実行ファイル、未知の通信先が確認できれば、ワークロードの隔離とイメージ調査へ進みます。
請求監視と自動封じ込め
費用監視は、月額予算だけではなく、日次増加額、前週比、サービス別、リージョン別、アカウント別に設定します。予算通知を受けたときに誰が停止判断を行うかを決めていないと、通知だけが増えて対応が遅れます。
自動停止を構成する場合は、対象サービス、必要権限、停止による業務影響、請求情報の反映遅延を事前に検証します。承認済みタグのないGPU起動だけを停止するなど、対象を限定できれば、正規業務への影響を抑えながら封じ込め時間を短縮できます。
対策投資では新規製品の追加だけでなく、既存ツールのログ連携、責任分担、緊急時の権限設計を整える方が先に効果を出せる場合があります。
よくある質問
クリプトジャッキングについて、個人利用者と情シス担当者が判断しやすい質問を整理します。
不正マイニングの代表的な手口
Q:不正マイニングはどのような手口で行われますか?
A:代表例は、改ざんWebサイトのスクリプト実行、端末へのマイナー常駐、漏えいしたクラウドキーによるインスタンス起動、汚染コンテナイメージの実行です。ページを閉じても負荷が続く場合は、端末常駐や悪質な拡張機能を調査します。
スマホの対処
Q:スマホが熱く、電池の減りが早い場合は感染ですか?
A:発熱と電池消費だけでは感染と断定できません。電池使用量とデータ通信量で不審なアプリが確認できれば削除または管理者への連絡へ進み、特定サイトを閉じると改善するならブラウザデータと通知許可を確認します。
クラウド請求の救済
Q:高額請求はクラウド事業者が必ず免除しますか?
A:減額やクレジット対応の可否は個別に判断されるものであり、全額免除を前提にできません。監査ログ、停止時刻、漏えい経路、実施済み対策を整理したうえで、各クラウド事業者のサポート窓口へ早期に相談します。相談の結果によって、支払期限や追加対応の方針が変わります。
マイナー削除後の調査範囲
Q:マイナーを削除すれば対応は終わりますか?
A:終わりません。マイナーが実行された時点で認証情報、脆弱性、バックドアが悪用された可能性があるため、ストレージ、データベース、シークレットへのアクセスと、追加されたID・スケジュール・SSH鍵を確認します。
まとめ
クリプトジャッキングは、PCやスマホを重くする不正マイニングであると同時に、クラウドでは高額請求やサービス障害を招く侵害の兆候です。端末では高負荷プロセスと通信先を、クラウドでは全リージョンの請求明細、監査ログ、認証情報を突き合わせることで、誤検知を減らしながら被害を切り分けられます。
明日から着手する最初の一歩は、端末ならアイドル時にCPU・GPUを使うプロセスを記録し、クラウドなら全アカウント・全リージョンの利用料金と有効なアクセスキーを棚卸しすることです。異常が確認できれば認証情報を止め、証跡を保全したうえでリソース停止へ進みます。
高負荷プロセスの保存先、署名、親プロセス、通信先を記録します。
Git履歴とCI/CDを対象にシークレットスキャンを実行します。
GPU起動、IAM変更、ログ停止を通常権限から分離します。
予算通知だけに依存せず、異常リソースの隔離手順を訓練します。
夜間・休日を含む連絡先と停止権限を文書化します。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





