
>
>
公開日
最終更新日
2026年度末(2027年1〜3月頃)の本格運用開始に向けて、多くの情シス部門が「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」への対応を急いでいます。本記事では、制度の最新動向と評価基準の全体像を整理したうえで、なぜSaaS管理・IT資産の可視化がSCS評価制度対応の前提になるのかを、情シス担当者向けにわかりやすく解説します。あわせて、「マネーフォワード Admina」のようなツールを活用して工数を抑えながら要件を満たす具体的な進め方もご紹介します。
SCS評価制度とは?創設の背景と対象企業
SCS評価制度は、サプライチェーンを構成する企業のセキュリティ対策状況を星の数で客観的に可視化するための国の仕組みです。制度の対象は、サプライチェーン内の企業やIT基盤、特にクラウド環境や企業のIT資産を含む幅広い範囲に及びます。
サプライチェーン攻撃の脅威と制度の目的
近年、強固な防御網を持つ大企業を直接狙うのではなく、セキュリティ対策が相対的に手薄な取引先や関連会社を踏み台にして侵入するサイバー攻撃が急増しています。経済産業省のサプライチェーンサイバーセキュリティコンソーシアムの議論でも指摘されている通り、単一の組織の脆弱性がサプライチェーン全体の操業停止を招く事態が社会問題化しています。
2025年9月に発生したアサヒグループホールディングスへのサイバー攻撃は、この脅威の深刻さを物語る事例です。ロシア系ランサムウェアグループ「Qilin」による攻撃で、システム障害に伴う商品の出荷停止が生じました。個人情報漏洩のおそれがある件数は、当初の公表から段階的に見直しが行われ、2026年7月時点の追加精査では取引先分を含めて約228.9万件まで拡大しています。攻撃者は外部ネットワーク機器を経由して侵入したとみられており、自社単体の対策だけでは防ぎきれない「つながりのリスク」が浮き彫りになっています。
2026年度末に向けた最新スケジュール
経済産業省は2025年4月に制度構築に向けた中間とりまとめを公表し、その後の検討を経て、2026年3月27日に「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」を正式に公表・確定しました。さらに2026年4月21日には、制度の運営主体(スキームオーナー)である独立行政法人情報処理推進機構(IPA)が公式ウェブサイトを公開し、評価基準や運営体制が明らかになっています。
2026年度(2026年4月〜2027年1月頃)は、評価機関・技術検証事業者・研修事業者の指定や、申請システムの整備が進められる準備期間です。実際に2026年8月から9月にかけて、これらの指定基準・指定手順が正式公開され、審議を行う指定委員会も発足して複数回の会合を重ねています。そして2026年度末(2027年1〜3月頃)から、★3(基礎レベル)・★4(標準レベル)の申請受付・本格運用が開始される見通しです。より高度な★5については要求事項が別途策定される予定で、具体的な時期は本記事執筆時点(2026年9月)ではまだ公表されていません。
制度の運営体制や規程・委員会の詳細については「SCS評価制度の全体像と評価項目」で解説していますので、あわせてご確認ください。
対象となる企業規模と業種
本制度は、特定の大企業や重要インフラ事業者だけを対象としたものではありません。製造業、ITサービス業、物流業など、サプライチェーンの枠組みに組み込まれているあらゆる規模の企業が対象となり得ます。
特に、大企業と直接的・間接的な取引関係を持つ中小・中堅企業は、実質的に対応を迫られることになります。今後の新規契約や取引継続の条件として、発注元から「SCS評価制度の★3以上を取得していること」といった具体的な要請が提示される事態が予想されます。「自社は規模が小さいから関係ない」という判断は、事業継続上の大きなリスクに直結しかねません。
制度の全体像を把握したところで、実際に企業がどの水準を目指すべきか、具体的な評価レベルの仕組みを見ていきましょう。
近年急増するサイバー攻撃の手口として、サプライチェーン全体に及ぶリスクについては、サプライチェーン攻撃が企業に与える具体的な影響と対策もご覧ください。
制度構築方針:SCS評価制度導入の全体像
SCS評価制度は、経済産業省が主導し、サプライチェーン全体のセキュリティ対策レベルを底上げするために設計された新しい評価制度です。制度構築方針の最大の特徴は、企業ごとのセキュリティ対策状況を「見える化」し、取引先や関係企業が客観的にそのレベルを確認できる共通の枠組みを提供する点にあります。
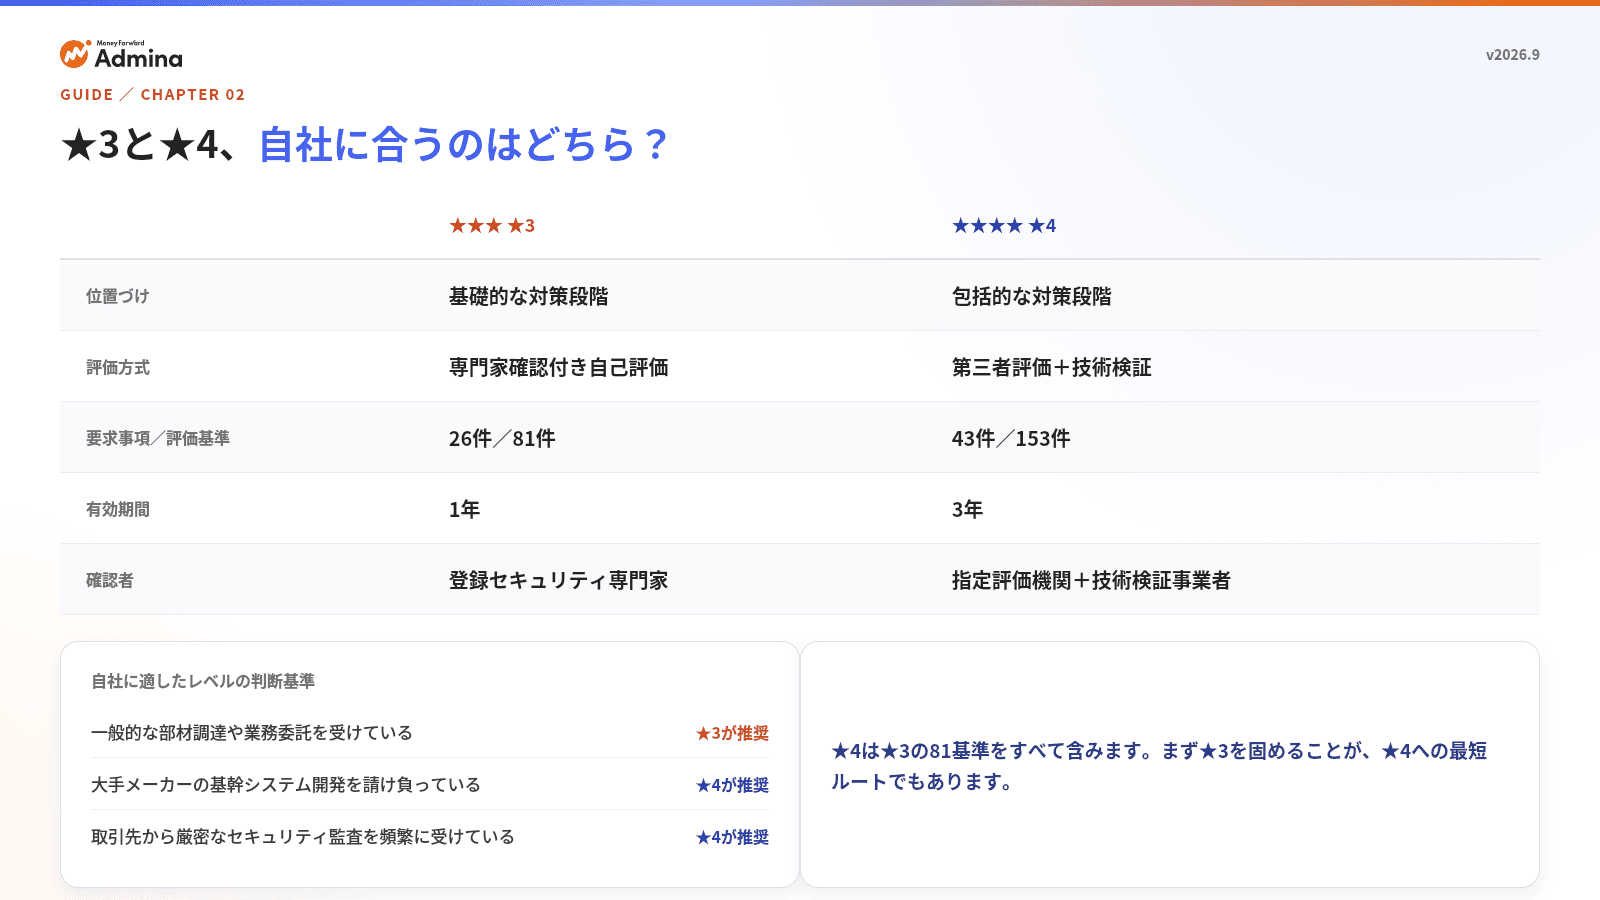
評価制度は、★3(Basic)から★5(Advanced)までの段階的な対策レベルを設定し、それぞれに具体的な要求事項・評価基準が定められています。★3はサプライチェーンを構成するすべての企業が目指すべき基礎的なセキュリティ対策で、26要求事項・81評価基準で構成されています。★4はより高度なガバナンスやインシデント対応体制を求める水準で、43要求事項・153評価基準(★3の内容を包含した累計値)です。★5は最先端のサイバーセキュリティ対策を求められる水準で、要求事項は別途策定される予定です。
評価項目は、「ガバナンス」「リスクの特定」「取引先管理」「攻撃等の防御」「攻撃等の検知」「インシデントへの対応」「インシデントからの復旧」の7領域に整理されており、米国NISTのサイバーセキュリティフレームワーク(CSF)をベースに設計されています。
また、SCS評価制度は外部監査の仕組みを導入しており、企業が自己評価だけでなく、第三者による客観的な審査を受けることで、対策状況の信頼性を担保します。これにより、経済産業省が定める運用ロードマップに沿って、段階的にサプライチェーン全体のセキュリティレベルを引き上げていくことが可能となります。
企業はこの評価制度を活用することで、自社のセキュリティ対策状況を取引先や顧客に対して明確に示すことができ、取引先も相手企業のセキュリティ体制を容易に確認できるようになります。SCS評価制度は、サプライチェーン全体の信頼性向上と、サイバー攻撃リスクの低減を目指す新たなスタンダードとして、今後ますます重要性を増していくでしょう。
制度構築方針の全体像を理解した上で、SCS評価制度の導入における情シスの実務対応を詳細に確認することが、スムーズな導入の鍵となります。
評価レベル(★3・★4)と既存認証との違い
本制度は、サプライチェーン全体のセキュリティ対策状況を可視化することを目的としており、対策状況を可視化することで客観的なリスク管理が可能となります。SCS評価制度では、対策水準に応じて5段階の評価モデルを採用しており、多くの企業は実務的な要件となる★3または★4の取得を目指すことになります。
5段階の評価モデルと★3・★4の達成基準
段階的に設定された星の数は、企業が担う役割や取り扱う情報のリスクに応じて要求される対策水準を示しています。★1および★2は、IPAが推進する既存の「SECURITY ACTION」に該当し、主に取り組みを始める意思表示という意味合いを持ちます。
新設される★3(Basic)は26要求事項・81評価基準で構成され、すべてのサプライチェーン企業が最低限実装すべき基礎的なサイバーハイジーン(衛生管理)を対象とします。情報資産の把握、マルウェア対策、基本的なアクセス制御などが求められ、国が定める資格要件を満たし研修を修了した「SCSセキュリティ専門家」による確認付きの自己評価によって判定されます。一方、上位の★4(Standard)は43要求事項・153評価基準(★3の内容を包含した累計値)で構成され、組織全体のガバナンス体制、取引先管理、インシデントの検知・対応プロセスを含む包括的な対策が問われます。こちらは評価機関による客観的な実地審査や技術検証が行われるため、取得のハードルと信頼性が格段に高まります。
SCSセキュリティ専門家の資格要件や★3取得の実務プロセスについては、「SCS評価制度★3取得チェックリスト」で詳しく解説しています。
ISMS(ISO/IEC 27001)やPマークとの比較
すでに普及している情報セキュリティマネジメントシステム(ISMS)やプライバシーマーク(Pマーク)と本制度がどう違うのか、以下の表に整理しました。
項目 | SCS評価制度(★3〜★4) | ISMS(ISO/IEC 27001) | プライバシーマーク(Pマーク) |
|---|---|---|---|
主務機関・目的 | 経済産業省 / サプライチェーン全体の対策水準の可視化 | ISO・IEC / 情報セキュリティマネジメントの継続的改善 | JIPDEC / 個人情報の適切な保護体制の認証 |
対象領域 | IT基盤の防御・取引先との接続点リスク | 組織の情報セキュリティ全般 | 個人情報の保護に特化 |
評価方法 | 専門家確認付き自己評価(★3) / 第三者評価(★4) | 第三者認証機関による厳格な審査 | 第三者認証機関による審査 |
ISMSの要求事項を満たしている企業は、本制度の評価基準の多くをすでにカバーしているとみなされます。しかし、ISMSを取得していれば自動的に星が付与されるわけではありません。自社のIT基盤が取引先へどのような影響を及ぼすかという観点から、追加のアセスメントや証跡の提示が別途必要となります。また、Pマークはあくまで個人情報に焦点を当てた認証であり、サイバー防御力を問う本制度とは審査の視点が異なります。
取引先への要請における下請法の留意点
発注側企業がサプライチェーン全体を守るため、下請け企業に対して本制度の星取得を要請するケースが増えると考えられます。このとき、コンプライアンス上の大きな注意点が潜んでいます。
セキュリティ対策には相応のシステム投資やコンサルティング費用が発生します。発注元が費用負担のあり方を考慮せず、一方的に厳しい要件を押し付けた場合、下請代金支払遅延等防止法(下請法)や独占禁止法が禁ずる「優越的地位の濫用」に抵触する恐れがあります。制度を適切に運用するには、発注側と受注側が対等な立場でリスクとコストを共有し、協力して体制を構築していく姿勢が欠かせません。
これらの要件をクリアする上で、なぜクラウド環境の整備と可視化が急務となるのか、次の章で紐解きます。
特に、すべてのサプライチェーン企業が目指すべき★3(Basic)の達成基準については、SCS評価制度の★3取得に向けた詳細なチェックリストで具体的に確認できます。
SCS評価制度対応にSaaS管理・IT資産可視化が求められる理由
制度の達成基準を満たすには、社内に散在するクラウドサービスやIT資産を漏れなく可視化し、アクセス制御を徹底しなければならないからです。
シャドーITがもたらす致命的なアセスメント漏れ
オンプレミス環境のゲートウェイ防御だけでは、現代の柔軟な働き方に対応したセキュリティ網を維持できません。★3や★4の評価項目のうち「リスクの特定」領域では、自社が保有する情報資産の正確な洗い出しと、それに紐づくID・パスワードの厳格な管理が求められます。
しかし、事業部門が情シスの許可を得ずに独自契約する「シャドーIT」が横行している状態では、正確なリスクアセスメントを実施することは不可能です。退職者のアカウントがそのまま放置されていたり、機密データが個人向けのクラウドストレージに無断で保存されていたりする状況は、評価基準を満たさないだけでなく、情報漏洩の直接的な引き金となります。審査の過程で未承認のサービス利用が多数発覚すれば、組織としてのガバナンスが機能していないとみなされ、要件未達の判定を受ける可能性が高まります。
NIST CSF要件とSaaS利用状況の紐づけ
本制度の評価基準は、グローバル標準であるNISTのサイバーセキュリティフレームワーク(CSF)をベースに、「リスクの特定」「攻撃等の防御」「攻撃等の検知」を含む7領域で構成されています。このうち「リスクの特定」「攻撃等の防御」「攻撃等の検知」の各領域は、そのままSaaSの利用状況管理に直結します。
「SCS評価制度 SaaS」というキーワードで最新のベストプラクティスを探す情シス管理者が増えているように、クラウド利用状況の完全な統制は評価取得の成否を分けます。誰がどのサービスにアクセスできる権限を持ち、どのようなデバイスからログインしているのかを中央集権的に把握する仕組みが必須となります。特定のアカウントから不審なダウンロード操作が行われた際に、即座に検知して遮断できる体制を整えておくことが、★4レベル取得の必須条件です。
こうした可視化の仕組みを手作業で構築して維持するのは現実的ではないため、専用ツールを活用した解決策を検討していく必要があります。
制度への移行:現状からのギャップ分析と対応ステップ
SCS評価制度へのスムーズな移行には、現状のセキュリティ対策状況を正確に把握し、目標とする評価レベルとのギャップを明確にすることが不可欠です。まず、企業は自社のIT資産やセキュリティ対策状況を棚卸しし、現状の体制や運用ルールを整理しましょう。
次に、SCS評価制度が求める対策レベル(例:★3や★4)と自社の現状を比較し、不足している対策項目や運用上の課題を具体的に洗い出します。たとえば、アクセス権限管理の徹底や、シャドーITの排除、インシデント対応手順の整備など、評価基準ごとに差分をリストアップすることが重要です。
洗い出したギャップは、リスクの大きさや対策の難易度を考慮して優先順位をつけ、段階的に対応を進めていきます。優先度の高い項目から着手し、実施した対策については、証跡となる資料やログを整理・保管しておくことが求められます。これにより、外部監査や取引先からの要請に対して、いつでも客観的な証明を提示できる体制を構築できます。
SCS評価制度への対応は一度きりの作業ではなく、継続的な改善と運用が求められます。定期的なギャップ分析と対策の見直しを行い、サプライチェーン全体のセキュリティ対策状況を常に最新かつ最適な状態に保つことが、企業の信頼性向上と事業継続の鍵となります。
また、自社のセキュリティ対策状況を棚卸しし、ギャップを明確にするためには、実務で使えるセキュリティチェックシートの作り方とSCS評価制度対応のポイントも参考になるでしょう。

情シスの実務負担を削減する「マネーフォワード Admina」の活用法
SaaS管理プラットフォームであるAdminaを導入することで、シャドーITの検知からアカウントの棚卸しまでを自動化し、監査対応にかかる工数を大幅に圧縮できます。
監査対応を効率化するAdminaの主要機能
本制度の審査において、情報資産の台帳が常に最新の状態に保たれているかどうかが厳しく問われます。スプレッドシートへの手入力に頼ったアナログな管理では、入退社や部署異動のたびに更新漏れが発生しやすく、監査時の証跡として信頼性を欠いてしまいます。
Adminaは、社内で利用されている各種SaaSやオンプレミスのIDプロバイダとAPIで連携し、利用状況やアカウント権限を一つのダッシュボードに集約します。退職者のアカウント削除漏れを自動で検知する機能や、利用頻度の低いライセンスを特定する機能を備えており、セキュリティリスクの低減とITコストの最適化を同時に進めることが可能です。また、デバイス管理(MDM)機能との連携により、「どの端末からどのSaaSにアクセスしているか」というIT資産全体の可視化も容易になります。
複数ソリューションとの機能・セキュリティ比較
市場には様々な管理ツールが存在します。SCS評価制度への対応を念頭に置いた際の違いを明確にするため、以下の比較表に整理しました。
ソリューション | 主な役割・強み | 機能の特徴 | セキュリティ・ガバナンス |
|---|---|---|---|
Admina | SaaS・デバイスの統合管理と棚卸し | API連携によるアカウント検知、コスト最適化、退職者処理の自動化 | シャドーITの撲滅、最小権限の維持による強固なアクセス制御 |
SecureNavi | ISMS・Pマーク等の運用支援 | 規定類のテンプレート化、内部監査チェックリストの自動生成 | 文書管理やリスクアセスメントの属人化排除に特化 |
Netskope | ネットワーク通信の監視と制御(CASB/SSE) | 通信パケットの解析、クラウド上の機密データのDLP(情報漏洩対策) | 高度なゼロトラストネットワーク要件(★5水準)の対応に強み |
Adminaは「誰が何を使っているか」という資産の現状把握とID統制に優れており、★3や★4で求められるサイバーハイジーンの基礎固めに最適なツールと言えます。
ツール導入可否を見極める情シス向け判断基準
情シス部門がSaaS管理ツールの導入を検討する際、自社の状況に応じた見極めが求められます。以下の判断基準を参考にしてください。
導入を推奨する状況(OK)
社内で利用されているSaaSの数が30を超え、全容を把握できていない
入退社時のアカウント発行・削除作業に毎月数時間を奪われている
SCS評価制度の★3以上の取得を取引先から求められる可能性が高い
導入を見送る・後回しにする状況(NG)
利用中のシステムがほぼ完全なオンプレミス環境で完結している
従業員数が10名未満で、IT管理者がすべての利用状況を直接目視できる
セキュリティ基本方針や規定類が一切存在せず、まずはルール作りのコンサルティングが必要な状態
現状の課題と照らし合わせ、的確なアプローチを選択していくことが評価取得への近道となります。最後に、本制度に関する疑問を迅速に解消するためのQ&Aをまとめました。
最終チェックリスト:SCS評価制度対応のための確認ポイント
SCS評価制度への対応を確実に進めるためには、以下のチェックリストを活用し、各項目を一つずつ着実にクリアしていくことが重要です。企業は、制度の概要や目的を正しく理解したうえで、現状のセキュリティ対策状況を整理し、評価基準に沿った具体的な対策を実施していく必要があります。
SCS評価制度の概要と目的を理解しているか- 制度の趣旨やサプライチェーン全体のセキュリティ強化に向けた背景を把握
自社が目指すべき評価レベル(★3・★4など)を明確にしているか- 取引先や業界動向を踏まえ、必要な対策レベルを設定
社内のセキュリティ対策状況を正確に把握・整理しているか- IT資産やSaaS利用状況、アクセス権限管理の現状を棚卸し
ギャップ分析を実施し、現状と評価基準との差分を明確にしているか- 不足している対策項目や運用上の課題をリストアップ
評価基準への具体的な対応策を計画・実行しているか- 優先順位をつけて段階的に対策を実施
対策の実施状況を客観的に証明できる資料やログを整理・保管しているか- 監査や取引先からの要請に備え、証跡をいつでも提示できる体制を整備
継続的な見直し・改善の仕組みを構築しているか- 定期的な棚卸しや運用ルールの見直しを実施
これらの確認ポイントを踏まえ、SCS評価制度への対応を着実に進めることで、サプライチェーン全体のセキュリティ対策状況を強化し、企業としての信頼性と競争力を高めることができます。
よくある質問(FAQ)
Q:SCS評価制度とは何ですか?
A:経済産業省が主導し、2026年度末(2027年1〜3月頃)から本格運用が開始される予定の、サプライチェーン上の企業のセキュリティ対策水準を客観的に評価・可視化する制度です。対策レベルに応じて★1から★5までの5段階で判定されます。
Q:SCS評価制度とISMSの違いは何ですか?
A:ISMSは組織内の情報セキュリティ全般のマネジメントシステム構築を目的とします。一方、本制度は自社のIT基盤が取引先に与えるリスクの低減と、対策水準の証明に特化しており、両者は相互補完の関係にあります。
Q:制度への対応はいつから始めるべきですか?
A:制度構築方針は2026年3月に既に正式公表・確定しており、★3・★4の要求事項・評価基準も固まっています。2026年度末(2027年1〜3月頃)の運用開始を待つ必要はなく、今すぐ自社内のIT資産の洗い出しやシャドーITの調査から着手することをおすすめします。準備に時間がかかるほど、運用開始直前に対応が間に合わなくなるリスクが高まります。
Q:SaaS管理ツールを導入する最大のメリットは何ですか?
A:スプレッドシート等を用いた手作業による台帳管理を廃止し、アカウントの棚卸しや退職者の権限削除漏れ検知を自動化できる点です。これにより、監査対応にかかる情シス部門の工数を劇的に削減できます。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。