

>
>
公開日
最終更新日
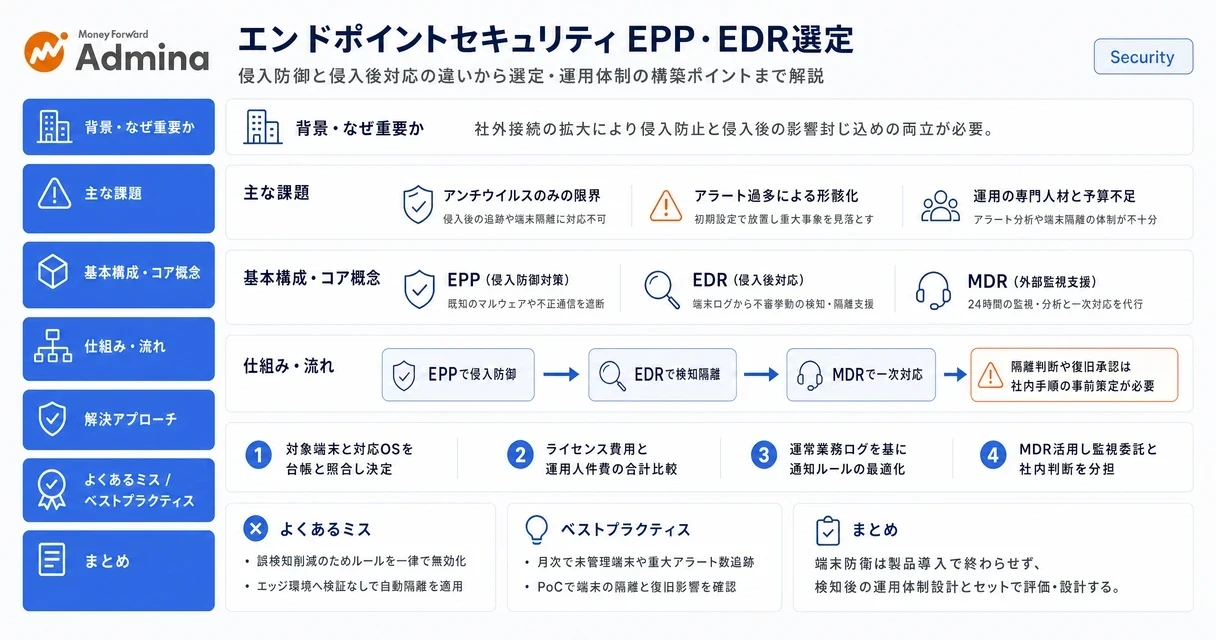
PCやスマホなどネットワークの末端端末を脅威から保護し監視する対策です。企業の情報システム部門では、社内ネットワークだけを守る境界型防御ではなく、社外で利用される端末、クラウドサービス、IDをまたいだ対策が必要になっています。
エンドポイントセキュリティのプロダクトを選ぶ際は、検知機能の多さだけで決めると、アラート対応や端末管理の負荷が増えます。自社の端末構成、担当者が対応できる時間、インシデント時の一次対応体制を基準に、EPP・EDR・MDM・DLP・MDRの役割を分けて評価することが実務的です。
エンドポイントセキュリティとは
業務で使うPC、スマートフォン、タブレット、サーバー、IoT機器などの端末を保護し、状態と不審な活動を継続的に管理する対策の総称です。導入文で触れた侵入防御・調査・端末管理の各手段を、以下では役割ごとに整理します。
本記事のポイント
アンチウイルスだけでは、侵入後の調査や端末隔離までを十分にカバーできません。
EPPは侵入防御、EDRは侵入後の検知・調査・対応支援を担います。
運用担当者が不足する場合は、MDRを含めてアラート対応体制を設計します。
製品選定では、対応端末とログ取得・隔離・復旧の可否をPoCで確認します。
リモートワークとSaaS利用が広がると、社内ネットワークの外で端末が業務データへ接続します。セラクは、警察庁が公表するランサムウェア被害に関する情報として、2024年の国内ランサムウェア被害件数を222件と紹介しています。感染端末を起点に暗号化や認証情報窃取が広がるため、侵入を防ぐ対策と、侵入後に影響範囲を特定して封じ込める対策を分けて考えます。
経済産業省は「情報セキュリティ管理基準(令和7年改正版)」を公表しています。端末対策は単独製品の導入で終わるものではなく、資産管理、アクセス制御、ログ、バックアップを組み合わせて設計します。IPAは「はじめに取り組んでほしい情報セキュリティ5か条」を改定し、「バックアップを取ろう!」を追加した「情報セキュリティ6か条」として公表しています(https://www.ipa.go.jp/security/guide/sme/about.html)。
保護対象となる端末
管理対象は利用者のPCだけではなく、業務スマートフォン、サーバー、共有端末、IoT機器まで含めて台帳化します。
端末一覧がない状態では、未導入端末や更新漏れを検出できません。資産管理システムまたはMDMで端末ID、OS、利用者、暗号化状態、最終通信日時を収集し、管理外端末を先に洗い出します。
▶ 関連記事: ファイアウォールとは?仕組みや機能、WAF・UTMとの違いを解説
対策ソリューションの役割
エンドポイント対策は単一の製品分類ではなく、侵入防御、検知・対応、端末統制、情報持ち出し防止を補完し合うソリューション群です。
区分 | 主な役割 | 主な対象 | 選定時の確認点 |
|---|---|---|---|
EPP | 既知のマルウェアや不正通信の防御 | PC・サーバー | マルウェア対策、Web制御、デバイス制御 |
NGAV | 挙動分析や機械学習による未知脅威の抑止 | PC・サーバー | ランサムウェア対策と誤検知時の制御 |
EDR | 端末ログの収集、検知、調査、隔離の支援 | PC・サーバー | ログ保存期間、隔離、調査画面、API |
XDR | 端末、メール、ID、ネットワークを横断分析 | 複数のセキュリティ領域 | 既存ツールとの連携範囲 |
MDM | 端末設定、アプリ、紛失時の制御 | スマホ・タブレット・PC | OS対応、暗号化、ワイプ、BYOD方針 |
DLP | 機密情報の送信・保存・持ち出し制御 | 端末・メール・クラウド | 検知対象のデータ分類と例外処理 |
MDR | SOCによる監視、分析、一次対応支援 | EDR・XDRの運用 | 対応時間、連絡方法、隔離の権限 |
上表の区分は役割を整理したものであり、実際の製品では複数の機能が重複することがあります。たとえばEPPにEDR相当のログ収集機能を含む製品や、XDRがMDR相当の監視サービスを同梱するケースがあります。各製品のサービス仕様書または管理コンソールのデータシートで、自社環境での機能境界を確認し、重複機能のライセンス費用が二重計上にならないかを見積もり段階で照合します。
ゼロトラストは、これらと並ぶ製品種別ではありません。ユーザー、端末、通信を都度検証し、必要最小限の権限だけを付与する設計思想です。EPPやEDR、ID管理、ネットワークアクセス制御を組み合わせて実装します。
市場拡大と運用課題
EDRは導入が進む一方で、運用品質が選定の成否を左右します。
ITRは、国内EDR市場に関する調査で、2024年度の売上金額が352億4,000万円、前年度比13.3%増だったと発表しています(インプレス IT Leaders掲載、https://it.impress.co.jp/articles/-/27915)。一方、キーマンズネットが2025年7月に公表した調査(https://kn.itmedia.co.jp/kn/article/2507/24/1250724026/)では、回答者の47.7%がEDRを「導入済み」と回答し、従業員1,001人以上の企業では66.7%に達しました。アラート対処策は「チューニングやカスタムルールの設計」が43.8%で最多です。ただし、これらの数値は調査対象、従業員規模、質問設計によって変わります。導入後に検知ルールを調整する前提で、担当者の作業時間とMDR利用の範囲を見積もります。
アンチウイルスソフトとの違い
従来型のアンチウイルスソフトはシグネチャ照合による既知マルウェアの防御を主体とする手段です。現在は挙動検知やクラウドレピュテーション、機械学習を加えた製品も多く、NGAVと呼ばれることがあります。ただしNGAVはベンダーごとに機能範囲が異なるマーケティング上の呼称でもあります。一方、エンドポイントセキュリティは防御に加えて端末の可視化・検知・対応まで含む広い対策領域です。
シグネチャ検知の役割
シグネチャ検知は、既知のマルウェアの特徴と照合して検出する仕組みです。
定義済みの脅威を効率よく止められる一方、新種や亜種ではシグネチャ配信前にすり抜ける可能性があります。そのためNGAVでは、プログラムの挙動、機械学習、レピュテーションなどを用いて未知の脅威を補完的に判定します。
EDRの調査と対応
EDRは端末上のプロセス、ファイル操作、通信、ログインなどのテレメトリを継続的に収集し、攻撃の痕跡を調査する基盤です。
不審端末のネットワーク隔離、実行ファイルの調査、影響端末の検索を支援します。ただし、隔離や駆除の自動実行範囲は製品・設定で異なります。検知だけで終わらせず、誰がいつ隔離を判断し、業務復旧を承認するかを運用手順に記載します。
▲ EPP(侵入前防御)とEDR(侵入後対応)の役割とカバー範囲の違い
製品選定の判断軸
製品選定では、機能一覧よりも「守る端末」「検知後の担当者」「運用に使える予算」を先に固定すると比較がぶれません。
対応端末と連携範囲
PC、サーバー、スマートフォン、共有端末、IoT機器のうち、保護対象を台帳と照合して決めます。
OSの対応可否だけでなく、オフライン端末でのポリシー適用、社外ネットワークからの管理、既存のID基盤・メール対策・資産管理との連携を確認します。監査ログをAPIで取得できれば限定検証で自動収集を試し、取得できなければCSV出力を前提に監査手順を組み立てます。
対象・提供状況と比較項目
一般的なPC向けEDRは、IoT機器やOT機器を常に保護対象にできるわけではありません。対象OS、CPUアーキテクチャ、エージェントの導入可否、常時接続の要否、隔離機能の可否、ログ送信先は製品、契約プラン、地域によって異なり、時期・対象は確認が必要です。
製品の管理コンソール、サービス仕様書、MDR契約の対応範囲で、対象端末、データ保存場所、国内サポートの受付時間、インシデント時の連絡経路、隔離操作の実行者を照合します。監査ログを取得でき、隔離・復旧の責任分界を文書化できれば限定検証に進み、いずれかが満たせなければ対象端末を分けて補完策を設計します。
費用と運用体制
ライセンス単価だけでなく、アラート分析、端末隔離、復旧、ログ保管に必要な運用費を合算して比較します。
ランサムウェア対策情報を扱うLANSCOPEの解説では、EDRの一般的なライセンス費用を1デバイス当たり月額500円から、年額6,000円からと紹介しています。費用はEPPよりEDRのほうが高くなる場合があり、機能範囲、契約期間、サーバー向けライセンス、最低契約台数、為替などにより大きく変動します。たとえば100台へEDRを月額1,000円で導入する場合、ライセンスだけで年間120万円になります。MDR、導入支援、ログ保管、追加モジュールは別費用になる場合があるため、見積もりでは分けて集計します。
選定チェックリスト
以下の項目に回答できる状態で比較表を作ると、PoCで確認すべき内容を絞り込めます。
保護対象の端末数・OS・社外利用端末を台帳で把握している。
既存のEPP、MDM、ID管理、メール対策との重複と連携要件を整理している。
端末隔離、ファイル駆除、ロールバックの可否と承認者を決めている。
アラートの受付時間、一次判定者、重大度別の連絡先を定義している。
ログ保存期間、データ保存場所と、インシデント調査で必要な検索・出力方法を確認している。
MDRを利用する場合は、監視時間、通知方法、一次対応の範囲、隔離・復旧の責任分界を契約条件と照合している。
PoCでは検知率だけでなく、誤検知、端末負荷、隔離から業務復旧までの時間を記録する。
導入時のデメリットと失敗パターン
エンドポイントセキュリティのデメリットは、導入しただけでは安全性が完成せず、アラート対応と例外管理の運用負荷が継続する点です。
アラート過多による形骸化
初期設定のまま全アラートを通知すると、担当者が重要な事象を見落とします。
よくある失敗は、検知件数を減らすためにルールを一律で無効化することです。まず通常業務で発生する正規プロセスを記録し、重大度、端末種別、利用部門に応じてルールを調整します。アラートの発生傾向と誤検知の内容を定期的に見直すことで、導入後の設定調整を運用手順に組み込みます。
エッジ環境での選定難易度
工場、店舗、物流拠点などのエッジ環境では、古いOS、常時接続できない端末、停止できない機器が混在するため、一般的なPC向けエージェントを一律適用できません。
エッジ環境では、対象OSにエージェントを入れられる端末と入れられない端末を分けます。導入できる端末にはEDRまたはEPPを適用し、導入できない機器はネットワーク分離、通信許可先の制限、資産台帳、パッチ適用計画で補完します。可用性を優先する機器で隔離機能を検証せず本番適用すると、セキュリティ対策が業務停止を招くため、限定環境で隔離・復旧の影響を測定し、業務停止が生じなければ対象を広げます。
▲ エッジ環境・特殊端末におけるセキュリティ対策の適用判断フロー
運用体制と国内企業の導入例
運用人材が限られる場合は、全アラートを内製で処理する前提を置かず、MDRと社内の判断責任を分担します。
社内対応とMDRの分担
MDRは監視や分析を代行しますが、業務影響を踏まえた隔離・復旧判断まで自動的に委ねる仕組みではありません。
24時間の一次監視が社内で難しい場合は、MDRが重大アラートを分析し、社内のシステム担当者が端末停止や利用者連絡を判断する分担にします。キヤノンマーケティングジャパングループは、2024年の「ESET PROTECT MDR」採用に関する公開発表で、24時間365日体制の監視・運用を導入目的の一つとして示しています。同グループは約2万3千台のパソコンへの導入を前提とした規模と、インシデント発生時の初期対応の迅速化を公表しています。監視時間の確保と初動体制の強化を目的にMDRを採用した事例です。
多機能化に伴う管理設計
複数機能を導入する場合は、管理画面を増やす前に各機能の利用目的と責任者を対応付けます。
Sansan株式会社は、CrowdStrikeが公開する導入事例で、デバイス制御、IT衛生管理、脅威ハンティング、脆弱性管理、次世代アンチウイルスなど6つの機能を利用する構成として紹介されています。機能を増やすほど運用データは増えるため、月次で確認する指標を「未管理端末数」「高リスク脆弱性の未対応数」「重大アラートの初動時間」に絞ると、対策の効果を追跡できます。
▲ 運用人材不足時におけるMDRサービスと社内担当者の役割分担体制
よくある質問
エンドポイントセキュリティの選定と運用で発生しやすい疑問に、情シスの判断基準として回答します。
エッジ環境での製品選定の注意点
エッジ環境では、OS対応、ネットワーク断、端末停止の影響を先に評価します。
常時接続できずエージェント導入も難しい機器は、EDRだけで保護しようとせず、ネットワーク分離と通信制御を組み合わせます。管理コンソールへ接続できる端末だけで限定検証を行い、隔離時に業務が停止しないことを確認できれば対象を広げ、停止影響を許容できなければ隔離を伴わない監視や通信制御へ分けます。
運用人材が不足している場合の対処法
運用人材が不足している場合は、検知・分析をMDRに委託し、隔離・復旧の意思決定は社内に残します。
重大度ごとの連絡先、対応可能な時間帯、端末隔離の承認者を契約条件と社内の連絡網に対応付けます。MDRからの通知を受けるだけでは初動が遅れるため、月次レビューで誤検知と未対応アラートを確認し、検知ルールを更新します。
まとめ
最初の一歩は、管理対象となるPC、スマートフォン、サーバー、エッジ機器を台帳から抽出し、OS、利用場所、社外接続、現在の保護状態を一覧化することです。その一覧を基に、既知脅威の防御はEPP、侵入後の調査はEDR、モバイル統制はMDM、情報持ち出し対策はDLPというように不足領域を判定します。次に候補製品を限定し、隔離、ログ検索、端末負荷、復旧手順をPoCで記録すれば、機能比較だけでは見えない運用負荷まで判断できます。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





