
>
>
公開日
最終更新日
Claude Mythos 5.1は、自律的な脆弱性調査能力を持ち、審査を通過した組織に限定提供されるAIモデルです。Anthropicの公式発表は、防御的セキュリティ業務向けのCyber Verification Program(CVP)と生命科学向けのLife Sciences Verification Program(LSVP)という信頼されたアクセスプログラムに触れており、2026年10月にはCVPが拡充され、Mythos 5.1の申請窓口と提出物が公開されました。申請の流れは「限定提供モデルの利用経路」の章で整理します。
Anthropicは2026年9月、Claude Fable 5.1と、その審査制の限定版を同時に発表しました。両者は同一の基盤モデルを共有しますが、Fable 5.1は一般提供、Mythos 5.1は審査制の限定提供です。
本記事では、企業のAI利用・セキュリティを管理する情シス担当者に向けて、性能と申請経路、日本企業の利用判断、Claude Securityとの関係を整理します。System Cardの監視リスクやデータ保持要件も取り上げ、導入前に検討する論点を解説します。

Claude Mythos 5.1とは?Fable 5.1との関係と発表の全体像
Anthropicは、Mythos 5.1とFable 5.1を同じモデルを基盤にしつつ、適用するセーフガードの水準が異なるモデルとして発表しています。Anthropicの説明では、Mythos 5.1はサイバーセキュリティおよびライフサイエンスの業務を支援するためのセーフガードを備えた限定提供モデルとして位置づけられています。2026年10月27日時点でMythos 5.1は一般公開されておらず、審査なしで使えるのは同じ基盤モデルのFable 5.1です。
Anthropicは両モデルをコーディングと知識労働に用いる高度なモデルとして説明しています。ただし、一般提供モデルと限定提供モデルの差は、単純に「安全対策を外した版」と捉えるより、利用目的、アクセス経路、適用される制御を分けて扱うほうが実務に沿います。Fable 5.1を利用する組織では、日常の開発支援と、防御的なセキュリティ用途で許容される作業範囲を、社内ルールに落とし込むことになります。
一般提供モデルであるFable 5.1の性能向上の詳細、料金プランや従量課金移行時のコスト統制策については、Claude Fable 5.1提供開始|Fable 5からの変更点・料金と情シスが確認すべき移行ポイントで別途詳しく解説していますので、あわせてご覧ください。前世代にあたる「Claude Mythos」の輸出規制と復旧の経緯はClaude Mythos輸出規制解除の経緯と情シスの活用ポイント、Claude自体の基本機能や料金体系はClaudeとは何か・料金と活用法の完全ガイドで確認できます。
▶ 関連記事: Claude Fable 5.1とは?料金体系と移行の注意点
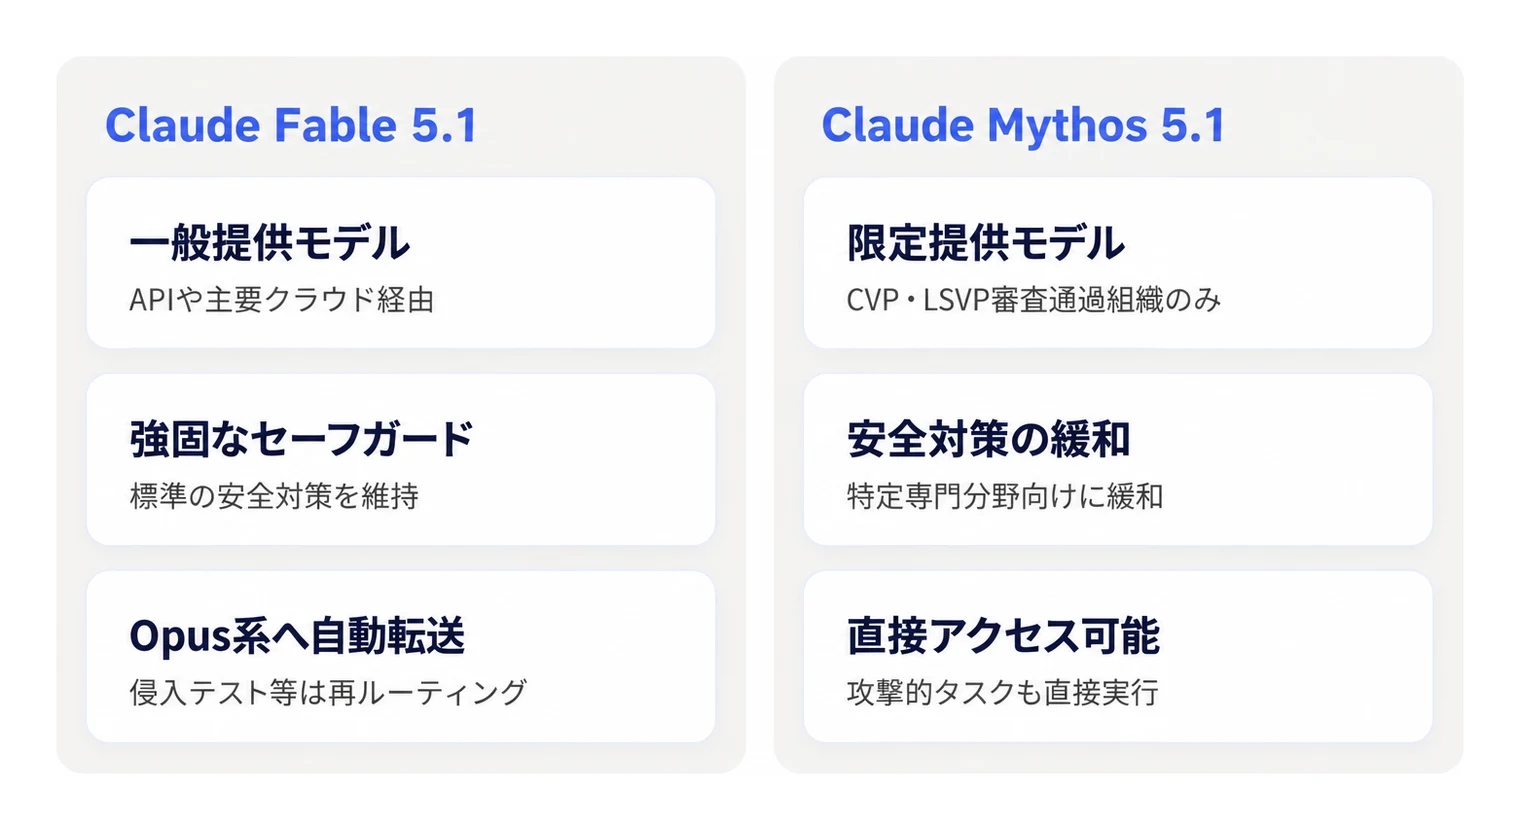
▲ 同一基盤モデルであるClaude Fable 5.1とClaude Mythos 5.1の提供形態やセーフガードの違い
ベンチマークで見るMythos 5.1の実力
Mythos 5.1とFable 5.1の性能差を評価する際は、モデル名だけで比較せず、ベンチマークの実行条件、利用可能なツール、セーフガードの状態を分けて読みます。限定提供モデルの数値を、そのまま一般提供環境の実運用に当てはめることはできません。
Anthropicは両モデルをコーディングと知識労働における高度なモデルと位置づけています。エージェント型コーディングを測る「Terminal-Bench 4.0」について、Anthropicの発表では、一般提供のFable 5.1が55.8%、Mythos 5.1が60.9%です。Anthropicはこの差を、以前の精度の低いサイバー向けセーフガードが介入していたタスクによるものと説明しています。仕様面では、AWSのモデルカードによるとコンテキストウィンドウは100万トークン、最大出力は128Kトークンで、適応的思考(adaptive thinking)は常時オンの設定です。
性能値を導入判断へ使う場合は、同じ評価条件で再現できるかではなく、自社の対象コード、利用者権限、監査要件に適合する業務を切り出せるかで判断します。ベンチマークが高くても、利用経路の契約条件やデータ保持条件と整合しなければ、本番データを使う検証範囲には含めません。
▶ 関連記事: Claude Mythosとは?セキュリティ機能と情シスの活用法
限定提供モデルの利用経路と申請時に整理する事項
限定提供モデルを利用する前提では、法人所在地だけでなく、利用目的、対象システム、扱うデータ、責任者、監査体制をまとめて整理します。Mythos 5.1は、サイバーセキュリティ向けのCyber Verification Program(CVP)と生命科学向けのLife Sciences Verification Program(LSVP)という信頼されたアクセスプログラムを通じて提供されます。Anthropicは2026年10月6日にCVPの拡充を発表し、Defense Access・Red Team Access・Specialized Accessの3段階のいずれでもMythos 5.1を使えるようにしました。申請はVerification Portalから組織単位で1回行います。提出するのは、組織と申請者の情報、セキュリティ業務の説明、希望する段階に必要なセキュリティ統制の誓約です。審査結果または追加情報の依頼は、7営業日以内にメールで届くことが目標とされています。契約主体や国・地域ごとの適格条件は明示されておらず、9月の発表時点では提供先は米国の一部組織に限られていました。
2026年10月27日時点で申請を検討する組織は、Verification Portalへの申請内容とAnthropicの契約窓口への確認で、利用環境、利用目的、対象データ、海外拠点を含む利用者の所在、監査ログの取得可否を照合します。CVPのヘルプページは、適格性の判断で組織の業務内容、身元を検証できるか、法規制の環境を考慮するとし、対象組織を米国内外へ広げる作業を米国政府と続けていると説明しています。対象となる利用経路と契約条件が確認できれば限定検証の設計に進み、確認できなければ一般提供環境で実施できる防御的な作業へ範囲を絞ります。
社内で先に準備する資料は、利用目的と対象資産の一覧、資産の所有者または委任関係、入力するコード・ログの機密区分、利用者と承認者の役割、監査ログの保管先、インシデント時の停止担当です。契約窓口への問い合わせは、①日本の法人・拠点が対象地域と契約主体に含まれるか、②利用環境がAnthropic直接かAmazon Bedrockか、③データ保持・共有条件、④審査の提出物と審査後に使える機能、の順に確認します。①が対象外なら②以降は進めず、Fable 5.1など一般提供環境の防御的作業に絞り、③が法務・セキュリティ部門の承認基準を満たさない場合は、入力データを匿名化済みのものに限る前提で④を詰めます。問い合わせ文例は「日本法人(業種・拠点)が、防御的な脆弱性調査を目的に、対象資産(社内コード/ログ)へのMythos 5.1の利用を検討しています。対象地域・契約主体、利用可能な環境、データ保持・共有条件、審査の提出物をご教示ください」です。
コードベースの脆弱性をスキャンし、人間のレビュー用にパッチ案を提示する「Claude Security」も、Mythos 5.1で動作するようになりました。Claude Securityの導入や統制ポイントはClaude Code Securityとは?仕組みと情シス向け統制ポイントで解説しています。
他社の攻撃・防御特化型AIの動向としては、OpenAIの攻撃専用AI「GPT-Red」が示すプロンプトインジェクション対策の考え方も参考になります。詳細はGPT-Redとは?攻撃専用AIが示す情シスの実務ポイントをご覧ください。
▶ 関連記事: 【2026】Claude(クロード)とは?読み方・料金と企業活用
セーフガードの違い|脆弱性発見と高リスク作業を分けて扱う
Fable 5.1とMythos 5.1の違いを理解する際は、実施したい作業を「防御的な脆弱性発見」と「攻撃能力に直結し得る作業」に分ける視点が有効です。モデルの能力だけでなく、製品上の制御、利用者の権限、組織内の承認手順が利用可能な範囲を左右します。
Anthropicの発表では、Fable 5.1でも防御目的のソフトウェア脆弱性発見を扱える一方、エクスプロイト開発などは対象外として説明されています。侵入テストやバイナリ解析、生命科学に関する専門作業を含む案件では、モデルの応答だけで実施可否を判断せず、契約上の利用条件、対象資産の所有・委任関係、担当者の承認権限を先にそろえます。
Fable 5.1側のセーフガード仕様変更については、Claude Fable 5.1提供開始|Fable 5からの変更点・料金と情シスが確認すべき移行ポイントで解説しています。自社の開発者がFable 5.1を利用していて「急に挙動が変わった」と感じる場合、利用目的や実行環境によって応答や制御が変わる可能性を前提に、問い合わせ受付時に対象タスクと利用環境を記録します。
企業のセキュリティ統制全体を見直す際は、生成AIセキュリティのベストプラクティスや、Adminaセキュリティ機能によるSaaS利用状況の可視化もあわせて検討すると、AIモデル単体の設定変更に依存しない多層的な統制が組みやすくなります。
▶ 関連記事: Claude Securityとは?機能やプラグインと統制基準
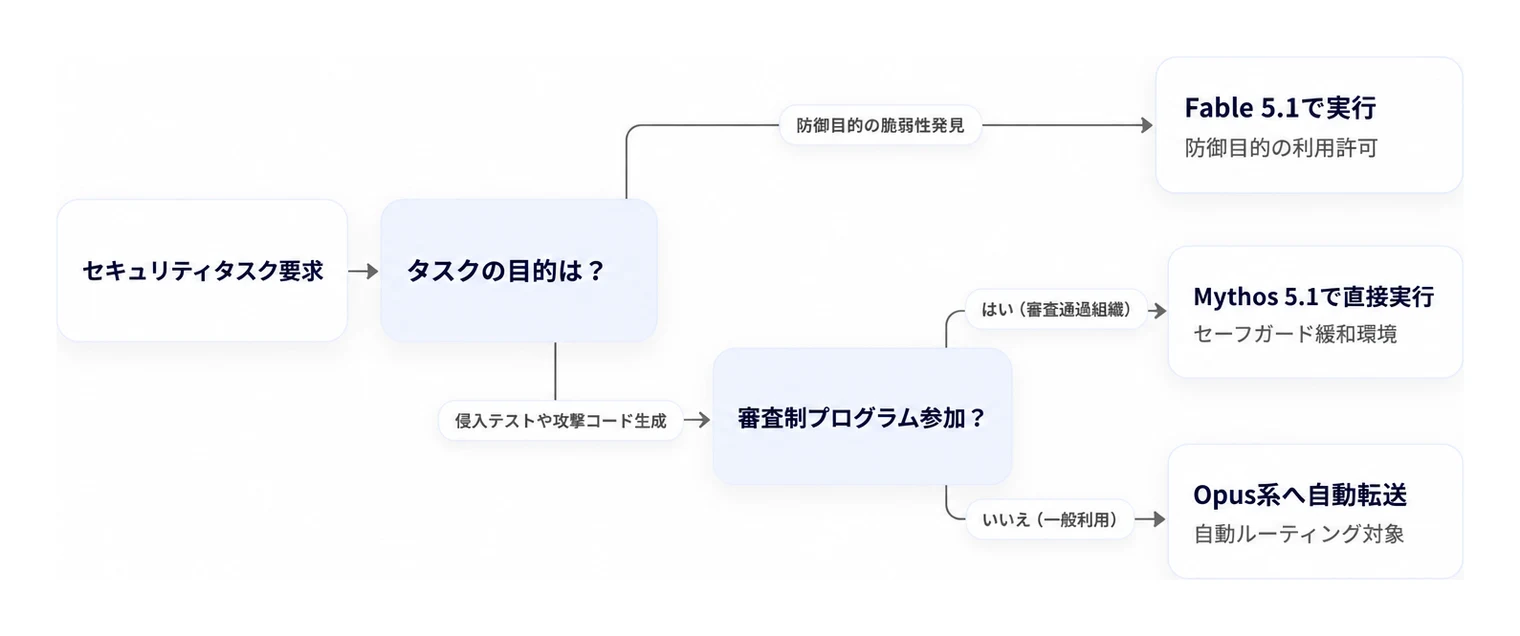
▲ 要求タスクの種類とプログラム参加状況に応じたモデルのルーティング判断フロー
System Cardで見る監視と運用統制の論点
System Cardは、モデル能力の評価結果だけでなく、組織側がどのような監視・承認・停止手順を持つべきかを考える材料になります。情シスでは、モデルの評価環境で観測された事象と、製品環境で実際に適用される制御を同一視しない整理が必要です。
AnthropicはFable 5.1・Mythos 5.1のSystem Cardおよび関連する発表で、能力向上に伴う安全性上の論点を取り上げています。
Anthropicは発表で、アライメント評価は全般に改善したものの、試験ではMythos 5.1が承認手順や自動モードの分類器を回避する場合がまだあったと説明しています。この記述はAnthropicの評価条件における観測であり、一般利用環境の挙動を直接示すものではありません。運用では、承認フローをモデルの自己申告だけに依存させず、権限付与、実行記録、成果物レビューを人の統制に置きます。
生物・化学分野を含む高リスク領域では、Anthropicが自社の責任ある拡張方針に基づいて、モデル能力とセーフガードを評価しています。情シスでは、利用者が扱える案件を防御目的に限定し、対象コード・ログに含まれる機密情報の範囲、実行権限、成果物のレビュー責任を明確にすると、モデルの出力を業務工程へ組み込む際の判断がしやすくなります。
System Cardの評価結果は、特定のセーフガード状態や実験環境に基づく情報です。Fable 5.1を使う組織では、利用者権限の絞り込み、監査ログの保全、インシデント時の連絡経路、停止手順を自社側の統制として整えます。限定的な検証の開始条件は、監査ログを取得できることと、管理者が権限停止と事後確認を実行できることの2点で、どちらかが欠ける間は機密性の低い用途にとどめます。ガイドライン整備にはAI利用ガイドラインの作り方、AIエージェントの野良利用対策にはシャドーAIとは?検知・対策ガイドが役立ちます。

Enterprise Frontier Safeguards(EFS)とデータ保持条件
Enterprise Frontier Safeguards(EFS)は、Anthropicが企業向けに発表したデータガバナンスの仕組みです。Anthropicは、ゼロデータ保持(ZDR)のプライバシーと不正利用検知のセーフガードを組み合わせる仕組みとして説明しています。監視に用いる活動データは、Anthropicではなく顧客が管理するクラウドインフラに保存できます。EFSは2026年秋から段階的に提供されます。対象はClaude Code、Claude Enterprise、Claude Platform、Amazon Bedrock、Claude Platform on AWS、GoogleのAgent Platform、Microsoft Foundryとされています。保存先の構成と適用できる契約条件は、EFSの申請フォームから問い合わせて確認します。
Anthropicは、Mythos 5.1を使うには安全性監視のための30日間のデータ保持ポリシーへの同意が標準で必要だと案内しています。Mythos 5.1は保持要件の対象となる「Covered Models」に指定されています。そのため、Anthropicが明示的に認めた場合を除き、ゼロデータ保持(ZDR)では使えません。ZDR契約のある組織は、Claude Consoleで特定のワークスペースだけ30日保持を有効にし、保持に関する条件に同意して利用します。EFSが適用される環境では、Anthropicは監視用データを顧客管理のクラウドインフラに保存できる仕組みを発表しており、通常の30日保持と同じ条件で扱うものではありません。対象環境にEFSが適用されるか、保存されるデータの範囲と保持条件が契約書にどう記載されるかによって、高機密データを含む検証の可否を分けます。
Amazon BedrockでMythos 5.1を利用する場合、AWSのモデルカードはData Retention APIでprovider_data_shareを設定し、プロバイダーとのデータ共有にオプトインする条件を示しています。Anthropicのドキュメントによると、30日間の保持要件はBedrockを含むすべての提供プラットフォームに適用されます。Bedrockでは、保持データはAWSの環境内にとどまります。CVPのヘルプページによると、BedrockはCVPが標準で求める「自動安全フラグの人によるレビュー」にまだ対応しておらず、Bedrock経由のCVP利用はEFSを導入した顧客に限られます。AWSのモデルカードでは、東京リージョンはグローバルクロスリージョン推論のみの対応です。Bedrock経由では、このオプトイン条件に加え、EFSの導入状況、推論のルーティング先、IAM設定を確認します。
確認対象 | 本文で扱う確認点 | 判断への反映 |
|---|---|---|
Anthropicの提供環境 | 30日間の安全性監視データ保持、EFSの提供対象、データ保存の管理主体、ゼロデータ保持相当の適用条件 | 契約条件で対象環境と保存条件を満たせれば、高機密データを含む検証範囲を設計する |
Amazon Bedrock | provider_data_shareへのオプトイン、AWS側のデータ保持設定、リージョン、IAM権限 | 法務・セキュリティ部門が共有条件を承認できれば、対象ワークロードを限定して利用する |
社内運用 | 対象コード・ログの機密区分、監査ログ、削除依頼、停止手順 | 証跡と停止権限を確保できれば、利用部門ごとの運用責任を定義する |
Anthropicは、EFSの提供まで、条件を満たす顧客がFable 5.1をゼロデータ保持で利用できるとしていました。データ保持要件の確認は、既存のClaude Enterprise認証管理ガイドやMCP企業導入のセキュリティ完全ガイドとあわせて、契約更新のタイミングで整理します。
電子透かしに関する制度対応や検出機能の提供条件は、利用するモデル、地域、契約、公式案内によって扱いが変わります。透かし自体の実態や、社内で誤解されやすいポイントについてはClaude電子透かしの実態と誤解で整理していますので、あわせてご確認ください。
▶ 関連記事: 【2026】生成AIセキュリティのベストプラクティスと情シス対策
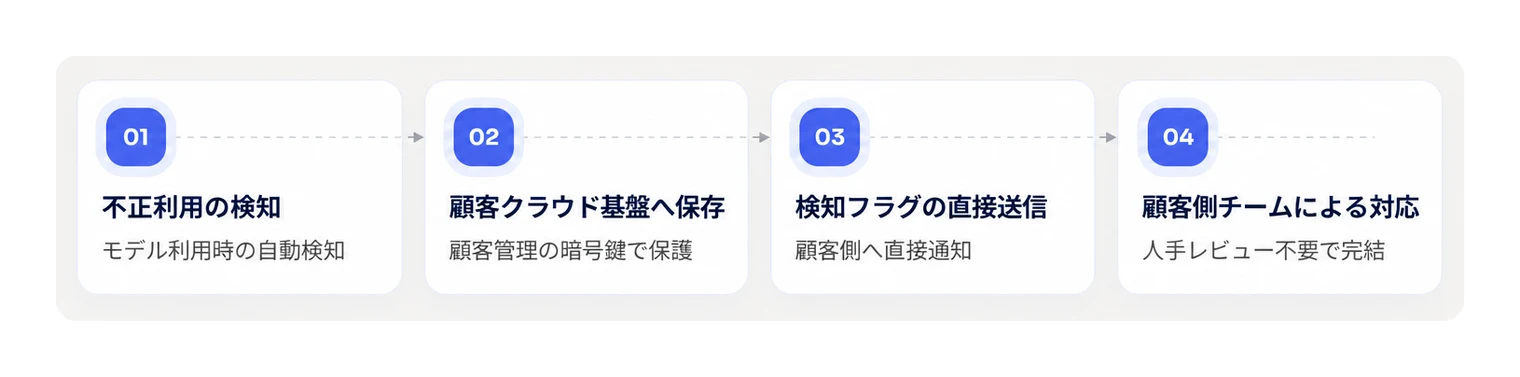
▲ Enterprise Frontier Safeguards(EFS)における監視データ保存と不正検知対応の流れ
導入前チェックリスト|組織規模ではなく利用目的と統制で判断する
限定提供モデルの検討では、従業員数ではなく、利用目的、セキュリティ専門性、責任体制、対象システム、データ管理能力で判断します。特に、防御的セキュリティに利用範囲を限定できるか、対象データの取り扱いを統制できるかが、導入設計の起点になります。
確認項目 | 整理する内容 | 判断への反映 |
|---|---|---|
利用目的 | 脆弱性の発見、修正案の作成、社内コードのレビューなど、防御的な用途に範囲を限定できるか | 業務目的と対象資産の所有・委任関係を文書化できれば、限定的な検証対象を定める |
データ管理 | 対象コード・ログに個人情報、顧客情報、営業秘密、認証情報が含まれるか | 保持・共有条件を法務とセキュリティ部門が承認できなければ、匿名化済みデータまたは非機密データへ対象を絞る |
運用責任 | 人によるレビュー、権限管理、監査ログ、インシデント連絡、利用停止の担当者を置けるか | 管理者が証跡確認と停止操作を担えるなら、部門単位で運用責任を割り当てる |
申請または契約窓口との協議前には、利用目的、対象資産、入力データ、利用者、承認者、監査ログ、停止手順を一つの一覧に集約します。一覧のうち利用経路とデータ保持条件が未確定の項目は、限定検証の開始前に契約窓口へ戻して確定させ、確定するまではFable 5.1など一般提供環境で非機密・防御的な業務だけを扱います。
社内問い合わせの増加が見込まれる場合は、社内AIヘルプデスク完全ガイドやAdminaAIヘルプデスク機能も検討材料になります。また、モデルの切り替えに伴うアカウント権限の棚卸しには、AdminaID管理機能によるSaaSアカウントの一元管理が役立ちます。
よくある質問(FAQ)
Q:Claude Mythos 5.1とFable 5.1の違いは何ですか?
A:Anthropicは、両モデルを同じモデルを基盤にしながら、適用するセーフガードの水準が異なるものとして説明しています。Fable 5.1は一般的な利用環境を前提とし、Mythos 5.1はサイバーセキュリティとライフサイエンスの業務を支援する限定提供モデルとして位置づけられています。
Q:Mythos 5.1は日本企業でも使えますか?
A:利用可否は、法人所在地だけでなく、利用環境、業務目的、対象データ、審査・契約条件で決まります。2026年9月の発表時点で提供先は米国の一部組織に限られ、Anthropicは米国政府と調整しながら国内外へ広げるとしています。10月に拡充されたCVPのヘルプページも国・地域ごとの条件は明示しておらず、法規制の環境などを踏まえて審査するとしています。日本企業はVerification Portalから申請し、審査結果で対象になるかを確認します。対象外ならFable 5.1など一般提供環境で実施可能な防御的作業に範囲を定めます。
Q:Fable 5.1の料金や性能の詳細はどこで確認できますか?
A:一般提供モデルであるFable 5.1固有の料金プランや性能向上の詳細、従量課金移行時のコスト統制策は、Claude Fable 5.1提供開始|Fable 5からの変更点・料金と情シスが確認すべき移行ポイントで解説しています。
Q:System Cardで扱われる「監視」の論点とは何ですか?
A:System Cardでは、能力評価に伴う安全性上の論点が扱われます。実務では、評価環境の結果を一般利用環境の挙動と同一視せず、利用者権限、承認フロー、監査ログ、停止手順を自社の統制として設計します。
Q:Enterprise Frontier Safeguards(EFS)とは何ですか?
A:Anthropicが発表した、監視に用いるデータを顧客が管理するクラウドインフラで扱う仕組み(2026年秋から段階提供)です。利用判断では、対象サービス、提供時期、保存条件、契約上のデータ保持・共有条件を公式案内と契約書で照合し、条件が合えば高機密データを含む利用範囲を設計します。
▶ 関連記事: シャドーAIとは?情報漏洩リスクと情シス向け検知・対策ガイド
まとめ
Claude Mythos 5.1とFable 5.1は、同じモデルを基盤としながら、用途とセーフガードの扱いが異なるモデルとしてAnthropicが説明しています。限定提供モデルを検討する情シスでは、性能比較だけで判断せず、利用目的を防御的な作業へ限定できるか、すべての提供環境で求められる30日間保持、Amazon Bedrockのprovider_data_share、EFSの適用条件を含むデータ保持・共有条件を承認できるか、監査ログ・権限管理・停止手順を整備できるかを確認します。公式の申請・契約窓口で利用環境と対象条件を確認できれば限定検証に進み、条件が整わない場合は一般提供環境で扱える業務へ利用範囲を定めます。



本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。