
>
>
公開日
最終更新日
SCS評価制度の★3は、サプライチェーンに関わるすべての企業が最低限実装すべき対策の段階で、26の要求事項と81の評価基準からなります。2026年10月28日にIPAが自己評価等ガイドと解説書を公開し、★3を取るために何をどの順で準備すればよいかが具体的になりました。
本記事では、公開された公式資料をもとに、★3の位置づけとスケジュール、最初に決める適用範囲、81評価基準の準備チェックリスト、アセスメントシートの書き方、SCSセキュリティ専門家による確認までを情シス向けに解説します。
本記事のポイント
★3の取得は「取得単位・適用範囲の決定 → アセスメントシートでの自己評価 → ★3確認責任者の確認 → 経営層の自己適合宣言・登録申請」の順に進みます
81評価基準のうち48基準が「攻撃等の防御」で、そのうち27基準がID管理・認証・アクセス制御です
★3確認責任者の確認は、アセスメントシートに書かれた内容の妥当性を見るものです。書いた内容が事実かどうかは、申請する企業が責任を負います
管理ツールの画面表示やCSV出力も、自己評価の「記録」「台帳」として扱えます
登録申請の受付は2027年3月に始まる予定です(2026年10月29日時点)

SCS評価制度★3とは:位置づけと2026年10月時点のスケジュール
★3は、広く知られた脆弱性を悪用する一般的なサイバー攻撃から自社を守るための、基本的な対策の段階です。評価は「専門家確認付き自己評価」で行い、登録の有効期間は1年です。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、経済産業省と内閣官房国家サイバー統括室が制度を整備し、IPAが運営する制度です。取引先に求めるセキュリティ対策の水準を、★3・★4・★5の共通の段階で示せるようにすることを目的としています。
IPAの「★3・★4 要求事項・評価基準 解説書」では、★3で求める水準を次のように整理しています。
組織内の役割と責任が明確に定められている
自社のIT基盤への初期侵入と、侵入後の被害拡大への対策をしている
インシデントが起きたときに、取引先を含む関係者へ報告・情報共有する最低限の手順を定めている
制度全体の背景や★1〜★5の考え方、運営体制は「SCS評価制度の全体像と評価項目」で解説しています。
2026年10月28日に公開された★3関連の資料
★3の準備で情シスが手元に置く公式資料は、次の4つです。いずれもIPAの「要求事項・評価基準」のページから入手できます。
資料 | 内容 | 情シスの使い方 |
|---|---|---|
★3・★4 要求事項・評価基準(Ver.1.1) | 要求事項と評価基準の本文 | 自社が対応すべき基準の一覧として使う |
★3・★4 自己評価等ガイド | 適用範囲の決め方、自己評価の方法、適合基準、対象外となるための条件 | 基準ごとに「何があれば適合か」を確かめる |
★3・★4 要求事項・評価基準 解説書 | 適用範囲の設定事例、基準ごとの解釈 | 解釈に迷う基準を調べる |
アセスメントシート | 自己評価の結果と質問への回答を記入する様式 | ★3確認責任者に渡す自己評価の本体として使う |
取得までのスケジュール
★3・★4の登録申請の受付は、2027年3月に始まる予定です。申請の具体的な手続きを示す「登録申請の手引」は、2026年11月末頃に公表される予定です。
時期 | 内容 |
|---|---|
2026年9月18日 | 登録料の料金設定を公表 |
2026年10月28日 | 評価基準Ver.1.1、自己評価等ガイド、解説書を公開 |
2026年11月末頃 | ★3・★4 登録申請の手引を公表(予定) |
2026年12月下旬 | 評価機関・技術検証事業者・研修事業者の指定・公表(予定) |
2027年1月以降 | SCSセキュリティ専門家の登録受付を開始(予定) |
2027年3月 | ★3・★4の登録申請の受付を開始(予定) |
出典:IPA「SCS評価制度の詳細情報」「よくある質問」「料金設定」(2026年10月29日時点)
SCS評価制度における★3と★4の違いと、自社が目指す段階
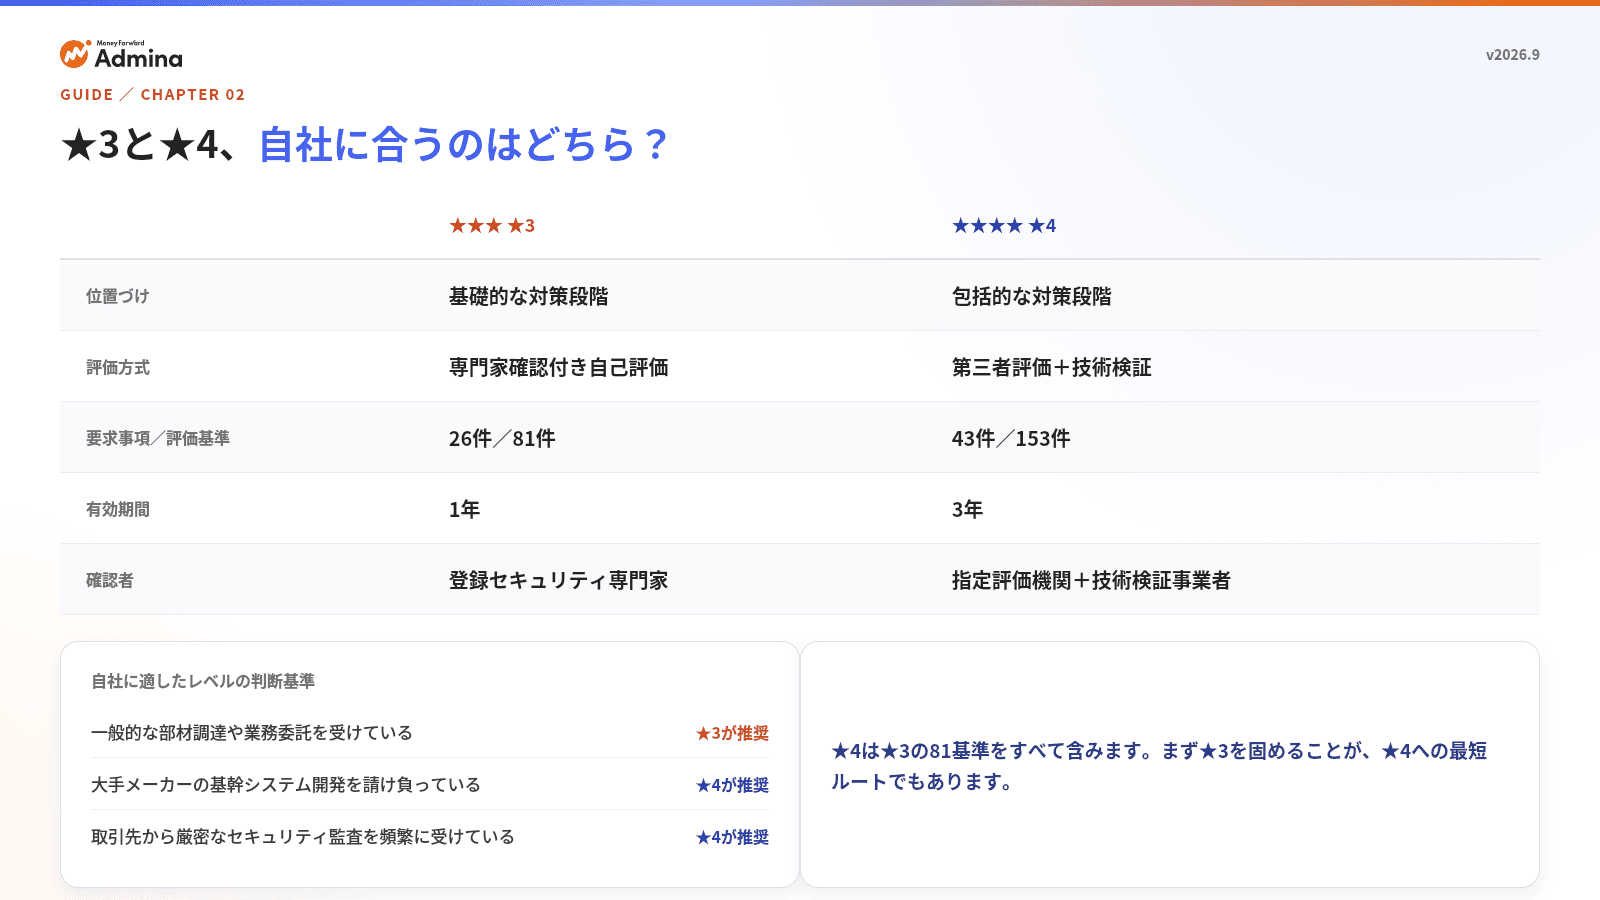
★3と★4の大きな違いは、評価する人と求められる対策の範囲です。★3は自社で評価してSCSセキュリティ専門家が確認し、★4は評価機関が第三者評価を行います。
比較項目 | ★3 | ★4 |
|---|---|---|
想定する脅威 | 広く知られた脆弱性などを悪用する一般的なサイバー攻撃 | 供給停止などでサプライチェーンに大きな影響を与える攻撃、機密情報を狙う攻撃 |
要求事項・評価基準 | 26要求事項・81評価基準 | 43要求事項・153評価基準(★3の81基準を含む) |
評価の方法 | 専門家確認付き自己評価 | 評価機関による第三者評価(文書確認・実地審査・技術検証) |
有効期間 | 1年 | 3年(期間中も毎年、自己評価結果を評価機関へ提出) |
IPAへの登録料(税込) | 1万円/1年 ※ | 6万円/3年 |
※2028年3月31日までに申請した場合の金額です。2028年4月1日以降の申請では、★3は2万円/1年になります。★4は6万円のまま据え置かれます。登録料とは別に、対策の費用や外部の専門家に依頼する費用がかかります。
どちらを目指すかの判断軸
最初の判断材料は、取引先からどの段階を求められているかです。求められていない場合も、自社が取引先にとってどの位置にいるかで、★4を求められる可能性を見積もれます。
★4の評価基準2-1-3-1では、発注する側に、次のいずれかに当たる取引先のセキュリティ対策状況を年1回以上把握することを求めています。
発注者の重要な機密情報を提供・共有されている
発注者の事業継続にとって重要な位置づけにある
取引先の環境から、発注者の内部システムにアクセスできる
自社がこの条件に当たる取引先なら、発注者が★4を取得する過程で、★の取得状況を確認される場面が出てきます。どれにも当たらない一般的な業務委託や部材の取引であれば、まず★3の取得を目標にするのが現実的です。
なお、★3を取得していなくても★4は申請できます。★4で追加される72の評価基準と第三者評価の流れは、「SCS評価制度★4で追加される評価基準と審査の準備」で解説しています。
★3取得の流れ:適用範囲の決定から登録後の更新まで
★3の準備は、自己評価から始めるのではなく、取得単位と適用範囲を決めるところから始めます。適用範囲が決まらないと、81の評価基準をどのシステムや端末に当てはめるかが定まらないためです。
ステップ | やること | 主な担当 |
|---|---|---|
1. 取得単位・適用範囲を決める | 申請する組織の単位を決め、対象とするIT基盤と除外するものの境界を整理する | 情シス |
2. 自己評価を行う | アセスメントシートに、81評価基準への適合状況と質問への回答を記入する | 情シス・関係部署 |
3. ★3確認責任者の確認を受ける | SCSセキュリティ専門家として登録された★3確認責任者が、記入内容の妥当性を確認し、署名又は記名する | 社内または社外の専門家 |
4. 自己適合宣言・登録申請 | 経営層が自己評価の結果にもとづいて適合を宣言し、IPAへ登録を申請する | 経営層・情シス |
5. 証跡を保管する | 署名済みのアセスメントシートをPDFにし、SHA-256のハッシュ値と一緒に保管する。ハッシュ値はIPAへ提出する | 情シス |
6. 毎年更新する | 1年ごとにアセスメントシートを最新にし、★3確認責任者の確認を受けて更新する | 情シス |
ステップ5のハッシュ値は、登録後にIPAが調査する際、申請時のアセスメントシートが書き換えられていないかを照合するために使われます。ハッシュ値の計算に使うツールは問われていません。
登録期間中に、適用範囲の変更や、評価基準の達成に大きく影響する変更があった場合は、速やかに★3確認責任者の再確認を受ける必要があります。自己評価等ガイドでは、大きく影響する変更の例として、関連する社内規程の大幅な変更、端末やサーバの大規模なリプレイス、クラウド基盤への大規模な移行、ネットワーク構成の大きな変更を挙げています。
申請の具体的な手続きは、2026年11月末頃に公表される登録申請の手引で示される予定です。
最初に決める「取得単位」と「適用範囲」
取得単位は原則として法人単位です。適用範囲には、申請する組織が使うIT基盤をすべて含め、インターネット公開サーバは必ず含めます。
取得単位の考え方
取得単位とは、★3の登録を申請する組織の単位です。原則は法人単位ですが、事業部や企業グループを単位にすることもできます。その場合は、★3確認責任者による妥当性の確認が必要です。
取得単位 | 確認される条件 |
|---|---|
法人単位(原則) | — |
事業部・事業所単位 | 組織の区分と、その区分のサイバーセキュリティ対策の責任者が明確になっていること。プロジェクトのような期間限定の組織ではないこと |
企業グループ単位 | 含まれるすべての法人が共通のIT基盤を使い、共通のセキュリティ対応方針が適用されていること |
適用範囲に含めるもの・含めないもの
適用範囲には、インターネットからの通信を受け付けるもの、インターネット経由で外部と通信するもの、それらとインターネットとの通信を制御するものを含めます。解説書の整理をもとに、主な対象を表にしました。
区分 | 主な対象 |
|---|---|
必ず含める | インターネット公開サーバ(Webサーバ、メールサーバなど) |
含める | 社内のサーバ、PC・スマートデバイスなどの端末、利用しているクラウドサービス(SaaS・IaaSなど)、親会社が提供するグループ共通のネットワーク、境界のファイアウォール・ルータ・VPN機器 |
端末の扱い | 会社支給の端末は利用場所を問わず含める。業務に使う個人所有の端末(BYOD)も含める。業務上の通話・SMS・多要素認証だけに使う個人の端末は除外できる |
含めない | 委託先が所有する端末、在宅勤務で使う会社支給以外のルータ、顧客に提供するサービスの基盤、境界防護で分離された製造現場の制御(OT)システム |
適用範囲から何かを除外する場合は、除外したものと理由を一覧にし、適用範囲との境界にファイアウォールやVLANなどの保護策を講じる必要があります。保護策を講じていない制御(OT)システムは、適用範囲に含めなければなりません。
SaaSも適用範囲に入るため、社内で使われているクラウドサービスを漏れなく洗い出すことが出発点になります。部門が独自に契約したSaaSの見つけ方は、「シャドーIT・AI検知の4つの方法」で紹介しています。
情シスが先に用意しておく3つの資料
アセスメントシートには、適用範囲に関する質問が12問あります。自己評価に入る前に、次の3つの資料を作っておくと回答がスムーズです。
資料 | 用途 |
|---|---|
取得単位・適用範囲・除外部分の境界を示す概要図やネットワーク図 | 適用範囲の説明、公開サーバと境界の保護策の説明 |
適用範囲から除外したものと、その理由の一覧 | 除外の妥当性と、境界の保護策の説明 |
「機密情報」「重要な機密情報」「事業継続上重要なシステム」「重要な機密情報を取り扱うシステム」「重要なシステム」の一覧 | どの評価基準がどのシステムに適用されるかの整理 |
3つ目の分類は特に重要です。たとえば評価基準4-1-3-2では、重要な機密情報を取り扱うクラウドサービスへのアクセスに、常に多要素認証を使うことを求めています。分類を先に決めておかないと、多要素認証を必須にするSaaSの範囲が決まりません。機密情報の分類の考え方は、「機密情報の管理体制と対策」も参考になります。
7つの評価領域と81評価基準の準備チェックリスト
81評価基準のうち48基準が「攻撃等の防御」に集中しており、さらにその27基準がID管理・認証・アクセス制御です。準備の工数も、この領域に最も多くかかります。
★3の要求事項・評価基準は、NIST CSF 2.0をもとに7つの大分類で構成されています。サプライチェーン対策を重視する制度のため、「取引先管理」が独立した領域になっています。
領域 | 要求事項 | 評価基準 | ★3で求められる主な対策 |
|---|---|---|---|
1. ガバナンスの整備 | 3 | 8 | セキュリティを統括する役員と担当部署の役割・連絡先、守秘義務のルール、セキュリティ対応方針の策定と周知 |
2. 取引先管理 | 3 | 4 | 自社の資産が接続している外部システムの把握、機密情報の取扱いの取り決め、インシデント時の役割分担 |
3. リスクの特定 | 4 | 11 | PC・サーバ・ネットワーク・ネットワーク機器の台帳、機器とソフトウェアの管理ルール、外部情報サービスのセキュリティ要件、機密区分のルールと重要な機密情報の台帳 |
4. 攻撃等の防御 | 13 | 48 | ユーザIDと管理者IDの管理、認証と多要素認証、パスワード、アクセス権、インシデント対応の教育・訓練、バックアップ、許可していないソフトウェアの制限、パッチ適用、マルウェア対策、ファイアウォール |
5. 攻撃等の検知 | 1 | 3 | 不正アクセスをリアルタイムに検知・遮断する仕組み(IPS、EDRなど)、ログとアラートの分析、異常時の通知 |
6. インシデントへの対応 | 1 | 6 | 対応手順(発見報告・初動・調査・復旧・最終報告)、社内外の連絡先、役割、報告様式、事例の共有 |
7. インシデントからの復旧 | 1 | 1 | 事業継続上重要なシステムの目標復旧レベルと、そこまで回復するための対策 |
合計 | 26 | 81 |
出典:IPA「★3・★4 要求事項・評価基準 Ver.1.1」を当社で集計
領域2では、自社の資産が接続しているシステムとして、取引先が提供するシステムやクラウドサービスを把握する仕組みが求められます(2-1-1-1)。解説書は、従業員が独自に使うシャドーITの把握も重要だとしています。サプライチェーン攻撃の典型的な手口は、「サプライチェーン攻撃の手口と対策」で確認できます。
数値で決まっている要件
★3には、設定値や頻度が数値で決まっている評価基準があります。自社の設定と食い違っていないか、最初に確認しておくと手戻りを防げます。
評価基準 | 求められる内容 |
|---|---|
4-1-3-3 | 多要素認証は、知識・所有・生体・その他(IPアドレスなど)のうち異なる2種類以上の要素を使う |
4-1-3-4 | 多要素認証の知識情報として使うパスワードは8文字以上 |
4-1-4-1 | PCのログオンとスマートデバイスのロック解除は、10回以上の失敗で端末をロックするか、失敗のたびに試行間隔を延ばす |
4-1-4-2 | PCのログオンとスマートデバイスのロック解除は、6文字以上のパスワードかPIN |
4-1-5-3 | 多要素認証か10回失敗でのロックがあればパスワードは8文字以上。どちらもなければ英大文字・小文字・数字を含む10文字以上 |
4-2-2-1 | インシデント発生時の対応の教育・訓練を、新規受入れ時かつ年1回以上。資料の配布・掲示に加え、eラーニングか集合教育で行う |
4-4-4-2 | 「重大」「高リスク」、CVSS基本値7.0以上、または詳細不明の脆弱性を直すアップデートは、リリースから14日以内に適用する |
1-2-1-3、2-1-1-2、3-1-1-4、3-1-4-2、4-2-2-3、6-1-1-4 | 体制・外部システムの把握状況・管理ルールの遵守状況・機密情報の管理ルール・訓練内容・インシデント時の体制を、年1回以上点検する |
多要素認証を導入していても、一部の役員や外部パートナーのアカウントが対象外になっていると、4-1-3-2を満たしているとは言えません。適用漏れの見つけ方は「多要素認証の適用漏れを防ぐ点検方法」で解説しています。
ID管理の評価基準も、運用で抜けが出やすい領域です。不要になったユーザIDの速やかな削除(4-1-1-3)は、IdPで停止しただけではSaaS側にアカウントが残る場合があります。確認手順は「退職者のアカウント削除とIdP停止後のSaaS確認手順」を、管理者IDを持つ人の把握と最小権限(4-1-2-3、4-1-2-5)は「SaaS管理者ロールの棚卸しと権限見直し」を参照してください。
Ver.1.1で変わった14日以内のパッチ適用(4-4-4-2)
2026年10月28日公開のVer.1.1では、14日以内にアップデートできない場合の扱いが見直されました。攻撃の状況に応じて優先順位をつける運用が、解説書で認められています。
解説書と自己評価等ガイドによると、扱いは次のように分かれます。
攻撃が観測されている脆弱性(IPAの「重要なセキュリティ情報」、JPCERT/CCの注意喚起、CISAのKEVカタログなどに載っているもの)でCVSS基本値7.0以上の場合は、インターネットへの露出状況にかかわらず14日以内に適用します。14日以内に適用できなければ、機能の無効化、ベンダーの回避策、ネットワークからの分離、監視の強化のいずれかを行います
攻撃が観測されていない脆弱性は、対応計画を作り、完了するまで管理・記録すれば、対応期限を延ばす運用が認められます
あわせて解説書は、VPN機器などインターネットとの境界にある機器について、CVSS基本値が7.0未満でも悪用が確認された脆弱性はできるだけ早く直すよう強く推奨しています。対応計画の立て方は、「FortiGateの脆弱性修正への対応例」が実例として参考になります。
★4の評価基準と混同しやすいもの
★3の準備では、★4の評価基準まで先回りして整えようとして、工数が膨らむケースがあります。次の対策は★4で求められるもので、★3の評価基準には含まれていません。
対策 | ★4の評価基準 |
|---|---|
経営層が参加する情報セキュリティ委員会などの設置 | 1-2-1-4 |
重要な取引先のセキュリティ対策状況を年1回把握する | 2-1-3-1 |
脆弱性の管理体制と、対応漏れの月次点検 | 3-2-1 |
アクセス権の棚卸しを年1回以上行う | 4-1-7-2 |
ファイアウォール・プロキシ・認証サーバのログを6か月保管する | 4-4-3-1 |
目標復旧時間内にバックアップを復元できるかを確認する | 7-1-1-2 |
ただし、アクセス権の棚卸しについては、★3でも4-1-7-1で「棚卸しについて定める」ことが求められます。解説書の用語集では「定める」を、ルールを文書化し、そのルールにもとづいて運用することと定義しています。頻度の基準が加わるのが★4、という整理です。棚卸しの手順は「アクセス権限の棚卸しの進め方」でまとめています。

アセスメントシートの記入と証跡の残し方
自己評価は、IPAが公開しているアセスメントシートに記入して行います。規程を問う質問には規程の文書名を、取り組みを問う質問には具体的な内容を書きます。
アセスメントシートの構成
アセスメントシートの利用は任意ですが、IPAは準備すべき証跡を事前に把握できるとして利用を推奨しています。★3用のシートは、評価基準ごとに次の5つの欄で構成されています。
欄 | 内容 |
|---|---|
要求事項・評価基準 | 公式の本文 |
評価基準に対する対象外 | 対象外とする場合の申告と理由 |
適合基準・自己評価方法 | 何があれば適合か、どう確かめるか |
自己評価結果 | 適合基準ごとの適合・不適合 |
質問事項・回答欄 | ★3確認責任者の確認に向けて準備する回答 |
これとは別に、取得単位・適用範囲・公開サーバ・境界の保護策・機密情報やシステムの分類を問う「適用範囲に関する質問事項」があります。独自の様式を使うこともできますが、その場合も評価基準、対象外の欄、自己評価結果の欄、同じ質問事項と回答欄を含める必要があります。
「対象外」にできる条件
評価基準を対象外にできるのは、自己評価等ガイドに書かれた「対象外となるための条件」に当たり、★3確認責任者がその申告を妥当と認めた場合だけです。条件が「該当なし」の評価基準は、原則として対象外にできません。
たとえば、サーバの台帳を求める3-1-1-2は「自社オンプレミスサーバを開発、保有していない場合」、多要素認証を求める4-1-3-2は「重要な機密情報をクラウドサービス上で取り扱っていない場合」が対象外の条件です。クラウド中心の企業は、どの評価基準が対象外になるかを先に確認しておくと、準備の範囲を正しく見積もれます。
証跡は管理ツールの画面やCSVでもよい
自己評価等ガイドでは、「文書」「記録」「台帳」「一覧」「申請・承認」に、情報システムの設定、登録情報、ワークフローの記録、ログ、管理ツールの画面表示や出力(スクリーンショット、CSVなど)を含むとしています。紙の台帳を新たに作り直す必要はありません。
その一方で、確認では情報の新しさも見られます。年1回以上の点検を求める評価基準では、最新の実施日が1年以上前だと指摘の対象になります。点検の記録には、必ず実施日を残してください。
書いた内容を運用で裏付けられる状態にする
★3確認責任者の確認は、アセスメントシートに書かれた情報で妥当性を見るものです。対策が実際に講じられているかを現地で確かめることは、原則として求められていません。その分、書いた内容が事実かどうかの責任は、申請する企業が負います。
登録期間中は、IPAの調査の際に、保管したアセスメントシートとハッシュ値が照合されます。ツールを導入しただけで運用の記録がない状態では、アセスメントシートに書いた内容を説明できません。日々の運用の中で記録が自動的に残る仕組みを作っておくことが、更新のたびの負担を減らす近道です。
なお、取引先から届くセキュリティチェックシートへの回答や、自社で委託先向けのチェックシートを作る場合の設計は、「SCS評価制度に沿ったセキュリティチェックシートの作り方」で解説しています。
★3確認責任者(SCSセキュリティ専門家)による確認と外部支援
★3確認責任者は、アセスメントシートの記入内容を「網羅性・正確性・適時性・一貫性」の4つの観点で確認します。確認できるのは、資格を持ち、研修を修了してSCSセキュリティ専門家として登録された人で、社内の人でも社外の人でもかまいません。
確認の4つの観点
自己評価等ガイドでは、★3確認の観点と、指摘する事項の例を次のように示しています。
観点 | 確認すること | 指摘される例 |
|---|---|---|
網羅性 | 質問への回答がもれなく記入されているか。取得単位・適用範囲に対して、対策の有効範囲が適切か | 回答の未記載。グループ単位で申請しているのに、規程が特定の1社にしか適用されていない |
正確性 | 回答が質問の趣旨と合っているか。誤りや不自然な点はないか | 質問の趣旨とずれた回答 |
適時性 | 回答の内容が時点として適切か | 年1回の点検の最新実施日が1年以上前 |
一貫性 | ほかの質問への回答と矛盾していないか | 別の質問の回答との食い違い |
すべての評価基準を満たしていると判断できた場合に、★3確認責任者はアセスメントシートに署名又は記名します。助言を受けても妥当性を確認できない事項が残れば、署名又は記名は行われません。その場合、別の★3確認責任者に確認を依頼することもできます。
確認できる人の要件
★3確認責任者を務めるには、制度構築方針が定める資格を持ち、指定の研修を修了して、SCSセキュリティ専門家としてIPAに登録される必要があります。対象の資格は、情報処理安全確保支援士、CISSP、CISM、CISA、ISO/IEC 27001主任審査員、公認情報セキュリティ監査人です。
SCSセキュリティ専門家の登録料は無料で、登録受付は2027年1月以降に始まる予定です。研修を行う研修事業者は、2026年12月下旬に指定・公表される予定です。確認の実務は、★3確認責任者の監督のもとで「★3確認従事者」が担当することもできます。資格の難易度や社内での育成の考え方は、「サイバーセキュリティ資格とSCS評価制度」で解説しています。
社内の専門家に頼むか、外部に依頼するか
社内に有資格者がいれば、社内の★3確認責任者が確認できます。自己評価等ガイドは、確認の結果を理由に、確認した本人を人事などで不当に扱ってはならないと定めています。社内で任せる場合は、確認する人が指摘しやすい立場にあるかも考えておく必要があります。
社内に有資格者がいない場合は、外部の専門家に確認を依頼します。中小企業向けには、IPAが「サイバーセキュリティお助け隊サービス(新類型)」の実証事業を進めています。診断と改善計画の作成、ツールの導入、規程の整備や教育、専門家による確認と申請の支援をまとめて提供するもので、実証期間は2026年10月〜2027年9月の予定、参加は無償です。
それ以外にも、ギャップ分析から伴走するコンサルティング、診断ツールとスポット相談の組み合わせ、有資格のアドバイザーとの個別契約といった選択肢があります。費用は支援の範囲と期間、自社の対策の状況で大きく変わるため、支援の範囲をそろえて複数の事業者から見積もりを取って比較してください。
★3取得までの進め方と、Adminaで効率化できる範囲
2027年3月の受付開始から逆算すると、2026年11月中に適用範囲を決め、年明けまでに年1回の点検を一度回して記録を残しておく必要があります。SCSセキュリティ専門家の登録受付は2027年1月以降のため、確認を受けられるのはそれ以降です。
進め方の一例
以下は、2027年3月の申請を目指す場合に当社が想定する進め方の一例です。対策の状況によって、必要な期間は大きく変わります。
時期の目安 | やること |
|---|---|
2026年11月 | 取得単位と適用範囲を決め、端末・サーバ・ネットワーク機器・SaaSを洗い出す。機密情報とシステムの分類を決める |
2026年11〜12月 | 81評価基準ごとに現状を確認し、満たしていない基準と対象外の基準を整理する |
2026年12月〜2027年1月 | 足りない規程・手順を整え、多要素認証やパッチ適用などの設定を見直す |
2027年1〜2月 | 年1回の点検とインシデント対応の教育・訓練を行い、実施日つきで記録する。★3確認責任者の依頼先を決める |
2027年2〜3月 | アセスメントシートを記入し、★3確認責任者の確認を受ける |
2027年3月以降 | 経営層の自己適合宣言とIPAへの登録申請。署名済みシートのPDFとハッシュ値を保管する |
ISMSやPマークを取得している企業は、セキュリティ対応方針や教育の記録、インシデント対応手順など、既存の文書を活用できます。ただし、パスワードの文字数や14日以内のパッチ適用のように数値で決まった評価基準や、取引先管理の評価基準は、ISMSの運用だけでは満たしていない場合があります。差分は評価基準ごとに確認してください。ISMSの要件は「ISMS認証の費用とPマークとの違い」で整理しています。
Adminaで効率化できる評価基準
『マネーフォワード Admina』は、SaaS・アカウント・デバイスの台帳と、ID管理の運用を担うツールです。公式のヘルプセンターとプレスリリースに記載のある機能をもとに判定すると、★3の81評価基準のうち13基準を自動・半自動で支援でき、ID管理・認証・アクセス制御の領域では27基準のうち9基準が対象になります。
評価基準 | 求められること | Adminaでできること |
|---|---|---|
4-1-2-5 | 管理者IDを持つ人を把握する仕組み | 連携SaaSの管理者権限を持つアカウントを自動で集約し、一覧にする |
4-1-1-3/4-1-2-6 | 不要になったユーザIDと管理者IDの速やかな削除・無効化 | 退職者や未使用のアカウントを検出し、連携SaaSでは自動で削除する |
4-1-3-2 | 重要な機密情報を扱うクラウドサービスでの多要素認証 | 連携SaaSの多要素認証の設定状況を一覧にし、未設定のアカウントを抽出する |
4-1-7-1 | アクセス権の棚卸しのルールと台帳 | 連携SaaSのアクセス権を台帳にし、棚卸しサーベイで利用者の確認結果を記録する |
3-1-1-1 | PCの製造元・OS・台数を把握する仕組み | MDM連携とAdmina Trackerで、PCのメーカー・モデル・OSを台帳にする |
2-1-1-1/3-1-3-1 | 接続している外部システムの把握と、外部情報サービスの確認 | 利用中のSaaSを自動で台帳にし、申請されていないSaaSも検出する |
連携しているSaaSは460以上あり、入社日・退職日をきっかけにアカウントの作成・削除を自動で行えるSaaSも多く含まれます。一方で、規程の策定、教育、ネットワーク機器の設定、EDRやバックアップ、ログの分析はAdminaの対象外です。これらは別の仕組みで整える必要があります。
機能の詳細は「SCS評価制度(★3)対応をAdminaで実現」、PCに導入するエージェント型ソフトウェアは「シャドーIT検知機能」をご覧ください。SaaSとIT資産の可視化が★3のどの要求事項に効くかは、「SCS評価制度のSaaS対応にIT資産可視化が欠かせない理由」で詳しく解説しています。
よくある質問(FAQ)
Q:SCS評価制度★3の登録申請はいつから始まりますか?
A:★3・★4の登録申請の受付は、2027年3月に始まる予定です(2026年10月29日時点)。申請手続きの詳細を示す登録申請の手引は2026年11月末頃に、評価機関・技術検証事業者・研修事業者は2026年12月下旬に公表される予定です。SCSセキュリティ専門家の登録受付は2027年1月以降に始まります。
Q:★3と★4のどちらを取得すべきですか?
A:まずは取引先からどの段階を求められているかを確認してください。求められていない場合、一般的な業務委託や部材の取引であれば★3から目指すのが現実的です。取引先の重要な機密情報を扱う、取引先の事業継続に重要な位置にある、取引先の内部システムにアクセスできる、のいずれかに当たる場合は、★4を求められる可能性があります。
Q:★3の取得にはどのくらいの費用がかかりますか?
A:IPAへの登録料は、★3が1万円(1年分、2028年3月31日までの申請・税込)です。2028年4月1日以降の申請では2万円(1年分)になり、毎年の更新時にも登録料がかかる見込みです。登録料とは別に、対策の実施費用、ツールのライセンス費、外部の専門家に確認や支援を依頼する場合の費用がかかります。中小企業向けには、無償で参加できる「サイバーセキュリティお助け隊サービス(新類型)」の実証事業があります。
Q:アセスメントシートは必ず使わなければいけませんか?
A:IPAのアセスメントシートの利用は任意です。ただし独自の様式を使う場合も、評価基準、対象外とその理由の欄、自己評価結果の欄、アセスメントシートと同じ質問事項と回答欄を含める必要があります。★3確認責任者は、確認の前に様式がこれらを含んでいるかを確かめます。
Q:一部の事業所やシステムを適用範囲から外せますか?
A:外せます。ただし、除外したものと理由を具体的に記述し、適用範囲との境界でファイアウォールやVLANなどの保護策を講じる必要があります。インターネット公開サーバは除外できません。取得単位を事業部単位にする場合は、組織区分と対策の責任者が明確であることを★3確認責任者に確認してもらいます。
Q:ISMSを取得していれば★3は満たせますか?
A:自動的に満たせるわけではありません。セキュリティ対応方針や教育、インシデント対応手順などはISMSの文書を活用できますが、パスワードの文字数や14日以内のパッチ適用などの数値で決まった評価基準や、取引先管理の評価基準は、評価基準ごとに差分を確認する必要があります。
Q:★3の確認・署名をする専門家は、自社の社員でもよいですか?
A:要件を満たしていれば自社の社員でもかまいません。情報処理安全確保支援士、CISSP、CISM、CISA、ISO/IEC 27001主任審査員、公認情報セキュリティ監査人のいずれかの資格を持ち、指定の研修を修了してSCSセキュリティ専門家として登録されていることが条件です。社内に該当者がいない場合は、外部の専門家に依頼します。
Q:★3確認責任者は、対策が実際に行われているかまで確認しますか?
A:原則として確認しません。★3の確認は、アセスメントシートに書かれた情報で、評価基準に対する妥当性を確かめるものです。記載内容が事実かどうかは、申請する企業が責任を負います。なお、双方が合意すれば、記載した対策の実在性を確認することもできます。
Q:★3の取得までにどのくらいの期間がかかりますか?
A:対策の状況によって大きく変わります。年1回以上の点検を求める評価基準があるため、点検を一度実施して記録を残すまでの期間を見込んでおく必要があります。2027年3月の申請受付開始を目指すなら、2026年11月中には適用範囲を決めて準備を始めるのが目安です。
まとめ
SCS評価制度★3は、2026年10月28日に自己評価等ガイドと解説書が公開され、準備の手順と判断基準が具体的になりました。最初に取得単位と適用範囲を決め、81評価基準をアセスメントシートで確認し、点検の記録を残しながら、2027年3月の受付開始に備えることが求められます。
情シスが今日から取りかかるべきことは、次のとおりです。
✅ 取得単位を決め、適用範囲に含める端末・サーバ・ネットワーク機器・SaaSを洗い出す
✅ 「重要な機密情報」と「重要なシステム」の分類を決め、一覧にする
✅ IPAのアセスメントシートを入手し、81評価基準ごとに適合・不適合・対象外を仮に判定する
✅ パスワード、ロック、多要素認証、14日以内のパッチ適用など、数値で決まった評価基準の設定を確認する
✅ 年1回以上の点検が求められる6つの評価基準について、実施日つきの記録を残す
✅ 社内外のどちらに★3確認責任者を依頼するかを決める
81評価基準ごとの確認の観点と証跡の例、Adminaで効率化できる評価基準のマップは、「SCS評価制度★3対応チェックシート v2026.10」にまとめています。自己評価の準備にご活用ください。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。