
>
>
BIND 9の脆弱性(CVE-2026-94300ほか):9.18系は修正版なし、情シスが今週やること
BIND 9の脆弱性(CVE-2026-94300ほか):9.18系は修正版なし、情シスが今週やること
BIND 9の脆弱性(CVE-2026-94300ほか):9.18系は修正版なし、情シスが今週やること
BIND 9の脆弱性(CVE-2026-94300ほか):9.18系は修正版なし、情シスが今週やること
公開日
ISCが2026年10月21日に公開したBIND 9の脆弱性4件(CVE-2026-94300ほか)の対象版と修正版(9.20.30)、9.18系に修正版が出ないときの移行、GSS-TSIGの確認、Red Hatの緩和策、委託先への確認文面を、情シス向けに整理します。
BIND 9の脆弱性で何が発表されたか
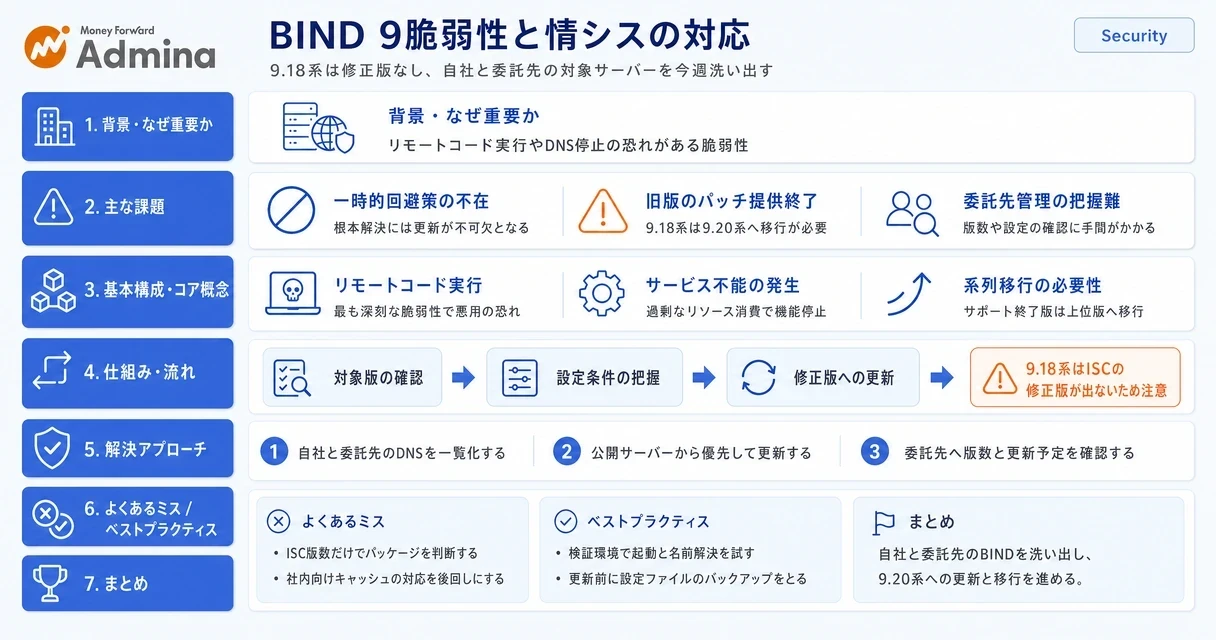
ISC(Internet Systems Consortium)は2026年10月21日(米国時間)、DNSサーバーソフトウェアBIND 9の脆弱性4件を公開しました。日本レジストリサービス(JPRS)は10月22日に、4件それぞれについて「緊急」の注意喚起を出し、バージョンアップを強く推奨しています。最も深刻なCVE-2026-94300は、DNSサービスの停止に加えて、リモートでのコード実行に至る恐れがあります。この記事では、発表の内容と、自社や委託先でBINDを使っている企業の情シスが今週やることを整理します。情報は2026年10月23日時点のものです。
本記事のポイント
4件とも修正版はBIND 9.20.30(開発版は9.21.27)で、ISCとJPRSは一時的な回避策はないとしています。
9.18系はサポートが終わっているため、修正版が出ません。ISCが配布する9.18系以前を使っている場合は、9.20系への移行が必要です。
Linuxディストリビューションのbindパッケージを使っている場合は、ベンダーの修正版を適用します。Red Hatは10月23日時点でRHEL向けの修正版を出していません。
4件の脆弱性と対象版・修正版
ISCが公開した4件は次のとおりです(ISCの各アドバイザリとJPRSの注意喚起をもとに編集部で整理)。日本語の一覧はJVNVU#91196958にもあります。
CVE | 内容 | 影響を受ける版 | 対象になる条件 | CVSS 3.1 |
|---|---|---|---|---|
GSS-TSIGで署名されたUDPメッセージを再送されるとnamedのメモリが壊れ、サービス停止やリモートコード実行に至る恐れがある | 9.11.0〜9.18.50、9.20.0〜9.20.29、9.21.0〜9.21.26 | GSS-TSIGの処理に関わる(下の「GSS-TSIGの設定を確認する」を参照) | 8.1 | |
キャッシュDNSサーバーが特定の構造を大量に含むDNSメッセージを受け取ると、CPUとメモリを過剰に消費し、サービス不能に至る恐れがある | 9.11.0〜9.18.50、9.20.0〜9.20.29、9.21.0〜9.21.26 | キャッシュDNSサーバー(フルリゾルバー)として使っている | 7.5 | |
存在しない名前に特定のアドレスを返すリダイレクト機能を使っている場合に、namedが異常終了する | 9.16.0〜9.18.50、9.20.0〜9.20.29、9.21.0〜9.21.26 | リダイレクト機能と「qname-minimization strict」の両方を設定している | 7.5 | |
RPZ(DNSで応答を制御するフィルタリング機能)の処理で、namedが異常終了する | 9.16.0〜9.18.50、9.20.0〜9.20.29、9.21.0〜9.21.26 | 名前解決要求を受け付け、RPZゾーンを2つ以上設定し、そのうち1つが「recursive-only yes」(初期値)、別の1つが「recursive-only no」 | 7.5 |
ISCの深刻度は4件とも「High」です。CVE-2026-94300のCVSSは8.1で、攻撃の難しさは「高」と評価されています。ISCは4件とも、実際の悪用は把握していないとしています。
修正版は、通常版がBIND 9.20.30と9.21.27(開発版)、ISCがサポート契約者向けに提供するSupported Preview Editionが9.20.30-S1です。ISCとJPRSは、4件とも一時的な回避策はないとしています。
9.18系には修正版が出ない:9.20系への移行を計画する
ISCは、サポートを終えた系列にはセキュリティパッチを出さない方針です。ISCのダウンロードページでは、9.18系(最終版は9.18.50)はサポート終了(EOL)と表示されています。今回の4件は、いずれも9.18.50までが影響を受けます。現在の安定版は9.20系で、同じページでのサポート終了予定は2028年第2四半期です。
このため、ISCが配布する9.18系以前のBINDを使っている場合、同じ系列の中で更新して直す方法はありません。9.20系への移行を計画します(ISCとJPRSの説明に基づく判断)。
Linuxディストリビューションのbindパッケージは、扱いが異なります。Red Hatは、RHEL 9の「bind9.18」パッケージも影響を受ける対象として挙げており、パッケージの系列が9.18でもベンダーが修正版を出す場合があります。ディストリビューションのパッケージを使っている場合は、ISCの版数だけで判断せず、ベンダーのセキュリティ情報を確認します。
9.20系に移るときは、移行先の版のリリースノートで設定の変更点を確認し、検証環境で設定の読み込み、起動、名前解決を試してから本番を切り替えます(編集部の提案)。
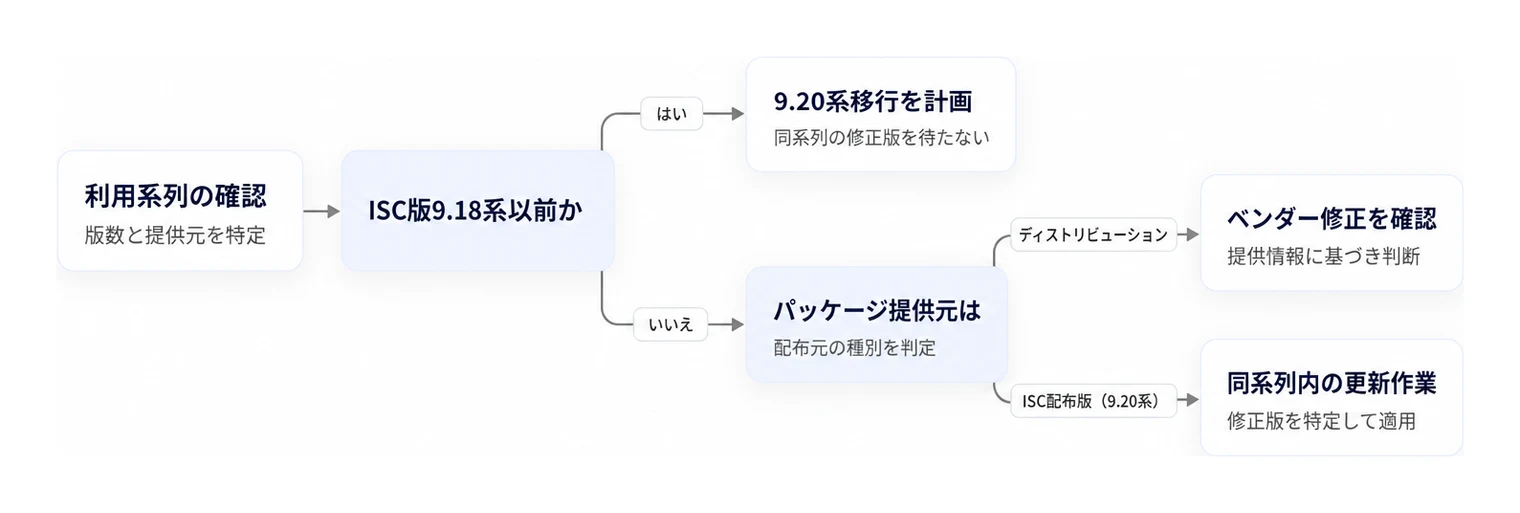
▲ 利用系列とパッケージ提供元に応じた移行・更新方針の判断フロー。
自社と委託先のBINDを洗い出す
まず、BINDが動いているDNSサーバーをすべて洗い出し、1つの一覧にまとめます。本社で運用しているサーバーだけでなく、拠点、グループ会社、ホスティング事業者、保守を委託している先が管理するサーバーも含めます。自社で操作できないサーバーも、委託先に確認する対象として一覧に残します。
一覧には、サーバーごとに次の項目を記録します(編集部の提案)。
項目 | 記録する内容 |
|---|---|
サーバー | ホスト名、設置場所 |
役割 | 権威DNSサーバー、キャッシュDNSサーバー、兼用の別 |
版数 | named -v の表示結果 |
入手元 | ISCの配布版か、ディストリビューションのパッケージか |
該当する設定 | GSS-TSIG、リダイレクト機能とqname-minimization strict、RPZの有無 |
管理者 | 自社か委託先か、担当者と連絡先 |
役割と設定を分けて記録するのは、4件で対象になる条件が違うためです。CVE-2026-19630はキャッシュDNSサーバーで起きる問題で、ISCとJPRSは設定の条件を挙げていません。CVE-2026-96888とCVE-2026-97313は、表の条件の設定がある場合が対象です。
GSS-TSIGの設定を確認する
CVE-2026-94300について、Red Hatは、RHELの標準の構成ではBINDのGSS-TSIGは有効になっておらず、影響を受けるのは主にActive DirectoryやFreeIPAなどKerberosの認証基盤と連携しているサーバーだと説明しています。GSS-TSIGの鍵をやり取りしない構成は影響を受けないとしています。ISCとJPRSの注意喚起には、こうした構成による条件は書かれていません。
自社のサーバーでは、named.conf(読み込んでいるほかの設定ファイルを含む)に「tkey-gssapi-keytab」または「tkey-gssapi-credential」の設定があるかを確認します。たとえば named-checkconf -p で読み込み後の設定を出力し、「tkey-gssapi」を検索します。設定があれば、Kerberos連携の担当者に用途を確認します。
更新の進め方とすぐに更新できない場合
更新は、インターネットから問い合わせを受けるサーバーを優先します。外部に公開している権威DNSサーバーや、社外の利用者にも開放しているキャッシュDNSサーバーが該当します。社内向けのキャッシュDNSサーバーもCVE-2026-19630の対象になるため、続けて更新します(編集部の提案)。
作業の前に設定ファイル一式をバックアップし、利用部門と停止できる時間帯を決めます。更新後は、権威DNSサーバーなら管理している名前に正しく応答するか、キャッシュDNSサーバーなら社内から名前解決できるかを確認します。Active Directoryと連携して動的更新を使っている場合は、更新の処理も確認します。
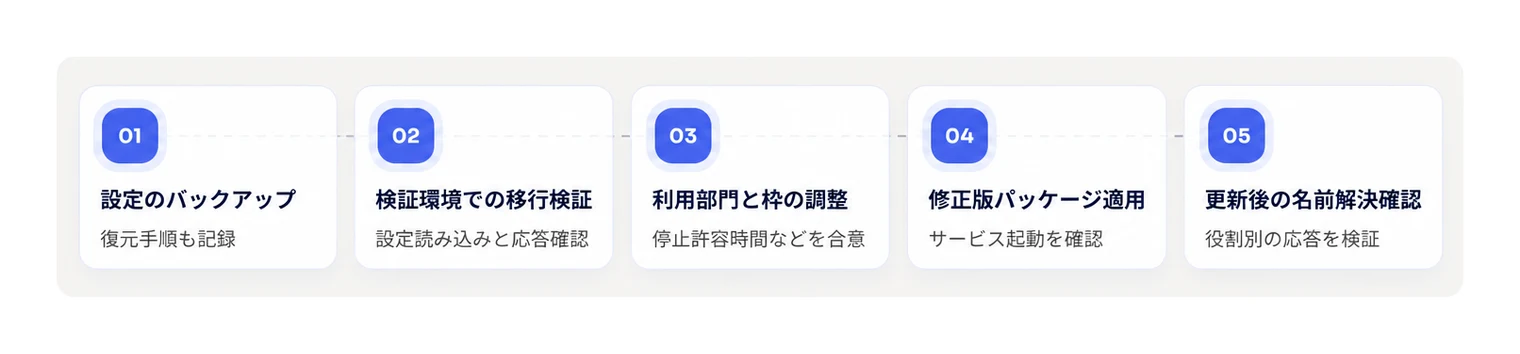
▲ 停止影響を抑えてBINDの更新を進める5段階の作業順序。
すぐに更新できない場合
ISCとJPRSは、4件とも一時的な回避策はないとしています。CVE-2026-94300については、Red Hatが次の緩和策を示しています。
Kerberos認証の動的DNS更新が不要なら、named.confから「tkey-gssapi-keytab」と「tkey-gssapi-credential」を外し、namedを再起動する
53番ポートへのUDPとTCPの通信を、ホストやネットワークのファイアウォールで信頼できるネットワークに限る
Red Hatは注意点として、GSS-TSIGを外すとActive DirectoryやIdMの自動登録が止まる場合があること、再起動の間は名前解決が一時的に止まることを挙げています。これらは修正版を適用するまでのつなぎで、更新の代わりにはなりません(編集部の判断)。
Red HatのCVEページでは、2026年10月23日に確認した時点で、RHEL 6〜10のbindパッケージは「影響あり(Affected)」で、修正版はまだ出ていません。UbuntuやDebianなどほかのディストリビューションを使っている場合は、各ベンダーのセキュリティ情報で対応状況を確認します。
委託先への確認と問い合わせ文面
DNSサーバーの運用を委託している場合は、次の文面で状況を確認します。対象名と期限を差し替えて使えます(編集部の作成)。
件名:BIND 9の脆弱性(CVE-2026-94300ほか、2026年10月公表)への対応状況のご確認
[委託先名]ご担当者様
2026年10月21日にISCが公表したBIND 9の脆弱性4件(CVE-2026-94300、CVE-2026-19630、CVE-2026-96888、CVE-2026-97313)について、貴社で管理いただいている[対象のDNSサーバー]の状況を、[期限]までにご回答ください。
利用しているBINDの版数と入手元(ISCの配布版か、ディストリビューションのパッケージか)
BIND 9.20.30以降、またはディストリビューションの修正版への更新予定日
9.18系以前を使っている場合は、9.20系への移行の予定
GSS-TSIG、リダイレクト機能、RPZの設定の有無
更新作業での停止時間と、当社側で必要な作業
「影響なし」と回答された場合は、版数によるものか設定によるものか、根拠を確認します。
同じ週には、FortiGateの一斉更新やPHPの脆弱性への対応も重なっています。機器やソフトウェアの更新が一段落したら、「サイバーセキュリティチェックリスト(31項目)」で不正アクセス対策の点検に進みます。何から手をつけるかは「不正アクセス対策の優先順位」で整理しています。
まとめ
ISCは2026年10月21日にBIND 9の脆弱性4件を公開し、JPRSは4件とも「緊急」として更新を強く推奨しています。修正版は9.20.30で、一時的な回避策はありません。
9.18系はサポートが終わっていて修正版が出ないため、ISCの配布版を使っている場合は9.20系へ移行します。自社と委託先のDNSサーバーの版数・入手元・設定を一覧にし、インターネットから問い合わせを受けるサーバーから更新します。
不正アクセス対策 点検チェックリスト(2026年10月版)
結局、いま何をやる? 9機関の注意喚起を31項目に整理(Excel 4シート)


- ✓国家サイバー統括室・IPA・JPCERT/CC・個人情報保護委員会など9機関の注意喚起を、31の点検項目に整理
- ✓「今すぐ・次に・継続」の区分と、誰がやるか・根拠の文書・点検方法を1行ずつ記載
- ✓状況を選ぶだけで進捗を自動集計。19件の出典URLから原文をすぐ確認できる
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。

おすすめの記事をご紹介
セキュリティ対策
サイバーセキュリティチェックリスト31項目|企業の自己点検に使える無料Excel(2026年10月版)
セキュリティ対策
BIND 9の脆弱性(CVE-2026-94300ほか):9.18系は修正版なし、情シスが今週やること
セキュリティ対策
FortiGateの脆弱性修正(2026年10月22日一斉更新):修正版一覧と情シスが今週やること
セキュリティ対策
多要素認証の導入後に残る穴と適用漏れを防ぐ点検方法
BIND 9の脆弱性(CVE-2026-94300ほか):9.18系は修正版なし、情シスが今週やること