

>
>
公開日
最終更新日
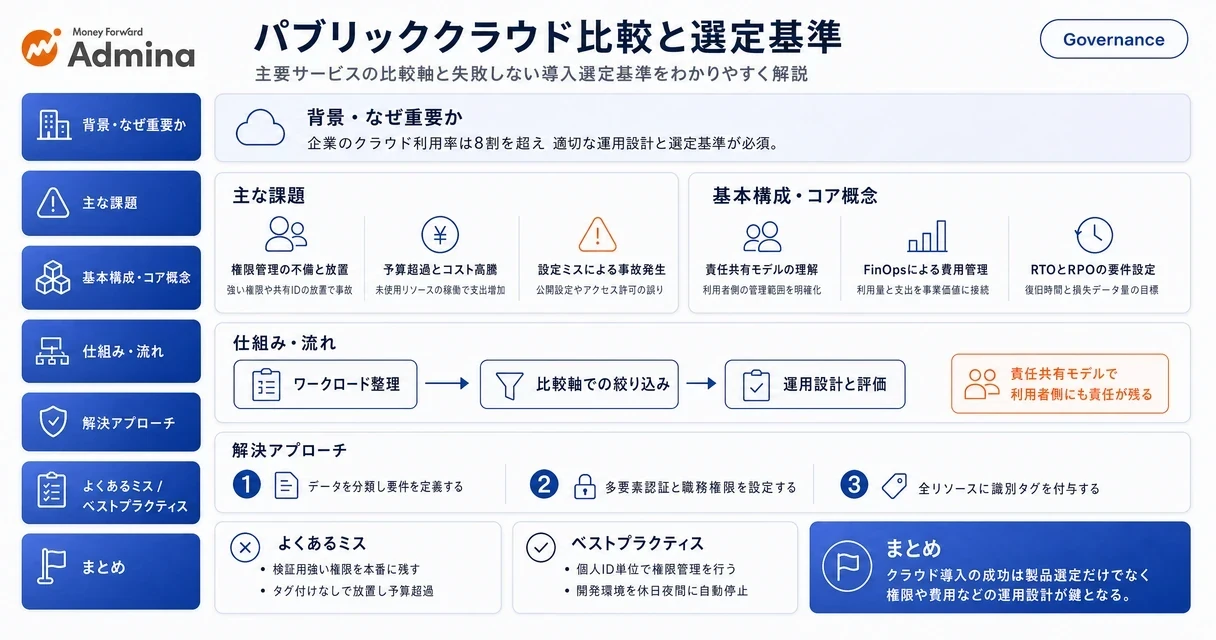
パブリッククラウドは、サーバーを借りるだけの仕組みではなく、システムの開発速度、障害復旧、データ活用、生成AI利用まで左右する基盤です。一方で、導入すれば自動的にコストが下がるわけでも、クラウド事業者がすべてのセキュリティを担うわけでもありません。
情シス部門では、クラウド移行の可否だけでなく、どのワークロードをどの環境へ置くか、誰が権限・監査ログ・予算を管理するかまで設計します。本記事では、パブリッククラウドの例と主要サービスの比較軸を示し、アクセス管理、データ主権、運用コストを含めた選定基準を解説します。初めて比較する担当者は全体像をつかみ、既に複数クラウドを利用している担当者は運用の見直しに使える構成です。
パブリッククラウドとは
パブリッククラウドとは、クラウド事業者が運用するコンピューティング資源を、インターネットなどのネットワーク経由で複数の利用者へ提供するサービス形態です。
本記事のポイント
パブリッククラウドは、必要な時に必要な量のIT資源を利用できる共有型のクラウド基盤です。
総務省の2024年調査では、クラウドサービスを利用する企業は80.6%に達しています。
選定ではサービス名だけでなく、ワークロード、データ所在地、復旧要件、運用体制を先に整理します。
アクセス権限、データ保護、利用料金の管理は、利用者側にも継続的な責任が残ります。
IPAが紹介するNIST SP 800-145では、クラウドコンピューティングを、ネットワーク経由で共有可能なコンピューティング資源へ必要に応じてアクセスし、迅速に提供・解放できるモデルとして定義しています。パブリッククラウドでは、物理サーバー、ネットワーク機器、データセンターを利用者が所有せず、仮想マシン、ストレージ、データベース、分析基盤などをサービスとして利用します。
代表的なパブリッククラウドの例は、Amazon Web Services、Microsoft Azure、Google Cloudです。仮想マシンでは、AWSはAmazon EC2、AzureはAzure Virtual Machines、Google CloudはCompute Engineを提供しています。IaaSだけでなく、データベース、コンテナ、ID管理、バックアップ、生成AI基盤まで利用範囲が広がっているため、「サーバーを移すか」ではなく「どの業務機能をサービス化するか」で検討します。
総務省の『令和7年版情報通信白書』は、2024年にクラウドサービスを全社または一部事業所・部門で利用した企業の割合を80.6%と公表しています出典:soumu.go.jp。同白書は国内パブリッククラウドサービス市場を2024年に4兆1,423億円、前年比26.1%増と示しています出典:soumu.go.jp。利用率と市場規模の両方が伸びているため、情シス部門では新規導入だけでなく、既存契約の統制、移行後の運用標準化、不要資源の削減までを管理対象に含めます。
サービスモデルの区分
IaaSは仮想サーバー、ネットワーク、ストレージなどの基盤を提供する形態です。OS設定、ミドルウェアの更新、アプリケーションの脆弱性対応は利用者側の担当範囲になりやすいです。PaaSはデータベースやアプリケーション実行基盤を提供し、基盤保守の一部を事業者に委ねられます。SaaSはメール、会計、CRMなど完成したアプリケーションを利用する形態であり、利用者は主にアカウント、データ、共有設定を管理します。
同じ「クラウド利用」でも、IaaS、PaaS、SaaSで情シスの作業量と責任範囲は異なります。たとえばIaaS上に業務システムを構築する場合は、OSの保守期限、管理者アカウント、バックアップ復元試験、監査ログの保管まで設計します。一方、SaaSでは端末からのアクセス制御、退職者アカウントの停止、データ持ち出し制御が中心になります。
パブリッククラウドと他基盤の違い
パブリッククラウドとプライベートクラウドの選択は、専有性だけでなく、変更速度、運用責任、接続要件、データの扱いを比較して決めます。
パブリッククラウドは複数利用者で基盤を共有するマルチテナント型が中心で、利用者は論理的に分離された環境を使用します。プライベートクラウドは組織専用に構築・運用する環境であり、オンプレミスの設備上に構築する場合と、事業者設備を専有する場合があります。オンプレミスは自社が物理機器を保有し、調達、保守、更新、廃棄まで管理する形態です。
比較項目 | パブリッククラウド | プライベートクラウド | オンプレミス |
|---|---|---|---|
リソース | 共有基盤上で論理的に分離します | 組織専用の環境を利用します | 自社保有の物理設備を利用します |
初期投資 | 利用開始時の設備購入を抑えやすいです | 設計・構築・専有設備の費用が発生しやすいです | 機器購入、設置、保守契約が必要です |
拡張速度 | サービス上限の範囲で短時間に拡張できます | 契約容量や設備計画の影響を受けます | 機器調達と設置の期間を要します |
利用者の運用 | 構成、監視、権限、データ保護を管理します | 設計内容に応じて広い範囲を管理します | 物理層を含む全体を管理します |
適する用途 | 変動負荷、開発、分析、マネージドサービス活用です | 専用構成や個別統制が必要な処理です | 既存設備との密結合や特殊機器連携です |
ハイブリッドクラウドの位置付け
ハイブリッドクラウドは、パブリッククラウドとオンプレミスまたはプライベートクラウドを接続して運用する構成です。低遅延で接続する必要がある工場設備、移行が難しい基幹系、法令や契約上の制約があるデータを既存環境に残し、Web公開系、分析系、災害対策系をパブリッククラウドへ配置する場合に用いられます。
ただし、データ連携が頻繁なシステムを別環境へ分けると、回線費用、転送遅延、障害切り分けの負担が増えます。アプリケーションとデータベースの間で大量通信が発生するなら、先に通信量を計測し、同一リージョンまたは同一環境に集約した場合のコストと性能を比較します。
マルチクラウドとクラウド管理プラットフォーム
マルチクラウドは、AWS、Azure、Google Cloudなど複数のパブリッククラウドを併用する構成です。Microsoft製品との連携、データ分析、既存アプリケーションの移行性など、ワークロードごとに選択理由がある場合に成立します。単に障害対策を目的として同じシステムを複数クラウドへ複製すると、設計・監視・復旧手順・要員教育が重複します。
クラウド管理プラットフォームは、複数環境の資産、コスト、設定、申請を横断して把握する仕組みです。ただし、管理画面を導入するだけでは統制できません。タグの命名規則、アカウント発行の承認者、例外設定の期限、アラートを受けた後の担当部署を決めて初めて、クラウド管理プラットフォームが運用に機能します。
▲ パブリッククラウド、プライベートクラウド、オンプレミスの特徴比較
パブリッククラウドのメリットと注意点
パブリッククラウドの強みは調達速度と拡張性ですが、設定管理と支出管理を設計しなければ、その利点は運用負担や予算超過に変わります。
導入効果
パブリッククラウドでは、サーバー機器の発注や設置を待たずに、開発・検証環境を作成できます。アクセス増加が予測できないWebサービスでは、負荷に合わせて処理能力を増減させる設計を取りやすく、短期間のキャンペーン後に不要な資源を停止できます。コンテナ、データ分析、機械学習などのマネージドサービスを使えば、基盤の保守作業を減らし、アプリケーション開発へ時間を配分できます。
総務省の『令和8年版情報通信白書』は、2025年第3四半期時点の世界クラウドインフラサービス支出額シェアとして、Amazonが約29%、Microsoftが20%、Googleが13%を占めると紹介しています出典:soumu.go.jp。3社で62%となる市場構造は、利用可能なサービス、技術者の採用・教育、パートナー支援の選択肢に影響します。ただし、シェアの大きさだけで自社システムへの適合性は判断できません。
責任共有モデルの注意点
責任共有モデルでは、クラウド事業者がデータセンター、物理サーバー、物理ネットワークなど「クラウドそのもの」の保護を担い、利用者は「クラウド内」で扱うデータ、ID、アクセス権限、ネットワーク設定、アプリケーション設定を管理します。IaaSではOSやミドルウェアのパッチ適用も利用者側になることがあります。PaaSやSaaSでは事業者の担当範囲が広がりますが、利用者のデータ分類やアカウント管理まで移転するわけではありません。
やってはいけないのは、「クラウドだから安全」と考えて管理者権限を常用アカウントへ付与し、ストレージ公開設定やログ監視を後回しにすることです。公開設定の誤りは外部公開につながり、権限の過剰付与は侵害後の被害範囲を広げます。最小権限、多要素認証、管理者操作のログ取得、設定変更の承認を基本設計に入れます。
従量課金と為替変動の注意点
従量課金では、仮想マシンの稼働時間だけでなく、ストレージ容量、バックアップ、データ転送、マネージドサービス、サポートなどが請求要素になります。特に、インターネット向けデータ転送、大容量バックアップ、ログの長期保管は、構築時の見積もりから漏れやすい項目です。ドル建てで請求される契約では、利用量が同じでも為替相場によって円換算額が変動します。
コストを月額だけで評価せず、通常月、繁忙月、障害復旧時の最大利用量を分けて試算します。予算の70%到達時に担当者へ通知し、85%到達時に部門責任者を含めて利用継続を判断する、といったアラート運用を事前に定めます。無料クレジットや割引制度は検証開始には有効ですが、本番移行後の継続費用を代替するものではありません。Google Cloudは執筆時点で新規顧客向けに300ドルの無料クレジットを案内していますが、金額・対象条件・有効期間は変更されることがあります。契約前にGoogle Cloudの公式料金ページ(Google Cloud「料金」ページ内の「無料トライアル」セクション)および利用規約で最新の付与額・有効期間・対象サービスを確認してください。無料クレジットが本番移行後も継続しない場合、試算額は全額が従量課金へ切り替わる前提で再計算します。
▲ クラウド事業者と利用者の責任共有モデル構造
パブリッククラウド主要サービスの徹底比較
パブリッククラウドの比較では、ハイパースケーラー、国内クラウド、GPU特化型サービスを同列に順位付けせず、提供範囲と利用目的を分けて評価します。
AWS、Azure、Google Cloudは、仮想マシン、ストレージ、ネットワーク、データベース、ID管理、監視、AI関連サービスを広く提供するハイパースケーラーです。一方、国内クラウドは国内データセンター、国内支援、契約条件を重視する案件で候補になります。GPUクラウドはAIモデルの学習・推論に必要なGPU計算資源を中心に比較するサービスであり、一般的な業務基盤をすべて代替する前提で評価しません。
比較軸 | AWS | Microsoft Azure | Google Cloud | 国内クラウド | GPU特化型サービス |
|---|---|---|---|---|---|
主なワークロード | 幅広い業務系、Web系、基盤移行 | Microsoft製品と連携する業務系、AI活用 | データ分析、コンテナ、AI開発 | 国内運用要件がある業務系・専用要件 | AI学習、推論、研究開発 |
データ所在地 | 利用リージョンごとに設計します | 利用リージョンごとに設計します | 利用リージョンごとに設計します | 国内拠点の条件を個別に確認します | GPU設置拠点とデータ転送経路を確認します |
料金構造 | 従量課金と長期利用割引が中心です | 従量課金と契約形態に応じた割引です | 従量課金と利用コミットメントです | 月額・従量・個別見積もりが混在します | GPU時間、予約枠、データ保管費が中心です |
マネージドサービス | 種類が多く、選定と統制が必要です | Microsoft環境との統合を評価します | 分析・コンテナ関連の適合性を評価します | 提供範囲はサービスごとに異なります | AI実行基盤中心で範囲は限定されます |
選定時の焦点 | 既存技術、移行性、運用要員 | ID基盤、ライセンス、既存契約 | 分析基盤、開発手法、データ活用 | 契約準拠法、支援体制、監査条件 | GPU性能、確保期間、学習データ量 |
ハイパースケーラーの評価軸
AWSは、総務省の『令和8年版情報通信白書』が紹介する2025年第3四半期の世界クラウドインフラ支出シェアで約29%を占めています。Azureは約20%、Googleは約13%です。市場シェアは採用実績や人材市場を考える手掛かりになりますが、情シス部門は自社の認証基盤、既存OS、データベース、開発言語、ネットワーク接続を優先して比較します。
たとえば、Microsoft 365やMicrosoft Entra IDを軸に認証・端末・アカウント管理を整備している組織では、AzureとのID連携を検証対象にします。コンテナ基盤、データウェアハウス、機械学習パイプラインを新規に構築する場合は、Google Cloudを含めて分析・開発機能を比較します。多数の既存サーバーを段階的に移行する場合は、AWSを含め、移行支援サービス、対応OS、バックアップ、監視方法を確認します。
データ主権と国内クラウドの評価軸
データ主権は、データが国内にあるかだけで判断しません。運営主体と支配関係、データへアクセスできる委託先、暗号鍵の管理者、契約の準拠法、監査ログの取得可能性、障害時の支援体制を一つずつ評価します。経済産業省は、基盤クラウドの国内市場で国内に事業基盤を有する事業者のシェアが約3割であると公表しています。国内事業者の採用は選択肢の一つですが、所在地だけで統制要件を満たすとは限りません。
政府情報システムを調達する案件では、デジタル庁の方針出典:digital.go.jpによりISMAP登録サービスから調達することが原則です。民間企業への法的な一律義務ではありませんが、公共案件・委託先審査・監査証跡を重視する案件では評価項目の一つになります。登録有無を確認するには、ISMAPポータルの登録サービス一覧を参照し、登録済みであれば管理策の対応状況を監査項目に転用し、未登録であれば契約・証跡・第三者認証で自社要件を補完できるかを判断します。
対象・提供状況の確認項目
リージョン、GPUの提供状況、無料枠、割引、サポート契約は地域・契約・利用サービスによって変わります。比較表の料金欄を固定額で埋めるのではなく、対象リージョン、月間稼働時間、ストレージ容量、外向き転送量、必要なサポートを同じ条件で見積もります。監査ログを必要期間取得でき、障害時の連絡窓口と復旧責任を契約条件で確認できるなら限定検証へ進み、いずれかが満たせないなら対象ワークロードを縮小するか別の構成を選びます。
要件別の選定基準
パブリッククラウドの選定は従業員数ではなく、扱うデータ、復旧目標、通信特性、運用能力という客観的な条件から行います。
データ分類と規制要件
最初に、対象データを公開情報、社内情報、個人情報、営業秘密、契約上の制約がある情報などに分類します。個人情報を扱うから直ちにパブリッククラウドを排除するのではなく、保存先、暗号化、アクセス権、ログ、削除手順、委託先管理を要件として定義します。デジタル庁の政府情報システム向け方針では、特定秘密や行政文書管理のガイドラインにおける極秘文書に該当する情報をパブリッククラウド上で扱わないものとしています。
この基準は民間企業へそのまま適用されるものではありません。ただし、最高機密情報を扱う場合に、データ種別ごとに利用可否を決める実務例として参考になります。暗号鍵を自社が管理する要件、国外からの運用アクセスを制限する要件、委託先の再委託を把握する要件があるなら、技術設定と契約条項の両方で満たせる環境を候補に残します。
RTOとRPOの基準
RTOは障害発生後に業務を復旧させるまでの目標時間、RPOは復旧時点で失ってよいデータ量を時間で表す目標です。RTOを4時間、RPOを1時間と定めるなら、単一仮想マシンのバックアップだけでは足りない場合があります。複数可用性ゾーンへの配置、データベースの複製、復元手順の自動化、年1回以上の復旧訓練まで含めて設計します。
RTOが数日でも許容され、RPOも24時間でよい社内検証システムなら、日次バックアップと手動復旧で費用を抑えられます。反対に、停止が売上や安全に直結し、RTOが短いシステムでは、冗長化の費用を通常運用費として見込みます。可用性の数字だけを比較せず、障害時に誰がどの順番で復旧操作をするかを運用手順へ落とし込みます。
ネットワークとデータ転送の基準
大容量データを日常的にクラウドへ送る場合、回線帯域、遅延、転送料金、データ同期の失敗時の再送量を事前に測定します。拠点から毎日数TBを送信する分析案件では、計算資源の単価だけでクラウドを選ぶと、転送費や回線増強費が想定を超えることがあります。データを生成する場所の近くで一次処理を行い、必要なデータだけを送る構成も比較対象にします。
選定チェックリスト
対象ワークロードを業務重要度、データ種別、月間利用量で棚卸しします。
各ワークロードにRTO、RPO、必要な監査ログ期間、利用者数を設定します。
リージョン、データ処理場所、暗号鍵、運用アクセス、準拠法を評価表へ記載します。
通常月と繁忙月のコンピューティング、ストレージ、転送、サポート費を同条件で試算します。
30日程度の限定検証で性能、ログ、復旧、請求データを確認し、本番移行の対象範囲を決めます。
IPAの『中小企業のためのクラウドサービス安全利用の手引き』には15項目のチェックシートがあります。専任のクラウド担当者が少ない組織では、このような項目を自社用の評価表に転記し、契約、ID管理、バックアップ、障害対応の担当者を空欄なく決めると、導入判断が担当者個人の経験に依存しにくくなります。
▲ 自社要件に基づくクラウド基盤の選定フロー
導入時の失敗パターンと対策
パブリッククラウド導入の失敗は製品選定よりも、権限、予算、構成変更、障害対応の運用設計が未整備なときに起こります。
権限設計の失敗
よくある失敗は、検証用に発行した強い権限を本番環境でも残し、共有アカウントで操作履歴を追えなくすることです。クラウド事業者が物理基盤を保護しても、利用者が設定したID、ストレージ公開範囲、ネットワーク許可ルール、アプリケーションの認証設定までは自動で安全になりません。
対策は、管理者アカウントを日常作業で使わず、個人単位のIDに多要素認証を適用することです。権限は職務単位で付与し、退職・異動・委託終了時に削除する棚卸し日を設定します。インターネット公開するストレージ、管理ポート、アクセスキーを検知するルールを作り、検知後に誰が何時間以内に判断するかも決めます。
FinOps不在による予算超過
FinOpsは、財務、開発、運用の関係者が利用量と費用を継続的に把握し、クラウド支出を事業価値と結び付けて管理する考え方です。ツールを導入してダッシュボードを見るだけでは、不要資源は減りません。タグが付いていなければ部門別費用を配賦できず、停止基準がなければ開発環境は稼働したままになります。
情シス部門では、全リソースに所有部署、システム名、環境、本番停止可否、有効期限のタグを付けます。開発環境は平日夜間と休日に自動停止できるかを確認し、本番環境は性能監視と業務時間を踏まえてサイズを見直します。月次の請求確定後に振り返るだけでなく、週次で予算消化率と上位コスト項目を確認すると、月末の突発的な超過を減らせます。
CSPMと例外運用
CSPMはクラウドセキュリティ設定管理の仕組みで、公開設定、暗号化、ログ取得、多要素認証などの設定をポリシーと照合します。ただし、CSPMが検知した項目を無条件に自動修正すると、業務上必要な外部公開や連携処理を停止させるおそれがあります。CSPMは判断を代替する道具ではなく、設定逸脱を可視化する仕組みとして扱います。
ポリシーごとに「即時修正」「担当部署へ通知」「期限付き例外」の3区分を定めます。例外には申請者、理由、影響範囲、終了日、承認者を記録し、終了日に再評価します。アラートが月100件発生しても、担当者が毎回判断できなければ実効性はありません。重大度別に通知先を分け、月次で検知件数と未解決件数を確認します。
移行後の運用空白
移行計画で見落とされやすいのは、障害時の責任分担です。クラウド事業者の障害、アプリケーション障害、ネットワーク障害、ID侵害では、最初に調べるログと連絡先が異なります。本番稼働前に、監視アラートから一次対応、利用部門への連絡、復旧判断、原因報告までを机上演習します。
マルチクラウドでは、監視・ログ・資産台帳がベンダー別に分断されると、障害時の状況把握に時間がかかります。監査ログをAPIで取得できるなら中央ログ基盤へ集約し、取得できないサービスは定期エクスポートと保管責任者を定めます。このように管理方法を分けると、すべてを同一ツールへ無理に統合しなくても、必要な証跡を維持できます。
パブリッククラウドの国内導入事例
国内企業の導入事例は、クラウド移行そのものではなく、対象システム、移行期間、コスト、性能という具体的な成果で評価します。
ダイドードリンコのAWS移行
ダイドードリンコは、NECとともにAWSへのインフラ移行を進めた事例をAWSで公開しています。AWSの事例ページでは、初期コストと運用コストの抑制により、7年間で15%のコスト削減を試算して移行を推進したと紹介されています。
この事例から読み取れるのは、クラウド移行の効果を月額料金だけでなく、複数年の初期費用、運用費、設備更新の回避を含めて評価している点です。自社でも同様の比較を行うなら、オンプレミス継続時の保守更新、設置スペース、電力、障害対応工数を含め、クラウド側は転送費とサポート費を含めて同じ期間で試算します。
第一生命のAI-OCR基盤
第一生命のAI-OCRシステム基盤刷新を担当した株式会社ヘッドウォータースは、2026年4月のプレスリリースで、Microsoft Azure上のAzure OpenAIおよびAzure Document Intelligenceを活用して基盤を刷新し、帳票・文字認識精度を従来比約2割向上させ、ランニングコストを約2分の1に削減したと公表しています。
AI活用のクラウド案件では、GPUやAIサービスの利用費だけでなく、入力データの品質、帳票の種類、検証データ、業務側の確認プロセスが成果に影響します。精度向上を目的にするなら、移行前の認識精度、例外処理件数、確認作業時間を測定し、クラウド移行後に同じ指標で評価します。
京セラドキュメントソリューションズの開発基盤
京セラドキュメントソリューションズは、10以上のシステムと計130台以上のインスタンスで構成される開発基盤をGoogle Cloudへ移行した事例をGoogle Cloudで公開しています。同社は2か月で移行し、ランニングコストを3割削減、ビルド時間を約20%短縮したとしています。
開発基盤では、利用者が少ない時間帯の停止、ビルドの並列化、環境の自動作成が効果につながりやすいです。反面、開発者が個別にリソースを作成できる環境では費用の所在が不明になりやすいため、プロジェクト単位のタグ、予算枠、利用期限を初期設定として組み込みます。
これらの事例は各社の対象システムと条件に基づく成果であり、同じ削減率を他社へ当てはめる根拠にはなりません。導入判断では、削減率を目標として先に置くのではなく、移行対象、利用量、既存費用、性能目標を定義し、限定検証で差分を測定します。
よくある質問
パブリッククラウドの比較で生じやすい疑問を、費用、ガバメントクラウド、設定ミス対策の観点から整理します。
ドル建て料金の高騰対策
Q:ドル建てクラウドのコスト高騰を抑えるにはどうすればよいですか。
A:利用量の削減、長期利用割引の適用、為替影響を含む予算管理を分けて実施します。月額合計だけでなく、稼働時間、ストレージ、外向きデータ転送、サポート費を部門別に可視化し、予算到達前に停止・縮小・継続を判断する運用へ変えます。
ガバメントクラウドとISMAP
Q:ガバメントクラウドとISMAPは同じものですか。
A:同じものではありません。ガバメントクラウドは政府・自治体の情報システムで利用するクラウド環境に関する取り組みであり、ISMAPは政府情報システム向けのクラウドサービスを評価・登録する制度です。デジタル庁は政府情報システムのクラウド調達でISMAP登録サービスから調達することを原則としています。
設定ミスの防止方法
Q:クラウドの設定ミスを自動で防げますか。
A:CSPMなどで設定逸脱を検知できますが、ツールだけで完全には防げません。公開設定、管理者権限、ログ無効化などをポリシー化し、即時修正する項目と期限付きで例外にする項目を分け、アラート対応者を決める必要があります。
パブリッククラウドが向かない条件
Q:パブリッククラウドを選ばない方がよいのはどのような場合ですか。
A:極秘情報を外部クラウドで扱えない規程がある場合、必要な監査証跡を取得できない場合、求めるRTO・RPOを費用内で満たせない場合は、対象業務を別環境へ置きます。すべてをオンプレミスへ戻すのではなく、機密度や性能要件が高いワークロードだけを分離する構成も選べます。
まとめ
パブリッククラウド活用に向けた最初の一歩
パブリッククラウドは、迅速な調達、柔軟な拡張、マネージドサービスの活用に強みがあります。その一方で、アクセス権限、公開設定、監査ログ、バックアップ、従量課金を利用者側で管理しなければ、情報漏えいや予算超過のリスクが残ります。サービスの知名度や企業規模だけで選ばず、ワークロードごとのデータ分類、RTO・RPO、通信量、運用体制を評価軸にします。
明日からは、まず次の4点に着手します。
利用中・移行候補のシステムを、データ種別と業務停止影響で棚卸しします。
各システムのRTO、RPO、必要な監査ログ期間を決めます。
月間の稼働時間、ストレージ、データ転送量を記録し、通常月と繁忙月の費用を試算します。
管理者権限、多要素認証、タグ、予算アラート、例外申請の運用ルールを文書化します。
この順序で整理すると、パブリッククラウド、プライベートクラウド、ハイブリッドクラウドのどれを採用する場合でも、判断根拠と運用責任を明確にできます。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





