
>
>
公開日
最終更新日
情報セキュリティ10大脅威 2026は、情シスが限られた予算と人員で何から着手すべきかを考える際の基準になります。ただし、IPA 10大脅威 2026の順位を、そのまま自社の対策順序に置き換えることはできません。保有する情報資産、外部公開しているシステム、委託先との接続、利用中のSaaS、従業員の働き方によって、実際に優先すべき脅威は変わるためです。
2026年は、ランサム攻撃とサプライチェーン攻撃が引き続き上位を占める一方、AIの利用をめぐるサイバーリスクが初めて3位に入りました。本記事では、情報セキュリティ10大脅威 2026 組織編の全順位を確認したうえで、ID管理、端末管理、バックアップ、委託先管理、生成AIガバナンスをどの順で整備するかを解説します。
情報セキュリティ10大脅威2026とは
全順位を把握し、自社の事業環境に合わせて優先順位を付け直すことがセキュリティ対策の出発点です。
本記事のポイント
IPAの順位は社会的影響を反映したものであり、自社固有の危険度を示す順位ではありません。
ランサム攻撃への備えは、MFA、脆弱性管理、端末監視、復旧可能なバックアップを組み合わせて設計します。
生成AIを全面禁止すると管理外利用が増えるため、利用可能な範囲と技術的な制御を同時に整備します。
委託先管理は契約書だけで終わらせず、接続アカウント、権限、ログ、再委託の管理まで運用に組み込みます。
IPAの「情報セキュリティ10大脅威」は、前年に発生した社会的影響の大きい事故や攻撃動向を踏まえ、脅威を選定する資料です。IPAは2006年からこの取り組みを公表しており、2026年版は約250名の選考会メンバーによる審議と投票を経て決定しています(出典:IPA「情報セキュリティ10大脅威 2026」、IPA プレスリリース 2026年1月29日)。経営層に予算の必要性を説明する資料として有用ですが、情シスでは順位表をそのまま導入計画に使わず、資産と攻撃経路の棚卸しに接続します。
組織編の全順位
情報セキュリティ10大脅威 2026の組織編では、ランサム攻撃による被害が1位、サプライチェーンや委託先を狙った攻撃が2位、AIの利用をめぐるサイバーリスクが3位です(正式な順位一覧はIPA「情報セキュリティ10大脅威 2026」を参照。下表の「情シスで最初に確認する対象」列は本記事による独自整理です)。ランサム攻撃は11年連続、サプライチェーン攻撃は8年連続の選出であり、単発の流行ではなく、継続的に対策を要する経営リスクとして扱う必要があります。
順位 | 脅威 | 情シスで最初に確認する対象 |
|---|---|---|
1位 | ランサム攻撃による被害 | VPN、リモート接続、管理者ID、バックアップ |
2位 | サプライチェーンや委託先を狙った攻撃 | 委託先アカウント、再委託、保守回線、共有データ |
3位 | AIの利用をめぐるサイバーリスク | AI利用状況、入力データ、連携アプリ、利用ログ |
4位 | システムの脆弱性を悪用した攻撃 | 外部公開資産、OS、VPN機器、SaaS設定 |
5位 | 機密情報を狙った標的型攻撃 | メール、ID、共有フォルダ、管理者権限 |
6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 重要業務、取引先、外部公開サービス、監視体制 |
7位 | 内部不正による情報漏えい等 | 退職者ID、特権ID、持ち出し権限、操作ログ |
8位 | リモートワーク等の環境や仕組みを狙った攻撃 | 私物端末、Wi-Fi、端末管理、認証方式 |
9位 | DDoS攻撃 | 公開Web、DNS、回線、障害時の代替手段 |
10位 | ビジネスメール詐欺 | 送信ドメイン認証、送金手順、メール訓練 |
順位を自社向けに読み替える基準
優先順位は「攻撃されやすさ」「被害の大きさ」「復旧の難しさ」の3軸で決めます。例えば、外部公開VPNがあり、MFAの例外アカウントが残っている企業では、1位と4位を同時に最優先にします。一方、顧客データを扱うSaaSを多数利用し、外部委託の運用担当者が管理者権限を持つ企業では、2位と7位の優先度が上がります。
判断に迷う場合は、業務停止が1日続いたときに止まる業務を洗い出します。受発注、製造、物流、決済、顧客対応、給与計算のいずれかが停止するなら、その業務を支えるID、サーバー、SaaS、委託先を優先管理対象にします。脅威名ではなく、止められない業務から対策を逆算することで、ツール導入だけが先行する状態を防げます。
情シスの管理対象への対応付け
現代の業務環境では、ネットワーク機器だけを管理しても十分ではありません。SaaSの管理者、連携アプリ、APIトークン、共有メールボックス、退職者アカウントなど、従来の資産台帳に載りにくい対象が侵入口になります。クラウドサービスの監査ログを取得できるなら、ID管理基盤やログ基盤へ集約し、利用者・権限変更・管理者操作を横断して追えるようにします。監査ログを取得できないサービスは、機密情報を保存しない用途へ限定するか、CSV出力による定期点検を運用に組み込みます。
2026年版の脅威動向と被害規模
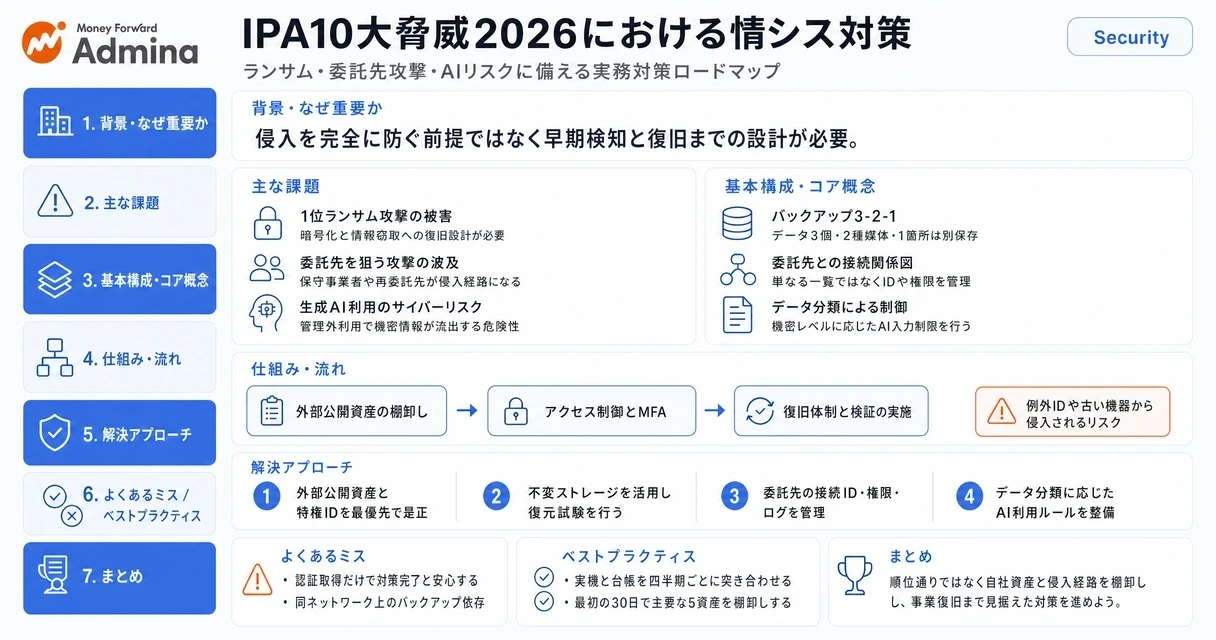
2026年の脅威環境では、侵入を完全に防ぐ前提ではなく、侵入の早期検知と事業復旧まで含めた設計が必要です。
ランサム攻撃とサプライチェーン攻撃の継続
IPAの情報セキュリティ10大脅威 2026では、ランサム攻撃による被害とサプライチェーンや委託先を狙った攻撃が4年連続で1位と2位になりました。攻撃者は防御が比較的強い大企業だけを直接狙うのではなく、保守事業者、関連会社、再委託先、VPN接続を持つ外部担当者を足掛かりにします。自社のファイアウォール設定を強化していても、委託先の認証情報が窃取されれば、正規利用者に見せかけて侵入される可能性があります。
IPAは経済産業省主催フォーラム向け資料「令和8年度知財・サイバーセキュリティフォーラム配布資料(IPA)」(経産省公開PDF・2026年7月30日)において、ランサムウェアの感染経路に占めるネットワーク経由の割合や、VPN機器・リモートデスクトップの関与件数に関するデータを示しています。同資料ではランサムウェア感染経路の8割以上がネットワーク経由であり、内訳としてVPN機器が55件、リモートデスクトップが31件を占めると示しています。ただし、集計対象・期間・母集団は資料版によって異なり得るため、自社の計画に使う場合は当該PDF(経産省公開PDF・2026年7月30日)の該当ページで数値を確認し、最新版と異なる場合は新しい数値を採用します。VPNやRDPを使っている場合は、製品名とバージョン、公開範囲、MFA適用状況、管理者アカウントの利用者、ログの保管先を一枚の台帳で確認します。未使用のリモート接続が見つかれば停止し、業務上必要な接続は送信元制限とMFAを組み合わせます。
国内被害事例の教訓
IPAは「情報セキュリティ10大脅威 2026 解説書(組織編)」(IPA「情報セキュリティ10大脅威 2026」解説書(組織編))において、アサヒグループホールディングスのランサムウェア被害に関する事例を紹介しています。同解説書によると、アサヒグループホールディングスは2025年9月に国内で管理するシステムがランサムウェア被害に遭い、個人情報等約191万件が流出した可能性があると同年11月に公表しています。IPAの「情報セキュリティ10大脅威 2026 解説書(組織編)」(IPA「情報セキュリティ10大脅威 2026」解説書(組織編))はまた、通販企業のアスクルのランサムウェア被害事例も紹介しており、2025年10月19日にランサムウェア被害に遭い、約72万件の顧客情報を含む業務情報が流出したと記載しています。大規模な情報流出は、顧客対応、取引先対応、調査、システム復旧、広報対応を同時に発生させます。
ランサムウェア感染時の被害金額は、業種・規模・感染範囲によって大きく異なります。身代金だけでなく、業務停止による機会損失や長期的な信用低下を含まない試算も多いため、予算説明では調査会社、代替業務、人件費、顧客通知、法務、復旧テストを加えた自社固有の金額を試算します。
復旧作業が長引くほど費用が増える構造はインシデント規模によらず共通しているため、バックアップを保有するだけでなく、復旧時間の目標を定めて復元訓練を実施します。
攻撃通信の常態化
総務省の情報通信白書2026(令和8年版)は、NICTERのダークネット観測をもとに、外部に公開された機器への探索通信が長期的に増加傾向にあると紹介しています。個別企業が必ず被害を受けることを意味するものではありませんが、外部に公開された機器やサービスは継続的に探索される前提で管理します。
外部公開資産を把握できていない場合は、まずDNS、グローバルIP、クラウド環境、SaaS管理画面、開発用サブドメインを列挙します。資産一覧にない公開サービスが見つかれば、所有部署を特定し、利用目的がなければ停止します。利用目的があるなら、責任者、パッチ適用期限、監視ログ、障害連絡先を台帳へ登録してから継続利用を判断します。
取引機会に直結するセキュリティ対策
IPAは2024年中小企業向け調査(IPA 中小企業実態調査2024)において、ISMS取得済み企業の73.9%が対策実施により取引につながったと回答したのに対し、ISMS未取得企業は30.3%にとどまったと報告しています。認証だけで侵害を防げるわけではありませんが、対策状況を客観的に示せる体制が取引先との信頼形成に影響することは読み取れます。
取引先から質問票が届く企業では、回答のたびに資料を作り直すのではなく、資産管理、ID管理、委託先管理、インシデント対応、教育、バックアップの証跡を定期的に更新します。証跡がそろっていれば、調達審査への回答速度を上げつつ、実際の運用上の漏れも発見できます。
▶ 関連記事: シャドーAIとは?情報漏洩リスクと情シス向け検知・対策ガイド
▲ 委託先や保守事業者を足掛かりにした自社環境への侵入構造
国と業界の制度変化への対応
制度対応では、対象事業者かどうかの確認と、取引先から求められる水準への備えを分けて進めます。
サイバー対処能力強化法の位置付け
サイバー対処能力強化法は2025年5月に成立・公布された法律で、本格施行の時期や対象事業者の詳細は政省令・ガイドラインで規定されます。自社が対象に該当するかどうかは、内閣サイバーセキュリティセンター(NISC)や所管省庁が公表する最新の政省令・ガイドラインで確認します。重要インフラに関わる事業者を中心に、特定重要電子計算機の届出やインシデント報告などの枠組みが整備されます。対象事業者の範囲や届出・報告の具体的要件は、内閣サイバーセキュリティセンター(NISC)が公表する政省令・ガイドラインで規定されるため、自社が対象に該当するかどうかは当該資料で確認します。すべての一般企業に一律の届出義務が発生する制度として扱うのではなく、自社が対象事業者に該当するか、対象事業者へシステムや運用を提供しているかを契約関係から整理します。
重要インフラの事業者または関連ベンダーである場合は、報告対象となり得る障害と連絡経路をあらかじめ定義します。法令上の報告期限や報告内容は法令・省令の規定によって定まるため、自社が対象事業者に該当するかどうかを所管省庁の公表資料で確認したうえで、誰が障害を検知し、誰が経営層・顧客・委託先へ連絡し、誰が証跡を保全するかを役割表に落とし込みます。なお、「24時間以内」という時間軸は法定期限として一律に定まるものではなく、社内で設定する目標値として位置付けるべきです。自社が対象外の場合でも、重要インフラ企業との取引があるなら、障害連絡の時間条件やログ提出要件が契約に追加される可能性を想定して運用を整えます。
SCS評価制度の準備範囲
経済産業省と内閣官房国家サイバー統括室は、2026年3月27日にサプライチェーン強化に向けたセキュリティ対策評価制度、SCS評価制度の制度構築方針を公表しました(経済産業省 SCS評価制度ページ)。制度はサプライチェーン全体のセキュリティ対策を可視化する枠組みとして検討されています。経済産業省は、星3および星4の取得支援に向けてサイバーセキュリティお助け隊サービスの新類型に関する実証事業を2026年夏頃から開始する方針を示しています(経済産業省 SCS評価制度ページ)。開始時期や対象範囲は同ページの最新情報で変わる可能性があり、対象事業者に該当する場合は要件変更時に対応範囲を見直します。
現時点(2026年3月公表の制度構築方針時点)で確定している事項は制度の枠組みと評価段階の概要であり、各評価段階の最終的な運用詳細、個別企業の調達要件化の時期、すべての業種への適用範囲は一律に確定していません(確定内容・未確定内容の区分は経済産業省 SCS評価制度ページで随時更新されます)。取引先から具体的な評価取得を求められている場合は、その要求が契約条件か、将来の方針かを区別します。要求内容が文書で確認できれば必要証跡の整備に進み、確認できなければ、まず資産台帳、MFA、脆弱性管理、バックアップ、委託先台帳など共通基盤の整備を優先します。
制度対応を実務に変える管理台帳
制度対応を監査資料の作成だけで終わらせないために、管理台帳を運用に使います。最低限、IT資産台帳、SaaS台帳、特権アカウント台帳、委託先台帳、インシデント連絡網、バックアップ復旧記録の6種類をそろえます。台帳の項目は増やしすぎず、責任者、利用目的、データ分類、認証方法、ログ取得可否、契約終了日、最終確認日を共通項目にします。
管理対象 | 最低限の記録項目 | 確認頻度 | 確認結果による判断 |
|---|---|---|---|
外部公開資産 | IP、DNS、所有部署、製品、パッチ状況 | 毎月と緊急脆弱性発生時 | 所有者不明なら公開停止、所有者が判明すれば適用期限を設定します。 |
特権アカウント | 利用者、権限、MFA、利用期限、操作ログ | 毎月 | 恒久権限が不要なら期限付き権限へ変更します。 |
委託先接続 | 接続方式、対象環境、再委託、連絡先 | 四半期ごと | 業務根拠がなければアカウントと経路を削除します。 |
バックアップ | 対象、保管先、世代、改ざん防止、復元時間 | 月次確認、四半期復元試験 | 復元できなければ本番保護ではなく要改善として扱います。 |
この台帳は、SCS評価制度への将来的な対応だけでなく、ランサム攻撃、内部不正、委託先事故の初動にも使えます。台帳更新を年1回の監査業務にすると情報が古くなるため、入社・退職、SaaS導入、委託契約更新、システム変更のワークフローに更新作業を組み込みます。
▶ 関連記事: ISMS(ISO 27001)とAIMS(ISO 42001)の違い・統合運用ガイド|ISMS保持企業向け
1位ランサム攻撃への復旧設計
ランサム攻撃対策は、侵入防止だけでなく、暗号化や情報窃取が起きても業務を再開できる復旧設計で完成します。
侵入経路の遮断
ランサム攻撃の初動では、外部公開されているVPN、リモートデスクトップ、管理画面、ファイル転送サービスを優先します。全サービスに同じ対策を一度に導入するより、インターネットから直接到達でき、かつ管理者権限につながる経路を先に閉じるほうが被害低減につながります。
MFAは有効な基礎対策ですが、例外アカウントが残ると攻撃者はそこを探します。特に、保守会社用アカウント、緊急時用アカウント、共有アカウント、サービスアカウントは確認漏れが起きやすい対象です。対話ログインを行うアカウントは原則として個人にひも付け、MFAを適用します。自動連携用のサービスアカウントは、人がログインできない設定にし、用途、権限、鍵や証明書の更新日を台帳に記録します。
脆弱性情報を受け取った際は、重要度だけではなく「外部公開されているか」「悪用コードが公開されているか」「管理者権限へつながるか」で対応期限を決めます。外部公開かつ悪用が確認されている脆弱性は、通常の月次パッチを待たず、緩和策、アクセス制限、パッチ適用のいずれかを当日中に判断します。
3-2-1ルールと不変ストレージ
バックアップの3-2-1ルールとは、データを3つ保有し、2種類の媒体に保存し、1つを別の場所に置く考え方です。ランサム攻撃への対策では、これに加えて攻撃者が削除・暗号化できない不変性と、復元可能性を確認します。不変ストレージは設定した保持期間中にデータの変更や削除を制限できる保存領域です。ただし、不変設定を有効にしただけでは復旧できません。バックアップ管理者のIDが侵害された場合、保持設定の変更可否、鍵管理、保存先の権限分離まで確認します。
オンプレミス中心の環境では、ネットワークから分離した保管先と復旧用機器を用意します。クラウド中心の環境では、本番テナントとバックアップ管理者を分離し、別アカウントまたは別テナントで保管できるかを確認します。バックアップ製品の管理画面が本番のID基盤にだけ依存している場合、本番ID基盤の障害で復旧操作もできなくなるため、緊急用の管理手段を別途設計します。
不変ストレージには保管コスト、取り出しコスト、保持期間の設計負荷があります。更新頻度が高い全データを長期間不変化すると費用が増えるため、顧客データ、受発注、会計、設計図面、ソースコードなど、停止時の損失が大きいデータから対象を決めます。復旧時間目標が24時間なら、24時間以内に取り出せる容量と回線を用意し、数TBを復元するのに何時間かかるかを実測します。
復旧訓練の完了基準
バックアップが存在することと、事業を復旧できることは異なります。復旧訓練では、ファイルを1件戻せたかではなく、業務システムを隔離環境で起動し、ID連携、データベース、外部連携、帳票出力まで確認します。復旧手順書に担当者の名前だけを書かず、代理担当者、必要な権限、保管場所、連絡先を含めます。
IPAは2025年2月14日公表のプレスリリース(IPA プレスリリース 2025年2月14日)において、過去3期にサイバーインシデントが生じた企業の復旧所要期間の平均は5.8日で、50日以上を要した企業も2.1%存在したと報告しています。この数値は同プレスリリースが集計した業種・規模・インシデント種別の範囲に基づくものであり、自社の目標値を設定する際は業務特性に応じた独自試算と組み合わせます。復旧試験で目標時間を超えた場合は、バックアップ対象、保存先、手順、人員のどこがボトルネックかを記録します。原因が回線帯域なら復旧データを優先順位で分け、権限不足なら緊急時権限を整備するというように、測定結果から改善策を選びます。
国内企業の導入事例
対策は製品を導入するだけで終わりません。しげる工業株式会社は、JBCCのマネージドサービス for SASE Plusとマネージドサービス for EDR Plusを導入し、ゼロトラストセキュリティ環境を約3カ月で構築したと公表されています。同社はマルウェア感染被害3年間ゼロを達成したとしています(同社およびJBCCの公表に基づく数値であり、発表の詳細は両社の公式Webサイトで確認できます。業種・規模・既存環境が異なる場合は同様の期間・効果にならないことがあります)。この事例からは、ネットワーク対策と端末検知を別々に放置せず、運用監視まで含めて短期間で整備した点が参考になります。
端末数が多く、内製運用が難しい場合は、EDRのアラートを誰が24時間確認するのかを導入前に決めます。社内に監視要員を置けるなら検知ルールの調整と対応訓練に進み、常時監視が難しければMDRなどの運用支援を含む体制を比較します。検知件数だけではなく、隔離判断までにかかる時間と、業務影響の大きい端末を識別できるかを選定基準にします。
2位サプライチェーン攻撃への委託先管理
委託先管理では、チェックシートの回収よりも、どの会社・どのID・どの経路が自社環境へ接続できるかを把握することを優先します。
侵入経路の把握
サプライチェーン攻撃には、委託先のアカウントを悪用する手口、保守事業者の管理ツールを経由する手口、ソフトウェア更新経路を悪用する手口、再委託先の事故が契約元へ波及する手口があります。特にMSPが複数顧客を管理する場合、管理コンソールの侵害が広範囲に影響する可能性があります。
最初に作るべきものは、委託先の社名一覧ではなく接続関係図です。保守会社、SaaS提供者、開発会社、BPO、決済代行、物流事業者、グループ会社について、接続先、利用アカウント、権限、接続時間、再委託の有無、ログ取得可否を記録します。接続関係図に載らない委託先は、事故時に連絡や遮断が遅れるため、機密データへのアクセスを許可しません。
委託先評価の実務手順
委託先チェックは、契約締結前だけでなく、利用中に更新することで意味を持ちます。以下の順序で実施すると、回答書の回収だけに終わりにくくなります。
委託業務を「個人情報を扱う」「本番環境へ接続する」「ソースコードを扱う」「停止すると業務が止まる」に分類します。
分類ごとに、求めるMFA、端末管理、ログ、脆弱性対応、事故連絡時間、再委託の承認条件を決めます。
委託先からの回答と契約条項を照合し、実際の接続アカウントと権限が条件に合っているかを確認します。
四半期または契約更新時に、利用者、権限、再委託先、インシデント有無を更新します。
委託先が監査ログを提出できるなら、重要操作、権限変更、データ出力に関するログの保存期間を契約上明確にします。監査ログを出せない場合は、接続範囲を限定し、個人情報や本番データへの恒常的なアクセスを避けます。再委託先が存在するなら、再委託の事前通知または承認、再委託先にも同等の安全管理措置を課す条項を設けます。
アカウント権限の絞り込み
委託先アカウントに恒久的な管理者権限を付与すると、退職や契約終了後も侵入口が残ります。保守作業が月数回なら、作業申請に合わせて期限付きアカウントを発行し、終了後に無効化します。常時接続が必要な運用でも、参照権限と設定変更権限を分け、管理者操作は記録します。
共有アカウントを使わざるを得ない古い機器では、接続元IP制限、利用時間帯制限、パスワード保管庫、作業チケットとのひも付けを組み合わせます。個人アカウント化できる機器へ更新できる場合は更新計画に入れ、更新できない場合はネットワーク分離と監視強化で補います。ここでの目的は委託先を一律に信用しないことではなく、侵害された1アカウントが全社へ広がらない構造をつくることです。
国内企業の運用事例
SP.LINKS株式会社は、取扱高3兆円規模の決済インフラ運用でPagerDutyを導入し、非クリティカルなアラートを98%削減したと公表しています。同社はインシデント解決時間を従来の40分から最長6時間だった状態から、平均5分から最長15分へ短縮したとしています(同社およびPagerDutyの公表に基づく数値であり、発表の詳細は両社の公式Webサイトで確認できます。測定対象・期間・環境条件が異なると同様の結果にならないことがあります)。大規模な監視では、検知数を増やすだけでは担当者が重要アラートを見落とします。委託先を含む連絡網でも、通知先、エスカレーション条件、対応時間を定義し、不要な通知を減らす設計が必要です。
外部サービスを比較する際は、認証の有無だけで選ばず、障害時の連絡時間、ログ提供範囲、データ保管場所、再委託の透明性、契約終了時のデータ削除方法を同じ軸で比較します。価格が要問合せのサービスでは、利用者数だけでなく監視対象端末数、ログ量、緊急対応の有無で費用が変わるため、要件をそろえて見積もりを取得します。
3位AIリスクとシャドーAI対策
生成AIの利用を安全に進めるには、禁止か自由利用かの二択ではなく、データ分類に応じた利用経路と監査可能な運用を設計します。
AIリスクの分類
IPAの情報セキュリティ10大脅威 2026で初選出されたAIの利用をめぐるサイバーリスクには、従業員による機密情報入力、AIの出力誤り、著作権やライセンスの問題、外部連携によるデータ流出、攻撃者によるフィッシングや偽情報の高度化が含まれます。AIを業務効率化のツールとしてだけ扱うと、入力・出力・連携・権限のどこで情報が流れるかを見落とします。
まず、扱うデータを「公開可能」「社内限定」「取引先情報・個人情報を含む」「営業秘密・認証情報を含む」に分類します。公開可能な情報だけを外部AIサービスへ入力できるルールにすると判断が明確になります。顧客名、契約内容、未公開の財務情報、ソースコード、アクセスキー、個人情報を含むデータは、入力先の契約・設定・保存期間・学習利用条件を確認できない限り、一般向けAIサービスへ投入しません。
シャドーAIの検知と制御
シャドーAIとは、情シスの承認や管理を受けないAIサービスを従業員が業務に利用する状態です。全面禁止だけを掲げると、私用メールアドレス、私物端末、モバイル回線などへ利用が移り、管理可能な範囲から外れることがあります。利用実態を把握するには、従業員を監視することだけを目的にせず、安全な代替手段を提供することが前提になります。
一元的な防衛策では、SaaS管理、ID管理、ネットワーク制御、端末管理、教育を連携させます。SSOで利用できるAIサービスは会社アカウントへ統一し、管理者が利用者、権限、監査ログを把握できる状態にします。ネットワークログやCASB、セキュアWebゲートウェイを取得できる環境なら、未承認AIドメインへのアクセス傾向を把握します。ログを取得できない環境では、経費精算、ブラウザ拡張機能、SaaS申請、従業員アンケートを組み合わせて利用候補を洗い出します。
未承認利用を発見したときに即座に処罰へ進むと、利用者がさらに隠す結果になり得ます。利用目的が議事録作成や文章要約など低リスクなら、正式環境への移行手順を示します。顧客情報やソースコードを入力していた場合は、入力範囲、保存設定、共有リンク、連携アプリを調査し、必要に応じてアクセスキーの更新、データ削除申請、関係部門への連絡を実施します。
プロンプトインジェクションへの防御
プロンプトインジェクションは、AIに与える文書、Webページ、メール、添付ファイルなどに悪意ある指示を埋め込み、本来の目的と異なる処理をさせようとする攻撃です。外部Webを検索するAI、メールを読み取るAI、SaaSと連携してファイルを操作するAIでは、入力した命令だけでなく、AIが参照する外部コンテンツも攻撃面になります。
対策は、AIに「怪しい指示を無視せよ」と書くだけでは不十分です。AIエージェントにメール送信、ファイル共有、データ削除、支払い処理などの実行権限を持たせる場合は、読み取りと実行を分離します。外部コンテンツを扱うAIには最小権限を適用し、重要操作は人間の承認を必須にします。例えば、議事録作成AIが社内文書を参照することは許可しても、外部共有フォルダへのアップロードや顧客へのメール送信は承認なしに実行させません。
開発部門でAI生成コードを利用する場合は、生成物を人間がレビューし、依存ライブラリ、認証処理、入力値検証、秘密情報の混入を確認します。ソースコードの自動実行や本番環境への自動反映までAI連携するなら、テスト環境、コードスキャン、承認フロー、ロールバックを分離します。
法人向けAI環境の判断軸
法人向けAI環境を選ぶ際は、「法人契約だから安全」とは判断しません。契約プラン、管理者設定、API利用、保存期間、学習利用の扱い、データ保管地域、外部コネクタ、監査ログの仕様で保護条件が変わります。利用候補のサービスについて、入力データがモデル改善に使われるか、管理者が利用履歴を確認できるか、退職者のアクセスを即時停止できるかを確認します。
利用目的 | 扱うデータ | 許可条件 | 技術的な制御 |
|---|---|---|---|
文章の要約・下書き | 公開済み情報 | 承認済みAIサービスを利用します。 | SSO、利用ログ、基本的な利用規程を適用します。 |
社内文書検索 | 社内限定情報 | アクセス権連携とログ取得ができる環境に限定します。 | 既存の閲覧権限を継承し、共有範囲を自動拡大させません。 |
顧客対応支援 | 個人情報・契約情報 | 契約と設定でデータ保護条件を確認できる場合に限定します。 | マスキング、出力レビュー、保存期間設定を実施します。 |
業務自動実行 | 重要業務データ | 人間の承認とロールバックが設計できる業務に限定します。 | 最小権限、実行ログ、承認ワークフローを適用します。 |
AI利用は一度の規程作成で終わりません。新しい連携機能やエージェント機能が追加されたときに、入力データ、実行権限、ログ、責任者を再評価する運用を設けます。AIの利便性を業務へ取り込むほど、IDと権限の管理が基盤になります。
▶ 関連記事: AIガバナンスツール選定ガイド|SaaS管理でISO 42001対応を実現する方法
▲ 扱うデータの機密性に応じた生成AI利用の判断プロセス
4位〜10位の主要な脅威と対策ポイント
4位から10位の脅威は、個別製品だけで防ぐのではなく、資産管理、ID管理、ログ、教育、業務手順を組み合わせて対処します。
4位の脆弱性悪用
システムの脆弱性を悪用した攻撃では、公開された修正情報を見てから未対策の組織を探す攻撃が起きます。対策の基本は、何を使っているかを正確に知ることです。OSやサーバーだけでなく、VPN機器、ルーター、NAS、複合機、クラウドの設定、開発用ツール、ブラウザ拡張機能まで対象にします。
緊急パッチを適用できない業務システムでは、放置ではなく代替策を取ります。外部公開を停止できれば停止し、停止できなければ接続元制限、仮想パッチ、ネットワーク分離、監視強化を実施します。例外を認める場合は、期限、責任者、代替策、更新予定を記録し、期限切れの例外を毎月見直します。
5位の標的型攻撃
機密情報を狙った標的型攻撃では、取引先や経営層になりすましたメール、採用応募、請求書、共有ファイル通知などが使われます。メール訓練は開封率だけを評価せず、疑わしいメールを報告できるか、報告後に情シスが迅速に周知できるかまで確認します。
フィッシング耐性を高めるには、パスワードだけに依存しない認証を増やします。パスキーやFIDO2対応の認証を導入できるサービスでは優先的に移行し、移行できないサービスはMFAとアクセス条件で補います。メール本文が自然な日本語であることは安全の根拠にならないため、送信者表示ではなく送信元、リンク先、要求内容、通常と異なる送金・認証依頼を確認する教育へ変えます。
6位の地政学的リスク
地政学的リスクに起因するサイバー攻撃では、特定業界、重要インフラ、先端技術、サプライチェーンが標的になる場合があります。自社が直接の標的でなくても、取引先や利用中のサービスが影響を受ける可能性があります。
重要業務を持つ企業では、JPCERT/CCや業界ISACなどから提供される注意喚起を受け取る窓口を決めます。IoCなどの技術情報を受け取れるなら、EDR、メール、プロキシ、DNSログに反映します。自社に監視基盤がない場合は、外部公開資産の確認、管理者アカウントのMFA、緊急連絡網の整備を先に行い、過度に高度な仕組みだけを先行させません。
7位の内部不正
内部不正による情報漏えい等は、退職予定者や委託先担当者による持ち出しだけでなく、悪意のない設定ミス、共有リンクの公開、権限付与の放置も含めて考えます。退職日にアカウントを削除するだけでは遅い場合があるため、退職決定から最終出社日までの権限見直しと、退職日に実施する無効化を分けます。
特権アカウントは、利用者ごとの個別ID、作業記録、期限付き権限を基本にします。大量ダウンロード、外部共有、権限昇格、削除操作などをログで検知できるなら、通常の業務量を基準にアラート条件を決めます。ログが取れない共有ストレージでは、機密データの保存先として使わず、監査ログが取得できる環境へ移行します。
8位のリモートワーク環境
リモートワークを狙う攻撃では、自宅Wi-Fi、私物端末、家庭内の共有PC、盗難端末、VPN認証情報が攻撃面になります。すべての端末に同じ管理を適用できない場合は、業務データへアクセスできる範囲を端末の管理状態で分けます。
会社管理端末では、ディスク暗号化、OS更新、EDRまたはアンチマルウェア、画面ロック、MDMによる紛失時の遠隔消去を組み合わせます。BYODを許可するなら、端末全体を管理できない前提で、ブラウザ経由の限定アクセス、仮想デスクトップ、アプリ保護、コピー・ダウンロード制限などを選びます。管理状態を取得できない私物端末からは、顧客情報や機密ファイルへのアクセスを許可しない基準が明確です。
9位のDDoS攻撃
DDoS攻撃は、大量の通信を送りつけてWebサイトやAPIを利用しにくくする攻撃です。公開Webサービスを持つ企業では、回線帯域だけでなく、DNS、CDN、WAF、クラウド事業者、決済や受注連携の依存関係を把握します。
対策は、DDoS対策サービスを導入するだけでは完結しません。障害時に誰が事業者へ連絡し、利用者へ何を告知し、代替受注や問い合わせをどう受けるかを決めます。公開Webが売上に直結する場合は、平常時にDDoS緩和機能を有効化し、障害時の切替手順を試験します。社内向けシステムしか持たない場合でも、VPNやDNSが停止すると業務が止まるため、依存サービスを確認します。
10位のビジネスメール詐欺
ビジネスメール詐欺は、取引先や経営者になりすまし、振込先変更や請求書差し替えを促す手口です。メール対策だけでなく、送金業務の承認手順を変える必要があります。口座変更や緊急送金の依頼は、メール返信だけで完結させず、登録済みの電話番号や別経路で確認します。
総務省「情報通信白書2026(令和8年版)」(総務省 令和8年版情報通信白書PDF)によると、2025年12月時点でJPドメインにおけるSPFの導入率は約89.6%、DMARCの導入率は約37.2%です。DMARCの導入率がSPFと比較して低い状況を踏まえ、自社ドメインの対策状況は同白書の数値と比較しながら段階的に整備します。自社ドメインのなりすまし対策では、SPFだけで終わらせず、DKIMとDMARCを段階的に設定します。DMARCを監視モードで運用して正規送信元を洗い出し、問題がなければ隔離、拒否へ進めることで、正規メールを止める事故を避けます。
セキュリティ対策における失敗パターン
対策が失敗する原因は、製品不足よりも、例外管理、復旧検証、現場との合意を後回しにする運用設計にあります。
認証取得だけで安心する失敗
ISMSやプライバシーマークなどの認証は、管理体制を整えるうえで役立ちますが、認証取得だけで脆弱性やアカウント侵害を防げるわけではありません。規程があっても、VPN機器の更新が遅れ、管理者アカウントにMFAが適用されず、退職者IDが残っていれば侵入リスクは残ります。
認証を運用している企業では、監査用の証跡と実機の状態を定期的に突き合わせます。台帳上でMFA適用済みでも、例外アカウントや古いプロトコルが残っていれば実効性はありません。四半期ごとに管理者ID、外部公開資産、バックアップ復元、委託先接続の4項目を実機で検証すると、規程と現場の差を発見しやすくなります。
オンラインバックアップだけに依存する失敗
同じネットワーク、同じ認証基盤、同じ管理者アカウントで管理されるオンラインバックアップは、侵害時に本番環境と一緒に暗号化・削除される可能性があります。バックアップを毎日取得している事実だけでは、ランサム攻撃から復旧できる根拠になりません。
回避策は、保存先の分離、不変性、管理者権限の分離、復元試験を組み合わせることです。すべてのデータを高コストな不変ストレージに置けない場合は、業務停止の影響が大きいデータを先に対象にします。復旧試験で必要なデータが不足していた場合は、バックアップ世代を増やすのではなく、復旧に必要な設定情報、証明書、マスターデータ、手順書も対象に含めます。
生成AIを全面禁止する失敗
情報漏えいを恐れて生成AIを全面禁止すると、従業員が私用アカウントや未承認サービスを利用し、情シスが実態を把握できない状態になり得ます。禁止の効果は、公式の代替手段があるか、現場が業務上の目的を満たせるかで変わります。
安全な法人環境を提供できる場合は、利用可能なデータ、禁止するデータ、承認が必要な用途、問い合わせ窓口を明示します。正式環境をまだ提供できない場合は、公開情報の要約や文章表現の補助など、低リスク用途だけを暫定的に認め、個人情報・顧客情報・認証情報・ソースコードの入力を禁止します。利用実態を把握した結果、高頻度の利用目的が確認できれば、その用途から正式環境を整備します。
EDR導入後に監視を止める失敗
EDRは端末上の挙動を可視化できますが、アラートを確認し、隔離や調査を判断する担当者がいなければ効果が下がります。導入直後は検知が多く、担当者が通知を無視する状態に陥ることがあります。
端末数が少なく内製で運用する場合は、優先度の高い検知ルールから開始し、月次で誤検知を調整します。24時間監視が必要で社内体制を組めない場合は、MDRなど外部監視を含む選択肢を検討します。どちらの場合も、「誰が何分以内に確認し、どの条件で端末を隔離するか」を決めなければ、導入成果を測定できません。
全端末・全SaaSを一律に扱う失敗
端末管理やSaaS管理を一斉に進めようとして、業務影響の大きいシステムまで止めると、現場は回避策を探します。古い端末、製造設備、取引先指定SaaSなどは、標準設定をそのまま適用できないことがあります。
例外は放置せず、例外台帳で期限管理します。標準のMDMやEDRを入れられない端末は、ネットワーク分離、利用者限定、外部接続停止、監視強化のどれで補うかを決めます。例外の代替策が確認できれば利用継続し、代替策も設定できなければ更新・廃止を事業部門と判断します。
情シスの実行ロードマップ
対策の初動は、MFAやEDRを個別に購入することではなく、侵入口、重要業務、復旧手段、委託先接続を同じ地図で把握することです。
最初の30日間の棚卸し
最初の30日間では、外部公開資産、管理者アカウント、利用中SaaS、委託先接続、バックアップの5項目を棚卸しします。棚卸しの目的は完璧な台帳を作ることではなく、今すぐ止めるべき高リスクな例外を見つけることです。
インターネットから公開されているVPN、RDP、管理画面、Webサーバー、クラウド管理画面を列挙します。
管理者権限を持つ人・委託先・共有アカウントを洗い出し、MFAと利用期限を確認します。
部門ごとのSaaS利用と、顧客情報・個人情報・機密情報の保存先を確認します。
委託先と再委託先の接続経路、保守アカウント、緊急連絡先を記録します。
重要システムのバックアップについて、別環境から復元できるかを試験します。
この段階で、MFA未適用の管理者アカウント、サポート切れの外部公開機器、所有者不明のSaaS、退職者アカウント、復元試験未実施のバックアップが見つかった場合は、長期計画より先に是正します。特に外部公開資産と特権IDは、攻撃者が最初に狙う可能性が高いため、担当部署との調整に時間がかかっても期限を明確にします。
31日目から90日目の防御強化
次の60日間では、棚卸しで見つかった問題を仕組みに変えます。MFAは主要SaaSと管理者アカウントへ適用し、例外を台帳化します(人員・予算が限られる場合は管理者IDと外部公開サービスを先行し、一般ユーザーへの展開は90日以降に段階化します)。脆弱性対応は、外部公開資産の緊急パッチ手順を作成します。バックアップは、重要データから不変性と復旧試験を導入します(クラウド管理ツールやオブジェクトストレージの不変設定が利用できる環境は低コストで着手しやすく、オンプレミス中心の環境では保管先の物理分離から始めます)。
AI利用では、まず公式利用環境と入力禁止データを定めます。利用ログを取得できるなら、利用者、連携アプリ、権限変更を月次で確認します。ログが取れないサービスは、機密情報を扱う業務から外すか、代替サービスを選びます。委託先については、接続アカウントを個人単位に変更し、恒久管理者権限を期限付き権限へ移行します。
91日目以降の継続運用
90日以降は、技術導入の完了ではなく、例外の減少と復旧能力の測定を続けます。月次では、退職者アカウント、特権権限、外部公開資産、脆弱性、SaaS追加、未承認AI利用を確認します。四半期では、バックアップ復元、委託先接続、インシデント連絡網、フィッシング報告訓練を実施します。
キヤノンマーケティングジャパンは、グループ約2万3千台のパソコンへESET PROTECT MDRを導入し、当初約1年を見込んでいた導入を約4カ月で実現したと公表しています(同社・ESETの公表ベースの数値であり、展開規模・既存環境・体制によって所要期間は異なります)。大規模導入の成否は製品機能だけで決まらず、対象端末の把握、展開手順、例外端末の扱い、関係会社との連絡体制によって変わります。自社で同様の導入を進める場合も、対象端末が把握できているなら段階展開へ進み、把握できていないなら資産棚卸しを先行させます。
完了基準のチェックリスト
以下は、情報セキュリティ10大脅威 2026 対策の初動が機能しているかを判断するためのチェックリストです。すべてを一度に満たせない場合は、外部公開資産と特権IDに関する項目から着手します。
外部公開しているシステム、VPN、管理画面の所有部署とパッチ状況を把握しています。
管理者アカウントと委託先アカウントにMFAを適用し、例外には期限と代替策を記録しています。
退職・異動・委託終了時にアカウントを無効化する手順が人事や購買の業務フローと連動しています。
重要データのバックアップについて、隔離または不変性を設け、復元試験の結果を記録しています。
利用中SaaS、AIサービス、外部連携アプリの責任者と扱うデータを台帳化しています。
委託先と再委託先の接続経路、権限、事故連絡先、ログ提供条件を把握しています。
フィッシング、BEC、DDoS、ランサム攻撃を想定した連絡網と顧客対応の役割を決めています。
このチェックリストで未達の項目が見つかった場合は、未達数だけで優先度を決めません。外部公開、特権権限、個人情報、業務停止への影響が重なる項目を最優先にします。改善後は、設定画面の証跡、台帳更新日、復旧試験結果、訓練記録を残し、次回の確認で実施済みかどうかを判断できるようにします。
▲ 情シスが最初の30日間で実施すべきセキュリティ棚卸しの5ステップ
よくある質問
情報セキュリティ10大脅威 2026に関して、情シス部門で判断が分かれやすい質問に簡潔に回答します。
対策の着手順
Q:10大脅威 2026の対策は何から始めますか?
A:外部公開資産、管理者アカウント、バックアップの現状把握から始めます。MFA未適用の管理者IDや未更新のVPN機器が確認できれば先に是正し、確認できなければSaaSと委託先接続の棚卸しへ進みます。
SCS評価制度の対応範囲
Q:SCS評価制度への対応は全企業に必要ですか?
A:2026年3月に制度構築方針が公表されており、個別企業に対する調達条件や適用時期は取引先・業種ごとに確認が必要です。取引先から評価取得や対策証跡を求められている場合は要求内容を文書化し、求められていない場合も資産、ID、委託先、バックアップの共通基盤を整えると将来の要求に対応しやすくなります。
生成AIの利用可否
Q:生成AIは全面禁止にすべきですか?
A:全面禁止だけでは私用アカウントによるシャドーAI利用を招く可能性があります。公開情報のみを扱う低リスク用途から公式環境を提供し、個人情報、顧客情報、認証情報、ソースコードは契約と設定で保護条件を確認できる環境以外へ入力しない運用にします。
EDRとMDRの選択
Q:EDRを導入すれば24時間監視は不要ですか?
A:EDRは検知と調査を支援する製品であり、アラートの判断と隔離対応を自動的に完結させるものではありません。社内で夜間休日を含む確認体制を組めるなら内製運用を整え、組めないならMDRなど監視支援を含めた体制を検討します。
まとめ
2026年のサイバー脅威へ向けた情シスの初動
情報セキュリティ10大脅威 2026では、ランサム攻撃とサプライチェーン攻撃が引き続き最上位となり、AIの利用をめぐるサイバーリスクが初選出されました。情シスでは順位をそのまま対策順にせず、外部公開資産、特権ID、重要データ、委託先接続、復旧手段を基準に自社の優先順位を決めます。
明日から取り組む最初の一歩は、次の5項目です。
外部公開中のVPN、管理画面、リモート接続を棚卸しし、不要な公開を停止します。
管理者・委託先アカウントのMFA適用漏れと恒久権限を洗い出します。
重要データのバックアップを隔離し、実際に復元できるかを試験します。
利用中SaaSと生成AIを台帳化し、機密情報を扱える環境を限定します。
委託先・再委託先の接続経路、権限、障害連絡先を一元化します。
この5項目は、ランサム攻撃、脆弱性悪用、内部不正、リモートワーク、AIリスクに共通して効く基盤です。対策を導入した後は、例外アカウント、復旧試験、委託先接続、AI連携の変更を継続的に見直し、侵入後も事業を止めない状態へ近づけます。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。