

>
>
公開日
最終更新日
IPSはネットワーク通信をインラインで監視し、不審な通信を自動でブロックします(IPA資料より)。EDRは端末内のプロセス・ファイル・通信の挙動をリアルタイムで監視し、検知後の隔離・調査・対応を担います。アンチウイルスはマルウェアの侵入・実行を防ぐほか、検知・隔離・駆除も行います。なお、ネットワーク型IPSのほかホスト型IPSも存在し、またEDRにEPP(Endpoint Protection Platform:マルウェアの実行防止を主目的とした端末保護機能)を統合した製品もあるため、製品カテゴリは厳密に固定されるものではありません。3つは競合する製品ではなく、防御する場所とタイミングが異なる対策です。
情シス担当者が製品を選ぶ際は、「侵入を防ぐ機能があるか」だけでなく、侵入後に端末を隔離できるか、調査に必要なログを取得できるか、夜間を含むアラート対応を誰が担うかまで整理する必要があります。本記事では、アンチウイルス(antivirus:コンピュータウイルス対策ソフトを指す英語の一般名称)とEDR・IPSの機能範囲の違い、各製品の検知方式・対応機能・限界、多層防御の設計と運用時の判断基準を解説します。
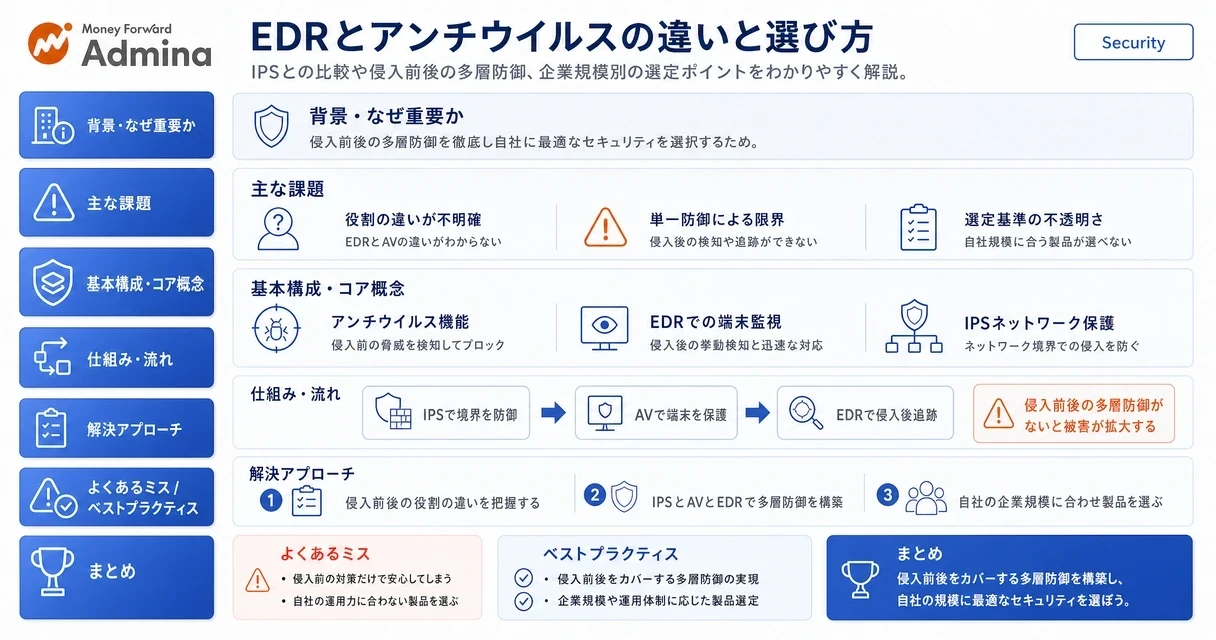
EDR・アンチウイルス・IPSの違い
EDR、アンチウイルス、IPSはいずれもサイバー攻撃への対策に使われますが、防御する場所と対応するタイミングが異なります。アンチウイルスは主に端末上のファイルやプロセスを対象に、マルウェアの検査、実行防止、隔離、駆除を担います。EDRは端末で発生する操作や通信などの記録を収集し、侵害の兆候を調査して、隔離などの対応につなげる仕組みです。IPSはネットワーク通信を対象に、不正と判断したアクセスや通信を遮断する役割を持ちます。
なお、「antivirus」は日本語では一般に「アンチウイルス」または「アンチウイルスソフト」と表記されます。本記事では、端末上でマルウェア対策を行う製品・機能を指す言葉として「アンチウイルス」を用います。
対策 | 主な監視対象 | 主な役割 | 対応の中心 |
|---|---|---|---|
アンチウイルス | 端末上のファイル、プロセス、ダウンロードデータ | マルウェアの検査、実行防止、隔離、駆除 | 端末上での被害の抑止 |
EDR | 端末上の操作、プロセス、通信、ログ | 侵害兆候の検知、調査、端末隔離、対応支援 | 侵害後の可視化と封じ込め |
IPS | ネットワークを通る通信 | 不正アクセスや攻撃とみられる通信の検知・遮断 | ネットワーク境界や経路での通信制御 |
この3つは代替関係だけではありません。たとえば、メールやWeb経由で届いた不審なファイルをアンチウイルスが検査し、端末上で不審な動きが起きた場合にはEDRで影響範囲を調査し、攻撃に使われる通信をIPSで遮断する、といった分担が考えられます。
アンチウイルスは端末上の実行防止と隔離を担う
アンチウイルスは、端末に保存されるファイルや実行されるプログラムを検査し、既知の脅威や不審な挙動を検知した際に、実行の停止、ファイルの隔離、駆除などを行う対策です。利用者が不正な添付ファイルを開いた場合や、Webから取得したプログラムを実行した場合に、端末上での被害を抑える層として機能します。
一方で、アンチウイルスだけでネットワーク上のすべての侵入経路を遮断するわけではありません。メールの受信段階、Webアクセス、外部公開システムへの通信、不正な認証試行などは、メールセキュリティ、Webフィルタリング、ファイアウォール、IPS、ID管理などと役割を分けて考えます。
選定時には、検知率だけでなく、検知後に端末利用者の業務がどこまで止まるかを確認します。たとえば、隔離されたファイルを管理者が復元できるのか、復元の記録を取得できるのか、業務ソフトを誤って停止した場合の例外設定を誰が管理するのかによって、日常運用の負荷が変わります。業務アプリケーションが多い端末群では、限定した端末で検知状況と例外設定の影響を確認できれば段階展開に進み、業務停止が頻発する場合はポリシーや対象範囲を見直す判断になります。
EDRは侵害後の調査と対応を支援する
EDRはEndpoint Detection and Responseの略で、端末で起きたプロセス実行、ファイル操作、通信、ユーザー操作などの記録を収集し、侵害の兆候を検知・調査するための仕組みです。アラートを起点に、どの端末で何が実行されたか、関連する通信やプロセスがないかをたどり、必要に応じて端末をネットワークから隔離する運用につなげます。
アンチウイルスが端末上の脅威をその場で防ぐことに重点を置くのに対し、EDRは「すでに侵害された可能性がある」という前提で、影響範囲を把握して封じ込める場面に向きます。未知の手口、正規ツールの悪用、複数端末にまたがる不審な操作などでは、単発の検知結果だけでなく、前後のイベントを確認できることが調査の助けになります。
ただし、EDRの導入はアラートを受け取るだけでは完結しません。夜間を含めて誰が一次切り分けを行うか、端末隔離の判断権限を誰が持つか、隔離中の従業員が代替端末や業務手段を利用できるかを事前に決めます。管理画面で端末隔離、イベント検索、ログ出力、アラート通知先を確認し、監査やインシデント調査に必要な期間のログを取得できれば社内運用での対応範囲を定められます。夜間対応者や調査担当者を置けない場合は、SOCやMDRによる監視・一次分析を利用するか、通知対象を絞った限定運用にするかを検討することになります。
IPSはネットワーク通信の検知・遮断を担う
IPSは侵入防御システムを指し、ネットワークを流れる通信を監視して、不正アクセスや攻撃と判断した通信を遮断するために用いられます。情報処理推進機構(IPA)の「中小企業の情報セキュリティ対策ガイドライン」では、IPSをネットワークの境界付近で通信を監視し、不正なアクセスなどを検知して自動遮断する技術として説明していますIPA公式サイト:。
IPSは、外部から社内ネットワークや公開サーバーへ向かう攻撃通信への対策だけでなく、端末が侵害された後の不審な外部通信を把握する補助にもなります。ただし、通信が暗号化されている場合は、復号の有無や構成によって検査できる範囲が変わります。また、検知ルールを厳しくしすぎると、正規の業務通信まで遮断する誤検知が起きる可能性があります。
そのため、IPSでは検知ルール、遮断対象、例外設定、変更手順を運用設計に含めます。ネットワーク構成図と通信要件を管理しており、遮断ログから業務影響を追跡できるなら、監視モードで検知傾向を確認した後に遮断対象を段階的に広げられます。復号対象の通信、業務上停止できない通信、誤検知時の連絡先が整理できていない場合は、遮断範囲を限定し、先にログ分析と例外管理の手順を整えることになります。
比較表で見る検知方式と対応フロー
比較項目 | アンチウイルス | EDR | IPS |
|---|---|---|---|
主な設置場所 | 利用者端末、サーバー | 利用者端末、サーバー | ネットワーク境界・通信経路 |
主な検知の手がかり | ファイルの特徴、実行時の挙動 | 端末上のイベント、操作履歴、通信記録 | 通信パターン、アクセス内容、検知ルール |
検知後の主な対応 | 実行停止、隔離、駆除 | 調査、端末隔離、影響範囲の確認 | 通信遮断、ルール調整、例外設定 |
運用で見落としやすい点 | 業務ソフトの誤検知と例外管理 | アラートの一次分析と夜間対応 | 暗号化通信の可視性と遮断時の業務影響 |
※上表の機能・範囲は代表的な例であり、製品・設定・バージョンによって異なります。導入前に各製品の公式ドキュメントで詳細を確認してください。IPAは「情報セキュリティ10大脅威2026」解説資料において、IPSをネットワーク通信を監視して不審な通信を自動でブロックする機能として説明しています(参照:IPA 情報セキュリティ10大脅威2026、IPA 中小企業の情報セキュリティ対策ガイドライン)。アンチウイルスおよびEDRの機能範囲については、各製品ベンダーの公式ドキュメントで定義が異なるため、導入候補製品の仕様書で個別に確認してください。確認結果によって、本表の「主な役割」欄に示した機能が含まれるか・オプションか・別製品との組み合わせが必要かが変わります。
対応フローも製品カテゴリごとに異なります。アンチウイルスでは、検知されたファイルが自動隔離された後、管理者が隔離理由と利用者の業務影響を確認します。EDRでは、アラート発生後に関連端末・ユーザー・通信を調査し、必要に応じて端末隔離や認証情報の見直しに進みます。IPSでは、遮断ログを確認して攻撃通信か業務通信かを判定し、ルールの維持・調整・例外化を行います。
この違いから、導入判断では「何を防ぎたいか」だけでなく、「誰が、どの情報を見て、何分以内に、どの操作を行うか」を具体化します。アラート件数が多い環境では、重要度付けや一次切り分けの基準がないと、調査が必要な事案を見落とすおそれがあります。反対に、遮断を自動化する範囲が広すぎると、正規業務の停止が増える可能性があります。
運用体制・規模別の選定ポイント
少人数の情シス部門で端末台数が限られる組織では、まずアンチウイルスによる基本的な端末保護と、更新状況・検知状況を一元管理できる体制を整える考え方があります。外部公開システムや拠点間接続があり、ネットワーク通信の制御が課題となる場合は、IPSを含むネットワーク対策の優先度が上がります。端末数が多い、リモートワークが多い、あるいは侵害発生時の影響範囲を迅速に調べたい組織では、EDRのログ収集と隔離機能が判断材料になります。
一方で、EDRを導入しても、アラートを分析して対応する担当者がいなければ、検知結果を十分に活用できません。端末隔離後も業務を継続できる代替手段、利用者への連絡経路、再接続の承認者まで設計すると、実際のインシデント時に判断が遅れにくくなります。社内で24時間の監視が難しい場合には、MDRやSOCの利用範囲、緊急連絡を受ける担当者、委託先が実行できる操作の範囲を契約・運用ルールで整理します。
選定前には、製品の管理画面や公式ドキュメントで、端末隔離の可否、ログ保持期間、ログの検索・出力機能、アラート通知、対応可能なOS、既存のネットワーク機器との連携範囲を確認します。隔離と調査ログを社内または委託先で扱えることが確認できれば、検知後の初動を含めた限定検証に進めます。ログ保持期間や対応体制が不足する場合は、対象端末を重要資産に絞る、監視サービスを組み合わせる、運用手順を先に整備するといった進め方になります。
多層防御として組み合わせる際の考え方
アンチウイルス、EDR、IPSは、それぞれ単独で万能な対策ではありません。端末上の実行防止、端末侵害後の可視化・隔離、ネットワーク通信の遮断という異なる層を組み合わせることで、攻撃の各段階に対応しやすくなります。
たとえば、アンチウイルスが不審なファイルを検知できなかった場合でも、EDRが端末上の不審なプロセスや通信を調査する手がかりになることがあります。さらに、外部への不正通信をIPSで検知・遮断できれば、被害拡大を抑える選択肢が増えます。ただし、同じアラートを複数の製品で受ける場合もあるため、どの製品のログを一次情報として扱うか、誰が関連付けて調査するかを決めておきます。
導入順序は、資産と体制によって変わります。資産台帳で重要端末・重要サーバーを特定でき、管理者が端末保護の更新状況を把握できるなら、基本的なアンチウイルス管理を土台にできます。ネットワーク境界の通信要件と遮断時の連絡体制を整理できるなら、IPSの検知・遮断ルールを段階的に適用できます。端末ログの調査担当者と隔離時の業務継続手順を用意できるなら、EDRを重要端末から展開し、運用負荷と検知品質を評価できます。
まとめ
アンチウイルスは端末上でのマルウェア検査、実行防止、隔離、駆除を主に担い、EDRは端末の記録を基に侵害兆候を調査して隔離などの対応を支援します。IPSはネットワーク通信を監視し、不正と判断した通信の遮断に用いられます。
選定では、機能の有無だけでなく、アラートを誰が分析するか、端末隔離中の業務をどう継続するか、どの期間のログを取得できるか、暗号化通信をどこまで確認できるかを整理します。端末・ネットワーク・運用体制の条件に合わせ、重要資産から限定的に検証することで、導入後の運用負荷と業務影響を把握しやすくなります。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





