

>
>
公開日
最終更新日
IPアドレスとは、ネットワーク上の機器や通信先を識別し、データを宛先へ届けるための番号です。PCやスマートフォン、プリンター、監視カメラなどの通信に使います。
自分のIPを調べる場合は、端末の設定でLAN内のアドレスを、ブラウザの確認ページでインターネット側の出口アドレスを確認します。代表的なプライベートIPv4の範囲は、10.0.0.0/8、172.16.0.0/12、192.168.0.0/16です。IPアドレス単体から、一般の第三者が氏名や正確な住所を直接特定することはできませんが、会員情報やログなど他の情報と結び付けられる事業者側では、保有情報と照合できるかなど個別の事情によって、個人を識別できる情報として扱う場合があります。
個人利用で確認方法やプライバシーを知りたい方:「IPアドレスの基本」「種類と範囲」「自分のIPアドレスの確認方法」「個人情報とプライバシー」を順に読むと、必要な操作と注意点を把握できます。
社内ネットワークや固定IPを検討する情シス・IT担当者:範囲一覧を押さえたうえで、「固定IPと動的IP」「IPv6対応」「アクセス制御」「変更管理」を読むと、契約・設定・運用の判断に進めます。

IPアドレスとは|基本概念とIP対応機器の役割
IPアドレスとは、ネットワーク上の通信相手を識別するために、機器のネットワーク接続部分へ割り当てる番号です。IPアドレスの基本を理解すると、接続トラブルや設定確認の場面でも判断しやすくなります。
本記事のポイント
IPアドレスは「ネットワーク上の住所」であり、利用者本人を証明する番号ではありません。
IPv4・IPv6は規格、グローバル・プライベートは利用範囲、固定・動的は割り当て方法の違いです。
確認する場所によって、端末のアドレスとインターネット側の出口アドレスは異なります。
法人では、アドレスの割り当て、アクセス制御、資産台帳の更新を担当者と変更手順に結び付けます。
IPの意味と住所に例えた仕組み
IPはInternet Protocolの略で、ネットワークをまたいでデータを届けるための通信上の取り決めです。IPアドレスは、その通信で送信元や宛先を表す番号に当たり、「インターネット上の住所」とも呼ばれます。
郵便では住所を見て荷物を届けますが、ネットワークではルーターが宛先IPと経路情報を照らし合わせてデータを転送します。ただし、住所の比喩が当てはまるのは配送先を示す役割までです。同じ人が複数の端末を使い、同じ端末にもWi-Fi用と有線LAN用、VPN用など複数のアドレスが割り当てられる場合があります。
パケット通信とルーターの役割
Webページや動画のデータは、パケットという小さな単位でネットワークを移動します。IPパケットには送信元と宛先の情報が入り、途中のルーターは宛先に近づく経路へ転送します。
PCでWebサイトを開くと、要求が自宅や会社のルーター、通信事業者のネットワークを経由してサーバーへ届きます。サーバーからの応答もネットワークを通って戻ります。画面が開かない場合は、端末の設定、ルーターまでの到達性、名前の解決、外部への経路を分けると、故障箇所を絞り込めます。
ドメイン名とDNSの役割
ドメイン名は人が扱いやすい名前で、IPアドレスは通信先を指定する番号です。IPAの解説では、IPv4形式の「3.166.228.119」やIPv6形式の「2600:9000:27b6:e000:6:c67a:2000:93a1」に対応付けた名前をドメイン名として説明しています。
ブラウザにドメイン名を入力すると、DNSが対応するIPアドレスを調べます。一つのドメイン名に複数のIPが対応する場合も、複数のドメイン名が同じIPを使う場合もあります。そのため、WebサイトのIPが分かっても、ブラウザのアドレス欄へ数字だけを入れて同じページが開くとは限りません。
IP対応機器の機能と役割
本記事では、IPを使ってデータを送受信する機器全般を「IP対応機器」(ネットワーク接続機器)と呼び、特定の製品区分や規格上の用語としては扱いません。PCやスマートフォンのほか、ネットワークプリンター、IoTカメラ、センサー、スマート家電などが該当します。
IP対応機器 | 主な機能 | 企業・家庭での活用 |
|---|---|---|
PC・スマートフォン | Web閲覧、会議、ファイル送受信 | 社内業務、在宅勤務、日常の情報利用 |
ネットワークプリンター | 印刷データの受信、状態通知 | 複数端末からの共有印刷 |
IoTカメラ・監視カメラ | 映像の配信、録画装置との通信 | 店舗や施設の監視、家庭の見守り |
センサー・スマート家電 | 測定値の送信、遠隔操作 | 温湿度の記録、設備監視、照明や空調の制御 |
これらの機器は、IPアドレスが割り当てられただけでインターネットへ公開されるわけではありません。家庭ならルーター内、企業なら用途別のネットワークに置き、必要な相手との通信を許可します。特にカメラの管理画面は、不特定の外部利用者へ直接公開しない構成にします。
機器の番号と利用者の違い
IPアドレスが識別するのは通信上の接続先であり、端末の所有者や操作した本人とは限りません。共有PC、会社の出口回線、携帯キャリアの共有アドレスでは、一つのIPの背後に複数の利用者が存在します。
社内で誰の操作かを調べる場合は、IPと日時に加え、認証された利用者IDや端末の資産番号を使います。家庭内でも、ルーターの接続一覧に見慣れないIPがあるだけで侵入と断定せず、テレビ、ゲーム機、家電、来客端末の接続状況と照らし合わせます。
IPアドレスの種類と範囲|プライベートIPの一覧
IPアドレスの種類は「規格」「利用範囲」「割り当て方法」を分けると整理でき、10から始まるIPv4アドレスはプライベートIPの範囲に含まれます。
たとえば「DHCPで配るプライベートIPv4」と「固定のグローバルIPv4」は、異なる軸を組み合わせた表現です。固定IPをグローバルIPの同義語として扱うと、プリンターの社内固定設定とインターネット回線の固定IP契約を混同します。
IPv4とIPv6の比較
IPv4は32ビット、IPv6は128ビットでアドレスを表す規格です。IPv4は数字をドットで四つに区切り、IPv6は16進数をコロンで区切って表記します。
比較項目 | IPv4 | IPv6 |
|---|---|---|
アドレス長 | 32ビット | 128ビット |
表記例 | 192.168.1.10 | 2001:db8::10 |
表現できる数 | 2の32乗、約43億通り | 2の128乗、約340澗通り |
表記の特徴 | 各区切りは0〜255 | 連続するゼロの省略が可能 |
設計時の対象 | 既存システム、NAT、IPv4の許可設定 | IPv6経路、対応DNS、IPv6の許可設定 |
IPv6の「::」は連続するゼロを省略する記号で、一つのアドレス内では一度だけ使えます。表のIPv6は文書説明用の例です。IPv4とIPv6はそのまま相互通信できる規格ではないため、両方を扱う端末や変換・中継の仕組みを含めて設計します。
グローバルIPとプライベートIPの違い
グローバルIPアドレスとは、インターネット上で重複しないよう割り当てられ、経路制御の対象となるアドレスです。付与されていることと、外部から実際に到達できることは別で、到達可否はルーターやファイアウォールの設定で決まります。NATやCGN(キャリアグレードNAT)を介する通信では、端末ごとではなく、回線や事業者の出口側アドレスを複数の利用者が共有する場合もあります。プライベートIPアドレスは、家庭や会社などの内部ネットワークで使うために予約されたIPv4の範囲です。
NTT東日本の解説では、プライベートIPのみを持つ端末の外部通信では、NATでグローバルIPへ変換する仕組みを示しています。家庭内のPCが192.168.1.10でも、Webサイト側には通常、ルーターや事業者の出口側アドレスが見えます。
RFC 1918のプライベートIP範囲
IPv4のプライベートIPアドレス範囲は、RFC 1918で定める次の三つです。10.x.x.xはすべて該当しますが、172.x.x.xは第2オクテットが16〜31の範囲だけ該当します。
従来のクラスによる呼称 | アドレス範囲 | CIDR表記 | 利用の考え方 |
|---|---|---|---|
クラスAに由来する範囲 | 10.0.0.0〜10.255.255.255 | 10.0.0.0/8 | 拠点や用途ごとに分割し、重複しないよう割り当てます |
クラスBに由来する範囲 | 172.16.0.0〜172.31.255.255 | 172.16.0.0/12 | 社内LANやクラウドなどで分割して使います |
クラスCに由来する範囲 | 192.168.0.0〜192.168.255.255 | 192.168.0.0/16 | 家庭や社内LANで使い、接続先との重複を点検します |
クラスA・B・Cは従来の分類に由来する呼び方です。現在の設計では、クラス名だけでネットワークの大きさを決めず、/24などのプレフィックス長を使います。上表の用途は設計例であり、特定の範囲が企業専用、家庭専用と決まっているわけではありません。
また、プライベートIPの範囲外なら必ずグローバルIPという判定も誤りです。127.0.0.1のようなループバックや169.254.0.0/16のリンクローカルなど、別の目的で使う範囲があります。
サブネットマスクとCIDRの基礎
サブネットマスクは、IPアドレスのうちネットワークを示す部分と、その中の接続先を示す部分を区切る情報です。CIDR表記では、その境界を「/24」のように先頭からのビット数で示します。
たとえば192.168.1.10/24のマスクは255.255.255.0で、属するネットワークは192.168.1.0/24です。通常のIPv4 LANでは、この範囲の256個のうちネットワークアドレスとブロードキャストアドレスを除く254個を端末などへ割り当てられます。ルーターや予約分にも使うため、PCを254台置けるという意味ではありません。
プライベート範囲全体の10.0.0.0/8を使える環境でも、各LANを必ず/8にする必要はありません。端末用、サーバー用、来客用、IoT用にサブネットを分け、ネットワーク間の通信をルーターやファイアウォールで制御します。
管理組織から利用者までの割り当て階層
グローバルIPは、IANA機能、地域レジストリ、国内レジストリやISPなどの役割分担で管理・分配されます。ICANNとJPNICだけを並べるより、各組織が扱う範囲を分けると理解できます。
段階 | 主な役割 |
|---|---|
ICANNとIANA機能 | ICANNグループの体制でIANA機能を運用し、世界の番号資源を調整します |
APNICなどのRIR | 地域単位で番号資源を管理します。APNICはアジア太平洋地域を担当します |
JPNICなどのNIR | 国内の番号資源管理を担い、事業者などへの分配に関わります |
ISP・組織 | 契約やネットワーク設計に従い、回線や接続機器へ割り当てます |
これは役割を整理した図式で、すべてのISPが必ず同じ経路で分配を受けるわけではありません。利用者が家庭内LANの192.168.1.10を設定するときに、レジストリへ個別申請する必要はありません。
DHCP・手動設定・予約の違い
DHCPは、端末へIPアドレス、サブネットマスク、デフォルトゲートウェイ、DNSなどを自動配布する仕組みです。PCやスマートフォンは自動設定にし、固定したい社内機器はDHCP予約または管理された手動設定を使います。
プリンターを手動で192.168.1.20にするなら、DHCPが別端末へ同じ値を配らないよう配布範囲から除外します。予約で固定する場合は、MACアドレスなどの識別情報と割り当てを登録します。いずれも「空いて見えた番号」を利用者が独断で設定せず、台帳と配布設定を一致させます。

▲ IPv4とIPv6の規格や表記方法の違いを比較した図
自分のIPアドレスの確認方法|PC・スマホ別の手順
端末設定ではその機器に割り当てられたIPを、外部の確認ページではその接続経路の出口IPを調べられます。
確認する値は用途で決まります。プリンター障害ならLAN内のIP、SaaSの許可リスト登録なら外部から見える送信元IPを確認します。IPv6では端末自体にグローバルなアドレスが付く場合もあり、端末設定に表示される値をすべてプライベートIPと判断してはいけません。
確認対象の選び方
必要なIPは、接続トラブルの場面や相手先の用途によって変わります。次の対応表に沿って調べると、違うネットワークの値を伝える失敗を避けられます。
目的 | 主な確認対象 | あわせて記録する情報 |
|---|---|---|
社内LAN・プリンターの障害調査 | 端末のIPv4、マスク、ゲートウェイ | 接続先のWi-Fi名、有線・無線の別 |
SaaSのIP許可登録 | そのSaaSへ接続する経路の出口IP | IPv4・IPv6の別、VPNやプロキシの有無 |
VPNの障害調査 | 通常回線側とVPN側のアドレス | 接続時刻、VPNの接続状態 |
IPv6の利用確認 | 端末のIPv6と外部への実接続結果 | テスト時の回線、接続先、時刻 |
グローバルIPの確認手順
外部のIP確認ページに表示される値は、そのページへアクセスした通信の送信元です。VPNやプロキシを使う場合は、自宅やオフィスの回線そのものの出口とは異なる場合があります。
対象サービスを利用するときと同じWi-Fi、有線LAN、VPNの状態にします。
業務端末や社内ネットワークでは、外部サイトの利用可否を情報セキュリティ規程で調べ、禁止されている場合は管理者へ出口IPを問い合わせたうえで、ブラウザでIPアドレス確認ページを開き、表示値とIPv4・IPv6の別を記録します。
VPN利用時は、業務上許可された範囲で接続前後を比較し、出口が変わるかを記録します。
許可リスト登録では、対象サービスのアクセスログと照合し、実際に使われた送信元を採用します。
通信先によって経路が分かれる構成では、確認ページと業務SaaSの出口が一致しないことがあります。表示されたIPで登録後の接続に失敗するなら、値を何度も登録し直すのではなく、管理者が対象サービス側のログで送信元を特定します。
Windows 11の確認手順
Windows 11では、設定画面またはコマンドでアドレスを確認できます。NTT東日本の案内では、「設定」の「ネットワークとインターネット」からプロパティを開く方法を紹介しています。
「設定」から「ネットワークとインターネット」を開きます。
現在使っているWi-Fiまたはイーサネットのプロパティを開きます。
IPv4アドレス、IPv6アドレス、DNSなどの表示を実務上の用途に応じて控えます。
コマンドで調べる場合は、コマンドプロンプトやWindows Terminalでipconfigを実行します。複数のアダプターがあるときは、接続中のWi-Fiや有線LANの欄を読みます。切断済みVPNや仮想マシン用のアドレスを、通常回線の値として共有しないようにします。
Macの確認手順
Macでは、システム設定の接続中ネットワークからTCP/IP情報を確認します。画面の名称が異なる場合も、現在通信しているインターフェースを選ぶ手順は同じです。
Appleメニューから「システム設定」を開きます。
「Wi-Fi」または「ネットワーク」から使用中の接続を選びます。
接続先の「詳細」を開き、「TCP/IP」などの欄を表示します。
IPアドレス、サブネットマスク、ルーターの値を控えます。
Wi-FiのIPとVPNのIPは別です。VPN内のシステムだけ開かないなら、Wi-Fi側の値だけで調査を終えず、VPN接続状態とVPN向け経路を担当者へ共有します。一般のWebサイトも開かない場合は、まず通常回線側の接続から切り分けます。
iPhoneとAndroidの確認手順
スマートフォンのWi-Fi詳細画面では、接続中のLANで使うIPを確認できます。モバイルデータ通信の出口を調べる場合は、Wi-Fiを切った状態で外部の確認ページを使います。
iPhoneでは「設定」から「Wi-Fi」を開き、接続中のネットワークの詳細を選びます。
Androidでは「ネットワークとインターネット」や「接続」から、接続中のWi-Fiの詳細を開きます。
IPアドレスの表示を読み取り、Wi-Fi名と確認時刻も控えます。
社内アクセスの調査では、モバイル回線への切り替えやVPN切断の有無を併記します。
Androidの画面名はメーカーやOSバージョンによって異なります。iCloudプライベートリレーを使う通信では、Webサイトから見える出口が通常の回線出口と異なる場合があります。共有する情報には、値だけでなく利用中の中継機能も添えます。
管理者へ伝える情報のテンプレート
接続調査では、IPの数字だけを送るより、利用場所・経路・発生時刻を一緒に伝えると調査対象を絞れます。次の内容を社内の指定窓口へ送ります。
発生日時とタイムゾーン、接続できないサービス名
端末名と資産番号、OS、表示されたエラー
社内・自宅・外出先の別、Wi-Fi・有線・モバイルの別
接続中アダプターのIPv4・IPv6、VPNやプロキシの状態
出口IPと、その値を確認した方法
公開掲示板に画面を貼る場合は、社内ネットワーク情報や利用者名まで露出させないよう表示範囲を絞ります。社内の調査窓口へは必要な値を正確に渡し、公開範囲と業務上の共有範囲を分けます。
IPアドレスからの特定範囲|個人情報とプライバシー
IPアドレスから接続事業者や概算地域を推定できる場合はありますが、一般の第三者がIP単体から氏名や正確な住所を直接取得することはできません。
Webサイトへアクセスすると、相手のサーバーは通信の送信元を扱います。それ自体は通常の通信で生じますが、公開された会員情報やログイン履歴などと結び付くと、行動の分析に使われる可能性があります。「個人を直ちに特定できない」と「自由に公開してよい」は別の判断です。
推定できる情報とできない情報
IPから分かる情報は、割当先の登録情報や推定用データベースの内容によって変わります。接続元の表示を見ても、それが端末の現在地や操作した本人を示すとは限りません。
対象 | 把握・推定し得る情報 | IP単体では直接分からない情報 |
|---|---|---|
接続事業者 | 割当先のISPや組織 | 契約者氏名、契約書の内容 |
地域 | 国や都道府県などの概算 | 番地、部屋番号、GPSによる現在地 |
企業・組織 | 専用回線などを使う組織の推定 | アクセスした社員の実名や部署 |
操作・端末 | 別のログと結合したアクセス傾向 | 端末内の写真、連絡先、保存ファイル |
VPN、モバイル回線、クラウドプロキシ、共有オフィスでは、表示地域が実際の利用場所とずれることがあります。不審な国・地域の表示が出た場合も、その表示だけでアカウント侵害と決めず、認証方式、端末、操作内容、本人の利用状況を合わせて調べます。
共有IPと動的IPによる特定の限界
同じグローバルIPv4を複数利用者で共有する環境では、IPだけで一人を区別できません。動的IPでは、同じ値を別の時刻に異なる契約者が使う可能性もあります。
ログの関連付けでは日時、タイムゾーン、サービス側の利用者IDをそろえます。共有アドレスの調査で送信元ポート番号を取得できるなら、その情報も保存対象にします。IPの一致だけを根拠に、処分や外部への断定的な説明へ進まないように留意します。
アクセスログと個人情報の取り扱い
ログを管理する担当者は、IPの文字列だけで判断せず、会員IDや契約情報との結び付きまで整理します。識別情報を組み合わせたデータは、利用目的、閲覧権限、保存期間を決めて扱います。
個人情報保護法上の具体的な区分や外部提供の可否を決めるときは、実際のデータ項目と照合方法を法務・個人情報保護担当へ示します。判定前に外部ベンダーへ生ログを渡さず、目的に必要な項目と範囲に絞ります。解析のための保存と、セキュリティ調査のための保全では目的が異なるため、同じ保存期間を機械的に適用しないようにします。
不正アクセス時のログ保全
不正アクセスや権利侵害が疑われる場合は、ログを消したり加工したりする前に、原本と取得経緯を保全します。IPと正確な日時に加え、対象URL、認証結果、利用者ID、操作記録を関連付けます。
通信事業者が持つ契約者情報の取得には、適用される法令や正式な手続きが関わります。サイト運営者が独自の検索だけで契約者氏名を調べられるわけではありません。社内のセキュリティ・法務担当へ引き継ぎ、被害の拡大防止と証拠保全を並行して進めます。
個人利用での公開範囲の判断
IPを知られただけで、端末内の情報がすべて見られるわけではありません。ただし、公開された管理画面や更新されていない機器があるなら、そちらの防御を先に見直します。
「IPから住所が分かった」と脅された場合は、相手の表示した概算地域だけで要求に応じず、メッセージと時刻を保存します。家庭のカメラやルーターで遠隔管理を有効にしているなら、不要な公開を止め、更新と認証設定を見直します。IPを隠すサービスの契約だけで、機器の設定不備まで解決しようとしないようにします。
固定IPと動的IPの選び方|契約前の判断基準
この章は情シス・IT担当者向けで、個人利用の方は読み飛ばせます。固定IPは、送信元の許可登録や外部からの接続先を継続して同じアドレスにする業務要件がある場合に選びます。
固定は「同じ値を継続して使う」、動的は「値が変わる可能性がある」という違いです。固定IPだから安全になるわけではなく、動的IPでも通常のWeb閲覧やメール、オンライン会議は利用できます。
固定IPと動的IPの比較
比較するときは、アドレスの変化だけでなく、接続先が何を識別したいのかをそろえます。利用者本人の識別が目的なら、IPの固定だけでは要件を満たしません。
比較項目 | 固定IP | 動的IP |
|---|---|---|
アドレス | 契約や設定の条件内で同じ値を継続利用 | 再接続や事業者の運用で変わる可能性 |
用途 | 送信元IP制限、VPN終端、固定した公開先 | 一般的なインターネット利用、移動中の接続 |
運用上の利点 | 外部の許可リストへ登録しやすい | 利用場所や端末の移動に合わせやすい |
注意点 | 契約費用、回線変更、公開サービスの防御 | 値の変更による許可リストとの不一致 |
代替する設計 | VPN・SASEなどの固定出口 | 利用者ID・端末条件によるアクセス制御 |
固定IPの選択判断フロー
契約前には、対象サービスの接続条件から逆算します。単に「法人だから固定」と決めず、次の順序で必要な出口や接続先を特定します。
送信元IPの許可登録が必須か:必須なら、オフィス回線またはVPNなどに固定出口を用意します。必須でなければ次へ進みます。
外部から接続する固定の宛先が必要か:自社VPN終端などで必要なら固定IPを検討します。中継サービスやクラウド側で宛先を用意できるなら、その構成と比較します。
利用者が移動するか:在宅勤務や外出が多いなら、自宅ごとの固定契約より、共通の出口または利用者・端末単位の制御を先に検討します。
障害時に出口が変わるか:予備回線へ切り替わるなら、その出口も許可対象とし、切替テストを実施します。
経理SaaSをオフィスからだけ使い、接続元IPの登録が必須なら、その回線の固定出口を準備します。一方、営業担当者が各地のモバイル回線から使うなら、利用者の移動を前提に認証と通信経路を設計します。
自宅勤務と固定出口の設計
在宅勤務者全員の自宅回線を固定IPにする必要があるとは限りません。業務通信を会社管理のVPNやセキュリティサービスへ集約できるなら、サービス側にはその出口を登録できます。
ただし、VPNを接続していても、対象SaaSの通信がVPNを通るとは限りません。分岐する構成では、対象ドメインへの経路を管理者が指定します。固定出口を採用する場合は、出口障害時の代替経路と許可設定を用意し、通信を集約した結果として業務全体を止めないようにします。
公開サーバーとVPN終端の選択
外部から到達させる機器では、固定IPの有無と、実際に着信を受けられる接続条件を分けます。固定した名前を付けても、通信事業者の共有方式やポート制約で必要な着信を受けられない場合があります。
社内機器を公開する計画なら、接続を受けるポート、暗号化、証明書、更新担当、ログ保存先を先に決めます。管理者が常時対応できないなら、単純なルーターのポート転送で公開せず、管理された中継やクラウド側の公開機能を使う構成へ変更します。
料金・提供条件の契約確認表
固定IPの費用と利用条件は契約ごとに異なるため、見積もりでは同じ項目をそろえます。固定という名称だけで、IPv4の着信や必要なポートの利用まで保証されると判断しないようにします。
確認項目 | 判断への反映 |
|---|---|
IPv4・IPv6の別と付与数 | 対象SaaSや公開サービスの対応と合う場合に契約候補へ残します |
初期費用・月額・変更費用 | 回線費用と合算し、固定出口サービスを使う構成と比較します |
IPv4 over IPv6との併用条件 | 固定IPと必要な通信条件を満たせるなら既存回線を活用します |
着信・ポート利用の条件 | 必要な着信を受けられなければ公開方法を変更します |
回線移転・予備回線の扱い | IP変更があるなら、相手先の許可更新を移転計画へ入れます |
逆引きDNSや運用支援 | 利用システムに要件がある場合だけ、提供条件へ追加します |
変更時の影響範囲
固定IPを変更する場合は、自社ルーターだけでなく、取引先やクラウド側に残る登録も更新対象です。旧IPを使う場所を一覧化してから切り替えます。
SaaSの許可リスト、取引先VPN、監視サービス、外部委託先の設定、DNS、クラウドの通信ルールを担当別に整理します。新旧を一時併用できるなら先に新IPを登録して試験し、切替後のログで利用が止まったことを確認してから旧IPを削除します。併用できない場合は、相手先の作業時間と切り戻し条件を合わせてから実施します。
▶ 関連記事: 固定IPアドレスのメリット・デメリット|手動設定や代替案も解説

▲ 対象サービスの接続条件に応じた固定IPの要否を判定するフロー
IPv4枯渇とIPv6対応|接続検証とクラウド設計
この章は管理者向けです。IPv6対応の完了は、端末にIPv6が割り当てられ、外部接続と業務サービスの動作を確認してから判断します。
IPv4のアドレス空間は有限であり、共有や再利用を伴う運用が続きます。IPv6への対応を進める場合も、IPv4の既存システム、IP許可設定、VPN、監視を残したまま安全に共存させる計画を立てます。普及率の数字と、自社が利用する回線や機器の対応状況は分けて判断します。
デュアルスタックとIPv4 over IPv6の違い
デュアルスタックはIPv4とIPv6の両方を扱う構成で、IPv4 over IPv6はIPv6の網を利用してIPv4通信も運ぶ方式です。名前が似ていても、通信の通し方や機器側の条件は同一ではありません。
IPv6対応サイトへはIPv6、IPv4だけのサイトへはIPv4で通信する環境もあります。IPv4 over IPv6では、提供方式によって共有するIPv4や利用できるポートなどの条件が変わります。既存のVPNや外部公開が動作しないなら、IPv6の有効・無効だけを切り替える前に、使用方式と対象通信の条件を突き合わせます。
通信速度の改善条件
IPv6に対応しただけで、通信速度が必ず上がるわけではありません。IPoEやIPv4 over IPv6によって混雑経路を回避できる場合には改善が見込めますが、端末やWi-Fiの問題は別に残ります。
回線を見直す前に、同じ端末で有線とWi-Fiを比較し、時間帯と接続先をそろえて測定します。有線では速くWi-Fiだけ遅いなら無線環境を改善し、両方で遅いならルーター性能、契約、経路、通信先を順に調べます。速度だけを理由に変更する場合も、業務VPNや固定IP要件が維持される構成を選びます。
端末・ルーター・外部接続の検証手順
IPv6の利用確認では、回線側、端末側、実通信の三段階を分けます。「IPoE」と表示されているだけでは、すべての端末や通信先でIPv6が使えるとは断定できません。
回線側:ISPの契約内容とルーターの接続状態を読み、利用する接続方式を記録します。
端末側:ネットワーク設定でIPv6の割り当てを読みます。fe80から始まるリンクローカルだけなら、外部通信の利用可否はまだ判断しません。
外部接続:IPv4・IPv6を分けて診断できる接続テストサイトを使い、IPv6で実際に通信できるかを試します。
業務接続:対象SaaSや社内サービスへ接続し、ログ上の送信元と適用ルールを調べます。
比較:VPN接続時と通常回線時で結果が違うなら、トンネル内外の経路やDNSを分けて調査します。
端末にグローバルなIPv6があっても外部テストが失敗するなら、経路、DNS、ファイアウォールなどを調べます。外部テストは成功して業務サービスだけ失敗するなら、サービス側の対応とアクセス制御を対象にします。結果を「IPv6対応済み」の一語で残さず、試験した端末、回線、通信先を記録します。
普及情報と自社環境の区別
全体の普及動向を読む場合は、統計の対象と測定方法を区別します。利用者の通信比率、回線の対応率、企業Webサイトの対応率は、それぞれ別の指標です。
GoogleのIPv6統計は全体傾向を読む資料として、総務省のIPv6に関する施策情報は政策の背景を把握する資料として使います。自社の利用可否は前述の実接続試験で判定し、統計上の普及を根拠に、未試験のVPNや管理画面まで対応済みと扱わないようにします。
クラウド上の公開IPv4の管理
クラウドでは、公開IPv4の数を費用と外部公開範囲の両方から管理します。AWSならEC2のElastic IP、NAT Gateway、ELBなどを、接続する資源と利用目的に結び付けて棚卸しします。
費用は請求明細と各サービスの料金条件で確認します。IPv6へ移行しても、NATやロードバランサーの費用が一括でなくなるわけではありません。未使用に見えるIPを解放する前には、DNS、相手先の許可登録、障害復旧時の用途を調べ、参照がなければ削除へ進みます。
DNS・監視・許可ルールの変更範囲
企業側のIPv6対応では、アドレスを付ける作業と、公開・監視の設定を同じ変更計画に入れます。DNSでIPv6の宛先を案内する前に、外部からの到達性と遮断すべき通信を試験します。
対象 | 変更前に決める内容 | 試験の観点 |
|---|---|---|
DNS | IPv6の宛先を案内する範囲 | 名前解決結果と実際の到達先 |
ファイアウォール | 必要な送信元・宛先・ポート | 許可通信と拒否通信の両方 |
VPN・プロキシ | IPv6を通す経路と通さない経路 | 意図しない迂回や名前解決の差 |
監視・ログ | IPv6形式の保存と検索方法 | 検知、通知、追跡の動作 |
SaaSの許可設定 | IPv4とIPv6の登録方針 | 各経路からの接続結果 |
拠点とクラウドをつなぐアドレス計画
新しい接続を追加する場合は、既存拠点、クラウド、自宅側LAN、委託先のアドレス範囲を照合します。ネットワーク単体で動いていても、同じ範囲同士を接続すると経路が競合します。
拠点別・用途別に予約する範囲を設計書へ記録し、未使用の余白も割り当て済みとして管理します。重複が見つかったなら、恒久的な番号変更と暫定的な変換を比較し、運用期間、設定箇所、障害時の追跡方法を決めます。IPv6についても、利用するプレフィックスと割り当て方針を台帳へ残します。
IPアドレス制限とIPデバイスの安全な管理
管理者は、IPで通信元を絞り、認証で利用者を確かめ、資産台帳で端末と責任者を追跡します。
IP制限の目的は、許可したネットワーク以外からの接続を減らすことです。許可済みネットワークの内部に侵害された端末があれば、その通信はIP制限を通る場合があります。この章では、認証の重ね方と、IoT機器を含む端末の登録・廃止ルールをまとめます。
IP制限と認証の役割分担
IP制限は「どこから接続したか」を扱い、多要素認証は「誰として認証するか」を補強します。管理画面や機密データを扱うサービスでは、この二つを異なる対策として組み合わせます。
防御層 | 管理する対象 | 運用時の作業 |
|---|---|---|
ネットワーク | 送信元IP、VPN、通信経路 | 許可範囲と有効期限を登録します |
認証 | 利用者ID、SSO、多要素認証 | 本人認証と退職・異動時の停止を管理します |
端末 | 更新状況、暗号化、管理状態 | 利用条件を満たす端末へ接続を限定します |
権限 | 一般利用者と管理者の操作範囲 | 業務に必要な権限だけを付与します |
監視 | 認証結果、操作履歴、通信記録 | 異常の通知先と調査担当を決めます |
管理者アカウントは一般業務用と分け、委託先の許可には終了日を設定します。IP制限を利用できるサービスでも、機能を有効にする前に管理者の復旧経路を準備します。許可リストを誤った場合に、全管理者が締め出される構成を避けます。
JC-STARを踏まえた機器の評価項目
IoT機器の選定では、管理画面の認証と通信制限、開放するポートを評価項目へ入れます。
IP制限の機能は、すべての機器に同じように備わるとは限りません。調達担当者は、製品が備える認証方法、不要な機能の停止、更新方法、利用ポートを仕様書に並べます。必要な制御を機器だけで実現できない場合は、設置先ネットワークで補えるかを判断します。
IoT・カメラ・プリンターのネットワーク分離
用途が異なる機器は、接続先を分け、必要な通信だけを許可します。業務PC、来客Wi-Fi、監視カメラを同じネットワークへ無条件に置く構成は避けます。
ゾーン間の通信は、IPアドレスやアクセスポートで制御します。カメラから録画装置、プリンターから管理サーバーなど、必要な組み合わせを定義して許可します。
家庭では、ルーターにIoT用やゲスト用ネットワークがあり、必要な機能を保てるなら用途を分けます。見守りアプリが使えなくなる場合は、全面的に制限を解除せず、メーカーが示す通信先や家庭内通信の条件に沿って設定を調整します。
IPAMと資産台帳の登録項目
IPAMは、IPアドレスやサブネット、割り当て状況を管理する仕組みです。資産台帳には、機器に割り当てたIPアドレスを記録しておくと、変更や廃止の追跡がしやすくなります。
登録項目 | 用途 |
|---|---|
資産番号・機器名・種類 | IPが変わっても同じ機器を追跡します |
IP・プレフィックス・サブネット | 所属するネットワークと割り当てを把握します |
MACアドレスなどの識別情報 | DHCP予約や接続記録と関連付けます |
責任部署・設置場所・管理者 | 障害や廃止時の連絡先を定めます |
用途・通信先・公開ポート | 許可する通信の根拠を残します |
更新方法・サポート期限 | 脆弱性対応と更新計画を管理します |
割当日・最終確認日・変更履歴 | 現状と変更申請の整合性を追跡します |
導入・変更・廃止時の登録ルール
台帳は年次棚卸しだけで直すのではなく、変更管理の一環として、機器を接続する前、設定を変える時、撤去する時に更新します。購買、設置、ネットワーク管理の担当が異なるなら、申請の引き継ぎ先を決めます。
導入前:資産番号、責任者、用途、通信要件を登録し、ネットワーク担当が割り当てを承認します。
設置時:実際の接続先とIP、機器識別情報を記録し、必要な通信だけを試験します。
変更時:IP、設置先、用途が変わる申請に台帳更新を含めます。
廃止時:DHCP予約、DNS、許可ルール、監視対象を解除し、履歴を保存します。
動的IPの端末では、台帳へ一つのIPを永久固定して記録するのではなく、資産番号を中心にDHCPリース履歴や認証ログへつなぎます。ランダム化されたMACを使う端末もあるため、MACだけを恒久的な管理番号にしないようにします。
▶ 関連記事: ホワイトリストとは?メリット・デメリットやブラックリストとの違い
IPアドレス運用の失敗パターンと改善策
管理者向けの章として、IP運用の事故を減らす方法を整理します。設定値だけでなく、変更の承認、影響範囲、試験結果、切り戻し条件を記録します。
接続できることだけを成功条件にすると、不要な通信まで許可した設定や、将来の接続で衝突する範囲を見落とします。この章では、契約・アドレス設計・公開設定で起きる失敗を、判断と作業へ分けて整理します。
動的IPの恒久的な許可登録
動的IPを一度調べて許可リストへ登録しても、その値が継続する保証はありません。数週間変わらなかったという実績だけで、固定IPとして運用しないようにします。
再接続後にログインできなくなるだけでなく、再割り当てされた旧IPに許可が残ると、想定外の接続元を許可する可能性があります。一時利用なら終了日を設定し、恒常的な利用なら固定出口へ移します。単に新しいIPを追記し続けず、旧登録を削除する担当と期限も申請へ含めます。
DHCPと手動固定の重複
DHCP配布範囲の中へ手動固定した機器を置くと、別端末へ同じIPが配られて競合する場合があります。空き状況を一度調べただけでは、将来の配布まで避けられません。
プリンターやカメラを追加する時点で、予約を使うか、配布範囲から除外した固定枠を使うかを決めます。競合が疑われる場合は、端末の設定値、DHCPリース、機器識別情報を照合し、割り当て元を特定してから修正します。利用者が別の数字へ変更して一時的に直しても、台帳と配布設定を直さなければ再発します。
IPv4だけを対象にした公開試験
IPv4で遮断を試しても、IPv6の同じサービスまで遮断できているとは限りません。公開前の試験表には、プロトコルごとの許可と拒否を別行で用意します。
対象サービスへIPv4・IPv6で到達できる環境を使い、許可元から成功し、非許可元から失敗することを試験します。失敗時は一律に広い範囲を許可せず、どのルールで拒否したかをログから調べます。利用しないプロトコルは、無効化、境界での遮断、監視のどの状態にするかを設計書へ残します。
拠点・クラウド間のアドレス重複
各拠点で同じ192.168.1.0/24を使うと、単独では動いてもVPNで相互接続した時に経路が衝突します。接続前の範囲照合を省いて、トンネル設定だけ先に進めないようにします。
重複があるなら、どちらの番号を変更できるか、変更対象に固定設定機器や古い業務システムが含まれるかを調べます。短期的な変換で回避する場合は、変換前後のIPとログ上の見え方を設計へ記録します。恒久的な再設計へ移る期日を決めずに暫定構成を増やすと、障害時に経路を追いにくくなります。
広すぎる許可範囲と期限切れ設定
一台の接続許可が目的なのに、所属サブネット全体を登録すると、想定外の端末まで接続できます。CIDRの指定は、入力したIPの見た目ではなく、含まれる範囲で判断します。
単一IPv4なら/32、単一IPv6なら/128という指定が使えますが、IPv6の端末アドレスは変化する場合があります。対象が一台なのか管理された出口なのかを決め、その要件に合う範囲を登録します。保守会社の一時作業や移転中の新旧併用には期限を設け、期限後に削除した記録も残します。
到達確認だけで行う未使用判定
応答しないIPでも、停止中の予備機、夜間だけ動く機器、応答を返さない設定の機器が使っている場合があります。pingへ応答しないという理由だけで番号を再利用してはいけません。
再利用前には、台帳、DHCP予約、DNS、監視設定、スイッチなどの記録、責任部署の申請を照合します。所有者が不明なら、勝手に新端末へ割り当てず、保留範囲として管理します。責任者と廃止の承認がそろってから再利用可能へ変更します。
管理ツールとExcelの二重管理
IPAMを導入しても、割り当て申請が従来のExcelに残れば、二つの正解が並びます。導入時に、どのシステムを正式な管理元にするかを定めます。
DNS、DHCP、クラウド、資産台帳のうち自動連携する範囲を決め、手動で残る項目には更新担当を割り当てます。過去の表を閲覧用として残すなら、編集を止めて参照先を明記します。移行後は新規割り当てを新しい管理元だけで受け付け、旧表への追加を続けない運用にします。
IPアドレス管理の実行計画|棚卸し・移行・障害対応
管理者向けの実務手順として、運用を整える最初の作業は、外部公開IPと重要な社内機器について、用途と責任者を一件ずつ対応付けることです。
すべての端末情報を一度に完成させようとせず、業務停止や外部公開の影響が大きい対象から着手します。そのうえで、割り当て、変更、廃止の記録を日常の申請に組み込み、棚卸しで差分を調べます。
初回棚卸しの作業順序
初回は、既存の一覧を集めて比較し、用途不明の項目を抽出します。新たな機器探索を行う場合は、管理対象と実施時間を定め、設備への影響がある方式を無断で実行しないようにします。
順序 | 担当の例 | 実施内容 | 完了条件 |
|---|---|---|---|
1. 対象の収集 | ネットワーク・クラウド担当 | 公開IP、サブネット、DHCP、DNS、監視の一覧を集めます | 各一覧の取得日と管理元が分かります |
2. 用途の関連付け | サービス責任者 | IPとサービス、機器、責任部署を結び付けます | 所有者不明の項目を抽出できます |
3. 設定の照合 | ネットワーク・セキュリティ担当 | 許可リスト、公開ポート、予約設定を照合します | 台帳との差分を記録できます |
4. 是正の実施 | 変更作業の担当 | 不要な公開、重複、期限切れ設定を修正します | 試験と承認の記録が残ります |
5. 継続運用への移行 | 申請窓口・運用管理者 | 変更申請へ台帳更新を組み込みます | 次の変更から同じ手順で更新できます |
そのまま使える棚卸しチェックリスト
棚卸しでは、存在の確認と設定の妥当性を分けて点検します。次の項目に未完了があれば、担当と期限を付けて是正一覧へ移します。
外部公開IPごとに、サービス名、責任部署、公開理由が登録されています。
各サブネットの用途と、拠点・クラウド間の重複有無が整理されています。
DHCP配布範囲、予約、手動固定の枠が区別されています。
IoTカメラ、プリンター、ネットワーク機器が資産台帳に登録されています。
IPv4・IPv6それぞれの公開ポートと許可範囲が記録されています。
旧拠点、旧VPN、保守終了した委託先の許可設定が残っていません。
未使用に見える公開IPは、参照先と所有者を調べてから扱いを決めています。
変更履歴、復旧手順、管理画面へ入れない場合の連絡先が保存されています。
DDI・IPAM導入の判断材料
DNS、DHCP、IPAMを一体で管理する仕組みはDDIと呼ばれます。複数の管理画面をまたぐ転記が残る環境なら、割り当てからDNS登録までの連携範囲を試験対象にします。
自社で検証する場合は、単に空きIPが見えるかではなく、割り当ての承認、DNS更新、権限、監査ログ、バックアップまで試します。自動化できない設備が残るなら、その部分の手動登録と照合担当を決めてから移行します。
変更作業の試験と切り戻し
回線や許可ルールを変える場合は、正常通信と遮断通信の両方を成功条件にします。変更前の設定、復旧方法、判断者を用意してから作業を開始します。
変更前の設定と、正常時の接続結果を保存します。
対象サービス、利用場所、IPv4・IPv6、VPN利用の組み合わせを試験表にします。
限定した端末や利用者で変更後の通信を試します。
想定外の接続、主要業務の停止、管理経路の喪失が起きたら、事前に定めた条件で切り戻します。
安定後に全体へ適用し、旧設定の削除と台帳更新まで完了させます。
移転や回線切替では、社内担当の作業だけで完結しない場合があります。取引先が持つ許可設定の変更時刻も計画へ入れ、相手先の試験が終わるまで旧回線を解約しないなど、依存関係に沿って順序を決めます。
接続障害の切り分け順序
接続できないときは、端末、LAN、名前解決、外部経路、接続先の順で調べます。影響を広げる全体設定の変更より、障害が起きる条件の特定を先に行います。
症状 | 最初の切り分け | 次の判断 |
|---|---|---|
一台だけ接続不可 | 接続中アダプター、IP、マスク、ゲートウェイを調べます | 他端末が正常なら端末側の設定や認証へ絞ります |
同じLAN全体で接続不可 | ルーター、回線、DHCP配布の状態を調べます | LAN内通信の可否で境界の内外を分けます |
特定サービスだけ接続不可 | 名前解決、送信元IP、認証結果を照合します | 許可設定やサービス側の障害へ対象を絞ります |
VPN利用時だけ接続不可 | 経路、DNS、対象アドレスの重複を調べます | トンネルの接続成功と業務通信の成功を分けます |
継続点検の記録と評価
点検では、変更申請と実際の設定を照合し、台帳の更新漏れを確認します。未更新または責任者不明の項目は、その時点で担当者へ差し戻します。
記録する項目は、用途不明のIP、期限切れの許可、設定と台帳の差分、変更に伴う障害、復旧に要した時間などです。開始時点の値を保存し、同じ対象範囲で推移を比較します。測定する前から削減率を置かず、自社の変更件数と作業記録に基づいて、自動化する対象や承認手順を見直します。
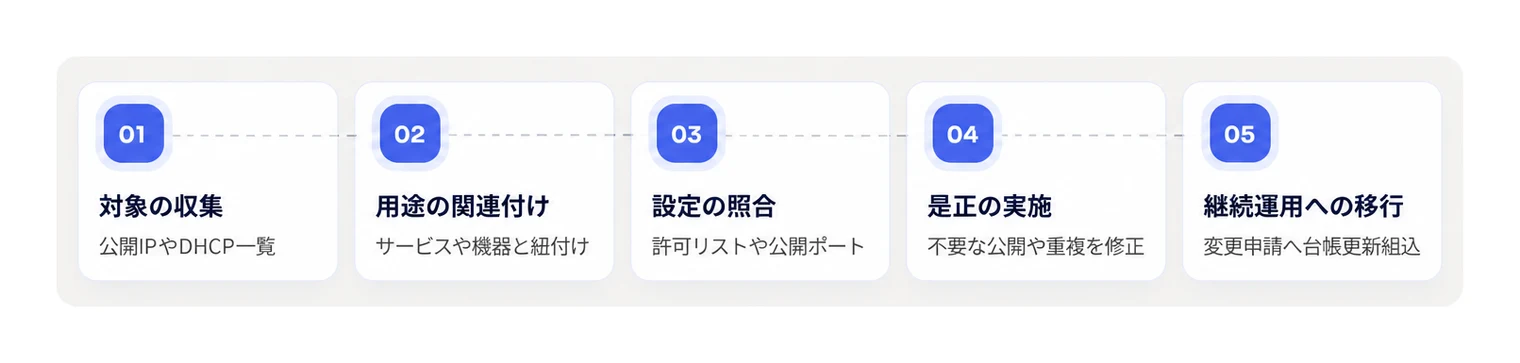
▲ IPアドレスの初回棚卸しにおける作業順序
まとめ
IPアドレスは通信相手を識別する番号であり、確認する目的に応じて端末側と出口側を使い分けます。個人利用では、まず接続中のWi-FiのIPと、外部の確認ページに表示されるIPを見比べます。IP単体から氏名や正確な住所が直ちに分かるわけではありません。
情シス・IT担当者は、明日から外部公開IPと主要機器を一覧化し、用途と責任者を記入します。用途不明の項目を調べた後、不要な公開や期限切れの許可を整理し、次の変更から台帳更新と接続試験を申請に組み込みます。
参考資料
IPA「ドメイン名」の解説:https://dx.ipa.go.jp/domain
IPA 中小企業の情報セキュリティ対策ガイドライン 情報資産管理台帳:https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_6.xlsx
NTT東日本 グローバルIPとプライベートIPの解説:https://business.ntt-east.co.jp/column/service/flets-hikari/global_ip.html
総務省 IPv4アドレスの枯渇とCGNに関する資料:https://www.soumu.go.jp/main_content/000540168.pdf
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





