

>
>
公開日
最終更新日
本記事は、法人ネットワーク設計・IT資産管理の実務に精通したマネーフォワード Adminaリサーチ編集部が執筆・監修しています。
WLANは無線電波を用いて局所的ネットワークを構築する通信技術の総称です。オフィスのネットワーク構築では、無線LANを単に「ケーブル不要の通信手段」として扱うのではなく、有線LANとの役割分担、利用密度、認証方式、電波環境を踏まえて設計します。
Wi-Fiは、IEEE 802.11規格と関連づけられ、Wi-Fi Allianceの認証・商標体系と結びついたブランドとして広く説明されています。そのため、実務上はWi-Fiと無線LANを近い意味で使う場面もある一方、設計書や要件定義では「無線LANはネットワーク技術全体」「Wi-Fiは相互接続性認証を伴うブランド」と区別すると認識のずれを防げます。なお、経済産業省は貨物等省令の解釈においてWi-Fi(IEEE 802.11)を無線ローカルエリアネットワークと位置付けており(経済産業省 安全保障貿易管理Q&A)、規制文書でも無線LANとWi-Fiが同義として扱われる事例の一つです。また、総務省の通信利用動向調査(総務省 通信利用動向調査)では、システム・サービスを導入している企業のネットワーク接続形態として有線が70.5%、無線LAN(Wi-Fi)が57.7%という数値が報告されています。調査対象や集計条件の詳細は原資料を参照してください。
本記事では、LANと無線LANの使い分け、アクセスポイントの配置、周波数帯、セキュリティ、運用上の注意点を解説します。特に、会議室での高密度接続による帯域逼迫、倉庫・工場における金属棚や壁の遮蔽による電波減衰、5GHz/6GHz非対応端末が混在する環境での周波数帯設計、WPA3-Enterprise導入時に必要となるRADIUSサーバ等の認証基盤整備など、設計段階で直面しやすいトレードオフにも触れます。
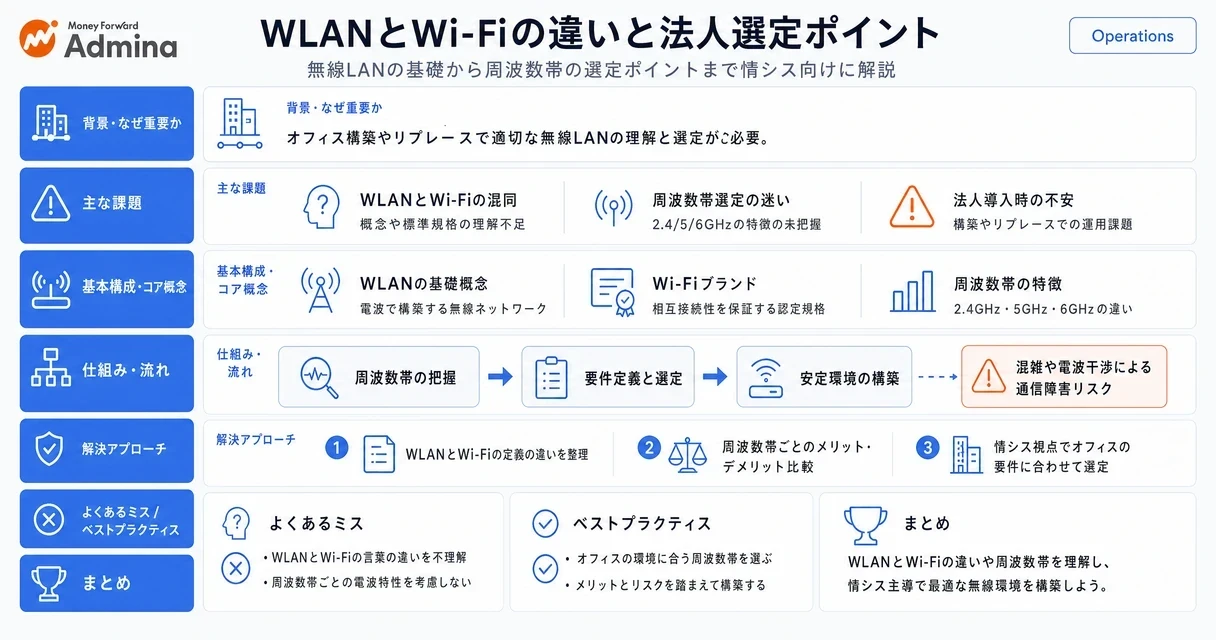
WLANとは?Wi-Fi・無線LANとの違い
WLANはWireless Local Area Networkの略で、拠点内などの限定された範囲で無線接続を行うネットワークを指す際に使われます。IEEEは「IEEE 802.11-2024」において、固定・携帯・移動する端末をローカルエリア内で無線接続するためのMAC層・PHY層の仕様を定めています。
実務では「無線LAN」「Wi-Fi」「WLAN」が近い意味で使われる場面があります。ただし、設計資料では言葉の対象を分けると、調達・構築・運用の担当者間で前提をそろえやすくなります。
WLAN/無線LAN:無線で構成するLAN全体、またはそのネットワーク技術を表す言葉です。
IEEE 802.11:無線LANの通信方式に関する標準群です。IEEEは802.11をWireless LANのMAC層・PHY層仕様として公開しています。
Wi-Fi:IEEE 802.11系の技術を利用する機器・通信を指す慣用的な呼称として広く使われる一方、Wi-Fi Allianceが運営する相互運用性認証や商標とも関係する名称です。
たとえば要件定義では、「Wi-Fiを導入する」とだけ書くよりも、「社内SSIDでノートPCを無線接続する」「来訪者用SSIDを業務ネットワークから分離する」「固定機器は有線LANに収容する」のように、対象端末・接続先・分離条件まで記載します。
法人ネットワークで有線LANと無線LANをどう使い分けるか
有線LANと無線LANは、どちらか一方に統一するより、端末の移動性、通信の安定性、給電、障害時の影響範囲を基準に役割を割り当てます。無線LANは席の移動や会議室利用に対応しやすい一方、同じ電波資源を複数端末で共有します。有線LANはケーブル敷設が必要ですが、固定機器の接続経路を明確にしやすく、PoE給電も利用できます。
利用場面 | 主な接続方法 | 判断の考え方 |
|---|---|---|
ノートPC・タブレット・スマートフォン | 無線LAN | 執務席、会議室、共用スペースを移動する端末は無線を中心にします。会議やWeb会議が集中する部屋は、端末台数と利用するアプリケーションを配置設計に反映します。 |
デスクトップPC・固定電話・プリンター | 有線LANを基本に検討 | 設置位置が固定され、接続の安定性や保守のしやすさを優先する機器は有線接続を候補にします。 |
アクセスポイント・監視カメラ・入退室機器 | 有線LAN+PoE | 通信経路と給電を集約できるなら、PoE対応スイッチを含む構成にすると電源工事の範囲を抑えられます。 |
生産設備・制御端末 | 要件に応じて有線LANを優先 | 遅延、停止時の影響、機器メーカーの接続条件を整理し、無線化の可否を個別に判断します。 |
判断の起点は「無線化できるか」ではなく、「停止・遅延・切断が起きたときに業務がどこまで影響を受けるか」です。業務停止の影響が大きい固定機器は有線を候補に残し、移動性が業務効率に直結する端末から無線化の対象を広げます。
会議室や研修室のように多数の端末が同時に接続する空間では、アクセスポイント1台当たりの端末数だけでなく、同時に通信する端末数、Web会議・画面共有・クラウド利用の比率を把握します。端末が接続できても業務通信が滞る構成になりやすいため、利用ピーク時の同時接続数とアプリケーション特性を設計段階で把握しておくと容量不足を発見しやすくなります。
▶ 関連記事: VPNとは?仕組み・種類から接続のやり方までわかりやすく解説
アクセスポイントの選定と配置の考え方
アクセスポイントの台数は、フロア面積だけでは決められません。壁、扉、棚、天井の構造、会議室の利用密度、端末の種類、設置可能なLAN配線・給電位置によって、必要なセルの大きさと配置が変わります。
配置は「電波が届くか」と「混雑しないか」を分けて考える
設計では、まず執務エリア、会議室、受付、倉庫、休憩室などを区画化し、各区画の端末数と業務を一覧にします。次に、通話・Web会議・大容量ファイル転送など、遅延や帯域の影響を受けやすい利用を洗い出します。電波強度だけを基準にすると、接続台数が集中する会議室で通信品質が下がる場合があります。
サイトサーベイでは、机上設計で仮置きしたアクセスポイント配置を現地の測定で見直します。壁際、会議室、通路、倉庫の通路、作業エリアなどを歩測し、受信状況、利用可能なチャネル、近隣無線LANの状況を確認します。測定結果で必要な品質が得られた区画は設計を固め、得られなかった区画が出た場合はアクセスポイントの位置・出力・チャネル幅・台数のどこに余地があるかを確認し、対応方針を判断します。
倉庫・工場は設置前の現地確認を重視する
棚、設備、壁、搬送物が多い場所では、図面上の距離だけでは電波環境を判断しにくくなります。金属製の棚や筐体の近く、遮蔽物の多い場所、季節や稼働状況で配置が変わる場所は、実際の運用状態に近い条件で測定します。棚の在庫量や扉の開閉で結果が変わる場合は、代表的な稼働状態ごとに測定条件を記録しておくと、後で障害時の状態と比較しやすくなります。
チャネル設計とローミングも配置の一部
隣接するアクセスポイントが同じ、または近接するチャネルを過度に共有すると、端末が利用できる無線時間を奪い合う場合があります。設置図にはアクセスポイント名、設置位置、使用帯域、チャネル、チャネル幅、出力方針を記録します。移動しながら利用する端末がある場合は、執務導線や倉庫通路で通信を継続できるかを歩行試験で確認し、接続先の切り替わりで業務アプリケーションが支障なく動くかまで評価します。
2.4GHz・5GHz・6GHzの使い分け
周波数帯の選択は、アクセスポイントの対応状況だけでなく、接続端末の対応帯域、設置国・地域の制度、OSやドライバー、ネットワーク機器の設定に左右されます。対象・提供状況は、導入候補のアクセスポイントの管理画面、端末の仕様書、利用地域の無線利用条件で確認します。6GHzを利用できる端末・アクセスポイント・制度条件がそろうなら対応SSIDを限定的に検証し、そろわない端末が多いなら既存帯域を前提に収容計画を組みます。
周波数帯 | 主な位置付け | 設計時の確認事項 |
|---|---|---|
2.4GHz | 旧型端末や対応帯域が限られる機器を含めた接続先として扱います。 | 業務端末以外の機器が多い場合は、SSIDを分けるか、接続を許可する端末を整理します。混雑しやすい場所では業務端末を別帯域へ誘導できるかを確認します。 |
5GHz | ノートPCやスマートフォンの業務利用で中心となりやすい帯域です。 | 会議室や執務エリアでは、同時利用端末数、チャネル幅、隣接アクセスポイントとの干渉を踏まえて設計します。 |
6GHz | 対応端末・アクセスポイントがそろう環境で、既存帯域と分けて収容を検討できる帯域です。 | 端末対応、地域条件、認証方式、管理機能を確認します。対応端末が限定的なら、全端末を移すのではなく対象部門や会議室での検証から始めます。 |
周波数帯の設計では、「新しい帯域へ移行するか」だけでなく、「対応していない端末をどのSSIDへ接続させるか」を決めます。端末台帳にOS、無線規格、対応帯域、利用部署、業務上の優先度を記録し、更新時期が異なる端末が混在しても接続ルールを維持できる状態にします。
認証方式とセキュリティ対策
法人向け無線LANでは、SSIDごとに利用者・端末・接続先を分けると、障害調査や権限管理の対象範囲を絞りやすくなります。社内利用、来訪者利用、業務機器利用を同じSSID・同じネットワークに収容すると、障害調査や権限管理の対象が広がります。
SSIDとVLANを用途別に分離する
社内SSID:社員端末を対象にし、社内システムへ必要な範囲で接続させます。
来訪者SSID:インターネット接続を中心にし、社内ネットワークへの到達可否をネットワーク側で分離します。
業務機器SSID:プリンター、ハンディターミナル、IoT機器などを対象にし、管理端末や必要なサーバーとの通信に範囲を絞ります。
SSIDの名称だけで分けるのではなく、VLAN、IPアドレス帯、ファイアウォールの通信ルール、DNSの参照先まで対応付けます。来訪者用SSIDから社内アドレス帯へ通信できないこと、業務機器用SSIDから不要な端末へ横展開できないことを、構築時と変更時に確認します。
WPA2・WPA3と企業認証の考え方
WPA2やWPA3は無線LANの保護方式を検討する際の要素です。Wi-Fi AllianceはWPA3-Enterpriseの認証プロファイルで、EAP方式やサーバー証明書の検証に関する項目を示しています。
社員ごとの利用者認証を行う構成では、802.1X、EAP方式、認証サーバー、ディレクトリサービス、証明書の発行・失効・更新を一つの運用単位として扱います。WPA3-Enterpriseを候補にする場合は、選定するアクセスポイントと認証基盤が対応するEAP方式、サーバー証明書の検証、端末側の設定配布を確認します。既存端末が必要な方式に対応するなら段階移行を進め、対応しない端末が残るなら端末更新計画または分離SSIDの運用を先に定めます。
共有パスワードだけに依存しない
共通の事前共有キーを使う方式では、退職・異動・委託終了のたびにパスワード変更の影響範囲が広がります。利用者単位または管理端末単位で認証できる体制があるなら、個別の認証情報や証明書を使う構成を比較します。認証基盤を運用できない小規模拠点では、パスワードの保管場所、変更権限、変更時の端末再設定手順、来訪者への共有方法を文書化して管理範囲を限定します。
導入から運用までの手順とチェックポイント
無線LANは設置して終わる設備ではありません。端末の入れ替え、オフィスレイアウト変更、会議室の利用増加、アクセスポイントのソフトウェア更新、認証証明書の期限切れは、導入時には見えなかった通信品質の低下や認証エラーを引き起こす場合があります。設計情報と運用記録を残し、変更時に参照できる状態にします。
要件整理:拠点、利用人数、同時接続数、端末種別、業務アプリケーション、来訪者利用、停止時の影響を一覧化します。
現地調査:図面、LAN配線、PoE給電、電源、天井内工事の可否、障害物、近隣電波を確認します。
論理設計:SSID、VLAN、IPアドレス、認証方式、来訪者ネットワーク、通信許可ルール、管理者権限を設計します。
無線設計:アクセスポイント配置、帯域、チャネル、チャネル幅、出力方針、ローミング対象エリアを決めます。
限定検証:代表的な端末、会議室、高密度エリア、移動経路、来訪者接続を対象に通信試験を行います。
本番展開:アクセスポイント名、設置場所、接続スイッチ、ポート、VLAN、設定バックアップ、保守窓口を台帳化します。
監視と見直し:接続数、認証失敗、電波利用状況、帯域利用、アクセスポイント障害、ソフトウェア更新状況を定期的に確認します。
限定検証では、接続可否だけで合格とせず、Web会議、クラウドストレージ、社内業務システム、プリンター利用、端末移動中の通信を実際の利用条件で確認します。監査ログや認証ログを取得できるなら、接続失敗の端末・時刻・SSIDを追跡できるため、限定検証の結果を本番展開の判断材料にできます。ログを取得できない場合は、障害の再現手順と問い合わせ窓口を先に整備してから対象範囲を広げます。
冗長化が必要な拠点では、アクセスポイント単体だけでなく、PoEスイッチ、上位回線、認証サーバー、クラウド管理基盤が停止した場合の影響を確認します。予備機を置くのか、故障時に別アクセスポイントでカバーするのか、代替接続として有線ポートやモバイル回線を使うのかを、業務停止の許容時間に合わせて決めます。
法人向けWLAN選定で整理しておく項目
製品比較の前に、以下の項目を埋めると、必要な機能と運用体制を切り分けやすくなります。
拠点数、フロア構成、屋内・屋外の利用範囲
端末数ではなく、時間帯ごとの同時接続数
ノートPC、スマートフォン、固定機器、IoT機器ごとの対応帯域・認証方式
Web会議、音声通話、基幹システム、来訪者接続の優先度
アクセスポイントへの有線接続速度、PoE給電、スイッチ側の空きポート
SSID、VLAN、来訪者ネットワーク、端末隔離の要件
認証基盤、証明書、ID管理、端末管理との連携可否
クラウド管理またはオンプレミス管理、管理者権限、設定変更の記録
監視項目、障害一次対応、保守契約、予備機、設定バックアップ
特に見落としやすいのは、無線アクセスポイントの性能ではなく、上位回線やスイッチ、認証基盤、運用担当者の対応範囲です。アクセスポイントの追加で接続エリアを広げても、給電容量や上位回線、認証処理が不足すれば、利用者の体感は改善しません。導入候補の仕様書と既存ネットワークの構成図を照合し、必要な給電・回線・認証・監視の条件を満たすなら比較対象に残し、満たさない場合は周辺設備を含む費用と作業範囲で判断します。
まとめ
WLANは、法人の無線接続を検討する際に使われる概念であり、Wi-Fi、無線LAN、IEEE 802.11はそれぞれ指す範囲が異なります。設計では用語の違いだけでなく、端末の移動性、停止時の影響、接続密度、電波環境、認証基盤、運用体制をまとめて整理します。
固定機器や停止影響の大きい設備は有線LANを候補に残し、ノートPCや会議室利用など移動性が必要な端末は無線LANを中心に検討します。アクセスポイントは面積だけで台数を決めず、現地測定、チャネル設計、会議室などの高密度利用、倉庫・工場の障害物を踏まえて配置します。
セキュリティでは、社内・来訪者・業務機器でSSIDとVLANを分離し、認証方式、証明書、ログ取得、障害対応を運用手順に組み込みます。端末対応状況、給電・回線容量、認証基盤、監視ログを確認できるなら限定検証から展開し、確認できない項目が残る場合は対象エリアや接続端末を絞って影響範囲を管理します。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





