
>
>
公開日
最終更新日
最短でシートを作る場合は「公式Excelを使ったチェックシート作成手順」だけで着手でき、★3・★4の申請判断は制度の章、ツール比較と導入事例は後半の章が対応します。チェックシートの作成手順は本文で扱い、取得準備を整理する83項目の資料は、SCS評価制度★3のチェックリスト83項目とダウンロード案内にまとめています。
情報は2026年10月22日時点です。本文では、法令・契約に基づく義務、公的機関などが示す推奨や手法の例、本記事の「運用提案」を区別します。基本10項目と実施頻度の例は運用提案であり、公式評価基準そのものではありません。
SCS評価制度のチェックシートとは
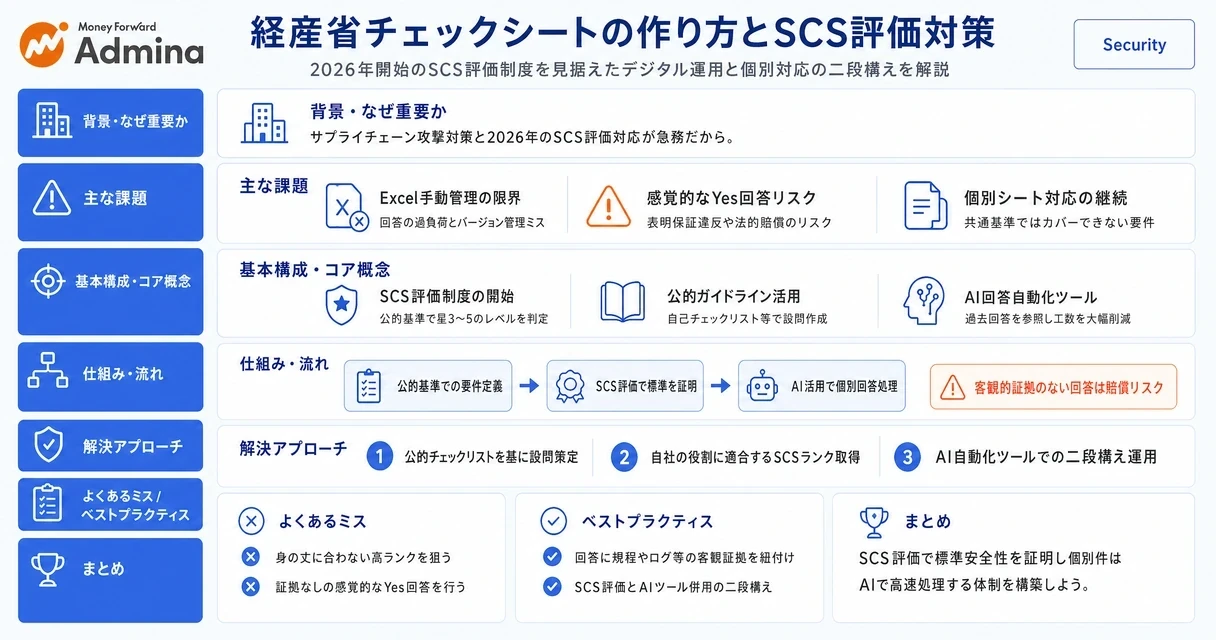
この管理表は、サプライチェーンのリスクや攻撃への備えを共通の評価基準と自社の対策状況に対応づけ、実施状況と根拠を整理するためのものです。年度ごとの見直しや対策の強化につなげる基礎資料としても使います。
本記事のポイント
公式の評価基準と、自社で追加する運用項目は列を分けて管理します。
取引先への回答は承認済みの事実で作成し、自社点検では未対応項目と是正期限を追跡します。
チェックシート作成時に、回答と証跡の対象サービス・対象期間をそろえます。
★3・★4の取得目標は、取引条件、扱う情報、業務停止の影響から決めます。
機密性・完全性・可用性に沿った確認目的
セキュリティチェックシートは、情報を漏らさない対策、情報を正しく保つ対策、必要なときに利用できる対策を具体的な設問に落とし込みます。
機密性では、閲覧権限や暗号化、外部共有の設定を確認します。完全性では、変更権限、操作記録、改ざんを検知する仕組みを調べます。可用性では、バックアップ、復元テスト、障害時の連絡体制を扱います。「ウイルス対策ソフトを導入しているか」だけでは、サービス停止時の復旧やデータの誤変更までは判断できません。
Gartnerは、2026年7月公表の国内企業を対象とした調査で、約7割が過去1年以内に取引先や業務委託先から情報漏洩、またはその可能性に関する報告を受けたと発表しています。委託先の対策を調べる場合は、預ける情報と接続範囲を最初に特定し、その範囲に関係する質問を選びます。
取引先への回答用と自社の点検用の区分
取引先への回答用シートは対外説明を、自社の点検用シートは実態把握と是正管理を担います。
区分 | 主な対象 | 管理する情報 | 完了の判断 |
|---|---|---|---|
取引先への回答用 | 提供サービス、契約対象の業務、委託範囲 | 回答文、適用範囲、証跡、承認者、提出日 | 対象範囲を明記した回答を承認し、提出版を保存した状態 |
自社の点検用 | 社内で使う外部サービス、端末、アカウント、運用手順 | 設定値、担当部署、実施日、不備、是正担当、期限 | 点検を実施し、不備の是正または例外承認まで記録した状態 |
例えば、社内の一部部署だけが多要素認証を使っている場合、対外回答で「全社導入済み」とは書きません。回答用には対象サービスと適用範囲を記載し、点検用には未適用の部署と対応期限を残します。同じ事実を参照しても、二つのシートで管理する作業は異なります。
契約上の責任と回答根拠の位置づけ
質問票の回答が契約上どのように扱われるかは、契約条項と回答文書の組み込み方によって変わります。
チェックシートの「Yes」だけで直ちに表明保証違反が成立すると決めつけず、契約で回答の正確性を保証しているか、回答内容を契約の一部として参照しているかを法務担当者と整理します。法的な責任の判断では、故意・過失、損害との因果関係、責任制限条項なども論点になります。
契約上の保証に関係する設問は、回答者だけで確定させず、サービス責任者と法務担当者が承認します。未実施の対策は実施予定と区別し、対象外の項目には理由を付けます。証跡を社外へ渡す場合は、秘密情報や個人情報を除き、契約上の開示範囲に合わせて提出資料を作成します。
▶ 関連記事: サプライチェーン攻撃とは?手口・脅威の推移と中小企業の対策
公式Excelを使ったチェックシート作成手順
表計算ソフトでチェックシートを作る場合は、公式基準を保存した参照シートと、自社の回答・点検結果を記録する管理シートを分けます。従来の質問票ごとの個別管理には、回答根拠や更新履歴が分散しやすい限界があります。
経産省のセキュリティチェックシート関連資料の入手先
経産省のセキュリティチェックシートを探している場合は、SCS評価用の公式Excelと、社内規程を整えるガイドラインを使い分けます。
経済産業省は、2026年3月27日のWG報告ページで「別添 ★3★4要求事項及び評価基準(Excel)」、制度構築方針、参考文献、FAQを公開しています。SCS評価制度のExcelを入手する際は、このページから対象ファイルを取得し、ファイル名、取得日、適用する版を管理台帳に残します。
また、IPAは「中小企業の情報セキュリティ対策ガイドライン」(第4.0版)を公開しています。評価基準から「何を満たすか」を読み取り、ガイドラインから「どのような規程や手順を整えるか」を具体化します。
チェックシート作成の4段階
対象範囲、基準との対応、回答方法、更新責任の順に決めると、設問を増やす前に運用の抜けを減らせます。
段階 | 作業 | 担当 | 作成するもの |
|---|---|---|---|
1.対象範囲の決定 | 対象法人、拠点、サービス、情報、委託業務を定義します | 事業責任者・情シス | 対象範囲表、サービス台帳 |
2.基準と設問の対応 | 公式基準の識別子を保持し、自社の設問と対応づけます | セキュリティ担当 | 基準対応表、設問一覧 |
3.回答・証跡の設計 | 回答選択肢、証跡、確認者、未対応時の処理を決めます | 情シス・業務担当・法務 | 回答ルール、証跡台帳 |
4.更新・承認の設計 | 定期点検と人事異動・設定変更時の更新を割り当てます | 管理責任者・各部署 | 実施予定、承認記録、変更履歴 |
公式基準の文章を短く言い換える場合も、原文を別シートに残します。一つの評価基準に複数の確認作業が含まれるなら、作業行を分割して同じ基準識別子に関連づけます。逆に、複数の基準を一つの「対策済み」でまとめると、どの条件を満たしたか追えなくなるため避けます。
セキュリティチェックシートの基本列設計
セキュリティチェックシートのテンプレートには、設問と回答に加えて、対象範囲、証跡、実施責任を記録する列を設けます。
Excelの1行目に「管理ID/公式基準ID/大分類/確認項目/対象サービス・部署/回答選択肢/回答/提出証跡例/証跡保存先/証跡取得日/実施時期/担当者/根拠文書/是正期限/承認者」を入力すれば、点検結果を追跡できる管理表になります。対外回答用には、ここから承認済みの回答文と開示可能な証跡を転記します。
回答欄は「実施済み・一部実施・未実施・対象外」の選択式にします。「対象外」を選ぶ場合は理由を必須にし、「一部実施」には適用できていない範囲を記載します。日付は表記を統一し、証跡の実体はアクセス権を設定した保管場所に置いて、Excelには保存先を記録します。
基本10項目の設問テンプレート
次の10項目は、社内点検を始めるための基礎設問としてExcelに転記できます。
大分類 | 確認項目 | 回答選択肢 | 提出証跡例 |
|---|---|---|---|
1.管理体制 | 対象業務のセキュリティ責任者と、承認済みの基本方針がありますか | 実施済み/一部実施/未実施/対象外 | 体制図、承認日付き基本方針 |
2.外部サービス管理 | 部署単位で利用中の外部サービスと管理責任者を把握していますか | 実施済み/一部実施/未実施/対象外 | 部署別サービス台帳、契約台帳 |
3.アカウント管理 | 退職・異動後の不要アカウントを無効化し、作成経緯が不明なアカウントを点検していますか | 実施済み/一部実施/未実施/対象外 | 人事情報との照合記録、無効化履歴 |
4.認証・権限 | 管理者権限を必要な担当者に限定し、対象サービスで多要素認証を適用していますか | 実施済み/一部実施/未実施/対象外 | 管理者一覧、認証設定の出力 |
5.端末・更新管理 | 端末・ソフトウェアを把握し、更新と例外対応を管理していますか | 実施済み/一部実施/未実施/対象外 | 資産台帳、更新状況、例外承認記録 |
6.情報保護 | 機密情報の保存先、共有権限、外部送信の条件を決めていますか | 実施済み/一部実施/未実施/対象外 | 情報分類規程、共有設定、暗号化設定 |
7.ログ・監視 | 対象サービスの操作・認証ログを保存し、異常時に調査できますか | 実施済み/一部実施/未実施/対象外 | 保存設定、ログのサンプル、調査手順 |
8.バックアップ・復旧 | 重要データをバックアップし、復元できることを試験していますか | 実施済み/一部実施/未実施/対象外 | 実行履歴、復元テスト記録 |
9.委託先・事故対応 | 委託範囲、再委託、事故時の連絡先と報告手順を定めていますか | 実施済み/一部実施/未実施/対象外 | 契約書、委託先台帳、連絡網、訓練記録 |
10.生成AI利用 | 入力可能な情報、学習利用、ログ保存、人による出力確認をサービスごとに決めていますか | 実施済み/一部実施/未実施/対象外 | AI利用規程、契約条件、設定記録、承認履歴 |
例えば、項目8は「バックアップジョブが成功しているか」と「復元を試したか」に分けて回答します。ジョブ成功だけなら一部実施とし、復元対象、実施日、担当者、結果が記録されていれば復元試験まで実施済みと判断します。点検対象がない項目は削除せず、対象外の理由を残すと、翌年の変更時にも判断を引き継げます。
▶ 関連記事: SCS評価制度とは?評価項目・いつから始まるかを情シス目線で解説

▲ 公式基準から実運用に落とし込むチェックシート作成の4段階手順。
SCS評価制度の★3・★4と取得目標の決め方
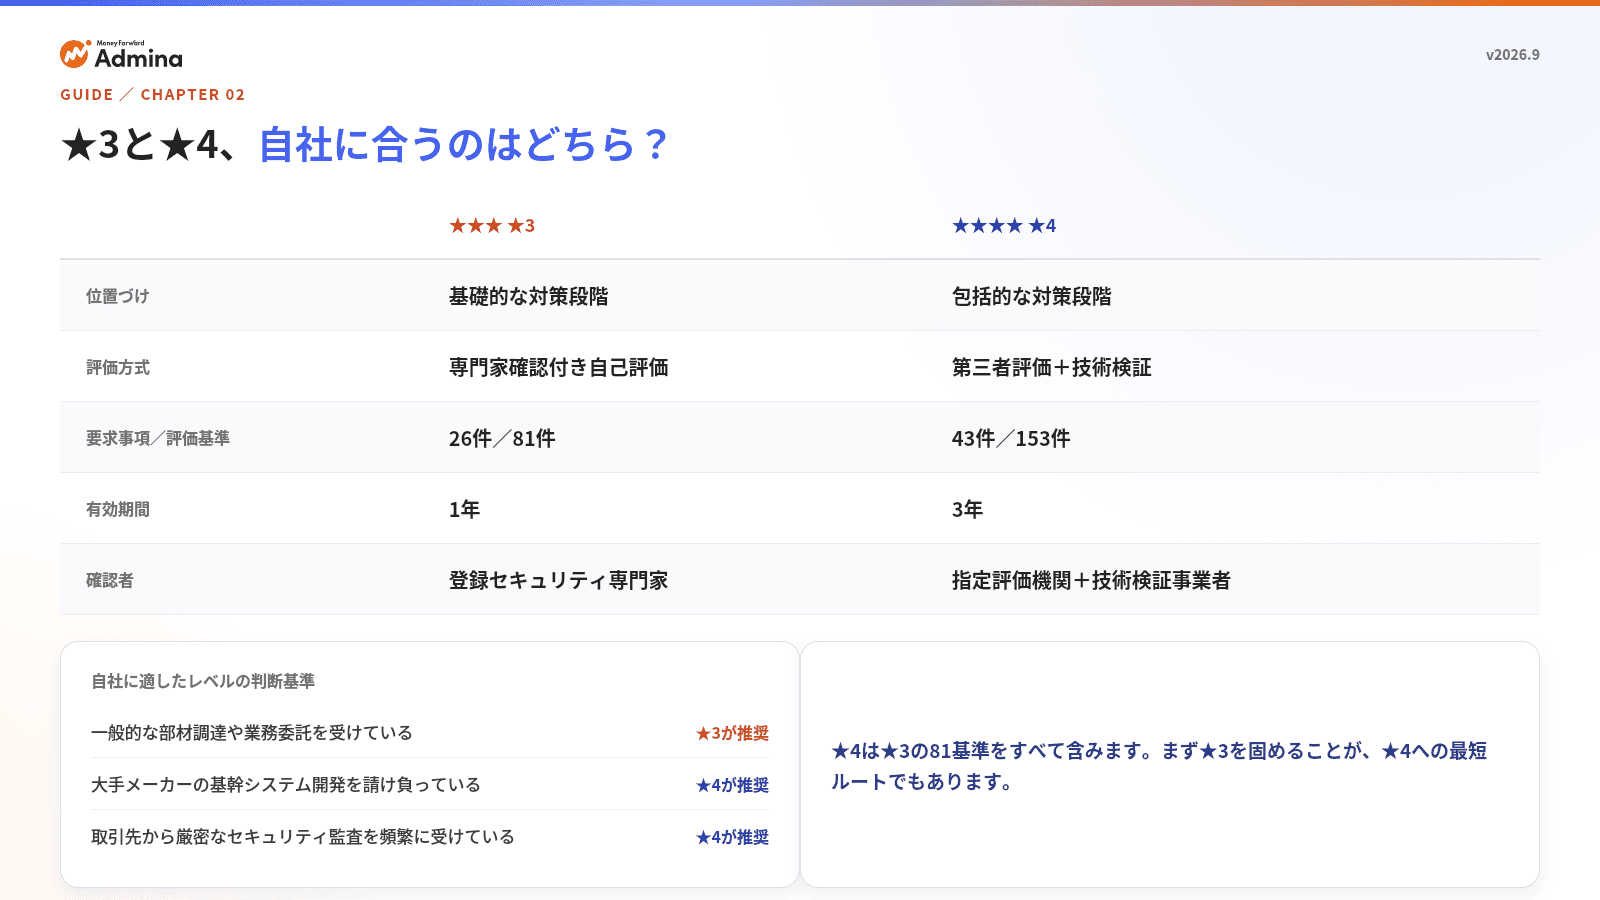
先行して申請対象となる★3・★4は評価方法と維持手順が異なるため、取引条件と自社の管理範囲を照合して取得目標を決めます。
制度開始時期と各段階の位置づけ
SCS評価制度は、2026年度末頃の申請受付開始を目指して準備が進んでいます。
経済産業省と内閣官房国家サイバー統括室は、2026年3月27日公表の制度構築方針で、★3・★4について2026年度末頃の制度開始を目指すと示しています。運営主体はIPAで、2026年度末頃の制度運用開始を予定しています。2026年10月22日時点では、2027年3月頃を見据えて対策と証跡を準備する段階として整理します。
SCS評価制度で申請の対象となる段階は★3・★4です。★5は今後の検討対象です。★1から★5までを同じ方法で審査する制度として扱わないようにします。
要求事項・評価方法・登録料の比較
★3は専門家確認付き自己評価、★4は第三者評価であり、要求事項数と有効期間にも違いがあります。
経済産業省の制度構築方針概要と、公開されている要求事項・評価基準に沿って整理すると、次のようになります。
比較軸 | ★3 | ★4 |
|---|---|---|
要求事項数 | 26要求事項 | 43要求事項 |
評価方法 | 専門家確認付き自己評価 | 第三者評価 |
有効期間 | 1年 | 3年 |
維持に関する扱い | 有効期間に合わせて更新を管理 | 毎年自己評価を行い、結果を評価機関へ提出 |
組織の登録料 | 10,000円・1年分 | 60,000円・3年分 |
IPAは登録料の案内で、組織の登録を2027年3月以降の受付開始予定とし、★3は10,000円(1年分)、★4は60,000円(3年分)としています。★3の10,000円は2028年3月31日までの料金で、2028年4月1日以降は20,000円です。料金は消費税込みで、申請日を基準に適用されます。登録料は、対策実施費用や専門家・評価機関への支払いを含む総額ではありません。予算化では、登録料、評価対応、システム改修、日常運用の工数を分けます。
★3の専門家は、情報処理安全確保支援士やCISSP等の資格に加え、制度が定める研修を受講した者です。資格保有者に社内資料を見せれば、そのまま制度上の確認になると扱わず、制度に沿った専門家への依頼として手配します。
任意制度と取引条件の判断基準
SCS評価制度は任意ですが、発注企業が契約や調達方針の中で取得水準を指定した場合は、案件ごとの対応判断が発生します。
大和総研は2026年9月の解説で、★の取得は制度上義務づけられないと整理しています。一方、キヤノンITソリューションズの2026年調査では、セキュリティ対策を取引条件とする意向がある発注企業の過半数が、「★4以上」の取得・準拠を想定しています。これは回答企業の意向であり、すべての取引に★4が必須になったという実績ではありません。
取引先の条件 | 社内で決める対応 |
|---|---|
取得水準と期限を契約・調達条件で指定 | 対象範囲と期限を合意し、不足対策、費用、評価日程を事業責任者が承認します |
取得ではなく準拠状況の説明を依頼 | 基準対応表と証跡を提出し、未対応部分の是正計画を示します |
取得指定はなく、独自の質問票のみ提示 | 共通部分を基準対応表から回答し、個別要件だけ追加調査します |
星の数だけで企業の優劣を判断せず、預かる情報や供給停止の影響に合う対策水準を選びます。★3を目標に準備項目を整理する場合は、SCS評価制度★3取得チェックリスト(81項目)を利用できます。公式の★3の評価基準(81件)に沿って準備項目を整理したものです。
▶ 関連記事: 【2026年】SCS評価制度★3取得チェックリスト|81項目を無料DL
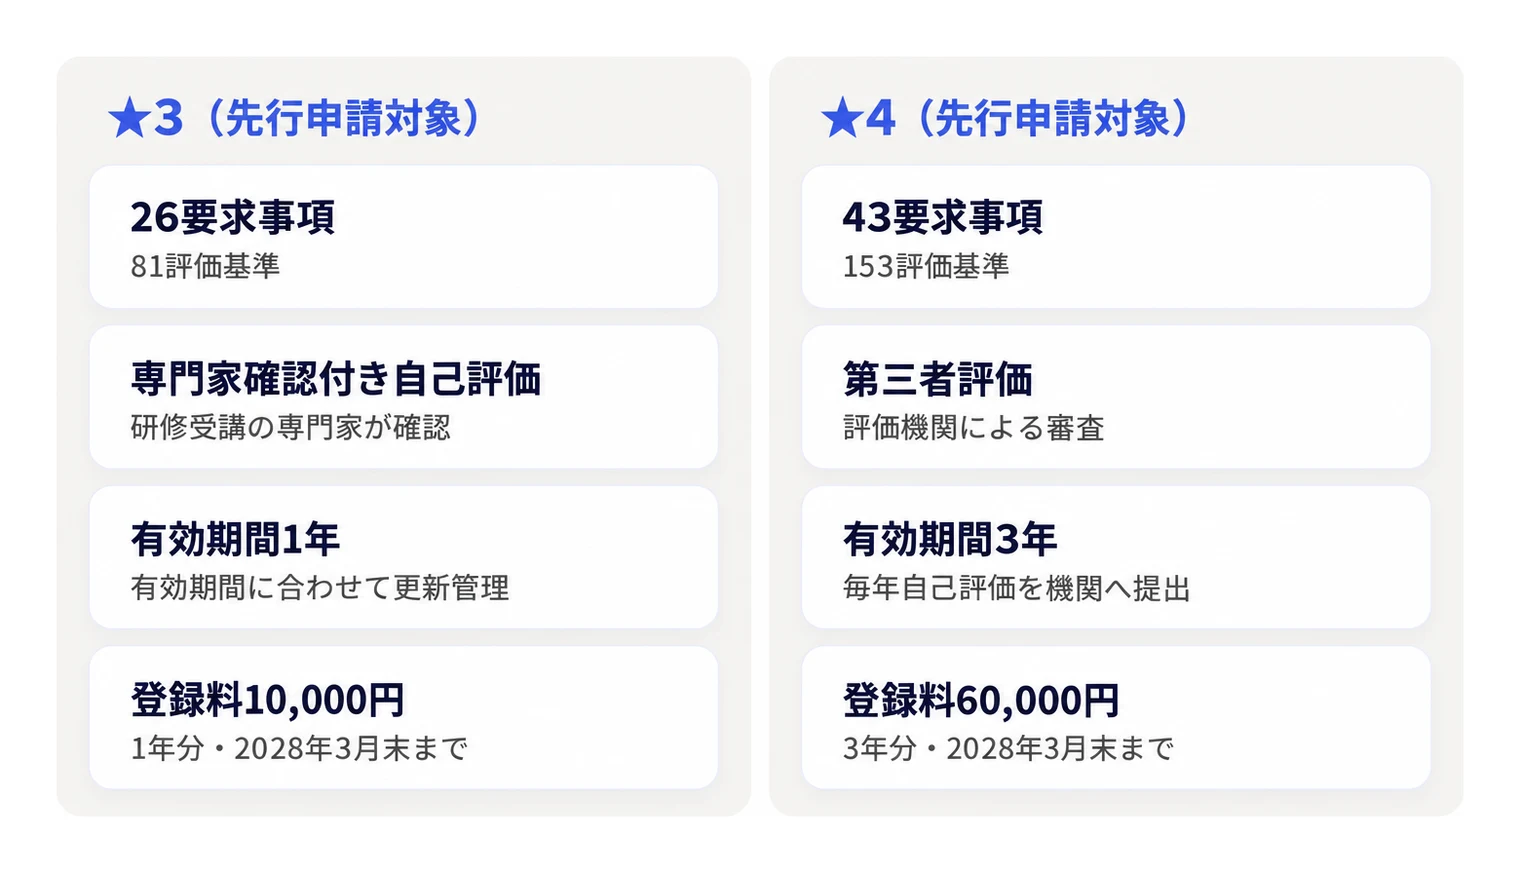
▲ SCS評価制度における★3と★4の要求水準・評価方法・費用の比較。
2026年10月の注意喚起を反映した点検項目
2026年10月の注意喚起は、サービス台帳とアカウント一覧を照合する作業に変換し、実施時期・担当者・根拠文書を各行に記録します。外部サービスの利用が急増する場面でも、点検のプロセスを分けて残すことで担当者への負荷を抑えます。
IPA・国家サイバー統括室の注意喚起との対応
公的機関の注意喚起を運用に反映する際は、文書の内容と、自社が決める頻度・担当を分けて記録します。
IPAの注意喚起(2026年10月9日)は、利用している外部サービスを部署単位の利用も含めてすべて洗い出すことと、作ったはずのないアカウントや無効化したはずのアカウントが有効になっていないかの確認を求めています。国家サイバー統括室の文書(同日)は、退職者・異動者などの不要なアカウントの速やかな無効化と、管理者アカウントの利用者・アクセス権の最小化を挙げています。いずれも要請で、法令上の義務ではありません。情報は2026年10月22日時点のものです。
利用している外部サービスの把握、作成した覚えのないアカウントや無効化したはずのアカウントの確認、退職者・異動者の不要アカウントの速やかな無効化、管理者権限の最小化は、それぞれ個別の作業行に分けて点検します。表の実施時期と担当の割り当ては本記事の運用提案として示します。
点検項目 | 実施時期 | 担当者 | 根拠文書 | 残す記録 |
|---|---|---|---|---|
利用中の外部サービスを部署単位で洗い出す | 初回点検時、新規導入時、定期棚卸し時 | 各部署の責任者が申告し、情シスが照合 | IPA注意喚起(2026年10月9日) | サービス名、利用部署、管理者、契約者、認証方式 |
作成した覚えのないアカウントを調べる | 注意喚起を受けた初回点検時と、不審な認証を検知した時 | サービス管理者・セキュリティ担当 | IPA注意喚起(2026年10月9日) | アカウント一覧、作成者、作成日時、調査結果 |
無効化したはずのアカウントが使えない状態か調べる | 無効化の実施後と定期点検時 | サービス管理者と作業確認者 | IPA注意喚起(2026年10月9日) | 状態の出力、無効化履歴、再有効化の有無 |
退職・異動に伴う不要アカウントを速やかに無効化する | 人事イベントに合わせた処理時と完了照合時 | 人事が対象を連携し、各サービス管理者が処理 | 国家サイバー統括室(2026年10月9日) | 対象者、処理期限、実施日時、処理結果 |
管理者権限を必要最小限にする | 権限付与時、担当変更時、定期棚卸し時 | システム責任者が承認し、管理者が変更 | 国家サイバー統括室(2026年10月9日) | 権限一覧、付与理由、承認、削除履歴 |
サービス台帳と人事情報の照合手順
サービス名だけを集めず、利用部署と管理者まで対応づけると、アカウントの調査先を特定できます。
最初に各部署から利用サービスを集め、契約台帳、経費精算、認証基盤の登録情報と突き合わせます。申告にないサービスが見つかったら、契約者と実利用者を特定し、会社情報を保存しているかを調べます。その後、サービスごとのアカウント一覧と在籍者・異動者の情報を照合します。認証基盤から外れていても、サービス側に直接ログインできるアカウントが残る場合を想定し、サービス側の状態まで点検します。
作成経緯が不明なアカウントを見つけた場合は、通常の退職者処理と同じ扱いで削除せず、作成日時や操作履歴を保全し、セキュリティ担当へ連絡します。無効化の操作と証跡の保存は、インシデント対応手順に沿って進めます。
点検結果と取引先への回答の切り分け
注意喚起を受けて点検を始めた段階では、取引先への回答を「対応済み」に変更しません。
自社点検用のシートには、調査対象、担当者、未調査件数、是正予定を残します。対外回答では、対象範囲の点検が完了し、例外の扱いを承認した時点で回答を更新します。不正アクセスが疑われるアカウントは、ログと作成日時を保全してから無効化し、機密情報へ到達できる経路の遮断を最優先にします。不正アクセスが疑われる場合の調査・封じ込め・連絡の順序は、不正アクセス発生時に優先する対応と社内点検の進め方に沿って整理し、質問票の提出作業とは別に管理します。
回答・証跡・是正をつなぐExcel運用
表計算ファイルでの管理を続ける場合は、正本を一つに定め、回答の承認履歴と未対応項目の是正期限を同じ管理IDで追跡します。
証跡の対象範囲と有効性の管理
証跡は添付の有無ではなく、回答対象のサービス・設定・期間と一致しているかで判断します。
全社の規程があっても、対象サービスで設定が適用されているとは限りません。「規程で禁止している」と「技術的に制限している」は回答を分けます。例えば外部共有の制限なら、規程の該当箇所とサービスの設定出力を関連づけます。バックアップなら、設計書、実行履歴、復元試験結果を別の証跡として扱います。
証跡台帳には、管理ID、対象範囲、取得日、取得者、保存先、開示可否、次回更新の契機を記載します。設定変更があれば、その設定に依存する回答を再承認へ戻します。取得日が新しい資料でも対象環境が違えば採用せず、対象が一致する資料を取り直します。
未対応項目の是正と例外承認
未対応の回答を受け取ったら、利用開始の可否と、是正を追跡する担当者を決めます。
確認結果 | 判断例 | 次の処理 |
|---|---|---|
機密情報へアクセスできる不要アカウントが残存 | アクセス経路の解消を優先 | 無効化、利用履歴の調査、完了確認を実施します |
対策は実施しているが証跡が不足 | 説明不足として追加調査 | 設定出力や記録を取得し、回答を再承認します |
対策が一部未実施だが代替策あり | 対象範囲と残るリスクを審査 | 責任者が期限付きの例外を承認し、是正日を設定します |
評価対象と無関係な設問 | 理由付きで対象外 | 対象範囲の変更時に再判定します |
社内で優先順位を付ける場合は、取り扱う情報、外部公開、管理者権限、停止時の業務影響から判断します。ただし、その優先順位を制度の適合判定に置き換えず、SCS評価用の回答は公式基準に対応させて残します。独自の点数が高いという理由で、未対応の公式基準を実施済みにしてはいけません。
正本・更新履歴・社外提出版の管理
複数部署が回答する場合は、作業版と社外提出版を分け、提出版を後から上書きしません。
正本は共同編集できる保存先に置き、担当者、変更日、変更理由を記録します。メールに添付されたファイルをそれぞれ更新すると、どの回答が承認済みか分からなくなります。取引先へ提出した版には提出日と承認者を付け、提出時の証跡と対応させて保存します。後日設定が変わった場合も、過去の提出内容を追跡できます。
回答履歴の再利用では、似た質問を見つけても、そのままコピーしません。「全従業員」と「管理者のみ」、「全データ」と「契約対象データ」など、対象範囲の違いを照合してから転記します。セキュリティシートの文章が同じでも、回答の前提が変われば再承認に回します。

個別要件と生成AIを含む追加設問の設計
SCS評価で共通対策を整理した後も、扱うデータやサービスの使い方に固有の要件は追加設問で確認します。
共通基準と契約固有の要件の分離
取得した星だけで全質問を代替せず、共通基準で説明できる部分と、案件ごとに調べる部分を分けます。
IPAは、SCS評価制度の特設サイトで、委託元からは委託先の対策を可視化しにくく、委託先には複数の委託元から多様な要求が届くという課題を示しています。共通基準との対応表を持てば、同じ対策を説明する資料を再利用できます。制度の全体像は、サプライチェーン強化に向けたセキュリティ対策評価制度の解説でも整理しています。
一方、保存するデータの種類、連携先、データ削除の条件、事故時の通知期限などは契約ごとに異なります。追加設問は「既存の評価基準では何が分からないか」を説明できるものに絞ります。例えば、機密情報を扱わないサービスに、機密情報を扱うサービスと同じ資料一式を一律に要求せず、利用目的に応じた確認範囲を設定します。
生成AIの学習利用・ログ・出力確認の設問
生成AIを利用する場合は、学習利用の有無だけでなく、データの保存と、人が出力を承認する手順まで設問に含めます。
経産省のAI事業者ガイドライン等の動向を踏まえ、社内点検では安全性やプライバシー、コンプライアンスへの配慮を、設定・契約・運用の具体的な確認へ落とし込みます。以下は本記事の追加設問例で、SCSの独立した公式評価項目として提示するものではありません。
確認領域 | 追加設問例 | 判断と次の作業 |
|---|---|---|
入力データ | 個人情報・機密情報の入力可否と対象サービスを決めていますか | 許可範囲が定義済みなら利用対象へ登録し、未定義なら機密情報の入力を止めて整理します |
学習利用 | 契約条件と設定で、入力・出力の学習利用やオプトアウトを確認できますか | 利用条件を満たす設定なら記録し、満たせない場合は投入データを制限します |
ログ管理 | 入出力ログ、操作履歴の保存期間と閲覧権限を決めていますか | 監査ログを取得できれば収集を設計し、取得できなければ利用記録などの代替策を審査します |
外部連携 | 連携先、接続権限、参照可能なデータを把握していますか | 必要な範囲に限定できれば利用し、広い権限しか設定できなければ接続対象を絞ります |
出力確認 | 契約、対外回答、設定変更などの用途で人が出力を承認しますか | 承認者と手順を決めてから業務へ組み込みます |
学習オプトアウトを設定しても、保存期間や外部連携の扱いまで同じになると決めつけません。回答者は契約条件と設定画面を別々の証跡として残します。また、出力の誤りを完全に防げるという回答は避け、根拠資料との照合、承認、訂正の手順を説明します。
利用環境の変更に合わせた更新契機
設問の見直しは定期点検に加えて、利用サービスやデータの扱いが変わった時にも実施します。
新しい外部連携、AI機能の有効化、委託先の変更、保存データの追加があったら、影響する設問を管理IDで抽出します。新機能が既存契約の対象内かを整理し、権限とデータ送信先を調べたうえで、利用を継続するか制限するかを決めます。利用サービスの把握が不十分な場合は、サプライチェーン攻撃の経路と対策も参照し、委託先や外部接続を台帳に追加します。
国内企業の導入事例と自社への適用範囲
導入事例は、自社と同じ工程を改善したかを読み取り、各社の成果を自社の削減目標へそのまま転用しないようにします。
ポニー工業のSCS評価対応事例
ポニー工業の事例は、兼務体制で評価基準と証跡を管理する場合の参考になります。
ソースポッドのポニー工業の導入事例(取材は2026年5月)では、総務・資材管理と兼務する2名が日常の情報システム業務を担当し、SPC Trust Chainを導入して★4の153評価基準に対するセルフチェックを完了しています。
項目 | 事例の内容 |
|---|---|
業種・規模 | ポニー工業。情報システム業務は兼務の2名が担当 |
導入時期 | 2026年5月取材の事例 |
課題 | ★4の153評価基準への対応と、表計算ソフトでの管理 |
施策 | SPC Trust Chainを導入して対策状況を整理 |
成果 | 153評価基準へのセルフチェックを完了 |
ここでの成果はセルフチェックの完了です。評価取得の完了とは区別します。自社でも、現状評価、是正完了、評価申請、取得を別の工程として管理すると、経営層への進捗報告を具体化できます。
事例を自社の改善計画へ変換する手順
自社への適用では、製品名から選ぶ前に、改善対象の成果物と完了条件を定義します。
回答作成を短縮したいなら、承認済み回答集と根拠資料をそろえます。診断の待ち時間を減らしたいなら、対象システムと診断可能な時間帯を決めます。評価情報の共有で個別質問を減らしたいなら、主要取引先が受け入れる資料形式を整理します。サービスや管理者の所在が分からない段階では、SCS評価制度に向けたSaaS・IT資産の可視化から着手し、点検と証跡取得の対象を確定させます。
よくある質問
公式基準の利用と、社内向けのチェックシート作成では、対象範囲と管理する成果物を分けて判断します。
Q.SCS評価制度は星1から星5まで同じ評価制度ですか
A.新設される申請対象は★3・★4からです。経済産業省は、制度構築方針で★5を今後の検討対象としています。
Q.SCS評価制度の取得は義務ですか
A.制度上の取得は任意です。取引先が調達条件に取得水準や準拠状況を指定した場合は、対象業務、期限、代替資料の可否を整理し、取得対応か是正計画の提示かを決めます。
Q.公式Excelに回答を書けば、そのまま申請できますか
A.公式Excelで基準への対応状況を整理しても、それだけで評価手続きが完了するわけではありません。★3では専門家確認、★4では第三者評価に向けて、適用範囲と証跡をそろえて進めます。
Q.経産省の資料から不要な設問を削除できますか
A.自社点検用の設問は業務に合わせて整理できますが、SCS評価用の管理表では公式基準との対応を残します。対象外とする場合も行を消さずに、理由と判断者を記録すると、対象範囲の変更後に再判定できます。
Q.表計算ファイルでの管理からSaaSへ移る判断基準は何ですか
A.ファイルの重複、更新漏れ、証跡探し、承認待ちがどの工程で発生しているかを測り、その工程を改善できる場合に移行を検討します。表計算ファイルの正本管理と証跡台帳で作業が回る場合は、その運用を続けて変更契機ごとの見直しを行います。
まとめ
最初に着手する作業は次の3つです。
経済産業省のWG報告ページから公式の評価基準Excelを入手し、ファイル名と取得日を管理台帳に記録する。
対象サービス・部署・管理者を一覧にする。
基本10項目を転記し、「実施時期・担当者・根拠文書・証跡保存先」の列を追加して点検を割り当てる。
取引先への回答は承認済みの事実から作成し、未対応項目は自社点検用のシートで是正期限まで追跡します。★3の取得準備を進める場合は、SCS評価制度★3取得チェックリスト(81項目)を使い、公式基準との対応を残しながら担当と期限を決めます。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。