

>
>
公開日
最終更新日
生成AIを業務で使う企業では、利用を一律に禁止するよりも、入力してよい情報、承認済みツール、出力物の確認方法を明文化したAI利用ガイドラインを整える方が現実的です。ルールがないまま個人契約の生成AIサービスが使われると、情報漏洩、権利侵害、誤情報の社外発信、退職者アカウントの放置といった問題を把握しにくくなります。
本記事は、社内のIT環境やSaaS利用を管理する情報システム部門を主な対象にしています。生成AI利用ガイドラインの基本、生成AI社内ルールのサンプル、ツール審査、インシデント対応、シャドーAI対策までを一つの流れで整理します。雛形はそのまま配布せず、自社の情報分類、就業規則、委託先契約に合わせて法務・人事・事業部門で調整してください。
AI利用ガイドラインとは
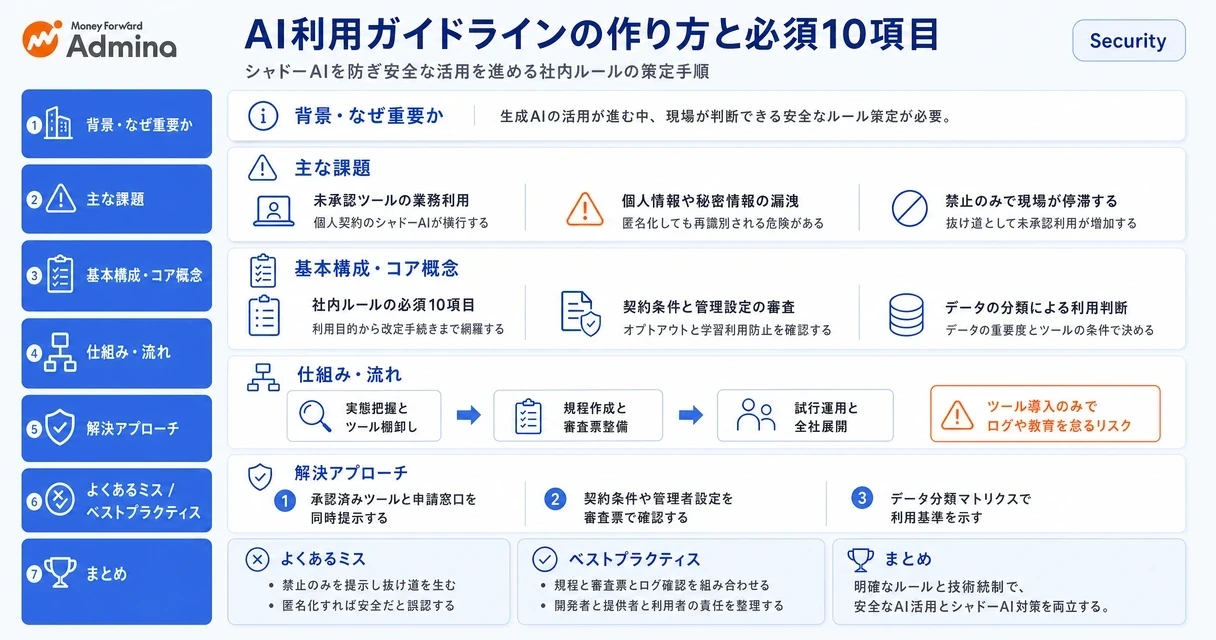
AI利用ガイドラインとは、従業員や委託先が業務でAIシステムを使う際の利用目的、入力情報、出力確認、責任分担、報告方法を定める社内ルールです。
本記事のポイント
AI利用ガイドラインは、禁止事項だけでなく、安全に利用できる範囲を示す内部統制文書です。
社内ルールには、利用目的から改定手続きまで10の必須項目を網羅すると運用しやすくなります。
AIの出力は正しいとは限らないため、用途別に人の確認と承認の深さを変えます。
未承認AIの利用を減らすには、規程、承認済みツール、利用可視化を組み合わせます。
利用方針の整備状況
総務省は令和8年版情報通信白書において、2025年度の企業向け調査結果として、生成AIの活用方針を「積極活用」または「限定利用」として定めている日本企業の割合を68.9%と報告しています。企業規模別では大企業が74.0%、中小企業が58.1%とされています(総務省・令和8年版情報通信白書)。
総務省は令和7年版情報通信白書において、2024年度調査の結果として、活用方針を定める企業の比率を49.7%と報告しており、2023年度の42.7%から上昇したとしています(総務省・令和7年版情報通信白書)。方針を持つこと自体が目的ではなく、現場が「どのデータを、どのツールに、どの条件で入力してよいか」を判断できる状態にすることが実務上の目的です。
IPAは2024年度中核人材育成プログラム資料において、JIPDECの「企業IT利活用動向調査2024」として、生成AIを導入済みまたは導入予定と答えた企業が69.5%であったと紹介しています。また同資料でIPAは、MM総研の「生成AI/LLMの国内利活用動向調査2024」として、生成AI導入に課題を感じる企業が97%に達していると紹介しています(IPA・2024年度中核人材育成プログラム資料)。導入の可否だけではなく、利用範囲、情報管理、教育、監査までを設計しなければ、利用が広がるほど統制負荷も増えます。
情シス部門が担う役割
情シス部門の役割は、AIの利用を全面的に許可・禁止することではありません。承認済みツールの管理、ID連携、アクセス権限、ログ取得、データ分類、例外申請、インシデント初動を設計し、現場が安全な経路を選べるようにすることです。
経済産業省のAI事業者ガイドライン検討会は2026年3月31日、「AI事業者ガイドライン(第1.2版)」をとりまとめています(経済産業省・AI事業者ガイドライン検討会(2026年3月31日))。この指針では、AIを開発する主体、提供する主体、利用する主体で役割を分けています。一般企業は主にAI利用者に該当しますが、自社向けにRAGやAIエージェントを構築・提供する場合は、利用者だけでなく提供者としての管理も必要になります。
AI利用者として最低限整えるべきなのは、利用目的に応じたリスク評価、データの取り扱い、出力物の検証、利用者教育、事故時の連絡経路です。AIガイドラインは法令を置き換えるものではありません。個人情報保護法、営業秘密、不正競争防止、著作権、契約上の秘密保持義務など、既存のルールをAI利用時にも適用するための運用文書として位置付けます。
▶ 関連記事: AIガバナンスの実装手順|ISO42001対応とシャドーAI対策
生成AI社内ルールに含める10項目
社内ルールには利用目的から改定手続きまで10の必須項目を網羅することが、実効性を確保する鍵です。
生成AI利用ガイドラインは、規程名だけを作っても機能しません。誰が何を判断し、どの記録を残し、例外を誰が承認するかまで定めると、問い合わせや事故後の判断を減らせます。
基本方針と適用範囲
目的と基本方針
業務効率化、品質向上、顧客対応の改善など、利用を認める目的を明記します。同時に、人の判断を代替しない業務、利用禁止の目的、法令・契約の優先関係も記載します。適用範囲と対象者
役員、正社員、契約社員、派遣社員、業務委託先、グループ会社など、対象者を定義します。委託先が自社データを扱う場合は、契約上の秘密保持条項、再委託条件、利用ツールの承認手順と整合させます。利用可能なツールと審査基準
承認済みのAIサービス、API、ブラウザ拡張機能、社内RAGを一覧化します。審査項目には、認証方式、管理者機能、ログ、データ保存場所、学習利用の条件、委託先、削除機能、契約条件を含めます。
データと出力の統制
入力可能情報と入力禁止情報
公開情報、社内限定情報、個人情報、営業秘密、認証情報、契約上の秘密情報を区別します。「匿名化したため安全」と判断しない点も明記します。部署名、日時、案件名、取引条件などを組み合わせると、個人や取引先を再識別できる場合があります。出力結果の確認と承認
ハルシネーション、偏見、不適切表現、著作権・商標権侵害、機密情報の再出力を確認する責任者を定めます。社外公開物、契約文書、採用判断、与信、医療・安全に関わる用途は、担当者だけでなく職務権限を持つ責任者の承認対象にします。著作権・人格権・商標権への対応
第三者の作品、人物、ブランド、ロゴ、商品名を模倣する指示を制限します。外部公開する文章、画像、プログラムは、出力の類似性確認、ライセンス確認、法務相談の基準を定めます。
運用と改善の仕組み
教育・研修
初回利用前の研修、年次研修、職種別研修、理解度確認、受講記録の保存方法を定めます。営業、開発、広報、人事では扱うデータと出力先が異なるため、共通研修だけで完結させない設計が必要です。評価・点検・ログ管理
利用状況、例外申請、事故、ツール設定、アクセス権、教育受講率を定期点検します。ログ保存期間は、調査に必要な期間と個人情報・通信の取り扱いを踏まえ、既存のログ管理規程に合わせます。就業規則および違反時の対応
故意の情報持ち出し、無断契約、虚偽報告などの扱いを就業規則と整合させます。軽微な誤操作まで一律に懲戒対象とすると報告が遅れるため、自己申告と早期報告を優先する扱いを分けます。改定と例外申請
改定責任者、定期見直しの頻度、緊急改定の方法、例外申請の承認者、有効期限を定めます。例外を恒久化せず、期限終了時に再評価する仕組みにします。
よくある失敗は、入力禁止情報だけを列挙し、承認済みツールや例外申請を用意しないことです。この状態では、現場は急ぎの業務で個人アカウントを使い、情シスは事故後まで把握できません。禁止事項と同時に、安全に使える選択肢を提示します。
▶ 関連記事: ChatGPT情報漏洩事例と企業が取るべき対策【2026】
社内ルールを定着させる策定ポイント
利用者が迷わないAI利用規定にするには、データの重要度、利用ツール、出力先の3点で判断できる基準を示します。
学習利用と契約保証の違い
「オプトアウト」は、利用者が入力データや会話データのモデル学習への利用を拒否する設定や意思表示を指します。ただし、オプトアウトがあることと、入力データを一切保存しないこと、学習に利用しないことが契約上保証されていること、海外移転がないこと、管理者が設定を強制できることは同義ではありません。
AIサービスを業務利用する前に、対象の契約プラン、利用規約、データ処理契約、管理者設定、API利用条件、会話履歴、保持期間、サポート経由のデータ取り扱いを一つの審査票に集約します。契約上の学習利用停止と管理者による組織設定の両方が審査票で確認できた場合は社内限定情報の限定検証へ進み、どちらか一方でも確認できない場合は公開情報だけを扱う運用に留めます。
無料版は学習利用される、法人版なら必ず学習利用されない、といった一律の説明は誤りです。提供条件は契約種別、地域、設定、機能更新で変わるため、ツール名ではなく契約条件と管理設定を根拠に判断します。
データ分類による利用判断
次の表は、利用可否を決めるための基本マトリクスです。自社の情報分類規程がある場合は、その区分を優先します。
データ区分 | 一般公開AI | 承認済み法人AI | 閉域・自社管理AI | 必要な統制 |
|---|---|---|---|---|
公開情報 | 条件付き可 | 可 | 可 | 出力の事実確認 |
社内限定情報 | 不可 | 条件付き可 | 可 | 契約条件、匿名化、アクセス制御 |
個人情報・営業秘密 | 不可 | 原則不可 | 条件付き可 | 責任者承認、最小化、ログ、DLP。個人情報については個人情報保護法上の利用目的の特定・通知、第三者提供制限、越境移転規制等の要件が別途適用されます。閉域・自社管理AIであっても、これらの法的要件を満たさない入力は不可です。 |
特定秘密・極秘情報 | 不可 | 不可 | 原則不可 | 個別の法令・契約に基づく判断 |
公開情報であっても、AIの出力をそのまま顧客提案書や公式サイトに掲載してはいけません。なお、金融(金融商品取引法・銀行法等)、医療(医薬品医療機器等法・医師法等)、製造(製造物責任法・業種別安全基準等)など規制の強い業種では、AI出力の利用範囲や承認要件が法令・監督官庁の指針でさらに制限される場合があります。各業種の所管官庁ガイドラインを参照し、業種固有の要件を本ガイドラインに上乗せして設計します。出典、数字、固有名詞、法令の施行状況を人が確認し、誤りがあれば修正します。
Human-in-the-Loopの設計
Human-in-the-Loopとは、AIの判断や出力に人が関与し、確認・承認・停止を行う運用です。すべての処理を人が逐一承認すると、低リスク業務まで停止し、利用者がルールを回避しやすくなります。人の関与はリスクに応じて設計します。
用途 | 人の関与 | 統制例 |
|---|---|---|
議事録の要約、社内文案 | 事後確認 | 利用者が内容を確認して保存 |
顧客向けメール、広報原稿 | 公開前承認 | 部門責任者が事実・表現を確認 |
契約、採用、与信、価格決定 | 事前承認 | AIは補助情報に限定し決裁者が判断 |
外部システムを操作するAIエージェント | 条件付き承認 | 金額・件数の上限、ロールバック、権限分離 |
AIエージェントが発注、送信、削除、権限変更を実行する場合は、操作できる対象を限定し、しきい値を超える処理は停止して承認を求める構成にします。監査ログをAPIで取得できるなら自動収集を優先し、取得できない場合は管理画面のCSV出力と月次点検を組み合わせます。
著作権リスクの判断手順
文化庁が公表している「AIと著作権に関する考え方」によれば、生成物の利用段階では既存著作物との類似性と依拠性が論点になるとされています。ただし、著作権をめぐる解釈は法改正や判例の積み重ねにより変化し得るため、公開前には文化庁の最新資料および法務部門の見解を確認してください。確認の結果、類似性や依拠性に疑義が残る場合は公開を止めて専門家へ相談します。学習データに特定作品が含まれる可能性だけで依拠性が直ちに認められるわけではなく、文章や画像を大幅に改変すれば常に問題が解消するわけでもありません。
公開前に、既存作品、ブランド、人物、ロゴ、ソースコードとの表現上の類似がないか確認します。
参考資料、プロンプト、素材、生成過程を記録し、特定作品の模倣を指示していないか確認します。
利用する素材やデータセットにライセンス条件がある場合は、商用利用、改変、再配布、クレジット表記の条件を確認します。
類似性や利用許諾に疑義が残る場合は、公開を止めて法務部門または専門家へ相談します。
特に広告、商品パッケージ、動画、アプリ配布物は外部への影響が大きいため、制作部門だけで完結させず、公開前レビューの担当部署を決めます。
▶ 関連記事: シャドーAIとは?情報漏洩リスクと情シス向け検知・対策ガイド
▲ AIツールの契約条件と管理設定に基づく入力データ判断フロー
官公庁・専門機関ガイドラインの比較
自社のAI利用ガイドラインは、一つの資料を転記するのではなく、利用目的に合う公的指針を組み合わせて設計します。
主要指針の使い分け
発行主体 | 資料・版 | 主な対象 | 情シスでの活用場面 |
|---|---|---|---|
総務省・経済産業省 | AI事業者ガイドライン 第1.2版 | 開発者、提供者、利用者 | 役割分担、リスク管理、透明性の整理 |
総務省 | AIのセキュリティ確保のための技術的対策に係るガイドライン | LLMを含むAIシステム | 脅威分析、プロンプトインジェクション、技術統制 |
デジタル庁 | 行政の進化と革新のための生成AIの調達・利活用に係るガイドライン 第2.0版 | 行政機関と調達関係者 | 調達要件、管理責任者、利用体制の参考 |
JDLA | 生成AIの利用ガイドラインひな型 | 民間企業の利用者 | 社内規程の初稿、利用者向け周知資料 |
文化庁 | AIと著作権に関する考え方 | 生成物を利用・公開する組織 | 著作権レビュー、制作部門の運用設計 |
経済産業省のAI事業者ガイドライン検討会は、2026年3月31日に「AI事業者ガイドライン(第1.2版)」をとりまとめました(出典:経済産業省・AI事業者ガイドライン検討会(2026年3月31日))。AIモデルの調整による安全性確保は主にAI開発者、ガードレール設定やプロンプトの安全設計は主にAI提供者が担うと整理されています。企業が外部AIサービスを利用する場合でも、利用者側には、利用目的に応じた設定確認、アクセス制御、入力データの管理、出力の監督が残ります。
同ガイドラインでは、RAGはモデルを追加学習させる行為ではなく、検索結果を参照して推論する仕組みとして整理されています。したがって、社内文書をRAGで参照させる場合は、「学習させていないから安全」とは判断できません。検索対象の文書に対するアクセス権、引用元の表示、検索ログ、プロンプトインジェクション対策、回答の権限外表示を管理します。
2026年のセキュリティ動向
IPAは「情報セキュリティ10大脅威2026」において、「AIの利用をめぐるサイバーリスク」を第3位に挙げています(IPA・情報セキュリティ10大脅威2026)。生成AIのリスクは、単なる誤回答だけではありません。悪意ある文書やWebページを参照した際に指示を上書きされるプロンプトインジェクション、機密データの過剰な検索、AIエージェントの権限悪用、偽情報を使った標的型攻撃など、既存のセキュリティ対策と結び付いた脅威として扱います。
2026年3月31日、経済産業省および総務省はAIシステムのセキュリティに関するガイドラインを公表しています。最新の発行主体・版番号・適用範囲については、経済産業省の公式ページmeti.go.jpで確認してください。確認した発行主体が自社のAI利用者区分に該当する場合は、対応する技術統制項目を審査票に追加します。AI導入の審査票には、認証、権限管理、入力・出力フィルタ、監査ログ、脆弱性対応、外部連携の制限、モデル更新時の再評価を追加します。
行政指針から学べる体制設計
デジタル庁は2026年6月12日、「行政の進化と革新のための生成AIの調達・利活用に係るガイドライン(第2.0版)」を決定しています(デジタル庁・2026年6月12日発表)。同指針では、各府省庁がAI統括責任者であるCAIOを設置し、生成AIの適切な調達・利活用を進める考え方を示しています。
民間企業にCAIOの設置義務があるわけではありませんが、AI利用の責任者を置かずに情シスだけで判断すると、事業価値、法務、労務、顧客対応の論点が抜けやすくなります。全社横断利用なら、経営層が任命する責任者の下に、情シス、法務、人事、情報セキュリティ、利用部門を置く運営会議を設け、ツール承認と事故判断を行う構成が適しています。

AI利用ガイドラインの策定手順
短期間でAI利用ガイドラインを策定するには、利用実態を把握してから雛形を調整し、部門横断レビューと限定運用を順番に進めます。
策定から全社展開までの流れ
時期 | 実施内容 | 主担当 | 成果物 |
|---|---|---|---|
第1週 | 利用実態、利用ツール、データ、業務目的の棚卸し | 情シス・各部門 | AI利用台帳、リスク一覧 |
第2週 | 情報分類、承認ツール、例外申請、ログ要件の決定 | 情シス・セキュリティ | ツール審査票、利用マトリクス |
第3週 | 規程案、教育資料、インシデント連絡網の作成 | 情シス・法務・人事 | AI利用規定案、研修資料 |
第4週 | 限定部門での試行、問い合わせ分析、修正 | 利用部門・情シス | 改定版規程、FAQ |
第5週以降 | 全社展開、教育、月次点検、四半期レビュー | 全部門 | 受講記録、点検記録、改定履歴 |
これは一般的な進め方です。すでに全社利用が進んでいる場合は、規程完成を待たず、まず個人情報・認証情報・営業秘密の入力禁止、未承認ツールの申請窓口、事故報告窓口を暫定ルールとして周知します。その後にツール審査と教育を整備します。
部門別の役割分担
情シスはツール台帳、ID管理、ログ、ネットワーク制御、SaaS管理を担当します。法務・コンプライアンスは契約条件、著作権、個人情報、委託先契約、対外説明を確認します。人事は就業規則、研修、違反時の対応、派遣社員や委託先への周知を担当します。事業部門は利用目的、必要なデータ、想定される誤用、承認フロー、効果測定を定義します。
この役割を決めずに情シスだけで規程を作ると、「利用してよい業務」が定義されず、禁止事項だけが増えます。逆に事業部門だけで選定すると、ログ、権限、退職者処理、契約条件が後回しになります。週次の承認会議で、利用目的、データ区分、出力先、技術対策、責任者を一枚の申請票に集約します。
公式資料とチェックリストの使い方
AI事業者ガイドラインのチェック観点は、自社ルールの抜け漏れ確認に使えます。項目をそのまま社内規程へ転記するのではなく、「自社はAI利用者か、提供者にも該当するか」「外部AI、RAG、API、AIエージェントのどれを使うか」で該当項目を切り分けます。
例えば、社内文書を検索して回答するRAGを提供する場合は、検索対象文書の権限連携、インデックス更新、削除反映、参照元の表示、検索ログ、権限外回答の遮断を確認します。外部AIに文章作成だけを依頼する場合は、入力情報、契約条件、出力レビュー、利用者教育を優先します。
策定後は、月次で未承認サービスの利用状況、例外申請、DLP検知、教育未受講者を確認し、四半期ごとに承認済みツールの契約・設定変更を見直します。半年に一度、国の指針改定、主要ツールの規約変更、事故事例を踏まえて規程を更新すると、年1回だけの形式的な改定よりも現場に合った運用になります。
▶ 関連記事: 【2026年】SCS評価制度★3取得チェックリスト|83項目を無料DL
▲ AI利用ガイドライン策定から全社展開までの5つのステップ
生成AIガイドライン雛形
次の雛形は、生成AI社内ルールの原案として使える10条構成のサンプルです。
角括弧内を自社の名称、部署、承認ツール、既存規程名に置き換えます。法的な効力や懲戒の扱いは、就業規則、雇用契約、委託契約との整合が必要なため、公開前に法務・人事が確認する前提で利用します。
コピーして使える規程サンプル
第1条(目的)
[会社名]は、生成AIを安全かつ適切に利用し、業務品質および生産性の向上を図るとともに、情報漏洩、権利侵害、不適切な意思決定その他のリスクを抑制するため、本ガイドラインを定めます。
第2条(適用範囲)
本ガイドラインは、当社の役員、従業員、派遣社員、業務委託先その他当社業務に従事し、当社情報または当社アカウントを取り扱う者に適用します。委託先への適用方法は、契約および個別の作業指示で定めます。
第3条(利用可能なツールおよび申請)
業務で利用できる生成AIは、情報システム部門が審査し承認したツール、APIおよび社内システムに限ります。承認されていないツールを業務で利用する場合は、利用目的、入力情報、出力先、契約条件、責任者を記載して事前申請し、承認を受けなければなりません。
第4条(入力情報の取り扱い)
利用者は、個人情報、認証情報、営業秘密、未公開の財務情報、顧客情報、秘密保持契約の対象情報その他[情報分類規程]で入力禁止と定める情報を、承認手続きなしに生成AIへ入力してはなりません。社内限定情報を利用する場合は、承認済み環境、最小限の入力、アクセス権限、ログ取得の条件に従います。
第5条(出力結果の確認および利用)
利用者は、生成AIの出力結果を最終成果物として無確認で使用してはなりません。利用者または職務権限を有する責任者は、事実関係、数値、法令、機密情報、偏見、不適切表現、著作権、商標権その他の権利を確認した上で利用します。社外公開、契約、採用、価格、発注、削除、権限変更など高リスク用途は、別途定める承認手続きに従います。
第6条(AIエージェントおよび外部連携)
AIエージェントまたはAPI連携により外部システムの操作、自動送信、データ更新、削除、金銭処理を行う場合は、事前に対象範囲、権限、実行上限、停止方法、ロールバック、ログ保存、監督責任者を定めます。高リスク操作は人による事前承認を必要とし、低リスク操作は事後サンプリング点検を行います。
第7条(教育および研修)
当社は、生成AIを利用する者に対し、利用開始前および定期的に、情報セキュリティ、個人情報、著作権、出力確認、インシデント報告に関する教育を実施します。所属長は、対象者の受講状況を確認し、未受講者の利用権限を必要に応じて制限します。
第8条(評価・点検および記録)
情報システム部門は、承認ツールの設定、利用状況、アクセス権、ログ、例外申請、事故、教育受講状況を定期的に点検します。利用部門は、AI活用による効果、誤出力、利用者からの問い合わせ、改善要望を記録し、運営責任者へ報告します。
第9条(報告および違反時の対応)
利用者は、誤入力、誤送信、未承認ツールの利用、権利侵害のおそれ、異常な出力、アカウント不正利用その他のインシデントを認識した場合、直ちに[報告窓口]へ報告します。当社は、事実関係、職務権限、故意・過失、報告の有無、影響範囲を踏まえ、再教育、権限変更、就業規則その他の社内規程に基づく対応を行います。
第10条(改定)
本ガイドラインは、法令、契約条件、AI技術、セキュリティ脅威、業務内容の変更を踏まえ、[改定責任者]が定期的または必要に応じて改定します。改定内容は対象者へ周知し、重要な変更時は教育または確認テストを実施します。
この雛形に加え、承認ツール一覧、データ分類表、例外申請票、インシデント連絡先、教育資料を別紙として管理すると、規程本文を毎回変更せずに運用を更新できます。
AI利用時の失敗パターンと初動対応
AI利用ガイドラインは、違反を防ぐだけでなく、誤入力や情報漏洩が起きた際に被害を広げないための初動手順まで定めます。
導入時に起きやすい失敗
禁止だけを先に打ち出す失敗では、現場が必要な作業を止められず、個人アカウントや未承認のブラウザ拡張機能を使う可能性が高まります。承認済みツール、申請窓口、公開情報で利用できる範囲を同時に示します。
ツール導入をゴールにする失敗では、ログ、権限、退職者処理、教育、出力レビューが後回しになります。SSO連携が可能でも、共有アカウントや外部連携用トークンが残れば、利用者の特定や停止に時間がかかります。
匿名化を万能と考える失敗では、氏名を消しただけで案件情報を入力し、部署、日時、地域、契約金額、製品名の組み合わせから顧客や個人が推測されるおそれがあります。個人情報や営業秘密を扱う業務では、匿名化の有無だけでなく、再識別可能性、契約条件、入力先環境を確認します。
AIの出力を正解として扱う失敗では、もっともらしい虚偽の法令、判例、統計、引用元が社外資料に混入します。出力の確認者と確認項目を決め、特に数字、固有名詞、日付、引用、法的助言、医療・安全に関する内容は原典で確認します。
インシデント初動タイムライン
時間 | 実施内容 | 担当 |
|---|---|---|
発見直後 | 入力・送信・自動実行を停止し、画面、時刻、アカウント、対象データを記録 | 利用者・所属長 |
30分以内の目安 | 報告窓口へ連絡し、アカウント無効化、トークン失効、共有設定変更を判断 | 情シス・セキュリティ |
当日中 | 影響範囲、入力内容、保存状況、外部送信、再利用可能性を調査 | 情シス・法務・利用部門 |
翌営業日以降 | 本人・取引先・監督機関への連絡要否、再発防止、教育、設定変更を決定 | 経営、法務、個人情報保護担当 |
初動では、利用者を責めることよりも、送信停止と証跡保全を優先します。利用者が画面を閉じたり履歴を削除したりすると、影響範囲の調査が難しくなります。「誤入力に気付いたら削除して隠す」のではなく、「操作を止めて報告する」と明記します。
インシデントの報告先は、情シスだけに限定しません。個人情報を含む場合は個人情報保護担当、契約情報を含む場合は法務、顧客対応が必要な場合は営業・広報、従業員対応が必要な場合は人事へエスカレーションします。経営判断が必要な事故に備え、休日・夜間の連絡方法と代理責任者も連絡網に含めます。
事例から見る定着施策
パナソニック コネクト株式会社は、2023年2月から社内向けAIアシスタントサービス「ConnectAI」を導入したと当時公表しています。導入の詳細や現在の運用状況については同社の公式情報をご参照ください。全社利用を前提に利用環境を整備することは、個人が公開サービスへ業務情報を入力する状況を減らす施策の一つになります。
ツールを導入するだけでなく、対象業務を具体化し、利用率と業務プロセス数を継続的に測定する運用設計が伴うことで、活用の定着と効果測定が可能になります。
文書作成支援のように、入力データを限定し、人が最終確認しやすい業務から始めると、利用効果と統制の両方を検証しやすくなります。
▶ 関連記事: シャドーAI事例と生成AI事故原因|情シスが取るべき漏洩対策
シャドーAI対策と安全運用
シャドーAI対策は、未承認ツールを禁止するだけでなく、利用実態の把握、承認経路、技術的な制御、継続監査を組み合わせて行います。
シャドーAIの把握方法
シャドーAIとは、会社が把握または承認していない生成AIサービスを、従業員が業務で利用する状態です。IPAは2024年度中核人材育成プログラム資料において、JIPDECの「企業IT利活用動向調査2024」として、「会社で構築・契約した生成AIを使用している」と答えた企業が15.9%だった一方、「各自で契約・登録した生成AIを使用している」と答えた企業が19.1%であったと紹介しています(IPA・2024年度中核人材育成プログラム資料)。会社契約のツールだけを棚卸ししても、個人登録による業務利用が残る可能性があります。
把握には、利用者アンケートだけでなく、SSOのアプリ連携記録、ブラウザの業務用拡張機能管理、CASBやSecure Web Gatewayの通信記録、経費精算のSaaS支出、端末管理ツールの導入アプリ一覧を照合します。ただし、監視範囲や取得するログは、就業規則、プライバシー、労務上の取り扱いと整合させます。
技術統制の構成要素
対策 | 主な目的 | 確認する制約 |
|---|---|---|
SSO・多要素認証 | 利用者識別と退職時の停止 | 個人契約や共有アカウントは管理対象外になり得ます |
SaaS管理 | 契約、アカウント、権限の棚卸し | ブラウザ利用や私物端末の把握範囲を確認します |
DLP | 個人情報や機密キーワードの送信抑止 | 誤検知、暗号化、画像・添付ファイルの検知範囲を確認します |
ブラウザ管理 | 未承認拡張機能やWeb利用の制御 | 業務端末外の利用は別の統制が必要です |
監査ログ | 事故調査と利用状況の点検 | 保存期間、取得粒度、API連携可否を確認します |
DLPは、電話番号や個人番号らしき文字列を検知するだけでは十分ではありません。案件コード、製品図面、ソースコード、機密ファイル、画面キャプチャなど、自社の情報資産に合わせたルール設計が必要です。最初から大量の遮断ルールを入れると業務を止めるため、検知モードで誤検知を測定し、影響の大きいデータから遮断へ移行します。
定着状況の測定指標
ガイドラインが機能しているかは、違反件数だけでは判断できません。毎月、承認済みAIの利用者数、未承認サービスの検知件数、例外申請の処理日数、研修受講率、出力レビューの差し戻し件数、インシデントの報告から封じ込めまでの時間を確認します。
例えば、未承認ツールの検知が月20件あり、そのうち15件が同じ部署の定型業務に起因する場合、個人を注意するだけでは解決しません。承認済み環境でその業務を処理できるか、ツール不足なのか、申請フローが遅いのかを分析します。利用者の行動を責める前に、安全な代替手段を提供できているかを確認すると、シャドーAIの再発を抑えやすくなります。
▶ 関連記事: 生成AIセキュリティのベストプラクティス|シャドーAI検知と対策
まとめ
AI利用ガイドラインは、生成AIを止めるための規程ではなく、業務で安全に使うための判断基準です。まずは社内で使われているAIツール、入力されている情報、外部公開につながる業務を棚卸しし、承認済みツールと入力禁止情報を暫定ルールとして明文化します。
次に、10条構成の雛形を基に、情報分類、ツール審査、出力レビュー、教育、例外申請、インシデント対応を自社の既存規程に接続します。明日から着手するなら、各部門へ「利用中のAIツール」「利用目的」「入力するデータ」「出力先」の4項目を聞く棚卸しから始めます。利用実態を把握してからルールを作ることで、実務に合わない禁止規程やシャドーAIの増加を防げます。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





