

>
>
公開日
最終更新日
ウイルス感染時はネットワークを切断しセキュリティソフトでスキャンや隔離を行います。
社内PCで「動作がおかしい」「PCにウイルスが検出されました」と表示されたときは、画面の指示に従う前に、感染の可能性と偽警告の可能性を分けて判断します。感染端末をネットワークにつないだまま調査したり、その端末でパスワードを変更したりすると、被害範囲を広げかねません。
本記事は、社内PCの一次対応を担う情シス担当者を対象に、確認、封じ込め、駆除、アカウント保護、復旧までを時系列でまとめた実務ガイドです。端末単体の対処で終わらせず、メール、共有フォルダ、アカウントへの二次被害も確認します。なお、本記事の手順は主にWindows端末を前提としています。macOSやLinux端末は対象外です。また、組織にEDR・SOC(セキュリティ運用センター:ログ監視や脅威分析を専門に行う体制)・インシデント対応規程がある場合は、そちらの手順を優先してください。
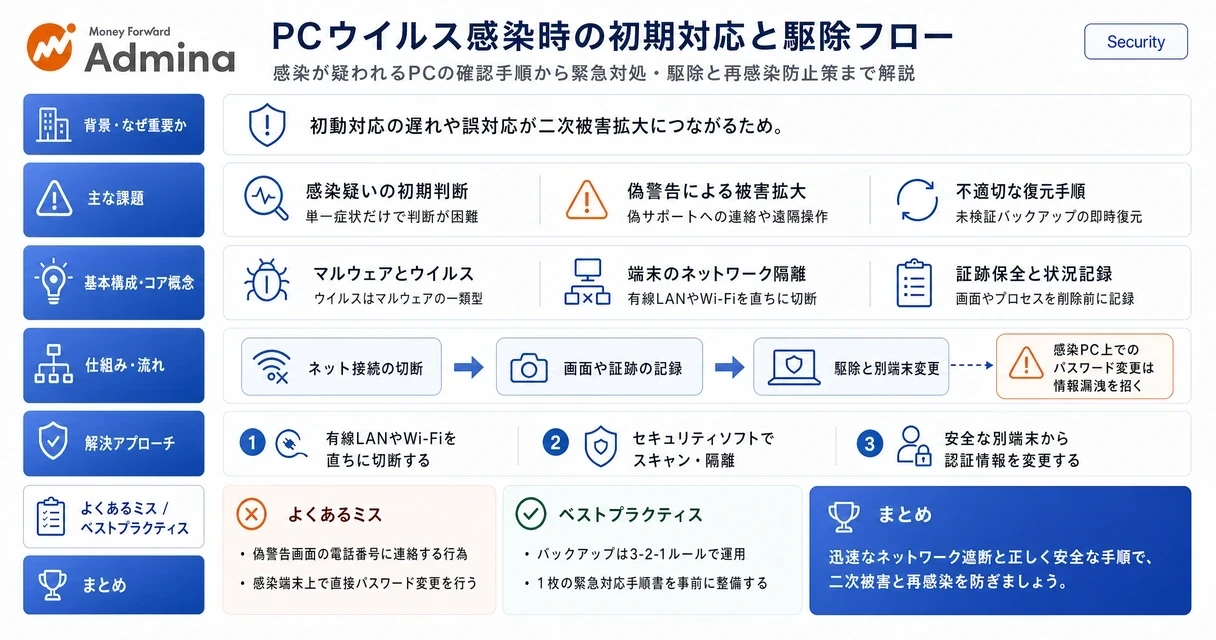
コンピューターウイルスとマルウェアの違いとは
マルウェアは悪意あるソフトウェアの総称であり、コンピューターウイルスはその一類型です。
本記事のポイント
感染が疑われる端末は、最初にLANとWi-Fiを切断します。
「ウイルスが検出されました」というブラウザ画面は、電話番号や遠隔操作を促す場合、サポート詐欺として扱います。
パスワード変更とログ確認は、駆除後または安全な別端末から実施します。
復旧では、バックアップの安全性を確認してからデータを戻します。
経済産業省のコンピュータウイルスに関する案内では、ウイルスを、自己伝染機能、潜伏機能、発病機能のいずれかを持ち、第三者のプログラムやデータベースへ意図的に被害を与えるプログラムとして定義しています。トロイの木馬、ランサムウェア、キーロガーは自己増殖しないものもあるため、まとめて「ウイルス」と呼ぶより、マルウェアとして整理するほうが正確です。
情シスでは、端末の異常をマルウェアと即断せず、障害や更新不良も候補に残します。ただし、情報窃取や横展開は初動の遅れで被害が変わるため、調査中も隔離を優先します。
感染が疑われる症状と偽警告
単一の症状だけで感染を断定せず、不審な通信、アカウント利用、端末の異常を組み合わせて判断します。
動作の異常
起動やアプリケーションが急に遅い、操作していないのに再起動する、見覚えのないプロセスやブラウザ拡張機能がある、セキュリティ機能が無効化される、といった状態は確認対象です。PowerShellやWMIなどOS標準機能を悪用するファイルレス攻撃では、怪しい実行ファイルが残らない場合もあります。端末名、利用者、発生時刻、実行中の画面を記録してから隔離します。
アカウントと通信の異常
本人が送っていないメール、身に覚えのないログイン通知、メール転送ルールの追加、共有フォルダ内ファイルの大量更新は、端末感染または認証情報窃取を疑う材料です。メールを起点に広がる可能性があるため、同じ添付ファイルやURLを受け取った利用者がいないかを確認し、該当メールを削除する前にヘッダーや添付ファイル名を保全します。
警告画面の表示
「PCにウイルスが検出されました」「直ちにサポートへ連絡してください」などと大音量の警告音とともに電話番号を表示し、「今すぐ連絡」「Microsoftのサポート」などと急かすブラウザ画面は、サポート詐欺の典型です。表示番号に電話せず、ソフトの購入、カード情報の入力、遠隔操作ツールの導入を行いません。画面を閉じられない場合は、Ctrl+Shift+Escでタスクマネージャーを開き、利用中ブラウザを選んで「タスクの終了」を実行します。その後、ブラウザを再起動するときは前回のタブを復元しません。
PCがウイルスに感染しているかの確認手順
Windows セキュリティでのスキャンは感染確認の基本ですが、検出結果だけで被害範囲を限定しません。
クイックスキャンの実行
まず「Windows セキュリティ」を開き、「ウイルスと脅威の防止」から「クイックスキャン」を実行します。短時間で主要な保存場所や実行中の項目を確認できるため、利用者から通報を受けた直後の一次判定に向きます。検出時は、脅威の名前、検出日時、処置結果を記録し、削除ではなく隔離が選べる場合は隔離状態を維持して調査します。
フルスキャンの実行
クイックスキャンで異常がなくても症状が続く場合は、「スキャンのオプション」から「フルスキャン」を選びます。端末内のファイルを広く確認するため、業務影響が出ない時間帯に実施します。外部媒体や特定フォルダが感染経路として疑われる場合は、対象を限定したカスタムスキャンも併用します。ルートキットやブートセクター感染が疑われる場合は、同じく「スキャンのオプション」から「Microsoft Defender オフラインスキャン」を選ぶと、OS起動前の環境でスキャンを実行できます。EDRを導入済みであれば、管理コンソールから端末を隔離してプロセスツリーやネットワーク通信のログを取得します。スキャンで脅威が検出されない場合でも、業務継続リスクが高いと判断したときは、OS再インストール(再イメージ)を検討します。
判定後の分岐
脅威が検出された場合は、端末を隔離したまま緊急対処へ進みます。検出されず、CPU使用率や通信量などの異常だけが続く場合も、端末を業務ネットワークへ戻さず、EDRのログ、プロキシログ、メールログで侵入時刻と通信先を調べます。スキャン結果が正常でも、感染していないことを保証するものではありません。
▲ ウイルス感染の疑いがある際の確認スキャンと対処分岐フロー
ウイルス感染時の緊急対処フロー
感染端末の封じ込め、証跡保全、駆除、アカウント保護の順序を崩さないことが二次被害を抑えます。
タイミング | 情シスの対応 | 避ける行為 |
|---|---|---|
発見直後 | LANケーブルを抜き、Wi-Fi・VPN・共有接続を切断します。 | 警告画面の電話番号へ連絡する行為 |
隔離後 | 画面、時刻、利用者、検出名、実行中プロセスを記録します。 | 証跡を残さずに再起動や削除を繰り返す行為 |
調査・駆除 | 更新済みのセキュリティソフトでスキャンし、隔離・駆除します。 | 切断した端末を無計画に再接続する行為 |
復旧前後 | 安全な別端末から認証情報を変更し、ログイン履歴を確認します。 | 感染端末上でパスワードを変更する行為 |
初動チェックリスト
【隔離】LANケーブルを抜き、Wi-Fi・VPN・Bluetoothを切断した
【記録】画面・発生時刻・利用者名・検出名・実行中プロセスを記録した
【連絡】社内の情シス担当者または管理者へ端末名と発生時刻を報告した
【スキャン】更新済みのセキュリティソフトでスキャンし、結果(検出名・処置)を保存した
【アカウント保護】安全な別端末からパスワード変更と多要素認証の有効化を実施した
【ログ確認】ログイン履歴・メール自動転送・委任設定・登録済み端末を確認した
【復旧判定】バックアップにマルウェアスキャンを実施し、問題がなければ復元を実施した
【届出判断】個人情報漏えいの可能性がある場合は法務・顧問または個人情報保護委員会の案内で届出要否を確認した
ネットワークの遮断と証跡の保全
まず有線LANを抜き、Wi-Fi、VPN、Bluetooth共有を停止します。電源断はメモリ上の情報を失うため、暗号化が進行している、外部への送信が続いているなど緊急性が高い場合を除き、隔離と記録を先に行います。定義ファイルが古い場合は、感染端末を直ちに再接続せず、安全な端末でベンダーの情報を確認して対応を決めます。
駆除とアカウント保護
駆除後、または安全性を確認した別端末から、利用者がアクセスしたメール、クラウド、VPN、管理者アカウントのパスワードを変更します。同時に多要素認証を有効化し、ログイン履歴、メール自動転送、委任設定、登録済み端末を確認します。キーロガーに感染した端末上で新しいパスワードを入力すると、その新しい情報も窃取されるおそれがあります。
復旧と届出の判断
初期化が必要な場合は、OSとアプリケーションを更新してから、検査済みのバックアップのみを復元します。個人情報漏えいが疑われる場合、IPAの中小企業向け手引きipa.go.jpは、個人情報保護委員会への届出、犯罪性がある場合の警察への相談、ウイルス感染や不正アクセスのIPAへの届出先を案内しています。ただし、届出義務の有無・報告期限・対象事案は、漏えいした情報の性質や事業者区分によって異なります。自社の要件については法務・顧問または個人情報保護委員会の公式案内で確認し、社内規程に沿って経営層と連携したうえで必要な連絡を進めます。
▲ 二次被害を防ぐためのウイルス感染緊急対処の4ステップ
再感染を防ぐ端末運用とバックアップ
更新、認証、バックアップを継続運用に組み込むことで、感染確率と復旧停止時間を下げられます。
更新管理とメール対策
IPAの2024年「中小企業等の情報セキュリティ対策に関する実態調査」ipa.go.jpでは、OSやソフトウェアを常に最新にしている企業は73.0%、ウイルス対策ソフトと定義ファイルを最新に保つ企業は71.4%でした。残る約3割の未更新端末をなくすには、更新の担当者、適用期限、例外端末を台帳で管理します。メールのなりすまし対策では、総務省の令和8年版情報通信白書soumu.go.jpの2025年12月時点の集計で、JPドメインのDMARC導入率は約37.2%でした。自社ドメインから取引先へメールを送るなら、SPFだけで終えず、DMARCの導入状況も確認対象にします。
バックアップの復元条件
IPAは、データを3つ保有し、2種類の媒体に保存し、1つをオフサイトで保管する「3-2-1ルール」を案内しています。バックアップは取得しているだけでは不十分です。復元前にマルウェアスキャンを行い、復旧用アカウントの権限を分け、隔離環境で復元テストができれば本番データへの再感染を避けやすくなります。
緊急対応手順の整備
IPAの同調査では、緊急時の体制整備や対応手順を作成している企業は39.8%でした。端末隔離の連絡先、管理者権限の代替者、バックアップの保管先、取引先への連絡判断を1枚の手順書にまとめます。利用者が異常を申告した際に、端末名と発生時刻を伝えるルールまで定めると、調査ログとの突合が速くなります。
情シス向けセキュリティソリューションの選定基準
端末保護だけでは対応が完結しないため、検知後に誰が分析と封じ込めを担うかで製品・サービスを選びます。
選択肢 | 主な役割 | 向く運用条件 | 注意点 |
|---|---|---|---|
EPP | 既知の脅威や不正実行の防止 | 端末の基本防御を統一したい場合 | 侵入後の調査情報は限定的です。 |
EDR | 端末挙動の記録、検知、隔離 | ログを分析できる担当者がいる場合 | アラートの優先順位付けが必要です。 |
XDR | 端末、メール、ID、ネットワークの横断分析 | 複数のログを結び付けて原因を追いたい場合 | 連携対象のログ設計が必要です。 |
MDR | 専門チームによる監視・分析・対応支援 | 夜間を含む監視を内製できない場合 | 委託範囲と緊急時の権限を事前に決めます。 |
IT専門媒体のインプレス「IT Leaders」が2025年に報じたIDC Japanの調査(「国内エンドポイントセキュリティソフトウェア市場予測」)によると、エンドポイントセキュリティ市場は前年比10.1%増の1,734億3,100万円規模となり、EDR分野が前年比22.8%増と成長を牽引していますit.impress.co.jp。この傾向は、侵入防止だけでなく侵入後の検知・対応に投資が移っている状況を反映しています。
NISTのサイバーセキュリティフレームワーク2.0は、統治、識別、防御、検知、対応、復旧の6機能で構成されます。端末ログを取得でき、担当者がアラートを確認できるならEDRの限定検証に進みます。夜間の分析体制や初動判断を確保できないなら、MDRの対応範囲と連絡経路を比較し、隔離判断まで委託できる契約を選びます。
▲ 防護フェーズと運用条件におけるセキュリティソリューション(EPP / EDR / XDR / MDR)の比較
やってはいけない対応と失敗パターン
焦って画面の指示に従う行為や、未検証のデータを戻す行為は、感染被害を拡大させます。
偽サポートへの連絡
警告画面の番号に電話し、遠隔操作を許可すると、攻撃者に端末やアカウントへの操作権限を渡すことになります。ブラウザを強制終了した後は、閲覧履歴やダウンロード履歴を確認し、遠隔操作ツールが入っていないかを調査します。カード情報を入力した場合は、安全な端末からカード会社へ不正利用の可能性を連絡します。
感染端末での認証情報変更
感染の種類が不明な段階では、端末にキーロガーが存在する可能性を排除できません。感染PCでメールやVPNのパスワードを変更する対応は避けます。別端末が利用できればそこから変更し、利用できなければ初期化または駆除後に安全性を確認してから変更します。
未検証バックアップの即時復元
ランサムウェアでは、感染前からバックアップ内に不正ファイルが含まれていることがあります。ランサムウェアやEmotetのような多段感染では、端末の復旧後も取引先への状況報告や再発防止策の説明が数週間から数か月続くことがあります。被害規模や組織体制によって復旧期間は異なりますが、復元を急ぐほど復旧後の再調査や対外説明が長引くリスクがある点は共通しています。バックアップの作成日時、スキャン結果、復元先の隔離状況を記録してから戻します。
まとめ
社内PCのウイルス感染では、まずネットワークを切断し、画面や検出内容を記録したうえで、Windows セキュリティなどでスキャンします。偽警告は電話、支払い、遠隔操作を促す点で見分け、タスクマネージャーからブラウザを終了します。
駆除や初期化の後は、安全な別端末からパスワードを変更し、多要素認証とログイン履歴を確認します。明日から着手するなら、緊急時の連絡先、端末隔離の手順、バックアップの復元テストを1枚のチェックリストにまとめ、実際に使える状態にします。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





