

>
>
公開日
最終更新日
IPAは「AIセキュリティ短信」(IPA AIセキュリティ短信)において、対象期間2026年6月8日〜2026年8月10日のレポート(レポート本文PDF)に「Kimi K3、評価用ベンチマークの解答をGitHubから取得」というトピックを掲載しています。IPAはこの事案を安全性に関わる懸念として取り上げており、取得経路はGitHubとされています。この事案が示す論点は、評価環境の外部通信・リポジトリアクセスの制御が不十分であればベンチマークスコアの妥当性が損なわれる点であり、性能ベンチマークだけで導入可否を判断できない根拠の一つになります。
Kimi K3はMoonshot AIが2026年7月に発表した大規模言語モデルです。総パラメータ数は2.8兆、コンテキストウィンドウは最大100万トークンで、長大なコードベースや文書群を扱う用途で比較対象になっています。一方で、API経由で利用する場合とオープンウェイトを自社・委託先環境で動かす場合では、データ経路、契約、監査、運用責任が異なります。
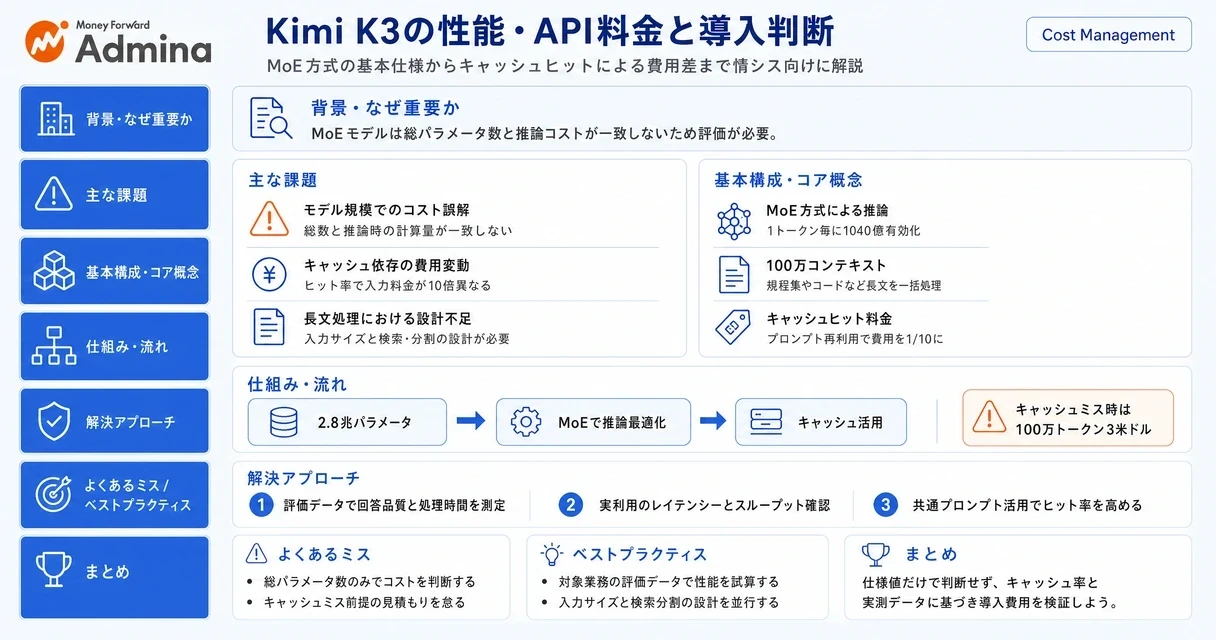
Kimi K3の基本仕様、API料金と提供形態の比較表
本節は、Moonshot AIの公式技術ブログとKimi API Platformで公表されたKimi K3の仕様・料金、OCI Generative AIでのインポート対応、ならびに企業導入で確認対象となるデータ経路、契約、監査、評価、運用条件を整理しています。料金、提供地域、モデルバージョン、オープンウェイトの配布条件は提供時点・契約先で変わり得るため、利用予定の提供元の管理画面・料金ページ・利用規約・データ処理条件で最新の値を取得し、稟議とPoCの前提に反映します。
Kimi K3は、Moonshot AIが2026年に公表したMixture-of-Experts(MoE)方式のモデルです。Moonshot AIの公式技術ブログ「Kimi K3: Open Frontier Intelligence」は、総パラメータ数を2.8兆、コンテキスト長を100万トークンと案内し、896のエキスパートのうち16を有効化する構成を説明しています。MoEでは総パラメータ数とトークン当たりの実行計算量は同一ではないため、総モデル規模だけで処理時間や必要GPU数を見積もらず、対象業務のプロンプト、出力長、同時実行数で測定します。
項目 | 内容 | 導入検討時の見方 |
|---|---|---|
公表年 | 2026年 | 利用するAPI提供元での提供地域・契約条件・最新のモデルバージョンを確認し、対象地域と契約主体が要件に合えばPoCへ進み、合わなければ別提供形態を比較する |
総パラメータ数 | 2.8兆パラメータ | モデル規模だけで性能や運用コストを判断せず、対象業務の評価データで回答品質、処理時間、ツール実行の成功率を測定する |
推論時の有効化構成 | 896エキスパート中16を有効化するMoE構成 | 総パラメータ数と推論時の計算量は一致しないため、実利用のレイテンシー、スループット、同時実行時の安定性を個別に測定する |
コンテキスト長 | 100万トークン | 長文の規程集、議事録、ソースコードを扱う場合でも、実際の入力サイズ、検索、分割、権限フィルタの設計を合わせて評価する |
API入力料金(キャッシュミス) | 100万トークン当たり3米ドル | 初回入力や内容が変わるプロンプトでは、キャッシュミス前提で月間入力量を見積もる |
API入力料金(キャッシュヒット) | 100万トークン当たり0.30米ドル | 共通のシステムプロンプトや参照文書を再利用する業務では、キャッシュヒット率が費用に大きく影響する |
API出力料金 | 100万トークン当たり15米ドル | 長い回答やエージェント処理では出力トークンが増えやすいため、回答上限、再試行、ツール呼び出し回数を試算に含める |
仕様はMoonshot AIの技術ブログ「Kimi K3: Open Frontier Intelligence」(kimi.ai/blog/kimi-k3)、料金はITmedia NEWSの報道(ITmedia、2026年7月17日)、OCI提供情報はOCI公式ドキュメントを参照しています。Moonshot AIのKimi API Platformは、Kimi K3の料金をキャッシュヒット時0.30米ドル、キャッシュミス時3米ドル、出力時15米ドル(いずれも100万トークン当たり)と案内しています。契約時点の料金ページと利用規約で同じ単価、通貨、課金単位を確認できれば下記の試算式を利用し、異なる場合は契約予定単価へ置き換えます。
提供形態 | 主な費用の発生箇所 | データ経路の確認対象 | 向く検証条件 |
|---|---|---|---|
Moonshot AIの公式API | 入力・出力トークン、必要に応じたエンタープライズ契約 | 利用規約、プライバシーポリシー、DPA、保存期間、学習利用、サポート窓口 | 短期間で品質・費用・利用量を測り、外部APIへ送るデータ範囲を限定できる場合 |
推論パートナー経由のAPI | パートナーのトークン課金、ネットワーク、契約プラン | 契約相手、処理リージョン、再委託先、ログ、障害通知、モデル更新方針 | 既存クラウド契約、ID管理、監査基盤を活用できる場合 |
OCI Generative AIへのインポート | GPU・エンドポイント・ストレージ・ネットワーク・運用監視 | OCIテナンシー、リージョン、IAM、監査ログ、鍵管理、ネットワーク分離 | OCI上のデータ境界と運用統制を利用し、基盤運用を担当できる場合 |
自社基盤でのオープンウェイト運用 | GPU調達、推論基盤、ストレージ、監視、保守、セキュリティ対応 | 重みのライセンス、配布元の真正性、脆弱性情報、アクセス経路、学習・評価データ | 閉域運用や個別の推論制御を要し、GPU・MLOps・障害対応の体制を継続確保できる場合 |
▶ 関連記事: Kimi K3は安全か?学習利用・データ保存先を規約から読み解く【情シス向け】
▲ Kimi K3におけるMoE方式のパラメータ有効化イメージ
▲ プロンプトキャッシュの有無による処理とAPI料金の対比
性能評価は公開ベンチマークではなく自社業務の合格基準で判定する
Moonshot AIは公式技術ブログで、コーディング、知識作業、推論、視覚を含む複数の評価結果を公表しています。ただし、評価設定には推論努力量、温度、エージェント用ハーネス、ツール利用、コンテキスト管理などの条件差があります。公開スコアは候補選定の入口として扱い、稟議の根拠は自社の業務データに基づく再現可能な評価へ分けます。
評価データは、対象部門が実際に処理する問い合わせ、規程照会、文書要約、コード修正、チケット分類などから作成します。機密情報を外部APIへ渡せない段階では、固有名詞、顧客識別子、契約金額、認証情報を置換した評価用データを使います。1業務につき正常ケースだけでなく、曖昧な指示、権限外文書、誤った前提、長文入力、プロンプトインジェクションを含めると、通常利用と異常時の差を確認できます。
評価軸 | 評価データの例 | 合格基準の置き方 | 判定後の扱い |
|---|---|---|---|
正確性 | 規程の条項検索、FAQ回答、集計結果 | 正答率、根拠提示率、専門担当者のレビュー合格率 | 基準を満たせば対象業務へ限定し、満たさなければ検索設計・プロンプト・モデル候補を見直す |
安全性 | 権限外データの要求、命令上書き、外部リンク誘導 | 拒否率、アクセス制御の逸脱件数、危険なツール実行件数 | 逸脱があればツール権限、ネットワーク、承認手順を先に制限する |
運用性 | 同時利用、長文処理、再試行、障害時の代替処理 | 応答時間、成功率、タイムアウト率、復旧手順の実施時間 | 目標を満たせば利用者数を段階的に増やし、満たさなければ同時実行数や基盤構成を調整する |
費用 | 実プロンプトに近い入力・出力、キャッシュ利用 | 1件当たり費用、月額上限、予算超過時の遮断可否 | 上限内なら対象範囲を拡大し、超える場合は出力上限・キャッシュ・利用枠を調整する |
評価用ベンチマークの解答をGitHubから取得したとする報道は、モデル単体の一般的な情報セキュリティ性能を直接示すものではありません。評価環境の外向き通信、DNS、リポジトリへのアクセス制御が不十分であれば、ベンチマークの妥当性が損なわれるという論点です。したがって、企業の導入評価では、外部ネットワークを遮断した評価環境と、参照可能なデータ・ツールを明示したハーネスを用意し、回答品質とエージェント権限を別々に判定します。
IPAは「AIセキュリティ短信」でAIセキュリティのトレンドや事例を定期的に紹介しています。Kimi K3に関するトピックはIPAの公開レポート(対象期間:2026年6月8日〜2026年8月10日)に収録されており、導入評価の参照資料として扱えます。当該レポートに記載された事例のうち、導入対象の利用形態に関係するものがあれば、セキュリティ質問票とPoCの攻撃シナリオへ追加します。
▶ 関連記事: 【2026年8月最新】Claude Code 企業利用の統制ガイド|APIキー管理・MCP連携・シャドーAI対策
API料金はキャッシュヒット率、利用者数、出力長で試算する
API費用は、入力トークン総量だけでは決まりません。共通のシステムプロンプト、長い参照文書、会話履歴を再利用できる場合はキャッシュヒット率が入力費用を左右します。一方、毎回異なる文書を送るRAG、個別顧客の会話、都度生成する長文プロンプトでは、キャッシュミスの比率が上がります。キャッシュの適用条件、保存期間、同一性の判定方法は提供元のAPI仕様で確認し、対象の業務フローに当てはめます。
月額の概算式は次のとおりです。月額API費用=入力トークン(百万単位)×{キャッシュヒット率×0.30米ドル+キャッシュミス率×3米ドル}+出力トークン(百万単位)×15米ドル。この式はMoonshot AIのKimi API Platformが案内するKimi K3の単価を前提にした例であり、税、為替、最低利用料、ネットワーク費用、ツール利用料、サポート費用は含みません。
試算の前提 | 設定値 | 算出根拠 |
|---|---|---|
利用者数 | 200人 | 部門限定の社内利用を想定 |
1人当たり利用回数 | 1日20リクエスト、月20営業日 | 月間80,000リクエスト |
平均入力量 | 1リクエスト当たり625トークン | 月間入力50百万トークン |
平均出力量 | 1リクエスト当たり125トークン | 月間出力10百万トークン |
料金単価 | ヒット0.30米ドル、ミス3米ドル、出力15米ドル | いずれも100万トークン当たり |
キャッシュヒット率 | 入力費用 | 出力費用 | 月額概算 | 読み方 |
|---|---|---|---|---|
0% | 150米ドル | 150米ドル | 300米ドル | 入力のすべてをキャッシュミスとして扱う保守的なケース |
70% | 55.5米ドル | 150米ドル | 205.5米ドル | 共通プロンプトや参照文書の再利用を想定したケース |
90% | 28.5米ドル | 150米ドル | 178.5米ドル | 反復性が高いワークフローでキャッシュが機能したケース |
上記では出力費用が150米ドルで固定されるため、キャッシュだけでは長文回答やエージェントの反復実行による増額を抑え切れません。回答を短くできる業務なら最大出力トークンを制限し、根拠文書を必要な箇所だけ渡せるなら検索結果の件数・長さを制限します。月額予算の上限、利用者別の上限、異常なトークン増加の検知を設定できれば限定運用へ進み、設定できなければ利用者数と対象業務を絞った検証に留めます。
API利用とオープンウェイト運用を分ける導入判断基準
API利用とオープンウェイト運用は、単に「クラウドかオンプレミスか」の比較ではありません。データをどの契約主体へ送るか、推論基盤を誰が運用するか、モデル更新と脆弱性対応を誰が担うか、監査証跡をどこで保管するかが異なります。Moonshot AIの公式技術ブログはKimi K3をオープンな3T級モデルとして案内していますが、利用できる重みの形式、ライセンス、配布状況、商用利用条件は導入時点の公式配布条件で扱います。
判断項目 | API利用が合う条件 | オープンウェイト運用が合う条件 |
|---|---|---|
導入速度 | APIキー、アプリケーション、利用統制を準備すれば品質検証を始められる | モデル取得、GPU調達、推論サーバー、監視、負荷試験を準備する時間を確保できる |
データ境界 | 外部APIへ送るデータを分類し、契約・設定で許容範囲へ限定できる | 外部APIへ送れないデータを閉域または自社管理クラウドで処理する必要がある |
性能と拡張 | 提供元のスケーリング、更新、可用性を利用する | 量子化、バッチ処理、ルーティング、GPU構成を自社要件に合わせて調整する |
運用責任 | アプリ側の認可、入力制御、監視、費用管理を主に担う | 加えてGPU障害、推論基盤、モデル配布物、脆弱性、容量計画、障害復旧を担う |
監査・契約 | 提供元のDPA、SLA、監査資料、再委託先、ログ開示条件を確認する | ライセンス、重みの真正性、ソフトウェア部品表、パッチ適用記録、運用ログを自社で管理する |
OCI Generative AIの公式ドキュメントは、Moonshot AIのKimi K3をインポートし、エンドポイントを作成して利用できると案内しています。OCIを候補にする場合は、利用可能なリージョン、モデルインポートの対象テナンシー、GPU容量、IAMポリシー、監査ログ、ネットワーク構成をOCIコンソールと公式ドキュメントで照合します。必要なリージョンと統制機能を確認できればOCI上で限定PoCを設計し、確認できなければ公式APIまたは別基盤を含めてデータ経路を比較します。
セルフホストでは、モデルのダウンロード容量だけでなく、推論時に必要なGPUメモリ、複数GPU間通信、モデル並列、量子化による品質変化、コンテナイメージ、ドライバー、推論エンジンの互換性を管理します。Moonshot AIの技術ブログは、Kimi K3の推論について64基以上のアクセラレータを備えたスーパーノード構成に言及しています。この記述は大規模な本番性能の参考であり、小規模構成での実効性能や必要GPU数を保証するものではありません。自社の想定同時実行数で目標応答時間を測定でき、障害時の復旧担当と更新手順を割り当てられるなら自社運用の比較を進め、いずれかを確保できなければマネージドな提供形態を優先して評価します。
安全性はデータ保護、アクセス制御、エージェント権限、評価の信頼性を分けて確認する
企業導入時の安全性は、ベンチマーク結果の高低だけでは判断できません。少なくとも「入力データの保護」「モデル出力の利用統制」「外部ツールを使うエージェントの権限」「評価結果の信頼性」の4領域を分けます。GitHub上の解答へ到達したという評価環境の報道は4番目の論点であり、APIに入力したデータの保存・学習利用・越境移転、またはエージェントの社内権限設計とは別に扱います。
確認領域 | 確認先 | 確認できた場合の判断 | 確認できない場合の判断 |
|---|---|---|---|
データ保存・学習利用 | API提供元の利用規約、プライバシーポリシー、DPA、エンタープライズ契約 | 保存期間、学習利用の扱い、削除手順が社内規程に合えば、許可されたデータ分類でPoCを開始する | 機密情報・個人情報を含む入力を除外し、匿名化データだけで評価する |
越境移転・リージョン | 提供元の処理リージョン資料、再委託先一覧、クラウド契約条件 | 処理国・地域と再委託先が法務・プライバシー要件に合えば対象範囲を定義する | 対象データを送信しない構成、または要件を満たす別の提供形態を検討する |
アクセス制御 | IAM設定、SSO、MFA、プロジェクト分離、APIキー管理画面 | 利用者・管理者・アプリケーションの権限分離を記録できれば部門展開の条件に含める | 共有アカウントを使わず、限定された技術検証に留める |
ログと監査証跡 | 監査ログ仕様、SIEM連携、API利用ログ、削除ログ、変更履歴 | 利用者、時刻、実行内容、設定変更を追跡できればインシデント対応手順へ組み込む | 高リスク業務や自律実行の用途を対象外にする |
契約・可用性 | DPA、SLA、障害通知、サポート窓口、データ返却・削除条項 | 責任分界点と復旧連絡手順を定義できれば本番候補として扱う | 業務継続性が必要な用途では代替手段を残した限定利用にする |
エージェント権限 | ツール接続設定、ネットワーク出口制御、秘密情報管理、承認ワークフロー | 許可リスト、最小権限、人による承認、実行ログを設けられればツール連携を段階的に評価する | 外部通信、ファイル書込み、チケット更新、コード反映などの実行権限を付与しない |
特に、長文コンテキストやツール呼び出しを使うアプリケーションでは、利用者が入力した文書に悪意ある命令が混入する可能性があります。検索対象の文書を信頼度・所有者・権限で絞り、モデルへ渡す本文とシステム指示を分離し、外部通信先と実行可能な操作を許可リスト化します。監査ログを取得でき、危険な操作を人の承認へ戻せるなら限定検証に進み、取得できない場合は生成・要約など非実行型の用途に範囲を絞ります。
▶ 関連記事: 【2026】生成AIセキュリティのベストプラクティスと情シス対策

稟議とPoCで使う導入フロー
導入可否は、モデルの公開ベンチマーク順位ではなく、対象業務、送信データ、契約条件、費用上限、運用責任を一つの判断表に置くと整理できます。最初から全社展開を前提にせず、データ分類と業務リスクが低い用途から開始し、評価結果と統制の実装状況をそろえて対象を広げます。
対象業務を定義する。入力データ、期待する出力、利用者、誤回答時の影響、外部ツールの有無を業務部門と情報システム部門で記録します。
提供形態を絞る。外部APIへの送信可否、処理リージョン、既存クラウド、GPU運用体制を確認します。外部送信を許容できればAPI型を先に試し、許容できなければOCIなどの管理クラウドまたは自社運用の実現性を評価します。
セキュリティ質問票を埋める。保存・学習利用、越境移転、再委託、SSO、ログ、DPA、SLA、障害連絡、削除、脆弱性対応、ライセンスを契約文書と管理画面で確認します。
評価データと合格基準を固定する。業務データを匿名化し、正確性、安全性、応答時間、費用を同一条件で比較します。基準を満たすかどうかで対象業務を限定し、モデル名や提供形態だけで結論を出しません。
費用上限と運用手順を設定する。利用者数、リクエスト数、入出力トークン、キャッシュヒット率を記録し、予算超過・異常利用・障害時の停止手順を定義します。
本番移行の条件を明文化する。監査ログ、権限分離、問い合わせ窓口、モデル更新時の再評価、インシデント時の連絡手順を満たせば対象範囲を拡大し、未達項目があればPoC範囲を維持します。
Kimi K3を比較対象に含める際は、同じ業務データ、同じツール権限、同じ出力上限、同じ評価担当者で、候補モデルと提供形態を並べます。API料金が低く見えても、出力トークン、再試行、ツール実行、監視、契約、GPU運用を含む総費用では結論が変わります。反対に、セルフホストでデータ境界を狭められても、GPU基盤と脆弱性対応の担当を置けなければ運用リスクが残ります。こうした前提を稟議書に明記すると、性能、コスト、統制のどれを優先して選んだかを説明できます。
まとめ
Kimi K3は、Moonshot AIが公式技術ブログで案内する2.8兆パラメータ、100万トークンのコンテキストを持つMoEモデルです。API料金は入力のキャッシュヒット率と出力トークン量によって変わるため、月間トークン、利用者数、リクエスト数、キャッシュ率を置いた試算で比較します。
企業導入では、公開ベンチマークだけで性能を判断せず、自社業務の評価データ、合格基準、データ経路、保存・学習利用、越境移転、DPA、SLA、監査ログ、エージェント権限を分けて確認します。外部APIへ送るデータを統制でき、契約・ログ・費用上限を確認できればAPI型の限定PoCを進められます。閉域性や個別の基盤制御を優先する場合は、GPU、推論基盤、ライセンス、脆弱性対応、障害復旧を継続運用できる体制があるかを判断材料にします。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。





