
>
>
公開日
FortiGateを含むFortinet製品の脆弱性対応に備え、管理機器の棚卸し、公式アドバイザリに基づく影響判定、更新経路の整理、更新できない場合の運用判断、保守ベンダーとの調整手順を解説します。製品別の照合表と問い合わせ文面を使い、社内の対応計画を具体化します。

Fortinetが発表した一斉セキュリティ更新の内容
Fortinetは2026年10月21日(米国時間)、FortiOS・FortiManager・FortiAnalyzer向けのセキュリティ更新を10月22日にまとめて公開すると公式ブログで発表しました。FortiMailとFortiAuthenticatorの修正版は同日までに公開済みです。同社は、インターネットに面した機器を優先して、公開後すみやかに更新するよう強く求めています。この記事では、発表の内容と、FortiGateなどを使っている企業の情シスが今週やることを整理します。情報は2026年10月22日時点のものです。
本記事のポイント
対象はFortiOS(FortiGate)、FortiManager、FortiAnalyzer、FortiMail、FortiAuthenticatorです。系列ごとの修正版は下の表のとおりです。
CVE番号と個別のアドバイザリは、2026年11月10日の定例公開日にFortinet PSIRTで公表される予定で、10月22日時点では出ていません。
すぐに更新できない機器は、管理画面の接続元を絞るなどの一時対策をとります。Fortinetは一時対策について「更新の代わりにはならない」としています。
Fortinetが発表したこと
今回の更新には、Fortinetが自社の製品検査にAIを取り入れて見つけた脆弱性の修正が含まれ、深刻度がcritical(緊急)とhigh(重要)のものもあります。発表の時点で、Fortinetは実際の悪用には触れていません。
修正版の一覧は次のとおりです(Fortinet公式ブログの表をもとに編集部で日本語化)。
製品・系列 | 影響を受ける版 | 修正版 | 公開時期 |
|---|---|---|---|
FortiOS 8.0 | 8.0.0〜8.0.1 | 8.0.2以上 | 10月22日 |
FortiOS 7.6 | 7.6.0〜7.6.7 | 7.6.8以上 | 10月22日 |
FortiOS 7.4 | 7.4.0〜7.4.12 | 7.4.13以上 | 10月22日 |
FortiOS 7.2 | 7.2.0〜7.2.13 | 7.2.14以上 | 10月22日 |
FortiManager/FortiAnalyzer 8.0 | 8.0.0〜8.0.1 | 8.0.2以上 | 10月22日 |
FortiManager/FortiAnalyzer 7.6 | 7.6.0〜7.6.7 | 7.6.8以上 | 10月22日 |
FortiManager/FortiAnalyzer 7.4 | 7.4.0〜7.4.11 | 7.4.12以上 | 10月22日 |
FortiManager/FortiAnalyzer 7.2 | 7.2.0〜7.2.12 | 7.2.13以上 | 10月22日 |
FortiMail 8.0 | 8.0.0〜8.0.1 | 8.0.2以上 | 公開済み |
FortiMail 7.6 | 7.6.0〜7.6.6 | 7.6.7以上 | 公開済み |
FortiMail 7.4 | 7.4.0〜7.4.8 | 7.4.9以上 | 公開済み |
FortiMail 7.2 | 7.2.0〜7.2.9 | 7.4系以降へ移行 | 公開済み |
FortiAuthenticator 8.0 | 8.0.0〜8.0.3 | 8.0.4以上 | 公開済み |
FortiAuthenticator 6.6 | 6.6.0〜6.6.10 | 6.6.11以上 | 公開済み |
表に載っていない系列(7.0系など)の扱いは発表に書かれていません。該当する機器があれば、保守ベンダーかFortinetのサポートに確認します。
クラウドの製品は、更新の主体が製品ごとに違います。FortiSASEは10月22日の公開より前に自動で更新されます。FortiManager Cloudは10月22日までに更新できるようになりますが、手動での更新が必要な場合があります。パブリッククラウド上のインスタンスは各クラウド事業者を通じて配布されるため、その事業者の通常のリリース手順に従います。
2026年10月22日22時台(日本時間)にFortinetのドキュメントライブラリを確認したところ、FortiOSのリリースノートは修正前の版(7.6.7、7.4.12など)が最新のままでした。修正版が公開されたかどうかは、Fortinetのサポートサイトやドキュメントライブラリで確認してから作業に入ります。
Fortinetが更新を急ぐよう求める理由
Fortinetは、今回の更新を通常の保守ではなく優先度の高い変更として扱うよう求め、理由として次の4点を挙げています。
criticalとhighの修正が含まれている。
AIを使えば、攻撃者がパッチを解析して攻撃コードを作るまでの時間が、数週間から数時間〜数日に縮む。
更新が公開されると、修正の差分から弱点の場所が分かり、更新していない機器が狙われやすくなる。
AIは、単独では深刻度の低い脆弱性をつなぎ合わせて、より深刻な攻撃に使える。
今週やること(Fortinetの推奨)
洗い出し:FortiManagerとFortiOSの機器をすべて洗い出し、インターネットに公開されている機器を優先します。
作業枠の確保:インターネットに面した機器は、10月22日〜23日に更新の作業枠を取ります。
設定のバックアップ:更新の前に現在の設定を保存します。
ログの監視:更新の前後に、普段と違う管理者のアクセスや、承認していない設定変更がないかをログで確認します。
2章以降で、それぞれの進め方と、すぐに更新できない場合の一時対策、保守ベンダーへの確認の文面例を説明します。
自社の機器を洗い出して修正版と照らし合わせる
更新の対象を決めるには、FortiGate本体と関連製品を、拠点・管理者・版数ごとに1つの一覧にまとめます。Fortinetは、FortiManagerとFortiOSの機器をすべて洗い出し、インターネットに公開されているものを優先するよう求めています。
洗い出す範囲
FortiGate本体に加えて、今回の対象のFortiManager・FortiAnalyzer・FortiMail・FortiAuthenticatorも一覧に入れます。本社の台帳だけでなく、拠点、グループ会社、委託先が管理している機器も含めます。自社で操作できない機器も、委託先に依頼する対象として同じ一覧に残します。
編集部の提案として、設置場所と管理する主体は別の欄に分けます。自社の拠点に置いていても委託先が管理している機器は、設置場所に拠点名、管理主体に委託先を書きます。更新を誰が行うかが決まっていなければ、「未確定」と書いて残します。
版数を確認して修正版と照らし合わせる
FortiGate本体の版数は、CLIの get system status で確認できます。HA構成では get system ha status でメンバーごとの状態を確認し、メンバーごとに版数を記録します。
確認した版数を1章の修正版の表と照らし合わせます。修正版は系列ごとに決まっているので、同じ系列の中の版で判断します。たとえばFortiOS 7.4系なら7.4.13以上、7.2系なら7.2.14以上です。FortiMail 7.2系は同じ系列の修正版がなく、7.4系以降への移行が必要です。系列が変わる更新は、通常の更新とは分けて作業計画を立てます。
CVE番号は11月10日に公表される予定です。編集部の提案として、一覧に「CVE番号」の欄を空けておき、公表後に機器ごとに埋めます。
一覧に持たせる項目
機器ごとに1行を作り、取得できていない情報は空欄にせず「未取得」と書きます。インターネットから届くかどうかが分からない機器も「無」とせず、「未確認」として調べる対象に残します。
製品・系列 | 設置場所 | 管理主体 | 現在の版数 | インターネットからの到達 | 目標の修正版 | 更新担当 | 作業予定 |
|---|---|---|---|---|---|---|---|
(例)FortiOS 7.4 | 拠点名 | 社内/委託先名 | 7.4.x/未取得 | 有/無/未確認 | 7.4.13以上 | 担当者・依頼先 | 予定日/調整中 |
クラウドの製品も、一覧では別々の行にします。FortiSASEは自動で更新されるので、利用者側の作業が残っていないかを記録します。FortiManager Cloudは手動で更新が必要な場合があるため、作業の担当を決めます。
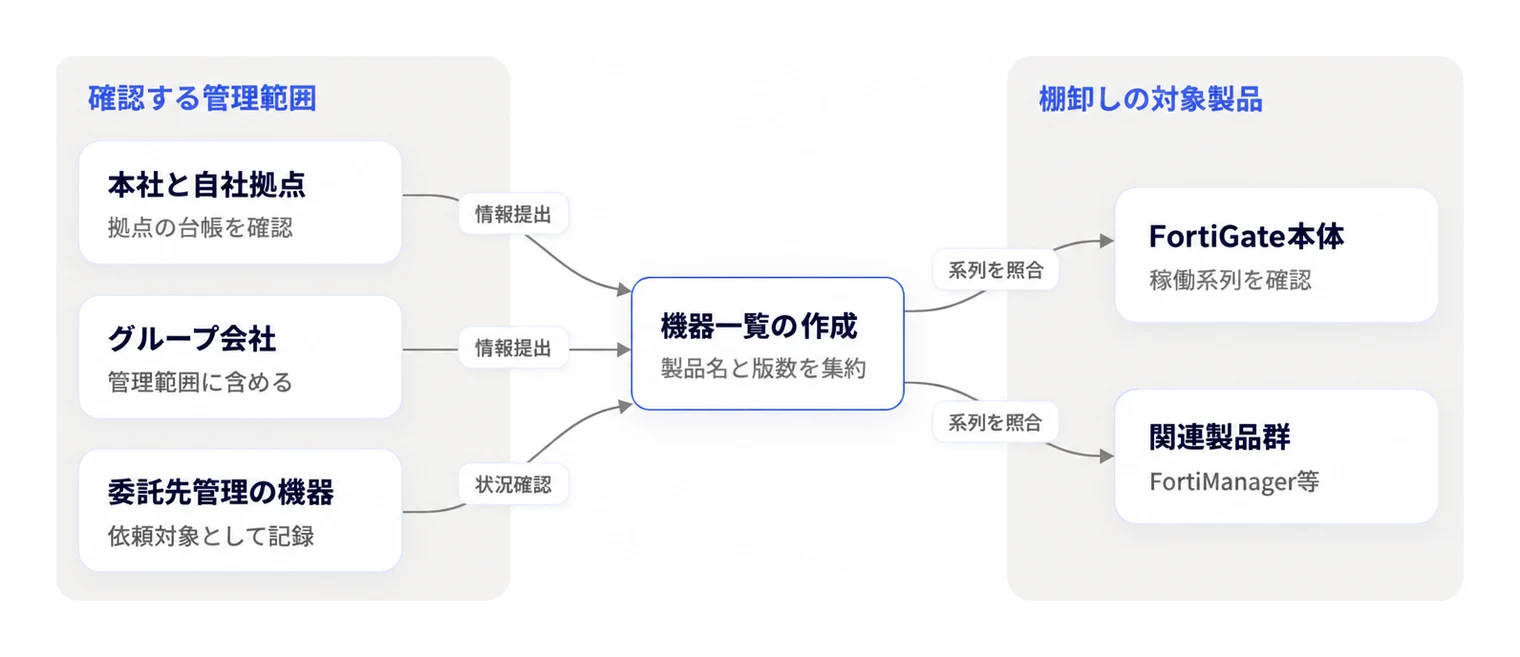
▲ 自社拠点や委託先を含めた管理範囲と関連製品を網羅する機器洗い出しの構成。
インターネットに面した機器から更新する
Fortinetは、インターネットに面した機器を優先し、10月22日〜23日に更新の作業枠を取るよう求めています。更新の前に設定をバックアップし、更新の前後でログを確認します。
作業の順番
一覧の機器と実機の版数を照らし合わせ、更新の対象を決めます。
インターネットに公開している機器を先に並べます。管理画面(HTTPS/SSH)を外部に開けている機器と、FortiManagerがインターネットから届く状態の機器は、特に優先します。
情シス・業務部門・保守ベンダーの担当と、更新中に止まる業務を確認します。
作業枠を確保して更新し、更新後にログと業務の動作を確認します。
公開しているかどうかが分からない機器は、公開していない扱いにせず、確認の担当を決めます(編集部の提案)。
設定のバックアップと更新の経路
更新の前に現在の設定を保存します(Fortinetの推奨)。保存した日時と保管場所は作業記録に残します。
今の版から修正版へ直接更新できるとは限りません。Fortinetは更新の経路を調べるUpgrade Path Toolを公開しています。途中の版を経由する必要がある機器は、更新の回数分の作業時間を見込みます。HA構成ではメンバーを更新する順番と切り替え時の通信断を、FortiManagerの管理下にある機器は管理側から更新するか機器ごとに更新するかを、保守ベンダーと事前に決めます。
更新の前後にログを確認する
Fortinetは、更新の前後に、普段と違う管理者のアクセスと、承認していない設定変更がないかをログで確認するよう求めています。更新の前と後で同じ機器の同じ項目を記録しておくと、変化を比べられます。業務の動作は、業務部門と決めた操作で確認します。
見覚えのない管理者のログインや設定変更が見つかった場合は、通常の更新作業とは分けて扱います。不正アクセスが疑われるときの対応の順番は、不正アクセス対策の記事にまとめています。
機器の中のソフトウェアにも注意する
ネットワーク機器の脆弱性は、機器の中で使われているソフトウェアから生じることもあります。2026年10月には、PHPの脆弱性が他社のファイアウォール製品に影響すると公表された例がありました。詳しくはPHPの脆弱性の記事で説明しています。
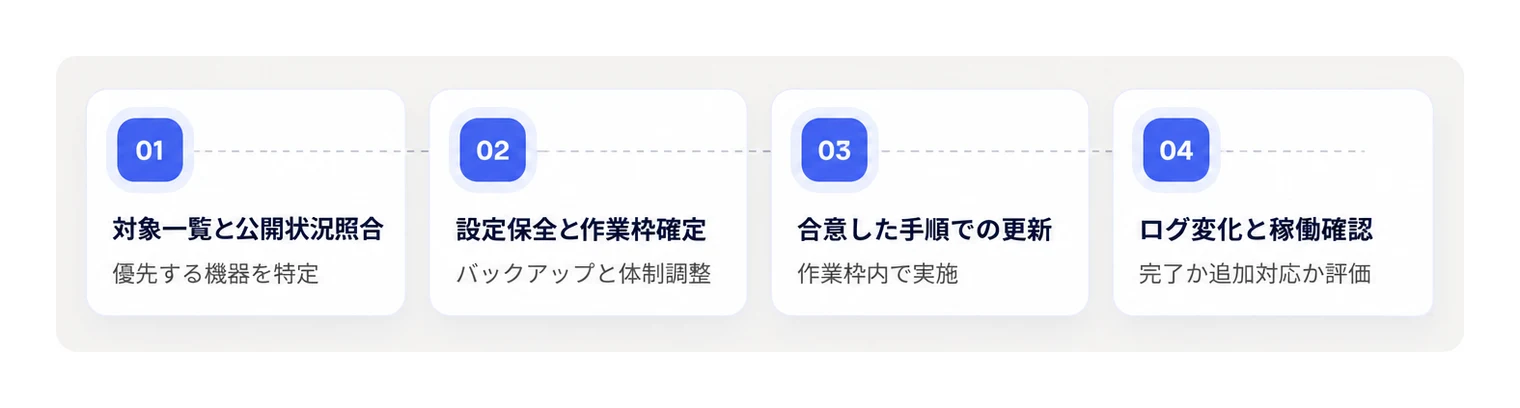
▲ 外部公開機器を優先して進める脆弱性更新の4段階フェーズ。
すぐ更新できない機器の一時対策と保守ベンダーへの確認
作業枠がすぐに取れない機器は、更新までのあいだ一時対策で危険を減らします。Fortinetは次の対策を挙げたうえで、これらは「リスクを減らすが、すみやかな更新の代わりにはならない」としています。
Fortinetが挙げる一時対策
管理画面(HTTPS、SSH)への接続を信頼できるIPアドレスに限るか、外部側のインターフェースで無効にする。
FortiManagerの管理画面がインターネットから届かないようにする。
管理者ごとに強く固有の認証情報を使う。
すべての管理者アカウントに多要素認証をかける。
同社はこのほか、機器を業務の通信とは別の経路から管理する、可能な範囲で資源をVPNやSASEの内側に移す、仮想パッチを当てる、といった対策も挙げています。
接続を絞る前に確かめること
管理画面への接続を絞ると、これまでの接続元から遠隔保守ができなくなることがあります。編集部の提案として、絞る前に、社内の担当者と委託先がどこから、どの経路で管理しているかを一覧にし、変更後も管理作業を続けられる経路を決めておきます。
管理者アカウントも、社内の担当者と委託先を含めて一覧にし、複数人で使い回している認証情報があれば個人ごとに切り替えます。多要素認証の対象に漏れがないかの確かめ方は、多要素認証の記事で説明しています。
止めるかどうかの判断
一時対策をとれず、更新もできない機器が残る場合は、機能や機器を一時的に止めるかを社内で判断します。Fortinetは機器を止めるよう求めてはいないので、これは編集部の提案です。止めるときは、対象の機器、止まる業務、承認者、再開の条件を記録します。
保守ベンダーへの確認の文面例
機器の管理を委託している場合は、版数と更新の予定を機器ごとに回答してもらいます。宛名と回答期限を書き換えて使えます。
件名:Fortinet製品のセキュリティ更新(2026年10月22日公開)の対応予定のご確認
[宛名]
Fortinetが2026年10月22日に公開するFortiOS・FortiManager・FortiAnalyzerのセキュリティ更新(FortiMail・FortiAuthenticatorは公開済み)について、管理を委託している機器ごとに、次の点をご回答ください。
製品名、設置場所、現在の版数
適用する修正版と、そこまでの更新の経路(途中の版の有無)
更新の予定日と、作業中に止まる業務・時間の見込み
更新までの一時対策(管理画面の接続元の制限、管理者の多要素認証など)の実施状況
更新の前後に、普段と違う管理者のアクセスや承認していない設定変更がないかを確認した結果
未確定の項目は、その理由と回答できる時期をお知らせください。
回答期限:[年月日・時刻]
「対応予定」という回答だけでは、日付と対象の機器が決まっていません。予定日と機器ごとの回答がそろうまで、一覧上は未完了として扱います。
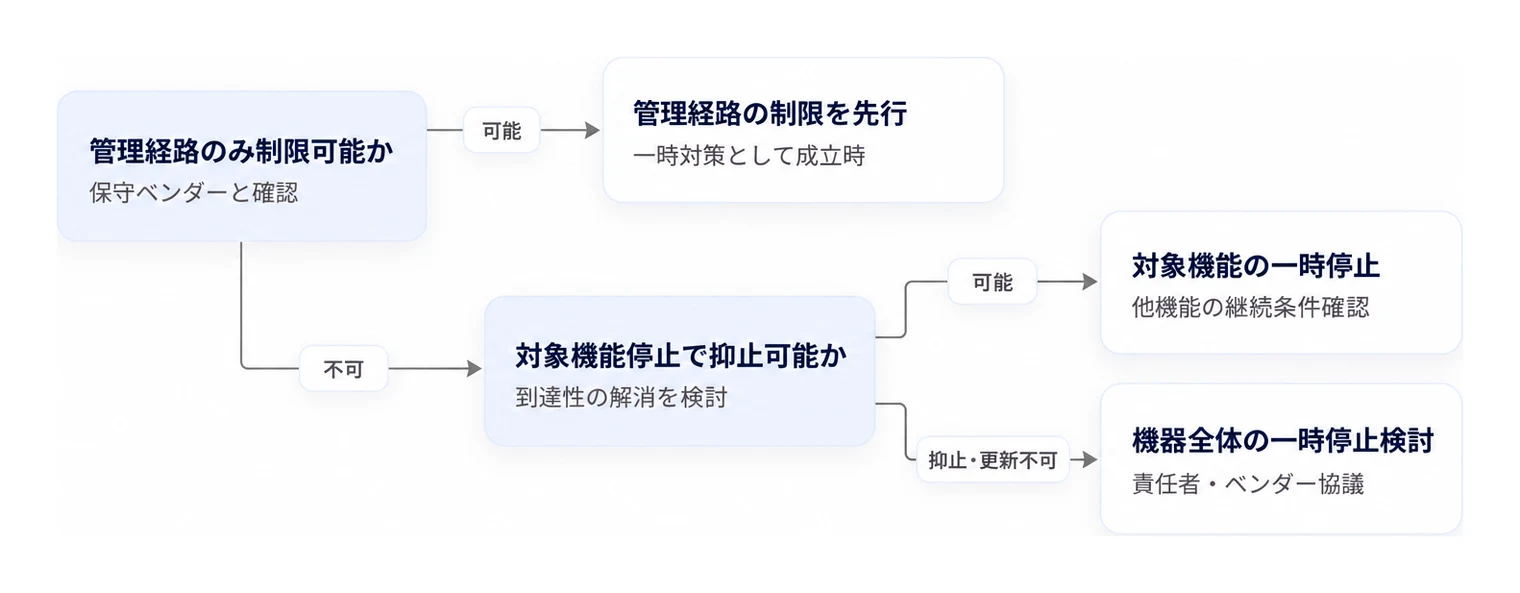
▲ 更新までに外部到達性を抑えられない場合の機器や機能の停止判断フロー。
まとめ
Fortinetは2026年10月22日に、FortiOS・FortiManager・FortiAnalyzerの修正版をまとめて公開すると発表しました。FortiMailとFortiAuthenticatorは公開済みです。系列ごとの修正版は1章の表で確認します。
インターネットに面した機器を優先して10月22日〜23日に作業枠を取り、設定のバックアップと更新前後のログ確認をセットで行います。CVE番号は11月10日に公表される予定です。
すぐ更新できない機器は管理画面の接続元を絞り、管理者に多要素認証をかけます。Fortinetはこれらを更新の代わりにはならないとしており、更新の予定は保守ベンダーに機器ごとに確認します。
まとめ
Fortinetは2026年10月22日に、FortiOS(FortiGate)・FortiManager・FortiAnalyzerのセキュリティ更新をまとめて公開すると発表しました。FortiMailとFortiAuthenticatorの修正版は公開済みで、criticalとhighの修正を含みます。CVE番号は11月10日に公表される予定です。
インターネットに面した機器を優先して10月22日〜23日に作業枠を取り、設定のバックアップと更新前後のログ確認をセットで行います。すぐに更新できない機器は管理画面の接続元を絞り、管理者に多要素認証をかけます。Fortinetはこれらの一時対策を更新の代わりにはならないとしています。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。