
>
>
公開日
不正アクセス対策を、情報システム部門の担当者・管理者向けに「今すぐ・次に・継続」で整理します。国の注意喚起について、対応時期、担当、対象、根拠の位置づけを一覧化。調査対象の整理から異常発見時の相談先、個人データ漏えい時の報告期限まで、着手順と役割分担を判断するための材料をまとめます。

不正アクセス対策とは
IPAの不正アクセス対策特設サイト(2026年10月20日更新)は、今回の攻撃が単一の手法ではないことから、「調査対象の整理(把握しているか、調査できるか)からはじめる」ことが大切だとしています。本記事は、2026年10月に国家サイバー統括室、個人情報保護委員会、JPCERT/CC、IPA、NICT、経済産業省、総務省、金融庁、警察庁が出した注意喚起を、要約ではなく「いつやるか」「誰がやるか」で並べ替えたものです。
本記事のポイント
最初にやるのは、調査対象の整理(把握しているか、調査できるか)です。
IPAの「速やかに行うべき点検」を今すぐ、「速やかに取り組むべき対策」を次に進めます。
対応の順番を示しているのはIPAとNICTだけです。
異常を見つけたら、技術相談と漏えい等の報告を分けて進めます。
対象は、企業・組織の情報システム部門の担当者・管理者です。各機関の注意喚起の一覧は、国家サイバー統括室のまとめページで確認できます。
情報は2026年10月22日時点です。「今すぐ・次に・継続」の区分と担当の割り当ては編集部の提案で、公的機関の指示ではありません。
注意喚起を対応時期と担当に置き換える整理軸
対応の順番を示しているのは、IPA(点検 → 点検で異常がなくても対策)と、NICT(侵害の確認 → 脆弱性の点検 → 暫定的な緩和策)だけです。ほかの機関の資料は、対策を並べる形で書かれています。そこで本記事では、各資料の書き方を手がかりに、次の基準で3つに分けます。
区分 | 入れるもの | 主な担当 |
|---|---|---|
今すぐ | IPAの「速やかに行うべき点検」と、ほかの機関が「速やかに」「早急に」と書いた対策 | 情シス、開発、システムの委託先 |
次に | IPAの「速やかに取り組むべき対策」(点検で異常がなくても実施) | 情シス、開発、個人情報管理責任者 |
継続 | 時期の指定はないが、注意喚起が求めている対策 | 経営、委託先の管理担当、総務 |
どの区分でも、最初に「対象を把握しているか」「その対象を調査できるか」を確かめます。対象が分からなければ管理情報の整理から、対象は分かっても調べられなければ、ログの参照権限や委託先との分担の整理から始めます。
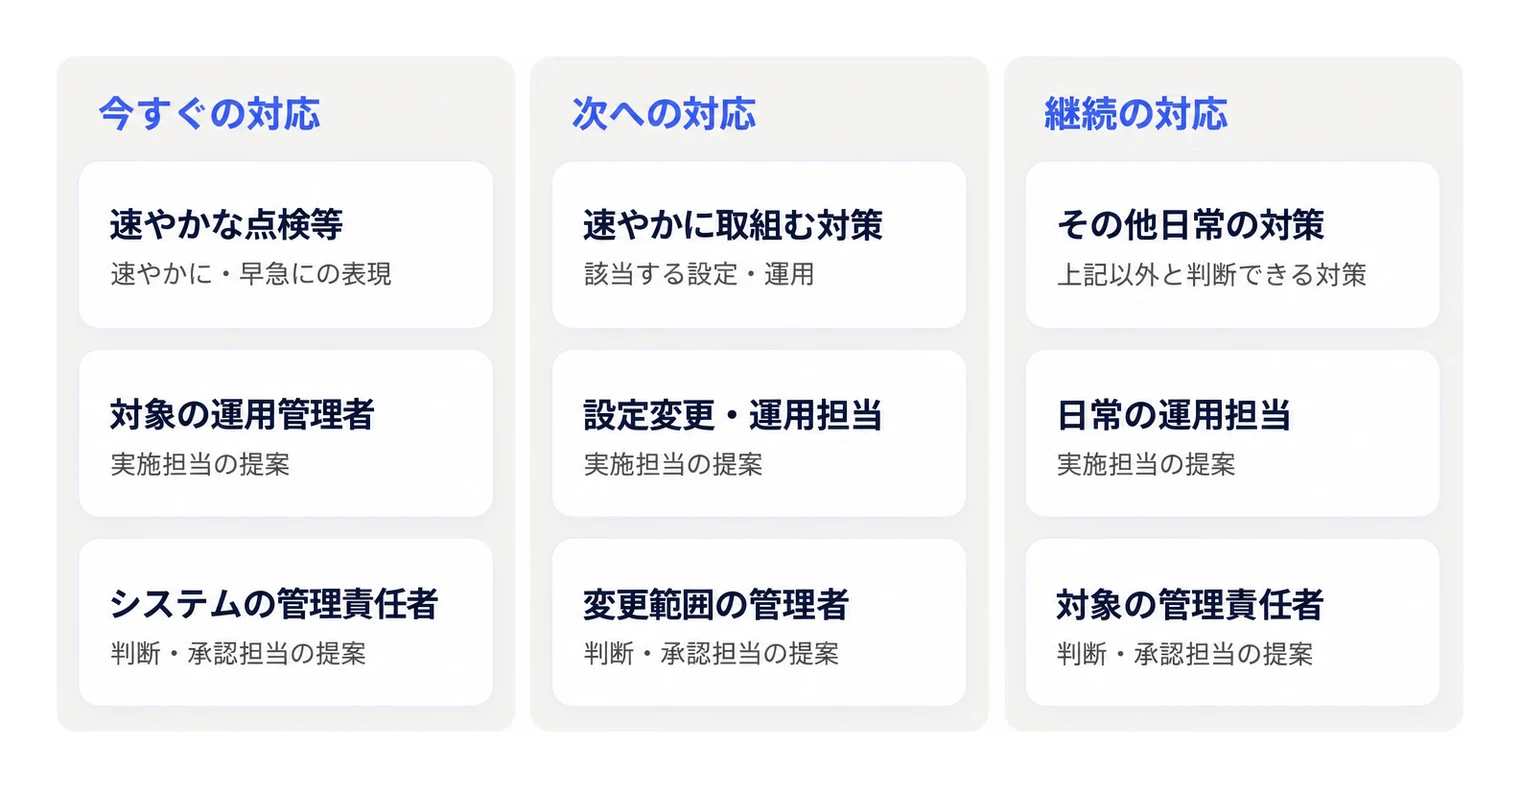
▲ 注意喚起を社内対応に落とし込む際の対応時期・実施担当・判断承認担当の比較です。
今すぐの対応対象と調査可能性
IPAは2026年10月9日の注意喚起で、外部に公開しているアプリケーションやサービスの侵害と、アカウントの侵害が起点になっているとして、次の点検を「速やかに」行うよう求めています(推奨)。
IPAの「速やかに行うべき点検」
対象 | 点検すること | 主な担当 |
|---|---|---|
外部公開アプリケーション | 自組織で構築・運用している公開アプリやサービスの有無を確認する。直近のログに異常がないかを、直近1か月、その後3か月と段階的に範囲を広げて確認する。誰がどのように調査できるかも把握する。未適用の脆弱性対応パッチがあれば、できるだけ速やかに適用する | 開発、システムの委託先 |
利用している外部サービス | クラウドサービスやVPNサービスなどを、組織全体と部署単位の利用を含めて洗い出す。サービスごとのログの保有期間と、誰がいつどのように確認できるかを整理する。作ったはずのないアカウントや、無効化したはずのアカウントが有効になっていないかを確認する | 情シス、各部署 |
保有データ | 不要な情報は持たないという原則のもと、保有する情報資産を正確に把握し、必要最小限にする | 情シス、個人情報管理責任者 |
異常なログやアカウントが見つかった場合、IPAは速やかにセキュリティインシデントと判定し、専門のセキュリティベンダーに詳細調査を依頼するよう強く推奨しています。相談先は後の章で扱います。
NICT:アプリを公開している事業者の侵害確認
NICTは10月13日の注意喚起で、公開アプリを解析してバックエンドサーバを狙う「A2B攻撃」を確認し、詳細資料で次の対策を早急に実施するよう推奨しています(推奨)。
侵害の確認:アプリが使うAPIと公開ホストを、サブドメイン、旧バージョンのAPI、検証環境、クラウド上の公開サービスまで含めて列挙し、2026年8月以降のアクセスログ・APIログ・認証ログを、公表されたIoC(IPアドレス、User-Agent)と照合する。可能であればそれ以前のログも確認する
脆弱性の点検:認可不備(IDOR/BOLA)、認証・セッション管理の不備、SQL・NoSQLインジェクション、SSRF、クラウドストレージの設定不備、コード実行・ファイル操作の脆弱性を重点的に点検する
暫定的な緩和策:国外や不要なアクセス元からの通信の一時制限、不要な公開APIや検証環境の停止、レート制限・WAF、認証情報の無効化・再発行。直ちに修正できない場合はサービスの一時停止も検討する
NICTは、同じ問題がiOSアプリやWebサービスのバックエンドでも起こり得るとしています。詳しくはA2B攻撃の記事で解説しています。
そのほかの「速やかに」
国家サイバー統括室:OS、ミドルウェア、CMSのセキュリティパッチを速やかに適用する。退職者・異動者や使われていない不要なアカウントを速やかに無効化する(10月9日の資料、推奨)。総務省は同じ内容を所管事業者に注意喚起しています
JPCERT/CC:BIツールや従業員向けの管理システムなど、不特定多数のアクセスを想定していないシステムも被害に遭っているとして点検を求め、侵害調査に使えるIoCを公開しています(10月8日の注意喚起)。漏えいが疑われるAPIトークンは速やかに無効化できるようにすることも挙げています
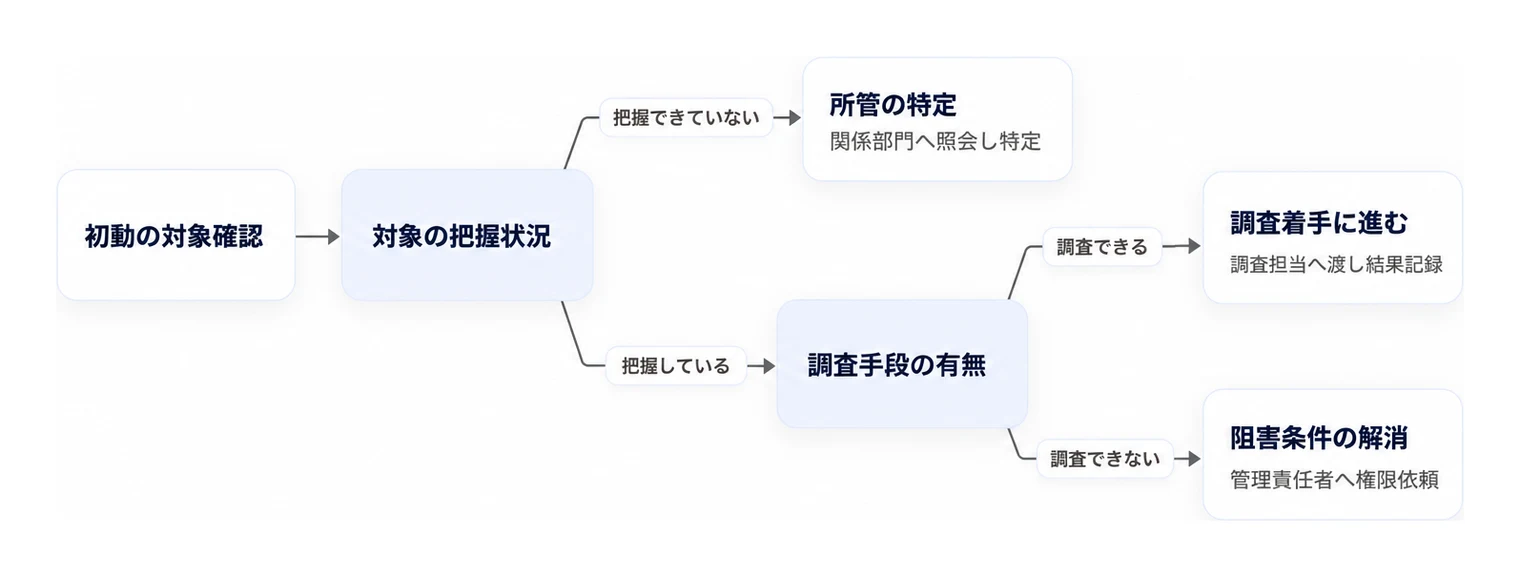
▲ 初動対応における対象の把握状況と調査手段の有無に応じた引き継ぎ・対応フローです。
次に進める予防対策と担当部門
IPAは、前の章の点検で異常がなかったとしても、外部公開アプリケーション、外部から利用できるサービス、保有データについて、より強固な対策を取るよう求めています(10月9日の注意喚起、推奨)。
外部公開アプリケーション(主に開発・委託先)
外部公開範囲の見直し
認証機能(多要素認証・パスワード)の強化
アカウントへの権限付与の見直し
API連携などアプリケーションの構成要素単位での管理状況・権限付与の見直し
ログの取得内容と保持期間の見直し
利用している外部サービス(主に情シス)
認証機能(多要素認証・パスワード)の強化。詳しくは多要素認証の記事
アカウント付与の範囲の見直しと、アカウント棚卸の運用の見直し。詳しくは特権ID管理の記事と退職者アカウントの記事
API連携など構成要素単位での管理状況の見直し、ログの取得内容と保持期間の見直し
保有データ(主に個人情報管理責任者)
データ保有の是非と保管場所の再検討
データアクセスのログの取得内容と保持期間の見直し
データの暗号化
個人情報保護委員会は10月7日の注意喚起で、利用する必要がなくなった個人データを遅滞なく消去する努力義務(法第22条)にも触れ、保管している個人データの必要性を法令等の根拠とともに確認するよう求めています。技術的な対策については、ガイドラインの手法の例示の見直し予定内容を先取りして示しました(確定は2027年4月の予定で、現行の義務ではありません)。詳しくは安全管理措置の記事で整理しています。
点検と対策を社内で進めるための資料をご用意しています。マネーフォワード Adminaの資料をダウンロードする
継続対応の管理対象と見直し条件
時期の指定はありませんが、各機関が求めている対策です。担当業務として定着させます。
分野 | 求められていること | 出典 |
|---|---|---|
経営の関与 | ①組織のトップによる主導、②脆弱性情報の早期把握と対応、③「ゼロトラスト」への移行 | |
経営の関与 | サイバーセキュリティリスクを経営の重要課題と認識し、経営者のリーダーシップのもとで対策を進める | |
監視と対応態勢 | ログの取得・保管、不審な通信や大量アクセスの監視、侵入検知・防御システムの活用、インシデント発生時の対応態勢の整備 | |
委託先・サプライチェーン | 委託先の管理体制と責任分界の確認、契約での報告義務の規定、提供する情報の最小化、業務終了後のデータ削除、委託先に付与するアクセス権の管理 | |
データ管理 | 情報の所在と管理者の把握、利用目的と保存期間の明確化、定期的な棚卸し、利用目的を終えた情報の速やかな削除 | |
API | APIトークンへの必要最小限の権限付与、適切な有効期限の設定 | |
基本対策 | ネットに接続する機器のソフトウェア更新、パスワードの強度確保 |
金融機関等には、金融庁が10月9日の注意喚起でサイバーセキュリティ対策の強化と、各種取引の申込み時の本人確認に関する対応を求めています。セキュリティ対策の一般的な全体像はセキュリティ対策の記事をご覧ください。
異常発見時の相談先と漏えい報告
技術的な相談と個人データ漏えい等の報告は別の対応です。不正アクセスの兆候を見つけた場合は、技術面の相談先、犯罪に関する連絡先、個人データ漏えい等の報告先を分け、担当者と期限をそれぞれ管理します。
事業者向けの技術相談
企業・組織が不正アクセスへの技術的な対応について相談する窓口として、IPAの「不正アクセス特別相談窓口」があります。調査や対応の進め方に迷う場合は、判明した事実と未確認の事項を分けて相談内容を整理します。
IPAは2026年10月16日13時に「不正アクセス特別相談窓口」を開設しました(開設の発表)。対象は被害を受けている、またはその可能性がある企業・組織で、事象を聞き取ったうえで被害の可能性や応急処置案を助言し、インシデント対応の専門業者の一覧や、ほかの相談・報告先を紹介します。
IPAの不正アクセス特別相談窓口の電話・受付時間の案内では、2026年10月22日時点で、電話番号は03-6759-5760、受付時間は平日9時30分〜17時30分で、12時00分〜13時00分を除くとしています。
社内の技術担当者が相談するなら、発見日時、異常があったシステム、確認できた現象、実施済みの対応をまとめておくと、何について助言を得たいのかを伝えやすくなります。原因が確定していない場合は、推測を事実として説明せず、「確認済みの現象」と「調査中の点」を区別します。相談用の整理は、後述する報告担当者にも共有できる形にします。
事案別の連絡先
連絡先は、個人情報漏えい、犯罪性、ウイルス感染や不正アクセスという事案の性質で整理します。同じ事案に複数の性質がある場合は、連絡先を一つに絞るのではなく、それぞれの目的に応じて対応を分けます。
経済産業省は、中小企業のセキュリティインシデント発生時の行政機関届出先として、必要に応じた届出先を、個人情報漏えいは個人情報保護委員会、犯罪性がある場合は警察、ウイルス感染や不正アクセスはIPAと例示しており、業種や他の法令によって別の届出先が定められている場合は、そちらへの届出も別途必要です。届出先の区分のうち、技術相談・警察連絡・漏えい報告に関わる3区分を社内の担当分けに使うなら、次のように対応表へ落とし込めます。
事案の性質 | 経済産業省が案内する連絡先 | 社内の役割案 |
|---|---|---|
ウイルス感染・不正アクセス | IPA | 技術担当者が状況を整理し、技術面の相談を担います。 |
犯罪性がある場合 | 警察 | 社内の連絡担当者を定め、把握した事実を取りまとめます。 |
個人情報漏えい | 個人情報保護委員会 | 法務・個人情報保護担当が報告対象の判断と報告対応を担います。 |
専任の担当者がいない場合は、技術的な事実を整理する人と、報告要否・期限を管理する人を明示します。兼任する場合も、管理表では「技術相談」「警察への連絡」「漏えい報告」を別の項目にし、それぞれの実施状況を記録します。
経済産業省は10月9日の注意喚起で、所管業界の事業者に、被害が発生した場合は担当の課室へ速やかに一報するよう求めています。IPAへの相談と、漏えい等の報告は別の手続きです。相談への回答を待つ間も、報告対象となる可能性があるなら、法務・個人情報保護担当による判断と期限管理を並行して進めます。
個人データ漏えい等の報告期限
報告対象となる個人データ漏えい等では、速報と確報を分けて期限を管理します。不正アクセスがあったという理由だけで、すべての事案に一律の報告義務があると判断するものではありません。報告対象は、要配慮個人情報を含む事案、不正利用により財産的被害が生じるおそれのある事案、不正の目的によるおそれのある事案、1,000人を超える事案のいずれかに当たるものです。報告対象の事態では、本人への通知も原則として必要です(法第26条第2項)。報告の担当と併せて、通知の担当も決めておきます。
個人情報保護委員会は、個人データの漏えい等が発生した場合の対応案内で、報告対象事案の速報・確報の期限を次のように示しています。期限の基準は相談した日ではなく、事案の発覚日です。
報告の区分 | 発覚日からの期限 |
|---|---|
速報 | 3〜5日以内 |
確報 | 30日以内 |
不正な目的で行われたおそれがある事案の確報 | 60日以内 |
報告対象として対応するなら、法務・個人情報保護担当を報告の取りまとめ役とし、技術担当者が調査結果を渡す体制にします。全容が判明するまで報告の検討自体を止めるのではなく、速報の準備と調査を並行させます。
発覚日を記録し、速報と確報の期限を管理表に設定します。
報告対象に該当するかを法務・個人情報保護担当が判断し、その根拠と未確認事項を残します。
報告対象なら提出担当者を定め、技術担当者から受け取る情報と社内確認の日程を整理します。
提出後は、提出日と内容を記録し、確報までの調査・情報更新を管理します。
漏えい後の二次被害への対応も検討する場合は、個人情報漏えい発生時の対応と二次被害への備えで詳細を整理できます。相談・連絡・報告の担当と期限を定めたら、個別の被害状況に応じた対応へ進みます。
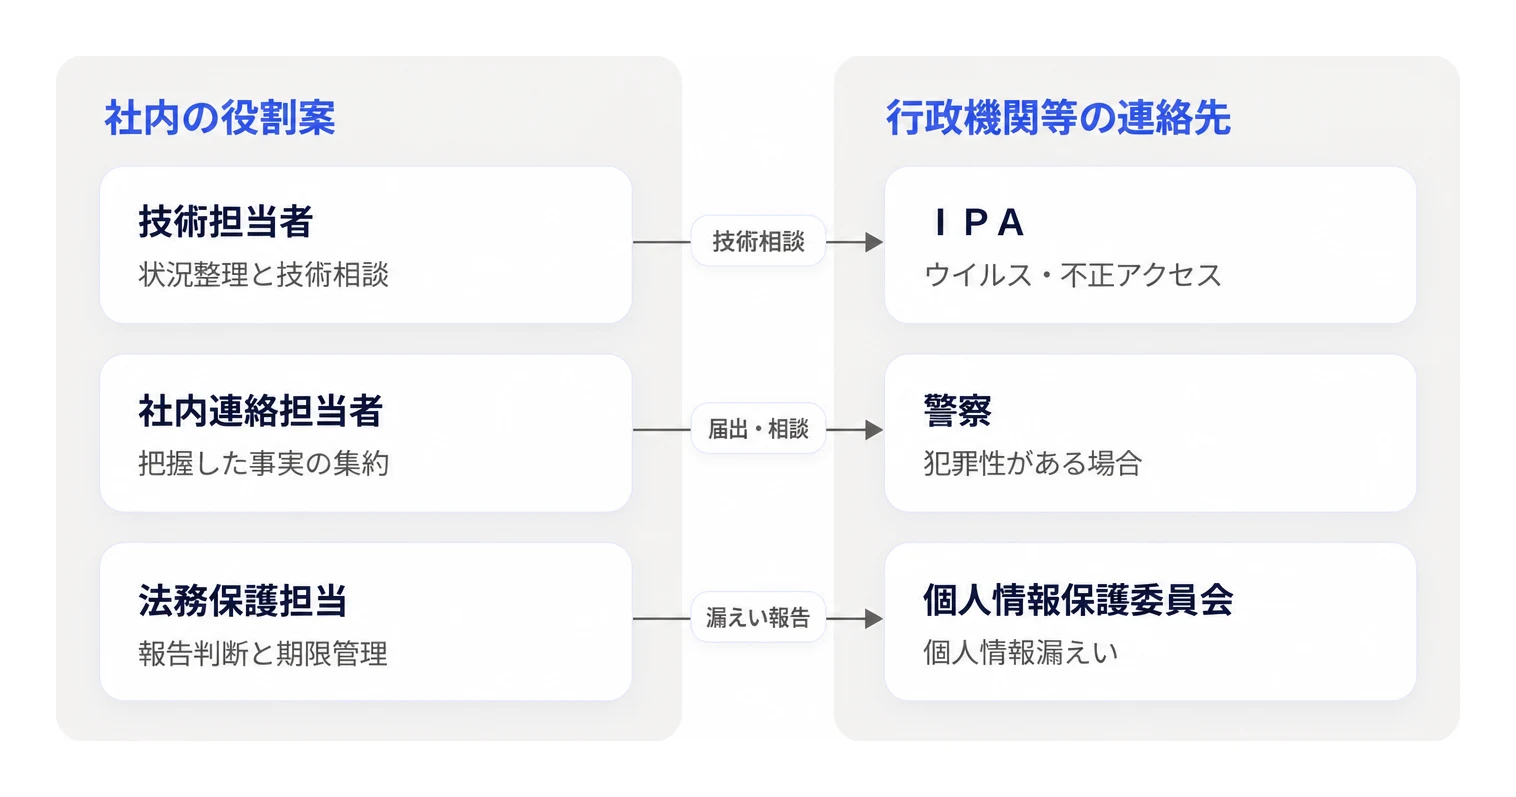
▲ インシデント発生時における事案の性質別の社内担当と行政機関等の連絡先構成です。
個別の対象に応じた対応記事の使い分け
対象や問題が特定できた場合は、該当する個別記事で対応範囲を掘り下げます。不正アクセス対策の着手順と担当の整理はこのハブ記事で行い、個別の攻撃や脆弱性について調べる段階では、管理対象や判明した問題を条件に読む記事を選びます。
記事名が似ているという理由だけで対応方法を選ばず、自社で管理しているシステムや、調査で把握した問題と結び付けて分岐します。対象がまだ分からない場合は、個別記事の手順を先に当てはめず、管理対象と担当部門を整理する段階に戻ります。
選択条件 | 読む記事・リンク先 | このハブ記事との役割分担 |
|---|---|---|
管理対象や問題をまだ特定できていない場合 | このハブ記事の着手順・担当の整理 | 対応対象と担当を整理し、個別の技術的な検討へ進むための前提をそろえます。 |
A2B攻撃について個別に調べる場合 | 全体の着手順はこのハブ記事で整理し、攻撃に関する個別の論点はリンク先で読み進めます。 | |
管理対象にPHPがあり、その脆弱性への対応を検討する場合 | 担当と対象システムを整理したうえで、PHPに関する検討を個別記事へ切り分けます。 | |
流出した後の二次被害への対処を知りたい場合 | 従業員への周知と個人の対処はリンク先で扱います。 | |
管理対象にMetabaseがあり、その脆弱性への対応を検討する場合 | 組織全体の対応管理と、Metabaseを対象とする検討を分けて進めます。 | |
個人情報保護委員会のWARNING自体の解説を読む場合 | このハブ記事では着手順と担当への落とし込みを扱い、WARNING自体の説明は専用記事へ分けます。 |
対象を特定できれば該当する記事へ進み、特定できなければ対象の整理を続けます。複数の対象がある場合は、システムごとに担当と次の作業を記録します。
まとめ
不正アクセス対策は、次の順で進めます。
最初に:IPAが示す調査対象の整理(把握しているか、調査できるか)から始めます。
今すぐ:IPAの点検(外部公開アプリ、外部サービス、保有データ)を行います。アプリを公開しているなら、NICTの侵害確認(2026年8月以降のログとIoCの照合)も行います。
次に・継続:点検で異常がなくても、IPAの対策(認証強化、権限と棚卸しの見直し、ログ、データの見直し)を進め、委託先とデータ管理を担当業務に組み込みます。
異常を見つけたら、IPAの不正アクセス特別相談窓口に相談し、個人データ漏えい等の報告期限(速報は発覚から3〜5日以内、確報は30日以内、不正の目的のおそれがある場合は60日以内)を並行して管理します。
社内で点検を進めるための資料をご用意しています。マネーフォワード Adminaの資料をダウンロードする
まとめ
最初の一歩は、IPAが示す「調査対象の整理(把握しているか、調査できるか)」です。そのうえで、IPAの「速やかに行うべき点検」を今すぐ、「速やかに取り組むべき対策」を次に進めます。
今日中に、外部公開しているアプリと、部署単位を含めて利用している外部サービスを一覧にし、それぞれ誰がログを調べられるかを書き出します。
アプリを公開しているなら、2026年8月以降のログをNICT・JPCERT/CCが公表したIoCと照合します。
本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。