
>
>
公開日
最終更新日
アカウント管理は、入社から退職までのIDとアクセス権限を管理する業務です。SaaSアカウントの利用状況や契約まで把握したい場合は、SaaS管理ツールとは?で管理対象の全体像を整理できます。
情シスは、人事情報を起点に、入社時の発行、異動時の権限変更、退職時の無効化をつなぎます。本記事では、一元管理の仕組み、管理システムの比較、退職者対応の手順の順に解説します。
情報は2026年10月22日時点です。以下で扱うIPAの注意喚起は推奨事項であり、それ自体が法令上の義務を課すものではありません。公的資料の推奨・手法の例示と、本記事が提案する運用手順を区別して記載します。
アカウント管理の概要と一元管理の仕組み
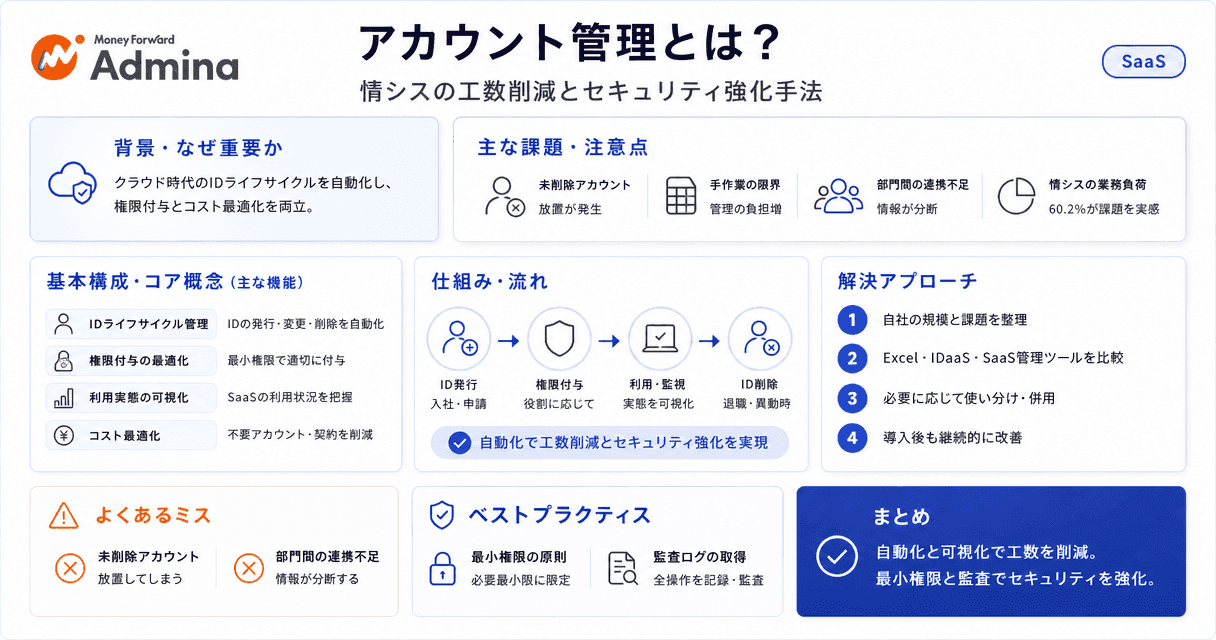
アカウント管理とは組織内のIDとアクセス権限を統合的に制御する仕組みです。入退社、異動、退職後の停止までライフサイクルを一貫して管理し、不要な権限が残るリスクを抑えます。
本記事のポイント
アカウントの管理対象には、オンプレミスの業務システムとクラウドの両方を含めます。
認証の一元化と、アカウントの作成・変更・無効化を連動させます。
IDaaS(クラウドで提供されるID管理・認証基盤)は認証・アクセス制御、SaaS管理ツールは利用実態や契約の把握を中心に比較します。
退職者対応は、担当者・停止時刻・完了証跡まで決めて運用します。
認証・認可と管理対象の違い
認証(AuthN)は「誰が利用するか」、認可(AuthZ)は「何を利用できるか」を判定します。
本人確認に成功しても、経理データの閲覧権限まで自動的に付与するわけではありません。情シスは所属や職務に応じて利用範囲を設定し、異動時には以前の権限を外します。
IDと権限の管理は、SaaS管理と同義ではありません。前者はActive Directoryなどの社内基盤、業務アプリ、クラウドにまたがるIDと権限を扱います。後者は製品によってクラウドサービスの契約・費用・利用状況も扱い、両者の管理範囲が重なる場合があります。
人事マスタから各システムへの連携
アカウント一元管理の仕組みは、人事情報と各システムのIDを対応付け、変更を連携先へ反映する構成です。
基本的な流れは「人事マスタ→ID管理基盤→社内システム・SaaS」です。社員番号などの安定した識別子で本人を特定し、所属、雇用状態、利用開始日・終了日を連携します。メールアドレスだけを識別子にすると、改姓やドメイン変更、再入社で別人として扱うおそれがあります。
アカウントの作成や権限設定を連携する処理をプロビジョニングと呼びます。SCIM 2.0はアカウントの作成・変更・削除を連携先へ反映する規格で、プロトコルの仕様はIETFのRFC 7644に定義されています。本記事では、シングルサインオンなどの認証連携とアカウント連携を別々に設計する方針で進めます。
SaaSアカウント管理の把握項目
利用中のクラウドサービスでは、ID一覧に利用状況と契約情報を結び付けます。
契約情報:契約主体、ライセンス数、更新日、費用、管理部門
アカウント情報:所有者、雇用区分、所属、作成日、停止予定日
権限・設定:管理者権限、多要素認証、外部共有、ゲスト招待
利用実態:最終利用日、未使用ライセンス、所有データ、連携アプリ
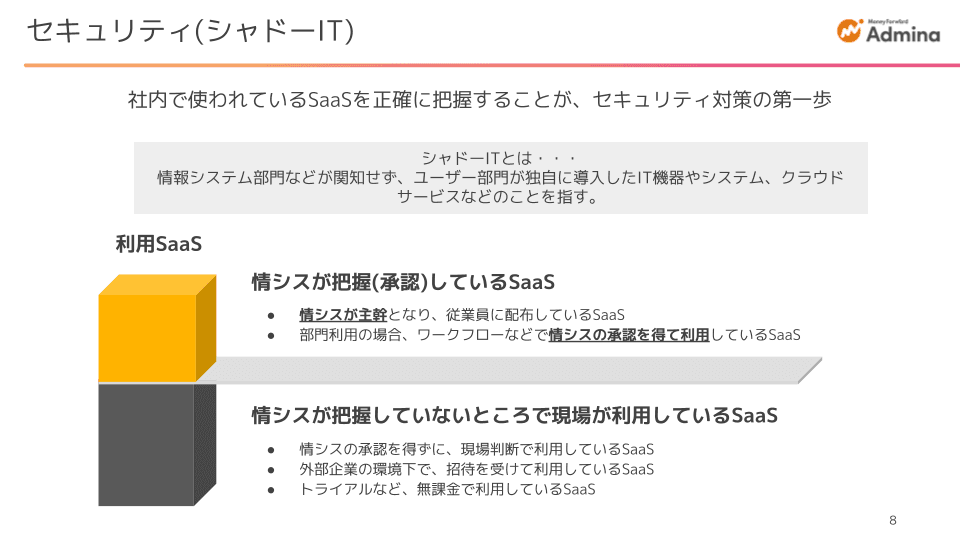
申請済みサービスだけでなく、現場が独自に使い始めたシャドーITの検知も対象にすると、台帳に載っていないアカウントを調査できます。
▶ 関連記事: シャドーITの発見方法5選!効率的な検知と情シス推奨の対策ツール
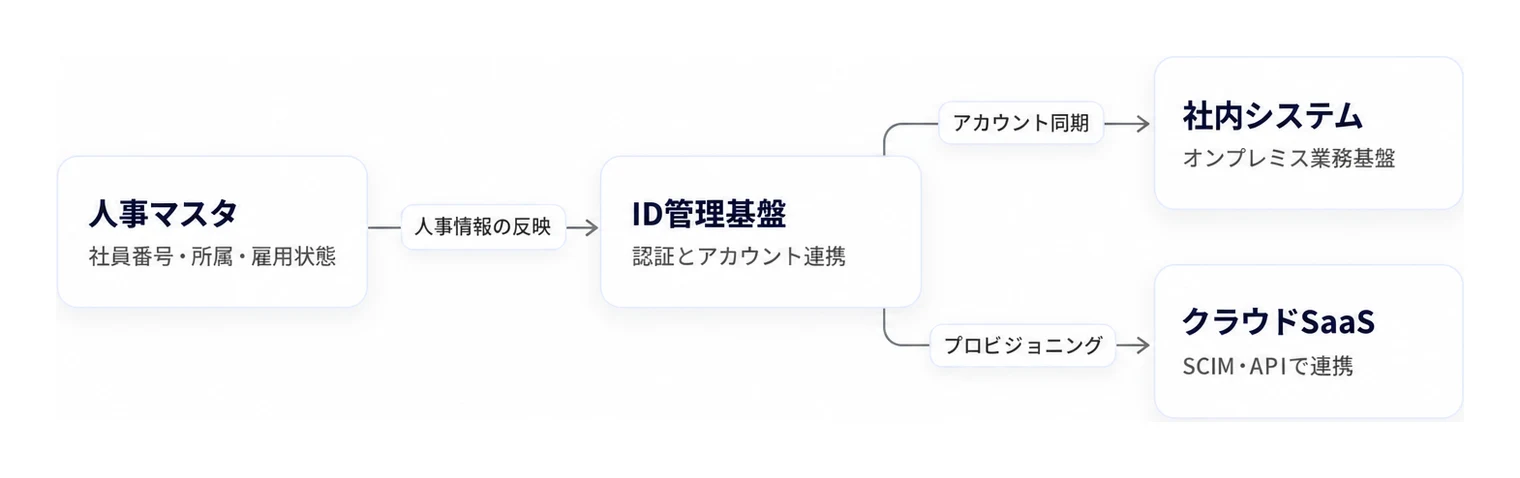
▲ 人事マスタからID管理基盤を経由して各システムへ権限を連携するアカウント一元管理の基本構成。
情シスのアカウント管理に残る課題と2026年10月の注意喚起
アカウント管理の失敗は、手作業の更新漏れと人事・情シス間の連携遅延から生じます。担当者個人の善意や記憶に依存して運用を放置すると、入退社や異動に伴う停止漏れを招きます。通商産業省告示のコンピュータ不正アクセス対策基準は、長期間利用していないユーザIDの速やかな停止や、ユーザIDの廃止の届出があった場合の速やかな登録抹消を求めており、停止漏れはこの基準の観点でも問題になります。
SmartHRは、2025年4月実施・同年6月9日公表の調査で、SaaSを導入しているがID管理システムは導入していない企業の情報システム担当者108人のうち、現在契約中のSaaSに未使用アカウントがあるとの回答は60.2%、退職者・異動者のアカウントを適切に管理できていないとの回答は63.9%と公表しました。調査回答者の割合であり、国内企業全体の割合としては扱いません。
作成経緯が不明なIDと無効化済みIDの再点検
2026年10月の注意喚起を受けた点検では、退職者リストとの照合に加え、アカウントの作成経緯と有効状態を調べます。所有者や作成目的が追えないIDは、ゴーストアカウントとなるリスクを含めて扱います。
IPAは2026年10月9日の注意喚起で、作った覚えのないアカウントや、無効化したはずのアカウントが有効になっていないかの確認を促しています。点検担当者は、現在の一覧と前回の棚卸し結果を突き合わせ、追加・再有効化されたIDの申請記録と操作ログを追います。
同日に国家サイバー統括室が公表した文書は、多要素認証の導入、管理者アカウントの利用者とアクセス権を必要最小限にすること、退職者・異動者や利用されていないものなど不要なアカウントの速やかな無効化を挙げています。IPAと国家サイバー統括室の注意喚起はいずれも要請で、法令上の義務ではありません。自社の点検項目にこれらを加え、対象システムと担当者を割り当てます。情報は2026年10月22日時点のものです。
詳しい手順は、SaaSの特権ID・管理者権限の棚卸し、退職者アカウントの削除・停止チェック、多要素認証の適用漏れ監査の各記事で説明しています。
退職・異動・外部委託で生じる管理の空白
人事上の在籍状況だけを追う運用では、兼務終了や委託契約終了に伴う権限の残存を拾い切れません。
不完全な退職対応:メール停止だけで完了し、個別のクラウドサービスに発行済みのセッションやトークンが残ります。
未申請サービス:現場が始めた無料トライアルや有料契約が台帳に載らず、担当者の退職後も残ります。
外部委託・共有ID:委託先の契約終了を人事マスタで捕捉できず、共有IDでは操作者の特定も難しくなります。
兼務・異動:新しい権限だけを追加し、以前の職務の権限が残ります。
経済産業省の情報セキュリティ管理基準(令和7年)は、アクセス制御、識別情報の管理、認証情報、アクセス権、特権的アクセス権を管理策として整理しています。同基準は、リスク対応方針に沿って管理策を選ぶ際の選択肢という位置づけのため、監査では、自社が採用した管理策について設定内容と社内規程・契約条件の対応を証跡で示します。権限が残っているという事実だけで直ちに違法と断定せず、適用法令、契約上の義務、監査基準を分けて判断します。
アカウント管理システムの比較と台帳からの移行判断
認証を統合するならIDaaS、利用実態やライセンスを把握するならSaaS管理ツールを中心に検討します。
Excelで台帳を整え、IDaaSで認証を統合し、SaaS管理ツールで利用状況を補足する構成も選べます。アカウント一元管理の方法は、どれか一つに置き換える方式に限りません。
Excel・IDaaS・SaaS管理ツールの比較表
管理手法は、認証機能とプロビジョニング、利用実態の把握を分けて比較します。
比較軸 | Excel・スプレッドシート | IDaaS | SaaS管理ツール |
|---|---|---|---|
主な役割 | ID・担当者・権限の台帳管理 | ID基盤、認証、アクセス制御 | SaaSアカウント・利用状況・契約の把握 |
SSO・認証機能 | 単体では提供しません | SSO、多要素認証、アクセス制御を担います | 既存の認証基盤と組み合わせます |
プロビジョニング方式 | 担当者が個別に作業し、記録します | SCIM、API、ディレクトリ連携などを使います(対応方式と範囲は製品・プランごとに異なります) | APIやワークフローなどで連携します(作成・停止まで実行できるか、参照のみかは製品・連携先SaaSごとに異なります) |
コスト・利用実態把握 | 契約情報やログを手動集計します | 認証ログを中心に把握します | 未使用ライセンス、費用、シャドーITを調査します |
適した組織規模 | 担当者が全件照合を継続できる範囲 | 複数システムの認証統合が必要な組織 | SaaSや契約主体が分散する組織 |
IDaaSの仕組みを比較する際の候補には、Microsoft Entra ID、Okta、GMOトラスト・ログインがあります。SaaS管理ツールではマネーフォワード Adminaやジョーシスが候補になります。表はカテゴリごとの比較です。対象SaaSで作成・停止・削除のどこまで連携できるかを、採用プランと組み合わせて評価します。
従業員規模別の構成目安
従業員数は構成を考える目安に使い、実際の権限構造と人事異動の頻度で補正します。
ジョーシスはID管理の構成目安として、300名未満はIDaaS単体、300〜1,000名はIDaaSと人事マスタ連携、1,000名以上はIDaaSとIGAの組み合わせを提示しています。IGAは、権限の申請・承認や棚卸しを管理する仕組みです。
これはジョーシスが示す構成例です。300名未満でも委託先や兼務が多ければ人事・契約情報との連携を先行させ、1,000名以上でも既存基盤で承認と棚卸しを実施できるなら、不足する機能だけを補います。
管理アカウント数・SaaS数による損益分岐点
専用ツールへの移行は、削減できる作業費とライセンス費が導入・運用費を上回るかで判断します。
本記事では「月間削減時間×時間単価+削減可能な月額ライセンス費」を便益として試算します。例えば、仮に20時間×3,000円+2万円なら月8万円です。ツール費、連携保守、導入費の月割りが合計8万円未満なら、費用面で移行を検討できます。この数値は説明用の仮定で、製品料金や導入実績ではありません。
管理アカウント数と利用サービス数が増えるほど、全件照合や入退社対応の実測時間を集めます。同じ100人でも、利用サービスが少なく変更も少ない組織と、多数の委託先・個別契約を抱える組織では負担が異なります。人数だけで導入の境界を決めず、1か月の作業記録から費用を算出します。
▶ 関連記事: IDaaSとは?導入メリット・デメリットと失敗しない選び方を解説
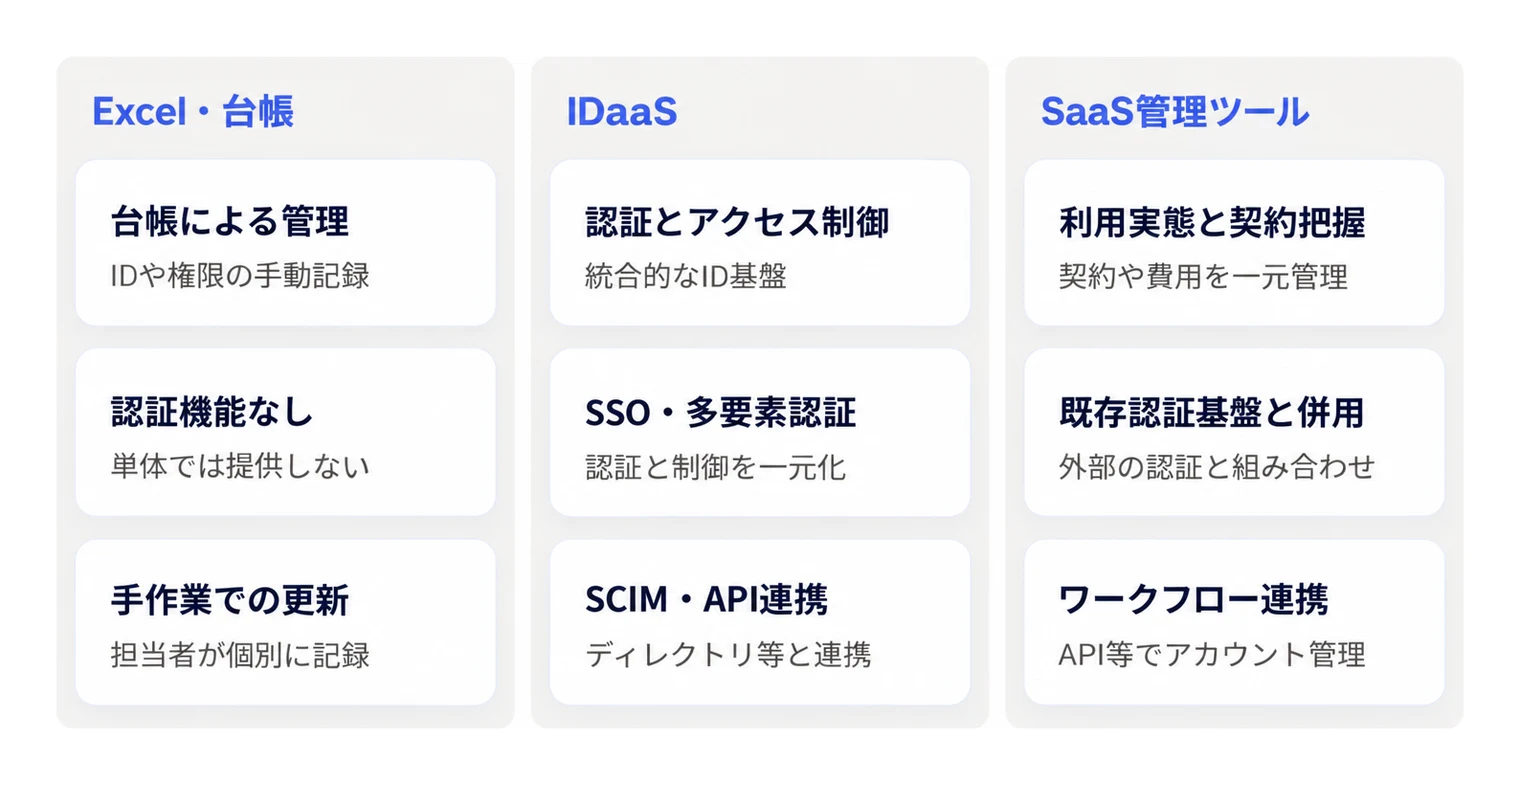
▲ アカウント管理におけるExcel、IDaaS、SaaS管理ツールの役割と機能の違い。
特権IDの最小権限と利用記録の管理
特権IDの保護には、最小権限の原則と、必要な時間だけ権限を付与するジャストインタイムアクセスの適用が有効です。
一般アカウントでは本人と業務権限を対応付けますが、管理者アカウントでは、利用を承認した理由、有効期間、操作内容まで記録します。設定変更やユーザー追加ができるため、侵害時の影響範囲を絞る設計にします。
ガイドラインと自社統制の区分
特権IDの管理策は、適用対象となる基準と、自社が採用する運用手法を分けて整理します。
日本ネットワークセキュリティ協会(JNSA)が2024年5月31日に公開した「【改定新版】特権ID管理ガイドライン 実践編」は、特権IDの運用を検討する資料の一つです。ITRも、FISC安全対策基準やPCI DSSへの準拠を目的とする特権ID管理の導入増加を挙げています。デジタル庁の「政府情報システムにおけるセキュリティ・バイ・デザインガイドライン」は、管理者権限の利用者を必要最小限にとどめ、管理者アカウントでのアクセスを多要素認証で保護する方針を示しています。業界基準をすべての企業に共通する法的義務へ読み替えず、自社の契約・監査対象と対応付けます。
承認・期限・追跡による管理強度
管理者操作が必要な場合は、申請で対象作業を限定し、終了時刻に権限を失効させます。
本記事の運用案では、通常業務用と管理作業用のアカウントを分離します。管理作業用には多要素認証を適用し、ジャストインタイムアクセスで承認期間だけ権限を与えます。恒常的な管理者権限が残る場合は、所有者と理由を記録し、月次で継続の要否を審査します。
ログには操作者、対象システム、時刻、権限変更、実行内容を残します。製品がセッション記録に対応するなら操作と申請番号を関連付け、対応しないなら対象システムの監査ログで補います。詳しい点検手順はSaaSの特権ID・管理者権限の棚卸しで整理できます。
アカウント一元管理の進め方とオフボーディングの手順
オフボーディングを含む退職者対応は、人事が通知し、上長が移管を判断し、情シスとSaaS管理者が停止・検証する順で進めます。
以下は本記事が提案する運用手順の一例で、セッション失効やOAuth解除の可否、退職後の確認時期は、利用サービスの機能と社内規程に合わせて調整します。退職日と最終勤務日が異なる場合は、業務上の利用終了時刻を人事・上長が決め、その時刻を停止処理の基準にします。
現状把握と管理台帳の整備
一元管理を始める前に、アカウントの所有者と停止権限を持つ担当者を確定します。
SaaS棚卸しの進め方に沿って、認証ログ、契約・請求情報、各SaaSのユーザー一覧を突き合わせます。人事マスタにいないIDは、委託先、ゲスト、共有ID、システム連携用IDに分類し、管理責任者を割り当てます。
台帳の基本項目は「本人識別子/SaaS名/アカウントID/所有部門/権限/有効状態/停止予定日/最終確認日/証跡」です。パスワードやAPIキーそのものは台帳に記載せず、専用の秘密情報管理先と関連付けます。
退職連絡から退職後までのフェーズ表
停止作業とデータ削除を分離すると、アクセスを遮断しながら業務データを引き継げます。
時期 | 主担当 | 実施順序 | 完了証跡 |
|---|---|---|---|
退職連絡時 | 人事・上長・情シス | 本人を特定→利用終了時刻を決定→利用SaaSと保有権限を抽出→移管先を指定 | 通知記録、対象一覧、上長承認 |
最終出社日 | 上長・SaaS管理者・端末管理者 | ファイル・メール・所有権を移管→端末回収を調整→個人に依存する自動処理を切替 | 移管先一覧、端末回収記録 |
退職日当日・指定時刻 | 情シス・SaaS管理者 | 認証基盤と個別IDを停止→セッション失効→トークン無効化・OAuth連携解除→共有・ゲスト権限解除 | 処理ログ、対象別の停止結果 |
退職後1週間 | 情シス・サービス所有部門 | 同期結果を照合→停止漏れ・再有効化を調査→ライセンスを回収 | 照合一覧、例外処理の記録 |
退職後1か月 | 情シス・監査担当 | 残存ID・利用ログを再点検→保存期限に沿って削除→台帳を確定 | 棚卸し結果、削除・保存記録 |
対象別の完了チェックリスト
パスワードリセットだけで作業を終えず、既存の接続と認証情報も処理します。各手順の実施結果は、対象IDごとの証跡とともに残します。
認証基盤で停止した後、SSOを経由しないローカルログインも停止したか。
利用していた各サービスのセッション、更新トークン、個人アクセストークンを失効したか。
OAuth同意(本人が外部サービスへ与えた連携許可)を解除し、本人が作成したAPIキーを廃止または管理された資格情報へ切り替えたか。
共有認証情報を知っていた場合、他の利用者に影響しない手順で変更したか。
共有リンク、ゲスト権限、グループ所属、メール転送先を見直したか。
所有ファイル、共有メールボックス、契約管理者、自動処理を移管したか。
端末を回収し、未回収端末は端末管理の手順に沿ってロック・消去を判断したか。
停止結果をAPIで取得できるなら自動照合し、取得できないサービスは管理画面の出力と担当者の記録で照合します。詳細は退職者アカウントの削除・停止チェックに沿って対象別に展開できます。
▶ 関連記事: SaaS棚卸しの進め方と実践的ツール比較|費用削減の5ステップ
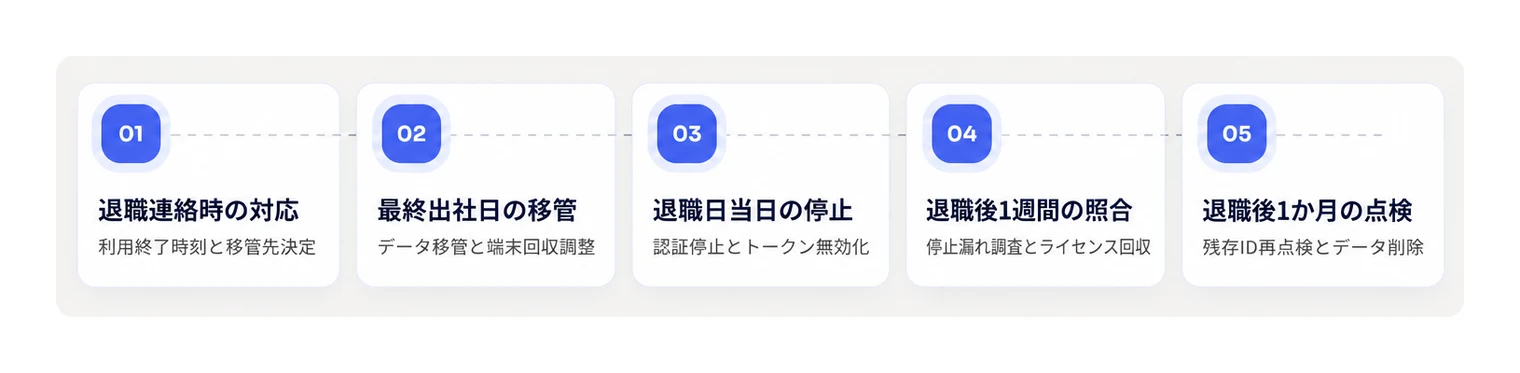
▲ 退職連絡から退職後1か月までのオフボーディング標準手順。
アカウント一元管理の注意点と例外運用
自動化する前に、人事マスタの同期時刻、例外の承認者、連携失敗時の対応を決めます。
自動処理は、誤った人事情報もそのまま反映します。対象を一部門に限定して入社・異動・退職を試し、期待どおりに作成・権限変更・停止できたら対象を広げます。
同期ズレと入社・異動時の運用
人事上の発効日とシステムへの反映時刻を分けて管理すると、先行付与や停止遅延を防げます。
入社前に準備するIDは、利用開始日時までログイン不可にします。異動時は新しい権限を付与した後、旧権限を解除し、兼務が続く場合だけ上長の期限付き承認で残します。休職中のアクセス可否は人事区分ごとに定義し、再入社では過去の権限を無条件に復元しません。
入退社フローのテンプレートへ、人事の確定期限と情シスの処理期限を追記します。同期エラーを検知したら担当者に通知し、停止処理は手動で先行させてから原因を解消します。
外部委託・共有ID・例外承認の運用
人事マスタに載らない利用者には、社内責任者と利用終了日を必ず対応付けます。
委託先・ゲストは契約更新時に権限を再承認し、延長の承認がなければ期限で停止する運用にします。共有IDが避けられないサービスでは、利用者名簿、秘密情報の保管先、利用記録を残し、個別IDへ移行できる時点で切り替えます。
データ引継ぎのために退職後も保存が必要な場合は、本人のログインを止めたまま管理者が保存します。「引継ぎ中だから本人IDを使い続ける」という運用は避けます。例外台帳には理由、承認者、対象権限、期限、代替策を記録し、期限到来時に再審査します。
多要素認証の適用範囲と棚卸し頻度
多要素認証の点検では、設定の有無と実際の認証経路を分けて調べます。
SSO経由では保護できても、直接ログインや緊急用管理者アカウントが別経路で残る場合があります。対象者、認証経路、適用ポリシー、除外設定を一覧化し、例外が残る経路は期限と代替策を決めます。具体的な点検項目は多要素認証の適用漏れ監査で整理できます。
本記事の運用案では、人事イベント時に差分を処理し、月次で退職者・委託先・管理者権限を照合します。全アカウントは四半期ごとに所有部門が再承認し、M&Aや組織再編の際は臨時棚卸しを追加します。
国内導入事例とマネーフォワード Adminaの選定基準
導入事例は削減数値だけで比較せず、対象業務と導入前の管理方法を自社に照らして読みます。導入担当者や利用部門の満足だけで判断せず、停止漏れ、ライセンス回収、棚卸し工数などの管理成果を同じ範囲で比較します。
Adminaを含むSaaS管理ツールを選ぶ場合は、自社の主要なサービスで取得できる情報と、停止・削除まで実行できる範囲を検証します。ログイン認証が課題なら既存IDaaSとの連携を優先し、通信制御が課題ならSaaS管理とは別にネットワーク側の対策を検討します。
国内企業の工数・費用削減事例
Adminaの事例紹介では、対象業務の異なる複数の削減実績を扱っています。
以下の2社は、マネーフォワード Adminaの導入事例紹介における成果です。数値は各社の業務範囲と環境での成果で、他社で同じ結果になるとは限らないため、導入時期や従業員数で一律に区分せず、比較対象となる業務範囲を併記します。
企業・業種 | 課題 | 施策 | 成果と比較範囲 |
|---|---|---|---|
株式会社しまうまプリント/写真プリントサービス | 退職者アカウントなどの手動照合 | アカウント情報の可視化 | 年間288時間を費やしていたSaaS棚卸し作業がほぼゼロに。全管理業務が不要になったという数値ではありません |
弁護士ドットコム株式会社/法律関連サービス | 不要ライセンスと管理作業の負担 | 利用状況を把握し、不要アカウントを整理 | 年間約90万円の削減を見込む |
さらに、Adminaのアジアクエスト導入事例では、退職者アカウントの削除工数を約80%削減したと紹介しています。退職処理の改善を目的にする企業は、このように対象工程が明確な数値を比較材料にできます。
自社環境での適合性と効果測定
まず、停止や棚卸しの件数が多い主要SaaSを1〜2個選び、現在の手作業を再現できるか試験します。導入前後は同じ対象範囲で測定します。
連携範囲:主要SaaSのID、権限、最終利用日、費用を取得できるか。
実行範囲:作成・変更・停止・削除の対応範囲と、必要な管理者権限は何か。
運用負担:人事マスタ、既存IDaaS、端末管理、契約管理との照合を誰が保守するか。
測定方法:棚卸し時間、停止までの時間、処理漏れ、回収ライセンス数をどう記録するか。
作成・停止まで連携できるサービスは自動処理の対象にし、参照だけの連携先は検知後の担当者作業へつなぎます。導入前後の測定では、退職者数や対象SaaS数も記録します。処理件数が減った影響と、ツールによる時間短縮を切り分けると、自社の継続費用を判断できます。
まとめ
最初の一歩は人事情報と有効アカウントの照合
明日は、直近の退職者・異動者一覧と、主要なクラウドサービスの有効アカウント一覧を突き合わせます。情シスが対象を抽出し、所属部門が利用継続の要否を判断し、サービス管理者が停止結果を記録します。
次に、外部委託先と管理者権限へ対象を広げます。手作業の時間を記録すれば、Excelを継続するか、IDaaSやSaaS管理ツールで自動化するかを費用と処理範囲で判断できます。
関連記事
シャドーITの検知方法と管理対象の洗い出し
SaaS管理ツールの比較と選定基準


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。