
>
>
公開日
最終更新日
SaaS管理とは、社内で使われているSaaSを把握し、アカウント・契約・コスト・利用状況を一元的に管理する取り組みです。部門ごとにSaaSの導入が進んだ結果、情シスが利用の実態を把握しきれない企業も増えています。
本記事では、マネーフォワードi株式会社が1,021名に実施した調査や総務省の統計をもとに、SaaS管理に取り組むべき理由、スプレッドシート管理から専用ツールへ切り替える目安、SaaS管理の進め方、監査やコスト削減への活かし方を解説します。
本記事のポイント
マネーフォワードi株式会社の2023年の調査では、シャドーITを完全に検知できているという回答は15.3%にとどまり、78.0%がムダなアカウントがあると答えています
利用するSaaSが20種類を超えるあたりから、スプレッドシートでの管理は更新漏れや属人化が起きやすくなります
SaaS管理は「棚卸し → ルール策定 → ツール選定 → 運用開始 → 継続的な改善」の5ステップで進めると定着しやすくなります
管理の記録は、ISMSの審査やSCS評価制度への対応、契約更新時のコストの見直しにもそのまま使えます
要点を動画で1分解説
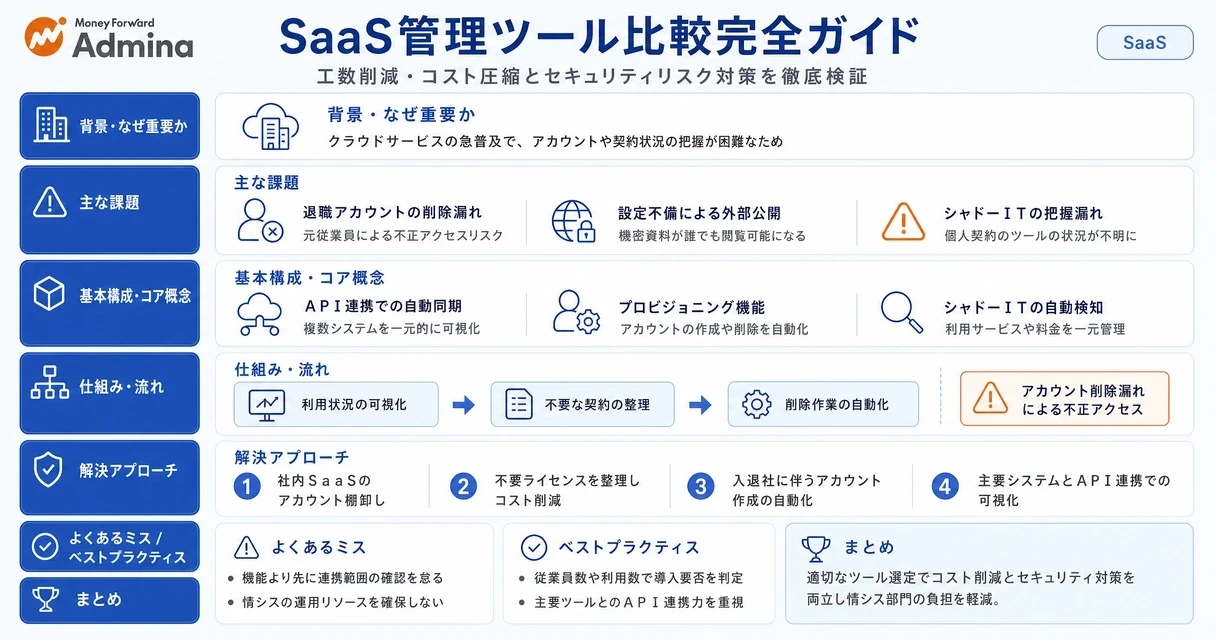
SaaS管理とは?定義と4つの管理対象
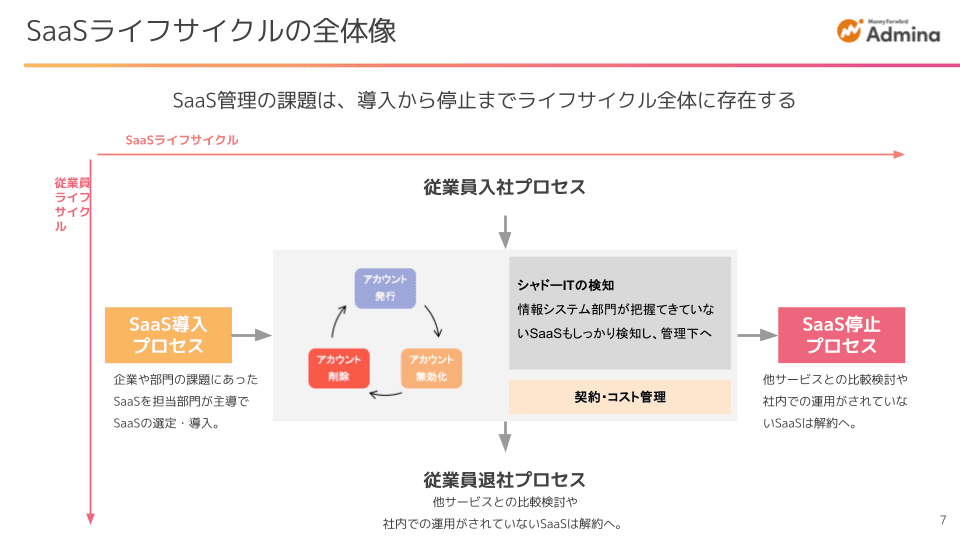
SaaS管理は、社内のSaaSを一覧にして終わりではありません。誰がどのSaaSを使い、いくら支払い、どんなリスクを抱えているかを把握し続け、必要な対応をとるところまでを含みます。英語では「SaaS Management」と呼ばれます。
SaaS管理の4つの管理対象
本記事では、SaaS管理で扱う対象を、アカウント・コスト・セキュリティ・コンプライアンスの4つに分けて整理します。すべてを一度に整える必要はなく、自社がいちばん困っている管理対象から手を付けるのが現実的です。
管理対象 | 具体的な内容 | 放置した場合のリスク |
|---|---|---|
アカウント管理 | 誰がどのSaaSを利用しているか。入社・異動・退職に伴うアカウントの作成・変更・削除(IDライフサイクル管理) | 退職者アカウントの放置による不正アクセス、ライセンスの無駄遣い |
コスト管理 | SaaSごとの月額費用、使われていないライセンスの特定、契約更新時期の管理 | 使われていないライセンスへの支払い、更新忘れによる不利な条件での自動更新 |
セキュリティ管理 | シャドーITの検知、多要素認証(MFA)の適用状況、外部共有ファイルの監視 | 情報漏洩、データガバナンスの欠如 |
コンプライアンス管理 | 利用SaaSのセキュリティ評価、ISMS・Pマーク要件への適合確認、監査証跡の整備 | 監査での指摘、セキュリティ認証の更新困難 |
アカウント管理の対象は、従業員のアカウントだけではありません。APIキーやサービスアカウント、iPaaS(Zapierなどの業務自動化ツール)のボット、AIエージェントに割り当てたIDなど、人以外のIDも増えています。これらを個人が作成し、期限を決めずに放置すると、作成した従業員が退職した後も権限が残り続けます。人以外のIDが原因となる事故の仕組みは、生成AIのインシデント事例と事故原因で解説しています。アカウント管理の基本から整理したい場合は、アカウント管理の手法と工数削減のポイントも参考になります。
4つの管理対象を人の手だけで追い続けるのは難しいため、多くの企業ではSaaS管理ツールを使っています。ツールの種類と役割は、後半の「SaaS管理ツールと隣接カテゴリとの違い」で解説します。
SaaS管理が今すぐ必要な3つの理由
SaaSの利用が広がるにつれて、情シスが把握していないSaaSや、使われないまま課金が続くアカウントが増えやすくなっています。ここでは、まず背景となるデータを確認したうえで、放置するほどリスクとコストが膨らむ3つの問題(シャドーIT・シャドーAI、使われていないSaaSへの支払い、退職者アカウント)を順に解説します。
SaaS管理が必要とされる背景
総務省の「令和7年通信利用動向調査」では、クラウドサービスを一部でも利用している企業の割合が83.5%に達し、全社的に利用している企業も60.0%となりました(常用雇用者100人以上の企業が対象)。市場も拡大を続けており、富士キメラ総研の予測では、企業向けソフトウェア53品目の国内SaaS/PaaS市場は2029年度に3兆3,975億円(2024年度比73.0%増)に達する見通しです。
SaaSは部門や個人がクレジットカードひとつで契約できるため、利用が広がるほど情シスの目が届きにくくなります。マネーフォワードi株式会社が2023年に実施した調査(SaaSを利用する企業に所属する1,021名が対象)では、40.8%が「事業部のSaaSは事業部が主体となって選定している」と回答しました。さらに、事業部主体で選定していると答えた人のうち50.6%が、「全社で利用するSaaSより事業部で利用するSaaSのほうが多い」と答えています(出典)。
1. シャドーIT・シャドーAIの急増
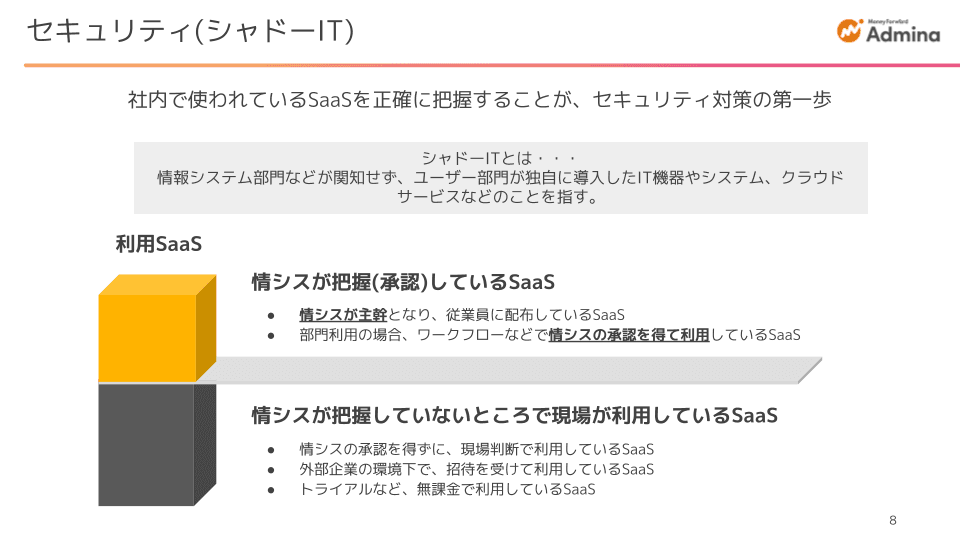
情シスが把握していないSaaSの利用(シャドーIT)は、多くの企業で常態化しています。前述の調査では、シャドーITを「完全に検知している」と答えたのはわずか15.3%で、「全くできていない」(12.7%)と「わからない」(20.6%)を合わせると33.3%に上りました。シャドーITが起こる原因と基本的な対策は、シャドーITの原因と企業の対策で整理しています。

※N=1,021
最近は、ChatGPTやClaude、Geminiなど生成AIの業務利用が広がり、「シャドーAI」という新たなリスクも生まれています。生成AIは従来のシャドーITより見つけにくいのが特徴です。個人のクレジットカードで課金されるとSSOやIdPのログに残らず、無料プランであれば経費精算データにも現れません。
情シスとしては、「どのAIを使ってよいか」のルールと、「実際に何が使われているか」を把握する仕組みを、セットで用意しておく必要があります。社内ルールの作り方はAI利用ガイドラインの作り方と雛形で、検知の進め方はシャドーAIの情報漏洩リスクと検知・対策で詳しく解説しています。
2. 使われていないSaaSへの支払いの増加
使われていないSaaSのライセンスにも、契約が続く限り毎月の費用がかかります。退職者や異動者のアカウントが残っている、トライアルから有料プランに自動で切り替わっていた、同じ用途のSaaSを複数の部門が別々に契約している、といったケースが積み重なると、気づかないうちに支払いが膨らみます。
前述の調査では、78.0%が「ムダ(未使用)になっているアカウントがある」と回答しました。さらに、そのうち63.2%が、ムダなアカウントに月額3万円以上のコストが発生していると答えています。

※N=796(ムダなアカウントがあると回答した人数)
こうした支払いは、請求書を1件ずつ見ていても気づきにくいのが厄介な点です。アカウントの利用状況と支払いの記録を突き合わせて、初めて「使われていないのに払っている」ことがわかります。コスト削減の具体的な手順は、SaaSコスト削減とライセンス最適化の具体策で紹介しています。
3. 退職者アカウントの放置によるセキュリティ事故
退職者のSaaSアカウントが削除されずに残っていると、第三者が退職者の認証情報を使って社内データにアクセスできる状態が続きます。前述の調査でも、SaaS管理で最も手間のかかる作業として5割以上が「退職時のアカウント削除」を挙げており、手作業での対応には限界があります。

※N=758
退職者アカウントの放置は、ISMS(ISO/IEC 27001:2022)の管理策「A.5.15 アクセス制御」「A.5.18 アクセス権」の観点からも問題になります。入社・異動・退職に合わせてアカウントを作成・変更・削除する流れ(IDライフサイクル管理)は、担当者の記憶に頼らない仕組みにしておくことが大切です。入退社時に情シスがやるべき作業は、情シス向けの入退社フローテンプレートにまとめています。
SaaS管理の手法比較:スプレッドシート管理 vs 専用ツール
SaaSの数が10種類程度までならスプレッドシートでも管理できますが、20種類を超えるあたりからは専用ツールの導入を検討するのが一般的な目安です。判断に迷ったら、「更新漏れ」「退職対応の属人化」「監査対応の工数」のどれかがすでに起きていないかを確認してみてください。
スプレッドシート管理の限界
SaaSが増えるにつれて、ExcelやGoogleスプレッドシートでの管理では次の問題が出てきます。
更新が追いつかない:部門が独自に契約したSaaSが台帳に反映されず、実態とずれていく
リアルタイム性がない:利用状況やコストが「調べた時点」の情報にとどまる
退職対応が属人化する:退職時に「どのSaaSのアカウントを消すべきか」が担当者の記憶頼みになる
監査対応に工数がかかる:ISMS審査などでアクセス権の棚卸しの証跡を求められたとき、手作業で一つずつ確認する必要がある
端末の管理台帳でも同じ問題が起こります。台帳管理の限界と効率化の方法は、端末管理台帳のエクセル限界で解説しています。
スプレッドシートとSaaS管理ツールのメリット・デメリット
手法 | メリット | デメリット |
|---|---|---|
スプレッドシート | コストがかからない、導入のハードルが低い、自由にカスタマイズできる | 更新漏れが起きる、リアルタイム性がない、属人化しやすい、規模が大きくなると回らない |
SaaS管理ツール | 自動検知・自動更新、リアルタイムでの見える化、退職対応の自動化、監査対応の効率化 | 月額コストが発生する、導入時の初期設定が必要、ツールの操作を覚える必要がある |
SaaS管理ツールを導入すべきタイミング
一般的な目安として、次の条件に1つでも当てはまる場合は、SaaS管理ツールの導入を検討するタイミングです。
利用しているSaaSが20種類以上ある
従業員数が50名以上いる
年間のSaaS支出が500万円以上ある
ISMS・Pマークを取得済み、または取得を予定している
過去1年以内に、退職者のアカウント削除漏れが見つかった
導入を決めた後に、どの製品が自社に合うかはSaaS管理ツール比較7選|目的別のおすすめSaaS管理ツールで比較できます。
SaaS管理ツールと隣接カテゴリとの違い
SaaS管理ツールは、IDaaSやCASBと混同されがちですが、管理できる範囲が異なります。ログインの管理はIDaaS、通信の監視はCASB、SaaSとアカウント・契約・コストの管理はSaaS管理ツール、と役割を分けて組み合わせるのが基本です。
SaaS管理ツールとは
SaaS管理ツールは、社内で使われているSaaSとアカウント、契約、コストを一つの画面にまとめて管理するためのツールです。各SaaSとの連携や、Google・Microsoftのログイン情報、ブラウザ拡張機能、支払い履歴などから情報を集め、「誰がどのSaaSを使っているか」「いくら払っているか」「退職者のアカウントが残っていないか」を確認できるようにします。
製品には、SaaSだけを管理するものと、PCやスマートフォンなどの端末までまとめて管理できるものがあります。
IDaaS(SSO)との違い
IDaaSは、従業員のログインをまとめて管理する製品です。1つのIDで複数のSaaSにログインできるようにし(シングルサインオン、SSO)、多要素認証などの設定も一か所で管理できます。代表的な製品には、Okta、Microsoft Entra ID、GMOトラスト・ログインなどがあります。
2つの違いがはっきり出るのは、従業員が退職したときです。
IDaaSでできること:IDaaSのアカウントを止めれば、IDaaSに登録しているSaaSには、まとめてログインできなくなります。ただし、止まるのはログインだけで、各SaaSの中のアカウントは残ります。SaaSによっては、アカウントが残っている限りライセンスの費用がかかり続けます
IDaaSだけでは残るもの:IDaaSに登録していないSaaSや、IDとパスワードで直接ログインしているSaaSは、IDaaSを止めてもそのままログインできてしまいます
SaaS管理ツールが補うこと:各SaaSとの連携や支払い履歴から、IDaaSの外にあるSaaSとアカウントも見つけ、削除の漏れや使われていないライセンスを洗い出します
IDaaSは「登録したSaaSへの入り口」を、SaaS管理ツールは「社内にどんなSaaSとアカウントがあるか」を管理するものと考えると、違いがわかりやすくなります。両方を組み合わせると、ログインの統制とアカウント・コストの把握を両立できます。IDaaSとSSOの仕組みは、IDaaSの導入メリットと選び方とSSOの種類と導入の注意点で解説しています。
CASB・SSPMとの違い
CASBは、社内からクラウドサービスへの通信を監視し、利用を制御する製品です。通信の記録から情シスが把握していないクラウドサービスの利用を見つけ、利用を制限したり、機密データの持ち出しを防いだりできます。SSPMは、利用中のSaaSのセキュリティ設定を監視し、社外への共有や多要素認証の未設定、権限の与えすぎといった設定の不備を見つける製品です。
どちらもセキュリティの対策に特化しており、SaaSの契約台帳の管理や、ライセンス・費用の見直し、入社・退職に合わせたアカウントの発行・削除は対象外です。CASBの仕組みと費用感は、CASBの価格相場と類似技術との違いが参考になります。
4つのツールの役割と、それぞれ単体ではできないことをまとめると、次のとおりです。
カテゴリ | 主な役割 | 解決できる課題 | 単体ではできないこと |
|---|---|---|---|
SaaS管理ツール | 社内のSaaSとアカウント・契約・コストを一元管理する。入社・異動・退職に合わせたアカウントの発行・削除にも対応する | 退職者アカウントの削除漏れ、使われていないライセンスへの支払い、シャドーITの把握 | 多要素認証などログイン時の認証の強制や、通信の遮断(IDaaSやCASBと組み合わせる) |
IDaaS | シングルサインオン(SSO)で、登録したSaaSへのログインを1つのIDでまとめて管理する。多要素認証やアクセスの制御も行う | パスワード管理の負担、不正ログイン | IDaaSに登録していないSaaSのアカウント管理や、SaaSの契約・費用の把握 |
CASB | 社内からクラウドサービスへの通信を監視し、利用を制御する | シャドーITの検知と利用の制限、クラウドへの機密データの持ち出し | SaaSの契約台帳の管理、ライセンス・費用の見直し、アカウントの発行・削除 |
SSPM | 利用中のSaaSのセキュリティ設定を監視し、不備を見つける | 社外への共有、多要素認証の未設定、権限の与えすぎなど、設定の不備による情報漏洩 | 入社・退職に合わせたアカウントの発行・削除、SaaSの契約・費用の管理 |
SaaS管理の進め方5ステップ
SaaS管理は、「棚卸し → ルール策定 → ツール選定 → 運用開始 → 継続的な改善」の順に進めると、無理なく定着させられます。ツールを選ぶ前に現状の把握とルールづくりを済ませておくと、導入後の手戻りを防げます。
ステップ1:現状の棚卸し
まず、社内で使われているすべてのSaaSを洗い出します。次の5つのデータソースを突き合わせると、漏れなく棚卸しできます。
コーポレートカード・経費精算のデータ:費用が発生しているSaaSを網羅的に抽出できる、最も確実な方法
IdP・SSOのログ:認証基盤を経由して使われているSaaSを把握できる
購買申請の台帳:正規の購買手続きで契約したSaaSの一覧
ブラウザ・ネットワークのログ:上記に現れないシャドーITを見つけられる
各部門へのヒアリング:部門が独自に契約しているSaaSを洗い出せる
なかでも効果が大きいのが、コーポレートカードの明細とIdPのログの突き合わせです。カードの明細に支払いがあるのにIdPに登録がないSaaSは、シャドーITの可能性が高いと判断できます。
棚卸しでは、SaaS名だけでなく次の3点もあわせて台帳に記録しておくと、後のルールづくりやコスト削減に役立ちます。
契約の管理者と支払方法:誰が契約し、どのカードや請求書で支払っているか
外部共有の設定:社外にファイルやデータを公開する設定になっていないか
個人契約のAIツール:経費精算データに、ChatGPTなど生成AIの個人プランが含まれていないか
棚卸しの具体的な手順は、SaaS棚卸しの進め方で紹介しています。
ステップ2:管理ルールの策定
棚卸しの結果をもとに、次のルールを決めます。
SaaSの導入申請フロー:新しいSaaSを導入するときの承認の流れ(申請 → セキュリティチェック → 承認 → 導入)
入社・退職時のアカウント管理フロー:入社時に付与するSaaSの標準セット、退職時の削除チェックリスト
棚卸しの頻度:四半期に1回など、利用状況を定期的に確認するスケジュール
コストを見直すタイミング:契約更新の2〜3か月前に見直す
部署や役職ごとに付与する権限を決めておくと、入社・異動時の作業を標準化できます。権限の設計方法は、RBACの設計手順が参考になります。
ステップ3:ツール選定と導入
ステップ1・2で整理した課題とルールをもとに、候補を2〜3製品に絞り込み、無料トライアルで実際の環境に近い形で検証します。製品ごとの違いと、トライアルで確認すべき項目は、SaaS管理ツールの比較と選定の進め方で詳しく解説しています。
ステップ4:運用開始と使われていないライセンスの整理
ツールの運用を始めたら、まず使われていないライセンスを洗い出して解約します。コスト削減の効果を経営層や他部門に示すことで、SaaS管理への社内の理解を得やすくなります。
株式会社ヘンリーでは、棚卸しで削除漏れのアカウントを見つけ、数十万円のコストを削減しました。退職者の処理にかかる時間も1/2になっています(株式会社ヘンリーの事例)。
成果は、「管理しているSaaSの数」「解約したライセンスの数と削減額」「退職からアカウント削除までの日数」のように数字で示すと、経営層に伝わりやすくなります。作業時間の削減も成果の一つで、note株式会社はAPIを活用してアカウント棚卸しの年間作業時間を90%削減しました(note株式会社の事例)。
ステップ5:継続的な改善
SaaS管理は、一度仕組みを整えたら終わりではありません。次のサイクルで運用を改善し続けます。
月次:コストの確認、新たに検知したSaaSへの対応
四半期:利用状況の棚卸し、使われていないライセンスの整理
年次:契約更新の交渉準備、SaaS管理の取り組み全体の効果検証
契約更新の2〜3か月前に、SaaSごとの利用者数と最終ログイン日を確認しておくと、ライセンス数を減らす、プランを下げる、似た用途のSaaSを統合する、といった判断を根拠をもって進められます。契約の更新日を一覧にして事前に通知を受け取れるようにしておけば、更新忘れによる自動更新も防げます。契約台帳の作り方はSaaS契約管理の基本で、ライセンスを減らす判断の基準はライセンス管理の削減マトリクスと実務の進め方で紹介しています。
企業規模別の優先順位
5つのステップのどこに重点を置くかは、企業の規模によって変わります。小さな組織は「何があるかの把握」、中規模は「ルールと自動化」、大規模は「監査に耐える記録と権限の設計」から手を付けると効率的です。
規模 | 最初にやること | 重点を置くステップ |
|---|---|---|
50名未満 | 経費精算とコーポレートカードの明細から、利用中のSaaSを一覧にする。主要なSaaSから、退職者のアカウントが残っていないかを確認する | ステップ1(棚卸し) |
50〜300名 | SaaSの導入申請フローと退職時の削除フローを決め、人事システムやIdPと連携して自動化する | ステップ2・3(ルール策定・ツール選定と導入) |
300名超 | ISMSの管理策に沿って記録を整え、部署・役職ごとの権限の設計や、APIキーなど人以外のIDの管理を見直す | ステップ5(継続的な改善)と監査対応 |
ISMS・SCS評価制度など監査対応でのSaaS管理の活用
SaaS管理で記録したアカウント一覧や利用状況、削除の履歴は、ISMSやPマークの審査、SCS評価制度など取引先からのセキュリティ確認に、証跡としてそのまま使えます。記録が残る仕組みを先に整えておけば、審査のたびに手作業で資料を集める必要がなくなります。
ISMSにおけるSaaS管理
ISO/IEC 27001:2022(JIS Q 27001:2023)の附属書Aでは、管理策が「組織的(A.5)」「人的(A.6)」「物理的(A.7)」「技術的(A.8)」の4つのテーマに再編されました。SaaS管理と特に関係が深いのは、次の管理策です。
管理策 | SaaS管理で用意できる証跡 |
|---|---|
A.5.9 情報及びその他の関連資産の目録 | 利用中のSaaSの一覧と管理責任者 |
A.5.15 アクセス制御、A.5.16 識別情報の管理、A.5.18 アクセス権 | アカウントの付与・変更・削除の記録、退職者アカウントの削除完了の記録 |
A.5.23 クラウドサービスの利用における情報セキュリティ | SaaSの導入申請・承認の記録、利用終了時の対応記録 |
ISMSの外部審査やPマークの更新審査では、このほかにも多要素認証(MFA)の適用状況や、外部に共有されているファイルの一覧を求められることがあります。SaaS管理ツールを使っていれば、これらを管理画面から出力できます。
2022年版の改正点と実務での対応はISO/IEC 27001の改正点と情シスの実務で、ISMS認証の費用やPマークとの違いはISMS認証の基本で、審査に向けた証跡の集め方はIT監査の証跡管理と効率化で解説しています。
SCS評価制度への対応
SCS評価制度への対応でも、SaaS管理は土台になります。制度の要求事項には、IT資産の把握やアカウントの管理が含まれており、社内のSaaSとアカウントを把握できていなければ、対策ができていることを示せないためです。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、経済産業省などが進める、企業のセキュリティ対策の状況を★の数で示す制度です。★3・★4は、2026年度末(2027年3月頃)に運用が始まる予定です。すべての企業が最低限目指す★3の要求事項には、情報機器やソフトウェアに関する情報の把握や、ID・パスワードの管理が含まれます。要求事項と用意すべき証跡は、SCS評価制度★3のチェックリストで確認できます。
業務で使っているSaaSとアカウントの状況を記録しておけば、取引先や評価の場で対策の根拠を示しやすくなります。取引先から★3以上の取得を求められてから慌てないよう、まずはSaaSとアカウントの棚卸しから始めておきましょう。SCS評価制度とSaaS管理の関係は、SCS評価制度とSaaS管理・IT資産の可視化で詳しく解説しています。
よくある質問(FAQ)
Q. SaaS管理とIT資産管理の違いは何ですか?
A. IT資産管理は、PC・サーバー・ネットワーク機器などのハードウェアの管理が主な対象です。SaaS管理は、クラウドサービスのアカウント・ライセンス・コストの管理に特化しています。最近はSaaSと端末をまとめて管理できる統合型のツールも登場しており、その考え方はSaaS・デバイス統合管理の進め方で紹介しています。
Q. SMPとは何の略ですか?
A. SaaS管理の文脈では、SMPは「SaaS Management Platform(SaaS管理プラットフォーム)」の略です。社内で使われているSaaSのアカウント・コスト・契約を一元管理するツールを指し、SaaS管理ツールやSaaS管理システムとも呼ばれます。IT分野では対称型マルチプロセッシング(Symmetric Multi-Processing)の略として使われることもあるため、文脈で判断してください。
Q. SaaS管理ツールの導入には、どのくらいの期間がかかりますか?
A. 主要なSaaSとの連携などの初期設定は、1〜2週間が目安です。社内ルールの策定や全部門への展開まで含めると、1〜3か月を見込んでおくと安心です。まず情シスだけで小さく始め、段階的に全社へ広げる進め方が効果的です。
Q. 従業員50名未満の企業でも、SaaS管理ツールは必要ですか?
A. SaaSの利用数が20種類を超えている場合や、ISMSなどのセキュリティ認証を取得している場合は、企業規模にかかわらず導入のメリットがあります。50ID以下なら無料で使えるツールもあるため、費用面のハードルは高くありません。無料で使える製品は、SaaS管理ツールの料金比較で紹介しています。
Q. SaaS管理ツールとIDaaSは、両方必要ですか?
A. 目的が違うため、併用するのが一般的です。IDaaSはログインをまとめて管理する製品で、IDaaSに登録したSaaSへのログインを一括で止められます。ただし、IDaaSに登録していないSaaSや、IDとパスワードで直接ログインするSaaSのアカウントは管理できません。SaaS管理ツールを組み合わせることで、そうしたアカウントの削除漏れや、使われていないライセンスも見つけられます。
Q. API連携に対応していないSaaSは、どう管理すればよいですか?
A. SaaS管理ツールによって方法は異なりますが、手動登録、CSVの一括取り込み、Googleスプレッドシートとの連携、ブラウザ拡張機能による利用の検知などの手段が用意されている場合があります。ツールを選ぶ際は、自社で使っているAPI非対応のSaaSをどう管理できるかを確認しておきましょう。
まとめ
SaaS管理は、SaaSの利用が広がる企業にとって避けて通れない取り組みです。まずは現状の棚卸しで「何があるか」を把握し、ルールを決めてから、記録が自動で残る仕組みを整えましょう。そうすることで、監査対応やコスト削減にもつながる管理体制をつくれます。
最後に、自社のSaaS管理の状況をチェックリストで確認してみてください。
SaaS管理 現状チェックリスト
✅ 社内で使われているSaaSと、その契約者・支払方法を一覧で把握している
✅ 退職者のアカウントを、退職日に漏れなく削除できる仕組みがある
✅ 情シスが把握していないSaaSや生成AIの利用を見つける方法がある
✅ 使われていないライセンスを、定期的に洗い出して解約している
✅ 契約の更新日を一覧にし、更新前に見直す流れがある
✅ APIキーやサービスアカウントなど、人以外のIDの持ち主を把握している
✅ ISMSや取引先の審査で、SaaSの一覧とアカウントの削除記録を出せる
1つでも当てはまらない項目があれば、SaaS管理の仕組みを見直すタイミングです。
マネーフォワード Adminaは、国内トップクラスのSaaS連携数でSaaSの利用状況を見える化し、入社・退職時のアカウント対応の自動化やシャドーIT・シャドーAIの検知、SaaSごとのコストの集計、契約の更新管理までを一つの画面で行えるSaaS管理プラットフォームです。50ID以下なら永年無料で使える料金プランを用意しており、中小企業から大企業まで幅広く対応しています。まずは無料トライアルで、自社のSaaSの利用状況を確認してみてください。


本記事の内容に誤り等がございましたら、こちらからご連絡ください。
監修
Admina Team
情シス業務に関するお役立ち情報をマネーフォワード Adminaが提供します。
SaaS・アカウント・デバイスの管理を自動化し、IT資産の可視化とセキュリティ統制を実現。
従業員の入退社対応や棚卸し作業の工数を削減し、情報システム部門の運用負荷を大幅に軽減します。
中小企業から大企業まで、情シス・管理部門・経営層のすべてに頼れるIT管理プラットフォームです。